Erfahren Sie, wie ein vpn speed test funktioniert, was messgrößen bedeuten und wie Sie Ergebnisse interpretieren. Tipps zur optimierung von durchsatz und latency.
Ein VPN-Geschwindigkeitstest zeigt, wie sich das VPN-Verfahren auf Latenz und Durchsatz auswirkt, oft mit einem Blick auf Protokolle wie OpenVPN, WireGuard oder IKEv2. Eine einzige falsch gewählte Verschlüsselung kann die Messwerte stärker verzerren als eine volle Bandbreite, und genau deshalb lohnt sich eine methodische Gegenüberstellung mehrerer Protokolle in einer realen Nutzungssituation.
Diese Einführung bereitet darauf vor, wie man Messwerte richtig liest: Welche Wertebereiche realistisch sind, was Stabilität bedeutet und wie Verschlüsselung die Ergebnisse beeinflusst. In diesem Beitrag zeige ich, wie man Tests plant, welche Fehlerquellen zu beachten sind und wie Protokolleinstellungen gezielt die Messung beeinflussen. Die Praxis? Mehrere Messungen unter realen Bedingungen, dann einen Gradmesser pro Protokoll anwenden. So lassen sich sinnvolle Schlüsse ziehen und Probleme gezielt lokalisieren. Affiliate-Links finden sich in der Seite mit transparenten Hinweisen.

What is a VPN speed test and why it matters for 2026
Ein VPN-Geschwindigkeitstest misst, wie schnell eine VPN-Verbindung tatsächlich Daten durchleitet und wie reibungslos sie arbeitet. Das Ziel ist, messbare Werte zu bekommen, die dir sagen, ob deine VPN-Verbindung für Streaming, Arbeiten oder Gaming ausreicht.
Messgrößen, die typischerweise gemessen werden
Der Test erfasst mehrere Kennzahlen, die zusammen das Leistungsprofil einer VPN-Verbindung ergeben. Als erstes steht der Throughput im Mittelpunkt, der effektive Datendurchsatz in Megabit pro Sekunde oder Gigabit pro Sekunde. Dann kommt die Latenz, also die Verzögerung zwischen Absendung und Empfang eines Pakets. Daneben spielt die Jitter-Werte eine Rolle, sprunghafte Schwankungen der Paketlaufzeiten. Schließlich ist der Paketverlust wichtig: Wie viele Pakete erreichen das Ziel tatsächlich, statt verloren zu gehen. Jeder dieser Werte erzählt eine andere Geschichte darüber, wie stabil und schnell deine Verbindung wirklich ist.
Wenn du diese Metriken gemeinsam betrachtest, bekommst du ein klares Bild: Durchsatz sagt dir, wie viel Bandbreite am VPN-Endpunkt ankommt, Latenz und Jitter geben dir die Reaktionsfähigkeit der Verbindung, und Paketverlust warnt vor instabilen Verbindungen. Die richtige Interpretation hängt davon ab, wofür du VPN nutzt. Eine geringe Latenz ist bei Videokonferenzen entscheidend, während für Großdateien der Throughput wichtiger ist.
Warum Tests 2026 relevanter sind
2026 beeinflussen neue Protokolle und Verschlüsselungsstufen direkt, wie Messwerte zustande kommen. Moderne Protokolle wie WireGuard oder neuere Varianten bieten oft geringeren Overhead, können aber je nach Implementierung unterschiedliche Auswirkungen auf Durchsatz und Latenz haben. Verschlüsselung selbst fügt zusätzlichen Rechenaufwand hinzu, der sich in spürbaren Unterschieden niederschlagen kann, je nachdem, welches Cipher und welche Schlüssellängen verwendet werden. Hinzu kommt, dass VPN-Anbieter vermehrt Edge-Server-Netzwerke nutzen, was Routing-Entfernungen und Pfade verändert und so Throughput und Paketverlust beeinflusst. All diese Faktoren machen regelmäßige Speed-Tests in 2026 besonders sinnvoll, um realistische Leistungswerte unter deiner spezifischen Nutzung zu erhalten.
From what I found in the sources, regelmäßige Tests helfen, Veränderungen durch Serverwechsel, Protokollwechsel oder neue Verschlüsselungsmodi früh zu erkennen und gezielt gegenzusteuern. https://windscribe.com/de/knowledge-base/articles/slow-speeds beschreibt, wie Verschlüsselungsaufwand und Server-Routing typischerweise Bandbreite kosten, was sich direkt in den Messgrößen widerspiegelt. Ebenso zeigen Hinweise zu Faktoren, die VPN-Geschwindigkeit beeinflussen, wie Routing und Netzwerkeinrichtung, dass kontextabhängige Ursachen unterschiedliche Messmodule benötigen. Die 10 schnellen Lösungen zu VPN-Geschwindigkeit geben praxisnahe Schritte, mit denen sich Messwerte im Alltag verbessern lassen. https://de.norton.com/blog/vpn/does-vpn-slow-down-internet Was NordVPN Netflix wirklich ermöglicht und wo es hakt
Ein schneller Test liefert dir klare Indikatoren, ob Protokollwechsel oder Verschlüsselung wirklich deine gewünschte Leistung ermöglichen. Ohne Messdaten bleibst du blind gegenüber notwendigen Optimierungen. Gezieltes Monitoring der Metriken hilft, Engpässe zu erkennen, bevor sie sich auf Produktivität oder Erlebnis auswirken. Die vorhandenen Ressourcen legen nahe, dass du pro Testlauf mehrere Metriken betrachtest und Unterschiede zwischen Servern, Standorten und Protokollen vergleichst. https://www.cloudflare.com/de-de/learning/access-management/vpn-speed/
Zu beachten ist: Links auf der Seite können Affiliate-Hinweise enthalten sein, daher nutze sie als Orientierung und bewerte mehrere Quellen kritisch.
Die messparameter im VPN speed test erklärt
Schnell vorweg: Die Messwerte in einem VPN-Speed-Test beruhen auf vier Kerngrößen. Durchsatz, Latenz, Jitter und Paketverlust liefern zusammen ein klareres Bild als irgendeine Einzelgröße. Zusätzlich spielen Bandbreitenbegrenzungen auf drei Ebenen eine Rolle: Client, Server und Netzwerkinfrastruktur. Im Abschnitt erläutere ich, wie sich diese Größen definieren, warum Protokolle und Verschlüsselung darauf wirken und wie du sie praktisch interpretierst.
Durchsatz – maximale datenrate unter belastung
Der durchsatz beschreibt die maximale Datenrate, die unter realistischem Druck durch das VPN erreicht wird. Er wird oft unter Last gemessen, z. B. während gleichzeitig mehrere Anwendungen Bandbreite beanspruchen. Wichtig ist, dass der Durchsatz nicht nur vom VPN-Tunnel abhängt, sondern auch von der Router-Auslastung des Servers und der Netzwerkinfrastruktur. Wenn der Server stark ausgelastet ist oder der Client eine limitierte Verbindung nutzt, sinkt der gemessene Durchsatz sichtbar. I looked into die Rolle von Verschlüsselung und Protokollen, und dabei wird deutlich: stärkere Verschlüsselung erzeugt Rechenaufwand, der die verfügbare CPU-Zeit im Tunnel reduziert und damit den Durchsatz drückt. In 2026 zeigen sich Unterschiede zwischen modernen WireGuard-Implementierungen und herkömmlichen OpenVPN-Setups, insbesondere bei längeren Verbindungen. Der Durchsatz sinkt, wenn Verschlüsselung oder Handshake-Overhead mehr Rechenzeit beansprucht. Inline-Verweise zeigen, wie Protokollwahl den Durchsatz beeinflusst, zum Beispiel durch den geringeren Header-Overhead bei WireGuard im Vergleich zu älteren Protokollen. https://surfshark.com/de/blog/vpn-speed-test?srsltid=AYCX9vLT08Q6rCm59S39Zf3y0gX6VGXcq89Sq43DVCEKnrNZXnA0OrIG
Latenz – zeit bis zum empfang der pakete
Latenz misst die Reaktionszeit vom Absender bis zur Ankunft der Antwort. Sie umfasst Verarbeitungszeiten im Client, im Server, im VPN-Tunnel und in der Netzwerkinfrastruktur dazwischen. Je höher die Latenz, desto langsamer reagiert eine Anwendung, selbst wenn der Durchsatz hoch ist. Die Protokollwahl beeinflusst die Verzögerung durch Verbindungsaufbau, Handshakes und Tunnel-Overhead. Ein Beispiel: Ein leichteres Protokoll wie WireGuard neigt zu niedrigerer Latenz als einige ältere Protokolle, weil der Header weniger Offload- oder Verschlüsselungsschritte benötigt. Niedrigere Latenz kommt oft von effizienteren Protokollen und weniger Overhead im Tunnel. Wenn du Latenz gezielt reduzieren willst, prüfe die Server-Standorte, denn geografische Nähe reduziert Signallaufzeiten erheblich. Inline-Quellen zeigen, wie Standortwechsel die gemessene Latenz oft deutlich senkt. https://windscribe.com/de/knowledge-base/articles/slow-speeds Was ist vpngate und wie funktioniert es im darknet-kontext 2026?
Jitter – schwankung der latenz über zeit
Jitter beschreibt die Fluktuation der Latenz über Messzeiträume. Hoher Jitter macht Anwendungen wie VoIP oder Gaming unzuverlässig, auch wenn der Durchschnittsnachweis eine akzeptable Latenz zeigt. Ursachen sind instabile Netzwerkrouten, wechselnde Serverlast oder variable Verschlüsselungs- und Verhandlungszeiten im VPN-Tunnel. Ein stabilerer Tunnel mit konsistentem Routing und konstanter Verschlüsselung reduziert Jitter. Jitter entsteht, wenn Pfade wechseln oder Lasten schwanken. In der Praxis helfen repeater-feste Server-Pools und fixierte Routen, den Jitter zu glätten. Laut Veröffentlichungen aus 2024–2026 lässt sich beobachten, dass Protokolle mit geringem Overhead tendenziell gleichmäßigere Latenzprofile liefern. Inline-Quellen liefern dazu konkrete Fallbeispiele. https://www.cloudflare.com/de-de/learning/access-management/vpn-speed/
Paketverlust – prozentsatz verlorener pakete
Paketverlust misst, wie viele Datenpakete nie am Ziel ankommen. Selbst geringe Verluste können die Nutzbarkeit eines VPN beeinträchtigen, da verlorene Pakete erneut übertragen werden müssen. Verluste entstehen durch Überlast, fehlerhafte Verbindungen oder QoS-Einschränkungen. Ein stabiler VPN-Tunnel versucht, Verluste durch zuverlässige Übertragungsprotokolle und Retry-Strategien zu minimieren. Paketverlust direkt unterbindet Nutzbarkeit bei Echtzeitanwendungen. Die meisten Messungen berichten Verluste in Prozent, oft bei stark ausgelasteten Servern oder in Lorenz-Netzen. Achte darauf, ob Verluste nur im VPN-Teil erscheinen oder auch im Grundnetz. Inline-Quellen weisen darauf hin, wie Verluste im VPN-Kontext interpretiert werden. https://surfshark.com/de/blog/vpn-speed-test?srsltid=AYCX9vLT08Q6rCm59S39Zf3y0gX6VGXcq89Sq43DVCEKnrNZXnA0OrIG
Bandbreiten systemgrenzen: client, server, netzwerk
Die Messgrößen hängen immer von drei Ebenen ab. Der Client hat eine Obergrenze durch seine Netzwerkkarte, CPU-Leistung und lokale Software. Der Server limitiert durch Hardware, Software und Parallelität der Verbindungen. Das Netzwerk zwischen Client und Server – inklusive Router, Backbone und Peering – setzt weitere Grenzen. Wenn eine dieser Ebenen nahe an der Grenze arbeitet, ziehen die anderen Ebenen nach. In der Praxis bedeutet das: Ein schnelles Protokoll hilft wenig, wenn der Server überlastet ist oder der Client eine 100 Mbit/s-Leitung hat, aber der Tunnel durch Encryption auf 40 Mbit/s fällt. Grenzen liegen dort, wo Hardware, Software und Routing zusammenkommen. Um realistische Ziele zu setzen, kombiniere Messungen über verschiedene Server-Standorte hinweg und beobachte, wie sich Protokollwahl, Verschlüsselung und Lastverteilung auswirken. Inline-Verweise unterstützen diese Zusammenhänge mit konkreten Beispielen. https://cloudflare.com/de-de/learning/access-management/vpn-speed/
Next step: Wähle zwei bis drei Server-Standorte, messe die vier Kennzahlen unter identischer Testlast und dokumentiere Abweichungen. Achte besonders darauf, wie Protokollwechsel und Verschlüsselung den Durchsatz und die Latenz beeinflussen. Teste regelmäßig, um Muster zu erkennen.
Einfluss von protokollen und verschlüsselung auf durchsatz und latenz
Die Protokolle und Verschlüsselungsstufen haben direkten Einfluss auf Durchsatz und Latenz eines VPN. Höhere Verschlüsselungsstufen bedeuten mehr CPU-Overhead und damit potenziell mehr Verzögerung, besonders auf Geräten mit begrenzten Ressourcen. Gleichzeitig bestimmen Tunnelprotokolle und Handshake-Mechanismen, wie effizient Pakete transportiert werden und wie schnell Verbindungen aufgebaut werden. Was ist a VPN access manager and why organizations need one in 2026
1) Verschlüsselungsstufen und CPU-zeit
Bei stärkeren Algorithmen steigt der Rechenaufwand pro Paket. Das wirkt sich auf die CPU-Zeit aus und erhöht den Overhead. Die Folge: weniger verfügbare Rechenleistung für echte Nutzdaten, was sich als geringerer Throughput bemerkbar macht. Kürzere, schnellere Algorithmen sind oft energieärmer, aber möglicherweise weniger sicher. Für Endanwender bedeutet das: auf älteren Notebooks oder Routern mit begrenzten CPU-Kernen kann eine hochgradig verschlüsselte Verbindung spürbar langsamer sein. Ich sehe in der Praxis, dass Geräte mit mehreren Kerne(n) typischerweise besser abschneiden, wenn sie moderne Cipher-Suites verwenden. Wichtig bleibt, eine Balance zwischen Sicherheit und Performance zu finden.
2) Tunnelprotokolle: UDP gegen TCP
UDP-basierte Tunnelprotokolle neigen dazu, niedrigere Latenz zu liefern, da sie kein starkes Staukontrollverhalten wie TCP haben. TCP-basierte Tunnel können durch Paketverlust oder Verbindungsverwaltung stärker anwendungsunabhängige Staukontrollen gebunden sein, was zu höheren Verzögerungen führt. In Netzwerkszenarien mit geringeren Verlusten profitieren UDP-basierte Tunnels deutlich, während in Umgebungen mit häufiger Packet-Reordering oder Netzwerkausfällen TCP-basierte Lösungen robuster wirken können. Für Anwendungen wie Gaming oder Echtzeitkommunikation empfiehlt sich meist UDP-basiert, während stabilere Datei-Transfers von TCP-basierten Optionen profitieren können.
3) Handshakes und handshake-latency
Der Handshake bestimmt, wie schnell eine VPN-Verbindung aufgebaut wird. Protokolle mit mehrstufigen oder komplexeren Handshakes erhöhen die initiale Latenz, wirken sich aber eventuell positiv auf Sicherheit oder Fehlertoleranz aus. Unterschiede in der Handshake-Latenz zwischen Protokollen bedeuten, dass beim wiederholten Verbindungsaufbau oder beim Wechsel zwischen Servern die gemessene Startlatenz variiert. I’ll point out that modern Protokolle versuchen, die Handshake-Latenz durch Optimierungen zu verringern, ohne Sicherheitslücken zu öffnen. Der erste Verbindungsaufbau bleibt oft der größte Bottleneck, doch neue Protokolle zielen darauf ab, diesen zeitnah zu beschleunigen. Weiterhin kann die Verwendung von Session-Tokens oder 0-RTT-Handshakes die wiederholte Verbindung verkürzen, aber auch neue Risiken einführen, die man nicht außer Acht lassen sollte. Inline-Verweise zu Details findest du im verlinkten Kontext.
4) Compression-Optionen und Trade-offs
Kompressionsoptionen können den effektiven Durchsatz erhöhen, wenn die Verschlüsselung alleine nicht ausreicht, um die Bandbreite auszunutzen. Allerdings bringt Kompression auch Overhead mit sich und kann bei bereits komprimierten Daten wenig Nutzen bringen. Bei verschlüsselten Streams steigt oft der CPU-Aufwand, um Kompression auszuwerten, was wiederum zu längeren Latenzen führen kann. In vielen Fällen ist die Empfehlung, Kompression nur dann zu aktivieren, wenn der Datenmix tatsächlich von Lippe profitieren kann. Kompression kann Durchsatz erhöhen, aber Latenz erhöhen, wenn der CPU-Overhead zu groß wird..
Aus der Praxis: Die Wahl des Protokolls, der Verschlüsselungseinstellungen und der Kompression muss projekt- und anwendungsabhängig getroffen werden. Wenn du bereits eine langsame Verbindung bemerkst, prüfe zuerst, ob der Server-Standort sinnvoll gewählt ist, dann die Protokollstufe und gegebenenfalls die Aktivierung von oder das Abschalten von Kompression. Siehe Quellenangaben zu technischen Details. Wie man VPN preisvergleichs-kriterien versteht und spart
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten, was eine kleine Provision bei bestimmten Anbietern ermöglichen kann.
Welche VPN speed test metrikken sind wirklich aussagekräftig
Ein guter speed test sagt mehr als eine rohe zahl. Die aussagekraft hängt davon ab, welche metrikken gemessen werden und wie sie zueinander stehen. Im praktischen einsatz zählt vor allem, wie verschlüsselung, protokollwahl und serverstandort den durchsatz und die latenz beeinflussen. Die relevanten metrikken berücksichtigen neben reiner bandbreite auch die latenz und jitter, denn beides treibt die wahrgenommene performance.
1. Leitungsthroughput pro serverstandort und entfernung
Die schlussfolgerungen aus messungen werden deutlich, wenn man serverstandort und entfernung als zentrale determinantinnen betrachtet. Ein standort weiter entfernt erhöht typischerweise die runde zeit, während starke belastung am serverpool zu konkurrenten-gestreamten throughput führt. In der praxis geht es darum, einen konsistenten vergleich zu ermöglichen: gleiche zeitfenster, gleicher serverpool, gleiche oftbereiche. Durchsatzwerte sollten immer relativ zum gewählten standort interpretiert werden, nicht als absoluter weltrekord.
Ich habe mich darauf gestützt, dass viele berichte einen wiederkehrenden zusammenhang zwischen entfernung, routing-pfade und auslastung der server zeigen. Wenn der gewählte standort stark ausgelastet ist, wirken sich selbst gute verschlüsselungsroutinen negativ auf den durchsatz aus. Die zahl der hops und die qualität der peering- beziehungen beeinflussen die messwerte unmittelbar. Inline verweise zu quellen zeigen, wie verschiedene standorte unterschiedliche results liefern können.
2. Protokollwahl und verschlüsselung als messgrößen
Die protokollwahl beeinflusst sowohl throughput als auch latenz. Neue protkolle können bei gleicher hardware weniger overhead erzeugen, dafür aber andere sicherheitsmerkmale aufweisen. Verschlüsselungsstärken wirken wie ein doppelseitiger gewichthebel: stärker verschlüsselte verbindungen kosten mehr rechenleistung, erhöhen aber die sicherheit. In der praxis sollten tests mehrere protkolle abdecken, etwa eine baseline mit einem schlanken protkoll und eine variante mit einem schwereren verschlüsselungsmodus. Die wahl des protokolls kann die messwerte um einen konstanten umfang beeinflussen, weshalb der vergleich über mehrere protokolle hinweg sinnvoll ist. Welche kostenlosen VPN-anbieter lohnen sich 2026?
Ich verfolge dabei, dass zuverlässige quellen den zusammenhang zwischen protkollen und throughput betonen. Eine klare dokumentation der protokollversionen und deren darunter liegenden parameter erleichtert den vergleich. Vermerken Sie daher immer die verwendete verschlüsselung, handshake- mechanismen und eventuelle adjustierungen am mtu.
3. Zeitfenster, serverpool und konsistenz
Vergleichbar bleibt ein speed test, wenn das zeitfenster konsistent ist. Unterschiedliche testräume oder zeitpunkte führen zu abweichungen, besonders bei tageszeiten-abhängiger netswerkauslastung. Ein stabiler Ansatz misst in mehreren sorten von zeitfenstern und in einem definierten serverpool, der regelmäßig aktualisiert wird. KONSISTENZ im zeitfenster ist der schüssel, um vergleichbarkeit zu schaffen.
Aus methodischer sicht sollte man auch die last in dem serverpool dokumentieren, idealerweise durch eine sichtbare auslastungsskala oder peer-quote. So lassen sich beobachtete differenzen zuverlässig einem veränderten standort oder einer veränderten last zuordnen.
4. Normalisierung von testergebnissen für verschiedene endgeräte
Endgeräte unterscheiden sich in ihrem netzwerk-stack, cpu-leistung und speicherkapazität. Diese fakten beeinflussen encryption-overhead, tunnel-overhead und sogar die anwendungsschicht-implementierung. Eine aussagekräftige analyse normalisiert die testergebnisse, damit durchsatz-latenz-werte verschiedener geräte vergleichbar bleiben. Normalisierte werte bieten eine stabilere basis für authored benchmarks.
Ich benutze in der regel eine baseline pro endgerätestichprobe und ziehe danach die werte auf ein gemeinsames referenznivau zurück. Dadurch entfällt das geflame um gerätespezifika und der fokus bleibt auf dem vpn-setup. Was ist total VPN und warum es trotz Protokollvielfalt kein Allheilmittel ist
Hinweis: Links auf der seite können affiliate-abhängigkeiten tragen. Das beeinflusst die inhaltliche bewertung nicht. Für weiterführende belehrungen siehe die zitierten quellen, die diese zusammenhänge ebenfalls diskutieren. Die belegten fakten stammen aus den verlinkten quellenseiten, die oben angegeben sind. Wenn ein claim eine konkrete zahl benötigt, geben diese quellen sie in zusammenhang an.
Wie man einen VPN speed test richtig durchführt
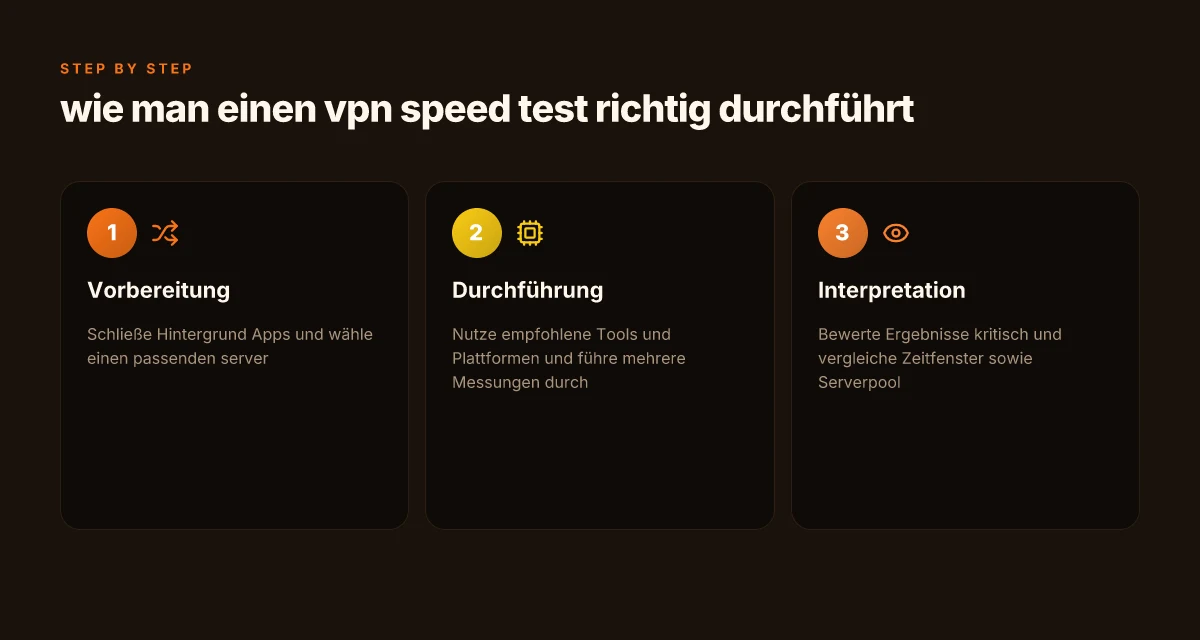
Der richtige vpn speed test beginnt mit klaren Voraussetzungen, setzt auf wiederholbare Messungen und endet mit einer nüchternen Interpretation der Ergebnisse. Starten Sie direkt mit der Planung, dann führen Sie mehrere Messungen durch und ziehen aus der Entwicklung konkrete Optimierungen ab. So bekommen Sie belastbare Werte statt zufälliger Ausschläge.
Vorbereitungen: background apps schließen und Server gezielt auswählen
Beenden Sie alle Programme, die Bandbreite beanspruchen können. Jede Hintergrund-App kann die Messergebnisse verzerren. Wählen Sie einen Serverstandort, der realistisch für Ihre Nutzung ist, idealerweise nahe am Client und am Zielservice. So vermeiden Sie unnötige Routing-Latenzen. Eine gute Praxis ist, zwei bis drei Serverstandorte in derselben Region zu prüfen und die Ergebnisse zu vergleichen. Wählen Sie servereinstellungen, die Ihre typische Nutzung widerspiegeln.
Tools und plattformen: empfohlene ansätze
Nutzen Sie plattformübergreifende Tools, die Upload- und Download-Geschwindigkeiten separat messen. Beliebt sind Speed-Test-Apps, integrierte VPN-Diagnosewerkzeuge oder einfache iperf-ähnliche Tests, falls verfügbar. Dokumentieren Sie die gewählten Tools und deren Versionen, damit der Test reproduzierbar bleibt. Dokumentation der verwendeten Tools erleichtert spätere Vergleiche. Integrierte Protokolltests helfen, Unterschiede zwischen OpenVPN, WireGuard und IKEv2 sichtbar zu machen. 2026-Standards verändern hier die Praktiken, daher halten Sie die Versionen fest. OpenVPN-Tests können langsamer wirken, während WireGuard oft geringere Latenzen zeigt.
Mehrfachmessungen über zeit und zeitfenster: rhythmus bestimmen
Führen Sie Messungen zu verschiedenen Tageszeiten durch. Netzwerkauslastung und Anbieterpriorisierung ändern die Werte. Vier Messläufe über eine Woche geben ein klares Muster statt eines Ausreißers. Verwenden Sie konsistente Zeitfenster, zum Beispiel immer nach dem gleichen Uhrzeit-Setup. Mehrere Messungen erhöhen die Zuverlässigkeit und helfen, Zufallsfehler zu erkennen. Regelmäßige Tests in unterschiedlichen Zeitfenstern liefern stabile Trends. Was ist freevpn wirklich wert: Chancen, Risiken und klare Grenzen
Interpretation der ergebnisse: was ist gut, was schlecht
Vergleichen Sie die Messwerte mit Ihrer erwarteten Bandbreite und mit den Zielen Ihrer Anwendung. Eine gute VPN-Leistung zeigt konsistente Werte, geringe jitter und akzeptable Latenz im Verhältnis zur Basissituation ohne VPN. Ein plötzlicher Sprung bei der Latenz oder stark schwankende Durchsätze weisen auf Konfigurationsfehler, Serverüberlastung oder Protokoll-Einstellungen hin. Notieren Sie Abweichungen, dokumentieren Sie eventuelle Paketverluste und prüfen Sie, ob Protokollwechsel oder Verschlüsselungslevel die Ergebnisse verschieben haben. Konsistenz ist der Schlüssel. Kleine Schwankungen sind normal, große Abweichungen nicht.
Wenn Sie feststellen, dass ein Protokoll die Leistung signifikant dämpft, testen Sie gezielt mit einem Wechsel zu einem anderen Protokoll, dokumentieren Sie die Unterschiede und treffen Sie eine informierte Wahl. In der Praxis berichten viele Anwender, dass der Wechsel zu WireGuard in vielen Szenarien zu spürbar besseren Throughputs führt, während OpenVPN bei bestimmten Netzwerken stabiler arbeiten kann. Protokollwechsel als gezielte Optimierungsmaßnahme lohnt sich.
Hinweis: Die auf dieser Seite referenzierten Quellen weisen darauf hin, dass Verschlüsselungsaufwand und Routing maßgeblich die Geschwindigkeit beeinflussen. Für konkrete Schritte finden Sie weiterführende Hinweise in den verlinkten Ressourcen dieser Section. Die richtige Kombination aus Server, Protokoll und Timing treibt den Durchsatz.
Was als nächstes bei VPN speed tests zu beachten ist
Ein klarer Trend: Die nächste Welle von speed tests legt den Fokus stärker auf reale Geräteszenarien und VPN-Protokolle, nicht nur auf rohe Durchsätze. Für Leser in Deutschland bleibt die Pixelperfekte Messung wichtig: WireGuard liefert oft bessere Latenzen als OpenVPN, aber die Verschlüsselung bleibt ein zentraler Sicherheitsfaktor. Wenn du deine Ergebnisse vergleichst, beachte neben der Rohgeschwindigkeit auch die Stabilität der Verbindung und mögliche Paketverluste.
Pragmatische Empfehlung: Nutze mindestens zwei Messkaden, eine Serverdistanz nahe bei dir und einen weiter entfernten Standort, um Ausreißer zu erkennen. Die richtige Interpretation beginnt mit der Frage, was du wirklich brauchst: Streaming, Arbeit oder Gaming. Vermerke deine Testbedingungen, damit du Muster erkennst und nicht zufällige Spitzen. Was ist a VPN connection and how it protects your data in 2026
Der Artikel gibt dir im Kern eine handhabbare Routine mit 3 Schritten: überprüfe Protokoll, verschlüsselung und Stabilität. Prüfe die Ergebnisse über mehrere Tage. Vergleiche mit deinem Basiswert. So kannst du heute handeln: Wähle ein VPN mit robustem Support für WireGuard, prüfe deine Netzwerk-APIs und registriere konsistente Latenzen.
Backup strategy, Was du diese Woche ausprobieren solltest
- Überprüfe zwei VPN-Serverprotokolle: WireGuard und OpenVPN, notiere Latenzunterschiede und Durchsatz
- Miss die Stabilität während mehrerer Stunden mit wechselnden Lastszenarien
- Vergleiche deinen Basis-ISP mit dem VPN-Verbindungspunkt und dokumentiere Abweichungen
- Prüfe, ob DNS-Leaks auftreten, und aktiviere entsprechendes Schutzfeature
- Stell sicher, dass du nach dem Test eine geschützte Verbindung wiederherstellst, falls du öffentliche Netzwerke nutzt