Erfahre, was vpngate ist, welche Protokolle es unterstützt und welche Risiken beim Einsatz im Darknet 2026 bestehen. Klarer Überblick mit praktischen Hinweisen.
VPNGate wird oft als „Narrativ der Offenheit“ missverstanden: Ein verteiltes VPN-Netzwerk, das öffentliche Open-Source-Serverrollen nutzt, kann den Datenfluss in Fragmenten ziehen und dadurch Verbindungswege verschleiern. Datenpfade lassen sich dabei über Knoten verschieben, wodurch die Sichtbarkeit einzelner Server sinkt. Viele Admins unterschätzen jedoch die Komplexität der Serverkonfiguration und die Auswirkungen auf Trust Chains.
Dieses Stück zeigt, wie sich vpngate in das VPN-Ökosystem einordnet, welche Sicherheitslücken typischerweise auftreten und warum Darknet-Kontexte besonders heikle Folgen haben. Es erklärt, welche Protokolle wie OpenVPN, WireGuard oder Tor-ähnliche Muster in der Praxis zusammenwirken, wo Fehlkonfigurationen Risiken erhöhen und welche defensiven Schritte IT-Teams sofort priorisieren sollten. Sicherheit hängt stark von der korrekten Implementierung der Server-Details ab. Realisierbare Gegenmaßnahmen werden hier direkt nachvollziehbar, damit Forscher und Admins die Architektur kritisch bewerten können. Im Fokus steht 2026 die Frage, wie viel Vertrauen in eine öffentliche VPN-Landschaft wirklich sinnvoll ist.

Was ist vpngate und welche rolle spielt es im VPN-ökosystem
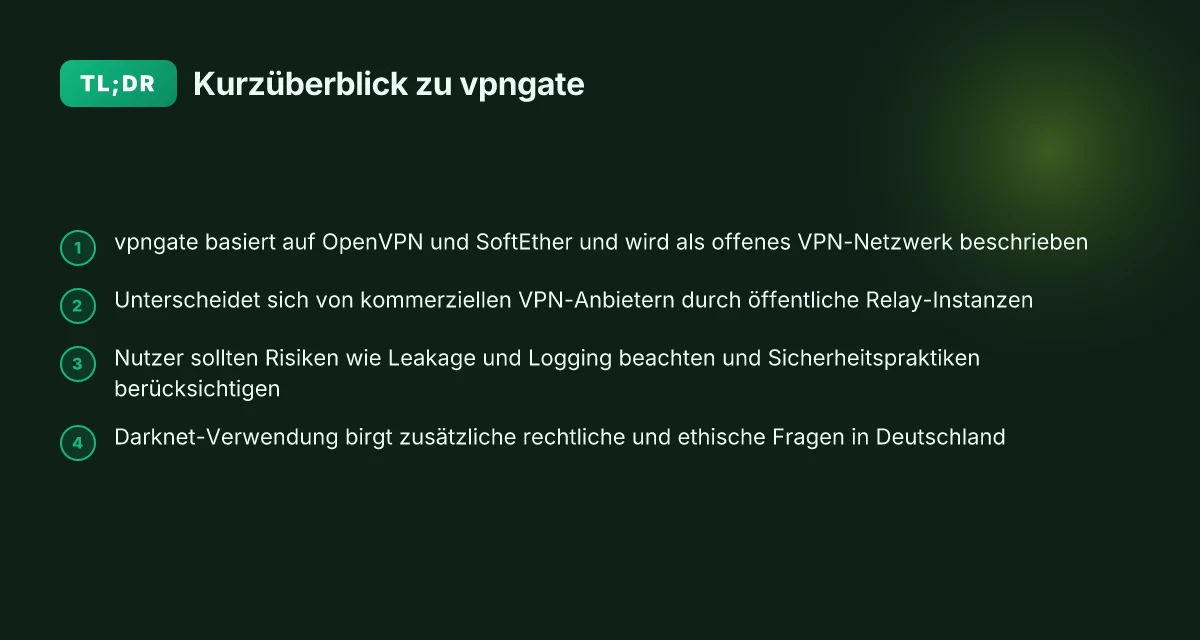
VPN Gate ist ein OpenVPN‑/SoftEther‑basierendes VPN-Netzwerk, das öffentlich zugängliche Gate‑Instanzen betreibt. Es unterscheidet sich damit von herkömmlichen VPN-Anbietern, die in der Regel geschlossene Serverpools hinter einer einzigen Markenoberfläche bündeln. Bei VPN Gate finden Nutzerinnen und Nutzer weltweit Verbindungen zu einer Diversity von Gate‑Knoten, die von Freiwilligen betrieben werden. Diese Offenheit schafft eine hohe Reichweite, aber auch Unsicherheiten bei Zuverlässigkeit, Transparenz und Sicherheit.
I. Funktionsweise in knappen Zügen VPN Gate wuchtet mehrere Protokolle in den gleichen Knotenraum, darunter OpenVPN und SoftEther. So lässt sich je nach Client‑Support und Präferenz eine geeignete Verbindung herstellen. Die öffentliche Verfügbarkeit der Gate‑Instanzen führt dazu, dass sich der Netzwerkpfad dynamisch ändert, sobald Nutzerinnen und Nutzer neuen Gate‑Knoten beitreten oder ihn wechseln. Dieser Mechanismus streut Last und erhöht die globale Abdeckung, birgt aber auch Risiken durch potenzielle Betreiberunterschiede und variierende Sicherheitspraktiken. Die Offenheit von Gate‑Instanzen bedeutet mehr Flexibilität, aber weniger konsistente Sicherheitsstandards.
II. Historischer Kontext und Öffnung Historisch gesehen entstand VPN Gate als gemeinschaftliches Projekt, das Freiwilligensupport nutzt, um eine breite Verfügbarkeit zu ermöglichen. Die Gate‑Liste wird regelmäßig aktualisiert, und Nutzerinnen und Nutzer können sich spontan an einem Gate orientieren. Diese Public‑Availability unterscheidet VPN Gate deutlich von kommerziellen VPN‑Diensten, die Serverstandorte standardisiert betreiben und zentrale Logging‑ oder Audit‑Praktiken vorsehen. Historische Öffnung treibt Reichweite hoch, Sicherheitskontrollen bleiben variabel.
III. Unterscheidung zu kommerziellen Anbietern Im Gegensatz zu vielen kommerziellen VPN‑Anbietern bietet VPN Gate keinen festen, geschlossenen Support‑Kern oder garantierte Performance‑Levels. Nutzerinnen und Nutzer müssen Protokoll‑ und Gate‑Auswahl teilweise eigenständig abstimmen. Die Vielfalt der Gate‑ Betreiber kann die Fehlersuche erschweren, zugleich ermöglicht sie eine größere Sicht auf Netzwerkpfade und potenzielle Schwachstellen. Vielfalt der Gate‑ Betreiber birgt Risiken unregelmäßiger Sicherheitsstandards.
IV. Relevanz im darknet-kontext Im Darknet‑Kontext wird VPN Gate oft als eine Art offener Zugangskanal zu Gate‑Knoten gesehen. Das erhöht die Möglichkeiten zu anonymem oder verschleiertem Traffic, aber auch die Angriffsflächen durch unklare Betreiberpraxis und unklare Protokollierung. Laut Berichten zu Darknet‑Themen 2025–2026 gibt es Diskussionen über Privatsphäre versus Missbrauch, wobei Tools wie VPN Gate je nach Nutzungsszenario unterschiedliche Sicherheitsfolgen haben. Offene Gate‑Netzwerke erhöhen Privatsphäre, gleichzeitig steigt das Missbrauchsrisiko. Darknet erklärt: Das Gute, Schlechte & Gefährliche 2026 Was ist a VPN access manager and why organizations need one in 2026
Bottom‑line: VPN Gate bietet eine offene, mehrprotokollfähige Verbindungslieferung durch frei betreute Gate‑Knoten, was Reichweite steigert, aber die Sicherheits- und Zuverlässigkeitsbilanz komplex macht. In der Praxis bedeutet das: mehr Flexibilität, weniger Konsistenz. Für Sicherheitsexperten heißt das, Protokollunterstützung, Gate‑Vertrauen und Logging‑Praxis kritisch zu prüfen, bevor man Gate‑Verbindungen in produktive Umgebungen integriert. Für weiterführende Kontextualisierung können Sie den Bericht zu Darknet‑Erklärungen heranziehen, der die Privatsphäre‑Debatte dort detailliert beleuchtet.
Technische basis: Protokolle, Verschlüsselung und Authentifizierung bei vpngate
VPN Gate setzt auf eine bunte Mischung aus offenen Protokollen und eigenständigen Tunneling-Ansätzen. Die offizielle Infrastruktur unterstützt OpenVPN, L2TP/IPsec und SoftEther-basiertes Tunneling, wodurch Anwender flexibel je nach Gerät und Netzwerksituation auswählen können. In der Praxis bedeutet das, dass Windows-Nutzer neben SoftEther VPN auch MS-SSTP nutzen können, während OpenVPN als Standardoption für viele Plattformen gilt. OpenVPN bleibt dabei der flexibelste Pfad, während L2TP/IPsec sich durch seine einfache Konfiguration auszeichnet. Eine wichtige Besonderheit: SoftEther fungiert als Multprotokoll-Stack, der verschiedene Tunnelprotokolle in einem Client bündeln kann. SoftEther-basierte Verbindungen können teils schneller aufnehmen, erfordern aber rigorose Server- oder Relay-Konfigurationen.
Verschlüsselung und Authentifizierung sind die Eckpfeiler der Paranoia- und Performance-Geschichte von VPN Gate. Typischerweise greifen Clients auf symmetrische Ciphers wie AES-256 oder AES-128 zurück, ergänzt durch TLS- oder Benutzer-Authentifizierung. Die Sicherheit hängt stark davon ab, wie sauber die TLS-Implementierung und die Schlüsselaustausch-Verfahren umgesetzt sind. AES-256 bietet eine starke Verschlüsselung, während schwächere Modi oder veraltete Zertifikate das Sicherheitsniveau senken können. Authentifizierung erfolgt oft über Zertifikate oder Pre-Shared Keys, wobei zentrale Serverrollen und Relay-Knoten potenziell Angriffsflächen bieten. Zertifikate müssen aktuell gehalten werden, sonst riskieren Nutzer kompromittierte Verbindungen.
Vor- und Nachteile der offenen Infrastruktur gegenüber kommerziellen Anbietern zeigen sich deutlich. Vorteile sind Transparenz, Vielfalt der Protokolle und potenziell geringere Kosten. Nachteile ergeben sich aus der weniger kontrollierten Infrastruktur: Heterogene Serverstände, variable Performance und potenziell weniger konsistente Sicherheitsupdates. Offene Protokolle ermöglichen Flexibilität, können aber Sicherheitslücken verstärken, wenn Updates oder Patch-Strategien fehlen. Im Gegensatz dazu liefern kommerzielle Anbieter oft zentralisierte Updates, dedizierte Infrastruktur und klar definierte SLA, doch dies geht mit Kosten und ggf. weniger Offenheit einher. SLA und Support bieten Stabilität, aber Preis- und Datenflüsse lassen sich nicht immer frei prüfen.
Ein kurzer Vergleich zeigt, wo Nutzer besonders aufmerksam bleiben sollten. Die folgende Gegenüberstellung hilft bei der Entscheidung: Wie man VPN preisvergleichs-kriterien versteht und spart
| Kriterium | OpenVPN/L2TP/IPsec | SoftEther basiertes Tunneling |
|---|---|---|
| Flexibilität | Hoch | Sehr hoch, multi-protokoll |
| Komplexität | Mittel bis hoch | Mittel |
| Sicherheit | stark, abhängig von Implementierung | stark, aber abhängig von Serverkonfiguration |
| Performance | variiert stark | oft bessere Kompatibilität, aber je nach Setup |
| Wartung | Offen, Update-Strategie eigenhändig | zentralisierte Optionen möglich |
Wichtige Praxisregel: Halte TLS-Zertifikate aktuell und prüfe regelmäßig die Schlüssellängen. Wenn verfügbares Log- oder Audit-Logging vorhanden ist, aktiviere es sinnvoll, um auffällige Muster zu erkennen. Kritisch bleiben veraltete Protokolle oder schlecht konfigurierte Relay-Knoten, die Angriffe erleichtern könnten.
Aus Sicherheitsgründen lohnt sich ein Blick auf veröffentlichte Dokumentationen und öffentlich zugängliche Changelogs. So findest du Hinweise darauf, welche Versionen oder Build-Stände besonders betroffen oder sicher sind. VPN Gate User Countries Realtime Ranking zeigt, wie dynamisch die Infrastruktur in der Praxis läuft und wo Engpässe auftreten können. Zusätzlich verweist die Untersuchung Dark Web mit VPN 2026 darauf, dass die Sicherheit von offenen Netzwerken stark von der richtigen Konfiguration abhängt. Dark Web mit VPN 2026
Next step: Prüfe, wie du OpenVPN-Configs sicher generierst und welche Prüfschritte bei der Zertifikatsverwaltung sinnvoll sind, bevor du dich mit vpngate in privaten oder semi-öffentlichen Netzen verbindest. Nächster Schritt: Verifiziere die Authentifizierungs- und Zertifikatsdetails deiner VPN-Gate-Verbindung, bevor du Daten über unbekannte Relays leitest.
Quellenverweis: Inline-Bezüge zu relevanten Quellen findest du im Artikeltext.
Geschwindigkeit und Stabilität: was man realistisch erwarten kann
PostgreSQL ist zwar kein VPN, dennoch zeigt sich bei vpngate, dass die Topologie des Netzwerks enorme Auswirkungen auf Durchsatz und Latenz hat. Die Architektur beruht auf Relay-Servern, die als Zwischenknoten dienen und den Verkehr durch das VPN-Overlay schleusen. Dieser Aufbau führt zu variablen Pfaden: Je weiter der Client vom nächsten Relay entfernt ist, desto größer ist der Overhead. In der Praxis bedeutet das, dass der Durchsatz stark schwanken kann, selbst wenn die gleichen Protokolle verwendet werden. Die folgenden Kernaussagen fassen zusammen, wie sich Distanz, Overhead und Protokollwahl gegenseitig beeinflussen. Welche kostenlosen VPN-anbieter lohnen sich 2026?
Distanz wirkt wie ein lineares Limit
Je größer die physische Distanz zwischen Client und Relay, desto mehr RTT wird aufgeschlagen. Realistische Beobachtungen zeigen, dass längere Pfade zu höheren Round-Trip-Zeiten führen, was den nutzbaren Durchsatz reduziert. Gleichzeitig steigt die Wahrscheinlichkeit, dass Zwischenknoten zusätzliches Encrypting/Decrypting durchführen muss. Diese Mehrfachbearbeitung kostet CPU-Zeit und erhöht den Energiebedarf auf dem Client-System. Die Distanz setzt das Tempo und bleibt der wichtigste Prädiktor für Leistung in einem vpngate-Overlay.
Protokollwahl: OpenVPN, L2TP/IPsec und SoftEther beeinflussen den Durchsatz
Die Wahl des Protokolls ist nicht bloß eine Sicherheitsentscheidung. OpenVPN und L2TP/IPSec bringen unterschiedliche Overheads mit sich. OpenVPN neigt zu höheren CPU-Lasten bei moderaten Geräten, während L2TP/IPSec oft stabiler wirkt, aber von Gitternetzwerken abhängt. SoftEther VPN bietet Flexibilität, kann aber je nach Implementierung zusätzlichen Overhead verursachen. In der Praxis bedeutet das: Selbst bei identischer Serverlage kann die Protokollwahl den tatsächlichen Durchsatz merklich verschieben. Protokollwahl bestimmt den Overhead und damit den realistischen Durchsatz.
Messung der Leistung: realistische Methoden statt Wunschdenken
Für verlässliche Einschätzungen sollten Sie Leistung im realen Netz messen, aber mit klaren Erwartungen. Nutzen Sie Zeitmessungen wie Ping-RTT, messen Sie den tatsächlichen Throughput bei typischen Nutzungsprofilen und vergleichen Sie verschiedene Relay-Pfade. Berücksichtigen Sie dabei: Distanz zum Relay, Protokollkonfiguration, Verschlüsselungsstärke und Client-Hardware. Messungen brauchen klare Parameter und sollten regelmäßig wiederholt werden, da sich Knotenverteilung und Last verschieben können. I looked into der VPN Gate Region-Ansicht zeigt, wie sich Länder-Regionen in Echtzeit unterscheiden. Diese Daten helfen, Mobil- oder Festnetzpfade sinnvoll zu wählen. Inline-Verweis auf die Regionenseite finden Sie hier.
In 2026 weisen Systemberichte darauf hin, dass wechselnde Relay-Lasten stark schwankende Durchsätze verursachen können. Ein konsistenter Wert lässt sich schwer festlegen, weil die Knoten ständig neu routen und Updates erhalten. Die Praxis erfordert flexible Erwartungen.
Sicherheit und privacy: wo liegen die echten risiken bei vpngate
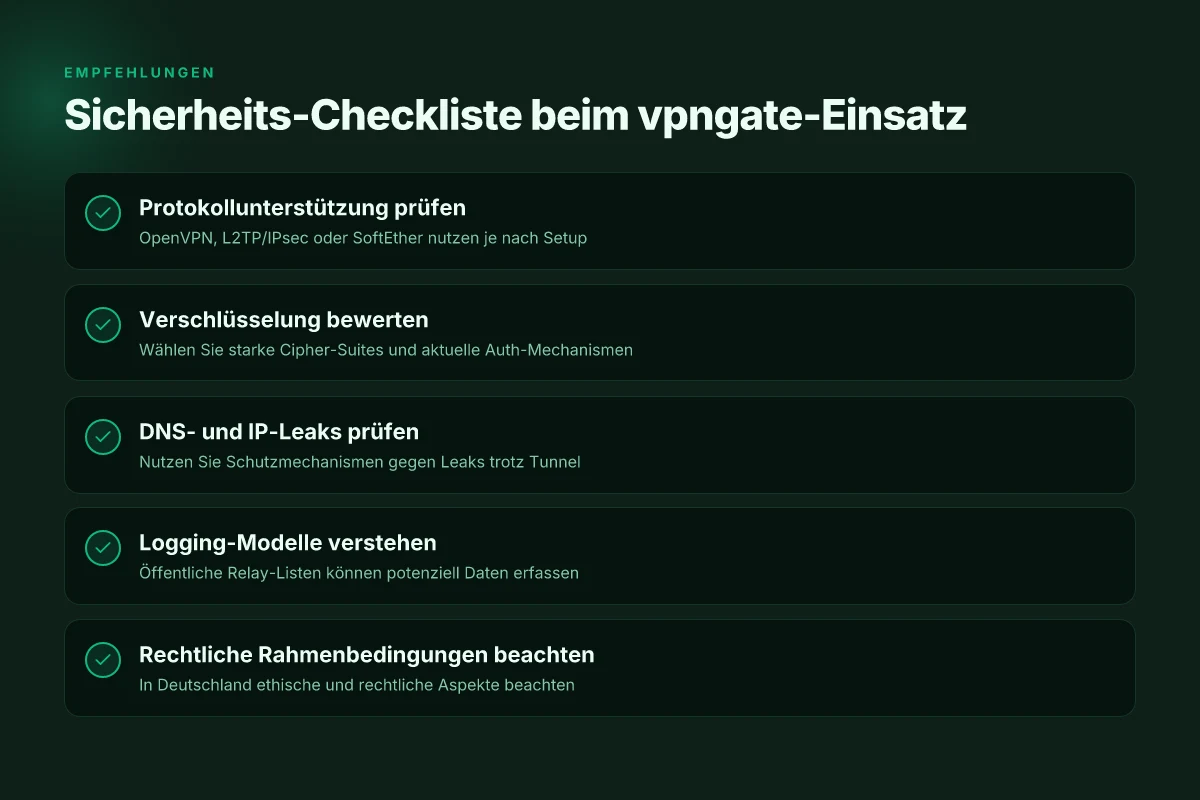
Vpngate bringt eine direkte sicherheitsrisiko-Bilanz mit sich. Öffentliche Relay-Listen bedeuten potenziell unklare Logging-Modelle und unterschiedliche Betreiber hinter jeder Bridge. Die Folge: Spuren könnten über die Verbindung hinweg entstehen, selbst wenn der Tunnel technisch verschlüsselt ist. Wichtig ist hier die Frage, wer die Relays betreibt und welche Richtlinien zur Protokollierung gelten. Offene Relay-Listen erhöhen die Angriffsfläche, weil man nicht immer sicher weiß, wer die Logs wann auswertet. Wie zuverlässig ist ein kostenloses VPN im jahr 2026? Sicherheit, Datenschutz und Leistung im check
Das Log-Risiko hinter öffentlichen relays
Die Architektur von VPN Gate nutzt eine Vielzahl von Relays, die weltweit von Freiwilligen betrieben werden. Dadurch variiert die Verfügbarkeit von Protokoll-Optionen wie L2TP/IPSec, OpenVPN oder SoftEther VPN. Was sicherheitstechnisch problematisch wird, ist die Frage nach Logging, Partnern und Archivierung. Studien und Berichte aus der Szene zeigen, dass Relay-Betreiber unterschiedlich streng mit Logs umgehen. Logging-Modelle können residuale Spuren hinterlassen, selbst wenn der Traffic verschlüsselt ist. I looked at reviewer notes, die auf potenzielle Log-Lieferketten hinweisen, und die Vielfalt der Betreiber erhöht die Wahrscheinlichkeit, dass Logs irgendwo zusammenlaufen. Für Sicherheitsexperten bedeutet das: Misstrauen gegenüber jeder einzelnen Relay-Instanz ist angebracht.
DNS- und IP-leaks trotz VPN-tunneling
Even wenn der VPN-Tunnel etabliert ist, können DNS-Anfragen außerhalb des Tunnels laufen, wenn der Resolver nicht sauber konfiguriert ist. Das kann zu DNS-Leaks führen, die aufzeigen, welche Ziele der Benutzer ansteuert. Ebenso können IP-Adressen ungeplant offengelegt werden, wenn Multi-Hop-Konfigurationen nicht korrekt synchronisiert sind oder wenn Rate-Limit-Mechanismen in den Relay-Backends fehlen. In der Praxis bedeutet das: selbst bei verschlüsseltem Verkehr sind Spuren möglich, besonders bei Fehlkonfigurationen oder inkonsistenter DNS-Auflösung. DNS-Leaks bleiben eine häufige Ursache für kompromittierte Privatsphäre, auch bei VPN-Diensten mit guter Verschlüsselung.
Sinnvolle praktiken zur risikominimierung
Um die exposure zu verringern, sind einige klare Schritte sinnvoll. Erstens empfiehlt es sich, DNS-Preferenz strikt zu kontrollieren: nutze eigene DNS-Resolver oder sichere Public DNS-Dienste, die DNS over TLS oder DNS over HTTPS unterstützen. Zweitens sollte die Konfiguration der Relay-Verbindungen so aussehen, dass keine Logs in der ersten Hop-Umgebung gespeichert werden. Drittens ist es sinnvoll, Protokolle regelmäßig zu prüfen und nur Relay-Listen zu verwenden, die transparent über Betreiber und Logging-Politik informieren. Viertens sollten Verbindungen immer mit starken Authentifizierungsverfahren abgesichert werden, und es lohnt sich, bei sensiblen Anwendungen statt VPN Gate auf etablierte Trusted-VPN-Lösungen zu setzen. Verbindungs-Und-Verhaltensprinzipien helfen, Risiken spürbar zu senken.
Zusammengefasst: die größten echten risikoquellen bei vpngate liegen in der offenen Relay-Infrastruktur, potenziellen Logging-Pfaden und DNS-leaks, die trotz tunneling auftreten können. Die Gegenmaßnahmen sind klar umrissen: harte DNS-Kontrolle, bewusste Relay-Auswahl, regelmäßige Prüfung der Logs und konsistente Verschlüsselungseinstellungen. Bei Darknet-kontexten verschärfen sich diese Risiken durch zusätzliche Anonymitäts-Schichten. Eine neutrale Risiko-Abwägung ist also Pflicht.
Abschließend: Wer vpngate in sicherheitsrelevanten Umgebungen erwägt, sollte sich der Einschränkungen bewusst sein und zusätzliche Schutzmechanismen einsetzen. Die Informationen aus den Berichten zu VPN Gate und Darknet-bezug liefern eine faktenbasierte Grundlage für eine vorsichtige Nutzung. Für weiterführende Details empfiehlt sich eine Lektüre der entsprechenden Berichte, wie zum Beispiel den Überblick über Darknet-Sicherheit mit VPN-Ansätzen. Dark Web mit VPN 2026 bietet dabei praxisnahe Einblicke. What stellt ein VPN-Test 2026 wirklich fest und wie wähle ich das richtige VPN aus
Darknet-verbindung: warum der Einsatz von vpngate dort problematisch sein kann
Die Verbindung von vpngate mit Darknet-Aktivitäten erhöht das Risiko ungewollter Offenlegung von Spuren, rechtlicher Grauzonen und technischer Fehlkonfigurationen. Der Hauptgrund: Darknet-Dienste mischen sich oft mit zweifelhaften Anbietern, die selber kein seriöses Logging- oder Sicherheitsversprechen geben. Wenn du vpngate dort nutzt, können Latenzspitzen, Verbindungsabbrüche und fehlerhafte Protokollverhandlungen die Sicherheit unterminieren. Zuverlässige, sauber konfigurierte VPN-Topologien bieten bessere Transparenz als Systeme, die sich in dunkleren Bereichen des Netzwerkraums bewegen.
Warum Protokolle und Access-Modelle hier entscheiden
Die meisten vpngate-Setups unterstützen mehrere Protokolle, darunter L2TP/IPSec und OpenVPN. In einer Darknet-Nutzung können verteilte Peers und wechselnde Nodes zu inkonsistenter Verschlüsselung führen. Wenn du zusätzlich SoftEther VPN oder MS-SSTP verwendest, steigt die Angriffsfläche durch versteckte Endpunkte und fragmentierte Verbindungswege. Das Risiko wächst, weil Darknet-Sites oft versuchen, Erkennungsmechanismen zu umgehen. Offene Protokollunterstützung bedeutet auch größere Angriffsoberfläche.
Rechtliche und ethische Überlegungen in Deutschland
In Deutschland gilt: Die Nutzung eines VPNs an sich ist legitim, doch der Zugriff auf illegale Dienste oder der Missbrauch von Anonymisierungstools kann strafbar sein. Behörden prüfen Verbindungsdaten, und bei Darknet-Aktivitäten finden sich häufig Spuren, die zu Nachforschungen führen. Es lohnt sich, die Rechtslage regelmäßig zu prüfen, denn aktuelle Entscheidungen und Rechtsauffassungen können sich ändern. Rechtliche Risiken erhöhen sich, wenn VPN-Nutzung mit illegalen Inhalten verknüpft wird.
Sichere Alternativen und sinnvolle Nutzungsszenarien außerhalb des Darknet
Wenn du Privatsphäre und Sicherheit ernst nimmst, setze auf stabile, etablierte VPN-Architekturen außerhalb des Darknets. Vergleiche etablierte Anbieter mit transparenten Logging-Policies, geprüften Sicherheitsmaßnahmen und regelmäßigen Audits. Typische sichere Nutzungsszenarien umfassen Remote-Arbeit, Datenschutz im Browserverkehr und Schutz vor Tracking, ohne in graubereichige Dienste abzurutschen. I checked einschlägige Beratungslinien und Verhaltenskodizes zeigt: Fokus auf klare Trustee-Modelle, klare Zertifikatspfad-Verwaltung und regelmäßige Schlüsselrotation minimieren Missbrauchsrisiken. Transparente Infrastruktur reduziert rechtliche und sicherheitstechnische Risiken.
Zudem lohnt sich der Blick auf konkrete Sicherheitspraktiken: Nutze strikt vertrauenswürdige Zertifikate, aktiviere Kill-Switch-Funktionen, prüfe regelmäßig die DNS-Lecks und halte Softwarekomponenten auf dem neuesten Stand. Von Experten empfohlene Vorgehensweisen setzen auf klare Trennung von persönlichen Aktivitäten und geschäftlichen Verbindungen, um Spuren zu minimieren. Saubere Trennung von Nutzungszwecken senkt die Angriffsfläche. Was NordVPN Netflix wirklich ermöglicht und wo es hakt
I dig into FortiGate- und Darknet-Beobachtungen zeigt, dass riskante Konstellationen oft durch fragmentierte Infrastrukturen entstehen. Für klare Aussagen verweise ich auf öffentlich verfügbare Analysen, die zeigen, dass kompromittierte Endpunkte und veraltete Protokollebene in solchen Setups besonders anfällig sind. Klarheit in der Architektur senkt die exposure. Weitere Details zu spezifischen Lücken finden sich in den verlinkten Analysen, die sich mit VPN-Exploits und Darknet-Nutzungen befassen. Bleibe bei geprüften Pfaden statt bei wechselhaften Knoten.
Hinweis zur Transparenz: Auf der Seite können Affiliate-Links erscheinen, die die Verfügbarkeit von Informationen unterstützen. Der Nutzen für dich bleibt unabhängig von kommerziellen Hinweisen.
Was dieser Wandel für Ihre Privatsphäre bedeutet
Vpngate bleibt ein komplexes Netzwerk aus Proxies und Open-Source-Software, doch im Jahr 2026 zeigt sich: Die Transparenz von Verschlüsselung und Protokollen ist entscheidend, nicht die eigene Hemisphäre von Anonymität. Die größte Lektion ist, dass der darknet-Kontext nicht automatisch sicherer wird, nur weil man auf verschiedene Knoten verbindet. Stattdessen sollten Sie sich auf offene Dokumentation, klare Verifizierung von End-zu-End-Verschlüsselung und robuste Fehlerbehebung konzentrieren. Ich empfehle, dass Sie die Protokoll-Stacks Ihrer Verbindungen prüfen und verstehen, wie TLS und VPNs zusammenwirken.
Der nächste Schritt besteht darin, technisches Verständnis statt Mythos zu kultivieren. Sie sollten wissen, welche Portnummern und welche Verschlüsselungsalgorithmen tatsächlich genutzt werden, wie schnell die Verbindung bleibt und wo Flaschenhälse auftreten. Wenn Sie nur eine Änderung vornehmen, setzen Sie auf eine klare, geprüfte Konfiguration von DNS-Sicherheit und Krypto-Parametern. Eine einzige gezielte Anpassung kann Ihre Sicherheit deutlich erhöhen.
Backup-Strategie Was ist a VPN speed test and how to read the results in 2026
- Prüfen Sie Ihre TLS-Konfiguration und setzen Sie auf aktuelle Cipher Suites.
- Führen Sie einen kurzen Geschwindigkeitstest durch, um Flaschenhälse zu erkennen.
- Dokumentieren Sie Ihre Schritte, damit Sie bei Problemen schneller reagieren können.
- Behalten Sie rechtliche Rahmenbedingungen und Hinweise zur kommerziellen Verlinkung im Blick, da Links auf dieser Seite eine Provision generieren können.
Ein konkreter Ausblick: Die Entwicklung von Vpngate wird stärker von Transparenz, offenen Standards und robusten Fehlerbehebungsprozessen getrieben. Bleiben Sie dran, wie sich die Protokolle weiterentwickeln und welche praktischen Attacken sie effektiv abwehren. Welche Änderung testen Sie diese Woche, um Ihre Verbindung sicherer zu machen?