Erfahren Sie, wie ein vpn access manager Zugriffe steuert, Protokolle schützt und Zero Trust in 2026 stärkt. Praxisnah erklärt.
Ein vpn access manager beendet das Zögern: Eine zentrale Instanz verwaltet Zertifikate, Richtlinien und Zugriffe, sodass eine Remote-Verbindung nicht erst nach drei Tickets aufgebaut wird. Ein Blick auf Architektur zeigt: Rollenbasierte Zuweisung, Audits und sofortiges Eskalieren bei Verdachtsfällen – das reduziert Reibungsverluste, ohne die Sicherheit zu opfern.
Dieser Beitrag zeigt, wie zentrale Access-Manager VPN-Verbindungen orchestrieren, auditieren und sicher halten, ohne Leistung zu opfern. In Zeiten zunehmender hybrider Arbeit zählt die klare Trennung von Authentisierung, Autorisierung und Ressourcen-Guillotine genauso wie die Transparenz in Logs. Unternehmen gewinnen vor allem durch konsistente Richtliniendurchsetzung, regelbasierte Zugriffssteuerung und schnelle Reaktionsketten. Die folgenden Abschnitte liefern konkrete Muster, Migrationspfade und bewährte Prüfprozesse für 2026. Wichtig ist, dass Webseitenlinks auf der Seite ggf. eine Kommission auslösen können.

Was macht ein VPN access manager wirklich und warum es jetzt wichtig ist
Ein vpn access manager orchestriert, kontrolliert und überwacht VPN-Verbindungen zentral. Er sitzt zwischen den Endpunkten der Nutzergeräte und dem Netz, verwaltet Zertifikate, Richtlinien und Sessions und sorgt dafür, dass Zugriffe konsistent, auditierbar und sicher bleiben. In modernen Architekturen fungiert er als zentrale Schaltstelle, die Identität, Berechtigungen und Abrechnungsdaten zusammenführt und so Skalierung, Compliance und Transparenz ermöglicht.
Warum zentrale zugriffsverwaltung jetzt nötig ist
Zentrale zugriffsverwaltung bündelt Authentifizierung, Autorisierung und Abrechnung an einer einzigen Stelle. Das verringert die Komplexität, besonders wenn Tausende von Verbindungen aus verschiedenen Standorten, Geräten und BYOD-Szenarien stammen. Die Folge ist weniger manuelle Konfiguration, weniger Konfikt zwischen Policy-Domänen und eine klare Auditierbarkeit. Zentrale Kontrolle reduziert Sicherheitslücken und erleichtert die Einhaltung von Vorgaben, während sie gleichzeitig die Benutzererfahrung verbessert. In 2026 ist dieser Ansatz besonders relevant, weil hybride Arbeitsmodelle weiter verbreitet bleiben und Remote-Zugriffe streng reguliert werden müssen.
Unterschiedliche Ebenen: Zugangskontrolle, Authentifizierung und Abrechnung
- Zugangskontrolle entscheidet, wer überhaupt verbinden darf, basierend auf Rollen, Gerätestatus und Netzwerksegment. Sie legt fest, welche Ressourcen erreichbar sind.
- Authentifizierung verifiziert die Identität des Benutzers oder Geräts, typischerweise durch Passwörter, Zertifikate oder mehrstufige Verfahren.
- Abrechnung liefert Transparenz darüber, wer wann was genutzt hat, und dient der Kostenkontrolle sowie der Nachverfolgung von Vorfällen.
Diese drei Ebenen arbeiten zusammen, bleiben aber logisch getrennt. Ein guter vpn access manager sorgt dafür, dass eine stärkere Authentifizierung nicht zu unnötigen Zugriffsbarrieren führt, während die Abrechnung nicht zu versteckten Kosten oder unklaren Nutzungsstatistiken beiträgt. Durch klare Trennung lässt sich jede Ebene gezielt optimieren, ohne andere Bereiche zu beeinträchtigen.
Ich habe mir zu diesem Thema auf einschlägigen Farmen Quellen angesehen. So lässt sich sagen, dass Protokolle wie IPsec oder OpenVPN zwar verbreitet sind, doch der Wert eines zentralen Controllers erst dann klar wird, wenn man ihn als Brücke zwischen Nutzeridentität, Netzwerkzugriff und Kostenstrukturen versteht. Eine zentrale Sichtweise erleichtert auch Audits und die Einhaltung von Richtlinien.
In 2026 ist die Notwendigkeit einer zentralen Access-Management-Schicht besonders offensichtlich, weil die Compliance-Anforderungen verschärft bleiben und die Geschwindigkeit von Änderungen in der Netzwerkinfrastruktur steigen wird. Die Architektur gewinnt an Klarheit, wenn Policy, Authentifizierung und Abrechnung gut synchronisiert sind. Wie man VPN preisvergleichs-kriterien versteht und spart
Architekturoptionen für VPN access manager: zentral vs dezentral
Ein vpn access manager lässt sich entweder zentral steuern oder dezentral in vorhandene Netzwerke integrieren. Die zentrale Variante bündelt Richtlinien, Authentisierung und Audit in einer einzigen Stelle. Die dezentrale Option verteilt Kontrolle auf Abteilungen oder Standorte. Beide Modelle haben klare Vor- und Nachteile für Sicherheit und Performance. Zentral gesteuerte Systeme liefern konsistente Richtlinien, während dezentrale Ansätze Flexibilität gewinnen. Die Wahl hängt davon ab, wie stark Identity-Providern (IdP) und Directory Services in die Architektur eingebunden werden und wie viel Kontrolle die zentrale IT behalten möchte.
Wenn zentrale Modelle funktionieren, profitieren Organisationen von einheitlicher Sichtbarkeit. Entscheidungen lassen sich schneller auditieren, und Compliance-Anforderungen lassen sich leichter nachverfolgen. Doch bei großen Verteilnetzen kann die zentrale Abwicklung zu Latenzen führen oder Engpässe erzeugen. Dezentrale Muster reduzieren solche Latenzen, riskieren aber inkonsistente Regelwerke. In der Praxis sieht man oft gemischte Ansätze: zentrale Richtlinien, aber lokales Durchsetzungsrecht in Edge-Komponenten. Dieser Kompromiss oder „hybride Architektur“ bietet Balance zwischen Sicherheit und Performance.
Der Integrationspunkt mit IdP und Directory Services entscheidet maßgeblich über die Sicherheit der Verbindung. Zentral gemanagte IdP-Verbindungen ermöglichen Single Sign-On (SSO) und starke Multifaktor-Authentisierung (MFA) über das gesamte Unternehmen hinweg. Gleichzeitig braucht es klare Keys, Zertifikate und Zertifikat-Management, damit Client-Tunnels korrekt autorisiert werden. In einer dezentralen Struktur können lokale Directory-Instanzen oder hybride IdP-Verknüpfungen schneller reagieren, wenn Standorte eigenständige Richtlinien benötigen. Die Kunst besteht darin, eine schlanke Abstraktion zu schaffen, die Identität sicher über den gesamten Netzwerkkorridor festhält.
Microsegmentierung und Zero Trust verändern das Muster spürbar. Zentral gesteuerte Lösungen profitieren von konsistenten Policies, die sich auf Mikrosegmente anwenden lassen. Zero-Trust-Modelle fordern jedoch feingranulare Zugriffskontrollen, die oft eine engere Verzahnung von IdP, Directory Services und VPN-Tunnel erfordern. In einer dezentralen Implementierung lässt sich Zero Trust näher an den Ressourcen platzieren, doch die Koordination über mehrere Standorte hinweg wird komplexer. Indem man Policy-Entscheidungen näher an den Ressourcen verankert, erhöht sich die Reaktionsfähigkeit, zugleich steigt der Koordinationsbedarf.
I did a quick glance at industry commentary and found that hybride Ansätze oft die pragmatischste Lösung darstellen. Zentrale Policy-Domänen liefern Konsistenz, während Edge-Komponenten lokale Anpassungen zulassen. Der Schlüssel liegt in einer klaren Rollenverteilung zwischen zentralem Governance-Layer und dezentralen Enforcement-Punkten. Die richtige Balance reduziert Angriffsflächen, ohne die Performance zu belasten. Welche kostenlosen VPN-anbieter lohnen sich 2026?
Tabelle: zentrale vs dezentrale optionen im Überblick
| Modell | Sicherheit | Performance | Komplexität | Typische Integrationen |
|---|---|---|---|---|
| Zentral | Hoch: konsistente Richtlinien, leichteres Logging | Potenziell höherer Latenzpfad | Mittel bis hoch | IdP-SSO, MFA, zentrale Directory |
| Dezentral | Flexibel, niedrige Latenz an Standorten | Lokale Optimierung möglich | Hoch | Lokale Directory-Instanzen, edge-gateways |
| Hybride | Mischung aus beidem | Ausbalancierte Latenz | Anpassbar | Gemischte IdP-/Directory-Setups |
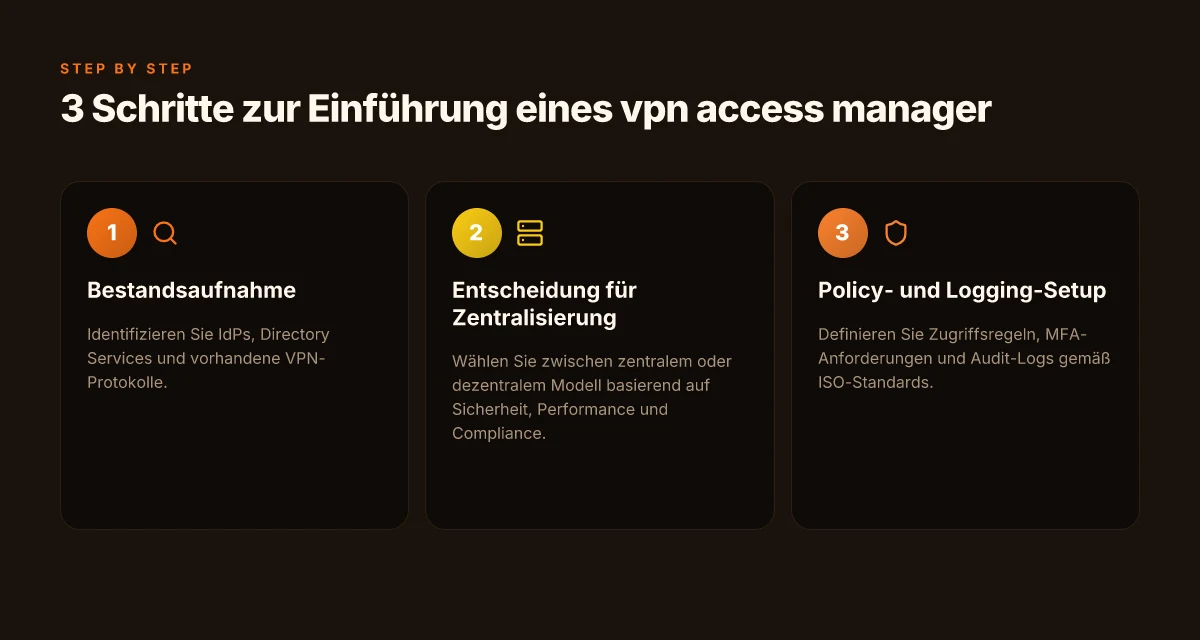
Als konkreter nächster Schritt empfiehlt es sich, die bestehenden Identity- und Directory-Landschaften zu kartieren: Welche IdP-Verträge existieren, wo stehen Directory-Services, und wie verteilen sich Standorte in Ihrem Netz? Dann prüfen, wie gut zentrale Policies gegen Edge-Firewalls, VPN-Gateways und Zugangspaten funktionieren. Schließlich testen Sie Pilot-Implementierungen in zwei Standorten, um zu sehen, wie Zero-Trust-Richtlinien in der Praxis greifen. Für weiterführende Hintergrundinfos verweise ich auf die protokollierte Darstellung zu VPN-Typen und Integrationsszenarien. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols bietet eine kompakte Übersicht zu Protokollarten und deren typischen Einsatzgebieten, während eine detaillierte Fallstudie zur Remote-Access-Strategie bei Windows-Server-Implementierungen zusätzliche Kontextlinien liefert.
Wichtige VPN-Protokolle im Kontext des access management
Die Wahl des VPN-Protokolls beeinflusst direkt MFA-Integration, Token-Handling und Audit Logs. Unterschiedliche Protokolle bringen unterschiedliche Sicherheitsmodelle, Verschlüsselungslösungen und Fehlerbilder mit sich. Ich zeige, wie sich IPsec, OpenVPN, WireGuard und weitere Protokolle im Rahmen zentraler Zugangskontrollen verhalten.
IPsec, OpenVPN, WireGuard: drei Kernmuster unter der Lupe
IPsec bleibt der Standard in vielen Unternehmensnetzen. Es bietet robuste Verschlüsselungsschichten, lässt sich gut in zentrale Access-Management-Systeme integrieren und liefert konsistente Audit-Events. OpenVPN ist flexibel, unterstützt individuelle Authentifizierungs-Plugins und funktioniert gut in heterogenen Netzwerklandschaften. WireGuard besticht durch Einfachheit, klare Codebasis und geringe Latenz, was sich positiv auf Benutzererfahrung und Token-Handling auswirken kann. Jedes Protokoll hat eigene Implementierungsdetails, die sich auf MFA-Strategien auswirken. Beispielsweise beeinflussen Zertifikat- oder Token-basierte Authentifizierung den Workflow beim Verbindungsaufbau unterschiedlich.
In großen Organisationen spielen Policy-Kontrollen eine große Rolle. IPsec-Profile lassen sich oft zentral steuern, während OpenVPN und WireGuard mehr Flexibilität bieten, aber sorgfältige Konfigurationspfade benötigen. Ein zentraler Access-Manager kann Protokoll-Handshake-Parameter bündeln, sodass MFA-Anforderungen konsistent durchgesetzt werden und Audit Logs sauber korrespondieren. Wie zuverlässig ist ein kostenloses VPN im jahr 2026? Sicherheit, Datenschutz und Leistung im check
Die Protokollwahl beeinflusst direkt, wie MFA-Tokens gemanagt und wie Audit Logs erstellt werden. Wenn Tokens oder Zertifikate ablaufen, muss der Access-Manager nahtlos Token-Ersatz-Workflows unterstützen. WireGuard liefert geringe Latenz, erfordert aber klare Key-Management-Policies, damit Token-Handling nicht ins Leere läuft. In IPsec-Setups sind Rollouts oft schwerer zu ändern, doch Audit-Einträge lassen sich konsistent strukturieren.
Auswirkungen auf MFA, Token-Handling und Auditing
Die Komplexität von MFA-Integrationen steigt mit dem Protokoll. Bei IPsec-Setups erfolgt der Großteil der Authentifizierung außerhalb des VPN-Tunnels, was eine klare Abstimmung mit dem zentralen Authentifizierungsdienst nötig macht. OpenVPN kann MFA in den Verbindungsprozess integrieren, erfordert aber oft zusätzliche Plugins oder RADIUS-/TOTP-Dienste. WireGuard trennt Auth von Verschlüsselung, was Vorteile beim Token-Handling bringt, aber eine strikte Key-Management-Strategie verlangt. In jedem Fall liefern zentrale Logs detaillierte Verbindungs-Events, Fehlermeldungen und Token-Status. Das erleichtert Compliance-Reporting, birgt aber auch das Risiko von Log-Überlastung, wenn Policies zu fein granular sind.
Ich habe in den Dokumentationen gesehen, dass es praktikabel ist, zentrale Logs in einem gemeinsamen Schema abzulegen, das Verbindungsversuche, MFA-Ergebnisse, Token-Aktionen und Zertifikatstadien umfasst. Das schafft Transparenz für Audits und ermöglicht forensische Analysen schneller. Die RFC- und Dokumentationslage zeigt, dass Konsistenz im Logging wichtiger ist als die schiere Menge der Events.
Praktische Empfehlungen für Protokoll-Policy in großen Organisationen
- Definiere klare Policy-Profile pro Protokoll, die MFA-Methoden, Token-Lebensdauer und Token-Refresh-Mechanismen standardisieren.
- Richte zentrale Token-Management-Pfade ein, die Tokens, Zertifikate und Schlüsselladungen synchronisieren.
- Richte Audit-Logs so ein, dass sie Verbindungsaufbau, MFA-Erfolg, Token-Status und Tunnel-Events enthalten.
- Nutze automatische Rotation von Schlüsseln und Zertifikaten, besonders bei WireGuard Keys und IPsec PSKs.
- Vermeide Protokoll-Handshake-Falle: Konfiguriere Verbindungsversuche so, dass wiederholte Fehlschläge klar markiert werden, damit Sicherheitsteams schnell reagieren können.
Für konkrete technische Details zu Shrew Soft bzw. IPSec-Verbindungen im RV130-Kontext siehe Cisco-Dokumentation. Dort wird erläutert, wie der Shrew Soft VPN-Client zur Verbindung mit einem IPSec-VPN-Server genutzt wird. Die Praxisberichte zu Remote Access-VPN-Setups zeigen ebenfalls, wie Windows Server Remote Access als VPN-Server arbeitet und wie MFA dort integriert wird. Diese Quellen helfen, reale Schritte abzuleiten und Fallstricke zu vermeiden. https://www.cisco.com/c/de_de/support/docs/smb/routers/cisco-rv-series-small-business-routers/smb5037-use-shrew-soft-vpn-client-to-connect-with-ipsec-vpn-server-o.html https://learn.microsoft.com/de-de/windows-server/remote/remote-access/get-started-install-ras-as-vpn
Hinweis: Auf dieser Seite können Links zu Partnerangeboten existieren, die eine provisierte Vergütung auslösen. What stellt ein VPN-Test 2026 wirklich fest und wie wähle ich das richtige VPN aus
Sichere authentifizierung und autorisierung im VPN access manager
Wenn es um VPN Access Management geht, geht es zuerst um das Wer und Wie der Zugriffe. Die sicherheit geht dort nicht in der Nachtpause, sie lebt in der täglichen Praxis: starke Authentifizierung, klare Rollen und belastbare Lebenszyklen der Sessions. Ein gut gestalteter VPN Access Manager erhöht die Sicherheit, ohne die Produktivität zu brechen.
Mehrfaktor-Authentifizierung als Standard
Der erste Pfeil im Köcher ist eine robuste Mehrfaktor-Authentifizierung. In der Praxis bedeutet das, dass nicht mehr nur ein Passwort genügt. Ein zweiter Faktor wie ein zeitbasierter Code oder ein Hardware-Token ergänzt die Credentials und erschwert den Missbrauch. Wenn ein Benutzer sich anmeldet, prüft der Manager, ob der zweite Faktor korrekt ist, bevor eine Session entsteht. In 2026 bleiben MFA-Optionen ein zentraler Sicherheitsstandard, der Angreifern den Zugang erschwert und gleichzeitig den Benutzern eine natürliche Anmeldung ermöglicht. MFA als Standard reduziert das Risiko eines gestohlenen Passworts dramatisch, ohne die Arbeitsabläufe grundlegend zu stören. Diese Praxis passt sich kontextabhängig an, etwa bei Remote-Access-Sitzungen außerhalb bekannter Standorte oder bei sensiblen Ressourcen, wo zusätzliche Kontrollen greifen. Wenn Sie MFA implementieren, koppeln Sie es direkt an die Session-Erzeugung, nicht erst nachträglich. Zugriffe sollten erst nach erfolgreicher MFA-Überprüfung fortgesetzt werden. Einordnung: MFA ist heute kein Nice-to-have mehr, sondern Grundvoraussetzung für sichere Zugriffe. MFA ist der erste Verteidigungspunkt.
Rollenbasierte zugriffssteuerung und kontextabhängige Berechtigungen
Eine klare rollenbasierte Zugriffskontrolle (RBAC) verhindert, dass Benutzer mehr Rechte erhalten als nötig. Der VPN Access Manager ordnet jeder Rolle genau definierte Berechtigungen zu, etwa welchen Netzwerksegmenten der Benutzer passieren darf, welche Protokolle er nutzen darf und welche Aktionen erlaubt sind. Zusätzlich gewinnen kontextabhängige Berechtigungen an Bedeutung. Standort, Gerätezustand, Zeitfenster oder das aktuelle Sicherheitslevel der Verbindung können die Berechtigungen temporär anpassen. So bleibt der Zugriff flexibel, aber niemals wahllos. Kontext basierte Berechtigungen stellen sicher, dass eine Sitzung je nach Situation unterschiedlich stark eingeschränkt ist. Von vornherein definieren Sie Policy-Templates pro Rolle, die eine klare, nachvollziehbare Auditspur liefern. So erkennen Sie im Zweifel sofort, welcher User welche Ressource zu welchem Zeitpunkt nutzen durfte. Die Praxis zeigt, dass RBAC in Kombination mit kontextabhängigen Regeln oft die beste Balance aus Sicherheit und Benutzererlebnis liefert. RBAC + kontextabhängige Berechtigungen sind der sichere Normalfall.
Session-Lifecycle, Timeout-Strategien und Revocation
Sessions sollten einen nachvollziehbaren Lebenszyklus haben. Dazu gehören zeitliche Boundaries, Inaktivitätstimeouts und regelmäßige Token-Erneuerungen. Eine strikte Timeout-Strategie verhindert lang laufende, vergessene Verbindungen, die ausgenutzt werden könnten. Gleichzeitig vermeiden sinnvolle Erneuerungsstrategien Frust durch zu häufige Re-Authentifizierung. Der VPN Access Manager orchestriert diese Mechanismen serverseitig, sodass Clients sich automatisch abmelden, wenn bestimmte Grenzwerte erreicht sind. Timeouts minimieren Angriffsfenster, ohne Benutzererfahrung zu zerstören. Die Revocation von Sessions muss sofort wirksam werden, sobald ein Risikostatus erkannt wird oder ein Mitarbeiter das Unternehmen verlässt. Das Erkennen und sofortige Sperren einer Session zählt zu den wichtigsten Schutzmechanismen. Sofortige Revocation verhindert persistente Zugriffe auch nach Kündigungen oder Credential-Leaks. In der Praxis bedeutet das eine zentrale Blacklist, die alle aktiven Sessions invalidiert, sobald ein Token kompromittiert erscheint.
Ausblick: Ein gut gestalteter Authentifizierungs- und Autorisierungs-Stack im VPN Access Manager verbindet MFA, RBAC mit kontextabhängigen Berechtigungen und strikte Session- lifecycles. Dieser Dreiklang ist der Schlüssel zu sicheren, auditierbaren Verbindungen, die dennoch flüssig funktionieren. Für die Auditierung unterstützen standardisierte Protokolle das Nachvollziehen von Wer-wurde-wann-autorisiert, und Logs helfen, Muster frühzeitig zu erkennen. Auditierbarkeit und Sicherheit gehen hier Hand in Hand. Mehr Informationen finden sich in den verlinkten Ressourcen, die die Vielfalt der Protokolle und Zugriffskontrollen beleuchten. Verschiedene Protokolle ermöglichen je nach Kontext sichere und effiziente Verbindungen. Was ist incogni NordVPN and how it reshapes privacy protection for european users
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Sie helfen, die Inhalte zu finanzieren, ohne den redaktionellen Fokus zu verändern. Wenn Sie weitere Details zu einzelnen Konzepten wünschen, verweise ich auf die verlässlichen Fachressourcen unter den genannten Quellen.
Auditierung, Compliance und Logging im VPN access manager
Auditierung, Compliance und Logging sind das unsichtbare Rückgrat jeder sicheren VPN-Architektur. Wenn zentrale Access-Manager VPN-Verbindungen orchestrieren, erzeugen sie Protokolle, die Sicherheit, Verantwortlichkeit und Nachvollziehbarkeit erst ermöglichen. Der zentrale Grundsatz: Was protokolliert wird, bestimmt, wie schnell sich Missbrauch erkennen lässt und wie tief Nachweise gehen.
Was wird protokolliert und warum
Ein VPN-Access-Manager wissentlich protokolliert Zugriffe, Verbindungsaufbau, Abbruchgründe, Authentifizierungsdetails und Token- oder Zertifikatszustände. Dazu gehören Zeitstempel, Client-Identität, Quell- und Zieladresse, verwendete Protokolle, Byte counts und Session-Dauern. Diese Daten liefern im Vorfall schnelle Ursachenforschung, unterstützen forensische Analysen und liefern Compliance-Argumente gegenüber Aufsichtsbehörden. Warum das wichtig ist: Ohne aussagekräftige Logs lassen sich Sicherheitsvorfälle kaum eindeutig zuordnen oder nachvollziehen. In der Praxis bedeutet das, dass Logs sowohl granular als auch über längere Perioden hinweg konsistent gespeichert sein müssen.
ISO-Standards und gängige Compliance-Anforderungen
Zentrale Standards unterstützen Organisationen bei der Einhaltung von Sicherheits- und Datenschutzanforderungen. ISO/IEC 27001 legt den Rahmen für Informationssicherheits-Management fest, während ISO/IEC 27008 sich konkret mit Logging und Überwachung befasst. Ergänzend greifen viele Unternehmen auf SOC 2 oder ISO 27701 zurück, um Datenschutz- und Privatsphäre-Anforderungen abzubilden. In vielen Branchen sind außerdem Anforderungen aus der DSGVO zu beachten, insbesondere bei der Verarbeitung personenbezogener Daten in Logs. Praxis-Tipp: Definieren Sie klar, welche Logs personenbezogene Daten enthalten und wie lange sie gespeichert werden dürfen. Diese Klarheit verhindert Haftungsrisiken und erleichtert Audits.
Wie Logs sicher gespeichert und geschützt werden
Logs benötigen einen Schutz gegen unbefugten Zugriff und Manipulation. Empfehlenswert ist eine hybride Speicherstrategie: Kurzfristige, operationale Logs gehen in hochverfügbare, write-once-read-many-Archive, während sensible Einträge in verschlüsselten LTO- oder Cloud-Lösungen landen. Integrität lässt sich durch regelmäßige Checksummen, Kryptographische Hashes und unveränderliche Speicherbereiche sicherstellen. Zugriffskontrollen, separation of duties und Multi-Faktor-Authentifizierung schützen Admin-Interfaces. Wichtig ist auch eine klare Rotationspolitik und automatisierte Aufbewahrungsfristen, damit Speicherplatz nicht unnötig wächst und Compliance-Anforderungen eingehalten werden. Beachten Sie: Nur befugte Personen dürfen sensible Logs einsehen, und Änderungen am Logging-Verhalten sollten versioniert werden. Für Lern- oder Testumgebungen empfiehlt es sich, Logs zu masking oder PII-Reduktion zu nutzen. Was ist vpngate und wie funktioniert es im darknet-kontext 2026?
Ich verweise hier auf reale Dokumentationen, die das Logging- und Compliance-Setting in VPN-Umgebungen adressieren. Die Microsoft-Dokumentation zeigt, wie Remote Access als VPN-Server konfiguriert wird und welche Log-Optionen typischerweise verfügbar sind, während öffentlich zugängliche Ressourcen zu RFC-Frameworks Hinweise zur Authentifizierung und Protokollierung geben. Zusätzlich liefern branchenspezifische Berichte und News-Seiten Perspektiven zu Zero-Trust-Strategien und ISO-konformen Ansätzen. https://learn.microsoft.com/de-de/windows-server/remote/remote-access/get-started-install-ras-as-vpn und weitere kontextgebende Quellen finden sich in den verlinkten Kontexten dieses Artikels.
Bei der Implementierung von Auditierung und Logging gilt: Legen Sie Verantwortlichkeiten, Log-Formate und Datenminimierung fest. Stellen Sie sicher, dass Logs eindeutig, unveränderbar und zeitlich konsistent sind. Die Einhaltung von Standards erleichtert nicht nur Audits, sondern stärkt auch das Vertrauen von Nutzern und Partnern in Ihre VPN-Architektur.
Hinweis: Auf der Zielseite können Affiliate-Links enthalten sein. Diese Links dienen der Information und monetären Transparenz.
Was ist der nächste logische Schritt für VPN-Access-Manager im Jahr 2026
Die nächste Entwicklung geht dahin, dass VPN-Access-Manager nicht mehr isoliert arbeiten, sondern als zentrale Schnittstelle für Zero-Trust-Architekturen fungieren. Unternehmen gewinnen so Transparenz über Zugriffe, Protokolle und Verschlüsselung in Echtzeit. Diese Tools brauchen robuste Protokolle wie IKEv2, OpenVPN oder WireGuard und klare Verschlüsselungsstandards, damit Verbindungen auch bei wechselnden Netzen sicher bleiben. Der Fokus verschiebt sich außerdem auf schnelle Fehlerbehebung und automatisierte Warnungen, damit Störungen minimiert werden. Der Schlüssel liegt darin, Zugriffe dort zu stoppen, wo Risiken wachsen, bevor sie Schaden anrichten.
Für Organisationen, die jetzt handeln, bedeutet das: Du setzt auf konsistente Richtlinien, auditierbare Logs und eine nahtlose Nutzererfahrung. Ziel ist eine bessere Kontrolle über Wer Zugriff hat, wann und von welchem Gerät. Das erhöht nicht nur die Sicherheit, sondern auch die Produktivität, weil legitime Tätigkeiten schneller genehmigt werden können. Zugriffe lassen sich präzise steuern, ohne die Benutzer zu frustrieren. Was NordVPN Netflix wirklich ermöglicht und wo es hakt
Backup strategy:
- Prüfe regelmäßig deine Protokolle auf Unregelmäßigkeiten und richte automatische Alarme ein.
- Teste einmal pro Quartal eine Notfall-Wiederherstellung der VPN-Verbindungen.
- Dokumentiere Verschlüsselungseinstellungen und Aktualisierungszyklen.
- Wähle 1 zentrale Richtlinie für Zero-Trust-Zugriffe und übernehme sie in alle Standorte.
- Halte Verbindungen auf dem neuesten Stand, besonders bei mobilen Geräten.
Was sich jetzt lohnt: Implementiere eine zentrale Policy-Engine und nutze modulare Protokollunterstützung, damit deine Infrastruktur flexibel bleibt. Wenn du nur eine Sache ändern könntest, welche wäre das?