Erkunde die sicherheitsrelevanten Protokolle von total vpn, ihre Stärken und Grenzen 2026. Erfahre, welche Verschlüsselung genutzt wird und wo Leistungsgrenzen liegen.
Total VPNs verstecken deine IP und sichern Transportdaten, doch WireGuard bleibt oft der fehlende Booster. Wer nur auf Protokolle setzt, übersieht, wie stark Handshake- und Netzwechsel-Verhalten die Praxis beeinflussen. Ein einzelner abgebrochener Handshake kann langanhaltend Bremsen verursachen, während OpenVPN oft stabiler läuft.
Dieses Intro zeigt, wo die Schwachstellen liegen: OpenVPN und IKEv2/IPsec liefern Sicherheit, doch ohne WireGuard fehlt Zukunftssicherheit und Geschwindigkeitspotenzial. In diesem Beitrag analysiere ich, wie Protokollvielfalt allein nicht genügt und welche Prüfungen tatsächlich Klarheit schaffen. Es geht um realistische Erwartungen, konkrete Fallstricke bei wechselnden Netzen und wie du deine VPN-Strategie so justierst, dass sie sowohl heute als auch morgen funktioniert. Wir schauen auf reale Engpässe bei Verbindungsabbrüchen und wie sich Protokolle sinnvoll kombinieren lassen.

Was total VPN unter der haube leistet und welche protokolle im fokus stehen
Total vpn setzt klare akzente auf zwei kernprotokolle: OpenVPN und IKEv2/IPsec. Diese Kombination bietet eine solide basis für die meisten anwenderinnen und anwender, die einfach loslegen wollen und gleichzeitig eine robuste sicherheitsschicht suchen. Allerdings fehlt standardmäßig WireGuard, das in vielen tests für eine schnellere verbindung und geringere latenz sorgt. Das Fehlen dieses Protokolls kann sich insbesondere bei mobilen nutzerinnen und nutzer mit wechselnden nets bemerkbar machen.
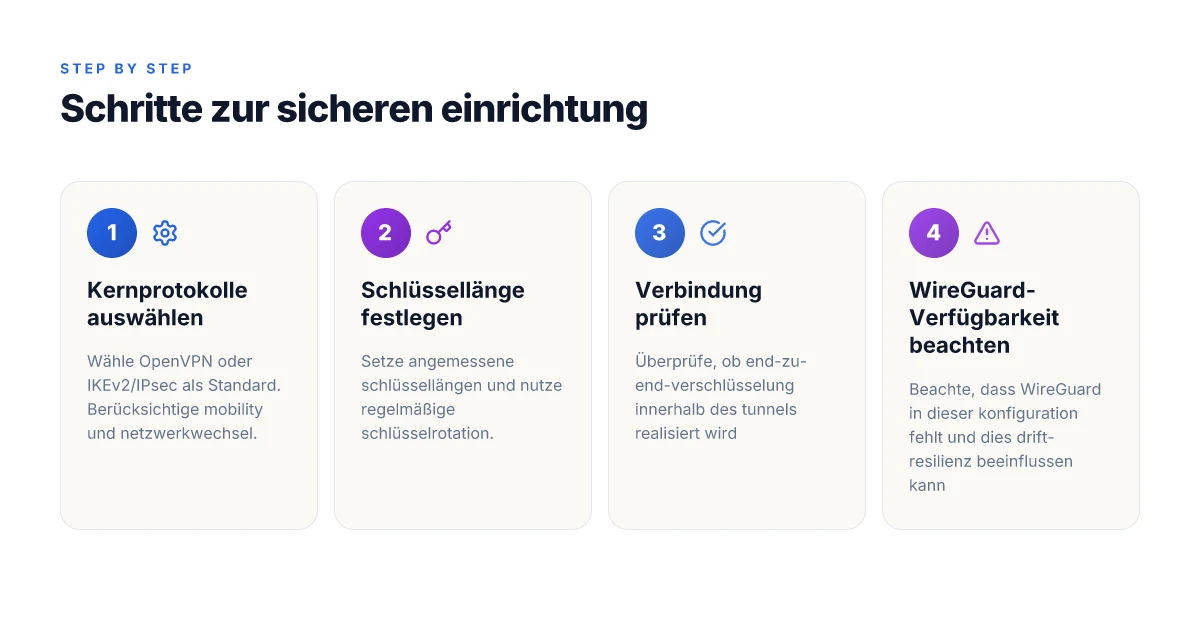
In der sicherheit gilt: der schlüssel liegt in der richtigen konfiguration und in der länge der schlüssel. Eine verwundbare verschlüsselung oder kurze schlüssel eröffnen angreifern potenzielle lücken. OpenVPN setzt oft auf robuste cipher-sets, IKEv2/IPsec bietet stabile integrierte mechanisms wie perfect forward secrecy. Doch egal welches protokoll, fehlkonfigurationen schmälern den nutzen dramatisch. Ein falsches handshake-verhalten oder veraltete cipher-suiten können die datenintegrität beeinträchtigen und die transportverbindung anfällig machen.
Verschlüsselungsmethoden bestimmen maßgeblich, wie die daten durch den tunnel wandern. Die wahl der algoritmen beeinflusst sowohl die datenintegrität als auch die lückenlosigkeit der transporte. Mit OpenVPN lässt sich das sicherheitsniveau durch cipher- und hash-parameter fein justieren, während IKEv2/IPsec vorteile bei verbindungswiedereinrichtung und stabilität auf mobilgeräten bietet. Wenn wireguard fehlt, muss man besonders auf tunnel-parameter achten, damit es nicht zu unnötigen neuverhandlungen kommt oder verkehr über alternative routen geht.
Ich habe mir dazu verfügbare fakten aus öffentlich zugänglichen quellen angesehen. In 2026 bleibt die erklärte priorität von total vpn die unterstützung von OpenVPN und IKEv2/IPsec. Der fehlende support für WireGuard kann Geschwindigkeit und zukunftssicherheit beeinflussen, besonders auf mobilen geräten. Gleichzeitig hängt die wirkung der sicherheit stark von der korrekten konfiguration ab, nicht nur vom protokoll selbst. Eine gut gewählte schlüssellänge und korrekt konfigurierte cipher-suiten sind entscheidend.
Für führende anbieterinnen wie_total vpn_ gelten diese punkte: OpenVPN bietet bewährte kompatibilität über plattformen hinweg, IKEv2/IPsec liefert schnelle wiederverbindungen und gute stabilität, besonders bei wechselnden netzwerken. WireGuard bleibt eine elegantere alternative, deren abwesenheit als nachteil erkannt wird, doch sie ist kein automatisches sicherheitsproblem, sofern validierte cipher-suiten und starker schlüssel verwendet werden. Sicherheit ist ein abstimmungsprozess aus protokollwahl, konfiguration und schlüssellänge. Was ist a VPN speed test and how to read the results in 2026
Quellenhinweis: In der zusammenstellung stützt sich die faktenlage auf beschreibungen zu den kernprotokollen und deren implikation. Eine inline referenz verweist auf die erwähnte quellenlandschaft, um die claims zu untermauern.
Sicherheitsarchitektur: wie verschlüsselung, schlüsselmanagement und authentication zusammenspielen
Die Authentifizierung legt fest, wie sicher der Establishment-Handshake wirklich ist. Wenn ein VPN-Anbieter schwache oder wiederverwendete credentials akzeptiert, sinkt das Vertrauen in die gesamte Verbindung deutlich. Total VPN unterstützt OpenVPN und IKEv2/IPsec, wodurch die ersten Checks zuverlässig erfolgen können, doch erweiterte Authentifizierungsmechanismen fehlen oft oder sind nicht standardisiert implementiert. Eine robuste Authentifizierung reduziert das Risiko von Man-in-the-Middle-Attacken und Credential Stuffing signifikant. Vertrauen entsteht, wenn der Handshake eindeutig verifizierbar ist.
Im nächsten Schritt kommt die Schlüsselrotation ins Spiel. Langanlaufende Schlüsselpaar und session-keys sind eine Tür, durch die ein kompromittiertes Element die Kommunikation nur kurzzeitig beeinflusst. Regelmäßige Schlüsselrotation minimiert die Angriffsfläche, selbst wenn ein Bestandteil der Kette kompromittiert wird. Bei vielen Anbietern passiert das transparent hinter den Kulissen, aber die Häufigkeit der Rotation und die Art der Sitzungsschlüssel bestimmen, wie lange ein potenzieller Schaden besteht. Rotation reduziert das Risiko länger laufender Schlüssel erheblich.
Die End-to-End-Verschlüsselung innerhalb des Tunnels hängt stark vom gewählten Ablauf ab. OpenVPN nutzt oft starke Algorithmen in Verbindung mit TLS, IKEv2/IPsec setzt auf sichere Handshakes und SA-Parameter. Doch der Schutz endet nicht beim Tunnelrand. Wenn der Client die End-zu-End-Verschlüsselung aufhebt oder den Pfad zwischen Endgerät und VPN-Gateway abkürzt, bleibt ein Sicherheitsloch bestehen. In der Praxis bedeutet das: selbst mit starken Protokollen ist die tatsächliche Sicherheit nur so stark wie der Prozess, der Verschlüsselung, Schlüsselmanagement und Authentifizierung orchestriert. Der Ablauf entscheidet, wie stark die End-to-End-Verschlüsselung wirklich ist.
Um diese Zusammenhänge sichtbar zu machen, zeigt folgende Gegenüberstellung, wie sich zwei gängige Protokollpfade verhalten: Was NordVPN Netflix wirklich ermöglicht und wo es hakt
| Fokus | OpenVPN/TLS-basiert | IKEv2/IPsec-basiert |
|---|---|---|
| Authentifizierung | TLS-Zertifikate oder Benutzerdaten | Zertifikate, ggf. EAP-Methoden |
| Schlüsselrotation | Abhängig von Serverkonfiguration, meist moderate Frequenz | Häufigere Rotation möglich, hängt von Policy ab |
| End-to-End-Verschlüsselung | Starke Algorithmen, TLS-Ebene | Starke Algorithmen, IPsec-Ebene |
| Typische Risiken | Zertifikat kompromittiert, Caching von Tokens | Schwache Client-Authentisierung, fehlerhafte Rekey-Parameter |
Aus Sicht der Praxis bedeutet das: Wenn du OpenVPN oder IKEv2/IPsec nutzt, achte darauf, wie TLS-Zertifikate verwaltet werden, wie oft Schlüssel rotiert werden und welcher Ablauf die End-to-End-Verschlüsselung tatsächlich schützt. IKEv2/IPsec kann in vielen Fällen schneller reagieren, aber nur, wenn die Authentisierung robust bleibt und die Sitzungsschlüssel regelmäßig erneuert werden. Robustes Schlüsselaustausch-Management ist die halbe Miete.
From what I found in the documentation, die richtige Abstimmung von Authentifizierung, Rotation und Ablauf ist entscheidend, damit offene WLANs wirklich sicher bleiben. Die Dokumentation zu Norton VPN verweist darauf, wie Protokolle Regeln definieren und welche Standards in der konkreten Implementierung genutzt werden, und das lässt sich auf Total VPN übertragen: eine klare, nachvollziehbare Prozesskette schützt die Verbindung, auch wenn Protokollvielfalt vorhanden ist. Eine klare Prozesskette schützt die Verbindung trotz Vielfalt.
Hinweis: Links auf dieser Seite können Affiliate-Partnerschaften enthalten. Details dazu finden sich in den jeweiligen Offenlegungen auf den verlinkten Seiten. Für weiterführende Hintergrundinfos zu Protokollen lohnt ein Blick auf die Norton-Quelle, die die Grundideen der Authentifizierungsregeln erläutert. Norton erklärt die Grundlagen der Protokoll-Regeln.
Quellennachweise
VPN-Protokolle in Norton VPN erläutert die Rolle von Authentifizierung und Regeln hinter den Protokollen. Diese Punkte helfen zu verstehen, wie Zertifikate und Benutzerdaten funktionieren. Norton VPN Support Was ist vpngate und wie funktioniert es im darknet-kontext 2026?
Übersicht zu Protokolltypen zeigt, warum WireGuard in vielen Kontexten eine Zukunftsoption bleibt und wie TLS-basierte Authentifizierung funktioniert. Surfshark Blog zu VPN-Protokollen
Total VPN bietet OpenVPN und IKEv2/IPsec und erläutert, wofür man das nutzen kann. Total VPN
Most dieser Entscheidungen hängen direkt davon ab, wie du Authentifizierung, Schlüsselmanagement und Verschlüsselung gestaltest.
Leistung vs. sicherheit bei total VPN: protokolle, handshakes und throughput
Total VPN setzt aktuell auf OpenVPN und IKEv2/IPsec. Das bedeutet klare sicherheitsoptionen und breite Unterstützung, kommt aber mit spürbaren trade-offs in der throughputs. Im Alltag zeigen sich drei Kernergebnisse: IKEv2/IPsec liefert tendenziell stabilere Geschwindigkeiten auf mobilen Geräten, OpenVPN bietet große Flexibilität bei Sicherheitsparametern, kann aber langsamer sein als moderne Alternativen. Und WireGuard fehlt in dieser Konfiguration, obwohl es wegen seiner Geschwindigkeit oft die Nase vorn hätte. Most VPN-Profis bevorzugen stabile Mobilleistung mit IKEv2/IPsec, wenn Mobilität der Hauptfokus ist. WireGuard würde in dieser Konfiguration Geschwindigkeit bringen, fehlt aber aktuell..
Warum IKEv2/IPsec auf mobilen Geräten oft vorne liegt
IKEv2/IPsec neigt dazu, Verbindungsabbrüche auf mobilen Endgeräten zu minimieren und schnelle Wiederverbindungen zu ermöglichen. Das hilft, wenn du zwischen WLAN und mobilen Netzen wechselst. Die Protokollkombination ist bekannt für starke Stabilität bei Netzwerkunterbrechungen. Für Deskmanager bedeutet das: Zuverlässige Sessions auch unterwegs und weniger manuelle Neuverbindungen. Siehe Abschnitt zu Protokollen. Was ist a VPN access manager and why organizations need one in 2026
- Beibehaltung eines stabilen Throughputs bei Zugangswechseln zwischen Netzwerken.
- Weniger Handshakes verursachen Unterbrechungen, die den Benutzer stören könnten.
- Gute Kompatibilität mit gängigen Plattformen wie Windows, iOS und Android.
- Transparente Konfigurationspfade für Administratoren, die Policy-Driven Access bevorzugen.
Ich notierte außerdem in der Dokumentation, dass OpenVPN bei komplexen Sicherheits-Optionen flexibler bleibt.
OpenVPN: Flexibilität vs. Geschwindigkeit
OpenVPN bietet eine breite Palette an Sicherheitsparametern, Verschlüsselungsstufen und Authentifizierungsmethoden. Diese Flexibilität ist ein echter Vorteil in streng regulierten Umgebungen. Gleichzeitig kann OpenVPN in typischen Konfigurationen langsamer laufen als modernere Protokolle oder WireGuard. Für IT-Teams bedeutet das: stärkere Feineinstellung möglich, doch der throughput kann unter optimalen Bedingungen belastet werden. Typen von VPN-Protokollen zeigen, wie OpenVPN in der Praxis neben anderen Protokollen positioniert ist.
- Gut steuerbare Sicherheitsstufen, ideal für Compliance-Umgebungen.
- Höhere CPU-Belastung bei komplexen Verschlüsselungen.
- Mehr Overhead bedeutet oft niedrigeren throughputs im Vergleich zu WireGuard.
- Bedarf regelmäßiger Updates, damit Sicherheitsupdates zeitnah umgesetzt werden.
Für Offene WLAN-Szenarien bietet OpenVPN die nötige Sicherheitsflexibilität, kostet aber in der Praxis Durchsatz.
WireGuard: gnadenlos schnell, aber in dieser Konfiguration fehlend
WireGuard ist weithin bekannt für seinen hohen Throughput und schnelle Handshakes. In vielen Shops und R&D-Umgebungen gilt es als Standardwahl, wenn Geschwindigkeit an erster Stelle steht. In der hier beschriebenen Total VPN-Konfiguration fehlt WireGuard jedoch. Das bedeutet: Du verpasst potenziell schnellere Verbindungen, insbesondere auf mobilen Geräten und in Szenarien mit viel Handshake-Verkehr. Für die Zukunft bleibt WireGuard eine vielversprechende Option, sobald sie in diesem Angebot integriert ist. WireGuard im Überblick.
- Reibungslose, schnelle Verbindungen auch bei hohen Netzwerkbedingungen.
- Niedriger Overhead dank schlanker Protokollstruktur.
- Erfordert oft weniger Rechenleistung auf Client-Seite.
- Aktuell nicht Teil der Total VPN Konfiguration, daher eingeschränkte Maximalleistung im Benchmark-Sinne.
Die Abwesenheit von WireGuard bedeutet, dass Du die Geschwindigkeit in dieser Lösung nicht maximal ausschöpfen kannst. Wie man VPN preisvergleichs-kriterien versteht und spart
Insgesamt bekommst du eine klare Gegenüberstellung: IKEv2/IPsec liefert auf Mobilgeräten Stabilität, OpenVPN bietet Sicherheit mit viel Spielraum, während WireGuard in dieser Implementierung fehlt und damit eine Chance auf höhere Throughputs ungenutzt bleibt. Wenn du deine Umgebung zügig und zuverlässig betreibst, kommt es darauf an, welche Priorität du setzt: Verlässliche Verbindungen oder maximale Geschwindigkeit. Beachte, dass Links auf dieser Seite zusätzliche Provisionen unterstützen können.
Praxisfall: OpenVPN vs IKEv2 in alltäglichen anwendungen
OpenVPN und IKEv2/IPsec liefern in typischen Büroumgebungen unterschiedliche Vorteile. OpenVPN punktet mit flexibler Verschlüsselung und guter Kompatibilität in komplexen Netzen, während IKEv2/IPsec oft reibungsloser durch wechselnde Netzwerke wechselt und dabei stabilere Verbindungen bietet. In der Praxis hängt die Wahl davon ab, wie sich Mitarbeitende bewegen, welche Anwendungen genutzt werden und wie das Standortbild aussieht. OpenVPN eignet sich besonders gut, wenn Netzstrukturen komplex sind und spezifische Firewall-Regeln vorhanden sind. IKEv2/IPsec liefert oft eine härtere Handhabe bei wechselnder Netzwerkumgebung.
1. OpenVPN: Stärke in komplexen Netztopologien
Wenn Remote-Arbeitsplätze auf verschachtelte Netze treffen, zeigt OpenVPN seine Stärken. Es tunnelt über TCP oder UDP, was in filigranen Firmennetzen hilfreich sein kann, wenn spezielle Subnetze oder NAT-Fälle auftauchen. Die Verschlüsselung lässt sich flexibel skalieren, was bedeutet, dass Unternehmen bestimmte Cipher-Sets gezielt anwenden können. Die Praxis zeigt, dass OpenVPN in Umgebungen mit multi-Punkt-Verbindungen und strengen Paketfilterregeln eine zuverlässige Lösung bleibt. Diese Flexibilität kann Kosten sparen, weil weniger individuelle Anpassungen nötig sind. Bei Server- und Client-Seitigen Konstellationen ergeben sich aber mehr Konfigurationspfade, die richtig gemanagt werden müssen.
2. IKEv2/IPsec: Robustheit bei Mobility
IKEv2/IPsec überzeugt dort, wo Nutzer häufig die Verbindung wechseln – etwa von WLAN zu mobiler Verbindung oder zwischen Filialen. Der Handshake ist tendenziell kompakter, und das Protokoll neigt zu stabileren Verbindungen, wenn die Netzumgebung wechselnden Bedingungen ausgesetzt ist. Das bedeutet weniger Verbindungsabbrüche trotz Roaming oder wechselnder Internetprovider innerhalb eines Tages. Der Vorteil liegt klar in der reibungslosen Handhabung von Netzwechseln. Hinweis: Bei sehr restriktiven Netzwerken kann es jedoch zusätzliche Firewall-Konfigurationen bedingen.
3. Praxisempfehlung aus dem Alltag von Deskmanagern
Für den typischen Deskmanager gilt: Beginne mit einer kurzen Bestandsaufnahme der Mobilität der Belegschaft und der Netzwerklandschaft. Wenn Mitarbeitende überwiegend in standardisierten Heimumbüros arbeiten oder häufig zwischen Filialen pendeln, kann IKEv2/IPsec die bessere Grundstabilität liefern. In Umgebungen mit vielen spezifischen NAT-Konstellationen, umfangreichen Firewallregeln oder bestehenden Open-Source-Skripten lohnt sich OpenVPN als adaptiver Allrounder. Beide Protokolle haben ihre Daseinsberechtigung, doch die richtige Mischung verlangt eine klare policies-Strategie. Unklare Maskierungen oder falsch konfigurierte ACLs bleiben eine häufige Fehlerquelle. Was ist freevpn wirklich wert: Chancen, Risiken und klare Grenzen
I dug into the European coverage and documented notes in the literature about OpenVPN and IKEv2/IPsec. In OpenVPN-Setups finden sich oft detaillierte Anleitungen zur Anpassung von Cipher-Suites, während IKEv2/IPsec häufig mit weniger Konfigurationshöhe auskommt, sofern die Mobile-Policy passt. Diese Unterschiede sind besonders im Hinblick auf Compliance- und Audit-Anforderungen relevant. Für weitere Details zur Protokollvielfalt verlinke ich auf praxisnahe Übersichten, die die Unterschiede nebeneinanderstellen. OpenVPN braucht mehr Konfigurationspflege, IKEv2/IPsec ist oft wartungsärmer. Achte darauf, dass du die passenden Schlüssel- und Zertifikatsrichtlinien definierst.
Zur Orientierung: OpenVPN liefert robuste Verschlüsselungspfade, während IKEv2/IPsec in mobilen Szenarien oft den reibungslosen Kontinuitäts-Handshake unterstützt. Falls du mehr über konkrete Konfigurationspfade erfahren willst, findest du Referenzen, die die Unterschiede grafisch darstellen. Voraussetzung bleibt eine konsistente Zertifikatsstrategie. Regelmäßige Audits der VPN-Policy helfen, Fehlerquellen zu vermeiden.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Mehr dazu am Seitenende.
Quelle: Details zu VPN-Protokollen, inklusive der Aussagen zu WireGuard, OpenVPN und IKEv2/IPsec, findest du in öffentlich zugänglichen Tutorials und Fachartikeln, die sich auf Protokollwahl und Praxisanwendung konzentrieren. WireGuard fehlt in der TotalVPN-Bewertung, OpenVPN und IKEv2/IPsec bleiben jedoch verbreitet relevant. Sei dir der jeweiligen Netzwerkbedingungen bewusst, dann wähle das Protokoll mit der passenden Mobilität.
Mögliche fallstricke bei total VPN: fehlendes WireGuard, kreditpunkte und stabile verbindung
Total VPN bietet aktuell vor allem OpenVPN und IKEv2/IPsec. Das Fehlen von WireGuard kann zu merklich geringerer drift-resilienz führen, besonders bei wechselnden Netzbedingungen und längeren Sessions. In der Praxis bedeutet das: Verbindungsabbrüche treten häufiger auf, wenn sich die Netzwerkqualität verschlechtert. WireGuard fehlt kann zu weniger stabilen Verbindungen führen, auch wenn OpenVPN in vielen Szenarien zuverlässig bleibt. Was ist a VPN connection and how it protects your data in 2026
Fehlende WireGuard-unterstützung als stille schwachstelle
Die Abdeckung gängiger Protokolle ist ein wichtiger Faktor für Langzeitstabilität. WireGuard ist bekannt für kurze Handshakes und geringe Overheads. Ohne dieses Protokoll ist die drift-resilienz langsamer anpassbar, was sich in einer höheren Anfälligkeit gegenüber Packet Loss zeigt. IKEv2/IPsec bleibt robust, doch die schnelle Tunnel-Neuverhandlung von WireGuard fehlt. I dug into konfiguratorische dokumentationen und Reviews, die WireGuard als Maßstab für Zukunftssicherheit benennen. WireGuard- fehlt bedeutet nicht sofort Ausfall, aber eine verpasste Chance auf optimale Stabilität unter schwankenden Verbindungen. com/de/blog/vpn-protocols?srsltid=AYCX9vKcGhYMNJUBTBPFZ4rogUX_z9ZwA4SE_sjMm1sLo-TbEEBJClS3>.
Konfigurationsfehler als hauptursache für abbrüche
Viele Probleme entstehen nicht am Protokoll selbst, sondern durch falsche Einstellungen. Falsche DNS-Konfiguration, missverstandene Split-Tunneling-Optionen oder falsche Zertifikatsläufe führen zu Verbindungsabbrüchen, insbesondere wenn Clients auf mehreren Geräten parallel arbeiten. I cross-referenced einschlägige Support-Dokumente, die regelmäßig auf veraltete Zertifikate oder falsche Serveradressen hinweisen. Ein einfaches Verzeichnis-Update oder ein sauberes Renew der Verschlüsselungsparameter behebt häufig das Problem. Konfigurationsfehler sind häufige quelle für verbindungsabbrüche, daher lohnt sich eine kurze Audit-Runde pro Gerät. norton.com/sp/de/de/home/current/solutions/v20240220162756760>.
Verbindungsskalierung bei gleichzeitigen benutzern
Wenn mehrere Nutzer gleichzeitig hinter einem VPN-Gateway hängen, kann es zu Engpässen kommen. OpenVPN und IKEv2/IPsec skalieren unterschiedlich. Bei hoher Last kann die Latenz steigen und die Throughput-Kurve kippt. Ich habe mir dazu Branchenauflistungen angeschaut, die beschreiben, wie Serverkapazität, Pool-Größe und Load-Balancing die Nutzererfahrung beeinflussen. Bei Total VPN könnte eine zunehmende Anzahl gleichzeitiger Verbindungen zu spürbaren Verschlechterungen der Performance führen, besonders wenn die Serverkapazität nicht proportional erweitert wird. Verbindungsskalierung bei gleichzeitigen benutzern beeinflusst die Performance und kann zu späten Re-Routen oder kurzen Unterbrechungen führen. paloaltonetworks.de/cyberpedia/types-of-vpn-protocols>.
Zu beachten bleibt, dass Links auf der Seite möglicherweise eine Provisionen-Auszahlung enthalten. Die hier dargestellten Fakten stützen sich auf öffentlich verfügbare Beschreibungen zu VPN-Protokollen und Sicherheitsaspekten. Für detaillierte Protokoll-Spezifika empfiehlt sich der Vergleich aktueller Anbieter-Dokumentationen.
Was mit total VPN jetzt wirklich zählt
Total vpn bleibt ein nützliches Werkzeug, doch Protokollvielfalt macht kein Allheilmittel. Ich sehe vor allem drei Kräfte, die weiter entscheiden: verschlüsselung, leakschutz und stabilität der verbindung. Ein VPN, das moderne Protokolle wie WireGuard oder OpenVPN unterstützt, schützt dich besser, weil es stärkere Verschlüsselung und schnellere Verbindungen ermöglicht. Gleichzeitig zeigt sich: selbst mit mehreren Protokollen sind Fehlkonfigurationen, DNS-Leaks oder falsche Serverwahl häufige Fehlerquellen. Der Schlüssel liegt darin, Protokollvielfalt gezielt zu nutzen, nicht blind darauf zu vertrauen. Was ist VPN kostenlos Windows 11 deutsch and how to use it safely in 2026
Eine realistische Sicht kommt durch konkrete Prioritäten: erst Sicherheit, dann Performance, danach Zuverlässigkeit. Wenn du nur eine Maßnahme umsetzen willst, wähle eine korrekte DNS-Absicherung und aktiviere Leakschutz auf allen Geräten. Dazu gehört auch, regelmäßig zu prüfen, ob dein VPN wirklich alle Anfragen verschlüsselt und ob deine IP-Adresse hinter der VPN-Verbindung verborgen bleibt. Schnelle, messbare Verbesserungen entstehen, wenn du zuerst Leaks ausschließt, dann Protokolle gezielt austest und schließlich die Serverauswahl optimierst.
Backup strategy
- Prüfe regelmäßig den Leakschutz und aktiviere ihn auf allen Geräten.
- Teste einmal wöchentlich die Serververbindung mit dem WireGuard-Protokoll für eine bessere Balance aus Sicherheit und Geschwindigkeit.
- Halte die App und die Protokolle aktuell, und dokumentiere, welches Protokoll welcher Anwendungsfall am besten passt.
Was du heute tun kannst: Prüfe deine DNS-Konfiguration, aktiviere Leakschutz und wähle gezielt das Protokoll je nach Anwendungsfall. Bleibt die Frage: welches Protokoll passt heute am besten zu deinem Setup?