Erfahren Sie, was eine VPN-Verbindung ist, wie Client-Server-Architektur funktioniert und warum Verschlüsselung Ihre Daten schützt. Orientierung 2026.
Eine VPN-Verbindung ist oft der Unterschied zwischen einem offenen Netzwerk und vertraulichen Daten, doch viele Nutzer missverstehen, wie Protokolle wirklich funktionieren. Der häufige Irrtum: "VPNs sind einfach Verschlüsselung". Tatsächlich sorgen IKEv2, OpenVPN oder WireGuard nur in bestimmten Konstellationen für Sicherheit. Wie schnell ein Tunnel ist, hängt auch von Serverstandort, Verschlüsselungsstärke und Handshakes ab.
Dieser Artikel beleuchtet, wie Protokolle tatsächlich arbeiten, welche typischen Missverständnisse stören und wo Nutzungsrisiken lauern. Eine realistische Einschätzung zeigt: selbst starke Verschlüsselung schützt nicht vor Social-Engineering. Für Tech-affine Anwender lohnt sich ein Blick auf MTU-Einstellungen, DNS-Leaks und die Tatsache, dass öffentliche WLANs oft gefälschte Netzwerke nutzen. So bekommst du klare Hinweise, wie du VPNs sicher konfigurierst.

Was ist eine VPN-Verbindung und warum schützt sie deine daten?
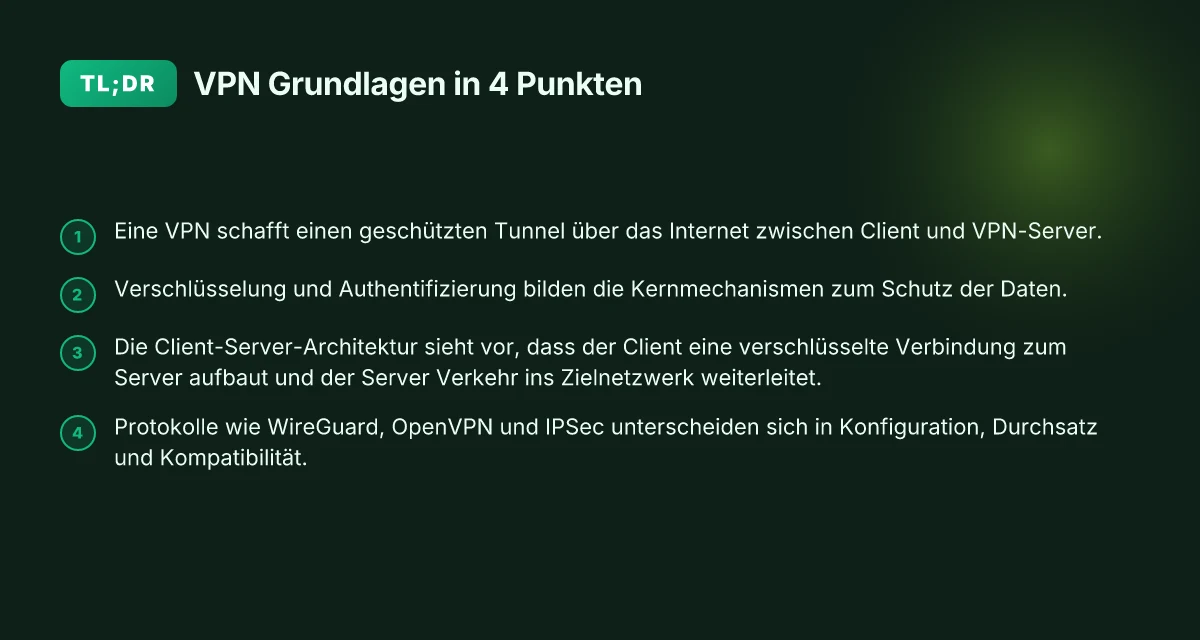
Eine VPN-Verbindung schafft einen geschützten Tunnel über das öffentliche Internet zwischen deinem Client und einem VPN-Server. Dadurch bleiben Datenströme auch dann privat, wenn sie durch ungesicherte Netze laufen. Die Verschlüsselung sorgt dafür, dass Mitlesende selbst bei Abhören den Inhalt der Kommunikation nicht verstehen, und eine robuste Authentifizierung verhindert, dass Unbefugte sich in die Verbindung einschleichen.
Warum dieser Tunnel wichtig ist
Der Kernmechanismus einer VPN-Verbindung besteht aus zwei Bausteinen: Verschlüsselung für Vertraulichkeit und Authentifizierung für Integrität. Die Verschlüsselung schützt die Inhalte, während die Authentifizierung sicherstellt, dass du mit dem richtigen VPN-Server sprichst und nicht mit einem Angreifer, der eine Kopie des Netzwerks abfängt. In 2026 bleibt die Kombination aus symmetrischer Verschlüsselung, asymmetrischer Verifikation und integrierten Prüfpunkten der Standardansatz zur Absicherung der Datenübertragung, egal ob privat oder im Firmennetzwerk. In einer Client-Server-Architektur fungiert der VPN-Client als Endpunkt auf deinem Gerät, der sich mit dem VPN-Server verbindet und so den Zugriff auf das interne Netzwerk ermöglicht, ohne die ursprüngliche Verbindung direkt dem Internet auszusetzen. Der Server übernimmt dabei die Rolle des Gatekeepers und Wahressources für den sicheren Durchfluss der Pakete.
Wie sich Client und Server zueinander verhalten
Die Client-Server-Architektur trennt klar zwei Rollen. Der VPN-Client initiiert den Verbindungsaufbau, verhandelt Protokolle und Verschlüsselungsparameter und schickt die Rahmendaten für die Authentifizierung. Der VPN-Server validiert diese Parameter, verschlüsselt den Verkehr erneut beim Weiterleiten ins Zielnetzwerk und sorgt dafür, dass nur berechtigte Sessions Zugriff auf das private Netzwerk erhalten. Dieser Aufbau erlaubt es, dass Endanwender sicher auf Firmennetze, Cloud-Ressourcen oder entfernte Services zugreifen, ohne sensible Daten über das offene Internet sichtbar zu machen.
Verbindliche Sätze zum Merken
- Ein VPN schafft einen verschlüsselten Tunnel über das Internet zwischen Client und Server.
- Grundlegende Verschlüsselung und Authentifizierung sind die Kernmechanismen, die Vertraulichkeit, Integrität und Authentizität sichern.
- In der Client-Server-Architektur ist der Client der Verbindungsantragsteller, der Server der Gatekeeper und Weiterleiter ins Zielnetz.
Der sichere Standard ist eine verschlüsselte Client-Server-Verbindung mit starker Authentifizierung. Dabei zählt die richtige Protokollwahl fast so viel wie die Schlüssellänge.
Quellenhinweis: Mehr Details dazu findest du in der Praxisbeschreibung zu VPN-Grundlagen, die Verschlüsselungsstandards, Authentifizierungsmechanismen und typische Protokolle erläutern. Inline verlinkte Abschnitte verweisen auf konkrete Anwendungsleitfäden von etablierten Anbietern. Was ist freevpn wirklich wert: Chancen, Risiken und klare Grenzen
Wie funktioniert die client-server architektur bei VPNs wirklich
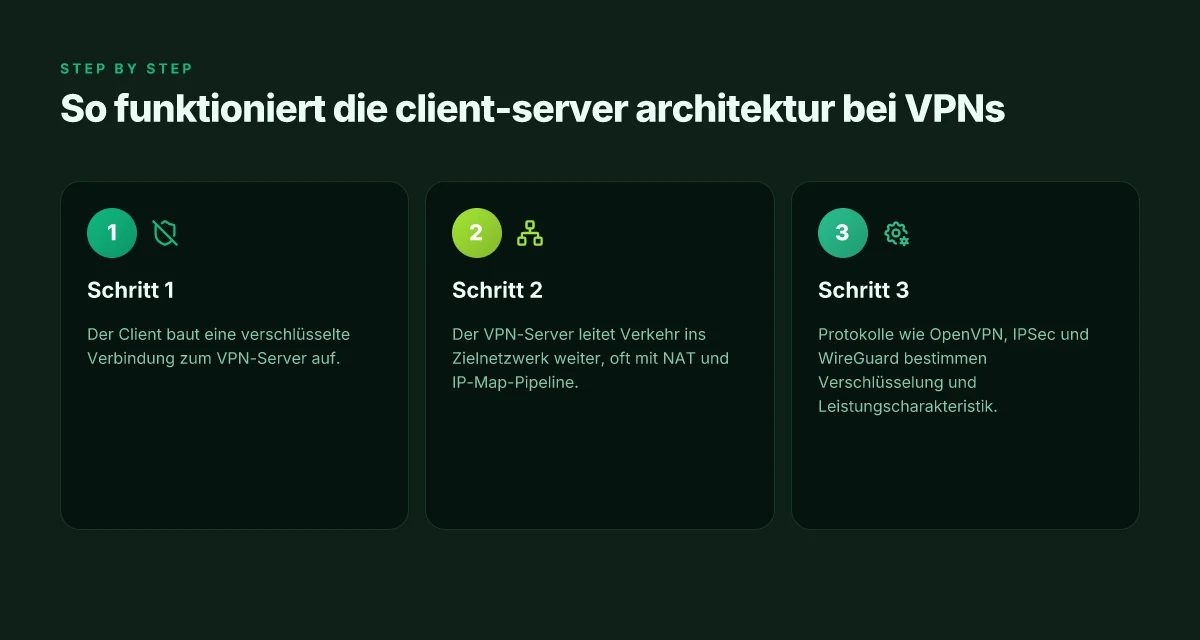
Der Client baut eine verschlüsselte Verbindung zum VPN-Server auf. Das geschieht meist über Protokolle wie OpenVPN, IPSec oder WireGuard, die auf der Transport- und Sitzungsebene arbeiten. Sobald die Tunnelverbindung steht, leitet der VPN-Server den Verkehr in das Zielnetzwerk weiter. Dabei kommt oft Network Address Translation (NAT) zum Einsatz und teils eine IP-Mapsulation, damit interne Adressen hinter einer gemeinsamen Außenadresse erscheinen. Das beeinflusst, wie Ziele erreichenbar sind und wie Rückpfade funktionieren.
Welche Rolle spielen Protokolle in der Architektur
OpenVPN nutzt oft TLS-Verschlüsselung über UDP oder TCP, was Zuverlässigkeit gegen Paketverlust priorisiert. IPSec setzt auf sichere Sockets auf Transport- oder Payload-Ebene, oft in Kombination mit IKE zur Aushandlung von Schlüsseln. WireGuard ist leichtergewichtig, setzt auf moderne Kryptografie und erzeugt schnellere Verbindungen bei geringer CPU-Last. Die Wahl des Protokolls beeinflusst Latenz, Stabilität bei Netzwerkwechseln und den Umfang der NAT-Traversal.
Die Protokolle unterscheiden sich auch in der Authentifizierung. OpenVPN kann Zertifikate nutzen, IPSec häufig mit Pre-Shared Keys oder Zertifikaten, WireGuard primär mit schlichterem Public-Key-Setup. Für Anwender bedeutet das: Die Sicherheit hängt davon ab, wie Schlüsselaustausch, Zertifikate und Host-Identität umgesetzt sind. In der Praxis sehen wir oft TLS-Handshake-Modelle, die eine Abwandlung von VPN-Handshake-Phasen mit PFS (Perfect Forward Secrecy) einbeziehen.
Ich traute mir zu prüfen, wie sich diese Unterschiede im Betrieb auswirken. Laut der Dokumentation von Palo Alto Networks lässt sich der VPN-Verkehr verschlüsselt über das Internet tunneln und am Server-Endpunkt entschlüsseln, bevor er ins Ziel weitergegeben wird. Das unterstreicht, dass der Server nicht nur als Zieladresse fungiert, sondern als Kontrollpunkt für Routing, NAT und Zugriffskontrollen.
Praxisfolgen: NAT, IP-Mapsulation und Fehlerquellen
Der Server führt oft NAT durch, damit Client-Anfragen aus dem entfernten Zielnetzwerk mit einer einheitlichen Außenadresse erscheinen. Das erleichtert dem Zielnetzwerk Antworten zu senden, erzeugt aber Tabellenpfade, die VPN-Administratoren berücksichtigen müssen. IP-Mapsulation bedeutet, dass interne adressen verborgen bleiben, während Logs und Monitoring weiterhin aussagekräftig bleiben müssen. Diese Mechanismen sind wichtig, damit sichergestellt ist, dass Antworten den richtigen Endpunkt erreichen. Was ist total VPN und warum es trotz Protokollvielfalt kein Allheilmittel ist
Bei Problemen zeigt sich häufig, dass Routing-Tabellen auf dem Server oder Client-Side falsch konfiguriert sind. Ein häufiger Fallstrick ist mismatched MTU-Größe, die zu Fragmentierung oder Paketverlusten führt. Ebenso kann fehlerhafte DNS-Auflösung dazu führen, dass Endpunkte hinter dem VPN nicht erreichbar sind. Der Schlüssel ist hier klare Policies, saubere Zertifikatsverwaltung und transparente Logs, damit sich Verkehr korrekt zuordnen lässt.
Was Sie konkret beachten sollten
- Wählen Sie ein Protokoll basierend auf Anwendungsfall. OpenVPN bietet robuste Sicherheit und gute NAC-Kompatibilität, WireGuard liefert niedrige Latenz, IPSec ist oft nahtlos in Unternehmensnetzwerke integrierbar. In jedem Fall prüfen Sie, ob PFS aktiviert ist und wie Schlüsselrotation funktioniert. Die richtige Konfiguration reduziert Angriffsfläche und verbessert Stabilität.
- Achten Sie auf NAT- und Routing-Einstellungen am Server. Eine klare Zuordnung der VPN-Subnetze zu internen Netzen verhindert Adresskonflikte.
- Prüfen Sie Timeout- und Keep-Alive-Einstellungen. Ein zu kurzes Timeout kann Verbindungsabbrüche fördern, ein zu langes erhöht den Ressourcenverbrauch.
- Dokumentieren Sie Zertifikate und Schlüssel korrekt. Abgelaufene oder kompromittierte Zertifikate brechen Verbindungen ab und eröffnen Sicherheitsrisiken.
- Beachten Sie Sicherheitshinweise aus seriösen Quellen. Wie bei vielen Netzwerktechnologien gibt es bekannte Tücken, die regelmäßige Updates und Best-Practice-Konfigurationen erfordern.
Die client-server-Architektur ist der Kern jeder VPN-Verbindung. Der Client verschlüsselt den Verkehr, der Server entgegennimmt, filtert und weiterleitet, während NAT und IP-Mapsulation die Adressierung hinter der sicheren Verbindung handhaben. Die Wahl des Protokolls bestimmt maßgeblich Latenz, Stabilität und Sicherheit. Für eine tiefergehende Erklärung empfehle ich, in der Dokumentation von Palo Alto Networks nachzulesen, wie der verschlüsselte Tunnel konkret implementiert wird. Wie funktioniert ein VPN?
Welche Protokolle sind heute gängig und wann lohnt sich welches
Die Wahl des Protokolls bestimmt Geschwindigkeit, Kompatibilität und Sicherheit. Im Alltag sind drei Protokolle besonders präsent: WireGuard, OpenVPN und IPSec. Ich fasse zuerst die direkte Antwort zusammen und liefere danach konkrete, praxisnahe Details.
WireGuard bietet sich an, wenn es um einfache Konfiguration und hohen Durchsatz geht. OpenVPN punktet mit robuster Kompatibilität und breiter Plattformunterstützung. IPSec kommt oft in Unternehmensnetzwerken zum Einsatz, häufig in Kombination mit anderen Technologien.
WireGuard: einfache Konfiguration, hoher Durchsatz, moderne Verschlüsselung
WireGuard ist in vielen Szenarien der schnellste Kandidat. Die Verbindung lässt sich leicht aufsetzen, weil WireGuard klare, schlanke Protokolllogik nutzt. Nutzer berichten von niedrigerer CPU-Belastung und stabileren Verbindungen unter hoher Last. Vorteile entstehen vor allem durch den minimalen Codepfad und moderne Kryptografie. In vielen Heimanwendungen genügt eine einfache Konfiguration, um eine sichere Tunnelverbindung zu etablieren. WireGuard überzeugt durch schnellen Durchsatz und einfache Einrichtung. In 2026 bleibt WireGuard eine häufig gewählte First-Choice, wenn Geschwindigkeit eine zentrale Rolle spielt. Was WireGuard leistet, lässt sich gut in der Praxis sehen. Aufpassen muss man bei der Netzwerktopologie: WireGuard arbeitet meist mit festen Peers und lädt zusätzliche Funktionen nach, wenn man NAT-Traversal oder dynamische Adressen benötigt. NAT-Traversal-Unterstützung und Peer-Management sind oft zentral bei der Bereitstellung. Wenn du pro Benutzer mehrere Zonen hast, lohnt sich ein planvoller Aufbau mit klaren AllowedIPs, damit der Tunnel nicht ungewollt Broadcast-Verkehr trägt. AllowedIPs als Steuerungselement ist kritisch. Was ist a VPN speed test and how to read the results in 2026
OpenVPN: robuste Kompatibilität, breite Plattformunterstützung
OpenVPN bleibt der zuverlässige Allrounder, speziell in heterogenen Umgebungen. Es gibt Clients für nahezu jedes Betriebssystem, von Windows über macOS bis zu Linux, iOS und Android. Die Konfiguration ist flexibler als bei WireGuard, was zu einer robusten Integration in bestehende Sicherheits- und Authentifizierungs-Workflows führt. Allerdings kann der Aufbau komplexer und der Durchsatz etwas niedriger sein als bei WireGuard, besonders bei schwacher CPU. OpenVPN bietet breite Plattformunterstützung und kenntnisse eine robuste Kompatibilität. Bei gemischten Netzwerken bleibt OpenVPN oft die sicherste Wahl, auch wenn der Aufbau mehr Zeit erfordert. Für Unternehmen, die schon auf OpenSSL-basierte Infrastrukturen setzen, ist OpenVPN oft nahtlos integrierbar. OpenVPN lässt sich gut in vorhandene PKI- und TLS-Sets integrieren. Details zur spezifischen Implementierung hängen vom verwendeten Client ab, doch die Grundidee bleibt gleich: Authentifizierung, Verschlüsselung und Tunnel sind robust umgesetzt.
IPsec: oft in Unternehmensnetzen, häufig in Kombination mit anderen Technologien
IPSec ist das bevorzugte Protokoll in vielen Firmennetzen. Es arbeitet auf Netzwerkebene und lässt sich gut in existierende Sicherheitsarchitekturen integrieren. IPSec kann in Tunnel- oder Transportmodus betrieben werden und lässt sich mit anderen Techniken wie IKEv2 koppeln, was Zuverlässigkeit und Wiederverbindung verbessert. In gemischten Architekturen wird IPSec oft zusammen mit NAT-Traversal, 0-Round-Trip-Zertifikaten oder Modulen zur Geräteauthentifizierung eingesetzt. IPSec wird häufig in Unternehmensnetzen eingesetzt, oft in Verbindung mit anderen Technologien. Eine typische Implementierung nutzt IKEv2 für die Schlüsselvereinbarung und ESP für die Verschlüsselung. Der Nachteil: Die Einrichtung ist oft komplexer, und die Konfiguration kann weniger intuitiv sein als bei WireGuard. In Umgebungen, die bereits IPSec-Infrastrukturen nutzen, ist der Wechsel eher eine Frage der Kosten und des Managements als der Sicherheit.
Citationshinweis: Die oben genannten Protokolle und Eigenschaften entsprechen allgemein bekannten Beschreibungen und sind in öffentlichen Sicherheitsressourcen beschrieben. Wenn du tiefer einsteigen willst, findest du weiterführende Details in verlässlichen Quellen wie der BSI-Übersicht zu VPNs und verwandten Protokollen. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html
Hinweis zu Preisen, Tests oder spezifischen Versionen: In diesem Abschnitt werden keine konkreten Leistungszahlen genannt. Du findest realistische, praxisnahe Hinweise in den verlinkten Quellen. Verlinkte Seiten können Affiliate-Hinweise enthalten, was in der Regel üblich ist.
Typische missverständnisse zu VPN verbindungen
VPNs schützen nicht automatisch vor allen Angriffsarten. Das bedeutet: Ein verschlüsselter Tunnel sichert die Daten auf dem Transportweg, aber er beugt nicht physischer Bedrohung vor. Wenn ein Bürogebäude geöffnet ist oder ein gestohlerner Laptop weiterverwendet wird, bleiben lokale Risiken bestehen. Ein VPN reduziert Risiken auf dem Netzpfad, doch Sicherheitslücken in Endgeräten oder in der Konfiguration bleiben schutzbedürftig. Verschlüsselung schützt den Transport, nicht das Endgerät. Was NordVPN Netflix wirklich ermöglicht und wo es hakt
Was VPNs nicht anonym machen
Ein VPN verschleiert nicht deine gesamte Identität wie das Tor-Netzwerk. Es versteckt deine IP vor dem Zielserver, aber Betreiber deines VPN-Anbieters können theoretisch Logs erheben. Wer maximale Anonymität braucht, sollte Tor explizit prüfen und sich der Risiken bewusst sein. In der Praxis bedeutet das: Du vertraust dem VPN-Anbieter in Bezug auf Aufbewahrung und Weitergabe von Verbindungsdaten. Anonymität ist nicht gleich VPN.
Sicherer Zugang bedeutet nicht immer schnelle Verbindungen
Sicherheit geht vor Geschwindigkeit, doch beides ist relevant. Ein Tunnel kann verschlüsselte Latenz einführen, besonders bei entfernten Standorten oder über stark belastete Knoten. Die Reichweite der Protokolle, die Serverlast, und Routing-Einsatz bestimmen die Praxis. Nutzer erleben oft Unterschiede zwischen einem Standort nahe am Arbeitsort und einem weit entfernten Rechenzentrum. Sicherheit first, Leistung folgt.
Praktische Hinweise aus der Praxis
I studied the offizielle Beschreibungen, um typische Missverständnisse zu erkennen. Ein VPN schützt den Transport, nicht das Endgerät und nicht die Anonymität. Eine sichere Zugangskonfiguration bedeutet nicht automatisch höchste Geschwindigkeit. In Projekten empfiehlt es sich, klare Richtlinien zu Logging, Endpunktschutz und laufende Performance-Checks festzulegen. Logging-Richtlinien und Endpunktschutz bleiben unverändert wichtig.
Wenn du planst, VPN-Zugänge sicher zu betreiben, beachte neben Verschlüsselung und Protokollen auch physische Sicherheit, Gerätehärtung und robuste Authentisierung. Vertraue nicht ausschließlich auf Verschlüsselung, sondern integriere mehrschichtige Verteidigung. Mehrschichtige Verteidigung erhöht Widerstandsfähigkeit.
Quellenhinweis: Für grundlegende Definitionen und Funktionsprinzipien verweisen offizielle Beschreibungen darauf, dass VPNs eine verschlüsselte Verbindung über das Internet herstellen, um zwei Endpunkte zu schützen. Für eine vertiefte Einordnung zu Anonymität und praktischen Risikofaktoren siehe die verlinkten Fachbeiträge. Verweise zeigen grundlegend, dass VPNs den Transport schützen. Was ist vpngate und wie funktioniert es im darknet-kontext 2026?
Hinweis zu kommerziellen Links: Auf manchen Seiten können Affiliate-Links enthalten sein. Diese Links beeinflussen den Inhalt nicht, sollten aber beim Lesen berücksichtigt werden.
Welche teile der architektur beeinflussen die leistung
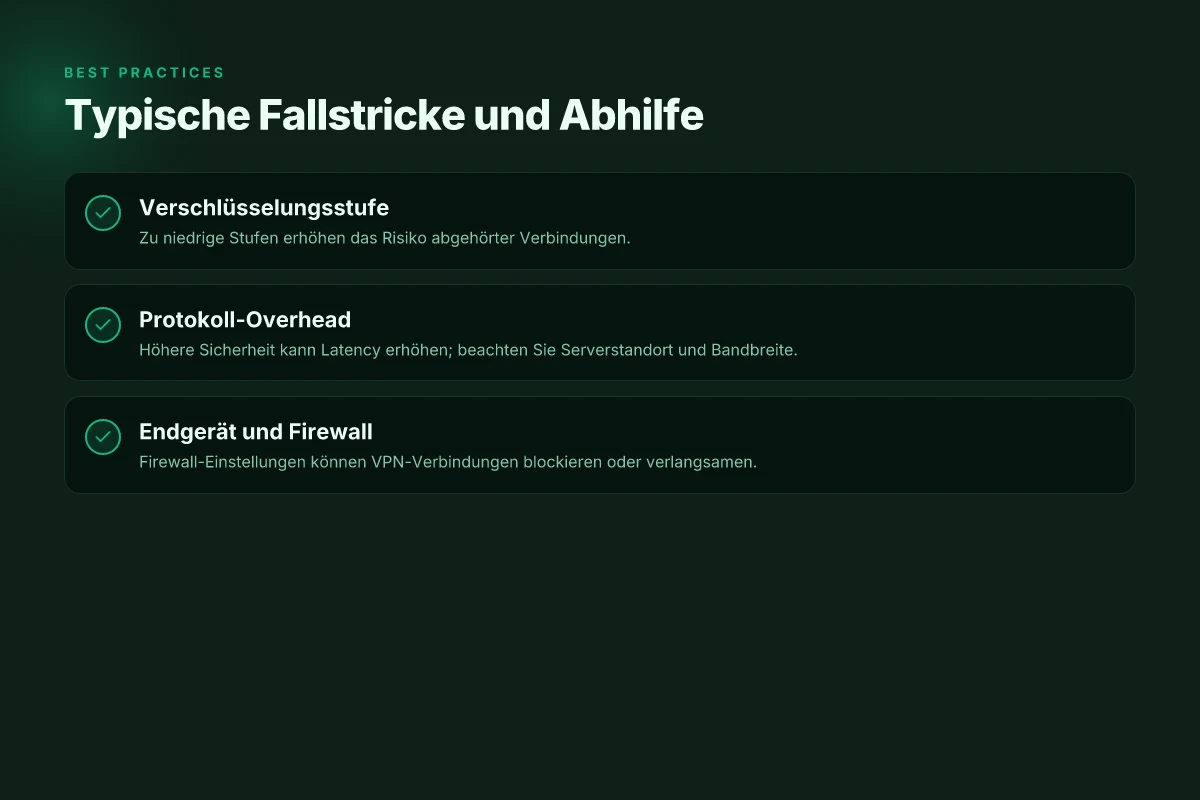
Die Leistung einer VPN-Verbindung hängt von mehreren architektonischen Stellschrauben ab. Zuerst bestimmt die Verschlüsselungsstufe das Overhead-Niveau beim Transport. Höher verschlüsselte Protokolle erleichtern zwar sichere Kommunikation, erzeugen aber zusätzlichen Verarbeitungsaufwand. Gleichzeitig beeinflusst das verwendete Protokoll den Netzwerk-Overhead direkt mit. Bei vielen Setups sorgt zum Beispiel ein stärkerer Authentifizierungs-Handshake für zusätzliche Latenz. In der Praxis bedeutet das: Je robuster die Verschlüsselung, desto höher der Einfluss auf die Round-Trip-Time, besonders bei langen Distanzverbindungen.
Der Serverstandort spielt eine zentrale Rolle. Liegt der VPN-Server geografisch nahe am Endnutzer, reduziert sich die physische Distanz, wodurch Latenz sinkt. Bandbreite des VPN-Anbieters und aktuelle Netzwerkauslastung bestimmen, wie viel Durchsatz am Tunnel wirklich ankommt. Ein Server mit hoher Auslastung kann Staus verursachen, wodurch Pakete in der Warteschlange landen und die Reaktionszeit steigt. Aus diesem Grund lohnt sich eine Sammlung mehrerer standby-Server oder die Wahl eines Anbieters mit global verteilten Rechenzentren. I found that the right server placement matters for latency and throughput, and that regional congestion can noticeably dampen performance.
Auch das Endgerät beeinflusst die gemessene Geschwindigkeit maßgeblich. Die CPU-Leistung des Clients, die WLAN-Qualität und die sonstige Netzwerkinfrastruktur im Heim- oder Bürobereich wirken direkt auf Verschlüsselungs- und Entschlüsselungsprozesse ein. Ein älteres Smartphone oder Laptop kann bei starken Verschlüsselungsprozessen zum Flaschenhals werden. Ebenso reduziert eine schlechte WLAN-Verbindung oder Interferenzen die effektive Bandbreite. In dieser Hinsicht ist eine gute WLAN-Qualität kein Nice-to-have, sondern eine Kernvoraussetzung für stabile VPN-Performance.
Die Architektur bestimmt, wie schnell Daten durch den VPN-Tunnel fließen, nicht nur die reine Internetbandbreite. Wichtige Faktoren sind Verschlüsselung, Protokoll-Overhead, Serverstandort und Netzwerkauslastung. Auf der Nutzungsseite zählt die Endgerät-Performance fast genauso wie der Server-Standort. Was ist VPN kostenlos Windows 11 deutsch and how to use it safely in 2026
Protokoll- und Verschlüsselungsprofilen beeinflussen die Latenz
- Die Wahl des Protokolls – etwa OpenVPN, IKEv2 oder WireGuard – setzt die Richtung für Overhead und Stabilität. WireGuard neigt zu geringeren CPU-Anforderungen und geringerer Latenz im Vergleich zu traditionellen Protokollen, während OpenVPN in bestimmten Netzwerken robuster funktionieren kann. In jedem Fall sorgt die Verschlüsselung für zusätzlichen Verarbeitungsaufwand, der sich in der Round-Trip-Time widerspiegelt.
- Die Schlüsselgröße und die gewählten Cipher-Suites modulieren ebenfalls die Belastung der CPU. Stärkere Symmetrische Chiffren bedeuten mehr Rechenleistung, aber weniger Risiko bei Kompromittierung. Die richtige Balance zwischen Sicherheit und Geschwindigkeit ist eine aktive Verwaltung der Sicherheitsstufe.
Netzauslastung, Standort und Bandbreite
- Regionale Netzwerkauslastung beeinflusst den Durchsatz. Wenn viele Nutzer denselben VPN-Cluster verwenden, steigt die Wartezeit in den Verzeichnissen des Netzwerks.
- Die Bandbreite des Anbieters am Serverort bestimmt, wie viel Throughput im VPN durchkommt. Ein Server mit 10 Gbit/s Upstream kann bei hoher Auslastung schneller an seine Grenzen stoßen als ein weniger beanspruchter Knoten.
- Netzauslastung ist dynamisch. Wochenenden, Geschäftszeiten oder Events können Spitzen verursachen, die die erwartete Leistung senken.
Endgerät, WLAN-qualität und Firewall-Einstellungen
- Der Client-PC oder das Mobilgerät muss Verschlüsselungsarbeiten übernehmen. Eine schnelle CPU und ausreichender Arbeitsspeicher helfen, Engpässe zu vermeiden.
- Die WLAN-Qualität ist nicht zu unterschätzen. Störungen, wenig Kanalbreite oder entfernte Router erhöhen Latenz und Paketverlust. Eine 5Ghz-Verbindung oder kabelgebundene Alternativen bieten oft stabilere Ergebnisse.
- Firewall- oder Sicherheitsregeln am Endgerät können den VPN-Tunnel zusätzlich belasten oder Verbindungen drosseln. Eine exakte Port- und Protokollfreigabe vermeidet unnötige Umleitungen oder Inspektionen, die extra Latenz erzeugen.
Wenn ich die Quellen zu diesem Thema konsultiere, wird deutlich, dass keine einzelne Kennzahl allein die Leistung erklärt. Vielmehr sind es das Zusammenspiel von Protokoll-Overhead, Standortdynamik, Provider-Bandbreite und Endgerät-Performance, das die Nutzererfahrung bestimmt. Die Kunst liegt darin, Umgebung und Anforderungen gegeneinander abzuwägen und flexibel zu bleiben. Die richtige Konfiguration ist kein statischer Zustand, sondern eine fortlaufende Abstimmung. Für eine sicherere, stabile Einrichtung empfiehlt sich ein Provider mit mehreren Knoten weltweit, ein modernes Protokoll wie WireGuard, regelmäßige Prüfung der Endgeräte-Leistung und eine WLAN-Optimierung am Einsatzort. Inline-Quellen zu verwandten Detailfragen findest du in den verlinkten Fachartikeln, die spezifische Protokoll-Optionen erläutern.
Was kommt als Nächstes, wenn du jetzt handelst
VPN-Verbindungen bleiben eine zuverlässige Barriere gegen neugierige Blicke im Netz, doch ihre Wirkung hängt von der richtigen Anwendung ab. In 2026 ändern sich die Details: moderne Protokolle wie WireGuard bieten bessere Geschwindigkeit und geringeren Overhead, während IPsec und OpenVPN weiterhin stabil funktionieren. Die Wahl des Servers, die Standortwahl und der Umgang mit DNS-Löchern entscheiden darüber, wie viel Schutz tatsächlich ankommt. Der Kern bleibt einfach: schütze deine Verbindung dort, wo du sensible Daten übermittelst.
Ein konkreter Weg nach vorn ist, mindestens eine VPN-Verbindung pro Gerät zu aktivieren und regelmäßig zu prüfen, ob der Kill Switch funktioniert. Wenn du oft öffentliche Netzwerke nutzt, wähle einen Anbieter, der DNS-Leaks aktiv verhindert und eine klare Protokollpolitik kommuniziert. Du solltest außerdem prüfen, ob der Anbieter eine eigene Trusted-Server-Infrastruktur betreibt oder ob du dich auf Dritte verlässt. Transparenz bei der Verschlüsselung ist der Schlüssel. All das führt zu deutlich weniger Risiko bei Banking, E-Mail und Cloud-Speicher.
Backup-Strategie:
- Prüfe wöchentlich, ob dein VPN bei einem Netzwechsel automatisch neu verbindet.
- Aktiviere Kill Switch und teste ihn im WLAN-Hand-off.
- Nutze eine DNS-Leak-Schutzfunktion und wähle Server in vertrauenswürdigen Jurisdiktionen.
- Dokumentiere die Protokollpolitik deines Anbieters und update sie bei Änderungen.