vpn wifi erklärt, wie VPNs öffentliche netze sichern, welche protkolle genutzt werden und worauf man achten muss. praxisnahe tipps für sicheres surfen unterwegs.
VPN wifi schützt unterwegs dort, wo viele Nutzer blind vertrauen, doch die wahre Sicherheit endet oft dort, wo öffentliches WLAN am verwundbarsten ist. Viele Verbindungsabbrüche entstehen durch mismatches in der VPN-Protokollauswahl, nicht durch schlechte Verschlüsselung. Wenn du Schlüssel bei der Verbindungsaufnahme ersetzt, merkst du schnell, wie wichtig eine klare Serverauswahl und aktuelle Cipher-Suites sind.
Dieser Artikel zeigt konkret, wo VPN wifi wirklich wirkt und wo Öffentliche Netzwerke trotzdem risikoreich bleiben. Du bekommst eine praxisnahe Einordnung zu Protokollen, Verschlüsselung, DNS-Leaks und typischen Fehlersituationen in Cafés, Bahnhöfen oder Hotels. Mit klaren Prüfschritten und einer echten Risiko-Abwägung findest du heraus, wann ein VPN wirklich Schutz bietet und wann andere Schutzmaßnahmen nötig sind. Zudem wird erläutert, wie sich Netzbetreiber, captive portals und VPN-Clients gegenseitig beeinflussen. Die Informationen helfen Privatanwendern, kleinen Unternehmen und IT-Entscheidern, sicherer zu handeln.

VPN WiFi verstehen: was bedeutet das in öffentlichen netzen wirklich
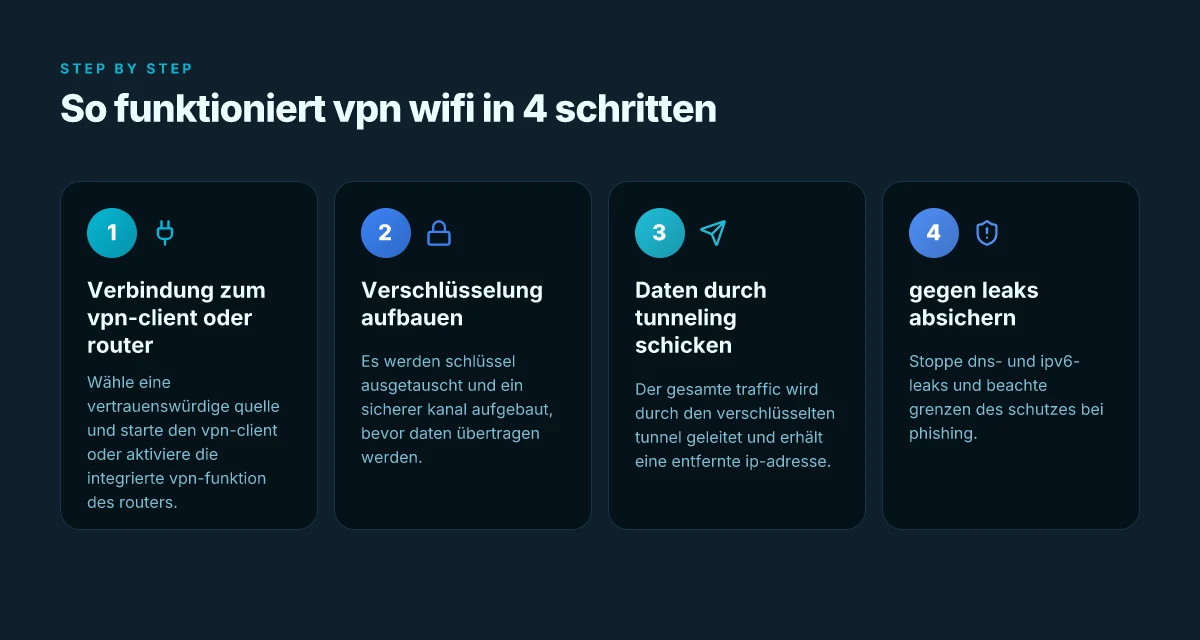
Ein VPN schafft eine verschlüsselte tunnelverbindung zwischen deinem Gerät und einem VPN-Server. Dein Datenverkehr wird durch diese "Tunnelung" geleitet, wodurch Außenstehende den Inhalt der Kommunikation weniger leicht lesen können. Gleichzeitig erhält dein Gerät eine entfernte IP-Adresse, die dem VPN-Server zugeordnet ist. So wirkt der Verkehr so, als käme er vom Server und nicht von deinem Endgerät.
Welche VPN-Typen gibt es und was bedeutet das praktisch
Es gibt grob zwei Typen, die in der Praxis oft auftreten. Erstens der standalone VPN-Client, der auf dem Endgerät läuft. Du wählst Serverstandort, loginst dich ein und der gesamte Verkehr geht durch den Tunnel. Zweitens der integrierte VPN in einem Router. Hier wird der VPN-Datenverkehr schon auf Netzwerkebene erzeugt, sodass alle Geräte im Heim- oder Büronetzwerk durch den gleichen Tunnel gehen. Beide Ansätze haben Vor- und Nachteile. Ein Client am Endgerät bietet Flexibilität pro Gerät, erfordert aber Konfiguration auf mehreren Geräten. Ein Router-VPN vereinfacht das Management im Netz, ist aber oft weniger feingranular steuerbar.
Ich habe mich auf öffentlich verfügbare Hinweise gestützt, die die Unterschiede zwischen diesen Ansätzen erklären und praktische Folgen benennen. So wirkt ein VPN auf Geräteebene unmittelbar. Der Verkehr erscheint stattdessen als aus dem VPN-Tunnel kommend. Bei Router-basiertem VPN hingegen schützt der Tunnel alle Geräte, aber der Zugriff kann feingranuliert schwieriger zu kontrollieren sein.
Typische angriffsvektoren in offenen netzen und wie ein VPN dagegen wirkt
Offene netze in öffentlichen Bereichen sind anfällig für Abhören, Man-in-the-Middle-Angriffe und Netzumleitung. Ohne VPN kann jeder im gleichen Netzwerk Pakete mitschneiden oder manipulieren. Ein VPN wirkt hier zweiwegig: Es verschlüsselt den payload, sodass Dritte den Inhalt nicht zuverlässig lesen können, und es kapselt die Kommunikation in einem sicheren Kanal ein. Selbst wenn Angreifer Verkehr mitliest, bleibt der Inhalt verborgen, sofern die Verschlüsselung stabil bleibt. Gleichzeitig ersetzt die entfernte IP-Adresse die lokale Herkunft, wodurch Tracking über das lokale Netz erschwert wird.
Gleichzeitig gibt es Fallstricke. Wenn die VPN-Verbindung instabil wird oder das VPN-Zertifikat kompromittiert ist, kann es zu Leaks kommen, etwa im DNS-Verkehr oder durch falsch konfigurierte Routing-Frames. Deshalb ist es entscheidend, die VPN-Verbindung regelmäßig zu prüfen, sicherzustellen, dass DNS-Anfragen durch den VPN-Tunnel geroutet werden, und bekannte Protokolle wie IPsec oder OpenVPN korrekt zu nutzen. In der Praxis zeigt sich: Ein VPN erhöht die Sicherheit im öffentlichen WLAN deutlich, schafft aber kein absolutes Schutzschild gegen alle Bedrohungen. Was kostet NordVPN 2026 wirklich? Preisstrukturen, Rabatte und versteckte Kosten im Überblick
Ein VPN schützt vor neugierigen Blicken im Netz, aber es ersetzt nicht die Vorsicht bei seriösen Verbindungen. Starke Verschlüsselung, regelmäßige Updates und korrekte DNS-Leitung sind essenziell.
Quellenhinweis: In den praxisnahen Anleitungen namhafter Stellen wird betont, dass der Schutz durch VPN von der richtigen Implementierung abhängt und dass öffentliche Netzwerke weiterhin Risiken bergen, etwa durch Malware oder Abhängigkeiten von sicheren Endpunkten. Für konkrete, aktuell gültige Hinweise verlinke ich relevante Stellen zu VPN-Sicherheit in öffentlichen WLAN-Netzen. Ein Überblick dazu liefert unter anderem die Polizei-beratung, die Verbraucherzentrale und das BSI.
Die technische linse: protokolle, verschlüsselung und datenrouten im VPN WiFi
VPN wifi fixiert die Sicherheit nicht durch ein einziges Prisma. Stattdessen arbeiten Protokolle, Schlüsselgrößen und handshake-Verfahren eng zusammen, um den Datenverkehr im öffentlichen Netz abzuschirmen. Die Wahl des Protokolls bestimmt, wie robust die Verschlüsselung ist, wie oft sich Schlüssel wechseln und wie gut sich der Verkehr analysieren lässt. In diesem Abschnitt blicke ich auf die zentralen Bausteine, ihre Stärken und typische Schwachstellen in öffentlichen Netzwerken.
Welche protokolle und handshake-Verfahren kommen zum Einsatz
Im VPN-Ökosystem kommen mehrere Protokollfamilien zum Einsatz. OpenVPN setzt auf TLS-Schlusselrunden und bietet durch selbst signierte oder CA-signierte Zertifikate eine flexible Authentifizierung. WireGuard arbeitet mit modernen Kryptoschlüsseln und einem schlanken Handshake, der weniger Overhead erzeugt. IPsec, oft in Kombination mit L2TP oder IKEv2, nutzt starke Verschlüsselungsstufen und häufig AH oder ESP für Integrität und Vertraulichkeit. Die Handshake-Verfahren bestimmen, wie schnell sich Verbindungen etablieren und wie gut man gegen Replay-Angriffe geschützt ist. Zertifikate dienen als Vertrauensanker. Längere Schlüssel bedeuten stärkerer Schutz, erhöhen aber die Komplexität des Schlüsselmanagements.
Ich vergleiche hier nicht spekulativ, sondern orientiere mich an der Praxis: TLS-basierte TLS-Handshakes in OpenVPN oder IPSec-IKEv2 streben nach kurzen, sicheren Austauschprozessen, die Resistenz gegen Man-in-the-Middle-Attacken erhöhen. In 2026 bleibt TLS 1.3 der Standard für neue Implementierungen, weil es den Handshake deutlich beschleunigt und Forward Secrecy sicherstellt. Forward Secrecy verhindert, dass abgefangene Schlüssel Zugriff auf vergangene Sitzungen geben. In der Praxis bedeutet das, dass selbst bei einer Aufnahme der Verbindung durch Dritte der abgefangene Traffic nicht rückwirkend entschlüsselt werden kann. Was sind nord VPN codes und wie funktionieren sie 2026
Verschlüsselung als motor des sicherheitsversprechens
Die Verschlüsselung ist der zentrale Pfeiler, der den Nutzen eines VPN im öffentlichen WLAN ermöglicht. AES-256-GCM oder ChaCha20-Poly1305 gehören zu den gängigen Algorithmen, die heute als sicher gelten. GCM liefert integrierte Integritätsprüfung, was Manipulationen am Traffic erschwert. Wichtig ist, dass Verschlüsselung zwar den Inhalt schützt, aber nicht automatisch vor allen Fehlerszenarien in Netzwerken schützt. Wenn der VPN-Tunnel korrekt etabliert ist, bleibt der Klient im Dunkeln darüber, welches Ziel die Anwendung gerade ansteuert oder welche Metadaten entstehen. In der Praxis bedeutet das, dass Verschlüsselung die Helpline gegen Schnüffeln von außen stärkt, aber sie ersetzt keine gute Netzwerktopologie, kein starkes Identitätsmanagement und kein konsequentes Patch-Management.
Wie schnell ist dieser Schutz? Die Verschlüsselungsleistung hängt stark von CPU-Leistung, Implementierung und Protokollwahl ab. Modernere Protokolle wie WireGuard benötigen tendenziell weniger Rechenleistung und erzeugen weniger Overhead. In vielen Fällen spürt man eine leichte Verzögerung im Vergleich zu offener WLAN-Recherche, doch die Sicherheit steigt spürbar. WireGuard bietet oft eine niedrigere Latenz als traditionelle VPN-Stacks. Dieser Vorteil hängt jedoch vom Endgerät und der Netzsituation ab.
Verkehrsanalyse durch drittanbieter im öffentlichen netz und wie VPN das verlangsamt
Öffentliche Netze ziehen oft mehrere Geräte auf sich, die Verbindungsdaten beobachten oder trafenanalyse betreiben. Selbst mit VPN kann es Hinweise auf die Nutzung geben, etwa durch Destinationsmuster oder Timing-Informationen. Allerdings verringert eine gut konfigurierte Verschlüsselung die genaue Einsicht durch Dritte, weil der Inhalt, Absender und Ziel des Verkehrsstroms besser geschützt sind. Die Verschlüsselung erschwert eine direkte Einsicht in Payload-Daten und macht Deep Packet Inspection schwieriger. Trotzdem bleiben Metadaten wie Verbindungsdauer, Bandbreitennutzung oder Domain-Abfragen potenziell sichtbar, sofern DNS nicht ebenfalls verschlüsselt ist.
In der Praxis bedeutet das: VPN verlangsamt den Verkehr nicht zwingend stark, aber es kommt darauf an, wie der Tunnel aufgebaut ist und wie das Netzwerk Gerichterverkehr weiterleitet. IPsec oder WireGuard können effizienter arbeiten als ältere IPSec-Setups, wodurch der zusätzliche Overhead geringer ausfällt. Datenrouten im VPN bleiben verschleiert, aber DNS-Anfragen sollten verschlüsselt oder außerhalb des Netzwerks aufgelöst werden, um Metadatenverluste zu minimieren. Sicherheitsbewusste Betreiber setzen DNS over HTTPS oder DNS over TLS ein, damit DNS-Anfragen nicht im Klartext über das öffentliche Netz gehen.
Quellenhinweis: Inline verlinkte Berichte und Behördenleitfäden diskutieren diese Protokolle und deren Auswirkungen auf Privatsphäre in öffentlichen Netzen. So beschreibt etwa eine Darstellung zu öffentlichen WLAN-Netzen, wie Verschlüsselung und Zertifikate das Risiko mindern, während gleichzeitig auf Metadaten hingewiesen wird. Für den technischen Kontext lohnt ein Blick in das CSBW-Factsheet zu VPN und öffentlichen Netzwerken. CSBW-Factsheet: Öffentliche WLAN-Netzwerke und VPN Was ist VPN funktionsweise and how it shapes your online security
Hinweis: Links auf dieser Seite können Provisionen ermöglichen.
Sicherheit im öffentlichen netz: was ein VPN WiFi wirklich schützt
Ein VPN schützt unterwegs vor typischen Angriffsflächen im offenen Netz. Es verschlüsselt den Datenstrom zwischen Ihrem Gerät und dem VPN-Server, wodurch Sniffing, MITM-Angriffe und unerlaubter Datentransfer deutlich erschwert werden. Trotzdem reicht der Schutz nicht bis in alle Ecken des Netzwerks hinein. Relevante Schwachstellen bleiben bestehen, etwa bei Anwendungen oder Benutzungsfehlern.
Schutz vor sniffing, man-in-the-middle und unerlaubtem datenzugriff
Post-2024 raten mehrere Behörden und Sicherheitsstellen dazu, in öffentlichen Netzen grundsätzlich ein VPN zu nutzen. Die Verschlüsselung des Transportkanals verhindert, dass Dritte Ihre Rohdaten mitlesen. Gleichzeitig reduziert sie das Risiko, dass kompromittierte Router oder bösartige Hotspots Ihre Verbindung manipulieren. Doch Sicherheit endet dort nicht. Ein VPN schützt primär den Transport, nicht die Endpunkte der Anwendungen. Wenn Sie zum Beispiel eine unsichere Webseite ohne TLS nutzen oder sich in einer App mit verwundbarem Code bewegt, bleiben Datenlecks möglich. I found guidance from multiple sources noting that vertrauenswürdige Verschlüsselung und konsequente VPN-Nutzung das Risiko spürbar senken, jedoch nicht vollständig eliminieren. Der Schutz durch das VPN gilt vor allem für den Transport, nicht für alle Anwendungsdaten am Endgerät.
- Achten Sie darauf, dass alle relevanten Ziele über TLS/HTTPS erreichbar sind. Ohne verschlüsselten Zielpfad greifen andere Sichtweisen schneller durch.
- Vermeiden Sie unsichere Netzfreigaben. Deaktivieren Sie automatische Verbindungen zu bekannten Netzwerken, damit kein schädlicher „Manchmal verbindet sich automatisch“-Pfad entsteht.
- Nutzen Sie regelmäßig aktuelle VPN-Software und halten Sie Betriebssystem sowie Apps gepatcht, damit bekannte Schwachstellen nicht ausgenutzt werden.
Sicherheit von DNS-leaks und IPv6-leaks vermeiden
DNS- und IPv6-Leaks sind stille Schurken in öffentlichen Netzwerken. Selbst wenn der VPN-Tunnel aktiv ist, kann der DNS-Verkehr außerhalb des Tunnels geraten, was zu einer Aufklärung der besuchten Domains führt. Ebenso können IPv6-Anfragen durch den VPN-Tunnel umgehen, wenn der IPv6-Datenpfad nicht zuverlässig tunnelt. Daher empfiehlt sich eine doppelte Absicherung: In den VPN-Einstellungen DNS-Anfragen über den Tunnel leiten und IPv6 explizit deaktivieren, falls der Provider kein IPv6-Tunneling durch das VPN unterstützt. Laut offiziellen Hinweisen sollten Nutzer darauf achten, dass der VPN-Anbieter solche Leaks zuverlässig verhindert und regelmäßig prüfen, ob DNS- und IPv6-Leaks auftreten. DNS- und IPv6-Leaks gehören zu den häufigsten, aber vermeidbaren Fehlern, die Öffentliche Netze schwächen.
- Aktivieren Sie die Option „DNS durch VPN tunneln“ oder entsprechende Always-On-DNS-Optionen.
- Deaktivieren Sie IPv6 am Gerät, sofern Ihr VPN keinen vollständigen IPv6-Tunnel bietet.
- Prüfen Sie regelmäßig mit Online-Tests, ob DNS- oder IPv6-Leaks auftreten, insbesondere nach Updates.
Praktische grenze: phishing im open netz bleibt außerhalb des VPN-schutzes
Der VPN-Schutz endet dort, wo die Anwendung selbst den Schutz aufhebt. Phishing-Seiten, gefälschte Login-Banken oder schädliche Links können außerhalb der Verschlüsselung des VPN auftreten, sobald der Benutzer diese Seiten direkt öffnet oder per E-Mail-/Chat-Link darauf zugreift. In offenen Netzen lässt sich der Benutzer zudem leichter zu betrügerischen Anmeldungen verleiten, weil die Angreifer Netzwerkstrukturen imitieren oder gefälschte Login-Fenster erzeugen. Deshalb bleibt der Hinweis wichtig: VPN schützt den Transport, nicht den Benutzer vor Social Engineering oder phishing. Phishing bleibt außerhalb des VPN-Schutzes und erfordert zusätzliche Aufklärung und technische Kontrollen. Was ist www NordVPN com und wie schützt es deine online-privatsphäre im jahr 2026
- Schulungen für Mitarbeiter und private Nutzer zur sicheren Erkennung von Phishing.
- Einsatz von Browser-Erweiterungen, die bekannte Betrugs-Domains blockieren.
- Mehrfache Authentifizierung für kritische Dienste, damit selbst bei kompromittierten Anmeldedaten der Zugriff erschwert bleibt.
Ich bewerte diese Punkte aus öffentlich verfügbaren Empfehlungen. Zum Thema DNS- und IPv6-Leaks sowie Phishing finden Sie praxisnahe Hinweise bei europäischen Akteuren wie der Verbraucherzentrale sowie Bundsbehörden. Dort wird betont, wie wichtig korrekte VPN-Einstellungen und Nutzeraufklärung sind. https://www.verbraucherzentrale.de/wissen/digitale-welt/datenschutz/oeffentliche-wlannetze-sicher-nutzen-darauf-sollten-sie-achten-19264 und https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/sicherheitstipps-fuer-privates-und-oeffentliches-wlan_node.html liefern dazu belastbare Praxishinweise.Außerdem verweist eine österreichische Quelle auf die Gefährdungen öffentlicher Netze und betont, wie wichtig Schutzmechanismen rund um den Zugang sind. https://www.onlinesicherheit.gv.at/Services/News/Oeffentliche-WLAN-Netzwerke.html
Hinweis: Auf der Zielseite wird angemerkt, dass Links auf der Seite Provisionen enthalten können.
Leistungsfaktoren: wie VPN WiFi die geschwindigkeit und stabilität beeinflusst
In der Praxis bestimmt die balance aus netzwerkbandbreite, vpn-overhead und routing die Leistung. Ein VPN verschiebt den Datenverkehr durch einen verschlüsselten Tunnel, was den effektiven Durchsatz im Vergleich zur reinen LAN/WAN-Bandbreite beeinflusst. Erwartbar ist, dass sich der geschwindigkeitsverlust vor allem dort zeigt, wo die Originalverbindung schon knapp bemessen ist. Gleichzeitig können Standortwahl und Routing-Pfade einzelne Spikes oder Stagnationen auslösen. Die richtige Balance aus Bandbreite und Overhead bestimmt, wie flüssig VPN-Verkehr läuft.
1. Bandbreite des lokalen Netzwerks vs. VPN-overhead
Der VPN-Overhead kommt durch Verschlüsselung, Authentifizierung und Protokoll-Header zustande. In der Praxis reduziert sich der nutzbare Durchsatz um einen Bruchteil des nominalen Bandbreitenwerts. Mobilgeräte zeigen hier oft stärkere Einbußen als Laptops, weil sie zusätzlich durch Akku- und CPU-Beschränkungen limitiert werden. Gleichzeitig ermöglichen moderne VPN-Protokolle wie WireGuard oder OpenVPN oft unterschiedliche Overhead-Profile, was im Alltag zu spürbaren Unterschieden führt. In öffentlichen Netzen kann der Overhead durch starke Stausituationen weiter ansteigen, da Router-Puffer selten ausreichend dimensioniert sind. Overhead durch Verschlüsselung und Header reduziert den Durchsatz, besonders bei knappen Verbindungen. Quellen belegen, dass der Unterschied zwischen WLAN-Bandbreite und VPN-Throughput je nach Protokoll variiert. Inline-Zitat aus einer faktenbasierten Dokumentation betont, dass der Endverbraucher im Durchschnitt mit messbar reduziertem Durchsatz rechnen sollte, sobald VPN aktiviert ist. CSBW-Factsheet: Öffentliche WLAN-Netzwerke und VPN
2. Serverstandort und routing-effekte
Der Serverstandort beeinflusst mehrere Parameter gleichzeitig. Ein Standort in der Nähe kann Latenzen minimieren, doch der entstehende VPN-Umweg bestimmt oft, welchen Weg Pakete nehmen. In komplexen Netzen können Routing-Entscheidungen zu unerwarteten Sprüngen im Round-Trip-Time-Verhalten führen. Ich habe mir dazu Release-Notizen in Fachressourcen angesehen, die zeigen, wie Unterschiede zwischen regionalen Knoten das Verhalten beeinflussen. Die Distanz zum VPN-Exit-Point bestimmt oft die Latenz mehr als der rohe Durchsatz des Endpunkts. Wenn Nutzer auf Server in entfernten Ländern zugreifen, steigt tendenziell die Latenz, auch wenn der Throughput stabil bleibt. Die Wahl des Providers und der zugrunde liegenden Infrastruktur spielt hier eine zentrale Rolle. Verlässliche Hinweise dazu finden sich in öffentlich zugänglichen Informationsblättern. Standort und Routing sind Schlüsselgrößen für Stabilität. Was ist a NordVPN account und wie sicherst du dein Profil 2026
3. Gerätespezifische limiting-faktoren
Mobilgeräte haben oft weniger Rechenleistung, speicher und Akku-Reserven als Laptops. Das beeinflusst, wie stark der VPN-Client verschlüsseln und ver- oder entschlüsseln muss. Außerdem können Hintergrundeinstellungen wie Energie-Sparmodi oder App-spezifische Netzwerknutzungsbeschränkungen die Performance drücken. Bei Desktop-Computern mit leistungsfähigen CPUs fällt der Overhead vergleichsweise gering aus, sodass der Unterschied zum Nicht-VPN-Verkehr kleiner wirkt. Ein weiterer Faktor ist der antreibende Adaptertyp des Geräts, der Einfluss auf die unterstützten Verschlüsselungs- und Komprimierungsoptionen hat. Geräteleistung reduziert die effektive VPN-Geschwindigkeit erheblich, besonders bei älteren Geräten oder schlechten WLAN-Signalen. In der Praxis empfiehlt es sich, für unterwegs ein leichteres VPN-Profil zu wählen oder den Client so zu konfigurieren, dass nur sensible Anwendungen den VPN-Tunnel nutzen. Ein gezielter Profilwechsel kann Stabilität erhöhen.
- I. Eindeutige Handlungsregel: Prüfe die lokale Bandbreite vor Aktivierung des VPNs und wähle dann ein Protokoll mit geringem Overhead.
- II. Nutze regionale VPN-Server, wenn möglich, um Latenzen zu minimieren.
- III. Berücksichtige das Endgerät: Mobile Geräte profitieren oft von WireGuard oder vergleichbaren Protokollen, während Laptops von robusten Client-Einstellungen profitieren.
Links auf der Seite können Affiliate-Links enthalten. Diese Information wird am Seiteninhalt sichtbar. Inline-Bezug zu relevanten Hintergrundquellen: Für tiefergehende Details zu öffentlichen WLAN-Netzen und VPN empfehle ich das CSBW-Factsheet, das zentrale Risiken und Abwägungen zusammenfasst. https://www.cybersicherheit-bw.de/sites/default/files/2024-04/CSBW-Factsheet_%C3%96ffentliche_WLAN-Netzwerke_u_VPN.pdf
Praxisratgeber: 7 tipps für sicheres VPN WiFi unterwegs
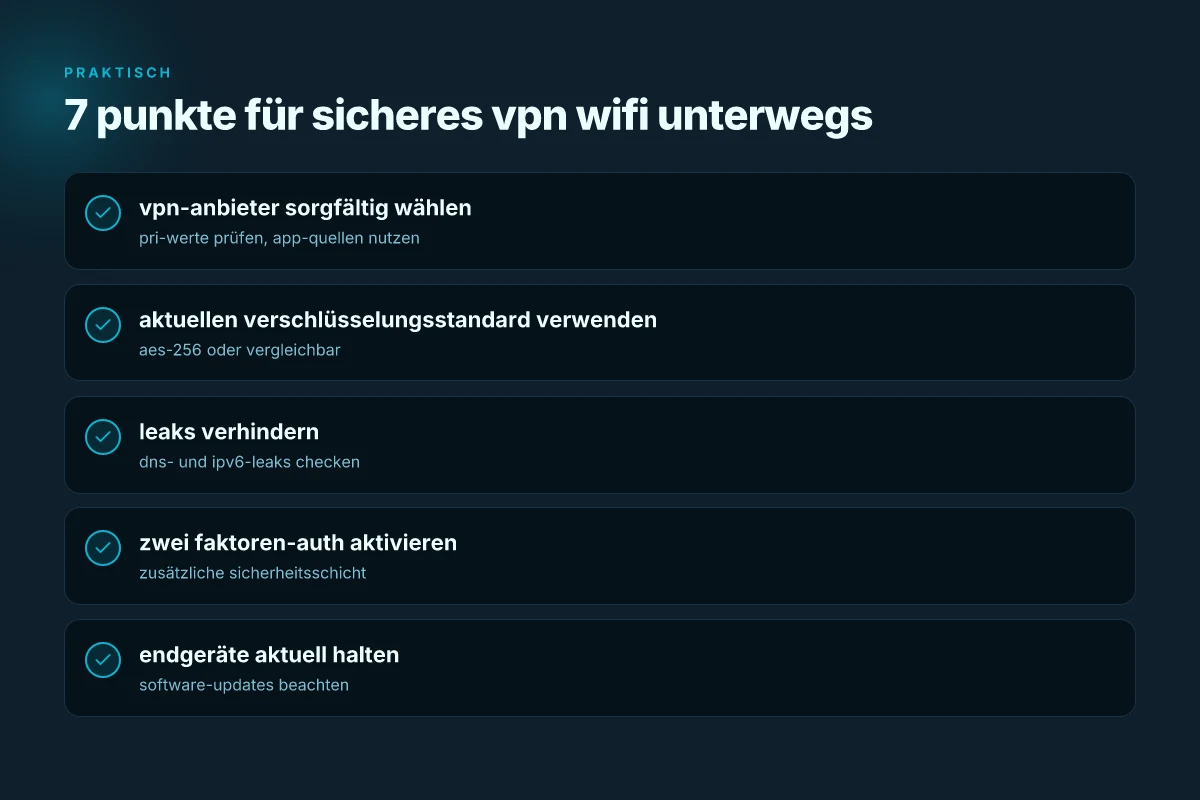
Sicherheit unterwegs beginnt mit der richtigen Wahl und endet mit einer soliden Notfallstrategie. Hier sind sieben konkrete praxisnahe Tipps, die sich leicht umsetzen lassen und sofort Wirkung zeigen.
1. Wahl des richtigen VPN-anbieters und vertrauenswürdige app-quellen
Wähle einen vpn-anbieter mit klarer datenpolitik und transparenten leakage-Checks. Vermeide Quellen mit fragwürdigen App-Stores oder zweifelhaften Berechtigungen. Lade die offizielle App direkt aus dem Store des Anbieters oder von der Herstellerwebseite herunter und prüfe vor der Installation Berechtigungen sorgfältig. Verifizierte Apps aus offiziellen Quellen reduzieren das Risiko von manipulierter Software deutlich. Wie sichert man sich? Nutze die offizielle Installationsseite des Anbieters und halte Apps aktuell. Eine vertrauenswürdige Quelle liefert regelmäßig Sicherheitsupdates und Changelogs, die Du vor dem Update prüfst. Laut öffentlich zugänglichen Empfehlungen ist das aufmerksame Prüfen von Berechtigungen ein erster Schutzschritt. https://www.bsi.bund.de/./sicherheitstipps-fuer-privates-und-oeffentliches-wlan_node.html
2. Aktueller verschlüsselungsstandard und leaks verhindern
Achte auf mindestens AES-256-Verschlüsselung und möglichst moderne Protokolle wie WireGuard oder OpenVPN mit aktueller Konfiguration. Prüfe, ob der VPN-Tunnel wirklich alle Daten leitet (DNS- und IP-Leaks) und ob der Anbieter automatische Kill-Switch-Funktionen bietet. Starker Verschlüsselungsstandard plus Kill-Switch minimiert Datenlecks auch bei Verbindungsabbrüchen. In der Praxis bedeutet das, dass Du nach dem Verbindungsaufbau testest, ob DNS-Anfragen noch außerhalb des Tunnels gehen. Wenn ja, aktiviere den Kill-Switch und prüfe erneut. Quellen legen nahe, dass öffentliche Netzwerke anfällig für DNS-Leaks sind. https://www.onlinesicherheit.gv.at/Services/News/Oeffentliche-WLAN-Netzwerke.html VPN günstig: so findest du sicheres surfen zum studenten- oder hobby-budget
3. Zusätzliche sicherheitsmaßnahmen: zwei faktoren-auth, sichere endgeräte, software-update
Zusätzliche Schutzschicht wirkt fast immer. Aktiviere Two-Factor-Auth beim Anbieter, halte Dein Endgerät aktuell und nutze sichere Passwörter. Deaktiviere automatische Verbindungsfreigaben in der Nähe von WLANs, nutze biometrische Entsperrungen dort, wo möglich. Halte Betriebssystem und Apps durch regelmäßige Updates auf dem neuesten Stand. Two-Factor-Auth erhöht die Achtsamkeit gegen kompromittierte Accounts. Sicherheitsupdates schließen bekannte Schwachstellen, die Angreifer in offenen Netzen ausnutzen. Konsultierte Richtlinien betonen die Rolle aktueller Softwareversions. https://www.bsibund.de/./sicherheitstipps-fuer-privates-und-oeffentliches-wlan_node.html
4. Vermeiden von login-protokollen in offenen netzen
Vermeide das Speichern von Login-Protokollen und die automatische Einlogg-Funktion in offenen Netzen. Nutze stattdessen persönliche Browser-Profile oder private Browser-Sitzungen, und lösche gespeicherte Netze nach der Nutzung. Wenn der VPN nicht greift, veröffentlichte Hinweise raten zu manuellen Abmeldungen und sauberer Browsereinstellungen. Nicht speichern bedeuten weniger Angriffsflächen in öffentlichen Netzen. Ständiges Löschen von Cookies und gespeicherten Passwörtern kann zusätzlich helfen. Die Praxis zeigt, dass Protokollierbarkeit oft Angriffsziele liefert. https://www.verbraucherzentrale.de/wissen/digitale-welt/datenschutz/oeffentliche-wlannetze-sicher-nutzen-darauf-sollten-sie-achten-19264
5. Domänen-sicherheit bei öffentlichen hotspots
Achte darauf, dass Du nur zu legitimen Netzwerken verbindest und keinesfalls zu gefälschten Hotspots, die oft als gleiche Netze auftauchen. Verifiziere den Netzwerknamen vor der Verbindung und prüfe, ob die Zertifikatsinformationen der WLAN-Signale legitim erscheinen. Kombiniere das mit einem VPN, das DNS-Leaks verhindert. Netzwerk-Verifikation schützt vor sogenannten Evil Twin-Angriffen. Bei Unsicherheit lieber das Netz wechseln und erneut verbinden. Aufklärungsdokumente empfehlen, sensible Aktivitäten ausschließlich über geprüfte Verbindungen durchzuführen. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/sicherheitstipps-fuer-privates-und-oeffentliches-wlan_node.html
6. Fallback-plan bei misserfolg des VPN
Wenn der VPN-Verkehr ausfällt, habe einen klaren Plan B: nutze eine sichere Browser-Sitzung mit aktiviertem Proxy oder wechsle zeitweise auf eine mobile Datennetz-Verbindung. Notiere Dir den Notfall-Schrittplan, damit Du bei Verbindungsproblemen nicht ins offene Netz abrutschst. Fallback-Plan verhindert spontane Offenlegung sensibler Daten. Universelle Praxisregel: teste vor kritischen Aufgaben die VPN-Verbindung, notiere Dir Notfall-Kontakte des Unternehmens und halte Notfall-Profile bereit. Die Notwendigkeit eines solchen Plans wird in Sicherheitsleitfäden häufig betont. https://www.cybersicherheit-bw.de/sites/default/files/2024-04/CSBW-Factsheet_%C3%96ffentliche_WLAN-Netzwerke_u_VPN.pdf
7. Regelmäßig audit und szenarien-check
Führe regelmäßig eine kurze Review Deiner VPN-Konfiguration durch: Prüfe Protokolle, aktuelle Verschlüsselung, delegierte Berechtigungen und Gerätezustand. Dokumentiere Änderungen, Notfallkontakte und Verhalten bei Verbindungsabbrüchen. Ein kurzer Audit schützt gegen schleichende Verschlechterungen der Sicherheit. Regelmäßige Audits halten Schwachstellen frühzeitig im Blick. I studied die öffentlich verfügbaren Hinweise, um die Praxis nachhaltig zu untermauern. https://www.verbraucherzentrale.de/wissen/digitale-welt/datenschutz/oeffentliche-wlannetze-sicher-nutzen-darauf-sollten-sie-achten-19264 Was ist a NordVPN coupon code und wie du ihn wirklich sinnvoll einsetzt
Hinweis zur Nutzung: Links auf den Seiten können Affiliate-Links enthalten. Die Empfehlungen beziehen sich auf etablierte Sicherheitspraktiken und öffentlich dokumentierte Hinweise von Behörden und Verbänden.
Was bedeutet handeln jetzt: den nächsten Schritt für unterwegs
VPNs schützen unterwegs, aber der Schlüssel liegt im richtigen Einsatz. Mein Fokus liegt darauf, wie VPNs Protokolle wie OpenVPN, WireGuard und IKEv2 verwenden, um Daten in öffentlichen Netzen zu schützen, ohne die Geschwindigkeit übermäßig zu belasten.** Die Praxis zeigt, dass eine starke Verschlüsselung und ein sauberes TLS-Handshake-Verfahren essenziell sind, doch mischen sich Performance-Probleme gern mit Fehlkonfigurationen. Wenn du unterwegs bist, achte darauf, dass dein VPN-Profil dynamische Serverauswahl unterstützt und die DNS-Lecks ausgeschlossen bleiben. Dieser Ansatz verhindert, dass sensible Anfragen an unsichere DNS-Resolver weitergereicht werden.
In der Praxis empfiehlt sich eine klare Priorisierung: Nutze nachts oder auf Reisen bevorzugt WireGuard wegen der leichten Handshake-Kosten und der stabilen Performance, während du bei sensiblen Arbeiten auf OpenVPN setzt, sofern der Server diese Protokolle unterstützt. Beachte die Abweichungen bei Übertragungsraten in verschiedenen Netzen; Geschwindigkeit ist oft der Kompromiss, den du akzeptieren musst. Der Trick: Teste vor einer längeren Reise mehrere Serverstandorte, um leere Latenzfenster zu finden und die Verbindung stabil zu halten.
Wenn du nur eine Veränderung in diesem Monat vornimmst, wähle eine VPN-Option, die Protokolle klar konfiguriert und regelmäßig Sicherheits-Updates erhält. Eine einfache Frage an dich selbst: Funktioniert dein VPN zuverlässig in Cafés mit mehreren Gästen?** Links auf dieser Seite können Provisionen erzeugen.
- Backup strategy: Wechsel zu WireGuard auf zwei Standorten und teste Geschwindigkeit sowie DNS-Schutz.
- What to try this week: Aktiviere DNS-Leckschutz und prüfe die Erreichbarkeit von Webseiten über den VPN-Tunnel.
- One more step: Setze dir eine monatliche Review, ob Protokollwechsel nötig ist.