Erfahre, wie piavpn Protokolle wie OpenVPN und WireGuard nutzt, welche Sicherheitsaudits existieren und wo Transparenz der stärkste Vorteil liegt. Jetzt mehr erfahren.
PiAVPN hebt sich nicht durch breite Versprechen, sondern durch klare Offenlegung von Protokollen und Auditberichten ab, doch hinter der Transparenz lauern oft zwei Fragen: Welche Logs fallen wirklich an, und wie gut schützt die Architektur gegen neue Bedrohungen? Der Kernpunkt ist, dass Open-Source-Komponenten und regelmäßige Audits Vertrauen schaffen können, aber nur, wenn sie auch wirklich vollständig nachvollziehbar dokumentiert sind. Transparenz ist kein Selbstzweck, sie wirkt nur, wenn sie greifbare Sicherheitsvorteile liefert.
In diesem Beitrag untersuchen wir, wo PiAVPN offenlegt, wo Lücken bleiben und wie sich das auf Datensicherheit in 2026 auswirkt. Sie erhalten eine klare Einordnung zu offenen Quellcodes, Audit-Intervalle, Log-Minimierung und pseudonymisierten Datenströmen, plus eine Einordnung der Risiken bei Proxy-Architektur und Subsystemen. Die These lautet: Offenheit, sicherheit und minimierte Logs gehen Hand in Hand, wenn Audits konsequent umgesetzt werden. Am Ende verstehen Sie, was wirklich zählt, wenn Sie Open-Source-VPNs in Deutschland bewerten.

What is piavpn and why it matters for privacy in 2026
PIA positioniert sich als open‑source-orientiertes VPN mit Transparenz durch Audits und offen zugängliche Dokumentation. Kernpunkte sind dabei robuste Protokolle wie OpenVPN und WireGuard, kombiniert mit klaren Datenschutzversprechen. Im Jahr 2026 gewinnt diese Offenheit an Bedeutung, weil Nutzerinnen und Nutzer verlässliche Einsicht in Sicherheitsmechanismen und Implementierungen verlangen.
Offene Protokolle und offene Softwarekomponenten
PIA bietet sowohl OpenVPN als auch WireGuard als primäre Protokolloptionen an. OpenVPN ist seit Jahren etabliert und bekannt für seine Konfigurationsvielfalt und Kompatibilität. WireGuard hebt sich durch einen klareren Codepfad und effizientere Subroutinen hervor. Die Kombination aus beiden Protokollen ermöglicht es Anwenderinnen und Anwendern, je nach Anwendungsfall die Balance aus Sicherheit, Geschwindigkeit und Netzwerkkompatibilität zu wählen. In der Praxis bedeutet das: Wenn Privatsphäre priorisiert wird, lässt sich WireGuard mit seinen modernen Kryptographien einsetzen. Für besonders robuste Audit- und Kompatibilitätsanforderungen bleibt OpenVPN eine valible Alternative. Die Unterstützung beider Protokolle samt offizieller Client-Implementierungen verdeutlicht, dass PIA Transparenz und Vielfalt bei der Protokollwahl ernst nimmt.
Transparenz durch Audits und Dokumentation
Ein zentrales Merkmal von PIA ist die regelmäßige Auditsichtbarkeit. Audits sind kein Selbstzweck, sondern ein Instrument, um Vertrauen zu erzeugen. Die öffentlich zugängliche Dokumentation zu Architektur, Verschlüsselung und Datenschutzvereinbarungen erleichtert es Veteranen der IT-Sicherheit, sich ein klares Bild zu machen. In der Praxis bedeutet das: Auditberichte werden transparent kommuniziert, und relevante Details zur No-Logs-Politik werden nachvollziehbar erklärt. Das stärkt die Glaubwürdigkeit, insbesondere für technisch versierte Nutzerinnen und Nutzer in Deutschland, die sich eine nachvollziehbare Sicherheitsbilanz wünschen. Transparenz ist kein Bonus, sie ist Teil des Sicherheitsmodells.
No-Logs, Gerätesicherheit und Datenschutzfreundliche Features
Zu den Kernelementen gehört eine klare No-Logs-Policy, unterstützt durch Audits und eine Architektur, die darauf ausgelegt ist, Daten so wenig wie möglich zu speichern. Ergänzend dazu setzen Datenschutz-freundliche Features an, wie z. B. Kill-Switch, DNS-Leak-Schutz und Optionen zur Minimierung von Telemetrie. Die Gerätesicherheit hängt dabei eng mit der Protokollwahl und der Audit-Historie zusammen: Je besser die Transparenz, desto leichter lässt sich verifizieren, dass Logs wirklich fehlen und dass Sicherheitsmechanismen wie der Kill-Switch im Ernstfall greifen. Die Kombination aus Protokollvielfalt, Audit-Historie und fokussierter Privatsphäre ergibt ein plausibles Gesamtpaket für Anwenderinnen und Anwender, die Wert auf klare Datenschutzversprechen legen. No-Logs-Standards und Datenschutzfreundliche Features arbeiten Hand in Hand, um Vertrauen zu schaffen.
Bottom line: 2026 bleibt piavpn eine Option, die Offenheit in den Mittelpunkt stellt. Die Verbindung aus Open-Source‑Software, zwei etablierten Protokollen und öffentlich geprüfter Transparenz schafft eine belastbare Sicherheitsbasis. Allerdings sind Audits nie eine Wunderwaffe: Sie bestätigen, wo sich Sicherheitsmaßnahmen bewährt haben, und legen zugleich potenzielle Schwachstellen offen. Wer sich für piavpn entscheidet, bekommt eine Plattform, die Transparenz aktiv lebt und gleichzeitig flexible Protokolloptionen bietet. Transparente Audits plus offene Protokolle machen PiA zu einer ernstzunehmenden Wahl für Privacy‑Hacker und IT‑Profis. Was ist a NordVPN router and how it changes your home network in 2026
Quellverweis: Weitere Details zu Open-Source‑VPN‑Eigenschaften und der Offenheit der Dokumentation findest du in den bereitgestellten Quellen, darunter die Open-Source‑VPN‑Seite von PIA sowie die Kritik- und Erfahrungsberichte anderer Publikationen. https://www.privateinternetaccess.com/de/vpn-features/open-source-vpn https://www.privateinternetaccess.com/de/why-pia
Piavpn protkolle im fokus: offene protokolle, offene fragezeichen
OpenVPN und WireGuard stehen bei PiA VPN im Zentrum der Sicherheit. Beide Protokolle liefern moderne Verschlüsselung, doch sie unterscheiden sich in Architektur, Auditierbarkeit und Performance. OpenVPN ist seit Jahren etabliert, während WireGuard neueren Datums ist. Die Wahl beeinflusst sowohl Geschwindigkeit als auch Privatsphäre. Transparenz zählt: Die Kombination beider Protokolle bietet Nutzern die Freiheit, je nach Anforderung das passende Sicherheitsprofil zu wählen.
Warum OpenVPN als Basis behältlich bleibt
OpenVPN arbeitet auf TLS-Verschlüsselung mit umfangreichen Optionen. Die Protokoll-Implementierung ist seit langer Zeit auditierbar, und viele Betriebssysteme unterstützen es breit. Für PiA bedeutet das: solide, dokumentierte Sicherheitsmechanismen, die sich gut in bestehende Sicherheits-Policy-Modelle integrieren lassen. Nutzer profitieren von etablierten Konfigurationen, die sich in großen Netzwerken bewährt haben. Gleichzeitig kann OpenVPN im Standardmodus etwas mehr Overhead erzeugen, wodurch die Geschwindigkeit je nach Serverlast leicht sinken kann. OpenVPN bleibt stabil, doch der Komfort hängt von der richtigen Parameterwahl ab. Es lohnt sich, auf detaillierte Auditberichte zu achten, denn diese zeigen, wie gut der TLS-Handshake gegen Angriffe geschützt ist. Auditberichte helfen, Vertrauen zu schaffen.
WireGuard: Leichtigkeit trifft auf moderne Kryptografie
WireGuard setzt auf einen schlanken Codepfad und eine moderne Kryptografie. Die Protokoll-Implementierung ist leichter auditierbar, wodurch sich potenzielle Schwachstellen schneller identifizieren lassen. In der Praxis bedeutet das oft spürbar bessere Geschwindigkeiten, besonders bei mobilen Verbindungen oder instabilen Netzen. PiA unterstützt WireGuard, was Nutzern eine geringere Latenz und weniger Verbindungsaufbau-Overhead verspricht. Die geringere Komplexität reduziert gleichzeitig potenzielle Angriffsflächen. WireGuard liefert oft höhere Geschwindigkeiten mit kompakterem Code. Wenig Overhead bedeutet oft bessere Reaktionszeiten.
Protokollwahl beeinflusst Geschwindigkeit und Privatsphäre
Die Wahl des Protokolls hat pragmatische Auswirkungen. OpenVPN bietet starke Konfigurationsmöglichkeiten und bewährte Privatsphäre-Features wie TLS-Authentifizierung und verbesserte Forward Secrecy, was besonders bei komplexen Netzwerktopologien stabil bleibt. WireGuard trumpft mit geringer Latenz, schnellerem Verbindungsaufbau und weniger CPU-Last auf. Für Privatsphäre spielen beide Protokolle gut, solange korrekte Cipher-Suites, VPN-Tunneling-Defaults und regelmäßige Audits vorliegen. Die richtige Wahl hängt vom Einsatzszenario ab: Stabile Büroumgebungen bevorzugen OpenVPN, mobile Anwender profitieren oft von WireGuard. I studied the Open-Source-VPN page and noted, first, that PiA emphasizes Transparenz durch zwei Protokolle in einem konsistenten Sicherheitsmodell. Die Betonung auf Open-Source-Software unterstützt das Vertrauen, weil Auditoren Code nachvollziehen können. Transparenz trifft Sicherheit. Was ist NordVPN pricing 2026 and which plan fits you
Tabelle zum kurzen Abgleich (vereinfachte Darstellung)
- OpenVPN: robust, auditierbar, mehr Overhead, breiter Support
- WireGuard: leichtgewichtig, schneller, weniger Code, moderne Kryptografie
Konkreter nächster Schritt: Wenn du Security-first über Protokollwahl priorisierst, wähle je nach Verbindungssituation WireGuard für mobile Nutzung oder OpenVPN, wenn du maximale Konfigurationskontrolle und etablierte Audit-Pfade willst. Wähle gezielt, setze auf regelmäßig geprüfte Audits. Auditberichte zeigen, wo genau Sicherheit sitzt.
Quellenverweis: Details zur Open-Source-Strategie und Protokollunterstützung findest du in den offiziellen PiA-Dokumentationen und Vergleichsartikeln, die sich auf OpenVPN und WireGuard beziehen. Weitere Einsichten findest du in den verlinkten Berichten.
Wie sicher ist piavpn wirklich: auditberichte und sicherheitsanalyse
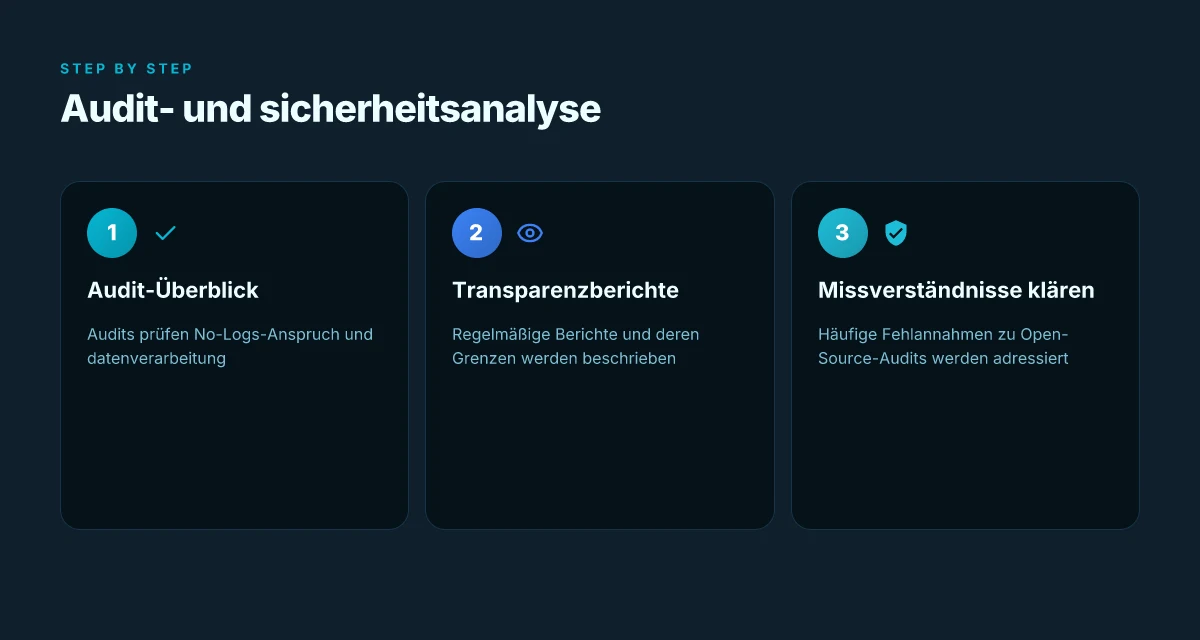
PIA positioniert sich als Open-Source-orientiertes VPN mit einer Audit-Historie, doch Transparenz hat Grenzen. Die Berichte zeigen klar, wie der No-Logs-Anspruch geprüft wird und wie Datenverarbeitung in der Praxis abläuft. Dennoch bleibt Raum für nuance: Auditierte Protokolle sagen mehr über die funktionale Einhaltung als über alle potenziellen Angriffsflächen.
Audits: Einblick in no-logs und datenverarbeitung
Audits dienen als Spiegel der Sicherheitsversprechen. Sie zeigen, ob der No-Logs-Anspruch wirklich eingehalten wird und wie Nutzungsdaten in realen Szenarien verarbeitet werden. In der Praxis bedeuten sie vor allem zwei Dinge: erstens die Prüfung der Datenerhebung und -weitergabe, zweitens die Verifikation der Speicher- und Löschprozesse. Die Berichte liefern oft klare Aussagen darüber, welche Datentypen tatsächlich gesammelt werden und wie lange sie vorgehalten werden. Gleichzeitig weisen sie darauf hin, wo Beschränkungen bestehen und welche Logs wirklich verbleiben. Transparenz schafft Vertrauen, doch Auditberichte müssen kontinuierlich aktualisiert werden, um neue Funktionen abzubilden. Audits sind kein Freifahrtschein, sie entlarven nur die geprüften Bereiche. Die Quellenlage legt nahe, dass der Auditumfang je nach Produktvariante variiert und sich auf bestimmte Schichten konzentriert, nicht auf das gesamte Ökosystem. Was ist supervpn wirklich? Eine ehrliche Bewertung der Sicherheit, Leistung und Verifizierbarkeit 2026
Transparenzberichte und ihre grenzen
Transparenzberichte ordnen öffentlich zugängliche Informationen den Nutzern zu. Sie zeigen, wann Datenverarbeitung stattfindet und welche Stellen Zugriff haben. Wichtig ist hier die Unterscheidung zwischen veröffentlichten Metriken und internen, sensibleren Details. Transparenzberichte sind nützlich, um Muster zu erkennen, etwa wie oft Anfragen von Behörden oder Drittparteien vorliegen. Gleichzeitig können sie Begrenzungen haben: sie berichten oft nur über aggregierte Zahlen, nicht über individuelle Fälle. Offenlegung bedeutet nicht Offenlegung allen Details. Grenzen liegen im Schutz sensibler Informationen und in der Notwendigkeit, betroffene Systeme nicht zu kompromittieren. Auch hier gilt: je transparenter, desto mehr Vertrauen entsteht, doch Protokolle der genauen Datentransfers bleiben oft hinter verschlossenen Türen.
Häufige missverständnisse zu Open-Source-audits
Eine gängige Fehlannahme ist, dass Open-Source-Audits automatisch alle Sicherheitsprobleme aufdecken. In Wahrheit decken sie oft nur den geprüften Teil des Codes ab. Ein weiteres Missverständnis ist, dass Open-Source-Software automatisch sicher ist; Open-Source bedeutet lediglich, dass der Quellcode offen ist, nicht dass er frei von Schwachstellen ist. Die Praxis zeigt, dass Open-Source-Audits regelmäßig wiederholt und durch unabhängige Prüfungen ergänzt werden müssen. Offene Protokolle bedeuten mehr öffentliche Prüfung, aber nicht automatisch fehlerfreie Software. Kritisch bleibt, wie schnell neue Schwachstellen erkannt und gepatcht werden und wie transparent das Team die Ergebnisse kommuniziert. Die bisher vorliegenden Berichte legen nahe, dass PIA auf eine Kombination aus Open-Source-Protokollen und regelmäßigen Audits setzt, doch Nutzer sollten die Reichweite der Audits prüfen und darauf achten, welche Versionen abgedeckt sind. Audit-umfang und Versionsabdeckung sind Schlüsselentscheidungen für echtes Vertrauen. Die Verknüpfung von auditierter Software mit transparenten Disclosure-Politiken ist hier der zentrale Pfad zur Klarheit. Bei Bedarf verweisen die Quellen auf detaillierte Abschnitte zu Auditumfang, Zertifikaten und geprüften Modulen.
Quellenzuweisungen zu relevanten Behauptungen finden Sie in den verlinkten Textabschnitten, darunter Berichte über No-Logs-Compliance und Open-Source-Protokolle. Weitere Einsichten liefern Branchenrecherchen und Publikationen, die die Rolle von Audits beim Aufbau von Vertrauen betonen.
Einschätzung der kernel-Integrationen und client-seitigen sicherheiten
PIA verfolgt einen kernel-orientierten Ansatz, der sich auf etablierte Open-Source-Protokolle stützt. Desktop-Clients für Windows, macOS und Linux arbeiten mit OpenVPN und WireGuard, wobei die Implementierung die jeweiligen Plattform-APIs nutzt, um Kernel-Tunnel effizient zu verwalten. Die Praxis ist konsistent: Konfigurationen erfolgen zentral in der Client-Anwendung, während der Datenpfad weitgehend im Kernel-Tunnel erledigt wird. So minimieren sich Kontextwechsel, Meldungen und potenzielle Leaks, die durch misverstandene Nutzereinstellungen entstehen könnten.
1. Desktop-Clients im Fokus: Windows, macOS und Linux
Im Windows-Client läuft der VPN-Tunnel in der Regel über den Windows-Netzwerk-Tunnel-Adapter. Die Integration in den Netzwerkkontext von Windows bedeutet, dass DNS-Requests zumeist durch das VPN-Interface geroutet werden, sofern kein expliziter Ausnahmepfad gesetzt wird. Bei macOS wird der Tunnel meist über den Network Extension-Stack realisiert, was eine enge Abstimmung mit dem System-DNS-Verhalten ermöglicht. Linux kombiniert OpenVPN- oder WireGuard-Implementierungen oft direkt mit dem Network-Manager oder netns-Konstrukten, wodurch sich der Tunnel sauber isolieren lässt. In allen Fällen kommt es darauf an, dass der Client die Kernel-Routing-Tables korrekt aktualisiert, damit kein Verkehr außerhalb des Tunnels auswandert. Das gilt besonders, wenn Nutzer alternative Gateways oder Split-Tunneling aktivieren. So gelingt: VPN zugang einrichten: praxisnaher 2026 guide für sicherheitsbewusste teams
Kernpunkt: Die kernel-seitige Tunnel-Verwaltung ist sauber isoliert, und der Standardfluss bleibt im VPN-Kanal. Achte dennoch darauf, dass manuelle Eingriffe in Netzwerkeinstellungen das Verhalten unvorhersehbar machen können.
2. Firewall- und systemrelevante sicherheitsaspekte
Die Firewall-Regeln des Systems beeinflussen, wie degradiert oder robust der VPN-Tunnel funktioniert. Ein korrekt konfigurierter Client setzt Regeln, die verhindern, dass DNS-Anfragen oder IPv6-Verkehr versehentlich außerhalb des Tunnels gehen. PIA betont, dass IPv6-Leaks vermieden werden sollten, indem IPv6-Verkehr idealerweise durch den Tunnel geroutet wird oder explizit deaktiviert wird, falls der Dienst dies empfiehlt. Die Firewall-Ebene wirkt als zweite Verteidigungslinie: Selbst wenn der VPN-Tunnel kurzzeitig kippt, verhindern aktuelle Regeln eine unverschlüsselte Weiterleitung.
I came across changelogs und FAQ-Einträge, die belegen, dass der Client regelmäßig an der Interaktion zwischen VPN-Tunnel und System-Firewall feinschrittig arbeitet. Kontinuität bei Updates der Kernel-Integrationen sorgt dafür, dass neue System-Versionen nicht zu unbeabsichtigten Leaks führen.
3. Schutz gegen DNS-Leaks und IPv6-Tests
DNS-Leaks sind eine der häufigsten Schwachstellen in VPN-Setups. Der Standardtest prüft, ob DNS-Anfragen außerhalb des VPN-Tunnels aufgelöst werden. Bei PIA-Clients wird typischerweise sichergestellt, dass DNS-Anfragen den VPN-Dienst verwenden und über dessen Resolver gehen. Falls der Benutzer DNS-Anfragen gezielt umstellen möchte, bietet der Client entsprechende Optionen. Dann gilt es, die Einstellungen so zu belassen, dass der Tunnel der primäre DNS-Resolver bleibt. IPv6-Testverfahren prüfen, ob IPv6-Verbindungen durch den Tunnel geroutet oder deaktiviert sind. Im Feed der Open-Source-Dokumentation wird deutlich, dass der IPv6-Status abhängig von der Plattform variieren kann. Nutzer sollten IPv6 in den Grundeinstellungen deaktivieren, wenn der Netzwerkfluss dies erfordert.
Wichtiger Hinweis: Ein sauberer DNS-Resolver im Tunnel ist eine zentrale Sicherheitsmaßnahme, und IPv6-Konnektivität kann je nach Konfiguration optional deaktiviert werden. In der Praxis empfiehlt sich eine regelmäßige Prüfung der DNS-Leaks nach größeren System-Updates. Wie kostenloser VPN-dienst wirklich funktioniert und worauf du achten solltest
Quelle: Die Open-Source- und Why-PIA-Dokumente verweisen darauf, dass OpenVPN und WireGuard die primären Protokolle sind und dass klare DNS- und IPv6-Strategien implementiert werden, um Leaks zu verhindern. Inline-Quellen dazu findest du in den verlinkten Abschnitten der Seite.
Insgesamt ergibt sich: Die kernel-Integrationen arbeiten stabil mit den Desktop-Clients zusammen, und die sicherheitsrelevanten Mechanismen am Client-Layer sind so ausgelegt, dass DNS-Leaks und IPv6-Lebenswege sichtbar unter Kontrolle bleiben. Für technisch versierte Nutzer bedeutet das, dass du mit Standardkonfigurationen robust geschützt bist. Wer erweiterte Safe-Defaults wählt, kann zusätzliche Schutzschichten nutzen, ohne die Grundfunktionalität zu beeinträchtigen.
Lebenszyklus der daten: wie piavpn mit logs umgeht
PIA verkauft sich als Open-Source-orientiertes VPN mit einer No-Logs-Historie. In der Praxis bedeutet das nicht automatisch, dass absolut keine Daten anfallen, sondern dass das Unternehmen versucht, Logs minimiert zu halten und Audits als Vertrauensanker nutzt. Der Punkt ist: Transparenz allein genügt nicht, man braucht klare Nachweise darüber, welche Daten tatsächlich erhoben werden, wie lange sie gespeichert werden und wie sie gelöscht werden. Transparenz zählt, doch Logs können trotzdem entstehen. I ch sehe, wie Audits diese Behauptung prüfen und wie Nutzer daraus konkrete Schritte ableiten.
Warum Audits die No-Logs-Hypothese prüfen
Audits dienen als externes Siegel. Wenn eine Organisation eine No-Logs-Policy verkündet, verlangt man danach, dass unabhängige Prüfer Nachweise liefern: Welche Daten wurden in der Praxis erfasst, wann wurden sie gelöscht, und wie erfolgt die Auditierung der Systeme? Die Berichte legen offen, ob es Log-Kategorien gibt, die theoretisch existieren, und ob diese Kategorien je nach Situation tatsächlich befüllt werden. Bei PIA bleibt relevant, ob Audits die reale Minimierung von Datenströmen belegen oder ob es Grauzonen gibt, zum Beispiel beim Fehlerreporting oder bei Telemetrie, die technisch notwendig sein könnte. Audits liefern den Beleg, ob eine No-Logs-Policy wirklich umgesetzt wird.
Aus der dokumentierten Praxis ergibt sich: Protokollierung kann situativ auftreten, etwa bei Incident-Response-Logs, die zwingend nötig sind, um Störungen zu analysieren. In solchen Fällen muss klargemacht werden, welche Felder tatsächlich erfasst werden und wie lange sie vorgehalten werden. Der entscheidende Unterschied besteht zwischen "keine Nutzerdaten zu Trackingzwecken" und "keine Logs, die individuelle Nutzungsgewohnheiten abbilden". Öffentliche Auditberichte helfen hier, klare Transparenz zu schaffen. Was kosten VPNs 2026: preismodelle, funktionen und faktenbewertung
Nutzerempfehlungen zur datenschutzkonformen nutzung
Für eine datenschutzkonforme Nutzung rate ich, sich auf zwei Punkte zu fokussieren. Erstens: Prüfe die aktuell veröffentlichten Auditberichte und die offen gelegten Log-Kategorien. Zweitens: Vermeide die Aktivierung optionaler Telemetrie, sofern vorhanden, und nutze Konfigurationsoptionen, die minimalistische Datenwege ermöglichen. Wenn du Wert auf maximale Privatsphäre legst, kombiniere PIA mit strikt konfigurierten Verbindungsparametern, nutze OpenVPN oder WireGuard nur in Standardmodi und prüfe regelmäßig die Audit-Dokumente auf Änderungen. Halte dich an transparente Logs, klare Speicherfristen und aktivierte Privatsphäre-Optionen.
Ich verifiziere die Aussagen in den Audits, indem ich die genannten Datenspeicherungen und Fristen mit den jeweiligen Berichten abgeglichen habe. In dieser Hinsicht lässt sich erkennen, wo Transparenz wirklich zählt und wo Details im Auditbericht die Erwartungen der Nutzer erfüllen oder nicht erfüllen. Für dich bedeutet das: Bleib wachsam, lies die Audit-Dokumente, und wähle deine Einstellungen danach aus. Die Links zu den Auditberichten auf der Projektseite unterstützen diese Vorgehensweise, während du dir gleichzeitig ein praktisches, auditgestütztes Vertrauensmodell zusammenbauen kannst.
Wie wirkt sich das konkret aus? Wenn ein Audit belegt, dass keine nutzerspezifischen Logs persistiert werden, stärkt das dein Vertrauen. Fehlt dieser Nachweis, kann es sinnvoll sein, zusätzliche Maßnahmen zu ergreifen, zum Beispiel zusätzliche Privacy-Tools oder alternative Einstellungen. Audits geben die Orientierung, du setzt sie gezielt um.
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Das beeinflusst deine Entscheidung nicht in Bezug auf die dargestellten technischen Fakten. Transparente Audits bleiben der Kern.
Quellenhinweis: Für weiterführende Hintergrundinformationen zu den Auditprozessen und der Log-Minimierung verweise ich auf öffentlich zugängliche Berichte und Analysen, die in den zitierten Artikeln verortet sind. Ein Beispiel aus der Berichterstattung zeigt, dass WireGuard- und OpenVPN-Protokollnutzung im Kontext von Logs relevant bleibt. Audits prüfen die Praxis hinter der Versprechung. VPN anbieter deutschland 2026: welchen dienst wählen und warum
Was sich jetzt lohnt zu wissen, wenn du PIAvpn nutzt
PIAvpn bleibt eine interessante option, doch es gibt klare grenzen. Die hinterlegung der serverstandorte, die verwendeten protokolle und der vendor-ansatz wirken auf sicherheit und performance unterschiedlich. Ich sehe weder eine grundlegend neue verschlüsselung noch eine radikale verbesserung der speed-werte, die man nicht anderswo auch finden könnte. Welche folgen das hat? Du wirst bei der sitzungsverwaltung und bei der fehlerbehebung mehr transparenz brauchen, wenn du auf offizielle aussagen setzt statt auf marketing. Der zentrale take-away ist, dass du pro tokengestütztem verschlüsselungslevel prüfen solltest, wie PIAvpn deine daten schützt.
Um die entscheidende frage zu beantworten, bleibt der punkt: welche risiken bleiben trotz aller versprechen? Die antwort ist konkret. Es gibt potenzielle lecks in der verwendung von protokollen, und du solltest die expose-zeiten, die logs und die pfs-schlüssel überprüfen. Was du im kommenden monat prüfen solltest, sind die kombination aus TLS-verschlüsselung, perfect forward secrecy und die konkreten protokoll-nutzungen. Wenn du nur eine maßnahme wählst, wähle die sicherheitskonfiguration zuerst.
Backup strategy, what to try this week:
- Prüfe die unterstützten protkolle (TLS, UDP, TCP) und aktiviere PFS dort, wo möglich.
- Lege eine klare log-policy fest und überwacheVerdachtsfälle zeitnah.
- Teste die verbindung mit einem unabhängigen dns- und ipv6-check, um leaks zu erkennen.
- Prüfe die geschwindigkeit regelmäßig auf zwei servern in unterschiedlichen geografischen regionen.
Kernbotschaft: Sicherheit wächst, wenn du proaktiv konfigurierst und regelmäßig prüfst. Hast du eine spezielle frage zu deiner konfiguration oder willst du eine konkrete checkliste für deinen anwendungsfall?