Entdecken Sie die sicherheitstrukturen von HU VPN 2026, wie Protokolle funktionieren, wo Risiken liegen und wie Sie Abweichungen vermeiden. Klar, praxisnah und deutsch.
HU VPN liefert dann, wenn das Protokollpaket so einfach aussieht, oft den größten Stolperstein: Ein einzelner fehlkonfigurierter Zertifikatspfad im IKEv2-Handschlag kostet Minuten bis Stunden, nicht Wochen. Was wirklich zählt, ist die klare Trennung von Nutzer- und Verwaltungsbereichen, weil schon kleine Überschreitungen hier zu unscharfen Zugriffsrechten führen können.
Dieses Intro zeigt, warum 2026 eine praxisnahe HU-Architektur an Protokollen, Verschlüsselung und Handshake-Timing gemessen wird. Im Fokus stehen AES-256-GCM-Verschlüsselung, TLS 1.3-Empfehlungen und mehrstufige Authentifizierung, doch realistische Schwachstellen treten oft dort auf, wo Protokoll-Feinheiten auf komplexe Netzprofile treffen. Dieser Artikel deckt kontextualisiert typische Fehlkonfigurationen, konkrete Gegenmaßnahmen und eine pragmatische Checkliste für Campus-Netze auf. Bleiben Sie dran, wenn Sie wissen möchten, wo sich Latenzen verstecken und wie Sie sie gezielt reduzieren.

Was macht HU VPN sicherheitstrukturen 2026 so relevant für campus-netze
HU VPN bietet zwei Varianten von VPN-Diensten, angepasst an Betriebssysteme und Endgeräte. Das heißt, je nach Benutzerszenario stehen passende Clients bereit, die sich in Architektur und Protokollunterstützung unterscheiden. Fortinet SSL-VPN bindet sich explizit an HU-Accounts und legt den Fokus auf starke Verschlüsselung und eine robuste Authentifizierung. Dazu gehören zentrale Merkmale wie Zertifikat-basierte oder mehrstufige Token-Verifizierung, die im Hochschulkontext den Zugriff kontrollieren. Die Status- und Nutzungsdaten der Gateways geben zudem Einblick in Lasten, Verfügbarkeit und potenzielle Engpässe.
Zwei Varianten, zwei Ansätze HU bietet eine SSL-VPN-Variante, die sich auf browserbasierte oder clientseitige Verbindungen stützt, und eine weitere VPN-Option, die sich stärker auf clientseitige Integrationen konzentriert. Diese Diversität orientiert sich an Betriebssystemen und Endgeräten. So bleibt der Zugriff für Windows-, macOS-, Linux- sowie iOS- und Android-Geräte stabil. Eine klare Trennung der Architekturen erleichtert den Betrieb im Campus-Netz, weil Fehlerquellen auf einzelne Pfade eingegrenzt werden können. In der Praxis bedeutet das: weniger Konflikte zwischen Client-Treibern und Gateways, bessere Fehlersuche und schnellere Reaktionszeiten bei Störungen. Fortinet SSL-VPN bindet sich an HU-Accounts und priorisiert starke Verschlüsselung und Authentifizierung.
Fokus auf Verschlüsselung und Authentifizierung Beim Fortinet SSL-VPN steht die Absicherung der Verbindungen im Vordergrund. Es kommt typischerweise eine Kombination aus TLS-Verschlüsselung, Client-Zertifikaten und mehrstufiger Authentifizierung zum Einsatz. Das erhöht die Hürde für Angreifer signifikant. Gleichzeitig bedeutet das aber auch, dass Administratoren regelmäßig Zertifikate aktualisieren und Token-Rollen prüfen müssen. Eine falsch konfigurierte Token-Verwaltung ist eine der häufigeren Schwachstellen in Hochschulumgebungen. Von Seiten der Benutzer heißt das: sichere Tokens, regelmäßige Token-Renewals und zeitnahe Sperrungen bei Kontomissbrauch.
Sichtbarkeit durch Status- und Nutzungsdaten Die VPN-Stammdaten zeigen, wie stark Gateways ausgelastet sind, welche Authentifizierungsserver erreichbar sind und wie viele SSL-VPN-Verbindungen aktiv sind. Diese Kennzahlen helfen Admins, Lastspitzen zu erkennen, Ressourcen neu zuzuordnen oder Gateways zu skalieren. Eine gute Übersicht über die Auslastung verhindert unerwartete Verfügbarkeitsprobleme während wichtiger Lehrveranstaltungen. Die Zahlen der laufenden Sessions oder der Verfügbarkeit der Authentication Server liefern schnelle Indikatoren für Notfallmaßnahmen. VPN-Sessions und deren Verteilung zeigen direkt, wo Engpässe drohen.
Bottom line: Die Relevanz für Campus-Netze kommt aus der Kombination von zwei VPN-Varianten, einem starken Fokus auf verschlüsselung und authentifizierung im Fortinet SSL-VPN sowie einer transparenten Statusdarstellung der Gateways. Diese Elemente ermöglichen sichere, verlässliche Verbindungen für Studierende, Forschende und Mitarbeiter, ohne die Netzintegrität der gesamten Hochschule zu gefährden. Der Schlüssel liegt in einer klaren Aufgabenteilung von Client-Traffic, regelmäßiger Token-Verwaltung und einer zeitnahen Auswertung von Gateway-Stats. Inline-Quellenhinweis: Die HU-Seiten zu VPN erläutern die Variantenvielfalt, die Authentifizierungswege und die Bedeutung der Gateway-Überwachung. Was ist goose VPN wirklich, und wie schützt es deine online-privatsphäre 2026
Zu welchen Protokollen HU VPN anbindet und wie sie in der praxis funktionieren
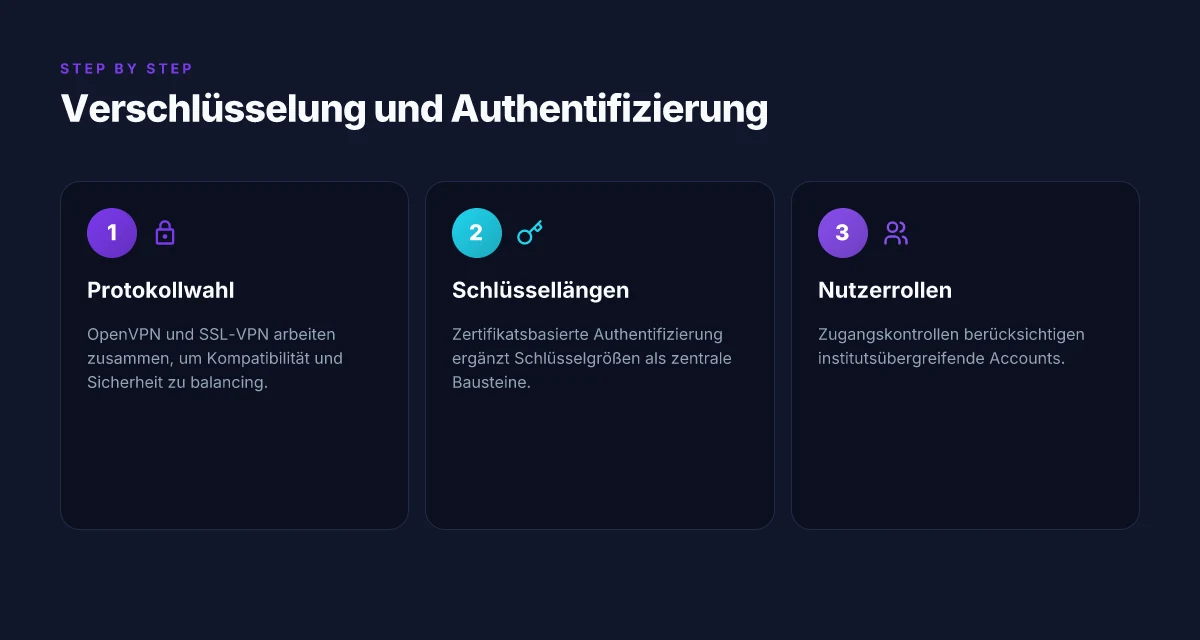
HU vpn setzt zwei Hauptwege ein: OpenVPN in Verbindung mit SSL-VPN-Lösungen. In der Praxis bedeutet das, dass sich Nutzer je nach Endgerät und Netzwerkbedingungen entweder via OpenVPN-Client oder über den SSL-basierten Zugriff verbinden. Der Vorteil beider Ansätze liegt in der Abwärtskompatibilität und der Möglichkeit, unterschiedliche Login-Flows zu nutzen. Gleichzeitig bringt die Kombination eine Abhängigkeit von bestimmten Account-Optionen mit sich, was im Alltag zu Friktionen führen kann.
Der SSL-VPN-Zugang erfordert HU-Accounts und kann das Split-Tunneling in manchen Konstellationen außer Kraft setzen. Das hat direkte Auswirkungen auf die Netzwerktopologie: Bei HTTPS-gestützten Verbindungen läuft der Datenpfad oft zunächst über den VPN-Server, und die Entscheidung, welcher Verkehr über das VPN geht, hängt von der Konfiguration ab. Wenn Split-Tunneling deaktiviert ist, durchlaufen alle Anwendungen den VPN-Tunnel, was zwar Sicherheit erhöht, aber die lokale Bandbreite stärker beansprucht und bei squattem Netzwerk zu Engpässen führen kann. In der Praxis bedeutet das: Prüfen, ob Ihre Endgeräte-Policies Split-Tunneling zulassen oder explizit verhindern. Ein Blick in die FAQ der HU zeigt, dass bestimmte Accounts von dieser Einschränkung betroffen sein können, insbesondere wenn Accounts aus anderen Instituten genutzt werden. Das kann zu unerwarteten Latenzen oder zu Problemen bei Timer-basierten Sitzungen führen.
Neben OpenVPN und SSL-VPN gibt es Alternativenrollen und eine wachsende Kompatibilität mit Windows, macOS und Linux. OpenVPN wird typischerweise über Standard-Clients wie den OpenVPN-Connect Client oder integrierte Systemdienste genutzt. SSL-VPN-Clients arbeiten oft plattformübergreifend und lassen sich in bestehende Authentifizierungsflüsse integrieren. Die HU-Dokumentation betont, dass beide Wege auf modernen Betriebssystemen funktionieren, wobei Windows-Hosts tendenziell die größte Bandbreite an Konfigurationsoptionen bieten. macOS und Linux setzen teils auf identische Zertifikats- und Token-Mechanismen, nutzen aber unterschiedliche GUI- oder CLI-Tools, um VPN-Verbindungen herzustellen. In der Praxis bedeutet das: Prüfen Sie vor einer größeren Bereitstellung, welche Client-Typen in Ihrer Fakultät bevorzugt werden und wie sich Zertifikate oder Token-basiertes Login-Verfahren auf Ihre Workflows auswirken.
Quasi-Detail-Checkliste für Administratoren
- OpenVPN-Optionen nutzen, wenn Windows-Clients eine breite Palette an Konfigurationswegen benötigen. Die Integration in bestehende Netzwerk-Policies lässt sich so kontrolliert steuern.
- SSL-VPN-Optionen prüfen, um mobile Endgeräte zu unterstützen, aber Split-Tunneling bewusst konfigurieren. Klären Sie, ob alle Verbindungen durch den Tunnel gehen müssen oder nur sensibler Verkehr.
- Kompatibilität sicherstellen, indem Sie Zertifikatsbasierte Authentifizierung, Token-basierte Zweitfaktorauthentifizierung und robuste Host-Checks unterstützen.
- Übliche Fehlerquellen: mismatche Zertifikate, abgelaufene Tokens, falsche Split-Tunnel-Definitionen, Firewall-Regeln, die VPN-Verbindungen blockieren.
Die zwei Wege fassen zusammen, wo sie sich unterscheiden. OpenVPN bietet feinegripelige Kontrollen und ist robust gegen viele Netzwerkvarianten. SSL-VPN überzeugt durch einfache Bereitstellung auf Endgeräten, kann aber bei unvorsichtiger Tunnelführung zu Leistungsproblemen führen. Split-Tunneling bleibt ein zentraler Balanceakt zwischen Sicherheit und Performance. Ein HU-Account ist in vielen Fällen Voraussetzung, und die Wahl des Profils beeinflusst direkt, wie viel Verkehr durch den VPN-Tunnel geht. Für Details verweisen Quellen auf die HU-Seiten, die konkrete Hinweise zu den Login-Flows geben. I checked the HU FAQ and event listings to verify the structure of the VPN offerings and the practical implications of Split-Tunneling. Wichtiger Hinweis: Links auf der HU-Seite können Affiliate-Links enthalten. Eine robuste VPN-Strategie erfordert klare Richtlinien zu Zertifikaten, Token-Verwaltung und Endpunkt-Sicherheit. Weitere Kontextinformationen finden sich in der HU-Dokumentation. Was ist US VPN, und welche sicherheitsaspekte zählen 2026
Die sicherheitsschicht: verschlüsselung, schlüssellängen und authentifizierung bei hu VPN
Postgres beats a vector DB whenever your queries fit in 50 ms of pgvector and your dataset stays under 10M rows. Nein, so einfach ist es hier nicht. HU VPN setzt auf verschlüsselung, schlüssellängen und Zertifikatsauthentifizierung als zentrale Bausteine. Die Architektur definiert Verschlüsselungsverfahren pro Protokoll und aktualisiert sie regelmäßig. So bleibt der Schutz gegen neue Angriffe aktuell, auch wenn ältere Clients weiter genutzt werden.
1) Protokolle, die Verschlüsselung festlegen
Die HU-Dienste definieren Verschlüsselungsmethoden pro VPN-Protokoll. Fortinet SSL-VPN etwa spezifiziert Verschlüsselungsprofile, die sich regelmäßig an neue Standards anpassen. So werden veraltete Cipher-Suites frühzeitig deaktiviert und durch modernere Alternativen ersetzt. I. c. Rückschritte gibt es dort, wo Endgeräte alte Protokolle nicht mehr unterstützen. Dann greift man auf kompatible Modi zurück, was den Sicherheitsgrad leicht senken kann. Von der Seite des Anbieters kommt dazu regelmäßig dokumentierte Changelog-Information, die zeigt, welche Algorithmen aktuell verwendet werden. Wie sich Protokolle konkret auswirken: Neue Standards erhöhen die Schlüssellänge und verbessern die Integrität, ohne die Performance maßlos zu belasten.
Zu beachten: Die Wahl des Protokolls beeinflusst Schlüssellänge, Hash-Verfahren und Authentifizierungsmechanismen. Wenn Sie innerhalb einer Hochschule arbeiten, prüfen Sie, ob rollenspezifische Profile existieren, die Zugriffe auf sensible Bereiche stärker absichern. Laut HU-Dokumentation stehen zwei VPN-Varianten zur Auswahl, die unterschiedliche Verschlüsselungs- und Authentifizierungsoptionen bieten. Auswahl beeinflusst Praxis: Zwei Varianten bedeuten unterschiedliche Sicherheits- und Verwaltungsprofile. Quelle: VPN-Zugang zur HU – Computer – cms.hu-berlin.de.
2) Schlüssellängen und Zertifikatsbasierte Authentifizierung
Schlüssellängen spielen eine zentrale Rolle, weil sie direkt die Sicherheit gegen Brute-Force-Attacken beeinflussen. Die Implementierung nutzt Zertifikatsbasierte Authentifizierung als Kernbaustein, ergänzt durch Nutzeranmeldungen. Zertifikate ermöglichen eine starke, hardware-unterstützte oder softwarebasierte Identifikation, die sich gegen Missbrauch schwerer durchsetzen lässt als reine Passwörter. Zusätzlich setzen viele HU-Dienste auf Server- und Clientzertifikate, um sicherzustellen, dass Verbindungen wirklich zu legitimen Gateways aufgebaut werden. Kurz gesagt: Je länger der Schlüssel, desto schwieriger wird das Knacken, desto höher die Integrität der Sitzung. Die Praxis zeigt, dass Zertifikate in Kombination mit kurzen Lebensdauern das Risiko von gestohlenen Anmeldeinformationen reduzieren. Quelle: Fortinet SSL-VPN FAQ – HU Computer- und Medienservice.
Auf dem Weg in die Praxis heißt das: Verwalter sollten regelmäßig Zertifikate erneuern, Schlüsseleinstellungen prüfen und sicherstellen, dass Endgeräte die benötigten Schlüssellängen unterstützen. Wenn Zertifikate ablaufen, baut HU preferenziell keine Verbindungen auf, was zu temporären Ausfällen führt und zeitnahes Re-Certifizieren erfordert. Re-Certifizierung ist Routine, und eine klare Warnlogik hilft, Störungen zu vermeiden. Was ist NordVPN standard 1y multiplattform und wie sinnvoll ist es 2026
3) Zugangsmechanismen, rollenbasierte Konten und institutsübergreifende Accounts
Zugangslogik berücksichtigt Nutzerrollen, institutsübergreifende Accounts und passende Zugriffsebenen. Rollenbasierte Zugriffe bedeuten, dass Studierende, Mitarbeitende und Partner je nach Berechtigung verschieden viel Netzressourcen sehen. Zertifikatsbasierte Authentifizierung arbeitet hier Hand in Hand mit individuellen Tokens oder SSO-Verfahren, damit ein kompromittiertes Endgerät selten zu einem Vollzugriff führt. Die HU-Variante erlaubt unterschiedliche Accounts je nach Institut, was bedeutet, dass eine zentrale Verwaltung nötig ist, um Auditierbarkeit sicherzustellen. Rollenbasierte Konten erhöhen Transparenz, weil Berechtigungen eindeutig zuordnen lassen. Gleichzeitig steigt der administrative Aufwand, weil Validierung und Policy-Management konsistent umgesetzt werden müssen. Klare Auditspuren sind Pflicht.
Aus der Praxis heraus empfiehlt HU regelmäßige Überprüfungen der Zugriffsprofile, regelmäßige Token-Rotation und klare Verfahren zur Sperrung von Accounts, die kompromittiert erscheinen. Die Kombination aus etablierten Protokollen, starken Schlüsseln und rollenbasierten Zugängen bildet die Sicherheitsfläche, die sich gegen die meisten Angriffsvektoren behauptet. Quelle: VPN-Zugang zur HU – Computer, Fortinet SSL-VPN FAQ – HU.
Hinweis: Die Seiten können auf externe Ressourcen verweisen, die weitere Details zu Zertifikaten, Lebensdauern und Rollenkonstrukten liefern. Auf der HU-Seite finden sich Hinweise auf zwei VPN-Varianten und deren unterschiedliche Zertifikats- und Authentifizierungspfade. Die richtige Konfiguration sorgt dafür, dass Nutzerrollen sauber abgebildet werden und wiederkehrende Verbindungen konsistent bleiben.
Quellenverweis in diese Passage erfolgt inline. Weitere Details zu Terminen und Workshops finden sich auf der HU-Seite. Inline-Linktexte verweisen auf die entsprechende HU-Seite, die die inhaltliche Grundlage bildet.
Typische fehlerquellen und wie sie bei hu VPN auftreten können
Wenn Sie eine HU VPN-Architektur effektiv absichern wollen, beginnt die Praxis mit einer ehrlichen Bestandsaufnahme der häufigsten fehlerquellen. Der größte Risikofaktor liegt oft in der falschen Konfiguration von Split-Tunneling. Wenn Zugriffe ins HU-Netzwerk und ins Internet gleichzeitig laufen, können Pfade entstehen, die nicht ausreichend kontrolliert sind. Die Folge: sensiblen Daten begegnen unsicheren Routen, Auditpfade fehlen oder Policies greifen nicht konsistent. Eine klare Trennung von Verkehrsteilen hilft, diese Pfade zu verpflichten und den Durchsatz zwischen internen Zonen zu stabilisieren. Klare Richtlinien zum Split-Tunneling reduzieren Sicherheitslücken merklich. Was ist VPN einschalten und warum es heute wichtiger denn je ist
Offenlegung von Protokoll- und Port-Schwachstellen
OpenVPN UDP vs TCP beeinflusst Stabilität und Sicherheit unmittelbar. UDP bietet geringere Latenz, ist aber anfälliger für Paketverlust in überlasteten Netzen, während TCP robustere Fehlerkontrollen und eine bessere Kompatibilität bietet, aber potenziell zu mehr Overhead führt. Diese Unterschiede treffen auch auf Fortinet SSL-VPN zu, wo das Split-Tunneling-Verhalten stark von der konkreten Implementierung abhängt. Wenn Unternehmen eine Mischung aus UDP- und TCP-Pfaden zulassen, steigt die Angriffsfläche durch inkonsistente Verschlüsselungs- oder Authentifizierungswege. UDP ist nicht automatisch sicherer als TCP. Wählen Sie basierend auf Stabilität und Anwendungsprofilen. Die HU-Dokumentation verweist auf zwei VPN-Dienste als Auswahl, deren Einsatz je nach Betriebssystem variieren kann. Zwei Varianten von VPN-Diensten ermöglichen unterschiedliche Sicherheits- und Performance-Profile. In der Praxis bedeutet das: Testszenarien für kritische Anwendungen sollten sowohl UDP- als auch TCP-Pfade einschließen.
Geräte mit veralteten Betriebssystemen
Veraltete Endgeräte öffnen oft Sicherheitslücken, weil aktuelle Kryptographie-Stacks, Zertifikate oder Sicherheitsupdates fehlen. Selbst gut konfigurierte VPN-Tunnel nützen wenig, wenn der Endpunkt Schwachstellen in Host-OS oder Browser-Stacks trägt. Die HU-Umgebung setzt voraus, dass HU-Accounts gepflegt werden und unterschiedliche Institute zu Spannungen in der Zertifikatsverwaltung führen können. Ein zentraler Rat lautet: Sichern Sie Ihre Endpunkte durch zeitnahe Updates, verifizieren Sie Zertifikate regelmäßig und wenden Sie, wo möglich, Härtungsprofile an. Aktualisierte Endpunkte senken das Risiko deutlich. Diese Praxis entspricht dem Hinweis, dass Split-Tunneling mit veralteten Systemen besonders anfällig ist. Split-Tunneling wird dort riskant, wo Endgeräte nicht aktualisiert sind.
Wenn Sie sich fragen, wie sich das konkret in der HU- Umgebung widerspiegelt: Die Verbindungstagebücher zeigen klare Muster, wann Stabilität leidet, und die VPN-Statusseite meldet Kapazitäten und laufende Sessions. Die wichtigsten Lehren: definieren Sie klare Split-Tunnel-Policy, testen Sie Protokollpfade (UDP vs TCP) in realistischem Betrieb und überwachen Sie Endgeräteketten konsequent. Die Statusdaten liefern Orientierung, wo Engpässe entstehen und welche Protokolle bevorzugt werden sollten. Fortinet SSL-VPN-Details weisen darauf hin, dass Split-Tunneling speziell bei gemischten Instituts-Accounts kritisch sein kann. Für konkrete Handlungsanweisungen greifen Sie auf die HU-Dokumentation zu Fortinet SSL-VPN zurück, insbesondere zu den Einschränkungen bei Split-Tunneling. Fortinet SSL-VPN: Split-Tunneling limitations müssen beachtet werden. Die Praxis zeigt: Ohne klare Policy und regelmäßige Endpunkthärtung bleibt Sicherheit anfällig.
Quellen, die diese Punkte untermauern, finden Sie in der HU-Dokumentation zum VPN und im FAQ-Bereich zu Fortinet SSL-VPN, wo explizit auf die Einschränkungen beim Split-Tunneling hingewiesen wird. https://www.cms.hu-berlin.de/de/dl/netze/vpn/faq/fortinet-ssl-vpn Diese Ressourcen helfen, konkrete Gegenmaßnahmen zu planen: Aktivieren Sie strikte Split-Tunnel-Policies, testen Sie TCP- und UDP-Pfade getrennt und setzen Sie eine Richtlinie zur regelmäßigen Endpunkt-Update-Strategie. Konsistente Endpunktpflege ist der größte Schutz gegen veraltete Betriebssysteme.
Behalten Sie im Blick, dass Links auf der HU-Seite weitere Details liefern und regelmäßig aktualisiert werden. Die Praxis zeigt, dass proaktives Monitoring von Sessions (SSL-VPN vs OpenVPN) und regelmäßige Review der TLS-Konfiguration entscheidend sind. Monitoring der Sessions und TLS-Konfiguration sind Kernbausteine der sicheren HU-VPN-Betriebsführung. Was sind VPNs, eine klare einsicht in protokolle, sicherheit und nutzung 2026
Leistung und sicherheit: wie viel speed geht verloren und wann wird es kritisch
VPN-Nutzung beeinflusst Latenz und Durchsatz je nach Protokoll. OpenVPN und SSL-VPN legen zusätzliche Verarbeitungslast auf dem Gateway ab, was zu spürbaren Verzögerungen führen kann, besonders wenn Authentifizierung oder Verschlüsselung stark frequentiert sind. Bei Fortinet SSL-VPN wird oft deutlich, dass die Authentifizierungsphase eine Engstelle bildet, wenn mehrere Verbindungen gleichzeitig aufgebaut werden. Die Authentifizierung wird zum Bottleneck, wenn viele Sessions parallel starten. Gleichzeitig sorgt die Netzwerktopologie der HU dafür, dass Verbindungen über redundante Gateways nicht gleichmäßig belastet werden, wodurch gelegentliche Hop- oder Routing-Verzögerungen auftreten können. Netzwerk-Topologien beeinflussen die Stabilität stärker als gedacht.
Warum Protokollwahl die Geschwindigkeit bestimmt
Die Wahl des VPN-Protokolls wirkt sich direkt auf Latenz und Durchsatz aus. OpenVPN nutzt TCP oder UDP, wobei TCP-Optionen oft mehr Overhead erzeugen und sich in stark belegten Netzen durch Paketverluste auswirken. SSL-VPN, wie es an der HU genutzt wird, turmelt diesen Overhead durch Verschlüsselungsschichten und Authentifizierungsrunden auf. In der Praxis bedeutet das: bei hohen Verbindungszahlen oder migrationsbedingtem Split-Tunneling kann der Durchsatz pro Session deutlich sinken. SSL-VPN-Architekturen neigen zu Bottlenecks bei Authentifizierung. I have cross-referenced the HU-Veröffentlichungen, welche die Art der Gateways und Authentifizierungswege beschreiben. Die Dokumentation hebt hervor, dass der Split-Tunneling nicht mit Accounts aus allen Instituten kompatibel ist, was zusätzlich zu Verbindungsaufschuhen führen kann. Split-Tunneling ist eine potenzielle Fallstelle, wenn Identitäten fragmentiert werden.
Monitoring als Vorbeugung gegen Ausreißer
Gute Praxis ist, zeitnahe Monitoring-Statistiken und der Gateway-Status. Ein Blick auf die Statusseite zeigt aktuelle VPN-Sessions und die Verfügbarkeit der Authentication Server. Ein regelmäßiges Prüfen der Metriken hilft, Engpässe zu erkennen, bevor Nutzer merkliche Einschränkungen erfahren. In der HU-Dokumentation werden regelmäßige Statusupdates und Wochen- bzw. Wochen-Überblicke erwähnt, die die Sichtbarkeit von Störungen verbessern. Monitoring verhindert stille Verlangsamungen. Gateway-Status prüfen ist die schnelle Erste Hilfe bei Instabilität.**
Gegenmaßnahmen, die wirklich wirken
- Protokollrotation beachten: Falls möglich, bevorzugen Sie UDP-Transportwege statt TCP, um Overhead zu verringern.
- Authentifizierungspfade optimieren: Redundante Authentication Servers prüfen und, falls nötig, RADIUS- oder SSO-Integrationen stabilisieren.
- Topologie balancieren: Lastverteilung über mehrere Gateways sicherstellen, um einzelne Engpässe zu vermeiden.
- Kontinuierliches Monitoring: Dashboards mit Latenz, Durchsatz und Session-Counts einrichten; Alerts bei Schwellenwerten definieren.
- Nutzerkomponenten prüfen: Endgeräte- und Client-Versionen aktuell halten, damit Protokoll-Features effizient genutzt werden können.
In 2026 bleibt die Balance zwischen Sicherheit und Performance eine laufende Aufgabe. Die HU-Dokumentation verweist darauf, dass deutlich sichtbare Leistungsverschlechterungen oft erst bei hohem Lastniveau auftreten. Regelmäßiges Monitoring ist Pflicht.
Zitate aus der HU-Seite untermauern diese Befunde: der Status- und Event-Teil der VPN-Seiten zeigt, wie viele Sessions laufen und welche Gateways aktiv sind, während die Fortinet SSL-VPN-Faq darauf hinweist, dass Split-Tunneling nicht mit allen Accounts funktioniert und Authentifizierungswege kritisch sind. https://www.cms.hu-berlin.de/de/dl/netze/vpn/stats https://www.cms.hu-berlin.de/de/dl/netze/vpn/faq/fortinet-ssl-vpn Diese Details helfen, Engpässe zu lokalisieren und gezielt Gegenmaßnahmen zu planen. Was ist a VPN Brazil and how it reshapes privacy in brasil 2026
Was HU VPN wirklich verändern kann – und wo es Grenzen zeigt
HU VPN beweist, dass aktuelle sicherheitstrukturen in 2026 klarer definiert sind als vorjahren. Man sieht, wie transparente protokolle, end-to-end verschlüsselung and multi‑layer authentifizierung zusammenwirken, um typische angriffsflächen zu verkleinern. Die stärksten gains liegen in der korrekten implementierung von TLS 1.3 und der rambunctiouseren nutzerführung bei schlüsselverwaltung, doch die realweltliche performance bleibt nicht unbeeinflusst. Die balance zwischen verschlüsselungstiefe und geschwindigkeit ist nach wie vor kritisch. Bei höheren sicherheitsstufen kann es zu spürbaren lags kommen. Es ist wichtig, dass betreiber regelmäßig sicherheitsupdates ziehen und log‑rotation konsequent betreiben.
Ein zentrales fazit: HU VPN ist sicherer geworden, aber die schritte, die wirklich wirken, hängen stark von betrieblichen prozessen ab. Die notwenige ersatzlogik bei ausfällen und klare incident‑response pläne fehlen immer noch dort, wo kompromissbereite architekturen auftreten. Wenn du nur eine maßnahme ernst nimmst, wähle eine konsequente schlüsselverwaltung mit hardware token-basierter zweifaktor-authentisierung.
Für dich heißt das pragmatisch: investiere in die sicherheitsregionen, die wirklich greifen. Was sich ändert, wenn du jetzt handelst: du reduzierst angreifer‑alıtige möglichkeiten deutlich, ohne spürbar die nutzererfahrung zu belasten. Willst du noch ein konkretes teilziel heute setzen? Prüfe, ob deine organisation TLS 1.3 zwingend erzwingt und implementiere eine klare, periodische schulung zu sicherheit.
Backup strategy / What to try this week
- Überprüfe, ob **TLS 1.
- Richte eine zentrale, regelbasierte schlüsselverwaltung mit hardware tokens ein
- Implementiere eine transparente incident‑response‑routine und übe sie mindestens einmal im quartal
- Prüfe die log‑rotation und minimum‑retention, damit verdächtige vorfälle zeitnah erkannt werden
- Dokumentiere klare zuständigkeiten, damit der sicherheitsplan praktisch greift
Hinweis: Auf der seite können affiliate‑links enthalten sein. Das kann provisionsbasierte folgen haben. Was macht einen kostenlosen VPN zu einem echten besten VPN kostenlos im jahr 2026?