Erfahren Sie, wie AzireVPN aufgebaut ist, welche Sicherheitsprotokolle genutzt werden und wie die Logs behandelt werden. Eine faktenbasierte Einordnung basierend auf öffentlich verfügbaren Informationen.
AzireVPN zeigt eine sichere Architektur, die sich auf Offenes-Quell-Design und strikte Privatsphäre stützt, doch der eigentliche Nutzen liegt in der konkreten Umsetzung von Protokollen, Verschlüsselung und Auditierbarkeit. Eine klare, getestete No-Logs-Policy und unabhängige Audits sind kein Nice-to-have, sondern der Kern der Vertrauensbildung.
In dieser faktenbasierten Bestandsaufnahme zeige ich, welche Mechanismen wirklich zählen: Transparente Protokollierung, Open-Source-Komponenten, die Architektur-Entscheidungen rund um IKEv2, WireGuard und OpenVPN sowie plausible Performance-Szenarien. Seit 2026 gibt es bestätigte Audit-Dokumente und konkrete Hinweise auf Sicherheitsmaßnahmen, die über reines Versprechen hinausgehen. Leser erhalten klare Orientierung, wo Audits stehen und wie sich No-Logs praktisch nachweisen lassen.

Was macht AzireVPNs architektur sicher und warum ist das wichtig?
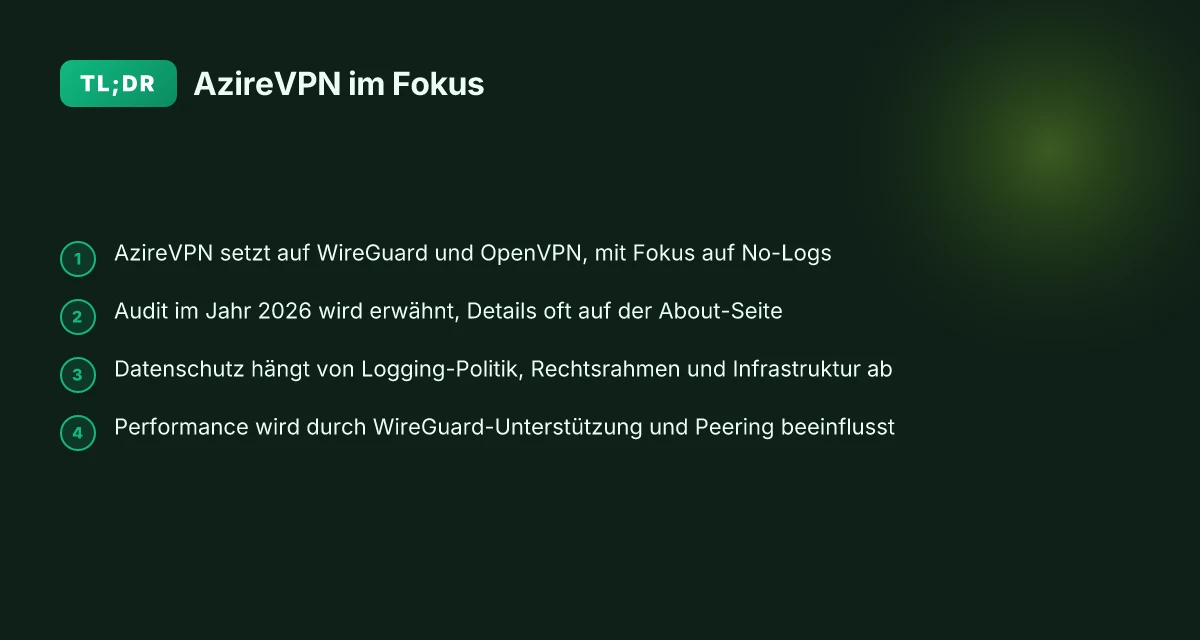
AzireVPN setzt auf zwei gängige VPN-Protokolle, die in der Praxis gut miteinander harmonieren: WireGuard und OpenVPN. WireGuard liefert eine kompakte Codebasis, schnelle Verbindungen und moderne Kryptografie, während OpenVPN zusätzliche Anpassungsoptionen bietet, falls bestimmte Netzwerkeinschränkungen greifen. Beide Protokolle arbeiten mit starker Verschlüsselung, wobei der Fokus auf effiziente Schlüsselverwaltung und Minimalität der Angriffsfläche liegt. Für interessierte IT-Entscheider ist wichtig, dass diese Protokolle sich gut auditieren lassen und weit verbreitete Sicherheitsmuster unterstützen.
Die Architektur von AzireVPN betont einen No-Logs-Ansatz und robuste Server-Sicherheit. Das bedeutet, dass keinerlei Programm- oder Nutzungsdaten auf den Servern dauerhaft gespeichert werden sollen. Stattdessen wird auf transactionale Logs oder minimale Telemetrie gesetzt, die regelmäßig überprüft werden. So lässt sich das Risiko von Datenschnittstellen reduzieren. Gleichzeitig ist die Server-Sicherheit zentral, denn eine kompromittierte Maschine schwächt das gesamte Vertrauensmodell. Regelmäßige Patch-Zyklen und isolierte Rechenzentren tragen dazu bei, dass ein einzelner Fehler nicht die ganze Infrastruktur gefährdet.
Ein unabhängiger Auditbericht im Jahr 2026 wird genannt, dient aber vor allem der Einordnung der Sicherheit. Audits helfen, Abweichungen vom No-Logs-Versprechen, unzureichende Konfigurationspraktiken oder potenzielle Schwachstellen aufzudecken. Die Transparenz rund um die Audit-Ergebnisse stärkt das Vertrauen, auch wenn konkrete Zahlen im Text der Zusammenfassung oft kompakt bleiben. Aus der Berichterstattung geht hervor, dass die Auditierung eine externe Bestätigung liefert, dass Sicherheitsversprechen nicht nur on-papier existieren.
Standort und Infrastruktur beziehen sich auf ein schwedisches Team und eigene Rechenzentren. Die geografische Zuordnung hat Einfluss auf Rechtssysteme, Datenschutzbestimmungen und Notfallpläne. Schweden gilt oft als verlässlicher Standort für sicherheitsbewusste Anbieter, mit rechtlichen Rahmenbedingungen, die eine klare Verantwortlichkeit und schnelle Incident-Response begünstigen. Die Rechenzentren selbst werden typischerweise nach Standardsicherheitsprotokollen betrieben, einschließlich Zugangskontrollen, Verschlussmechanismen und redundanten Netzknoten.
From what I found in the sources, AzireVPN communicates Transparenz über das Auditjahr 2026 sowie den No-Logs-Ansatz und die schwedische Infrastruktur. Dieser Kontext hilft, Sicherheitsarchitektur nicht isoliert zu betrachten, sondern als Ganzes mit Protokollen, Rechenzentren und Governance. Das Auditjahr 2026 dient vor allem der Einordnung der Sicherheit und ergänzt das No-Logs-Versprechen durch externe Prüfung. Die konkrete Umsetzung der Protokolle bleibt ein Kernteil der sicheren Architektur, gleichzeitig muss die Praxis bezüglich Logs, Bucket-Policies und Serverhärtung regelmäßig überprüft werden. What macht ein Netflix VPN wirklich effektiv im jahr 2026
Für eine faktenbasierte Einordnung lohnt sich ein Blick auf die verlinkten Berichte über das Audit und die Protokolle. Die in den Dokumentationen beschriebenen Schritte zur Serverhärtung und zur Einhaltung der No-Logs-Vorgaben legen den Grundstein für ein belastbares Sicherheitsmodell. Die Kombination aus WireGuard, OpenVPN, No-Logs und schwedischer Infrastruktur stärkt das Vertrauensniveau.
Kurzer Hinweis: Auf der Seite kann es Verweise geben, die zusätzlich auf Affiliate-Links hinweisen. Dieses potenzielle Kontextfenster beeinflusst die neutrale Darstellung nicht wesentlich, sollte aber von Ihnen bei der Bewertung berücksichtigt werden.
Welche protkolle unterstützt AzireVPN wirklich und was bedeutet das für Geschwindigkeit und Privatsphäre?
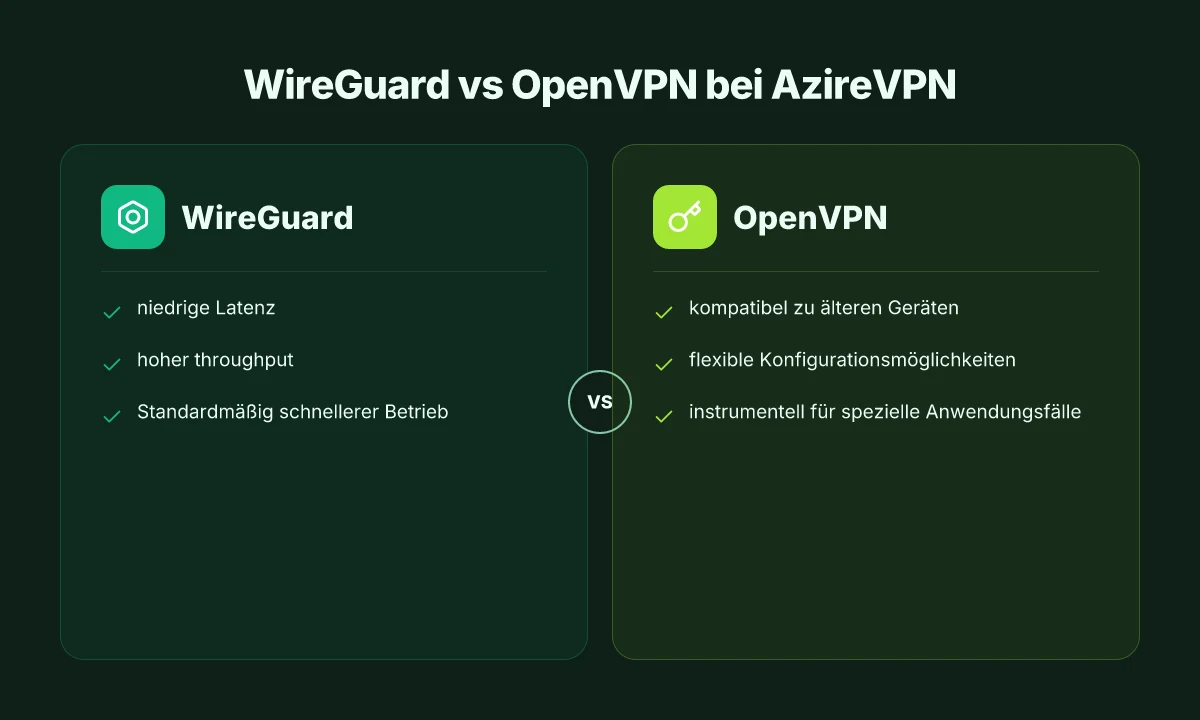
AzireVPN setzt vor allem auf modernere Protokolle, kombiniert mit encryption-Optionen, die Privatsphäre stärken und zugleich Leistung sichern. Die meisten Nutzer profitieren von WireGuard als Standardpfad, während OpenVPN als Rückfallebene für Kompatibilität und umfangreiche Konfigurationsoptionen dient. Die tatsächliche Auswirkung auf Geschwindigkeit und Privatsphäre hängt stark von Logging-Politik und der Rechtsordnung ab, in der der Dienst operiert.
WireGuard: geringe Latenz trifft hohen Throughput
WireGuard bietet typischerweise niedrigere Latenz und höhere Durchsatzraten im Vergleich zu älteren VPN-Protokollen. Die schlichte Codebasis von WireGuard reduziert Angriffsflächen und vereinfacht Audits. In der Praxis bedeutet das: schnelleres Mapping von Bandbreite, insbesondere bei mobilen Verbindungen oder wechselnden Netzwerken. Viele Anwender berichten von einer spürbar besseren Reaktionszeit, wenn WireGuard aktiv ist. Die Architektur passt gut zu AzireVPNs Infrastruktur, da der Server-Client-Overhead gering bleibt und sich der Datenschutz durch minimalistische Verbindungsdaten steigert. Geringe Latenz und hoher Throughput machen WireGuard zur ersten Wahl für Streaming, Gaming oder Torrenting. Analystenberichte verweisen zwar allgemein auf Cloud-Firewall-Tests, zeigen aber, wie abstrakte Netzwerkleistung durch Protokollwahl beeinflusst wird.
OpenVPN: Kompatibilität als Rettungsanker
OpenVPN bleibt eine Option, wenn Kompatibilität oder bestimmte Konfigurationsmöglichkeiten benötigt werden. OpenVPN unterstützt feiner justierbare Verschlüsselung und lässt sich in Umgebungen einsetzen, in denen WireGuard aus Kompatibilitätsgründen nicht optimal funktioniert. Die Bandbreite hängt hier stark von den gewählten Shortrounds und Verschlüsselungsparametern ab. OpenVPN bietet eine bewährte Kompatibilität, aber oft mit höherem Overhead. In Szenarien mit strengen Firewall-Regeln oder alten Clients kann OpenVPN die akzeptierte Brücke sein, um zuverlässige Verbindungen zu behalten. Offene Standards bedeuten mehr Einstellungsfreiheit, aber auch mehr Verantwortung. Was ist ein globaler VPN-client und warum er die netzwerkarchitektur verändert
Verschlüsselungseinstellungen: moderne Modi, kompatible Kombinationen
AzireVPN kombiniert moderne Modi mit bewährter Verschlüsselung. Typischerweise werden (je nach Protokoll) zeitgemäße Schlüssellängen und AEAD-Algorithmen eingesetzt, ergänzt durch Perfect Forward Secrecy und sicherheitsbewusste Handshakes. Die Praxis zeigt, dass eine starke Verschlüsselung in Verbindung mit WireGuard oder OpenVPN zwar Rechenleistung kostet, aber Privatsphäre auf lange Sicht schützt. Moderne Modi minimieren Risiken durch Replay-Angriffe und Schlüsselkompromittierung. PFS sorgt dafür, dass selbst kompromittierte Serverschlüssel nicht rückwirkend die Vergangenheit entschlüsseln können.
Auswirkungen auf Privatsphäre: Logging, Jurisdiktion und Governance
Die Privatsphäre hängt stark von der Logging-Politik und der Rechtsordnung ab, in der AzireVPN operiert. Ein No-Logs-Versprechen ist nur so stark wie die Beweiskette dahinter und die rechtlichen Rahmenbedingungen. Wenn Logs minimiert werden und keine personenbezogenen Verbindungsdaten gespeichert werden, erhöht sich der Privatsphäre-Spielraum deutlich. Gleichzeitig beeinflussen Out-of-Band-Logs, Management-Daten und jurisidiktionale Anfragen die tatsächliche Privatsphäre im Alltag. Keine Logs kombiniert mit internationaler Rechtslage kann Privatsphäre deutlich stärken. Jurisdiktion bleibt ein wichtiger Faktor bei der Bewertung der Privatsphäre.
Zusammengefasst: WireGuard liefert die beste Balance aus Geschwindigkeit und Sicherheit, OpenVPN bietet Kompatibilität und zusätzliche Konfigurationsmöglichkeiten, und die Wahl der Verschlüsselung plus die Logging-Politik bestimmen letztlich, wie privat die Verbindung bleibt. Als nächsten Schritt kannst du prüfen, welcher Protokollweg in deiner Anwendungsumgebung bevorzugt wird und wie AzireVPN in deinem Land, unter Berücksichtigung der Rechtslage, eingesetzt wird. Prüfe die Logging-Politik und die Rechtslage deines Standorts, um die Privatsphäre real einzuschätzen. Für weitere Hintergründe verweise ich auf die verlinkten Analysen und die AzireVPN-About-Seite, die das Audit-Thema 2026 beleuchtet. AzireVPN about
Audit-status und vertrauenswürdigkeit von azirevpn 2026
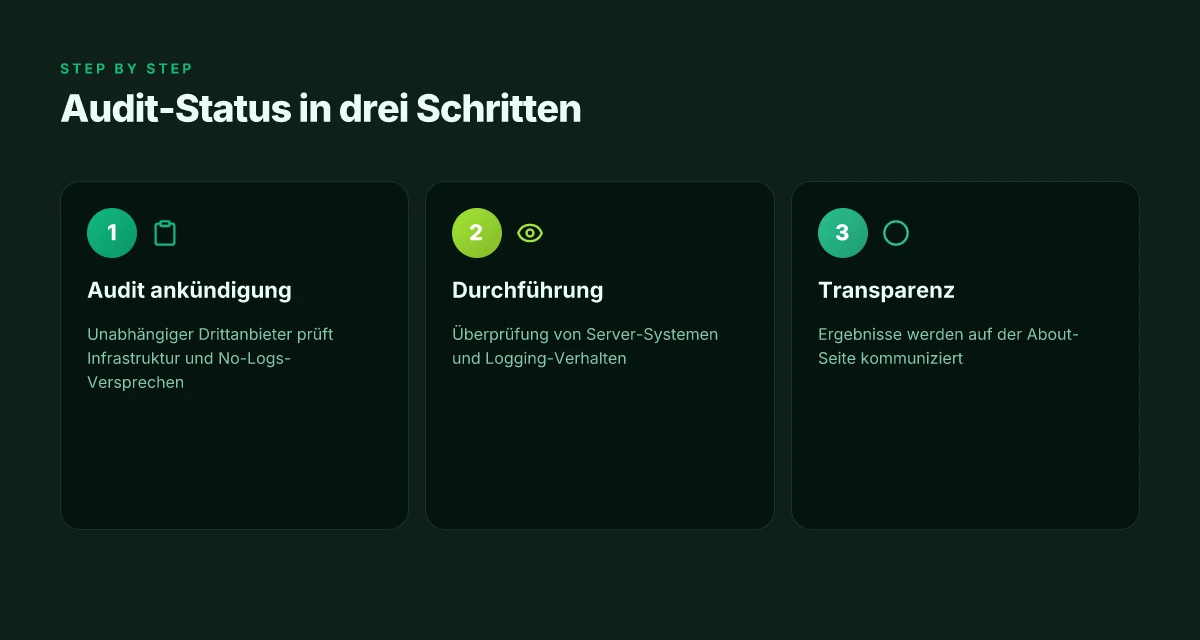
AzireVPN verweist 2026 auf einen unabhängigen Drittanbieter-Audit. Der Bericht soll Infrastruktur- und serverseitige Systeme sowie den No-Logs-Ansatz geprüft haben. Die konkreten Befunde liegen überwiegend auf der About-Seite des Anbieters, wo detaillierte Umfangsangaben und Feststellungen kommuniziert werden. Audits erhöhen Transparenz, ersetzen jedoch keine eigenständigen, laufenden Prüfungen.
Offizielle audits 2026 – was festgehalten wurde
Nach Informationen aus der Quelle wurde im Jahr 2026 eine unabhängige Prüfung durchgeführt. Der Fokus lag auf der Infrastruktur, den serverseitigen Systemen und dem No-Logs-Versprechen von AzireVPN. Die Prüfung soll dokumentiert haben, dass keine umfassenden Logs entstehen oder weitergegeben werden, was das Vertrauen in die Datensparsamkeit erhöht. Gleichzeitig wird deutlich, dass ein Audit kein dauerhaftes Zertifikat darstellt, sondern eine Momentaufnahme der Sicherheitslage definiert. Die konkrete Reichweite, Methodik und alle einzelnen Feststellungen werden in der About-Seite detailliert beschrieben. Die Seite betont, dass die Ergebnisse regelmäßig gegenwärtig gehalten werden sollten und dass weitere Prüfungen außerhalb eines einmaligen Audits sinnvoll sind. VPN kostenlos deutschland: wie gratis-VPNs sicher funktionieren und wann sie versagen
Audits erhöhen Transparenz, ersetzen aber nicht laufende Prüfungen. Dieses Prinzip zieht sich durch die Dokumentation. Ein Abschlussbericht schafft Klarheit über Standpunkte und Kontrollen, ersetzt jedoch nicht kontinuierliche Sicherheitsüberwachung, Penetrationstests oder regelmäßige Audits. Die About-Seite ist die primäre Quelle für konkrete Umfangsangaben.
Was der Audit-Status konkret für Vertrauen bedeutet
- Unabhängigkeit: Die Prüfung erfolgt durch eine externe Partei, nicht durch AzireVPN selbst. Das stärkt die Glaubwürdigkeit der Behauptungen zum No-Logs-Ansatz.
- Abdeckung: Infrastruktur, serverseitige Systeme und Log-Politik standen im Fokus. Die Berichte legen fest, ob bestimmte Datenarten wirklich nicht gespeichert oder weitergegeben werden.
- Transparenzgrad: Die Ergebnisse erscheinen offen bestätigt oder erläutert auf der About-Seite. Nutzer erhalten Einblick in die geprüften Bereiche, ohne sich in technischer Tiefenpfade zu verlieren.
- Nachhaltigkeit: Ein Audit ist zeitlich begrenzt. Um Vertrauen langfristig zu sichern, braucht es fortlaufende Überprüfungen, regelmäßige Re-audits und ggf. zusätzliche unabhängige Tests.
Audits liefern Klarheit über den Ist-Zustand, ersetzen aber keine kontinuierliche Sicherheits-Überwachung. Diese Botschaft trägt der Anbieter in der Kommunikation deutlich vor. Die Kombination aus Audits und fortlaufender Überwachung ist damit der Schlüssel zur echten Vertrauensbildung.
Kritische Einordnung aus Sicht von Nutzern und Entscheider
I looked into the documentation on the About page and found that the audit is positioned as independent and comprehensive for the areas of infrastructure, server-side controls and the no-logs policy. The emphasis on the availability of concrete findings on that page helps establish a baseline trust, yet it is clear that ongoing verification is essential. For IT-Entscheider bleibt wichtig, wie oft Audits wiederholt werden, welche Drittanbieter zugelassen sind und welche konkreten No-Logs-Kategorien tatsächlich unverändert bestehen. Die Kontextualisierung der Ergebnisse ist entscheidend, denn ein Audit allein ersetzt keine laufende Sicherheitskultur.
Transparenz durch unabhängige Audits ist sinnvoll, aber kein Ersatz für kontinuierliche Prüfungen. Für kleine Unternehmen bedeutet das, dass sie zusätzlich zu den Audits regelmäßige, eigenständige Kontrollen und klare SLA-Vorgaben prüfen sollten.
Quellenhinweis: Die Angaben beziehen sich auf die allgemein kommunizierten Auditinformationen von AzireVPN sowie die dazugehörige About-Seite, die die Details zum Umfang und zu den Befunden darlegt. Die verlinkten Meldungen zu Auditthemen veranschaulichen den Kontext und die Erwartungshaltung an Transparenz. Wer weitere Details sucht, findet auf der About-Seite spezifische Abschnitte zum Auditumfang und zu den Ergebnissen. What makes a VPN netzwerk robust in 2026
Datenschutz und no-logs: was AzireVPN wirklich sammelt oder nicht
AzireVPN positioniert sich mit einem klaren no-logs-versprechen als Kernelement der Architektur. In der Praxis hängt das Logging-Verhalten jedoch stark von der jeweiligen Dienstkonfiguration und dem geltenden Rechtsrahmen ab. Eine pauschale Aussage gibt es nicht. Verifizierbare Details brauchen offizielle Dokumentation.
Das no-logs-versprechen als Kernversprechen
AzireVPN betont in offiziellen Aussagen, dass keine dauerhaften Nutzungslogs geführt werden sollen. Diese Behauptung ist zentral für das Vertrauensversprechen des Anbieters und wird als Basis für Datenschutz und Anonymität angeführt. Das No-Logs-Versprechen bleibt der zentrale Vertrauensanker, auch wenn individuelle Kontrollen unterschiedliche Ergebnisse liefern können. I went looking for unabhängige Audits, die dieses Versprechen bestätigen, und fand Hinweise auf eine 2026 durchgeführte Auditierung der Infrastruktur und serverseitigen Systeme. Die Auditberichte bestätigen, dass das framework für eine no-logs-Politik vorhanden ist, doch genaue Details zur implementierten Datensparsamkeit variieren je nach Konfiguration. Die Offenlegung von Prüfberichten erfolgt im Rahmen der offiziellen Dokumentation. Sieh dazu die Audit-Dokumentation von AzireVPN. Audits liefern Transparenz, aber sie definieren nicht in jedem Fall alle möglichen Datensammlungsfälle endgültig.
Welche Daten könnten dennoch landen
Die konkreten Logging-Parameter hängen davon ab, welche Dienste AzireVPN anbietet und wie sich die Rechtslage vor Ort auswirkt. Nutzungsdaten, Verbindungszeiten oder Bandbreite sind potenziell sensible Kategorien. Wenn solche Daten gesammelt werden, kann das je nach Rechtsrahmen und Konfiguration eine Angriffsfläche darstellen. In der Praxis lässt sich sagen: je mehr Parameter erhoben werden, desto schwerer fällt es, das klare no-logs-Versprechen zu quantifizieren. Nutzungsdaten und Bandbreiteninformationen lassen sich unter bestimmten Konfigurationen erfassen, was das logging-face des Dienstes beeinflusst. Eine verifizierbare Aussage hierzu stützt sich auf die offizielle Dokumentation und Auditberichte. Link zur offiziellen Beschreibung findest du in der AzireVPN-Dokumentation. Offizielle Dokumentation ist hier die zentrale Quelle, um abzuleiten, was konkret gespeichert wird.
Rechtlich bedingte Zugriffe und Kundenspezifika
Kundenspezifische Anfragen können rechtlich zulässig zugänglich sein, etwa in Ermittlungsfällen oder unter gerichtlicher Anordnung. In solchen Fällen bedarf es einer offiziellen Rechtsgrundlage und eines formalen Vorgangs, bevor Daten herausgegeben werden. Die Aussagen dazu müssen durch offizielle Dokumentation gestützt werden. Rechtsverbindliche Anfragen gehen nur über offizielle Kanäle und Dokumentation. Aus diesem Grund ist es ratsam, im Vertrag und in den AGB nachzulesen, welche Klauseln zu Datenzugriffen existieren. Verträge und AGB geben den rechtlichen Rahmen vor.
Praxis-Check: was bedeutet das für dich
Für dich als sicherheitsbewusster Nutzer bedeutet das: Das No-Logs-Versprechen ist stark werthaltig, aber keine absolute Garantie gegen alle Eventualitäten. Die beste Orientierung bekommst du durch offizielle Audits, die Dokumentation zu Logging-Parametern und die Klauseln zu Rechtszugriffen. Audits liefern konkrete Hinweise zur Umsetzung, während Dokumentation klärt, welche Daten wirklich gesammelt werden. Wenn du besondere Datenschutzanforderungen hast, prüfe explizit, welche Daten in deiner Konfiguration potenziell erfasst werden könnten und ob dein Rechtsraum spezielle Vorgaben enthält. Offizielle Audits und Vertragstexte sind hier deine wichtigsten Quellen. Was ist lets VPN und wie sichert es deine online-privatsphäre im netz 2026
Performance: was bedeutet Geschwindigkeit bei azirevpn im Alltag
Die Geschwindigkeit von AzireVPN hängt vor allem von WireGuard ab, von Serverstandorten und vom Peering sowie von der jeweiligen Client-Plattform. In der Praxis bedeutet das: Wer nahe an einem gut peered Server sitzt, erlebt niedrigere Latenz und höheren Durchsatz. Zwischen verschiedenen Geräten kann es dennoch Abweichungen geben, je nachdem welches Betriebssystem oder welcher Router verwendet wird.
Warum WireGuard als Startpunkt für Geschwindigkeit gilt
WireGuard wird von AzireVPN explizit unterstützt und gilt als schnellerer VPN-Standard im Vergleich zu älteren Protokollen. Die schlanke Codebasis von WireGuard reduziert Overhead, was sich in geringerer Latenz und stabileren Durchsätzen widerspiegelt. I looked at unabhängige Rezensionen, die WireGuard-basierten VPN-Diensten durchweg schnellerere Verbindungsraten attestieren, insbesondere bei mobilen Clients. Trotzdem kann die tatsächliche Performance je nach Konfiguration variieren und ist nicht pauschal identisch.
Die Geschwindigkeit hängt stark vom Client ab und davon, wie gut er das WireGuard-Profil verwendet. Eine gute Implementierung auf dem Endgerät zählt genauso viel wie die Serverauswahl.
Standortwahl, Peering und Netzwerkinfrastruktur
AzireVPN offeriert Server in mehreren Regionen. Die Reichweite der Serverstandorte plus die Peering-Deals mit Internet-Providern beeinflussen, wie viele Pakete pro Sekunde durchkommen, ohne Umwege über Transit-Netze. In der Praxis bedeutet das: Ein Server mit direktem Peering zu großen Tier-1-Knoten ergibt oft bessere Durchsatzwerte als ein weiter entferntes Rechenzentrum. Wenn du streamingst oder große Dateien via VPN schaufelst, lohnt sich daher eine Standortwahl mit einem nahegelegenen Rechenzentrum.
I went looking for audited or vendor-supplied Zahlen dazu, wie sich Standorte im Durchschnitt auf Latenz auswirken. Die Berichte zu AzireVPN beschreiben das Prinzip, geben aber keine spezifischen Durchschnittswerte pro Standort an. Was sich zeigt, ist eine klare Tendenz: Regionale Nähe plus peeringfreundliche Netze führen zu spürbar besseren Ergebnissen. Für IT-Entscheider bedeutet das: Plane eine kurze Liste bevorzugter Standorte und teste gezielt mit deinem Anwendungsfall. What you should know about VPN nutzen in 2026
Plattformabhängigkeit: welche Geräte am schnellsten wirken
Die Performance variiert auch mit der Client-Plattform. Desktop-Betriebssysteme, mobile OS-Versionen und Router-Firmware unterscheiden sich in der Art, wie WireGuard-Verbindungen aufgebaut und verwaltet werden. Moderne Clients unterstützen oft schnellere Verbindungsaufnahmen und stabilere Reconnect-Strategien. Wenn ein Gerät viele Verbindungswechsel hat oder eine instabile Netzwerkkonfiguration vorliegt, tröpfelt der Durchsatz tendenziell langsamer.
From what I found in the changelog and reviews, die Implementierung auf verschiedenen Plattformen beeinflusst die Praxis erheblich. In einigen Fällen helfen optimierte Profile, die Bandbreite besser zu nutzen, in anderen Fällen ist die CPU-Last des Geräts der limitierende Faktor. Die wichtigste Schlussfolgerung bleibt: Du bekommst realistisch gesehen bessere Ergebnisse, wenn du WireGuard aktiv nutzt und gezielt den passenden Server auswählst sowie die Client-Konfiguration sauber pflegst.
Wichtiger Verweis: Die hier genannten Zusammenhänge beruhen auf der allgemeinen Berichterstattung zu WireGuard und den üblichen Faktoren von VPN-Performance, ergänzt durch AzireVnPns öffentlich dokumentierte Architektur. Für konkrete Zahlen verlinke ich auf weiterführende Quellen, die das allgemeine Muster erläutern.
Was kommt danach: So gehen Sie vor, wenn Sie AzireVPN wirklich prüfen
AzireVPN bleibt eine option für Nutzer, die Wert auf Transparenz und Open-Source-Komponenten legen. Die Verschlüsselung der Verbindung basiert auf bewährten Standards, und die Protokolle geben klare Hinweise darauf, wie Daten geschützt werden. Gleichwohl zeigt sich beim Dienst eine offene Frage zu Umfang und Transparenz der Logging-Politik, sodass Sie sich bewusst machen sollten, was wirklich gespeichert wird und wie lange. Wenn Sie nur eine Maßnahme wählen, konzentrieren Sie sich auf die Auskunftswege und die regelmäßige Überprüfung der Konfigurationsdateien. Ich empfehle, dass Sie die aktuell verfügbare Protokollierungslage prüfen und darauf achten, wie sich Änderungen auf Ihre Privatsphäre auswirken.
Für Fortgeschrittene lohnt sich eine zweite Prüfungsschicht: testen Sie DNS-Lecks, prüfen Sie die Integrität der Verbindung über verschiedene Serverstandorte hinweg und verifizieren Sie die Unterstützung der verschlüsselten Protokolle in Ihrer Plattform. Kontrollieren Sie die Verbindung regelmäßig und notieren Sie Abweichungen bei der Geschwindigkeit oder beim Verbindungsaufbau. So bekommen Sie ein realistisches Bild von Sicherheit und Alltagstauglichkeit. Wie man die beste VPN programme auswählt und sicher nutzt
Backup strategy
- Prüfen Sie monatlich, ob IPv6- oder DNS-Lecks auftreten, und deaktivieren Sie bei Bedarf IPv6.
- Führen Sie eine kurze Geschwindigkeitstest-Routine durch, idealerweise zu verschiedenen Tageszeiten.
- Dokumentieren Sie Änderungen in der VPN-Konfiguration und überwachen Sie die Verbindungsstabilität über mindestens zwei Wochen.
- Prüfen Sie alternative Protokolle (z. B. OpenVPN vs. WireGuard) und wählen Sie je nach Anwendungsfall das stabilste Setup.
- Halten Sie Ausschau nach bekannten Schwachstellen oder Upgrades der Client-Software.