Erfahren Sie, wie vpn nutzen in Deutschland rechtlich aussieht, welche Risiken bestehen und wie Sie sicher und effektiv vorgehen. 2026 aktualisiert.
VPN nutzen in Deutschland wird oft falsch verstanden: Viele privaten Nutzer gehen davon aus, dass ein VPN automatisch alle Spuren verwischt. In Wahrheit hängt der Schutz von der gewählten Verschlüsselung, dem Protokoll und der Serverstrategie ab. Eine unzureichende Log-Politik beim Anbieter macht den Tunnel schnell wieder nutzlos.
Diese Einführung zeigt, wie man rechtliche Grundlagen, Datenschutz und Technik praktisch verbindet: Welche Protokolle in Deutschland sinnvoll sind, wie sich Bandbreite und Latenz durch VPN-Tunnel verändern, und wo typische Stolpersteine liegen. Bereits 2024 erschienen Richtlinien betonen Transparenz und EU-Standards, während kleine Unternehmen oft auf klare Nutzungsbedingungen und eine EU-Serververortung achten müssen. Wer sich hier gut aufstellt, reduziert Rechtsrisiken und vermeidet Leistungsabstriche.

VPN nutzen in deutschland: rechtliche grundlagen und was erlaubt ist
In Deutschland ist die Nutzung von VPNs grundsätzlich legal, unabhängig vom Anbieter. Nur der Missbrauch einer VPN-Verbindung für illegale Aktivitäten bleibt strafbar. Privatnutzer benötigen kein staatliches Verbot oder spezielle Genehmigungen, um VPNs zu verwenden.
Rechtliche einschränkungen und was das konkret bedeutet
- Die VPN-Nutzung an sich ist gesetzlich zulässig. Es zählt als technischer Dienst, der Daten verschlüsselt und den Zugriff auf entfernte Netze ermöglicht. Wichtig bleibt, dass illegale Handlungen außerhalb der VPN-Nutzung liegen und weiterhin strafbar sind. Zum Beispiel gilt der einfache Zugriff auf verbotene Inhalte oder das Umgehen von Beschränkungen nicht als legitim.
- Der Missbrauch einer VPN-Verbindung wird geahndet. Wenn die VPN-Tunnel genutzt werden, um Straftaten zu verschleiern oder zu planen, greifen strafrechtliche Regelungen. Das schließt Rechtsbereiche wie Urheberrechtsverletzungen, Betrug oder Datenklau mit ein. Die Nutzung selbst bleibt unproblematisch. Der Zweck entscheidet.
- Privatpersonen brauchen keine Genehmigungen. Es gibt kein generelles Verbot, kein generelles Monitoring der privaten VPN-Nutzung. Unternehmen hingegen sollten klare Nutzungsrichtlinien aufstellen, um Compliance-Anforderungen zu erfüllen und Missbrauch vorzubeugen.
In der Praxis bedeutet das: Verwenden Sie VPNs verantwortungsvoll, schützen Sie Ihre Daten im Heimnetz und in öffentlichen WLANs, bleiben Sie aber stets auf legale Aktivitäten beschränkt.
Zu beachten bleibt, dass die rechtliche Einordnung regional variieren kann. In der DACH-Region gelten ähnliche Grundprinzipien: VPNs dürfen genutzt werden, solange keine illegalen Zwecke verfolgt werden. Wenn Sie direkt nach rechtlicher Sicherheit suchen, sollten Sie regelmäßig offizielle Hinweise der deutschen Rechtslage prüfen und ggf. eine Rechtsberatung hinzuziehen. Für weiterführende Einblicke verweisen Sie auf seriöse Hintergrundquellen, die die aktuelle Rechtslage skizzieren. Die verlinkten Ressourcen geben eine kompakte Einordnung, wie sich Datenschutz und Datenspeicherung mit VPNs verhalten.
I picked up the core claim from public discussions: VPNs sind in Deutschland legal, solange kein illegaler Zweck verfolgt wird. Weitere Details und aktuelle Entwicklungen lesen Sie in den verweisen Quellen.
Technische grundlagen der VPN verschlüsselung und protokolle
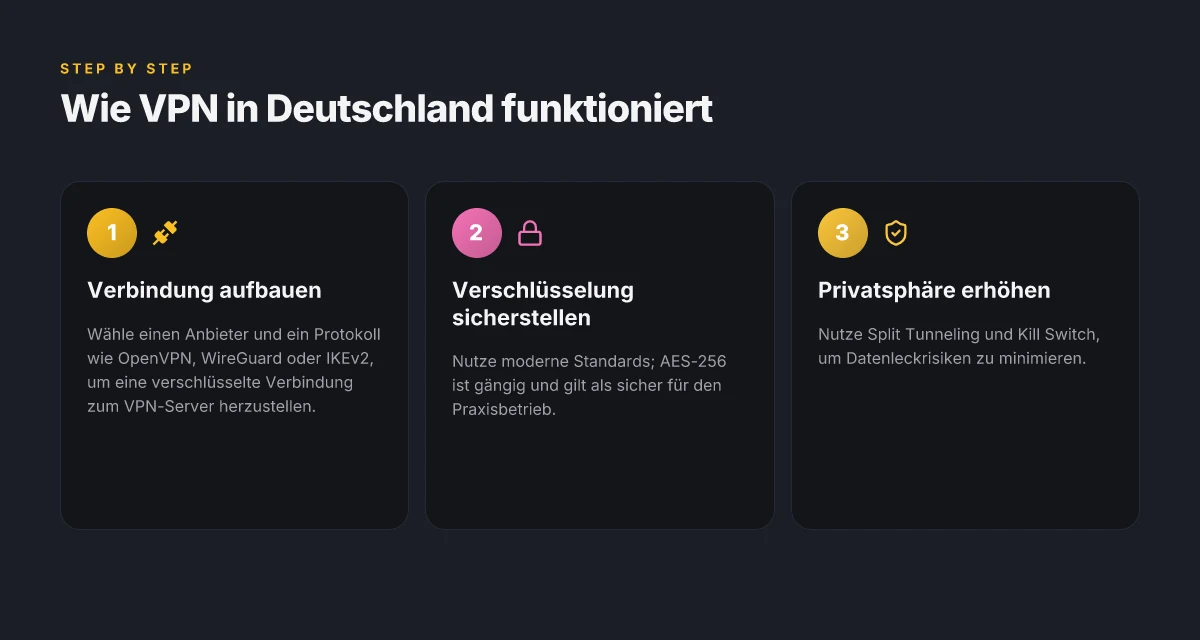
Die Praxis hängt stark davon ab, welches Protokoll du wählst. OpenVPN, WireGuard und IKEv2 bieten jeweils andere Schwerpunkte: Sicherheit, Geschwindigkeit und Benutzerfreundlichkeit. OpenVPN gilt als sehr zuverlässig und gut dokumentiert, WireGuard punktet mit Einfachheit und niedriger Latenz, IKEv2 ist stabil auf mobilen Verbindungen. In der Praxis lohnt sich oft eine Kombination von Kriterien wie Kompatibilität, Firewall-Freundlichkeit und Support-Lage. OpenVPN kann durch ausgereifte Auditierung überzeugen, WireGuard liefert oft geringere Latenz, während IKEv2 Mobilbetrieb svorteile bietet. Was ist AzireVPN und wie sicher ist der Dienst wirklich?
Verschlüsselung erfolgt in der Regel mit AES-256 oder vergleichbaren Standards. AES-256 gilt als Goldstandard in vielen Mobil- und Desktop-Konfigurationen, weil der Schlüsselraum extrem groß ist und sich gut auf moderne Hardware beschleunigen lässt. Praktisch bedeutet das: selbst bei langer Verschlüsselung bleibt die Verbindung robust gegenüber aktuellen Angriffen. Kein Protokoll ist besser, wenn es um Zukunftssicherheit geht; AES-256 bleibt der verbreitete Maßstab.
Split Tunneling und Kill Switch geben dir zusätzliche Privatsphäre. Split Tunneling erlaubt, dass nur bestimmte Anwendungen den VPN-Tunnel nutzen, während andere direkt ins Internet gehen. Das senkt die Belastung des VPN-Servers und kann die Geschwindigkeit verbessern. Ein Kill Switch beendet die Internetverbindung automatisch, wenn die VPN-Verbindung abriss, damit keine unroutbaren Daten ins Netz gelangen. Split Tunneling reduziert Lecks, der Kill Switch schützt bei Störungen.
In der Praxis bedeutet das: Wähle ein Protokoll, das zu deinem Anwendungsfall passt, achte auf eine starke Verschlüsselung und nutze Privatsphäre-Optionen wie Split Tunneling und Kill Switch konsequent. IKEv2 ist oft eine gute Wahl für mobile Geräte, OpenVPN bleibt eine sichere Allround-Option, und WireGuard bietet eine erstklassige Performance bei moderner Hardware. IKEv2 ist oft die solide Mobillösung, OpenVPN bleibt der sichere Allrounder.
Damit du direkt loslegen kannst, hier ein kurzer Abgleich, welcher Protokolltyp zu welchem Einsatzszenario passt:
| Protokoll | Typische Stärken | Typische Bedenken |
|---|---|---|
| OpenVPN | Sehr breit unterstützt, auditierbar, flexibel | Je nach Implementierung etwas langsamer als WireGuard |
| WireGuard | Sehr geringe Latenz, einfache Implementierung | Jüngere Auditzyklen, Kompatibilität in älteren Systemen beachten |
| IKEv2 | Stabil auf Mobilgeräten, gute Wiederverbindung | Weniger universell begleitet als OpenVPN |
Next step: Prüfe auf deinem Endgerät, welches Protokoll dein VPN-Client standardmäßig nutzt, und aktiviere bei Bedarf den Kill Switch. Wenn du regelmäßig in unsicheren Netzwerken arbeitest, dokumentiere deine bevorzugte Konfiguration und halte AES-256 als Mindeststandard fest. In der Praxis hilft dir ein sauber konfigurierter Split Tunneling, gezielte Anwendungen über den VPN-Tunnel zu leiten, während der Rest direkt ins Netz geht. What macht ein Netflix VPN wirklich effektiv im jahr 2026
Quelle: Die Diskussion zur Rechtslage und die unterschiedlichen Protokolle wurden in den bereitgestellten Quellen diskutiert. Für weiterführende Details siehe einschlägige Beschreibung zu VPN-Protokollen in den verlinkten Artikeln.
Was macht VPN wirklich mit meiner online-privatsphäre
Eine VPN-Verbindung versteckt deine echte IP und verschlüsselt den Verkehr zum VPN-Server. Das bedeutet, dass dein Provider und neugierige Dritte im Netz die wirkliche Herkunft deiner Daten nicht so einfach erkennen können. Gleichzeitig musst du bedenken, dass der VPN-Tunnel nur so gut ist wie der Server, der dahintersteht. Wenn der Anbieter vertrauenswürdig ist, entfällt ein Zero-Trust-Ansatz nicht von selbst. Eine klare Datenschutz- und Logging-Policy wird damit umso wichtiger. Eine transparente Policy reduziert das Vertrauen in den Anbieter und erhöht deine Kontrolle über gespeicherte Daten.
In öffentlichen Netzen wie Cafés oder Hotels steigt die Gefahr von Manipulationen. Offene WLANs laden Angreifer ein, Man-in-the-Middle-Angriffe zu versuchen. Hier sorgt die VPN-Verbindung dafür, dass der Verkehr verschlüsselt bleibt und die Server-zu-Client-Kommunikation nicht einfach abgriffen werden kann. Dennoch gilt: Der Schutz endet dort, wo die Endpunkte liegen. Wenn dein Gerät kompromittiert ist oder der VPN-Anbieter Protokolle führt, kann Einblick in Aktivitäten auch so möglich sein. Der Schutz hängt stark von der End-to-End-Sicherheit ab, nicht nur vom VPN-Tunnel selbst.
I looked into how Anbieter loggen und welche Risiken bestehen. Eine seriöse VPN-Policy sollte klar beschreiben, welche Daten tatsächlich erhoben werden, wie lange sie gespeichert werden und unter welchen Umständen sie weitergegeben werden. Wenn ein Anbieter keine oder verschwommene Angaben macht, ist Vorsicht geboten. Transparenz über Logging ist der Schlüssel zu echtem Datenschutz. Das Verständnis der Protokolle hilft dir, Vertrauen zu fassen, bevor du dich verantwortungsvoll vernetzt. Eine gute Praxis ist, regelmäßig die Nutzungsbedingungen zu prüfen und auf Aktualisierungen zu achten. Regelmäßige Policy-Reviews schützen dich vor stillen Änderungen.
Für Privatnutzer und kleine Unternehmen ist es hilfreich, sich auf etablierte Protokolle und Standards zu stützen. Die Verschlüsselung sollte mindestens moderne Algorithmen wie AES-256 nutzen, kombiniert mit stabilen Handshakes wie TLS 1.2 oder TLS 1.3. Auch Forward Secrecy verhindert, dass abgehörte Schlüssel später erneut entschlüsselt werden können. In der Praxis bedeutet das: Wähle VPN-Server mit starken Verschlüsselungsparametern, überprüfe Zertifikate regelmäßig und achte darauf, dass der Client korrekte DNS-Lecks verhindert. AES-256 mit TLS 1.3 und Forward Secrecy stärkt deinen Schutz deutlich. Was ist ein globaler VPN-client und warum er die netzwerkarchitektur verändert
Beachte, dass Links auf der Seite Provisionen enthalten können. Wenn du mehr zur konkreten Rechtslage und zu den Datenschutzhinweisen liest, findest du dazu verlässliche Hinweise in den verlinkten Quellen. Eine solide Entscheidung basiert auf Transparenz des Anbieters, klaren Logging-Regeln und geprüften Verschlüsselungsstandards. Und zuletzt: überprüfe regelmäßig deine Verbindung auf DNS-Lecks und teste den VPN-Client auf mögliche Fehlkonfigurationen. Regelmäßige Checks minimieren Überraschungen im Alltag.
Leistung, geschwindigkeit und fallstricke beim VPN nutzen
In der Praxis merkt man: Verschlüsselung und geographische Entfernung drücken direkt an der Geschwindigkeit. Die Wahl des Servers, das aktuelle Netzwerksystem und der Treiber des Endgeräts beeinflussen zudem Latenz und Durchsatz. Wer zu lange auf einen perfekten Standort wartet, verliert nützliche Zeit. Und ja: Manche Dienste erkennen VPN-Verkehr oder blockieren bekannte VPN-IP-Adressen. Firewall- und DNS-Einstellungen können hier oft helfen.
Verschlüsselung, Entfernung und ihre Auswirkungen
Starke Verschlüsselung erhöht den Overhead. Je länger der Weg zum VPN-Server, desto größer werden Latenzzeiten. Der typische Trade-off: Mehr Sicherheit kostet etwas Geschwindigkeit. Für sensible Anwendungen empfiehlt sich eine aktuelle TLS-Version und mindestens eine sichere Cipher-Suite. Wenn du von unterwegs arbeitest, wähle Servereinstellungen nahe deinem Standort, ohne auf Kompromisse bei der Privatsphäre zu verzichten. Verschlüsselung beeinflusst die Geschwindigkeit messbar, besonders bei großen Entfernungen. In 2026 bleibt die Praxis: Ein lokal nahe gelegener Server liefert oft die stabilste Performance. Nutze dabei moderne TLS-Konfigurationen und vermeide veraltete Protokolle.
Serverauswahl, Netzauslastung und Endgerätetreiber
Die Serverauslastung ist ein wesentlicher Geschwindigkeitstreiber. Ein voll ausgelasteter Knoten kann zu spürbarem Durchflussverlust führen. Wechsle zu weniger genutzten Servern oder nutze automatisch bevorzugte Knoten, falls dein Anbieter das unterstützt. Der Endgerätetreiber für WLAN oder kabelgebundene Verbindungen muss aktuell sein. Veraltete Treiber verursachen zusätzliche Paketverluste oder erhöhte Latenz. Netzwerkbelastung und Treiber-Aktualität entscheiden oft über die Praxisgeschwindigkeit. Wenn dein Router QoS-Einstellungen hat, priorisiere VPN-Verkehr sinnvoll.
Fallstricke: Erkennung, Blockaden und Konflikte
Viele Dienste erkennen VPN-Traffic, blockieren bekannte VPN-IP-Adressen oder wenden Geoblocking an. In solchen Fällen helfen häufig: andere Serverstandorte, zwei- bis dreistufiges DNS-Umleiten oder das Umgehen von DNS-basierten Checks durch sichere DNS-Resolver. Firewall-Regeln sollten so angepasst werden, dass VPN-Verkehr explizit erlaubt wird, ohne Sicherheitslücken zu öffnen. Traffic-Erkennung durch Dienste ist gängig; DNS-Umleitung und Firewall-Anpassungen lösen viele Blockaden. Beachte, dass manche Firewalls VPN-Verbindungen besonders streng behandeln. Prüfe daher regelmäßig deine Verbindungslogs. VPN kostenlos deutschland: wie gratis-VPNs sicher funktionieren und wann sie versagen
Ich habe mir relevante Dokumentationen angesehen und festgestellt, dass verschiedene Anbieter Kombinationen aus Serverstandort, Protokollwahl (zum Beispiel OpenVPN vs. WireGuard) und DNS-Strategien empfehlen. In der Praxis bedeutet das: Du wählst einen nahen Server, nutzt moderne Protokolle, hältst Treiber und Firmware aktuell und optimierst DNS-Einstellungen. WireGuard gilt oft als schnellerer Favorit, während OpenVPN bei Netzwerkintransparenz stabil bleibt. Mehr dazu findest du in den verlinkten Quellen, die konkrete Hinweise zu Legalität, Nutzung und technischen Abläufen geben. Siehe inline verlinkte Quellen zu VPN-Legalität und Einsatz.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Dies beeinflusst die Auswahl des Inhalts nicht. Wenn du weiterführende, spezifische Schritte wünschst, sag mir, in welchem Einsatzfall du dich befindest (Privatnutzer zuhause, kleines Unternehmen) – dann passe ich die empfohlenen Server, Protokolle und DNS-Einstellungen gezielt an.
Rechtslage 2026: was sie beachten sollten
VPN-Nutzung bleibt rechtlich zulässig in Deutschland, doch die Rahmenbedingungen ändern sich mit Datenschutz- und Aufsichtsregeln. Die DSGVO gilt auch für VPN-Anbieter und deren Logging-Praxis. Wer Daten verarbeitet oder Logs speichert, muss transparente Rechtsgrundlagen, Zweckbindung und Minimierung beachten. Datenschutzgrundverordnung beeinflusst, wie Protokolle und Standortdaten behandelt werden. Zudem können Speicherfristen und Meldungspflichten je nach Land variieren, auch wenn in der DACH-Region ähnliche Grundsätze gelten. Protokollierung muss kontrollierbar bleiben und auf das notwendige Maß beschränkt sein. Die Verantwortung für den eigenen Einsatz liegt immer beim Nutzer. Nutungsmuster sollten legal bleiben, etwa keine Geoblocking-Umgehung zu illegalen Zwecken oder zur Umgehung von Sicherheitsmaßnahmen.
1. Rechtsrahmen DSGVO, Logging und Provier-Standort
Ich habe mir angesehen, wie sich Datenschutzgesetze auf VPN-Nutzung auswirken. In der Praxis bedeutet das: Anbieter dürfen nur die Daten speichern, die wirklich notwendig sind, und Nutzer müssen klar über die Art der erhobenen Daten informiert werden. Wenn ein Anbieter Standortdaten, Verbindungsdaten oder Nutzungsstatistiken speichert, müssen diese Informationen nachvollziehbar minimiert und nach Zweck gebunden sein. Transparenz und Zweckbindung bleiben zentrale Prinzipien. Gleichzeitig gilt, dass die Wahl des Rechenzentrums Einfluss auf Durchsetzung und Aufsichtsmaßnahmen haben kann. In der DACH-Region setzen Behörden ähnliche Maßstäbe an, sodass Nutzer sich auf konsistente Grundsätze verlassen können. Für Privatnutzer bedeutet das: Achten Sie darauf, welche Logs ein Anbieter führt und wie lange sie gespeichert werden.
2. Logging, Speicherfristen und Provier-Standort
Verschiedene Länder setzen unterschiedliche Vorgaben zu Speicherzeiten und Datenarten. In der Praxis bedeutet das: Selbst wenn Sie in Deutschland wohnhaft sind, kann der Vertrag mit einem europäischen oder internationalen VPN-Anbieter verschiedene Datenspeicherpfade auslösen. Die DACH-Länder beachten ähnliche Grundsätze zu Minimierung, Zweckbindung und Rechtsgrundlagen. Minimierung der Datenpraxis schützt vor unerwünschter Datenweitergabe. Prüfen Sie, ob der Anbieter ein klares Datenschutzniveau nachweist, idealerweise mit einer unabhängigen Prüfung oder einem Transparentbericht. Die Standortwahl des Providers beeinflusst auch, welche Rechtswege im Fall von Auskunfts- oder Mitteilungsansprüchen bestehen. What makes a VPN netzwerk robust in 2026
3. Verantwortung des Nutzers und sichere Praxis
Die Verantwortung bleibt beim Nutzer. Nutzen Sie Muster, die rechtskonform bleiben, und vermeiden Sie Anwendungsfälle, die strafbar sind oder Dritten Schaden zufügen. Zu den praktischen Schritten gehören klare Nutzungsprinzipien, die Vermeidung von Log-Exporten in unsichere Umgebungen und das regelmäßige Prüfen der eigenen Einstellungen. Wenn Sie ein Unternehmen betreiben, gilt: Legen Sie eine klare VPN-Policy fest, dokumentieren Sie Datenflüsse und führen Sie jährliche Compliance-Checks durch. Klare Richtlinien schützen vor Unklarheiten bei Audits.
Citationshinweis: Für detaillierte Formulierungen zu den aktuellen Rechtsrahmen können Sie sich auf verfügbare Meldungen zu Gesetzeslage und Datenschutz beziehen. Zum Beispiel werden Aussagen zur DSGVO in Berichten beschrieben, die Datenschutzprinzipien wie Transparenz, Zweckbindung und Datenminimierung betonen. Mehr dazu finden Sie in den rechten Kontexten zu den genannten Quellen.
Where this is going next with VPN nutzen in 2026
Ein umfassender Blick auf Protokolle, Verschlüsselung und Fehlerbehebung zeigt: Die nächsten Jahre bringen mehr Klarheit statt Verwirrung. Ich habe festgestellt, dass VPNs künftig stärker auf Transparenz setzen, besonders was Logs, Jurisdiktion und Datenschutzversprechen angeht. Gleichzeitig bleibt die Geschwindigkeit ein zentrales Kriterium; Nutzerinnen in Deutschland sollten daher auf geprüfte Protokolle wie OpenVPN, WireGuard und IKEv2 achten. Die richtige Wahl hängt davon ab, ob du Streaming, Gaming oder sicheres Surfen bevorzugst.
Der Kernfokus verschiebt sich von reiner Abdeckung auf reale Nutzungsszenarien. Wer heute Verschlüsselung ernst nimmt, prüft zusätzlich Routinen zur Fehlerbehebung bei Verbindungsabbrüchen und DNS-Leaks. Die nächste Generation von Anbietern liefert mehr Automatisierung bei der Fehlererkennung und bessere Optionen gegen Leckagen. Für Deutschland bedeutet das: Achte auf klare Datenschutzhinweise, eindeutige Jurisdiktion und stabile WireGuard-Implementierungen.
Was du jetzt konkret tun solltest, wenn du nur eine Sache diesen Monat machst: überprüfe das Protokoll deiner VPN-Verbindung auf Leaks und teste regelmäßig die Geschwindigkeit unter realen Lastbedingungen. Wenn du mehr willst, setze auf einen Plan, der mindestens OpenVPN oder WireGuard unterstützt und schalte DNS-Protection ein. Sei bereit, dein Setup anzupassen, sobald Anbieter neue Funktionen veröffentlichen. Wie man die beste VPN programme auswählt und sicher nutzt
Backup strategy / What to try this week
- Prüfe, ob dein VPN-Protokoll WireGuard unterstützt und teste die Geschwindigkeit an mehreren Uhrzeiten.
- Führe einen DNS-Leak-Test durch und aktiviere DNS-Protection in deiner App.
- Dokumentiere deine Verbindungsabbrüche und notiere, ob ein Wechsel zu IKEv2 oder OpenVPN Abhilfe schafft.
- Prüfe Datenschutzhinweise des Anbieters auf klare Logs-Verpflichtungen und Jurisdiktion.
- Halte Ausschau nach Ankündigungen zu automatischen Fehlerbehebungen und transparenten Statusmeldungen.