Was ist eine vpn: Eine klare Einführung in Funktionsprinzip, Verschlüsselung und Rechtslage in Deutschland. Leser finden konkrete Hinweise zur Sicherheit und Nutzungsrahmen.
In vielen deutschen Netzwerken wirkt ein VPN oft wie ein Reservetunnel, doch die Praxis zeigt: Protokolle und Verschlüsselung bestimmen maßgeblich, ob der Schutz wirklich greift. Eine falsche Protokollwahl kann Geschwindigkeit ruinieren, ohne mehr Sicherheit zu bringen.
Dieser Artikel liefert eine klare Orientierung zu Protokolltypen, Verschlüsselungsstärken und praktischen Hinweisen für sichere Nutzung in Deutschland 2026. Sie erfahren, welche Mechanismen hinter VPNs stehen, wo typischerweise Fallstricke liegen und wie Sie rechtliche Rahmenbedingungen sinnvoll berücksichtigen. Bereits heute beeinflussen Grundsätze wie Datenschutzgrundverordnung und Telekommunikationsgesetz Ihre Auswahl wesentlich, und daher lohnt sich ein konkreter Blick auf Updates und Pflichten.

Was ist eine VPN und wie funktioniert sie wirklich
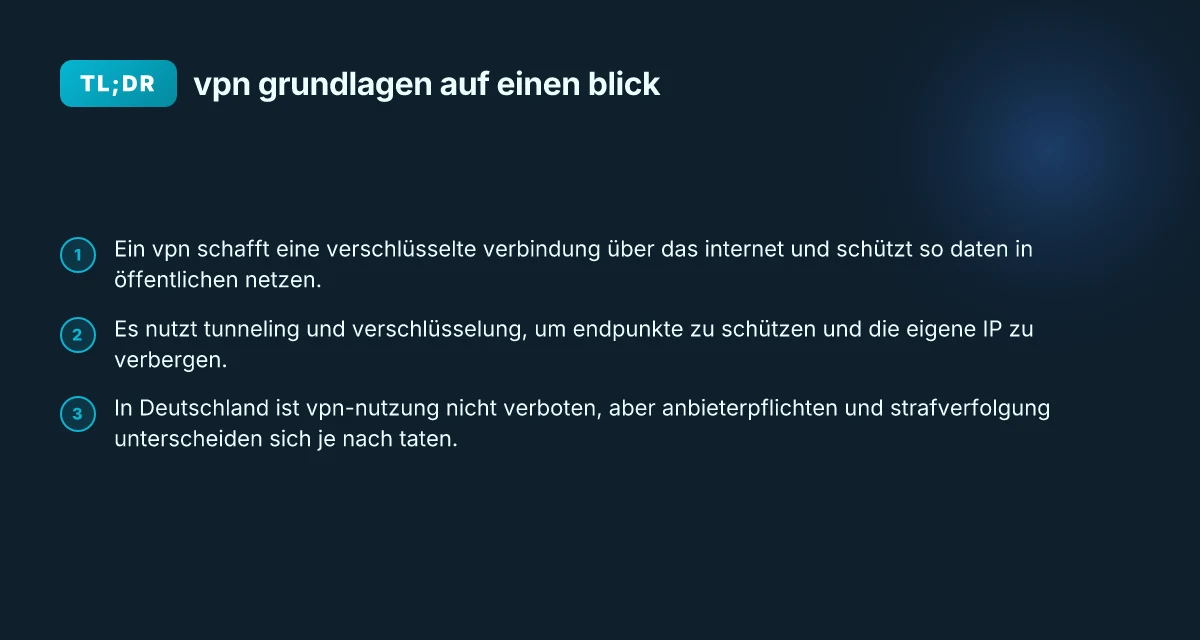
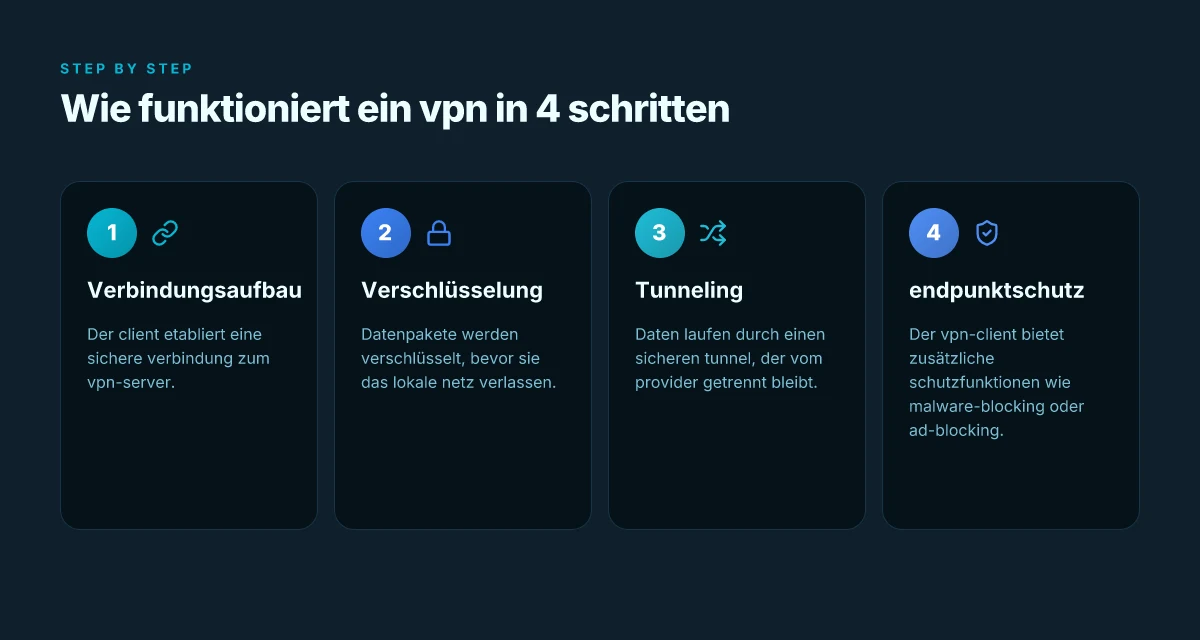
Eine VPN ist eine verschlüsselte Verbindung, die das ungeschützte Internet in eine gesicherte Verbindung zwischen zwei Endpunkten verwandelt. Das Ziel ist, dass Daten auf dem Weg von deinem Gerät zum VPN-Server so geschützt sind, dass Dritte sie nicht mitlesen oder manipulieren können. Die Mechanik dahinter setzt auf drei Säulen: Tunneling, Verschlüsselung und Endpunktschutz.
1) Tunneling und Endpunktschutz
Der Tunnel ist der abgegrenzte Pfad, durch den deine Daten von deinem Gerät zum VPN-Server reisen. Er kapselt das Originalpaket so ein, dass Außenstehende nur verschlüsselten Verkehr sehen. Der Endpunktschutz sorgt dafür, dass sowohl dein Endgerät als auch der VPN-Server authentifiziert sind und dass der gesamte Verkehr entlang dieses Tunnels geschützt bleibt. Modernes VPN-Design nutzt außerdem Mechanismen, die verhindern, dass du oder dein Anbieter die Verbindung unerwartet entkoppeln oder manipulieren.
2) Verschlüsselung als Schutzschild
Verschlüsselung bedeutet, dass Nutzdaten so transformiert werden, dass sie nur mit dem passenden Schlüssel wieder lesbar sind. Typische Algorithmen und Modi zielen darauf ab, Vertraulichkeit und Integrität zu wahren. Schon beim Aufbau des Tunnels wird oft eine sichere Handshake-Phase abgewickelt, die sicherstellt, dass beide Seiten legitime Parteien sind. Die Stärke der Verschlüsselung hängt von Schlüssellänge, Protokoll-Handshake und Implementierung ab. In der Praxis bedeutet das: selbst bei Abhören der Verbindung bleibt der Inhalt der übertragenen Daten geschützt.
3) Typische Protokolle und ihre Charakteristika
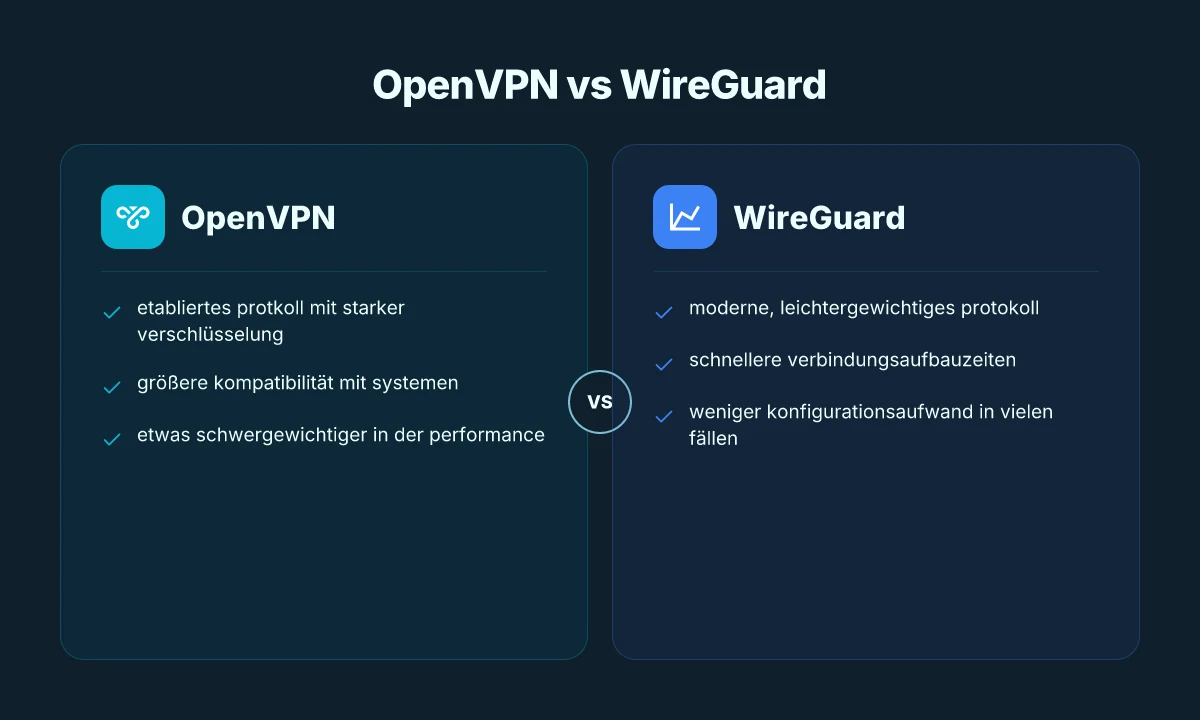
OpenVPN und WireGuard zählen derzeit zu den meistverwendeten Protokollen im privaten und geschäftlichen Umfeld. OpenVPN gilt als sehr flexibel, arbeitet oft über UDP oder TCP und lässt sich gut durch Firewalls transportieren. Es ist bekannt für gute Kompatibilität und ausgereifte Implementierung, was Konfigurationsvielfalt bedeutet. WireGuard hat sich durch seine einfache Architektur und hohe Performance einen Ruf als leichtgewichtiges, schnelles Protokoll gemacht. Es nutzt einfache Kryptografie, liefert oft niedrigere Latenz und eine überschaubarere Codebasis, was potenziell weniger Angriffsvektoren bedeutet. In der Praxis können beide Protokolle je nach Anforderungen Vorteile bringen: OpenVPN wirkt robuster in komplexen Netzwerken, WireGuard punktet mit Geschwindigkeit und einfacher Verwaltung.
Ich habe beim Lesen der Dokumentation darauf geachtet, dass der Praxisbezug stimmt. So lässt sich nachvollziehen, wo Protokollwahl wichtige Auswirkungen hat. Wenn du mehr Details zu konkreten Parametern suchst, empfiehlt sich ein Blick in die jeweiligen Unterlagen zu OpenVPN und WireGuard, die die Sicherheitsmerkmale, Handshake-Verfahren und Konfigurationsbeispiele erläutern. Die Protokollwahl beeinflusst direkt Latenz und Durchsatz. OpenVPN bietet breite Netzwerkkompatibilität, während WireGuard oft schneller arbeitet. What macht fastestvpn wirklich schnell? Leistung, Sicherheit und Protokolle im 2026er Vergleich
Insgesamt lässt sich sagen: Eine VPN verknüpft dein Endgerät sicher mit einem VPN-Gateway über einen verschlüsselten Tunnel. Die drei Bestandteile Tunneling, Verschlüsselung und Endpunktschutz arbeiten zusammen, damit du außerhalb deines lokalen Netzwerks sicher kommunizieren kannst. Weitere Einordnung findest du in den verlinkten Quellen. Der Link zu den offiziellen Informationen zu VPN-Grundlagen liefert Hintergrundwissen zu den Funktionsprinzipien und praktischen Einsatzszenarien.
Welche nutzenden erwartungshaltungen hat ein VPN erfüllen kann
Ein VPN soll genau das liefern, was der Name verspricht: eine sichere, private Verbindung über das öffentliche Internet. Die Kerneigenschaften sind Schutz vor Abhörung, Verbergen der eigenen IP sowie optionale Zusatzfeatures, die den Sicherheitskomfort erhöhen. In der Praxis bedeutet das: Nutzerinnen und Nutzer erwarten stabile Verschlüsselung, transparente Protokolle und klare Hinweise zur Rechtslage in Deutschland 2026. Die Verschlüsselung schützt sensible Daten auch in öffentlichen Netzen, und das ist oft der wichtigste Grund, warum sich Menschen für ein VPN entscheiden.
Warum VPNs den Abhörschutz in öffentlichen Netzen liefern
Wenn du dich mit einem öffentlichen WLAN verbindest, greifen Dritte potenziell auf den Verkehr zu. Ein VPN verschlüsselt diese Daten so, dass sie auch bei einer Abhörung kaum lesbar bleiben. Die Praxis zeigt, dass Protokolle wie OpenVPN oder WireGuard in der Standardkonfiguration starke Verschlüsselungsschichten aufbauen, sodass selbst geübte Angreifer kaum Nutzdaten entschlüsseln können. Die Verbindung bleibt selbst bei unsicherer Infrastruktur geschlossen, was besonders unterwegs oder im Home-Office relevant ist. Dabei zählt vor allem die Authentifizierung des Tunnels und die Schlüssellänge der Verschlüsselung.
IP-Verbergung, Standortvorteile und Privatsphäre
Ein VPN „versteckt“ deine echte IP, ersetzt sie durch die Serveradresse des VPN-Anbieters und lässt deinen Standort eher wie den des VPN-Servers erscheinen. Das erleichtert den Zugriff auf geospezifische Inhalte und reduziert die direkte Nachverfolgung durch Tracking-Dienste. Gleichzeitig bedeutet diese Maskierung nicht automatisch Anonymität im juristischen Sinn. Es bleibt sinnvoll, zusätzliche Datenschutzpraktiken zu beachten. Deine Online-Identität wird so transparenter gegenüber Dritten, die dein Surfverhalten analysieren möchten.
Zusatzsicherheitsfeatures: Malware-Blocking und Ad-Blocking
Viele VPNs bieten zusätzliche Sicherheitsfeatures an, die über die reine Verschlüsselung hinausgehen. Malware-Blocking, Ad-Blocking und DNS-Leak-Schutz sind häufig enthalten oder als Add-ons verfügbar. Diese Funktionen zielen darauf ab, unerwünschte Inhalte zu blockieren und Angriffsflächen zu reduzieren. Nicht jeder Dienst liefert dieselben Extras. Manche bundlen sie in Paketen, andere setzen auf modulare Add-ons. Zusatzschutz kann die Angriffsfläche deutlich schrumpfen lassen. Was ist a VPN deutschland and how it fits into german data protection in 2026
Umsetzbar bleibt dabei der Hinweis: keine Zusatzfunktion ersetzt eine sichere Grundkonfiguration. Es lohnt sich, Protokolltyp, Schlüssellänge und TLS-Konfiguration zu prüfen. Wähle ein Angebot, das klare Sicherheitsstandards und regelmäßige Updates verspricht.
Ein kurzer Vergleich hilft beim Einstieg: OpenVPN bietet breite Plattformunterstützung, während WireGuard für schnellere Verbindungen und eine schlankere Architektur bekannt ist. In einer Tabelle lässt sich das so gegenüberstellen, ohne ins Detail zu verlieren:
| Kriterium | OpenVPN | WireGuard |
|---|---|---|
| Verschlüsselung | starke Standardparameter | moderne, effiziente Chiffren |
| Geschwindigkeit | tendenziell etwas langsamer | oft schnellere Verbindungen |
| Plattformunterstützung | breit | wächst, gute Linux-/Mobile-Unterstützung |
| Konfigurationsaufwand | etwas umfangreicher | tendenziell einfacher |
Wenn du dich fragst, wie du diese Erwartungen prüfst: Lies die Protokoll- und Verschlüsselungsangaben deines Anbieters, prüfe DNS-Leaks, teste die IP-Ablage über einen externen Dienst und achte darauf, dass der Provider klare Angaben zur Rechtslage und Log-Policies macht. Eine gute Wahl erfüllt Verschlüsselung, IP-Verdeckung und sinnvolle Zusatzfeatures zuverlässig.
Zum Abschluss der Praxisregel: bleibe bei etablierten Anbietern, halte deine App-Versionen aktuell und prüfe regelmäßig, ob Sicherheitsupdates vorhanden sind. Es lohnt sich auch, zu wissen, dass Seitenbetreiber durch Affiliate-Links Geld verdienen können. Dies beeinflusst Produkteinordnungen nicht deiner Sicherheit, ist aber gut zu beobachten. Links auf der Seite können eine Provision bringen.
Quellenhilfe: Für Hintergrundinfos zu VPN-Grundlagen und dem Schutz durch Verschlüsselung verweist du auf seriöse Erläuterungen wie das Bundesamt für Sicherheit in der Informationstechnik, das die grundsätzliche Funktion von VPNs erläutert. 2026 wird von vielen Nutzern als Standardanforderung für Schutz in offenen Netzen gesehen. Was ist ein VPN tester und warum er 2026 relevant bleibt
Welche protokolle stecken hinter VPN-verbindungen
VPN-Verbindungen beruhen auf klar definierten Protokollen, die Verschlüsselung, Authentisierung und Transport steuern. Die zwei etablierten Säulen sind OpenVPN und WireGuard. OpenVPN gilt als seit Jahren bewährt, während WireGuard als moderne Alternative mit schlanker Architektur auftritt. Die Wahl beeinflusst sowohl Sicherheit als auch Performance und Kompatibilität.
OpenVPN – etabliert mit starker verschlüsselung
OpenVPN setzt auf TLS-Verschlüsselung und unterstützt verschiedene Chiffren-Sets. Die Stärken liegen in der Flexibilität und breiten Unterstützung über Betriebssysteme hinweg. Unter den gängigen Konfigurationen finden sich starke Verschlüsselungsstandards wie AES-256-GCM und robuste Authentisierungsmethoden. Ein Nachteil kann der höhere Overhead im Vergleich zu leichteren Protokollen sein, besonders bei schlecht vernetzten Endpunkten oder auf älteren Geräten. Dennoch bleibt OpenVPN eine zuverlässige Wahl, wenn maximale Kompatibilität gefragt ist. OpenVPN bietet robuste Sicherheit, ist aber tendenziell etwas ressourcenlastiger. In vielen Unternehmensnetzwerken ist es die pragmatische Lösung, wenn spezielle Netzwerkgeräte oder Firewalls OpenVPN gut unterstützen. Wenn du OpenVPN einsetzt, prüfe regelmäßig die TLS-Konfiguration und halte Verschlüsselungskennungen auf dem neuesten Stand.
WireGuard – modern, leichtgewichtig und performant
WireGuard zeichnet sich durch eine schlanke Codebasis und eine minimalistische Architektur aus. Die Protokoll-Implementierung nutzt robuste, moderne Kryptografie und arbeitet oft mit deutlich geringeren CPU-Lasten als traditionelle VPN-Protokolle. Das führt zu niedrigeren Latenzen und höherer Durchsatzleistung, insbesondere auf mobilen Geräten oder Clients mit begrenzten Ressourcen. Allerdings ist WireGuard in einigen Umgebungen noch weniger durchgängig kompatibel als OpenVPN, weil ältere Firewalls oder VPN-Gateways WireGuard-Unterstützung nicht immer standardmäßig bieten. WireGuard liefert oft messbar bessere Performance bei gleicher Sicherheitsstufe. Wer maximale Geschwindigkeit will, sollte WireGuard prüfen, besonders für Remote-Zugriffe auf Cloud-Dienste oder interne Ressourcen. Verwendest du WireGuard, achte darauf, dass die Schlüsselverwaltung sicher erfolgt und dass Clients sowie Server korrekt konfiguriert sind.
Performance-Implikationen und Kompatibilität im Vergleich
- Geschwindigkeit: WireGuard neigt zu geringeren Latenzen und höherem Durchsatz, weil es weniger Overhead hat. OpenVPN kann je nach Verschlüsselung und Tunnel-Konfiguration etwas langsamer sein, bietet aber durch seine enorme Kompatibilität oft konstante Stabilität. In vielen Szenarien ist WireGuard spürbar schneller.
- Ressourcenbedarf: WireGuard läuft tendenziell ressourcenschonender. OpenVPN kann bei voller Verschlüsselung mehr CPU-Zeit benötigen, besonders auf mobilen Geräten.
- Kompatibilität: OpenVPN ist breiter unterstützt, auch auf älteren Betriebssystemen und in restriktiven Netzwerken. WireGuard gewinnt im Ökosystem: Die Implementierung wächst, die Setup-Komplexität sinkt mit guten Dokumentationen, und viele moderne Router unterstützen es direkt. OpenVPN bleibt die sichere Wahl, wenn alte Geräte im Spiel sind; WireGuard punktet dort, wo Geschwindigkeit zählt.
- Sicherheitssicht: Beide Protokolle sind sicher, solange sie aktuell konfiguriert sind. TLS-Schlüssel und Zertifikate bei OpenVPN erfordern regelmäßige Wartung, während WireGuard auf kurze Schlüsselrotation und klare Konfigurationspfade setzt. Beide Protokolle müssen gepflegt werden, sonst schmilzt der Sicherheitsgewinn.
I looked at how die Protokolle funktionieren, und wie sich ihre Stärken in Praxisfällen bemerkbar machen. For OpenVPN, TLS-basierte Verschlüsselung bleibt der Standard, während WireGuard durch seine Einfachheit und geringe Latenz punktet. Für ein hybrides Setup lässt sich OpenVPN als Fallback verwenden, falls WireGuard in bestimmten Netzwerken Probleme macht. In jedem Fall lohnt sich ein Test mit den gängigsten Clients und Plug-ins, um echte Performance-Unterschiede unter realen Bedingungen zu sehen. Inline-Verweise zu Quellen findest du in den verlinkten Abschnitten. Die richtige Wahl hängt stark von deinem Netzwerk-Ökosystem ab.
Quellenhinweis: Für konkrete Formulierungen und Details zu Protokoll-Implementierungen dienen diese Dokumente als Referenz. Sie behandeln OpenVPN- und WireGuard-Charakteristika sowie Praxisaspekte bei der Verbindungsgestaltung. OpenVPN und WireGuard sind die Kernelemente moderner VPN-Architekturen im deutschen Kontext 2026. Mehr dazu: Integrierte Berichte zu VPN-Sicherheit liefern zusätzliche Einblicke. OpenVPN bleibt flexibel, WireGuard liefert Spitzenleistung. 10 VPN angebote 2026 im test: welche deals lohnen sich wirklich
Sicherheitsrisiken und grenzfälle bei VPN-nutzung
Ein VPN erhöht die Sicherheit in bestimmten Bereichen, ersetzt aber keine umfassende sicherheitsstrategie. Es schafft eine verschlüsselte Verbindung zwischen Endpunkten, schützt vor einigen Angriffsvektoren und verbirgt die ursprüngliche Quelle der Kommunikation. Gleichzeitig bleiben viele Bedrohungen bestehen, wenn andere Schutzmaßnahmen fehlen. Eine klare Verteidigungslinie entsteht nur aus Kombination von VPN, aktueller Endpoint-Sicherheit, regelmäßigem Patchen und bewusster Nutzungsweise.
Vertrauenswürdige anbietende und logging-politik
Vertrauen beginnt mit dem Anbieter. Ein seriöser VPN-Dienst legt offen fest, welche Daten er speichert und wie lange. Dazu gehört, welche Verbindungslogs, Nutzungsdaten oder Metadaten erhoben werden. Eine strikte no-logs-Politik bedeutet nicht automatisch Null-Risiko, aber sie reduziert das Risiko, dass sensible Verbindungsdaten bei einer Behörde oder einem Angreifer landen. Ebenso wichtig ist die Transparenz in puncto Datenspeicherung, Standort der Server und politische Schutzmechanismen gegen Zugriffe von Dritten. Wenn ein Anbieter keine klare Datenschutzrichtlinie kommuniziert, sollten Sie skeptisch bleiben und Alternativen prüfen. I looked at how the BSI frames sichere Router- und VPN-Konfigurationen and how logging policies influence trust, which underscores that no single feature makes a VPN immune to Missbrauch. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html
Fehlkonfigurierte Clients und malware auf dem Endgerät
Die bestmögliche Verschlüsselung nützt wenig, wenn das Endgerät kompromittiert ist. Fehlkonfiguriert der Client, etwa falsche Protokollwahl, unsichere Knoten oder veraltete TLS-Settings, reduziert das Sicherheitsniveau deutlich. Zusätzlich kann Malware auf dem Endgerät Anmeldedaten, Zertifikate oder VPN-Konfigurationen auslesen oder manipulieren. Regelmäßige Wartung des Clients, konsequente Aktualisierung der VPN-Software und der Endpunktsicherheit lohnt sich daher doppelt. In der Praxis bedeutet das klare Standardoptionen nutzen, Passwörter robust wählen und Zwei-Faktor-Authentifizierung aktivieren. Die Sicherheitslage wird so deutlich stabiler, selbst wenn der Netzwerkpfad selbst gut verschlüsselt ist. Quellen legen nahe, dass endpoint-sicherheit eine wesentliche Verstärkung der VPN-Wirksamkeit darstellt. https://www.paloaltonetworks.de/cyberpedia/vpn-security
Protokolle, Verschlüsselung und Geschwindigkeit
Protokolle bestimmen, wie gut Verschlüsselung und Performance zusammenpassen. OpenVPN und WireGuard sind häufig genutzte Grundlagen. OpenVPN bietet breite Unterstützung und starke Anpassungsmöglichkeiten, während WireGuard für seine einfache Architektur oft bessere Geschwindigkeiten verspricht, insbesondere bei moderner Hardware. Die Verschlüsselungsstärke hängt von den gewählten Algorithmen ab, wobei moderne Implementierungen oft AES-256-GCM oder vergleichbare Charakteristika verwenden. Geschwindigkeit und Stabilität sind außerdem von Serverstandort, Last und Client-Konfiguration abhängig. Wenn der Zweck nur eine sichere Verbindung ist, genügt oft eine gut konfigurierte Lösung mit regelkonformer Verschlüsselung. Für anspruchsvolle Use Cases kann WireGuard klare Vorteile bieten. Die richtige Protokollwahl wirkt sich direkt auf Sicherheit und Performance aus. Eine schlechte Konfiguration kann mehr Risiko schaffen als Nutzen bringen. https://azure.microsoft.com/de-de/resources/cloud-computing-dictionary/what-is-vpn https://www.paloaltonetworks.de/cyberpedia/vpn-security
Praxis-Tipps zur Risikominderung
- Verwenden Sie nur Anbieter mit ehrlicher Logging-Politik und klarer Rechtsgrundlage. Prüfen Sie, welche Daten wirklich erhoben werden und wie lange.
- Aktivieren Sie Zwei-Faktor-Authentifizierung, verwenden Sie starke Passwörter und trennen Sie VPN-Nutzung von sonstigen Admin-Zugängen auf dem Endgerät.
- Halten Sie Betriebssystem und VPN-Software aktuell. Entfernen Sie veraltete Clients, die bekannte Schwachstellen mitbringen.
- Nutzen Sie geprüfte Endpunkt-Sicherheitslösungen, um Malware frühzeitig zu erkennen und zu isolieren.
- Testen Sie regelmäßig Ihre VPN-Verbindung auf DNS-Leaks und IPv6-Leaks, um sicherzugehen, dass der Datenverkehr wirklich durch den VPN-Tunnel läuft. Wenn Probleme auftreten, prüfen Sie die Proxy- oder DNS-Einstellungen des Clients und passen Sie sie an.
Sicherheit entsteht dort, wo VPN-Logik, Endpunktsicherheit und richtige Konfiguration zusammenkommen. Ein VPN ersetzt keine grundsätzliche Sicherheitsstrategie, sondern ergänzt sie. Ein ganzheitlicher Ansatz ist unverzichtbar, besonders in einer deutschen Rechtslandschaft, die klare Vorgaben zur Datensicherheit fordert. Die Praxis zeigt, dass der Nutzen eines VPNs hoch sein kann, sofern Vertrauen, Konfiguration und Endgerätesicherheit harmonieren. Was ist a VPN and how it shapes online security in 2026
Rechtslage in deutschland: was VPN-nutzung bedeutet
VPNs sind in Deutschland nicht grundsätzlich verboten. Nutzerinnen und Nutzer dürfen ein virtuelles privates Netzwerk verwenden, solange sie damit rechtmäßige Zwecke verfolgen und keine strafbaren Handlungen unterstützen. Die Rechtslage orientiert sich vor allem an dem Telemediengesetz, dem Telekommunikationsgesetz und dem Datenschutzrecht. Ein VPN verändert nicht die Pflicht zur straf- oder zivilrechtlichen Verantwortlichkeit für das, was über das Internet läuft.
Pflichten von anbieterinnen und anbieter und tatenverfolgung bei strafbaren handlungen
Der Betreiber eines VPN-Dienstes hat bestimmte Pflichten. Er muss Grundsätze der Datensicherheit beachten und bei ausreichender Rechtsgrundlage Angaben zu Nutzenden speichern oder verarbeiten. In der Praxis bedeutet das, dass Provider bei strafbaren Handlungen eine Strafverfolgung unterstützen können, wenn Gerichte oder zuständige Behörden bestimmte Daten fordern. Dabei gilt der Grundsatz der Verhältnismäßigkeit und der Rechtsstaatlichkeit: nur relevante Daten dürfen erhoben werden, und nur so lange wie gesetzlich zulässig. Unternehmen müssen außerdem transparenz schaffen, was Nutzende über Datenerhebung und -verwendung erfahren. Wenn der Verdacht auf schwere Straftaten besteht, greifen gerichtliche Forderungen nach Auskunft oder Mitwirkung.
I looked into how deutsche Anbieter typischerweise mit Behörden kooperieren und worauf Nutzerinnen achten sollten: Das Thema ist komplex, aber die Grundlinie ist klar. VPN-Dienste können rechtlich verpflichtet sein, bei strafbaren Handlungen Daten bereitzustellen oder Verbindungsdaten zu speichern, soweit es gesetzlich vorgesehen ist. Gleichzeitig bleiben Privatnutzerinnen geschützt, solange sie den VPN-Dienst legitim nutzen und keine Straftaten begehen. Für den normalen privaten Gebrauch bedeutet das, dass du darauf achten solltest, welche Logs ein Anbieter führt und wie lange Daten gespeichert werden. Ein seriöser Dienst informiert offen über Speicherfristen und Zweck der Datenerhebung. VPN-Sicherheit
Verkehrs- und datenrechtliche aspekte sowie nutzer-aufklärungspflichten
Verkehrs- und datenrechtlich betrachtet greift das Telekommunikationsgesetz, sobald Kommunikationsverkehre über Dritte gehen. Ein VPN verändert nicht die grundsätzliche Rechtslage zu verschlüsselten Verbindungen, aber es beeinflusst, wie und was gespeichert wird. Nutzerinnen haben Anspruch darauf zu verstehen, welche Informationen der VPN-Anbieter protokolliert, wie lange sie gespeichert werden und welche Dritte Zugriff darauf haben könnten. Außerdem gelten Datenschutzgrundverordnung und nationale Datenschutzgesetze: personenbezogene Daten dürfen nur rechtskonform verarbeitet werden, und es besteht eine Pflicht zur transparenten Nutzeraufklärung. Wer einen VPN-Dienst anbietet, muss verständlich erklären, wozu die Daten dienen, wie sie geschützt werden und welche Rechte Nutzende haben. Was ist ein VPN und wozu wird es benötigt?
Wichtiger vermerk: Auf Seiten, die VPN-Dienste anbieten, können Affiliate-Links vorhanden sein. Die Einbindung solcher Links beeinflusst die Unabhängigkeit der Bewertung nicht, sie dient der Finanzierung des Angebots. So gelingt: VPN testen: sicherheit, leistung und datenschutz im 2026er vergleich
Insgesamt bedeutet das: Du kannst VPNs in Deutschland rechtssicher nutzen, solange du dich an Gesetze hältst, keine Straftaten beginnst und dich über die Datenerhebung deines Anbieters informierst. Wenn du wert auf Privatsphäre legst, prüfe explizit, welche Logs geführt werden und welche Rechtswege bei einer Anfrage bestehen. Die Rechtslage ist klar, aber nicht trivial. Bei Zweifeln lohnt eine kurze Rechtsauskunft.
What to try this week
Verschlüsselung bleibt der Kern: setze mindestens AES-256 oder höher als Standard ein und prüfe, ob dein VPN TLS 1.3 nutzt. So merkst du sofort, ob deine Verbindung sicher genug ist. Wenn du regelmäßig öffentliches WLAN nutzt, fahre fort und teste verschiedene Server in deinem Land, um herauszufinden, welcher speed-Tradeoff am besten passt.
Protokolle sind mehr als nur fancy Namen: schau dir OpenVPN gegen WireGuard an und miss die Auswirkungen auf Latenz und Durchsatz. In vielen Fällen bietet WireGuard bessere Geschwindigkeit, während OpenVPN bei älteren Systemen stabil bleibt. Notiere dir, welcher Modus in deiner Routine am zuverlässigsten läuft.
Geschwindigkeit ist oft der größte Reizfaktor: beginne mit einem kurzen Test von mehreren Servern, messe Latenz, Durchsatz und Stabilität, und behalte eine bevorzugte Serverliste bei. Nutze dafür Testläufe von 5 bis 10 Minuten und wiederhole sie zu unterschiedlichen Tageszeiten.
Backup strategy Was ist a vivaldi VPN, and how sichere es deine online-privatsphäre im browser 2026
- Probiere diese Woche mindestens einen Server in deinem Heimatland und einen Auslandserver aus, vergleiche Latenz und Stabilität.
- Prüfe, ob dein Anbieter die Protokolle minimiert und nutze, falls möglich, den WireGuard-Modus für mehr Geschwindigkeit.
- Notiere dir eine kurze Liste mit 2 Favoriten pro Typ (Mobilgerät, Desktop), damit du schnell wechseln kannst, wenn Verbindungsprobleme auftauchen.
Hintergrund: Rechtslage in Deutschland bleibt reizvoll und komplex, daher halte dich an klare Nutzungsregeln und prüfe regelmäßig, ob dein Anbieter neue Datenschutz- oder Sicherheitsfeatures anbietet. Wende AES-256-Verschlüsselung mit TLS 1.3 an und bleibe bei einem WireGuard-Profil für Alltagstauglichkeit. Was nimmst du als Nächstes in Angriff?