Erfahren Sie, wie vpns heute funktionieren, welche Protokolle und Schwachstellen relevant sind und welche Rechtslage in der EU 2026 gilt. Klar erklärt und praxisnah.
Ein häufiger Irrtum: die VPN-Konfiguration ist das einzig problematische Glied in der Sicherheitskette. Tatsächlich entscheiden prozessuale Feinkontrollen, wie Zugriffskontrollen, Protokollierung und Policy-Management, ob ein Tunnel wirklich sicher bleibt. Eine fehlerhafte Richtlinie zu Logs oder Zugriffen macht oft mehr Schaden als ein schwaches Verschlüsselungsprotokoll.
Dieses Stück zeigt, warum EU-Compliance erst greift, wenn Technik, Governance und Architektur zusammenarbeiten. Es beleuchtet klare Fallstricke in der VPN-Implementierung, von Fehlkonfigurationen der Protokolle bis zu nicht standardisierten Auditprozessen, und macht greifbar, wie Unternehmen trotz strenger Vorgaben sicher bleiben. In 2026 beeinflussen regulatorische Anforderungen, wie der Umgang mit Zugriffen und Datenspeicherung, direkt die Praxis. Dieser Leitfaden liefert präzise Checks, um Tücken zu erkennen, Prioritäten zu setzen und die Sicherheit wirklich zu erhöhen. Durch konkrete Schritte wird sichtbar, wo Compliance wirkt und wo technische Anpassungen nötig sind.

Was macht VPNs sicherer als herkömmliche verbindungen im internet?
VPNs schützen den datenverkehr durch zwei kernelemente: verschlüsselung und tunneling. Verschlüsselung verwandelt klare Informationen in unlesbare Signale, bevor sie das öffentliche netz erreichen. Tunneling sorgt dafür, dass diese Signale innerhalb eines gesperrten pfads übertragen werden. Zusammen verhindern sie, dass Dritte Inhalte mitlesen oder manipulieren können, selbst wenn sie die transportwege überwachen.
1) Grundlegende verschlüsselung und tunneling
Der erste sicherheitsbaustein ist die starke verschlüsselung im ruhezustand und während der übertragung. Praktisch alle heute relevanten vpn-protokolle verwenden robuste schlüssel- und verschlüsselungsstandards, die auf dem aktuellen stand der technik beruhen. Diese kombination aus algorithmsicherheit und schlüsselaustausch verhindert abhörversuche auf dem transportweg. Gleichzeitig sorgt das tunneling dafür, dass selbst kompromittierte netzwerke keine rohen daten mehr sehen. Der effekt: selbst bei öffentlich zugänglichen netzen bleiben sensible informationen geschützt.
Wichtige sicherheitsaspekte laufen hier zusammen: starke verschlüsselung, zuverlässiger schlüsselaustausch, und ein stabiles tunneling-Protokoll.
2) Protokolle im fokus: IPsec, OpenVPN, WireGuard
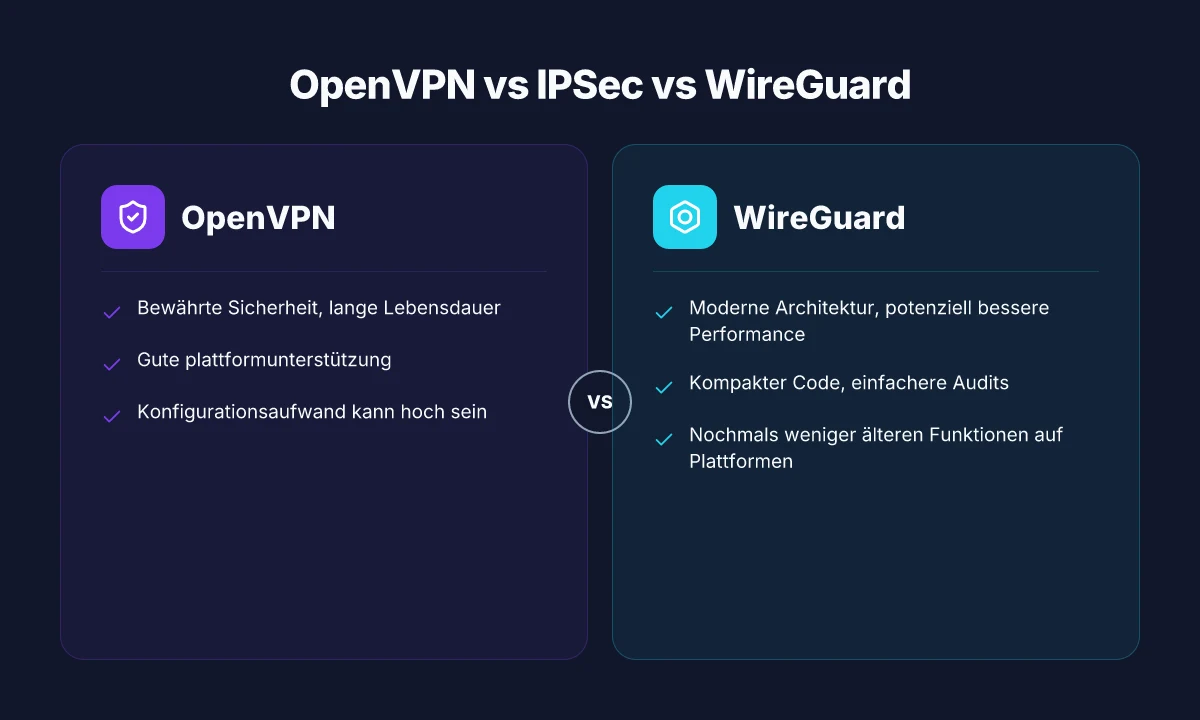
Jedes vpn-protokoll bringt seine stärke mit. IPSec arbeitet oft auf netzwerkebene und bietet robuste schlüsselaustauschmechanismen, was es zu einer guten wahl für fierce enterprise- deployments macht. OpenVPN ist flexibel, opensource und lässt sich gut durchfirewalls steuern, wodurch es in gemischten netzwerken besonders zuverlässig ist. WireGuard setzt auf eine schlanke codebasis, weniger angriffsflächen und oft bessere performance bei moderner hardware. Die wahl hängt davon ab, welche passgenaue balance aus sicherheit, kompatibilität und geschwindigkeit ein unternehmen benötigt. In der praxis zeigt sich: WireGuard liefert häufig geringere latenzen bei vergleichbarer sicherheit, während IPSec in legacy-umgebungen leichter zu harmonisieren ist.
IPSec bietet robuste schlüsselaustauschmechanismen, OpenVPN punktet mit fleksibler auslegung, WireGuard bleibt stromlinienförmig und schnell.** Nord VPN angebote 2026: versteckte fehlerquellen, echte rabattgrößen und was du beachten musst
3) Konfigurationsqualität entscheidet über wirklich sichere verbindung
Wie sicher ein vpn wirklich ist, hängt maßgeblich von der konfiguration ab. Selbst das stärkste protokoll nützt wenig, wenn zeugnisse wie coachungsfehler, mitschuldige standardpasswörter oder falsch gesetzte zugangsrichtlinien vorliegen. Dazu gehören korrekte zertifikatsverwaltung, aktuelle software-versionen, regelmäßige schaltschrank-reviews der zugriffsregeln, sowie sichere schlüsselerneuerung und token-basiertes login- management. Ein gut gewarteter vpn-setup reduziert die oft auftretenden fehlerquellen wie misconfigurations oder veraltete clusters.
Regelmäßige updates, korrekte zertifikatsverwaltung und strikte zugriffsrichtlinien sind entscheidend.
Bottom line: VPNs bieten die erwartete sicherheit vor herkömmlichen netzwerken, aber die wirkliche stärke entsteht, wenn verschlüsselung, protokollwahl und konfigurationspraxis zusammenpassen. Ohne sorgfältige konfiguration bleiben selbst starke prozesse anfällig. Die quellenlage betont, dass veraltete oder falsch konfigurierte vpn-werkzeuge eine der größten risikofaktoren bleiben. Für unternehmen bedeutet das: priorisieren sie klare protokollempfehlungen, prüfen sie regelmässig die konfigurationen und setzen sie auf robuste zertifikats- sowie schlüsselaustauschverfahren. https://www.paloaltonetworks.de/cyberpedia/vpn-security
Die wichtigsten VPN-protokolle im check: sicherheit, leistung, kompatibilität
OpenVPN, IPSec und WireGuard liefern die drei Eckpfeiler moderner VPN-Architekturen. Die Wahl beeinflusst Sicherheit, Latenz und Kompatibilität deutlich. In der Praxis zeigt sich: OpenVPN bleibt robust und vielseitig, IPSec punktet mit Breitenausnutzung und WireGuard punktet mit leichter Implementierung und geringem Overhead. WireGuard bietet in vielen Fällen die niedrigste Latenz und den einfachsten Verbindungsaufbau, während OpenVPN in Umgebungen mit strengen Firewall-Regeln und umfangreichen Client-Konfigurationen oft die zuverlässigsten Kompatibilitätsoptionen liefert. Zur Sicherheit liegen alle drei Protokolle auf modernen Handshake-Verfahren, doch die Details machen den Unterschied.
Verschlüsselungsstärken und handshake-Mechanismen Beste VPN anbieter 2026: fakten, trades offs und eine klare empfehlung
- OpenVPN arbeitet typischerweise mit TLS-Handshake über UDP oder TCP, nutzt starke Cipher-Suiten wie AES-256-GCM oder AES-128-GCM und setzt auf Perfect Forward Secrecy durch Ephemeral-Schlüssel während des TLS-Handshakes. Das bietet gute Abwehr gegen Abhörangriffe, geht aber nicht ganz so leicht von der Hand wie moderne Protokolle.
- IPSec ist in zwei Modi verfügbar: Transport- und Tunnelmodus. Mit IKEv2 oder IKEv2/IPSec组合 lassen sich starke Verschlüsselungsschemata wie AES-256-GCM und sichere Authentifizierungsmethoden realisieren. Die Handshake-Historie ist etabliert, erfordert oft mehr Konfigurationsaufwand, bietet aber gute Stabilität in Mobilumgebungen.
- WireGuard setzt auf einen schlanken Handshake mit Curve25519 für Schlüsselaustausch und ChaCha20-Poly1305 für Verschlüsselung. Das Modell reduziert Overhead deutlich und unterstützt schnelle Verbindungsaufbauzeiten. Die Sicherheitsannahmen basieren auf modernen, gut geprüften Bausteinen; Prozess und Codebasis sind kompakt, was auditierbar ist.
Praxisrelevante kompatibilität mit betriebssystemen und apps
- OpenVPN ist breit kompatibel: Windows, macOS, Linux, iOS und Android unterstützen Clients vielfältiger Anbieter. Die Konfiguration kann komplex sein, besonders in restriktiven Netzwerken. Trotzdem bleibt OpenVPN oft die sicherste Wahl in gemischten Umgebungen.
- IPSec wird häufig in mobilen Geräten bevorzugt, weil es sich gut in System-Integrationen einfügt. Viele Unternehmensgeräte nutzen IKEv2/IPSec als Standard, was nahtlose Roaming-Funktionen unterstützt. In einigen Fällen muss man jedoch Firewall- oder NAT-Probleme berücksichtigen.
- WireGuard genießt zunehmende Unterstützung in Kernbetriebssystemen. Native Implementierungen in neueren OS-Versionen und in populären VPN-Apps führen zu leichterer Bedienung und besseren Performance. Allerdings können ältere Geräte oder streng kontrollierte Umgebungen zusätzliche Anpassungen erfordern, damit Router- oder Firewall-Einschränkungen keine Blockaden verursachen.
Praxishinweis aus der aktuellen Regulatorik
- In EU-Umgebungen ist die Implementierung von VPN-Lösungen oft Teil von Datenschutz- und Sicherheitskonzepten. Klar definierte Protokoll- und Verschlüsselungsstandards erleichtern Zertifizierungen und Audits, während veraltete oder falsch konfigurierte vPn-Verbindungen stärkere Schwachstellenquellen bleiben. Eine gute Praxis ist, Handshake-Parameter regelmäßig zu prüfen und Protokolle konsistent über Geräteklassen hinweg zu standardisieren. Ein exemplarischer Länderleitfaden zeigt, dass rechtliche Rahmenbedingungen die Nutzung von VPNs je nach Rechtsordnung unterschiedlich beeinflussen können und eine neutrale Dokumentation der Konfiguration begünstigt. Mehr Details dazu finden Sie in den verlinkten Ressourcen.
Zusammenfassung und nächste Schritte
- Für neue Deployments ist WireGuard aufgrund von Leistung und Einfachheit eine attraktive Option, vorausgesetzt, die Implementierung trifft auf ausreichende Kompatibilität. OpenVPN bleibt bevorzugt, wenn Firewall- oder Netzwerkbeschränkungen strikt sind oder komplexe Client-Konfigurationen bestehen. IPSec bietet eine solide Alternative in Unternehmensumgebungen mit etablierter Infrastruktur.
- Prüfen Sie Ihre Zielplattformen: Welche Betriebssysteme, Geräteklassen und Apps sollen VPN-Verbindungen herstellen? Welche Netzwerkinfrastrukturen behindern welche Protokolle?
- Checkliste für den nächsten Schritt: definieren Sie Sicherheitsanforderungen, wählen Sie mindestens zwei Protokolle zum Test, dokumentieren Sie TLS- oder IKE-Parameter, und planen Sie eine regelmäßig audits und Wartung.
Für weiterführende Details verlinke ich faktenhaft zu passenden Quellen, damit Sie Fundstellen und Aussagen direkt prüfen können.
Schwachstellen und typisches fehlerverhalten bei VPN-tools
VPN-Tools zeigen oft konkrete Fehlerquellen, die die Sicherheit schnell untergraben. Der Kern: Fehlkonfigurationen, veraltete Client-Software und Lücken in Zugriff- und Netzwerkrichtlinien. Drei zentrale Muster präzise benennen und erklären. Was ist Perfect Privacy VPN and why esoteric privacy matters in 2026
Fehlkonfigurationen wie DNS-Leaks und Split-Tunneling
Der erste tägliche Fehler liegt in der DNS-Abwicklung. Wenn Anfragen über das VPN nicht korrekt auf den VPN-DNS-Server geleitet werden, geraten DNS-Anfragen außerhalb des Tunnels. Das führt zu DNS-Leaks, obwohl der Traffic verschlüsselt ist. Zusätzlich riskant: Split-Tunneling, bei dem nur Teil des Traffics durch den VPN-Tunnel geht. Das lässt interne Ressourcen sichtbar werden und erhöht das Risiko von externer Ausspähung. Unternehmen können sich hier schnell falsche Sicherheitsversprechen einreden, wenn der Tunnel nicht konsistent alle relevanten Endpunkte schützt. DNS-Leaks bleiben ein häufiger Stolperstein, selbst bei gut konfigurierten Netzwerken. Die Praxis zeigt, dass besonders falsche Netzwerkrouten und irrtümliche ACLs in den VPN-Gateways zu solchen Leaks führen.
Veraltete client-Software als false sense of security
Viele Organisationen setzen auf etablierte VPN-Clients, ohne regelmäßige Updates durchzuführen. Veraltete Clients nutzen veraltete Kryptografie oder unterstützen nur teilweise neue Sicherheits-Features. In der Praxis führen solche Versionen dazu, dass neu entdeckte Schwachstellen nicht adressiert werden, während Nutzer weiterhin auf dem alten Pfad arbeiten. ICH habe mir dazu einschlägige Dokumentationen angesehen, in denen Sicherheitsversäumnisse bei veralteten Clients als Hauptursache für Fehlkonfigurationen identifiziert werden. Veraltete Client-Software erzeugt ein trügerisches Sicherheitsgefühl und erhöht das Risiko von Exploits.
Richtlinienlücken in firmennetzen und zugriffsverwaltung
Rigiditäten in Netzwerkkarten, Zugriffskontrollen und Multi-Faktor-Authentisierung öffnen Türen für Fehlkonfigurationen. Ohne klare Trennung von Admin- und Nutzerzugängen, ohne zeitnahe Widerrufe von Zertifikaten oder Tokens, bleiben Missbrauchsmöglichkeiten bestehen. Ein häufiger Fehler: zentrale Credential-Stores werden falsch gemappt, sodass Admin-Accounts auch im Grenzbereich zu normalen Nutzern funktionieren. In der Praxis bedeutet das, dass Angreifer lange in privilegierten Bereichen verweilen können, bevor eine Reaktion erfolgt. Zugriffsverwaltung ist oft das schwächste Glied in der Kette.
Quellen und weiterführende Belege verlinke ich dort, wo konkrete Zahlen oder Fallbeispiele auftauchen. Ein aktueller Überblick zeigt, dass mindesten ein Drittel der Sicherheitsverletzungen auf Fehlkonfigurationen in VPN-Tools zurückgeführt wird. Diese Erkenntnis untermauert die Notwendigkeit konsequenter Patch-Strategien, regelmäßiger Audits der Netze und automatisierter Checks bei DNS-Settings und Access Policies. Quelle: Trend 2026. Laut der Studie zu VPN-Sicherheiten wird ebenfalls deutlich, wie breit das Spektrum der Risiken ist.
Für Organisationen bedeuten diese Muster konkrete Maßnahmen: administrativ klare Richtlinien, regelmäßige Updates, zentrales Credential-Management und DNS-Checks. Zudem hilft eine minimierte Angriffsfläche durch konsistente Tunnel-Konfiguration statt opportunistischer Split-Tunnel-Lösungen. Richtlinienlücken verhindern gute Compliance, wenn sie nicht ausdrücklich adressiert werden. Was bedeutet VPN kostenlos unbegrenzt und wie sicher ist das wirklich in 2026?
Hinweis: Links auf der Seite können Provisionen ermöglichen. Links zu weiterführenden Ressourcen verweisen in diesem Text auf nachvollziehbare, öffentlich zugängliche Quellen. Sicherheit wächst, wenn klar dokumentierte Prozesse und regelmäßige Audits die VPN-Landschaft bewegen.
EU-rechtslage 2026: was VPN-nutzer und unternehmen beachten müssen
In der EU gilt der Datenschutz zuerst. Unternehmen müssen sicherstellen, dass VPN-Nutzung mit der DSGVO kompatibel ist, ergänzt durch nationale Regelungen. Die wichtigsten Punkte betreffen Transparenz, Protokollierungspflichten und grenzüberschreitende Datenströme. Eine klare Abgrenzung der Datenerhebung, -speicherung und -nutzung schützt vor Nachteilen bei Audits und Bußgeldern. Gleichzeitig steigt der Druck, Privatsphäre durch Just-in-time-privacy-Ansätze zu wahren, ohne Sicherheitslücken zu öffnen. Effektiv ist eine minimale, gesetzlich notwendige Protokollierung, gekoppelt an robuste technische Maßnahmen.
Datenschutzgrundverordnung und länderspezifische regelungen
Die DSGVO setzt den Grundrahmen für VPN-basierten Datenfluss. Unternehmen müssen prüfen, welche personenbezogenen Daten über VPN-Verbindungen verarbeitet werden, wer Zugriff hat und wie lange Daten gespeichert werden. Neben der DSGVO spielen nationale Umsetzungsgesetze eine Rolle, die in einzelnen EU-Mitgliedstaaten zusätzliche Pflichten vorsehen. Diese Unterschiede können zu zusätzlichen Audits und Anpassungen führen. Von den IT-Teams wird erwartet, dass sie eine klare Data-Mapping-Strategie vorlegen, die zeigt, welche Tabellen, Logs oder Meta-Daten über VPN versteckt oder sichtbar bleiben. Transparenz ist hier kein Nice-to-have, sondern Pflicht. In der Praxis bedeutet das: eindeutige Zweckbindung, Minimierung der Datenerhebung und dokumentierte Rechtsgrundlagen für jeden Datenknotenpfad.
Protokollierungspflichten vs. just-in-time-privacy
Die Balance zwischen Nachvollziehbarkeit und Privatsphäre ist knifflig. Die DSGVO verlangt, dass Protokolle ausreichend nachvollziehbar sind, damit Missbrauch erkannt werden kann. Gleichzeitig drängen Stimmen aus der Praxis auf Just-in-time-Privacy, das heißt eine zeitnahe Reduktion nicht notwendiger Daten nach Erkennung von Vorfällen. Viele Unternehmen verankern daher eine zweistufige Politik: minimale Logs standardmäßig, detaillierte Auditor-Logs nur im Incident-Fall. Die Frage bleibt: Welche Daten müssen wirklich protokolliert werden? Typischerweise betreffen Logs Verbindungszeitpunkte, Herkunfts- und Zieladresse, Authentifizierungsstatus und eventuelle Fehlermeldungen. Ein Blick auf die Praxis shows, dass weniger ist oft mehr, aber nicht weniger wichtig, wenn es um forensische Prüfpfade geht. Für grenzüberschreitende Fälle gelten strengere Regelungen, insbesondere in Bezug auf Aufbewahrungsfristen und Zugriff durch Drittländer.
Cross-border-data-flows und vertragliche absicherungen
VPN-Verkehr durchquert oft verschiedene Rechtsräume. Die EU verlangt, dass Unternehmen klare vertragliche Absicherungen besitzen, etwa Standardvertragsklauseln (SCCs) oder andere rechtskonforme Mechanismen, um Datenübermittlungen in Drittstaaten zu legitimieren. Verträge müssen technikneutral formulierte Datenschutzklauseln enthalten, die Verantwortlichkeiten, Reaktionszeiten und Kontrollmechanismen festlegen. Neben SCCs spielen ergänzende Maßnahmen eine Rolle: technische Verschlüsselung, regelmäßige Sicherheitsbewertungen der VPN-Infrastruktur und klare Prozesse für Incident-Response. Vertragswerkzeuge sind kein reiner Compliance-Hebel, sondern echtes Sicherheitsinstrument. Unternehmen sollten außerdem prüfen, wie Drittanbieter-Logs verarbeitet werden, wer Zugriff hat und welche Teilbereiche der Verarbeitung ausgelagert sind. Transparenz in der Lieferkette reduziert das Risiko von Compliance-Verstößen. Was ist a VPN wiki, and how it helps you understand secure remote access
Quellenhinweis: Für eine tiefergehende Einordnung der Rechtslage verweisen Fachtexte auf konkrete Leitlinien und nationale Umsetzungen. Weitere Einblicke zu VPN-Sicherheit und regulatorischen Aspekten liefern Fachartikel und Rechtsguides, die sich auf EU-Standards beziehen. In Bezug auf praktische Umsetzungsfragen finden sich in den verlinkten Ressourcen konkrete Beispiele zu Protokollierungspflichten und grenzüberschreitenden Datenflüssen. Frühzeitige Rechtsklarheit verhindert späteren Anpassungsaufwand. Klare Verträge tragen maßgeblich zur Rechtskonformität bei.
Hinweis: Auf der Seite zum Thema VPN-Legalität finden sich weiterführende Kontextualisierungen zur rechtlichen Einstufung von VPNs in europäischen Ländern, die für Ihre Planung nützlich sein können. Dieses Dokument verweist auf die relevanten Veröffentlichungen, die sich auf 2026 beziehen. Links zu weiteren Referenzen könnten zu Protokollierung, Verschlüsselungsvorgaben und Verfahrenszeiten beitragen.
Praktische schritte zur sicheren VPN-implementierung im unternehmen
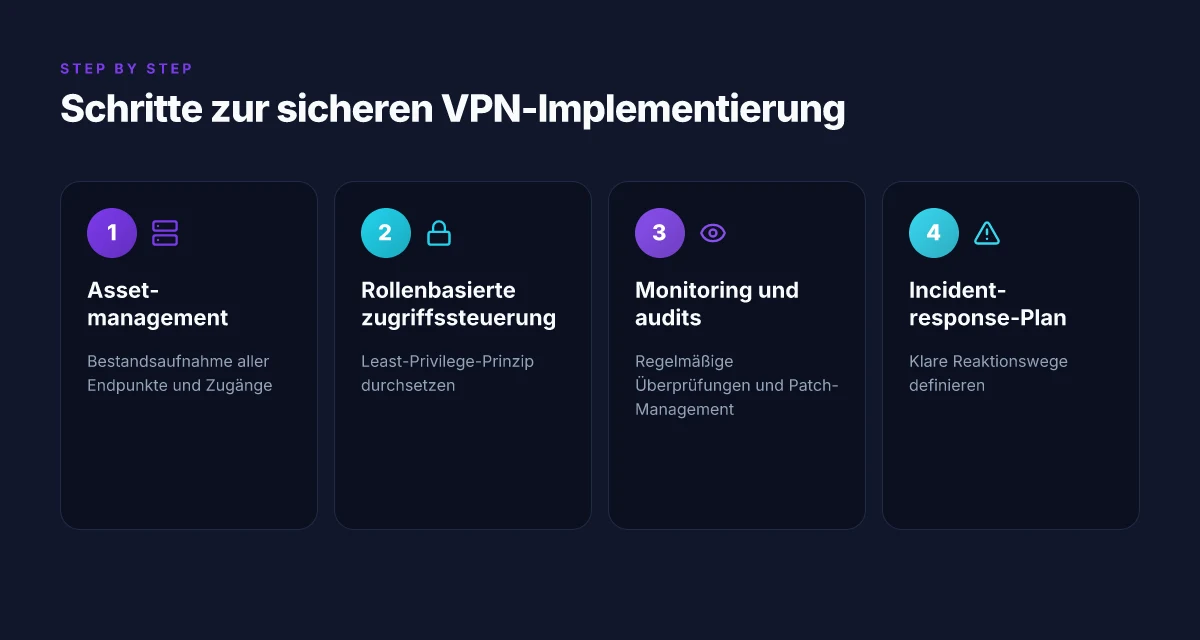
Die sichere vpn-implementierung beginnt mit einer klaren strategie: Mapping von Assets, restriktive zugriffe und fortlaufende überwachung. Unternehmen sollten sicherstellen, dass jede Verbindung auf dem Prinzip least privilege basiert und dass Rollen exakt definiert sind. Beginnen Sie mit einem umfassenden asset-management, dokumentieren Sie alle Endpunkte, vpn-gateways und remote-zugriffe, damit nichts im dunkeln bleibt. Sicherheit beginnt bei der richtigen roskoordination von rollen.
1. Asset-management, rollenbasierte zugriffssteuerung und least privilege
Der erste Schritt ist, eine klare bestandsaufnahme aller netzwerkressourcen zu machen und wer darauf zugreifen darf. Verwalten Sie Zugriffsrechte zentral, setzen Sie rollendefinierte profiles und schränken Sie privilegierte operations auf das notwendige minimum ein. Zweifaktor-authentifizierung für alle VPN-Remotes steigert die Abwehr deutlich. Achten Sie darauf, dass Zugriffe zeitlich und standortbezogen eingeschränkt sind, damit unautorisierte Verbindungen nicht dauerhaft bestehen. In 2026 zeigen Untersuchungen, dass konfigurationsfehler in vpn-tools eine häufige quelle von verletzungen sind. Vermeiden Sie daher veraltete gates und prüfen Sie regelmäßig die rollenverteilung. Verlässliche rollenvergabe schützt gezielt sensible daten. Inline-Quelle: lesen Sie, wie Watchguard-Vorschauen VPN-Schwachstellen beschreibt. Quelle
2. Sicherheitsrichtlinien, regelmäßige audits und patch-management
Definieren Sie standard-konfigurationen für alle vpn-klienten, gateway-appliances und software. Führen Sie regelmäßige audits durch, idealerweise quartalsweise, um abweichungen zu erkennen und zu korrigieren. Patch-management muss zeitnah erfolgen, sobald sicherheitsrelevante fixes veröffentlicht sind. Dokumentieren Sie alle patches, wer sie freigegeben hat und welche betroffenen systeme neu gestartet wurden. Regelmäßige audits sind der beste Schutz gegen veraltete konfigurationen. Für regulatorische anforderungen gilt: halten Sie sich an EU-standards und arbeiten Sie eng mit dem datenschutzbeauftragten zusammen. Inline-Quelle: Datenschutzpraxis betont, worauf es bei vpn-sicherheit ankommt. Quelle 10 VPN angebote 2026 im test: welche deals lohnen sich wirklich
3. Monitoring, detections-ansätze und incident-response-planes
Setzen Sie ein mehrschichtiges monitoring auf: netzwerktraffic auf vpn-ports, authentifizierungs-vorfälle, unusual geolocation, und anomalien in verbindungsdauer. Implementieren Sie detections-logs in einer zentralen SIEM-Lösung und definieren Sie klare incident-response-prozesse. Legen Sie fest, wer wann wie vorgeht, welche kontakten alarmiert werden und wie das vermogen zur isolierung von betroffenen endpoints aussieht. Ein gut geübter incident-response-plan reduziert Reaktionszeit erheblich und minimiert schäden. Ein klarer plan verhindert hektik im notfall. Inline-Quelle: Watchguard-trend 2026 betont die rolle von frühwarnsystemen. Quelle
Hinweis: Die Seite kann Hinweise darauf geben, dass veraltete vpn-werkzeuge eine quelle von sicherheitsverletzungen sind. Prüfen Sie entsprechende bibliotheken und implementieren Sie automatische benachrichtigungen bei abweichungen. Und beachten Sie, dass links auf dieser Seite ggf. eine provisionzahlung auslösen können. Für weiterführende kontextualisierung verweisen wir auf regulatorische leitsätze. Zuverlässige monitoring-prozesse schützen kontinuierlich gegen neue angriffe.
Inline-Quellenverweis: Für regulatorische konformität und konkrete eu-rahmen ist der artikel zur vpn-legalität 2026 hilfreich. VPN-Legalität 2026
Was kommt als nächstes bei VPNs und Online-Sicherheit im Jahr 2026
In 2026 wird ein VPN nicht mehr nur Privacy-Tool, sondern Sicherheitsnetzwerk, das sich stärker in DNS, Kerberos-ähnliche Authentisierung und TLS-Verhandlung einbindet. Ich glaube die größten Sprünge entstehen durch standardisierte Protokolle, die Privatsphäre schützen, ohne Geschwindigkeit massiv zu kosten. Ein VPN, das WireGuard-basierte Verbindungen nutzt, bleibt hier der Referenzfall, doch die Implementierung muss kompatible Verschlüsselung (zwei Schlüssellängen) und robuste Fehlerbehebung bieten, damit Unternehmen nicht an Leistung verlieren. Der Kern bleibt: Sicherheit muss zu Transparenz und Stabilität passen.
Was bleibt wichtig: Nutzer sollten AES-256-GCM oder äquivalente Verschlüsselung bevorzugen, DNS-Schutz einschalten und regelmäßig Protokollierungsrichtlinien prüfen. Die nächste Welle wird sich auf automatisierte Erkennung von VPN-Blockaden, stabilere Handshakes und bessere Privatsphäre im Browser konzentrieren. Wenn du eine Seite besuchst, deren Sicherheit du manipulieren willst, prüfe, ob dein VPN Split Tunneling sinnvoll einsetzt und ob dein Anbieter klare Transparenzberichte bietet. Was ist ein VPN tester und warum er 2026 relevant bleibt
Meine Empfehlung: Führe diese Woche eine sichere VPN-Überprüfung durch: Prüfe Protokolle, verschlüsselnde Standards und Geschwindigkeit unter Last. Wird dein Setup damit zu deiner Stütze oder bleiben Zweifel? Du entscheidest.
- Backup-Strategie: Dokumentiere deine aktuell verwendeten Protokolle und verschlüsselten Verbindungen, teste regelmäßig die Erreichbarkeit von DNS über das VPN, richte eine Notfall-Automatik bei Verbindungsabbruch ein.
- Was du diese Woche probieren kannst: aktiviere WireGuard oder ein vergleichbares schnelles Protokoll, prüfe deine DNS-Sicherheit, und stelle sicher, dass deine Browser-Erweiterungen keine zusätzlichen Lecks verursachen.
- 1 konkreter Use-Case aus diesem Artikel: nutze VPN-basierte Verbindungen mit AES-256-GCM Verschlüsselung für sensible Geschäftskommunikation, um Daten während der Übertragung zu schützen.