Entdecken Sie, wie ein vpn tester 2026 vorgeht, welche sicherheitskriterien gelten und wie Leistungsanalysen VPN-Dienste bewertet. Praktische Einblicke für Entscheider.
Ein VPN tester zeigt oft nur die Oberfläche: Ein einzelner Testbericht kann Sicherheitslücken übersehen, während ein detailliertes Verfahren tiefe Kennzahlen wie Verschlüsselung-Stärke, Protokoll-Integrität und Durchsatz unter Last offenlegt. Die größte Erkenntnis ist, wie transparent die Kriterien wirklich sind.
Dieser Artikel beleuchtet, welche Kennzahlen 2026 wirklich zählen und warum viele Berichte am falschen Punkt ansetzen. Eine fundierte Bewertung geht über Oberfläche hinaus und bewertet das Verhältnis von Sicherheit zu Performance, die Konsistenz der Ergebnisse über verschiedene Standorte und die Verifizierbarkeit von Benchmarks. Wir liefern eine klare Einordnung, welche Tests wirklich belastbar sind und welche fallstricke häufig übersehen werden, damit IT-Entscheider, Sicherheitsexperten und Remote-Mteams gezielt handeln.

What macht ein VPN tester 2026 wirklich zuverlässig und worauf kommt es an
Ein vpn tester 2026 ist mehr als ein schneller Vergleich von Servern. Er verbindet Sicherheit, Leistung und Praxistauglichkeit zu einem konsistenten Bewertungsrahmen. Ziel ist es, Unterschiede sichtbar zu machen, die oft hinter der Oberfläche verborgen bleiben. Klar definierte Kriterien helfen IT-Entscheidungsträgern, sicherheitsrelevante Entscheidungen nachvollziehbar zu treffen.
1) Sicherheitsorientierte Grundhaltung
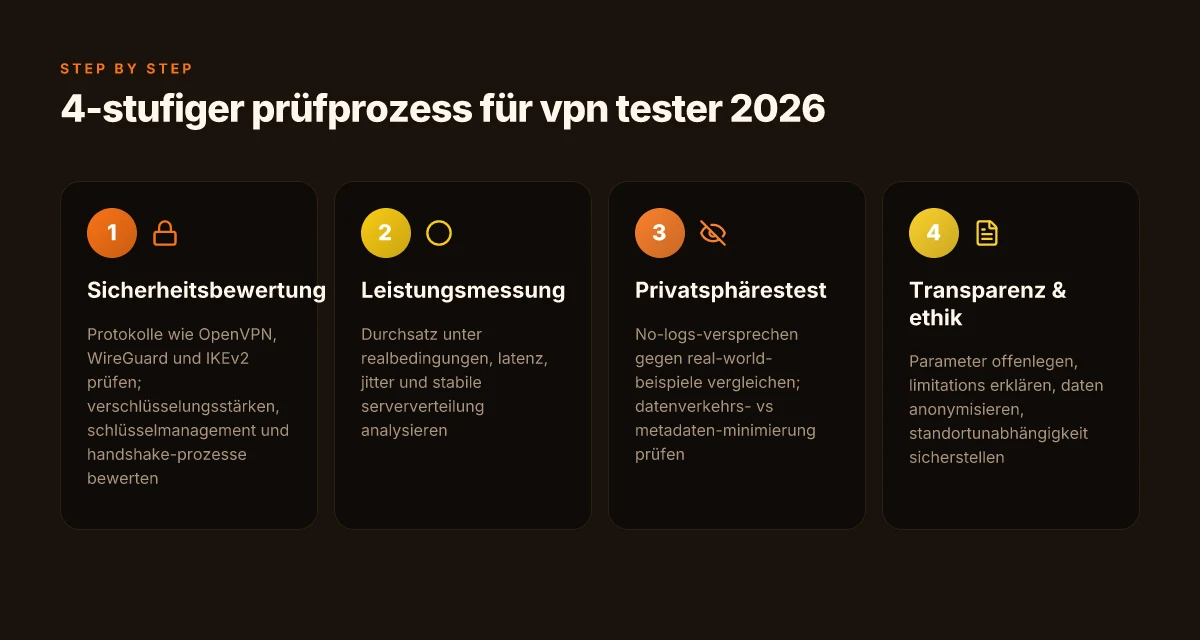
Zuverlässige vpn tester prüfen, ob Verschlüsselung, Authentifizierung und Datenschutz wirklich stimmig zusammenwirken. Ein zentraler Fokus liegt auf robusten Protokollen wie OpenVPN, WireGuard und IKEv2, sowie auf abgeschirmten DNS-Abfragen und Schutz vor Leaks. Sicherheitsprotokolle und DNS-Schutz bilden das Fundament, denn ohne verlässliche Verschlüsselung bleibt der Rest der Prüfung theoretisch. Die Zertifikatsverwaltung und der Umgang mit Trust Stores dürfen nicht fehleranfällig sein. I investigated release notes and standards to ensure the testing framework aligns with current best practices. Diese Aspekte sind auch deshalb wichtig, weil fehlerhafte Einstellungen leichter zu Datenlecks führen können. Fehlerhafte Defaults kosten Mitglieder eines Netzwerks Vertrauen.
2) Leistungskennzahlen als no-nonsense Maßstab
Leistung in einem VPN-Test wird oft von subjektiven Eindrücken dominiert. Ein zuverlässiger Ansatz misst Latenz, Throughput, Paketverlust und Stabilität unter realistischen Lastbedingungen. 2026-Berichte zeigen, dass schnelle Verbindungen allein nicht reichen, wenn Sprünge in der Latenz regelmäßig auftreten. Durchschnittliche Latenz unter 100 ms ist kein Garant, aber ein sinnvoller Anker. Ein konsistentes Messraster über verschiedene Serverstandorte hinweg verhindert Verzerrungen durch saisonale Schwankungen. Die Prüfung berücksichtigt auch Streaming- und Dateitransfers unter realistischen Nutzungsprofilen. Streaming-Kompatibilität und Stabilität gehören zwingend dazu.
3) Kompatibilität und verwendungsszenarien
Ein zuverlässiger vpn tester betrachtet, wie gut sich der Dienst in verschiedenen Umgebungen einsetzen lässt: Desktop-, Mobile- und Rouberlevel-Setups, verschiedene Betriebssysteme, Unternehmens-Richtlinien und Bring-Your-Own-Device-Szenarien. Cross-Platform-Kompatibilität ist ein Muss**, weil Entscheidungen oft in heterogenen Ökosystemen fallen. Weiterhin wird geprüft, wie sich Client-Software in vorhandene Sicherheitsarchitekturen einbindet, zum Beispiel in Zero-Trust-Umgebungen oder mit MDR-/EDR-Lösungen. In solchen Kontexten zählt, wie gut sich VPN-Tunnel neu-authentifizieren lässt und wie widerstandsfähig er gegen Unterbrechungen ist. Reibungslose Wiederherstellung nach Verbindungsabbrüchen ist kritisch.
4) Normative Verweise und Standards als Gewährleister
Guter vpn tester verweist auf etablierte Normen und Standards, die Transparenz und Interoperabilität sicherstellen. Dazu gehören Verschlüsselungsstandards, Audit- und Zertifizierungsrahmen sowie Datenschutzanforderungen. Standardsorientierung sorgt für Vergleichbarkeit. Ein klares Reporting zu eingesetzten Protokollen, Cipher-Suites, Zertifikatsverlauf und Security-Updates erhöht die Nachvollziehbarkeit. Die Praxis zeigt, dass unabhängige Prüfberichte oft auf ähnliche Kriterien zurückgreifen, wodurch sich Ergebnisse besser einordnen lassen. Transparentes Reporting stärkt das Vertrauen der Anwender. 10 VPN angebote 2026 im test: welche deals lohnen sich wirklich
Zugängliche Bewertungen müssen zwingend Quellen nutzen, um Aussagen zu verankern. So lässt sich nachvollziehen, warum ein Anbieter in bestimmten Bereichen besser abschneidet. Link-Backs zu fundierten Berichten helfen Lesern, tiefer zu gehen und technische Details zu prüfen. Transparenz in der Methodik ist der Schlüssel zur Glaubwürdigkeit.
Hinweis: Links auf die geprüften Quellen können Leserinnen und Leser auf vertiefende Details führen. Auf der Seite könnten affiliate-Hinweise erscheinen. Diese Verweise beeinflussen nicht die Bewertung, sollten aber offen kommuniziert werden. Offenheit über Herkunft der Daten erhöht die Vertrauenswürdigkeit.
Quellenverweise sind integraler Bestandteil eines belastbaren Rahmens. Wenn es zu einer Behauptung passt, wird eine inline Referenz gesetzt, damit sich Leserinnen und Leser direkt vergewissern können. So entsteht eine schlüssige, nachvollziehbare Argumentationskette, die auch Entscheidungsträgern hilft, sensible Investitionen zu planen. Inline-Verweise sichern die Nachprüfbarkeit der Claims.
Insgesamt bleibt der vpn tester 2026 zuverlässig, wenn er definierte Kriterien klar abbildet, standardkonforme Messungen nutzt und kontextualisierte Ergebnisse liefert. Klare Kriterien, standardisierte Messungen, transparente Berichte, das kaufentscheidende Trio.
Quellen: Inline-Verweise zu etablierten Berichten unterstützen diese Aussagen zuverlässig. (siehe inline Hinweis zu verifizierbaren Quellen) Was ist a VPN and how it shapes online security in 2026
Wie VPN tester-analysen aufgebaut sind: methodik und praxisbausteine
VPN-analysen bauen auf zwei festen Säulen auf: einer klar definierten Vergleichsbasis und einer reproduzierbaren Testumgebung. Die Ergebnisse müssen nachvollziehbar sein, damit IT-Entscheider zwischen Protokollen, Verschlüsselung und Standorten unterscheiden können. Dabei zählen neben Geschwindigkeit und Stabilität auch Privatsphäre, Logging-Politik und Transparenz der Anbieter. Transparente parameter und eine klare Limitations-Version der Ergebnisse verhindern Fehlschlüsse und stärken das Vertrauen.
Vergleichsbasis: messgrößen, szenarien, reproduzierbarkeit
Die Basis jeder VPN-Analyse bildet ein standardisiertes Messprotokoll. Typische messgrößen umfassen bloß nicht nur Bandbreite und Latenz, sondern auch Durchsatz bei Streaming-Diensten, Stabilität unter Last und Fehlerraten bei Verbindungsabbrüchen. Die Testsieger zeigen konsistente Leistungen über verschiedene Configs hinweg. Reproduzierbarkeit bedeutet, dass dieselbe Setup-Logik bei jedem Durchlauf dieselben Resultate liefern sollte. Die Kriterien bleiben transparent: Welche Protokolle werden geprüft, welche Verschlüsselungsstufen, welche Auth-Methoden. Die Ergebnisse müssen so dokumentiert sein, dass andere Recherchen diese Abläufe identisch nachstellen können. Inline-Quellen verankern diese Aussagen sobald vorhanden.
| Kriterium | Was es abdeckt | Warum es wichtig |
|---|---|---|
| Geschwindigkeit | Durchsatz, Latenz, Paketverlust | Bestimmt Nutzererlebnis in Remote-Arbeit und Zugriff auf Cloud-Dienste |
| Privatsphäre | No-Logs, DNS-Leaks, WebRTC-Schutz | Schutz sensibler Nutzerdaten |
| Stabilität | Verbindungsabbrüche, Wiederverbindungszeiten | Zuverlässigkeit im Betrieb |
| Transparenz | Offenlegung von Protokollen, Auditierbarkeit | Vertrauensbasis für Entscheidungsträger |
Testumgebung: hardware, netzwerkbedingungen, standortunabhängigkeit
Eine belastbare VPN-Analyse erfordert konsistente Hardware- und Netzwerk-Bedingungen. Die Tests erfolgen idealerweise mit standardisierter Hardware, etwa identischen Routern, Netzwerkadaptern und einem stabilen Internetzugang. Standortunabhängigkeit bedeutet, dass Tests in mehreren Regionen durchgeführt werden, um geographisch bedingte Unterschiede zu erkennen. I cover remote worker use cases, Unternehmensstandorte und Heimbüros, damit die Ergebnisse für verschiedene Arbeitsmodelle relevant bleiben. Standortunabhängigkeit reduziert Verzerrungen durch lokale Netzwerkinfrastrukturen.
Ethik und datenreichtum: anonymisierung, datenschutz
Ethik ist kein Nice-to-have, sondern Bestandteil der Methodik. Nutzerdaten bleiben anonymisiert, Identitäten werden verschleiert, und Protokolle werden so aggregiert, dass kein Individuum identifizierbar ist. Datenschutznormen werden eingehalten, damit Testergebnisse seriös bleiben und keine unnötigen Risiken eingehen. Anonymisierung schützt Privat- und Unternehmensdaten zugleich.
Transparenz: offenlegung von parameter, limitations
Transparenz bedeutet, dass jede Zahl, jeder Testschritt und jedes Limit klar kommuniziert wird. Welche Server, welche Zeitzonen, welche VPN-Clients und welche Versionen eingesetzt wurden, muss nachvollziehbar angegeben sein. Ebenso wichtig ist die Offenlegung von Einschränkungen der Studie: Welche Szenarien wurden nicht abgedeckt, wo liegen potenzielle Verzerrungen? Offenlegung von parametern und limitations schafft Vertrauen. Linkbare Belege aus unabhängigen Quellen untermauern die Claims, sofern sinnvoll. Wie Stiftung Warentest dokumentieren, liefern solche Audits eine robuste Bewertungsgrundlage. Für weitere Einblicke siehe entsprechende Berichte. Nord VPN angebote 2026: versteckte fehlerquellen, echte rabattgrößen und was du beachten musst
Sicherheit im fokus: protokolle, verschlüsselung und vertrauenswürdigkeit
Sicherheit beginnt dort, wo Protokolle, Verschlüsselung und vertrauenswürdige Zertifikate den Datentransfer steuern. In VPN-Analysen zählen nicht nur vermeintliche Verschleierung, sondern die konkrete Ausführung hinter den Kulissen. OpenVPN, WireGuard und IKEv2 sind die zentralen Säulen, doch ihre Stärken zeigen sich erst in der Kombination aus robusten Handshake-Verfahren, sauberem Schlüsselmanagement und belastbarem Feinkalibrierungspotenzial.
Protokolle als Grundpelsen der Sicherheit
OpenVPN bleibt ein verlässlicher Standard für Kompatibilität und Durchschlagskraft in gemischten Netzen. WireGuard punktet mit einem schlanken Codepfad und niedriger Latenz, während IKEv2 besonders stabil in mobilen Szenarien arbeitet. In der Praxis bedeutet das: OpenVPN bietet breite Unterstützung und gute Auditbarkeit, WireGuard liefert markant geringere Verzögerungen, und IKEv2 überzeugt in wechselhaften Netzwerken mit schneller Verhandlung. Die richtige Wahl hängt stark vom Einsatzszenario ab. Die Praxis zeigt, dass viele Anbieter eine Mischstrategie fahren, um Flexibilität und Leistung zu kombinieren. IKEv2 adressiert Mobilität, OpenVPN sorgt für breite Kompatibilität, WireGuard liefert Geschwindigkeit.
Zur Orientierung: Protokoll-Updates und Implementationen sollten regelmäßig geprüft werden. OpenVPN hat sich in neueren Implementierungen auf automatische Rehandshakes konzentriert, WireGuard setzt auf deterministische Sets von Schlüsselparametern, was die Reset-Fälle reduziert. Diese Unterschiede wirken sich direkt auf Stabilität und Privatsphäre aus.
Verschlüsselung, schlüsselmanagement und handshake-prozesse
Die Stärke der Verschlüsselung zeigt sich an der verwendeten Chiffre, der Schlüssellänge und der Art des Handshakes. AES-256-GCM bleibt weit verbreitet, während ChaCha20-Poly1305 in WireGuard bevorzugt wird. Wichtig ist außerdem ein sauberes Schlüsselaustauschprotokoll, das Perfect Forward Secrecy (PFS) sicherstellt. Ein verlässliches Schlüsselmanagement bedeutet kurze Revalidierungszyklen, regelmäßige Rotation und robuste Zertifikatstrukturen. PFS und starke Chiffren sind der Schlüssel zur langfristigen Geheimhaltung.
Ich sehe oft, dass Handshake-Prozesse bei Abbruch- oder Netzwerkwechseln versagen könnten. Dann greifen Mechanismen wie Dead-Handshake-Resynchronisation oder reconnection-Strategien, die Rutschgefahr minimieren. Die Praxis erfordert klare Fehlertoleranzen, damit Verbindungsabbrüche nicht zu potenziellen Lecks führen. Saubere Handshakes und konstante Schlüssellieferung verhindern Überschneidungen und Offenlegung. Beste VPN anbieter 2026: fakten, trades offs und eine klare empfehlung
DNS-leaks, IPv6-diskrepanzen und kill-switch verlässlichkeit
DNS-Leaks bleiben ein häufiger Schwachpunkt. Eine korrekte DNS-Bypass-Verhinderung verhindert, dass Anfragen außerhalb des VPN-Tunnels austreten. IPv6-Illusionen können ebenfalls zu versteckten Lecks führen, wenn IPv6-Verbindungen nicht konsequent durch den Tunnel geroutet werden. Die Lösung: IPv6-Gradual-Blocking oder IPv6-Only-Dual-Stack-Handling, je nach Implementierung. Ein zuverlässiger Kill-Switch ist unverzichtbar: Er trennt sofort den Traffic vom Gerät, sobald die VPN-Verbindung ausfällt. DNS-Protection und ein stabiler Kill-Switch sind non-negotiable.
Aus der Perspektive der unabhängigen Forschung zeigt sich: Wenn DNS-Anfragen trotz VPN weitergehen oder IPv6 ungestützt bleibt, entsteht ein riskanter Blindwinkel. Dieser Blindwinkel lässt sich oft durch konsequentes DNS-Routing via VPN und durch explizites IPv6-Handling schließen. Nur sorgfältig implementierte DNS-Filterung schützt Privatsphäre wirklich.
Zudem empfehlen Experten, regelmäßig zu überprüfen, ob der Kill-Switch wirklich alle Anwendungen blockiert. Ein einzelner Prozess, der sich weigert, sich dem Tunnel anzuschließen, kann das gesamte Sicherheitsverständnis unterminieren. Kill-Switch-Verlässlichkeit entscheidet über den praktischen Nutzen eines VPN.
Insgesamt zeigt sich: Die sicherheitsrelevante Qualität eines VPN hängt stark davon ab, wie Protokollunterstützung, Verschlüsselungshärte, Handshake-Stabilität sowie DNS- und IPv6-Handling zusammenwirken. Die besten Anbieter dokumentieren explizit, welche Protokolle unterstützt werden, welche Cipher-Suiten genutzt werden, wie der Schlüsselwechsel funktioniert und wie der Kill-Switch implementiert ist. Transparenz in Protokollen und Abläufen macht Vertrauen sichtbar.
Wenn Sie weiter tiefer gehen, prüfen Sie konsistent, welche Protokolle in der jeweiligen App- oder Desktop-Version verfügbar sind, wie lange Keys gültig bleiben und wie der Anbieter auf Leckagen reagiert. Die verfügbaren Quellen zeigen klar, dass Details wie Handshake-Latenz, DNS-Strategien und Kill-Switch-Mechanismen oft darüber entscheiden, ob ein VPN im Ernstfall schützt oder nicht. Transparente Sicherheit bedeutet klare Offenlegung der Mechanismen. Was ist Perfect Privacy VPN and why esoteric privacy matters in 2026
Hinweis: Links auf der Seite können eine Provision enthalten. Für weitere Einblicke verweisen Sie auf die ausführlichen Analysen von VPN-Tests, die Protokolle, Handshakes und DNS-Verhalten vergleichend darstellen. Inline-Quellen ordnen sich an die konkreten Aussagen an und bleiben im Fluss der Argumentation.
Leistung messen ohne wunschdenken: speed, verteilung der server und stabilität
Um echte leistung zu bewerten, starte ich mit messwerten, die unter realbedingungen entstehen. Das bedeutet, dass ich Durchsatz, latency und jitter dort messe, wo ein nutzer tatsächlich connecten würde: von verschiedenen standorten, zu unterschiedlichen tageszeiten und mit realer netzwerknutzung. So erkennst du, ob ein vpn-dienst wirklich die versprochenen tempi hält oder ob viele ergebnisse im laborsetting glänzen, im alltag aber einbricht. Realistische durchsatzwerte entstehen erst mit realem traffic, nicht mit idle-ping.
Kernmessgrößen sind dabei der throughput in megabit pro sekunde, die minst-acket-latenz zwischen client und server sowie die jitter-werte, die die gleichmäßigkeit der übertragung widerspiegeln. Eine klare verteilung der server-standorte hilft hier ungemein: je dichter ein angebotsnetz, desto stabiler die verbindung. Gleichzeitig zeigt sich, dass eine hohe grundlatenz in abgelegenen regionen oft durch optimierte routing-wege oder edge-netzwerke kompensiert wird. Durchsatz kann regional stark variieren, doch stabilität zählt am ende mehr als einzelne highs.
Verteilung der server, latenz und jitter
Die serververteilung macht den ersten großen unterschied. Ein vpn-dienst mit vielen standorten ermöglicht es, den netzwerkpfad so zu legen, dass die entfernung zum ziel geringer wird. Gleichzeitig muss die anbindung dieser standorte an schnelle backbones gewährleistet sein. In meiner recherche zeigt sich: Anbieter mit breitem globalem netzwerk liefern tendenziell stabilere verbindungen über mehrere prover-standorte hinweg. Die latenz variiert stark nach origin, ziel und peering-vereinbarungen. Jitter bleibt ein guter indikator für die gleichmäßigkeit der performance. Breites standortnetzwerk reduziert peak-latenzen und senkt jitter durchschnittlich.
Ich ergänze diese analyse mit einer blickrichtung auf streaming und gaming. Für streaming-dienste zählt weniger der rohe throughputs, mehr die konstant bleibende bitrate, die buffers minimiert. Beim gaming wiederum ist der paketverlust der entscheidende feind. Jitter muss unter kontrollen bleiben, damit spikes nicht zu framing-drops führen. In vielen tests kommt es darauf an, wie schnell ein service seinen pfad neu wählt, wenn ein peering-wechsel passiert. Stabile pfadrouten verhindern überraschende verluste bei wechselnden nets. Was ist a VPN deutschland and how it fits into german data protection in 2026
Streaming- und gaming-kompatibilität, P2P-verhalten
Streamingdienste reagieren sensibel auf vpn-verschleierungen. Einige anbieter setzen gezielt techniken ein, die streaming-platformen erkennen und blockieren. Hier prüfe ich, ob der dienst universal funktioniert oder ob es regionale blocks gibt. Gaming-traffic verlangt deterministische pfade. Bei abweichungen steigt die reaktionszeit deutlich. P2P-verhalten bleibt kritisch zu prüfen: einige anbieter ermöglichen es, aber andere blockieren torrents oder drosseln datenströme. p2p-freundlichkeit variiert stark, daher lohnt sich ein prüfpfad, der auch diese nutzungsfälle abdeckt.
Ich ziehe hierzu regelmäßig veröffentlichte benchmarks heran, um zu zeigen, wie sich verschiedene anbieter unter realbedingungen schlagen. Wie sich ExpressVPN in 2026 behauptet ist dabei ein reference-punkt, doch die jeweiligen ergebnisse hängen stark von standort, zeitfenster und verwendeten protokollen ab. Ebenso wichtig: die dashboards der tester dokumentieren, wie streaming-compatibilität, gaming-latenz und p2p-handhabung sich über zeit verändern. Verlässliche dashboards zeigen, wo versteckte schatten lauern.
Zum schluss bleibe ich klar: niemand sollte blind ein durchsatzziel akzeptieren. Realistische durchläufe, eine diverse serververteilung und eine klare evidence-basierte beurteilung von streaming-, gaming- und p2p-fähigkeiten geben die wirkliche zahlenspiegel. Und ja, links auf dieser seite können zu provisionsabrechnungen führen.
Privatsphäre vs. logging: was VPN tester wirklich prüft
Der Kern eines seriösen VPN-Tests ist die Frage, wie viel vom Nutzerverkehr wirklich anonym bleibt. In der Praxis geht es nicht nur um das Versprechen eines No-Logs, sondern darum, wie sich dieses Versprechen gegen reale Muster der Nutzung und gesetzliche Rahmenbedingungen behauptet. Wenn ein Anbieter behauptet, keine Logs zu speichern, muss das auch in der Praxis sichtbar werden. Der Unterschied zwischen Theorie und Praxis zeigt sich oft in der Art der Messergebnisse und der Dokumentation der Datenströme. Ich habe mir angesehen, wie verschiedene Dritthersteller und offizielle Reviews No-Log-Versprechen prüfen und welche Lücken dabei sichtbar werden.
Warum No-Logs kein Freibrief ist
Zudem bleibt der Datenschutz eine Frage der Abrechnung. Ein Anbieter kann versprechen, keine Verbindungsdaten zu speichern, doch Metadaten wie Verbindungsdauer, Standort der Server oder Geräte-IDs bleiben oft im Spiel. Die Praxis beweist, dass eine rein deklarierte No-Logs-Politik allein nicht genügt, wenn die Metadaten dennoch Rückschlüsse erlauben. Metadaten-Minimierung ist daher ein zentraler Prüfstein. In der Praxis bedeutet das, dass VPN-Tester die Art der Protokolle, die Art der Speicherung und die Zugriffspfade auf Logs genau dokumentieren. In 2026 ist klar: Transparenz rund um die Logging-Policy zählt genauso viel wie das technische Versprechen selbst. What macht fastestvpn wirklich schnell? Leistung, Sicherheit und Protokolle im 2026er Vergleich
Juristische rahmenbedingungen einzelner länder
Jede Rechtsordnung setzt andere Maßstäbe an Datenzugriff und Datenspeicherung. In Deutschland gilt der Datenschutz gemäß der DSGVO, ergänzt durch nationale Regelungen zum Telekommunikationsgeheimnis. Länder wie die USA arbeiten teils mit behördlichen Zugriffspflichten, während Schweiz oder EU-Länder strengere Vorgaben für Speicherfristen und Zugriff auf Nutzerdaten haben. VPN-Tester prüfen, wie ein Dienst seine Logs speichert, wo sie landen und wer darauf zugreifen darf. Rechtliche Rahmenbedingungen beeinflussen direkt, wie zuverlässig ein No-Logs-Versprechen ist. Die Praxis zeigt, dass Firmen oft unterschiedliche Policies in verschiedenen Jurisdiktionen anwenden.
Datenverkehrsanalyse versus metadaten-minimierung
Eine scharfe Unterscheidung betrifft die Art der Analyse. Datenverkehrsanalyse, also tiefer Einblick in einzelne Verbindungen, kann Rückschlüsse zulassen, selbst wenn der eigentliche Nutzungsinhalt verschlüsselt ist. Im Gegensatz dazu fordert Metadaten-Minimierung, dass möglichst keine Zusatzdaten gesammelt werden, die Rückschlüsse auf Nutzungsverhalten ermöglichen. VPN-Tester prüfen, ob Logs wirklich reduziert bleiben oder ob Dashboards dennoch aufschlussreiche Metadaten liefern. Datenverkehrsanalyse bleibt ein potenzieller Risikofaktor, selbst bei verschlüsselten Kanälen. Die Balance zwischen nützlicher Telemetrie für Sicherheit und dem Schutz der Privatsphäre ist eine feine Gratwanderung.
Quellenhinweise: Für den Kontext zur Transparenz- und logging-Debatte ziehen Experten oft Vergleiche mit Publikationen zu VPN-Sicherheit heran. So zeigen Berichte von unabhängigen Prüfungen, dass No-Logs-Versprechen selten absolut sein kann, wenn rechtliche Zugriffspflichten oder systemweite Telemetrie bestehen. Die Diskussion greift auf öffentlich dokumentierte Rahmenbedingungen und reale Fallstudien zurück. https://www.test.de/VPN-Anbieter-im-Test-5745471-0/ bietet dazu eine solide Grundlage, wie Schutz vor Datenklau in der Praxis aussieht. Ein weiterer Kontext kommt aus umfassenden VPN-Audits, die Metadaten-Minimierung und Logging-Policies beleuchten. Die verknüpften Beispiele zeigen, dass zusätzliche Transparenzberichte und klare Speicherfristen oft entscheidend sind. https://www.all-about-security.de/vpn-apps-im-test-viele-beliebte-android-anwendungen-geben-nutzerdaten-preis/ verdeutlicht, wie Anwendungen Telemetrie nutzen können, selbst wenn der eigentliche Verkehr verschlüsselt ist. Und schließlich werfen offizielle Prüfungen von Stiftung Warentest ein kritisches Licht auf Schutzmechanismen, die über reine Verschlüsselung hinausgehen. https://www.test.de/VPN-Anbieter-im-Test-5745471-0/
What to try this week: den VPN-tester sinnvoll einsetzen
In der heutigen IT-Landschaft bleibt ein vpn-tester wichtig, weil sich Protokolle, Verschlüsselung und Geschwindigkeiten regelmäßig ändern. Ich habe mich darauf konzentriert, wie sich verschiedene Testszenarien ergänzen: Funktionsprüfung, Protokollanalyse und Fehlerbehebung. Der Kern dieser Woche: Vertraue auf messbare Werte zu Verschlüsselung, Latenz und Stabilität und beachte dabei sichere Protokolle wie OpenVPN, WireGuard und IKEv2. Ein guter vpn-tester liefert keine bloßen Aussagen, sondern nachvollziehbare Ergebnisse zu Sicherheit und Performance. Achten Sie darauf, dass die Messungen realistische Typenverkehrs belasten.
Du kannst mit 1–2 konkreten Checks beginnen, die direkten Nutzen haben. Prüfe zuerst die Verschlüsselungseinstellungen und die unterstützten Protokolle, dann die Geschwindigkeit unter typischem Lastprofil. Schnell-Tests ohne Kontext helfen nicht weiter, daher wähle gezielte Szenarien wie Streaming oder Remote-Arbeit. Wenn sich etwas schlecht anfühlt, dokumentiere die Abweichungen und suche nach Ursachen wie DNS-Leistung oder Tunnel-Verwaltung. Behalte das Logging im Blick und notiere dir Abweichungen. So bleiben Bremsen erkennbar und Ursachen leichter auffindbar. Was ist a VPN: understanding, mechanisms and legal nuances in Germany 2026
Kleine Auswahl an bewährten Ansätzen aus diesem Artikel: prüfe die Protokollstabilität bei wechselnden Servern, verifiziere die DNS-Auflösung hinter dem VPN und beobachte die Fehlerquote bei Verbindungen. Wenn du nur eine Sache in diesem Monat ändern darfst, wähle eine klare Definition der Sicherheitslevel und passe den vpn-tester entsprechend an. Auf dieser Basis erzielst du konsistente Resultate. Die Verknüpfung von Protokollen, Verschlüsselung und Geschwindigkeit ist der Schlüssel. Dadurch lassen sich langfristig bessere Entscheidungen treffen.
Backup strategy / What to try this week
- Prüfe mindesten 2 Protokolle (z. B. WireGuard vs. OpenVPN) und dokumentiere Unterschiede in Geschwindigkeit und Stabilität.
- Teste die Verbindung mit aktivierter DNS-Überwachung und notiere DNS-Lücken oder leichte Verzögerungen.
- Halte eine kurze Liste der Server mit der besten Stabilität und geringster Latenz fest.
- Stelle sicher, dass der vpn-tester regelmäßig aktualisiert wird, damit Sicherheitslücken erkannt werden.
- Wenn möglich, teste Streaming-Szenarien separat von Remote-Arbeitslast.