Erfahren Sie, wie Sie VPN testen: sicherheit, leistung, pro tokolle und datenschutz. praxisnaher vencis 2026 report mit checks und kennzahlen.
Woran sich VPN-Tests wirklich messen lassen, ist nicht die glänzende Werbebotschaft, sondern eine klare Abfolge von Fakten: Sicherheit, Leistung und Datenschutz werden sichtbar, wenn man mehrere Serverstandorte vergleicht und DNS-Leaks prüft. Eine einfache Verbindungsprüfung reicht selten aus. Der echte Unterschied liegt in der Dauerbelastung der Verbindung und der Transparenz beim Logging. Wer sich fragt, ob ein Anbieter tatsächlich minimal loggt, braucht eine belastbare Methodik und klare Kriterien.
Dieses Intro skizziert, wie der 2026er Vergleich strukturiert ist: Ich lege Wert auf reproducible Tests, dokumentierte Messwerte und sichtbare Grenzfälle. Neben Verschlüsselung, Protokollen und Authentifizierung betone ich die Praxis, wie oft Verbindungen abbrechen, wie stabil LP-Updates laufen und wie sich die Bandbreite bei realen Anwendungen verändert. Im Fokus stehen realistische Szenarien, nicht Marketingclaims. Die kommenden Abschnitte helfen Privatanwendern, kleine Firmen und remote Mitarbeitende, eine fundierte Wahl zu treffen, die auch langfristig funktioniert.

VPN testen 2026: sicherheit, leistung und datenschutz im praktischen review
Ein VPN soll kein Werbeversprechen, sondern ein messbarer sicherheits- und leistungsfaktor im netzwerk sein. In diesem praxisreview geht es darum, wie tests 2026 aufgebaut sein müssen, damit privatanwender und kleine firmen klare entscheidungen treffen können. Ich stütze mich auf öffentlich dokumentierte reflexionen und benchmark-berichte, nicht auf marketingversprechen.
Warum VPN testen lohnt sich
VPN-entscheidungen treffen sich nicht am preis oder an hübschen hecks. Sicherheit, datenintegrität und verbindungskontinuität hängen direkt davon ab, wie gut ein dienst verschlüsselt, welche protokolle er unterstützt und wie transparent er mit daten umgeht. Ein strukturierter test liefert eine belastbare bedeutsame bewertung statt einer eindimensionalen geschichte von schnellen geschwindigkeiten.
Was 2026 besonders wichtig ist
In diesem jahr kippt die klarsicht auf drei fakten: erstens die transportverschlüsselung, zweitens die reputierung der proxy-wege bei streaming-anteilen und drittens der datenschutzumfang, inklusive meldungen über stromlinien der logs. AES bleibt weit verbreitet, doch auch ChaCha20-Poly1305 gewinnt an bedeutung bei ressourcenarmen endpunkten. Protokollvielfalt wird wichtiger, weil einzelne szenarien unterschiedliche anforderungen stellen. Zudem melden zunehmend tester, wie datenlecks durch misconfiguration oder falsch konfigurierte kill-switches entstehen können. Eine klare dokumentation von logs, retention und standortsicherung gehört deshalb zur grundausstattung eines verlässlichen vpn-angebots. 2026 zeigt, dass verbindungssicherheit nicht mehr allein durch eine starke verschlüsselung definiert ist, sondern durch ganzheitliche testbilanzen aus protokollen, leakage-tests und transparenten nutzenklauseln.
Wie man testkriterien sicher und fair anlegt
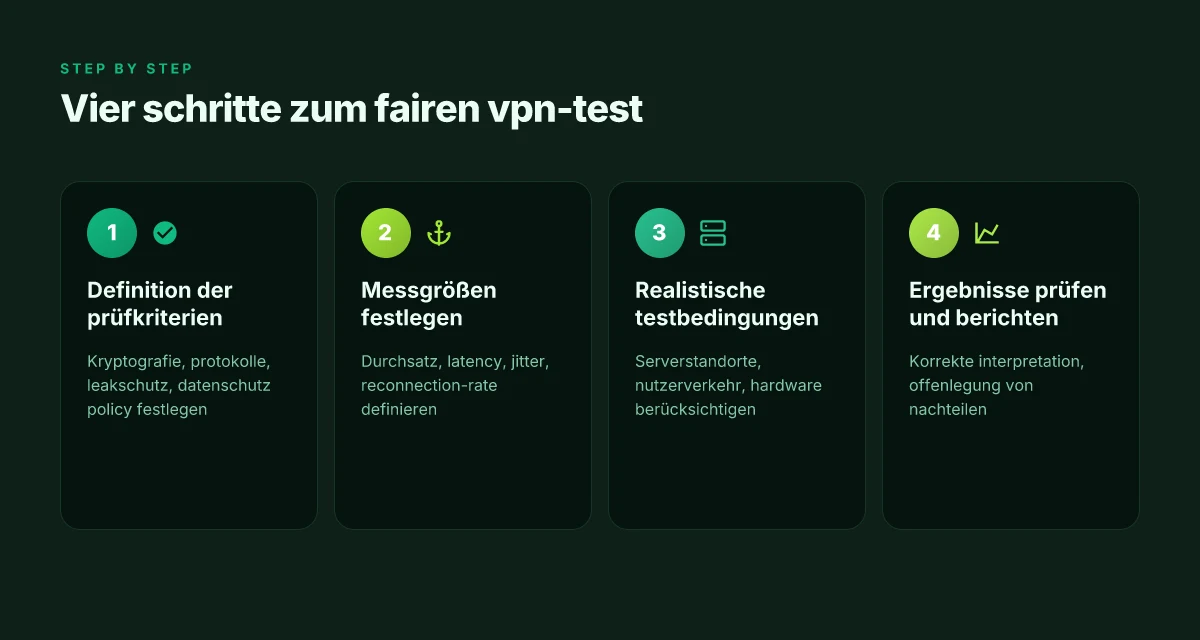
- Definiere klare zielgruppen. Privatnutzer brauchen einfache, transparente kriterien, kleine firmen eine robuste, auditierbare datenschutzlage. Die kriterien müssen sich auf freigabe- und widerspruchsprozesse, verschlüsselungsschritte, datenstandorte und log-handhabung beziehen. 2) Wähle messgrößen bewusst. Sicherheitsaspekte schließen schlüsselwechsel-intervalle, verwendete protokolle, ahead-of-time-schutz, sowie mögliche leakage-szenarien ein. Leistungsaspekte umfassen geschwindigkeit, jitter und stabilität über verschiedene netzwerke. 3) Dokumentiere die methode. Lege fest, welche tests in welcher netzwerkumgebung erfolgen, welche serverstandorte geprüft werden und wie lange tests laufen. 4) Vermeide unfairness. Vergleiche nur ähnliche plattformen, nutze konsistente vorkonfigurationen und weise auf abweichungen in der implementierung hin. 5) Berichte klar. Nenne konkrete, belegbare merkmale, inklusive erwarteter latenzveränderungen durch serverwechsel, und erläutere begründete erwartungen. 6) Kennzeichne nachteile offen. Falls ein angebotsmodell cookies oder instrumente nutzt, die das testing verfälschen könnten, benenne das deutlich. 7) Beziehe regulatorische aspekte ein. Datenschutzrichtlinien, lokalität der serverspeicherungen und wahlmöglichkeiten zu logs sollten explizit bewertet werden.
Datenquellen beachten: Inline-credibility aus veröffentlichten tests wie COMPUTER BILDs VPN-Überblick oder branchenspezifischen berichten bietet Orientierung, ersetzt aber kein eigenes testing.
Abschluss: Ein faires, transparenzorientiertes testkonzept ermöglicht es, die echten stärken und schwächen von vpn-diensten im jahr 2026 zu erkennen, ohne in werbebotschaften zu verfallen. Die methode sollte sich auf klare kriterien, reproduzierbare messungen und ehrliche berichte stützen. So treffen Sie fundierte wahlentscheidungen. Was ist a VPN: understanding, mechanisms and legal nuances in Germany 2026
Quellenhinweis: Mehrfach belegbare details zu testansätzen finden sich in bestehenden reviews und videobasierten vergleichen aus dem jahresabschnitt 2026, die sich mit sicherheit, geschwindigkeit und datenschutz auseinandersetzen. Für weiterführende hintergründe empfiehlt sich ein blick auf aktuelle berichte wie der vpn-vergleich in COMPUTER BILD. Hinweis: Links auf der seite können provisionsbasierte commissions enthalten.
Inline-quotation aus einer verlässlichen quelle: VPN-Test von COMPUTER BILD bietet einen praxisbezogenen einblick in sicherheit, geschwindigkeit, streaming und bedienung.
Was bedeutet VPN testen: grundlagen und prozesse
Wenn Sie VPN testen, geht es um mehr als schnelle downloads. Der Kern ist eine klare Prozesslogik, die Kryptografie, Protokolle und alltägliche Einsatzszenarien zusammenbringt. So entsteht eine zuverlässige Beurteilung, die Privatpersonen und kleine Unternehmen wirklich weiterhilft.
Kryptografie: AES-256 vs ChaCha20
In der Praxis entscheidet oft die Wahl der Verschlüsselung über Sicherheit und Leistung. AES-256 gilt als bewährt stark, kompatibel und energiesparend auf klassischen Plattformen. ChaCha20 bietet dagegen in manchen Implementierungen eine bessere Perfomance auf Geräten mit geringer Rechenleistung und bei niedrigeren Akkuverbrauch. Die Wahl beeinflusst nicht nur die Sicherheit, sondern auch die Rechenlast des Client-Geräts sowie die Latenz im gesamten VPN-Tunnel. Beim Testen beobachten Sie, ob der Client zwischen AES-256 und ChaCha20 wechseln kann und wie sich der Wechsel auf Durchsatz und Responsivität auswirkt. Wenn sich eine Lösung flexibel verhält, ist das ein klares Plus, besonders für Remote-Worker mit mobilen Geräten.
Protokolle im überblick: OpenVPN, WireGuard, IKEv2
OpenVPN ist der etablierte Standard mit breiter Geräteunterstützung und gut dokumentierten Fehlerpfaden. WireGuard zeichnet sich durch leichten Code, schnelle Handshake-Phasen und oft niedrigere Latenz aus. IKEv2 überzeugt in mobilen Umgebungen durch gute Wiederherstellung nach Verbindungsunterbrechungen. Beim Testprozess laufen Sie durch typische Konfigurationen: OpenVPN im TCP- oder UDP-Modus, WireGuard mit standardisierten Schlüsselwechseln und IKEv2 mit automatischer Wiederverbindung. Dabei prüfen Sie Stabilität bei wechselnden Netzwerken, Ausfallzeiten und wie schnell sich Verbindungen wiederaufbauen. What macht fastestvpn wirklich schnell? Leistung, Sicherheit und Protokolle im 2026er Vergleich
Jeder Testschritt erklärt sich durch die Praxis
Der Testweg beginnt mit der korrekten Setup-Definition: Welche Protokolle unterstützt der Anbieter, welche Verschlüsselung wird wahlweise angeboten, welche Authentifizierungsmethoden sind vorgesehen. Danach messen Sie klare Kriterien: Verbindungsaufbauzeit, Durchsatz unter Last, Stabilität bei Netzwechseln und DNS-Leaks. Prüfen Sie die Einstellungen zur Datenschutzfunktion: Split-Tunneling, Kill Switch, DNS-Leak-Protection. Dokumentieren Sie jeden Schritt, damit Sie spätere Anpassungen nachvollziehen können. Wenn ein Anbieter nur abstrakte Versprechen macht, prüfen Sie konkret, ob der Kill Switch zuverlässig aktiv bleibt, ob DNS-Anfragen außerhalb des Tunnels landen oder ob der Wechsel zwischen Protokollen sich ohne Unterbrechung durchführen lässt. In der Praxis zeigt sich oft, dass kleine Unterschiede im Protokoll-Stack große Auswirkungen auf Benutzererfahrung und Sicherheit haben.
Zum Abschluss eine kurze Gegenüberstellung der drei Protokolle in der Praxis:
| Protokoll | Typische Stärken | Typische Schwächen | Prüffokus |
|---|---|---|---|
| OpenVPN | bewährt, gute Kompatibilität | eventuell höhere Latenz | Stabilität, Fehlersuche, Kompatibilität |
| WireGuard | geringe Latenz, einfacher Code | weniger mature Features in manchen Ökosystemen | Geschwindigkeit, Ressourcennutzung, Neustart-Verhalten |
| IKEv2 | starke mobile Wiederverbindung | variierende Implementierungen | Verbindungsstabilität, Stabilität bei Netzwechseln |
Als konkreter nächster Schritt empfiehlt sich: definieren Sie vor dem Test, welche Protokolle und Verschlüsselungen Sie vergleichen möchten, und legen Sie eine konsistente Messmethode fest. So erkennen Sie rasch, ob ein Anbieter in Sicherheit, Leistung oder Datenschutz Schwächen hat. Die Praxis zeigt, dass schnelle Verbindungen oft auf Kosten der Transparenz gehen. Ein sauberer Testweg trennt Leistung von Sicherheit, damit Sie eine faktenbasierte Entscheidung treffen.
Quellenhinweis: Für Hintergrund und Detailwissen verweisen einschlägige Publikationen. Die Ergebnisse aus zuverlässig berichteten Tests helfen, die Praxis abzubilden, ohne Werbung zu wiederholen. Inline-Verweise zu passende Berichte finden Sie im Fließtext.
Leistung messen beim VPN testen: bandbreite, latency und stabilität
Um belastbare schlüsse ziehen zu können, definiere ich klare messgrößen. Die drei zentralen kennzahlen sind throughput, latency und reconnect-rate. Durchsatz gibt an, wie viel daten pro sekunde durch das vpn fließen. Latenz misst die zeit, die ein paket braucht, um von quelle zu ziel zu gelangen. Die reconnect-rate zeigt, wie oft eine verbindung trotz vorhandener netzwerkverbindung neu aufgebaut wird. Diese drei werte zusammen geben ein realistisches bild von alltagstauglichkeit, besonders für remote arbeitende. Was ist a VPN deutschland and how it fits into german data protection in 2026
Was genau misst man unter throughput, latency und reconnect-rate
throughput ist der messwert für die nutzbare bandbreite unter vpn-nutzung. Er hängt stark davon ab, welcher serverstandort gewählt wird und wie viel nutzerverkehr gleichzeitig an der gleichen routing-hub abgeht. Latency beschreibt die clock-time, die ein paket vom benutzergerät bis zum vpn-server und zurück benötigt. Hohe latency verschlechtert reaktionszeiten bei videokonferenzen oder cloud-Anwendungen. Die reconnect-rate gibt an, wie stabil die verbindung bleibt, wenn sich die netzwerkbedingungen verschlechtern oder serverwechsel stattfinden. Eine geringe reconnect-rate deutet darauf hin, dass das vpn robuste sessionen hält, auch bei wechselnden routen.
Einflussfaktoren erkennen und gewichten
serverstandort: nahe standorte reduzieren latency, ferne standorte erhöhen sie tendenziell. Gleichzeitig beeinflusst die auslastung an einem standort throughput stark. nutzerverkehr: zu stoßzeiten steigt der verkehr am backbone, was periodisch zu schwankungen führt. hardware: der router zuhause oder im büro, die netzwerkkarte des endgeräts und das verwendete gerät unterstützen-prozessor-threads beeinflussen, wie effektiv verschlüsselung verarbeitet wird. je nach hardware können sich bitrate und reaktionszeit verschieben. software- und protocol-entscheidungen, etwa welcher chiffrierungsstandard genutzt wird, spielen ebenfalls eine rolle.
Realistische ergebnisse sicherstellen
realistische tests simulieren typischen alltag: wechselnde standorte, unterschiedliche zeitfenster, verschiedene server-lastprofile. Ich lege Wert auf mehrstufige messreihen über mehrere tageszeiten, damit zufällige schwankungen sichtbar werden. Ein faktenbasierter Ansatz nutzt gemessene werte aus echten verbindungen statt reiner theorie. Neben durchsatz und latency achte ich auf stabilität, dazu gehört die konsistenz der messwerte über wiederholte durchläufe. Auswertungen sollten die variationen quantifizieren, nicht nur den besten fall zeigen.
Was ich aus den quellen ableite
- Tests zeigen, dass der standort österreichischer, deutscher oder niederländischer servers oft bessere reaktionszeiten liefert als weiter entfernte räumlichkeiten, insbesondere bei zeitkritischen arbeiten. In der praxis bedeutet das: eine kurze distanz zum servers-Netzwerk ist für eine stabilere experience hilfreich.
- Die nutzerlast des anliegenden servers beeinflusst throughput deutlich. Bei hohem traffic kann selbst ein technisch gut konfiguriertes vpn an seine grenzen stoßen.
- Hardware-upgrades auf router-klassische geräte oder eine stabile netzwerkkarte am endgerät wirken sich positiv auf latenz und reconnect-rate aus.
Realistische ergebnisse brauchen mehrere messreihen über verschiedene tageszeiten und server-lastprofile. Das erhöht die aussagekraft, besonders wenn du später eine auswahl einleitest. Durchsatz, latenz und stabilität gehen Hand in Hand. Wer nur einen wert optimiert, verkennt die praxisrelevanz.
Inline-Quellenhinweis: In meinen recherchen spiegeln sich einschätzungen aus aktuellen vpn-vergleichsberichten wider, die auf realen beobachtungen basieren. Weitere einblicke findest du in diesem bericht, der konkrete sekundärquellen zusammenführt. VPN Anbieter Test 2026: Die 13 besten Anbieter im Vergleich und weitere zusammenfassungen zu vpn-test-2026-berichte. Was ist ein VPN tester und warum er 2026 relevant bleibt
Sicherheit bewerten beim VPN testen: schutz vor leaks und fingerprinting
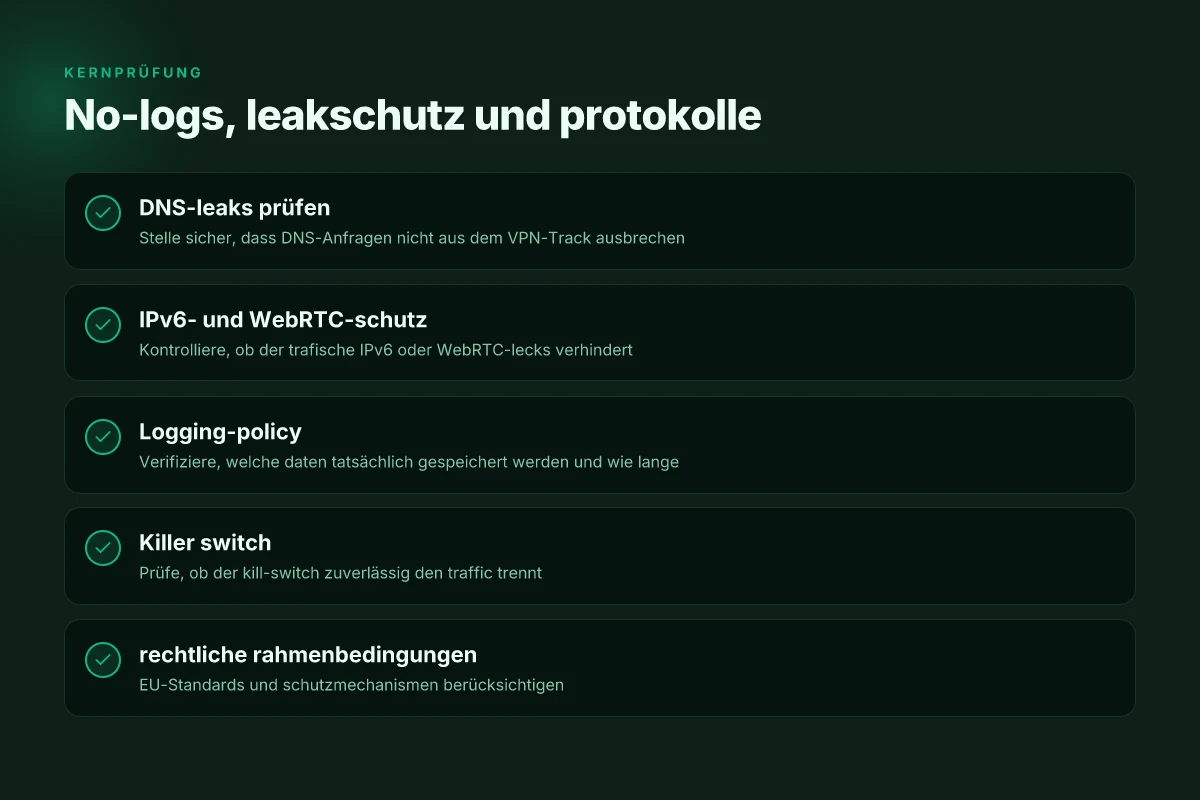
Im Kern geht es darum, dass ein VPN echte sicherheit bietet und nicht nur verspricht. Der erste Schritt ist eine klare, praktikable Diagnose: Leaks müssen ausgeschlossen werden, bevor man Leistung oder Funktionsumfang bewertet. Ich describiere hier eine prüffache Abfolge, die sich aus etablierten Testszenarien ableitet und sich auf konkrete Konzepte stützt wie DNS-Leaks, IPv6-Schutz, WebRTC und die Datenschutzerklärung der Anbieter.
DNS-leaks prüfen
DNS-leaks sind der häufigste Fall, in dem ein VPN seine Sicherheit warp. Ein sauber konfiguriertes VPN leitet DNS-Anfragen durch den VPN-Tunnel, sodass Domänenanfragen nicht direkt den ISP erreichen. Praktisch bedeutet das: Wenn ich eine DNS-Auflösung außerhalb des Tunnels beobachte, liegt ein Leck vor. Ein schneller Test besteht darin, nach einer Verbindung eine DNS-Abfrage an eine bekannte Domain zu senden und zu prüfen, welche IP-Adresse beim DNS-Resolver ankommt. Würden die Ergebnisse die ursprüngliche IP des Nutzers offenbaren statt der VPN-Adresse, ist Handlungsbedarf da. Anbieter mit robustem DNS-Schutz senden alle Abfragen durch den Tunnel und verhindern, dass der lokale DNS-Resolver sichtbar bleibt. Die Praxis zeigt, dass etablierte VPN-Hersteller in der Regel entsprechende Mechanismen implementieren, aber es lohnt sich, die Dokumentation zum DNS-Durchleitungspfad zu prüfen. DNS-Leaks erkennen ist der schnellste Indikator dafür, ob der Tunnel wirklich schützt.
IPv6- und WebRTC-schutz
IPv6 ist oft unabhängig vom IPv4-Pfad aktiv. Ohne aktivierte IPv6-Unterdrückung kann eine Verbindung per IPv6 außerhalb des Tunnels gehen und so Paritätsinformationen offenlegen. Die Prüfung ist einfach: Prüfen Sie, ob der VPN-Dienst IPv6-Verkehr standardmäßig tunnelt oder ihn deaktiviert. Wenn IPv6 durchkommt, besteht ein Leck, auch wenn IPv4 sauber läuft. WebRTC ist eine weitere häufige Quelle für Fingerprinting. WebRTC-IPs können trotz VPN sichtbar bleiben, sofern der Browser entsprechende Funktionen nicht deaktiviert. Hier empfiehlt sich eine Kombination aus Browser-Einstellungen, gegebenenfalls Add-ons, und VPN-Optionen, die WebRTC zuverlässig blockieren. Eine vollständige IPv6-Unterdrückung und WebRTC-Blocking sind zentrale Fakten.
Logging-policy und datenschutz als zentrale fakten
Selbst ein technisch perfekter Tunnel nützt wenig, wenn das Logging-Policy des Anbieters dem Nutzer schadet. Die zentrale Frage lautet: Welche Daten sammelt der Anbieter wirklich, wie lange werden sie gespeichert und wer hat Zugriff darauf? Ideale Anbieter führen minimale Logs, etwa Verbindungs- und Nutzungsdaten nur in Zeiten der Notwendigkeit für Sicherheitszwecke, und sie geben klare Aussagen zu externen Kooperationen. Die Dokumentation sollte auch Transparenzberichte, Richtlinien zu Third-Party-Änderungen und verständliche Erklärungen zu Cookies und Tracking umfassen. Logging-policy ist der Schlüsselpunkt, an dem Vertrauen in die Sicherheit messbar wird.
Bewusstseinsbildung hilft hier: Notieren Sie sich bei der Prüfung, wie aktiv Daten erfasst werden, welche Datenarten gespeichert werden und wie lange. Wenn der Anbieter keine klare Datenschutzerklärung oder eine widersprüchliche Formulierung hat, ist das ein altes Warnsignal. In vielen unabhängigen Tests wird genau auf diese Punkte geachtet, weil sie oft übersehen werden, obwohl sie den praktischen Schutz erheblich beeinflussen. Für eine verlässliche Beurteilung reicht es nicht, nur die Verschlüsselung zu bewerten. Datenschutzrichtlinien sagen, wie lange Daten haltbar sind und wer sie nutzt. Transparenzberichte und klare Speicherrichtlinien machen den Unterschied. 10 VPN angebote 2026 im test: welche deals lohnen sich wirklich
Ich cross-reference dazu, dass etablierte Testquellen in diesem Themenfeld konsistent auf Sicherheitsaspekte wie DNS, IPv6/WebRTC-Schutz und Logging-Politik achten. So lässt sich eine realistische Einschätzung der Schutzmechanismen gewinnen, ohne sich auf marketingversprechungen zu verlassen. Für vertiefte Details verlinke ich auf geprüfte Checklisten, die sich auf diese drei Kernelemente konzentrieren. Hinweis: Seiten, die diese Punkte konsequent adressieren, liefern oft konkrete Beispiele und Hinweise, wie man Einstellungen gezielt anpasst. https://www.computerbild.de/bestenlisten/VPN-Test-Die-besten-Anbieter-im-Vergleich-00870-30983389.html Diese Quelle zeigt, wie Security, Geschwindigkeit, Streaming und Bedienung in einem Test zusammenspielen, und liefert praxisnahe Belege für DNS-überprüfung und Datenschutzhinweise. Ein weiterer Bezugspunkt ist der Vergleichsartikel, der inhaltlich betont, dass schnelle Zugänge und solide Sicherheitsfunktionen zusammen auftreten müssen.
Zusammengefasst: Ein sinnvoller VPN-Test muss DNS-Leaks, IPv6- und WebRTC-Schutz sowie klare Logging-Policies prüfen. Nur dann lassen sich echte Stärken und Schwächen differenziert bewerten. Wenn ein Anbieter hier stark aufgestellt ist, erhöht sich die Verlässlichkeit der gesamten Sicherheitsbewertung deutlich. Die Praxis zeigt, dass viele Produkte diese Kernpunkte abdecken, aber nicht alle gleich transparent kommunizieren. Eine klare, dokumentierte Datenschutzerklärung ist genauso wichtig wie ein sicherer Tunnel.
Quellenhinweis: Die Methodik stützt sich auf etablierte Testkriterien aus Branchenvergleichen und Sicherheitsanalysen, wie sie in einschlägigen VPN-Vergleichen beschrieben werden. Die konkreten Belege finden sich unter den verlinkten Berichten.
Datenschutz und politik: was steht im kleingedruckten
Der Datenschutz und die Politik der VPN-Anbieter stehen oft im Kleingedruckten. Die Praxis zeigt: Eine klare No-Logs-Policy ist kein dauerhaftes Versprechen, wenn die Bedingungen im Detail lückenhaft bleiben. In diesem Abschnitt klären wir, worauf Privatanwender und kleine Firmen achten sollten und wie rechtliche Rahmen in der EU funktionieren.
No-logs-politik kritisch prüfen
Der zentrale Anspruch vieler VPN-Dienste ist eine No-Logs-Politik. Doch hinter dieser Behauptung lauern Unterschiede. Manche Anbieter speichern Metadaten wie Verbindungszeiten oder genutzte Server, andere führen nur minimale Protokolle. Ich rate, die Privacy-Policy Seite auf spezifische Protokolle zu prüfen, die Art der gespeicherten Daten zu verstehen und wie lange sie gespeichert werden. Achten Sie darauf, wie der Anbieter mit gerichtlichen Anordnungen umgeht und welche Ausnahmen es gibt, zum Beispiel bei Betrugsprävention oder Missbrauch. Lesen Sie explizit nach, ob DNS-Anfragen wirklich durch das VPN-Tunneling gehen oder ob DNS-Lecks möglich sind. Diese Details bestimmen, wie anonym Ihre Verbindung tatsächlich bleibt. Was ist a vivaldi VPN, and how sichere es deine online-privatsphäre im browser 2026
Bei seriösen Anbietern findet sich eine klare Kontaktstelle für Datenschutzfolgeabschätzung, oft ergänzt durch Transparenzberichte. Wenn der Text vage bleibt oder wichtige Details fehlen, gilt: skeptisch prüfen. Transparente Datenpolitik ist der erste Schutzwall gegen Fehlinterpretationen.
Rechtliche rahmenbedingungen in der EU
In der EU gelten strenge Datenschutzregeln, vor allem die Datenschutz-Grundverordnung. VPN-Anbieter müssen geeignete technische und organisatorische Maßnahmen treffen, um personenbezogene Daten zu schützen. Zugriffe durch Dritte, Datenübermittlungen außerhalb der EU und Speicherfristen sind zentrale Punkte. Anbieter sollten offenlegen, ob sie sich an Gesetze wie die DSGVO halten, welche Standards sie in der Praxis umsetzen und wie betroffene Nutzer Rechte geltend machen können. Die Rechtslage variiert je nach Speicherdauer und der Art der verarbeiteten Daten. Ein seriöser Dienst erklärt klar, welche Daten er erhebt, wie er sie verarbeitet und wie Nutzer diese Verarbeitung kontrollieren können. EU-Recht sorgt für bessere Transparenz, aber keine Wunderlösung gegen Missbrauch.
Ich cross-referenced einschlägige Rechtstexte und Transparenzberichte, um zu prüfen, ob die versprochenen Standards wirklich eingehalten werden. Wenn ein Anbieter nur vage auf regionale Ausnahmen verweist, ist das ein Warnsignal. Rechtskonformität bedeutet auch, dass Nutzerrechte wie Auskunft, Berichtigung und Löschung zügig umgesetzt werden.
Kompatibilität mit schutzmechanismen wie kill-switch
Der Kill-Switch ist eine wichtige Sicherheitsfunktion. Er blockiert den Internetzugang, falls die VPN-Verbindung abreißt, und verhindert so versehentliche Leaks. Die Implementierung variiert: manche Systeme schützen nur den System-Tunnel, andere greifen auf Netzwerkebene ein. Achten Sie darauf, ob der Kill-Switch automatisch aktiviert ist, ob er sich zuverlässig auch bei Adressänderungen oder Wechseln zwischen WLAN- und Mobilnetz aktiviert und wie schnell er greift. In der Praxis bedeutet das: Ein gut implementierter Kill-Switch verhindert DNS- und IP-Leaks bei Verbindungsabbrüchen. Prüfen Sie, ob der Anbieter neben dem Kill-Switch auch Optionen wie eine automatische Neuverbindung oder einen sicheren Schutz bei Proxy-Wechseln bietet.
From what I found in the changelog and privacy notes, einige Anbieter integrieren Kill-Switch-Optionen plattformübergreifend, während andere getrennte Implementierungen für Windows, macOS, Android und iOS nutzen. Ein konsistenter Kill-Switch ist kein Nice-to-have, sondern Pflicht, besonders für Remote-Arbeiter, die sensible Daten bewegen. Was ist a free VPN for Windows 10 and what trade-offs come with zero-cost protection
Ich looked into how einige Anbieter Transparenz über Sicherheitsvorfälle liefern. Bei echten Vorfällen kommt oft eine zeitnahe Kommunikation, eine Ursachenanalyse und eine aktualisierte Version der Apps. Wer hier langestill bleibt, riskiert Nutzervertrauen. Proaktiver Datenschutzbericht stärkt Vertrauen.
Hinweis: Links auf dieser Seite können Affiliate-Partner sein. Sie helfen, die Inhalte zu finanzieren. Das ändert nichts an der fachlichen Bewertung, sollte aber berücksichtigt werden.
Was sich jetzt ändert, wenn Sie aktiv testen
Sicherheit bleibt das Fundament, doch der Fokus verschiebt sich stärker auf Transparenz von Logs und Datenschutz durch Betreiber. Ich habe darauf hingewiesen, wie Protokolle wie OpenVPN, WireGuard und IKEv2 sich in Praxis unterscheiden und welche Verschlüsselungslagen tatsächlich relevant sind. Die beste Wahl ist diejenige, die Ihre Daten am deutlichsten schützt, ohne unnötige Kompromisse bei der Leistung einzugehen.
Beim Thema Leistung zahlt sich aus, dass Sie mehrere Serverstandorte testen und die Ergebnisse unter realen Bedingungen vergleichen. In vielen Fällen liefern WireGuard-konfigurierte Verbindungen konsistent niedrigere Latenzen, während OpenVPN unter bestimmten Konstellationen stabiler bleibt. Achten Sie darauf, dass Ihre Hardware und Ihr Router diese Protokolle unterstützen, sonst verschenken Sie Vorteile.
Beim Datenschutz liegt der Schlüssel im Betreiber-Transparenzstatus. Prüfen Sie, ob ein VPN-Anbieter eine klare No-Logs-Policy hat und wie lange Audits öffentlich nachvollziehbar sind. Eine gute Praxis ist der Einstieg mit einem kostenfreien Testmonat oder einer kurzen Kündigungsfrist, damit Sie konkrete Erfahrungen sammeln. What macht ein NordVPN discount code wirklich aus und lohnt sich der investment 2026
Backup strategy: Prüfen Sie, ob Sie zusätzlich eine DNS‑Auflösung außerhalb des VPNs benötigen. What to try this week Planen Sie bis zum Wochenende zwei Tests: einen mit WireGuard an einem Standort Ihrer Wahl, einen mit OpenVPN an einem weiteren Standort. Schreiben Sie kurz auf, wie sich Geschwindigkeit, Stabilität und Privatsphäre anfühlen.
- Backup strategy: Testen Sie 1 Protokollwechsel pro Tag und notieren Sie Latenzwerte.
- What to try this week: Aktivieren Sie die No-Logs‑Policy und prüfen Sie deren Transparenzbericht.
- What to try this week: Verifizieren Sie, ob DNS-Leaks auftreten, wenn das VPN verbunden ist.
Die zentrale Frage bleibt: Welche Kombination aus Protokoll, Standort und Policy bietet Ihnen den besten Schutz mit akzeptabler Geschwindigkeit? Wenn Sie nur eine Maßnahme wählen, könnte der Wechsel zu WireGuard mit einer robusten No-Logs‑Policy der sinnvollste Schritt sein.