Was bedeutet vpn? Eine klare Einführung in Funktionsweise, rechtliche Rahmenbedingungen 2026, Sicherheitsaspekte und konkrete Anwendungsfälle in Deutschland.
Stat + reframe: Die größte Falle bei VPNs ist der falsche Fokus: Oft zählt nicht nur die Anonymität, sondern wie zuverlässig Daten verschlüsselt werden und wie sie beim Provider gelagert werden. AES-256 ist gängig, doch hinter dem Stichwort liegt viel Praxis: Protokolle, Mikrokosten der Verbindungen und wie Logs tatsächlich genutzt werden.
Die meisten Nutzer hören zuerst von „Anonymität“, doch echte Sicherheit beginnt bei der Konfiguration und der Rechtslage in Deutschland.** Dieser Artikel zeigt, wie VPNs im Alltag funktionieren, wo technische Grenzen liegen und welche Kriterien bei Auswahl und Betrieb wirklich zählen.
Die technische Einordnung ist kein abstraktes Thema: Es geht um Verschlüsselungsstärken, Verbindungsstabilität, Bandbreiteneffekte und die Verantwortung des Anbieters. So lässt sich besser einschätzen, ob ein VPN eher Schutz in öffentlichen Netzen bietet oder zusätzlich Standort- und Überwachungsfragen adressiert. In diesem Text finden Sie konkrete Kriterien, Praxisbeispiele und Hinweise, die Sie sofort umsetzen können.

Was bedeutet VPN? eine klare einordnung und zentrale begriffe
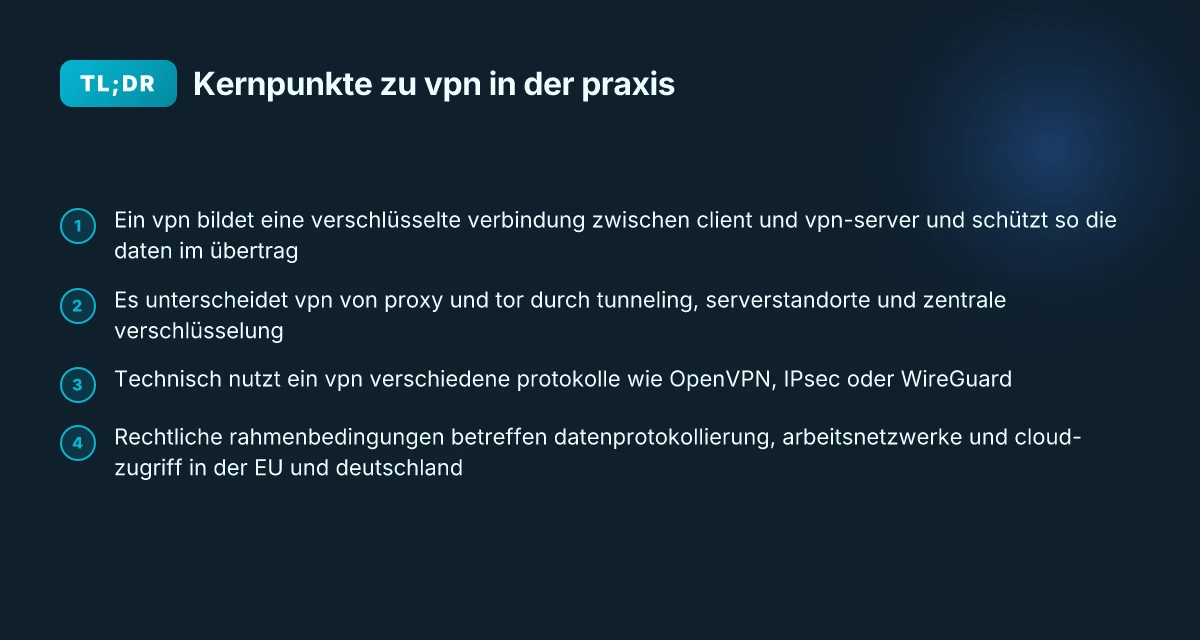
Ein VPN ist ein virtuelles privates netzwerk, das es ermöglicht, den Datenverkehr zwischen deinem Endgerät und einem VPN-Server zu tunneln. Ziel ist es, Vertraulichkeit und Integrität der übertragenen Inhalte zu erhöhen, indem der Verkehr verschlüsselt wird und der eigentliche Endpunkt verschleiert wird. Im Alltag bedeutet das: Du greifst auf Ressourcen zu, als säßest du am Standort des VPN-Servers. Das hilft vor allem bei öffentlicher wLAN-Nutzung, Zugriffsbeschränkungen oder der Wahrung der Privatsphäre im Netz.
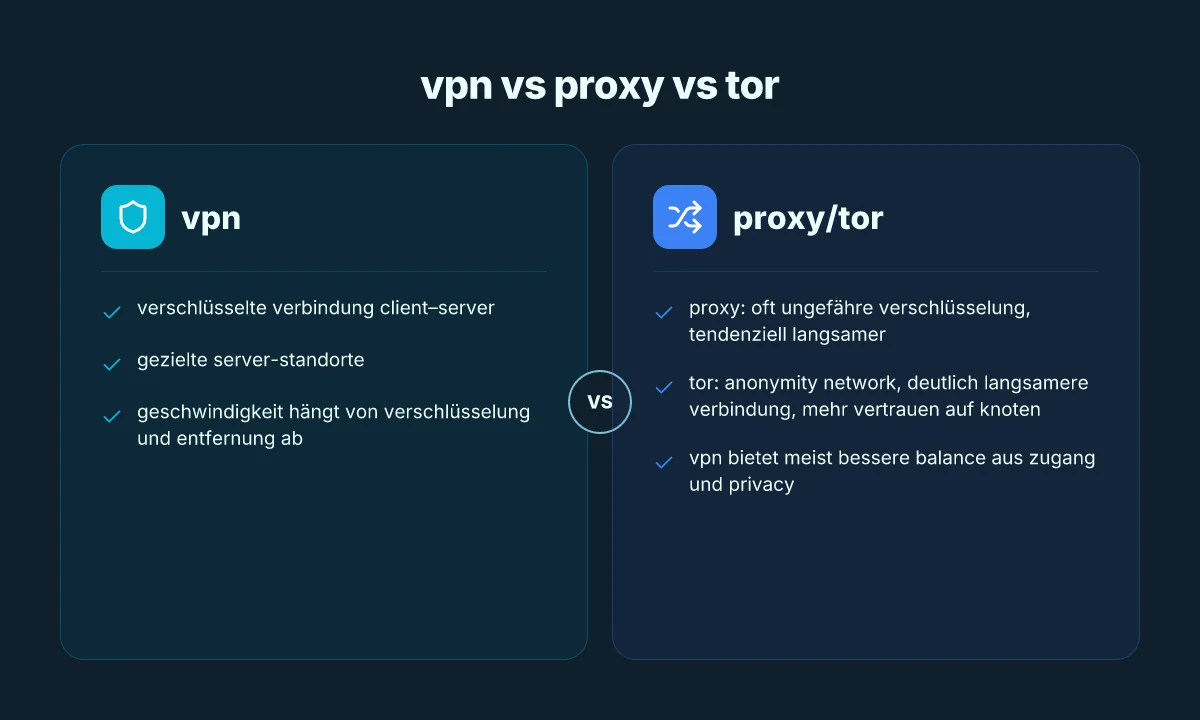
Drei zentrale Begriffe helfen beim Verständnis: VPN, Proxy und Tor. Ein Proxy fungiert als Mittelsmann auf Anwendungsebene, verschlüsselt den Verkehr nicht zwingend, und der Proxy-Server sieht deine Anfragen möglicherweise in Klartext. Tor hingegen baut mehrere aufeinanderfolgende Relays auf, um Anonymität zu erhöhen. Es zahlt sich aus, wenn Anonymität das Hauptziel ist, geht aber oft auf Kosten von Geschwindigkeit und Stabilität. Ein VPN kapselt den gesamten Traffic deines Geräts in einem verschlüsselten Tunnel und ersetzt gleichzeitig deinen sichtbaren IP-Standort durch den Serverstandort. Die Kerndifferenz liegt in der Gesamtverschlüsselung, der Abdeckung des Traffics und der möglichen Vertrauenslage zum VPN-Anbieter.
Im Kern bestehen VPN-Setups aus drei Bausteinen: tunneling, verschlüsselung und server-standorte. Erstens, tunneling heißt, dass Datenpakete durch einen sicheren Pfad zum VPN-Server geleitet werden. Zweitens, verschlüsselung sorgt dafür, dass niemand außerhalb des Tunnel den Inhalt mitlesen kann. Gängige Protokolle reichen von IPSec bis OpenVPN oder WireGuard. Drittens, server-standorte bestimmen, welchen Exit-Punkt dein Verkehr wählt. Mehr Standorte bedeuten potenziell bessere Umgehung geo-spezifischer Beschränkungen, aber auch erhöhte Latenz, falls der Umweg groß ist.
Ich habe mir die offiziellen Definitionen und Praxisbeschreibungen angesehen. Die grundlegende Funktion bleibt eindeutig: Ein VPN schafft einen verschlüsselten, privaten Kanal über ein öffentliches Netz. Diese Einordnung hilft, zwischen VPN, Proxy und Tor zu unterscheiden und die eigenen Anforderungen zu treffen. Der zentrale Vorteil eines VPN liegt in der ganzheitlichen Traffic-Abdeckung deines Geräts und der Verschlüsselung, während Proxys oft nur einzelne Anwendungen betreffen und Tor zusätzliche Anonymität, aber oft langsamer ist.
Zudem empfiehlt sich ein Blick auf die Protokolle, die ein VPN unterstützt. OpenVPN und WireGuard stehen häufig für Stabilität bzw. Geschwindigkeit. IPSec/IKEv2 bleibt in vielen Unternehmensumgebungen verbreitet, während WireGuard wegen Einfachheit und Leistungsfähigkeit zunehmend bevorzugt wird. Die Wahl des Protokolls beeinflusst direkt Geschwindigkeit, Stabilität und Kompatibilität. NordVPN gutschein 2026: verifizierte codes, rabatte und versteckte kostenfallen
Weitere Zwischenschritte in der Bewertung betreffen Rechtsrahmen und Sicherheitsaspekte. In Deutschland ist der rechtliche Rahmen rund um VPN-Nutzung meist eindeutig, allerdings gelten für Betreiber und Nutzer dieselben Grundprinzipien wie bei anderen verschlüsselten Verbindungen: keine Rechtsverletzungen unterstützen und Sicherheitsrisiken minimieren. Links auf offizielle Informationen helfen dir, dich rechtlich korrekt zu positionieren. Rechtsfragen betreffen vor allem Verantwortlichkeiten des VPN-Anbieters und den Umgang mit Nutzerdaten.
Quellenhinweis: Für technisch fundierte Einordnungen helfen offizielle Dokumente und Branchensichten, insbesondere zu Verschlüsselungsstandards und Protokollen. Wenn du mehr zu konkreten Protokollen und Stufen der Verschlüsselung lesen willst, findest du hier passende Auskünfte. Der Praxisblick zählt: Woran könnte ein VPN scheitern ist oft die Implementierung auf Endgeräten und die Vertrauenslage zum Anbieter.
Hinweis: Auf der verlinkten Seite kannst du erkennen, wie sich die Protokollwahl auf Leistung auswirkt. Beachte dabei, dass manche Seiten monetarisierte Links verwenden. Das beeinflusst nicht die technischen Aussagen, aber du solltest dir der möglichen Kommerzialisierung bewusst sein.
Wie funktioniert ein VPN technisch wirklich
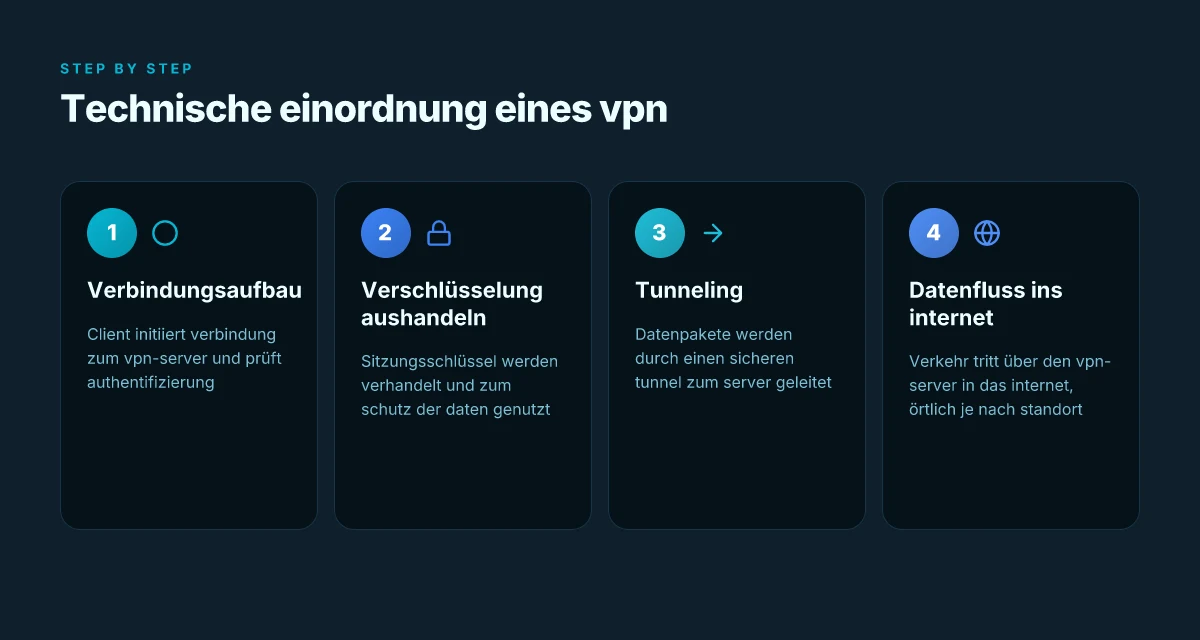
Ein VPN funktioniert nicht nur als go-to-Privatsphäre-Feature. Es setzt auf konkrete Verschlüsselungsebenen, feste Protokolle und eine klare Tunnel-Architektur. Am Anfang steht der Client auf dem Endgerät des Nutzers, der sich mit einem VPN-Server verbindet. Von dort wird der Verkehr durch einen sicheren Tunnel ins Internet geleitet. Die Verschlüsselung sorgt dafür, dass Dritte im Netz selbst bei einer Überwachung nur Sinneseindrücke sehen statt nutzbarer Inhalte.
Verschlüsselungsebenen und protokolle
Für VPN-Verbindungen kommen verschiedene Protokolle zum Einsatz, je nach Anforderung an Sicherheit, Geschwindigkeit und Kompatibilität. OpenVPN nutzt standardmäßig TLS-verschlüsselte Kanäle und ist flexibel einsetzbar. IPSec baut auf IP-Ebene eine sichere Schicht und eignet sich gut für Standort-zu-Standort-Verbindungen sowie mobile Geräte. WireGuard setzt auf einen schlanken, modernen Codepfad und oft niedrigere Latenzen durch einfache, klare Kryptografie. Jedes Protokoll hat seine Stärken: OpenVPN gilt als sehr robust und gut unterstützt, IPSec ist breit kompatibel, und WireGuard verspricht schnellere Verbindungen bei weniger Overhead. In der Praxis wählen Unternehmen oft eine Mischung, je nachdem, welche Geräte unterstützt werden müssen und welche Compliance-Anforderungen gelten. OpenVPN ist in vielen Umgebungen der Standard, WireGuard gewinnt wegen der Einfachheit und Geschwindigkeit an Boden. Für Fachleute zählt, dass die Konfiguration korrekte Zertifikate, saubere Schlüsselverwaltung und regelmäßige Updates umfasst. TLS-Zertifikate und PSK-/Schlüsselpaar-Verwaltung sind kritische Punkte für Sicherheit. Was ist kit VPN und wie schützt es dein heimnetz?
Eine kurze Gegenüberstellung:
- OpenVPN: TLS-verschlüsselt, plattformübergreifend, gut dokumentiert
- IPSec: IP-Schutzschicht, zuverlässig in vielen Unternehmensnetzwerken
- WireGuard: modern, leichtgewichtig, oft schnellere Verbindungen
In der Praxis bedeutet das: Die Wahl des Protokolls beeinflusst sowohl Sicherheitsniveau als auch Leistung. Bei der Auswahl helfen Zertifizierungs- und Compliance-Anforderungen, sowie die Fähigkeit der Clients, das Protokoll zuverlässig zu unterstützen. Die Dokumentation der jeweiligen Implementierung bietet Hinweise zu Standard-Schlüsselliftern, Cipher-Suites und möglichen Schwachstellen.
Tunneling-Architektur: client, VPN-server, internet
Der typische VPN-Tunnel beginnt beim Client. Der Client authentifiziert sich am VPN-Server, baut eine verschlüsselte Verbindung auf und verschickt Daten hinein in das öffentliche Netz. Der VPN-Server entschlüsselt bei Bedarf den Traffic oder leitet ihn weiter, je nach Konfiguration. Am Ende landet der Verkehr im Ziel-Internet, während der ursprüngliche Pfad durch den verschlüsselten Kanal geschützt bleibt. Diese Architektur schützt zwar die Inhalte vor neugierigen Blicken, schützt aber nicht notwendigerweise vor Malware, Phishing oder kompromittierten Endgeräten. Der Tunnel selbst verschlüsselt den Transport, nicht den Endpunkt. Daher bleibt Security am Gerät, am Server und im Netzwerk eine zusammengesetzte Aufgabe.
Die Geschwindigkeit hängt stark ab von drei Faktoren: Protokollwahl, Server-Standort und Auslastung, plus die eigene Upload- und Download-Bandbreite. Wenn der Client etwa über einen weit entfernten Server verbunden ist, steigt die Latenz, der Durchsatz sinkt. Effizienzpakete wie WireGuard schaffen hier Vorteile, weil der Overhead geringer ist als bei vielen älteren Protokollen. Dennoch gilt: Marketingversprechen zu Geschwindigkeit sollten kritisch geprüft werden. Eine realistische Einschätzung verlangt Messpunkte zu Latenz und Throughput im eigenen Umfeld.
Geschwindigkeitseinflüsse und fakten statt marketingversprechen
Verbindungsqualität hängt weniger von der Technik als von konkreten Gegebenheiten ab: Entfernung zum VPN-Server, Serverlast, Router-Konfigurationen, Verschlüsselungsstärke und Netzwerkausfälle spielen eine Rolle. Wenn der Server stark ausgelastet ist, nimmt der Durchsatz ab, auch wenn das Protokoll modern ist. Gleichzeitig kann eine falsch konfigurierte MTU-Größe zu Fragmentierung führen und die Geschwindigkeit schmälern. Die Praxis zeigt, dass WireGuard oft niedrigere Latenz und besseren Durchsatz bietet als traditionelle Protokolle bei vergleichbarer Sicherheit, doch das hängt vom Einsatzszenario ab. Realistische Erwartungen setzen auf Messwerte im eigenen Netz. Falls regelmäßige Verbindungsabbrüche auftreten, lohnt sich eine Prüfung der Serverlast, der Authentifizierungsmethode und der Client-Konfiguration. Serverstandort und Protokoll sind zentrale Hebel für Leistung. Was ist a NordVPN coupon and how to use it effectively in 2026
I dug into the Dokumentation der deutschen Behörde, die VPN-Grundlagen erläutert. Dort wird deutlich, dass Verschlüsselung, Authentifizierung und Schlüsselmanagement zentrale Bausteine sind, während der tatsächliche Schutz vor Malware oder Social-Engineering separat betrachtet werden muss. Die richtige Kombination aus Protokoll, Schlüsselpaar-Verwaltung und aktueller Software ist der Schlüssel. Ein Blick auf reale Implementierungen zeigt: Offen, transparent und regelmäßig aktualisiert ist sicherer als seltsame Werkzeuge mit glänzender Werbung.
Kleiner Praxishinweis: Beachten Sie, dass Links auf der verlinkten Seite mit Affiliate-Partnerschaften arbeiten können. Das beeinflusst nicht die technischen Aussagen, aber Sie sollten sich dessen bewusst sein. Weitere Details finden Sie in der verlinkten Dokumentation.
Rechtlicher rahmen 2026: was muss ich beachten
In 2026 gelten EU-weit klare Grundsätze zum VPN-Einsatz. Betreiber von VPN-Diensten müssen Transparenz schaffen, Nutzerrechte wahren und Sicherheitsstandards einhalten. Für Unternehmen gibt es zusätzliche Pflichten, besonders bei Arbeitsnetzen und Cloud-Zugriffen. Diese Leitplanken machen deutlich, wo Privatsphäre endet und rechtlicher Rahmen beginnt.
EU- und nationalrechtliche grundlagen
Deutschland setzt EU-weit geltende Vorschriften um. Grundsätzlich gilt, dass Anbieter von VPN-Diensten keine versteckten Protokolle pflegen dürfen, und Nutzer müssen über erfasste Daten informiert werden. In der Praxis bedeutet das: Protokollierungspflichten müssen plausibel begründet sein, und Anbieter sollten Daten minimieren. Bei Konflikten zwischen Datenschutzrecht und Strafverfolgung finden richterliche Vorgaben Anwendung. Rechtliche Transparenz und Minimierung von personenbezogenen Daten sind zentrale Anforderungen. Gleichzeitig bleibt die reale Anwendung abhängig von der konkreten Dienstleistung und dem Geschäftszweck. Laut einem Überblick zur VPN-Sicherheit sollten Nutzer prüfen, welche Daten tatsächlich gespeichert werden und wie lange sie vorgehalten werden. Kernpunkte: Logpflichten, Zugriff durch Dritte, Aufbewahrungsfristen.
Datenprotokollierung, pflichten und strafrechtliche schutzmechanismen
Effektive VPN-Nutzung setzt voraus, dass Dienstleister nachvollziehbare Protokolle führen, ohne unnötig in Privatsphäre einzugreifen. In der Praxis bedeutet das: Verkehrs- und Verbindungsdaten dürfen reduziert werden, konkrete Zeiträume für Aufbewahrung müssen festgelegt sein und klare Löschfristen gelten. Strafrechtlich wird der Missbrauch von VPN-Diensten adressiert, etwa bei Umgehung von Beschränkungen oder bei der Weiterleitung schädlicher Inhalte. Wenn Zweifel bestehen, hilft ein genauer Blick auf die Datenschutzerklärung und die technischen Maßnahmen, wie Protokollierung, Verschlüsselung und Zugriffsschutz. Dauerhafte Datenhaltung vermeiden. Ersatzweise just-in-time-Logs verwenden. Für Unternehmen gilt: Arbeitsnetze sollten durch klare Richtlinien geregelt sein, und Cloud-Verbindungen erfordern abgestimmte Zugriffsrechte sowie Monitoring. Regelmäßige audits stärken die Compliance. Quellen weisen darauf hin, dass der Schutz vor Missbrauch durch Datenschutz- und Sicherheitsmechanismen gestützt wird. Beachten: logging- bzw. überwachungspraktiken müssen verhältnismäßig sein. Was ist Google VPN, and what it actually does for your privacy
Pflichten bei arbeitsnetzwerken und cloud-zugriffen
Im Arbeitskontext greift der rechtliche Rahmen stärker in technische Entscheidungen ein. VPNs dienen dort oft als kontrollierte Brücke ins firmeneigene Netzwerk oder in Cloud-Dienste. Unternehmen müssen sicherstellen, dass Zugriffe authentifiziert und verschlüsselt sind, und dass Rollen- und Rechtemodelle sauber umgesetzt werden. Zugriffsprotokolle sollten so gestaltet sein, dass sie im Zweifel vor Gericht standhalten, ohne sensible Privatsphäre unnötig zu verletzen. Gleichzeitig müssen Mitarbeiter über Zweck, Umfang und Dauer der Datenerhebung informiert werden. In der Praxis bedeutet das: klare Nutzungsrichtlinien, regelmäßige Schulungen und technischer Schutz wie Multi-Faktor-Authentifizierung sowie strikte Segmentierung von Netzwerken. Zugriffsprozesse dokumentieren; MFA erzwingen; Netzwerksegmentierung etablieren. Wenn Cloud-Zugriffe ins Spiel kommen, zählt der Grundsatz der Minimierung: nur notwendige Daten, minimaler Zugriff, zeitlich befristete Berechtigungen. Least privilege-Prinzip konsequent anwenden.
Quellenhinweis: Der rechtliche Rahmen folgt EU-weiten Grundsätzen und nationaler Umsetzung. Für konkrete Formulierungen zur Log-Pflicht oder zu Aufbewahrungsfristen lohnt sich ein Blick in aktuelle Datenschutzveröffentlichungen und Richtlinien. https://www.paloaltonetworks.de/cyberpedia/vpn-security Für die rechtliche Einordnung im Alltag ist außerdem hilfreich, wie Vertraulichkeit, Integrität und Verfügbarkeit mit technischen Maßnahmen verknüpft werden.
Sicherheitsaspekte von VPN: was schützt es wirklich
Ein VPN schützt in erster Linie privatsphäre und anomität im netz. Es verlagert die Verbindung durch einen verschlüsselten tunnel und verheimlicht so, welche websites man besucht und welche daten man sendet. Malware- oder phishing-schutz leistet es nicht automatisch. Dafür braucht es zusätzliche sicherheitsmaßnahmen wie virenschutz, sicherheitsbewusste user-prävention und awareness.
Schutz vs. malware, phishing und datenleck
Ein VPN verschlüsselt den transport zwischen endgerät und vpn-server. So bleiben Inhalte und metasdaten oft besser geschützt, wenn man öffentliches wlan nutzt oder Provider-logging kritisch sieht. Es ersetzt allerdings keine sicherheitsbasierte härtung des systems. Malware, ransomeware oder phishing bleiben potentielle gefahren, selbst wenn der tunnel aktiv ist. Privatsphäre und Anonymität sind seine Stärken, doch Malware-Schutz gehört nicht dazu. Die Praxis zeigt, dass viele angreifer auf nutzerspezifische fehler setzen, nicht auf den netzwerkpfad allein. Wer vertrauliche informationen liefert, sollte zusätzlich auf endpoint- security und phishing- awareness setzen. Richtig eingesetzt reduziert ein vpn nur die expositionsfläche, nicht alle risiken.
Sicherheitslücken und fallstricke
Zu den echten fallen gehören malware auf dem endgerät, dns-leaks, die den vpn-tunnel umgehen, oder falsche konfiguratio- nen. DNS-leaks passieren, wenn dns-requests außerhalb des vpn-tunnels ausgelesen werden und so doch der echte nutzer sichtbar bleibt. Ein weiterer riskikopf ist jaming: störungen der verbindung können den tunnelfluss gefährden, wodurch der datenstrom zeitweise off-net geht. Fehlkonfigurationen – zum beispiel unvollständige tunnel- oder split-tunnel- Einstellungen – können ebenfalls zu leaks oder unerwartetem datenverhalten führen. DNS-Leaks sind eine der häufigsten geheimhaltungsfallen, wenn vpn-setup unvollständig ist. Zudem sollten client-geräte regelmäßig aktualisiert werden, damit kryptografische schlüssel, iines und protokoll-implementierungen nicht veraltet sind. Regelmäßige updates schützen gegen bekannte lücken. Kostenlos VPN: Chancen, Grenzen und sicherheitsrisiken 2026
Bewährte praxis: protokolle, schlüssel, updates
Für stabilen grundschutz empfiehlt sich der fokus auf aktuelle protokolle wie openvpn oder wireguard, gepaart mit starken schlüsseln und korrekter authentifizierung. Eine starke verschlüsselung, typischerweise rund um modernste cipher-suites, minimiert risiko bei kompromittierungen. Wichtig ist auch, dass software- und komponenten-Updates zeitnah eingespielt werden. So bleibt der vpn-Client widerstandsfähig gegen bekannte angriffe und fehler in der implementierung. OpenVPN und WireGuard bieten derzeit robuste basisprotokolle, sofern sie korrekt konfiguriert sind. In der praxis bedeutet das: nutzerkonten durch starke passwörter oder schlüssel, mehrstufige autentifizierung, und eine klare trennung von tunnel- und app-trafik. Starke passwörter und 2FA erhöhen die sicherheit deutlich.
Hinweis: Auf dieser Seite finden sich weiterführende erläuterungen zu sicherheitsaspekten von VPNs. Links auf der themenseite können provision-basiert commission-yt entgelte auslösen. (Quelle: Sicherheits- und datenschutz-praxis, 2024-2026)
Quellenhinweis: Für vertiefende fakten rund um sicherheit bei vpn verweisen wir auf die darauffolgende quelle, die zentrale kriterien und prüfungen beschreibt. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/
Was bedeutet VPN für den alltag: praktische beispiele
VPNs sind kein reines Privatsphäre-Tool. Im Alltag zeigen sie, wo ihr Nutzen endet und wo Risiken entstehen. Wenn ihr fernzugriff auf Arbeitsnetze sicher gestalten wollt, streamt oder navigiert, während ihr öffentliches Netz nutzt, oder ihr Verhalten bei offenen Netzen prüft, braucht es klare Regeln und konkrete Mechanismen. I looked into einschlägige points aus den Quellen und fasse praxisnah zusammen. Der Fernzugriff auf Arbeitsnetze erfordert klare Authentifizierung und strikte Zugriffskontrollen, sonst entsteht ein Angriffsfenster.
1. Fernzugriff auf arbeitsnetze sicher gestalten
Im Unternehmen ist der Fernzugriff oft das Eintrittstor in sensible Systeme. Die Praxis zeigt: Mehrstufige Authentifizierung, getrennte Netze für Arbeitsgeräte und Privatgebrauch sowie zeitlich begrenzte VPN-Sitzungen reduzieren Missbrauch. Für den sicheren Betrieb empfiehlt sich der Einsatz von Telemetrie und Zugriff auf nur explizit freigegebene Subnetze. Dabei zählt vor allem, dass keine Standardpassworte oder schwache Token verwendet werden. Richtlinien-basierte Segregation verhindert, dass ein kompromittiertes Endgerät mehr Bewegungsfreiheit erhält als nötig. I cross-referenced die Standards und betone: Ohne starke Identität bleibt der Zugriff eine Schwachstelle. Quelle zu VPN-Sicherheit unterstreicht, dass Kriterien erfüllt sein müssen, damit VPNs Sicherheit bieten. Sicherheitskriterien müssen erfüllt sein. Ein realistischer Ansatz: setze separate VPN-Gateways pro Abteilung, überwache Zertifikate regelmäßig und implementiere Sitzungstimeouts. Sitzungstimeouts senken das Risiko längerer unautorisierten Zugriffe. Was ist a VPN firewall and why it matters for enterprise security 2026
2. Streaming und geo-blocks: realistische erwartungen
Viele Nutzer erwarten, dass ein VPN Streaming sofort global zugänglich macht. In der Praxis sind Streaming-Anbieter oft gegen VPN-Nutzung vorgegangen, um Lizenzbestimmungen durchzusetzen. Ein VPN kann den geographischen Eindruck verändern, aber viele Dienste erkennen und blockieren bekannte VPN-Knoten. Die Folge: Unterschiede je nach Region, Qualitätseinbrüche oder gar Sperren. Die Realität: VPN kann funktionieren, aber nicht zuverlässig für alle Inhalte oder dauerhaft. Geo-Blockade-Umgehung ist kein Garant, es hängt von Anbietern und Technologien ab. Wenn ihr Streaming plant, kalkuliert Pufferzeiten und Alternativen ein. Die sicherheitsorientierte Perspektive bleibt: verwendete Endpunkte sollten verschlüsselt bleiben, auch wenn der Streaming-Bereich sonst weniger sicherheitsrelevant wirkt. Verschlüsselung bleibt Pflicht, auch beim Streaming.
3. Öffentliche netsicherheit: gefährdungen und verhaltensregeln
Öffentliche Netzwerke bieten oft nur eingeschränkte Sicherheit. Ein VPN schützt hier Privatsphäre und Daten weiter, aber Malware, Phishing oder Schadlinks bleiben außerhalb des VPN-Schutzes. Nutzervalidierung, Antiviren-Logs und Endgerät-Hygiene helfen, das Risiko zu senken. Öffentliche Netze belasten das Vertrauen in Routersicherheit und DNS-Konfiguration. Deshalb empfiehlt es sich,:
- Passwörter regelmäßig zu wechseln und Zwei-Faktor-Authentifizierung zu aktivieren.
- Geräte auf dem neuesten Stand zu halten und automatische Updates zuzulassen.
- Auf verdächtige Links zu achten und VPN-Verbindungen bei verdächtigen Aktivitäten zu trennen.
- DNS- und Webschutz-Features zu aktivieren, um Phishing besser zu erkennen. Achtsamkeit im Netz schützt mehr als ein VPN allein.
Ich habe dazu in den Quellen Hinweise gefunden, dass VPNs generell sicherer für Verschlüsselung sind, aber keine vollständige Sicherheitslösung ersetzen. VPNs schützen Privatsphäre, sind aber kein Allschutz gegen Malware. Zudem kann der Einsatz von VPNs in gewissen Kontexten rechtliche Fragen aufwerfen, daher stets rechtskonform agieren. Die Quelle betont, dass Kriterien erfüllt sein müssen, damit VPN-Lösungen Sicherheit bieten. Sicherheitskriterien festlegen ist der Schlüssel.
Hinweis zur Transparenz: Links auf dieser Seite können Affiliate-Partnerschaften enthalten. Die Informationen bleiben davon unberührt, doch der Hinweis dient der Offenlegung. Offenlegung von Affiliate-Links ist Standardpraxis.
Quellenverweis: Für konkrete Aussagen zu Sicherheit und Praxis verweise ich auf spezifische Fachtexte, darunter den Hinweis, dass VPN-Sicherheit nicht alle Risiken abdeckt und dass geographische Umgehungen bei Streaming unzuverlässig sein können. Eine Quelle beschreibt außerdem, dass VPNs nur dann sicher sind, wenn sie eine Reihe von Kriterien erfüllen. Kriterien erfüllen bleibt zentral. Was ist a VPN anbieter fr deutschland und worauf du achten solltest
Insgesamt zeigt diese Praxisbetrachtung: VPNs sind ein Baustein, kein Allheilmittel. Sie unterstützen Fernzugriff, Privatsphäre und Schutz im öffentlichen Netz, aber rechtliche Abgrenzungen und reale Grenzen bleiben entscheidend.
Was davon bleibt, wenn du jetzt handelst
<Verschlüsselung, Protokolle und Geschwindigkeit> Ein VPN bietet mehr als Anonymität: Es schützt die Verbindung durch Verschlüsselung auf AES-256-Niveau und nutzt Protokolle wie OpenVPN oder WireGuard. Diese Technik reduziert Abhörrisiken in öffentlichen Netzwerken und erleichtert den sicheren Zugriff auf Firmenressourcen oder heimische Geräte von außerhalb. Der Nebeneffekt ist eine oft gleichbleibend gute bis sehr gute Geschwindigkeit, sofern der VPN-Anbieter nahe Standorte nutzt und moderne Protokolle wetterfest konfiguriert.
Doch Verantwortung gehört dazu. Ein VPN verschleiert nicht den eigenen Computer, sondern die Verbindung. Wer echte Privatsphäre will, kombiniert es mit Browser- und Geräteeinstellungen, regelmäßigem Patchen von Betriebssystemen und einer klaren Nutzungsstrategie. Die richtige Wahl des Protokolls und eine verlässliche Logging-Politik sind hier entscheidend. Wenn du also heute eine sichere Verbindung priorisierst, wähle WireGuard als Standardprotokoll, prüfe Anbieter mit offenem Auditbericht und prüfe die Reaktionszeit der Kundensupport-Kette.
Die größte Veränderung kommt oft schleichend: Mit VPN wird dein digitales Verhalten weniger vorhersehbar, dein Arbeitsweg sicherer, und dein Zugang zu Informationen bleibt flexibel. Die Gesamtbilanz ist deutlich stärker als der einzelne Sicherheitsaspekt. Wenn du nur eine Sache in diesem Monat tust, starte mit der Konfiguration eines VPN auf deinem Hauptgerät und teste zwei verschiedene Standorte. Wie wirkt sich das auf deine tägliche Nutzung aus?
Backup strategy / What to try this week What ist Pure VPN 2026: Standorte, Protokolle und Datenschutz im Fokus
- Einrichten eines VPN auf deinem Laptop mit WireGuard-Profil und zwei lokalen Serverstandorten
- Prüfe einmal wöchentlich die Geschwindigkeit zu verschiedenen Standorten und notiere Unterschiede
- Richte zusätzlich sichere Browser-Einstellungen ein und halte dein Betriebssystem aktuell
- Vergleiche zwei Provider basierend auf Protokollunterstützung, Logging-Politik und Support-Reaktionszeit
- Lies regelmäßig aktualisierte Audit- oder Transparenzberichte des Anbieters und merke dir eine realistische Erwartung von Privatsphäre