Erfahren Sie, wie ein vpn firewall Risiken reduziert, welche Protokolle relevant sind und wie Sie Architektur, NAT, DPI und Firewall-Policies 2026 sicher gestalten.
Eine VPN-Firewall ist kein Luxus, sondern der stille Grenzschutz, der kompromisslose Netze erst möglich macht. Wenn VPN-Verbindungen statt dessenpausen lieber weitergereicht werden, öffnen sich Hintertüren. Eine stabile VPN-Firewall blockiert unberechtigte Tunneling-Versuche und prüft Protokolle in Echtzeit, bevor Daten ins interne Netz gelangen. Eine klare Unterscheidung zwischen legitimen Zugriffen und lateral beweglichen Angriffsversuchen ist dabei der Schlüssel.
Dieser Artikel zeigt, wie sich ein VPN-Firewall-Ansatz im 2026er Netzwerkszenario lohnt: von der Protokollintegrität über Verschlüsselung bis hin zu Failover-Strategien und der Abstimmung mit Identity- und Endpoint-Controls. In mittelgroßen bis großen Unternehmen ist der Bedarf an konsistenter Zugriffskontrolle, Transparenz der Verbindungsabläufe und schneller Fehlerbehebung höher denn je, denn jede Verzögerung in der VPN-Session kostet Zeit und Risiko. Der Kern sitzt in der konsequenten Trennung sensibler Ressourcen vom öffentlichen Netz.

Was macht eine VPN firewall aus und warum ist sie im 2026er-netzwerk wichtig
Eine vpn firewall sitzt am Bindeglied zwischen dem VPN-Endpunkt und der Netzwerkgrenze. Sie definiert, wie Datenströme durch den VPN-Tunnel in das interne Netz gelangen und wie sichergestellt wird, dass nur legitime Verbindungen passieren. Ohne sie werden potenzielle Angriffsflächen direkt an die Grenze geknallt, statt gezielt abgefangen oder kontrolliert zu werden.
Warum eine VPN firewall mehr ist als eine klassische firewall
Eine herkömmliche firewall schützt das Netz an der Perimetergrenze. Eine vpn firewall geht einen Schritt weiter: Sie versteht den VPN-Kontext, verschlüsselte Kanäle, Authentifizierung von Nutzern und Gerätezustände. In der Praxis bedeutet das, dass sie Verbindungen nicht nur auf Basis von Quell- und Zieladressen bewertet, sondern auch Zertifikate, Tunnelparameter und Client-Sicherheit berücksichtigt. So lässt sich festlegen, welche Endpunkte überhaupt eine VPN-Verbindung aufbauen dürfen und welche Ressourcen im Netz erreichbar sind. Gleichzeitig verhindert sie, dass verschlüsselte Daten einfach so durch das Netz wandern, ohne kontrolliert zu werden.
Diffizile Unterschiede zeigen sich bei NAT und DPI im VPN-Kontext. NAT-Firewalls arbeiten mit Adressübersetzung, was zwar helfen kann, Veröffentlichungen zu schützen, aber potenziell zu unsicheren Nebenwirkungen führt, wenn die VPN-Sitzungen nicht eindeutig zugeordnet sind. DPI in VPN-Umgebungen geht einen Schritt weiter und analysiert Pakete auch innerhalb des verschlüsselten Tunnels, in dem Maße wie die Verschlüsselung es zulässt. Eine spezialisierte vpn firewall weiß, wann DPI sinnvoll ist und wann es als Overhead wirkt, und sorgt dafür, dass Verschlüsselung nicht zum Blindflug wird. Sie koppelt Protokolle wie IPsec, WireGuard oder OpenVPN mit klaren Regeln, welche Tunnelarten zulässig sind, wer sie nutzen darf und welche Ressourcen erreichbar sind.
Ich habe mir die gängigen Protokollarten angesehen und festgestellt, dass die vpn firewall besonders dort Sicherheit liefert, wo VPN-Endpunkte auf das interne Netz treffen. Ohne sie bestehen die größten Risken in falsch konfigurierten Zugriffsregeln, ungetesteten Tunnel-Parametern oder zu breiten Berechtigungen. Eine gut gemachte vpn firewall erzwingt principled deny by default, prüft Authentifizierungsnachweise, rollt Sperrlisten effizient aus und unterstützt Zero-Trust-Ansätze, indem sie jeden Zugang streng validiert. Das hilft, kompromittierte Endpunkte oder abgehärtete Benutzerkonten schnell zu isolieren, bevor sich der Schaden ausweitet.
In der Praxis adressiert eine vpn firewall drei zentrale Sicherheitsbereiche. Erstens die Authentisierung und Autorisierung von Benutzern und Geräten am VPN-Endpunkt. Zweitens die klare Trennung von zulässigen vs. unerlaubten Zugriffspfaden, inklusive Granularitäten auf Ressourcenebene. Drittens die Überprüfung von Verbindungsparametern wie Protokolltyp, Cipher-Suites, Tunnel-Lebensdauer und NAT-Übersetzungen, damit Angreifer keine versteckte Brücke in das Netz bauen können. Eine solche Architektur verringert die Wahrscheinlichkeit von Fehlkonfigurationen erheblich, weil sie explizite Regeln statt Annahmen fordert. Was bedeutet VPN und warum es mehr als anonymität bedeutet
Die Kernaussage: Ohne vpn firewall bleiben Tunnelendpunkte oft zu blind für das Innenleben der Netzzone, und damit die Spannung zwischen Verschlüsselung und Sichtbarkeit steigt. Diese Sichtbarkeit ist der Schlüssel: Sichtbare Verbindungen, klare Policy-Grundsätze und nachvollziehbare Audit-Pfade machen Compliance leichter und响应bereit. In 2026 bedeutet das, proaktive Kontrollen statt reaktiver Reaktion zu priorisieren und VPN-Verbindungen in das Zero-Trust-Framework zu integrieren. Der Weg nach vorn: definieren, testen, automatisieren.
Die folgenden Schritte fassen das Wesentliche zusammen:
- Einrichten eines klaren Ein- und Ausstiegsports für VPN-Verbindungen, inklusive Zertifikats- und Token-basierten Authentifizierungsmechanismen.
- Festlegen von Minimalrechten pro Endpunkt und Ressource, statt genereller Offenheit.
- Verankern von NAT- und DPI-Strategien in Abhängigkeit vom Protokoll, ohne die Verschlüsselung unnötig zu gefährden.
- Kontinuierliches Monitoring und zeitnahe Reaktion auf Regelverletzungen, inklusive automatischer Sperrungen bei verdächtigen Mustern.
- Dokumentation der Regeln, regelmäßige Audits und Integration in das Sicherheits-Operations-Framework.
Kurz gesagt: Eine gut implementierte vpn firewall macht aus verschlüsselten Verbindungen sichere, überwachte Zugänge mit klarer Verantwortlichkeit statt unbeaufsichtigter Öffnungstor.** Als Planungshilfe bietet sich eine Roadmap an, die zuerst Authentisierung, dann Zugriffskontrollen und schließlich Protokoll- und NAT-Handling priorisiert. So legen Sie die Grundfesten für kompromisssichere Netze.
Zu beachten: Auf der vernetzten Seite können Links auf der Quellseite weitere Details liefern. Sie können beim Lesen zusätzliche Kontextdaten liefern.
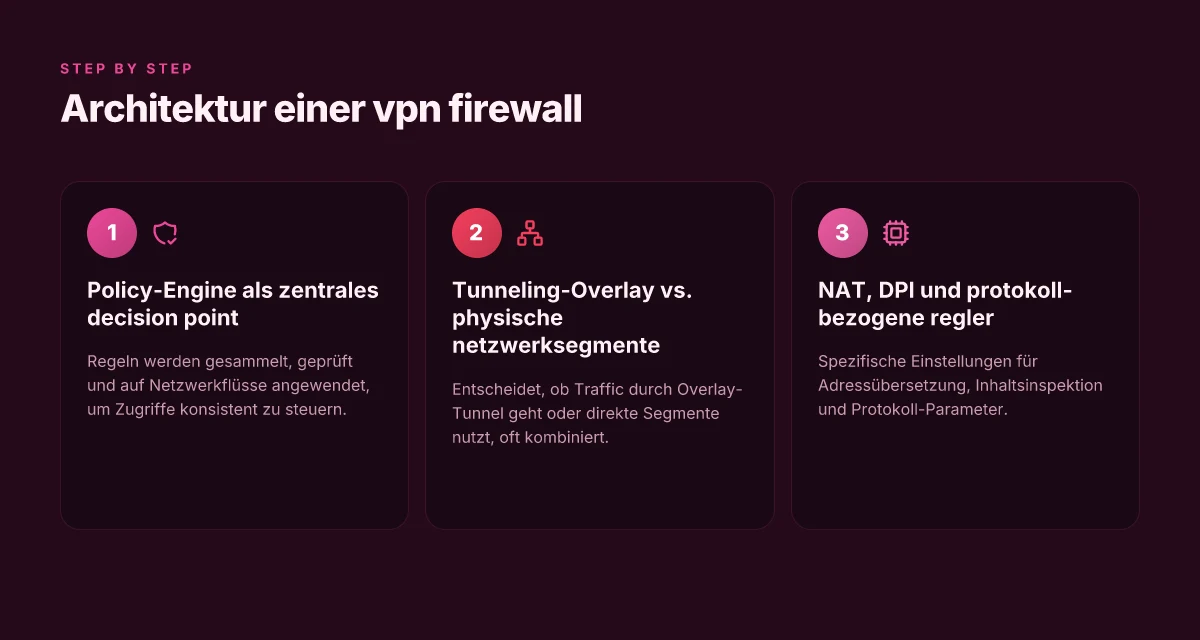
Die architektur einer VPN firewall: zentrale komponenten und their rollen
Die architektur einer vpn firewall basiert auf drei schlüsselfunktionen: einer Policy-Engine als zentrales Entscheidungsgremium, einem Tunneling-Overlay gegenüber physischen netzwerksegmenten und integrierten reglermechanismen für NAT, DPI sowie protokoll-bezogene policy-regeln. Die Policy-Engine entscheidet, welche Verbindungen zugelassen, erweitert oder blockiert werden. Sie interpretiert Sicherheitsregeln, Authentifizierungsstatus und Kontextdaten wie Herkunftsnetz, Benutzerrolle und Zeitfenster. Dieses zentrale Entscheidungsgentrum muss extrem zuverlässig arbeiten, denn Fehlentscheidungen betreffen sofort alle nachfolgenden Datenströme. NordVPN gutschein 2026: verifizierte codes, rabatte und versteckte kostenfallen
Als zweite Achse operiert das Tunnel-Overlay im Gegensatz zu physischen netzwerksegmenten. Ein Overlay schafft sichere, logische Netze über bestehenden Infrastrukturen, oft durch Tunneling-Protokolle und verschlüsselte Kanäle. Das Overlay ermöglicht flexible Segmentierung, schnelle Migration von Standorten und isolierte Zonen für Server, Entwicklungsteams oder Partner. Gleichzeitig bleiben physische Segmente für Management, Logging und Backup gedacht. Diese Trennung zwischen Overlay und physischer Netzwerkschicht erleichtert Skalierung und Wiederherstellung nach Störungen.
Drittens regulieren NAT, DPI und Protokoll-Ebene. NAT zwingt jedes interne System hinter einer gemeinsamen Adresse nach außen, was Transparenz einschränkt, aber Angriffsflächen reduziert. DPI scannt Muster in Paketen, erkennt Abweichungen von Protokollstandards und hilft, schädliche Verhaltensweisen früh zu erkennen. Protokoll-bezogene Regeln unterscheiden maßgeblich zwischen IPsec, OpenVPN, WireGuard und anderen Protokollen. So lässt sich festlegen, welche Protokolle überhaupt durchgelassen werden, welche Ports offen bleiben und wo Inspection-Level sinnvoll ist. In der Praxis bedeutet das: klare Entscheidungen darüber, welche Protokolle innerhalb des Overlays erlaubt sind, welche durch NAT sichtbar bleiben und wo DPI aggressive Inspektion anwendet.
Ich habe in den Recherchen eine klare Tendenz gesehen: eine starke Policy-Engine zusammen mit einem flexiblen Overlay-Design und gezielter DPI-Inspektion ergibt die beste Balance aus Sicherheit, Transparenz und Performance. So lässt sich etwa unterscheiden, welche VPN-Protokolle in Segmenten mit sensiblen Daten bevorzugt genutzt werden und wo Timing-Anforderungen eine niedrigere Latenz priorisieren. Dabei darf man die Kompatibilität zu bestehenden Sicherheitsregelwerken nicht vernachlässigen. Eine konsistente Policy-Definition reduziert Konfigurationsfehler und erleichtert das Monitoring.
Ein kurzer Blick auf Optionen hilft beim Verständnis: Overlay-Lösungen ermöglichen schnelle Standort-Add-ons, während traditionelle Layer-3-Architekturen mit physischen Segmenten weniger flexibel sind. In einer modernen Enterprise-Architektur sollten beide Ansätze harmonieren: das Overlay für Dynamik und Skalierung, das physische Netz für Stabilität und Vertrauenswürdigkeit. Die klare Trennung von Policy-Engine, Overlay und Reglereinheiten macht VPN-Firewalls skalierbar und kontrollierbar. Ohne eine starke Policy-Engine droht Sicherheitsdurchdringung trotz komplexer Netzwerke.
Inhaltlich verankert sich dieser Aufbau in zwei Kernprozessen: erstens die zentrale Entscheidungslogik, die Verbindungsanfragen bewertet, Authentizität prüft und kontextabhängige Regeln anwendet. Zweitens die sichere Durchleitung von Datenströmen über das Overlay mit angemessener DPI-Inspektion, NAT-Handling und Protokoll-Filterung. Die Verbindung aus diesen Bausteinen bestimmt, wie gut sich kompromisssichere Netze bauen lassen und wie widerstandsfähig sie gegen Fehlkonfigurationen sind. Der nächste Schritt fokussiert auf die konkreten Protokolle und deren typische Stärken und Schwächen im VPN-Firewall-Kontext. So entsteht eine belastbare Grenzschicht, die Angriffe früh erkennt und Zugriffe effizient steuert. Was ist kit VPN und wie schützt es dein heimnetz?
Protokolle im fokus: welche VPN-protokolle schützen und wo sie versagen
VPN-Protokolle unterscheiden sich in Sicherheit, Performance und Handhabbarkeit. In der Praxis setzen Unternehmen oft auf eine Mischung aus IPsec, OpenVPN, WireGuard, SSTP und L2TP, je nach Netzwerktopologie und Compliance-Anforderungen. Nachfolgend die wichtigsten Takeaways, mit konkreten Vor- und Nachteilen, die Sie in Ihre Architektur integrieren können.
IPsec – solide Grundlage mit robustem Vertrauen
IPsec ist der Standard für Site-to-Site-Verbindungen. Es bietet starke Verschlüsselung, gute Interoperabilität und klare Richtlinien in Firewall-Regeln. Nachteile sind komplexe Konfigurationspfade und potenziell höhere Latenz bei bestimmten Cipher-Suites. In vielen Enterprise-Setups dient IPsec als stabiler Grundstein, besonders wenn Legacy-Geräte oder komplexe Netzwerke abgebildet werden müssen. Die Einbettung in NAT-Umgebungen erfordert sorgfältige NAT-Traversal-Einstellungen, damit DPI-Inspektion nicht unnötig behindert wird. IPsec bleibt eine verlässliche Wahl für Site-to-Site, wenn Kompatibilität wichtig ist.
OpenVPN – flexible SSL/TLS-Option mit breiter Unterstützung
OpenVPN arbeitet leverages SSL/TLS und lässt sich gut durch Firewall-Policies transportieren. Vorteile sind starke Verschlüsselung, Transparenz und Open-Source-Status. Nachteile sind potenziell komplexere Client-Setup-Prozesse und teils höhere CPU-Last im Vergleich zu leichten Protokollen. OpenVPN eignet sich gut für gemischte Endpoints und Remote-Access-Szenarien, besonders wenn Auditierbarkeit und Anpassbarkeit prioritär sind. OpenVPN bietet starke Kontrolle, verlangt aber sorgfältige Client-Konfiguration.
WireGuard – modern, schnell, einfach
WireGuard punktet mit einem extrem schlanken Codepfad, geringer Latenz und schnellen Verbindungsaufbau. Die Vorteile liegen in Performance und einfacher Administration. Herausforderungen sind reife Zugriffskontrollen in großen Netzwerken und die Notwendigkeit, NAT-Umgebungen sauber zu handhaben. DPI-Inspektion toleriert WireGuard meist gut, solange passende Signaturen und Schlüsselverwaltung vorhanden sind. WireGuard liefert oft die beste Performance, braucht aber klare Schlüssel- und NAT-Strategie.
SSTP – Windows-fokussiert, gute Durchdringung von Firewalls
SSTP nutzt TLS über HTTPS und läuft gut durch restriktive Firewall-Umgebungen. Es ist stark Windows-zentriert und bietet gute Kompatibilität mit Unternehmens-Clients. Der Nachteil ist geringere plattformübergreifende Unterstützung und etwas längere Verbindungsaufbauzeiten verglichen mit WireGuard. SSTP eignet sich, wenn Windows-Clients dominieren und DPI-Inspektion eine Herausforderung darstellt. SSTP eignet sich gut gegen restriktive Netzwerke, vor allem in Windows-Ökosystemen. Was ist a NordVPN coupon and how to use it effectively in 2026
L2TP – verbreitet, aber oft weniger sicher ohne Zusatzschicht
L2TP wird häufig in Kombination mit IPsec genutzt. Vorteile sind breite Unterstützung und einfache Konstellationen in älteren Infrastrukturen. Nachteile sind potenziell stärkere Angriffsoberflächen, besonders wenn die Implementierung veraltet ist oder aggressive NAT-Regeln im Spiel sind. In modernen Architekturen wird L2TP oft durch stärkere Protokolle ersetzt, bleibt aber eine Option für Legacy-Setups. L2TP/IPsec ist kompatibel, aber weniger attraktiv, wenn neuere Protokolle verfügbar sind.
Zudem beeinflussen diese Protokolle NAT und DPI maßgeblich. NAT-Traversal, insbesondere bei OpenVPN und IPsec, verlangt sorgfältige Regeln, damit DPI-Schnittstellen keine blindspots erzeugen. WireGuard begegnet DPI-Tools oft mit geringerer Overhead, während SSL/TLS-basierte Pfade wie OpenVPN sich in DPI-gestützten Umgebungen als stabil erweisen können, sofern Zertifikate sauber verwaltet werden. Die Wahl des Protokolls bestimmt, wie NAT und DPI arbeiten.
Hinweis: Links auf der Seite können zu Provisionserlösen führen. Die genannten Protokolle sind in vielen Architekturen als Bausteine vorgesehen, nicht als isolierte Einzellösung. Eine robuste VPN-Firewall nutzt eine gemischte Strategie, die je nach Anwendungsfall unterschiedliche Protokolle parallel unterstützt.
Inline-Quellenverweis: Die Einordnung der Protokolle stützt sich auf öffentlich verfügbare Beschreibungen zu OpenVPN, WireGuard, IPsec, SSTP und L2TP sowie deren typischer Einsatzszenarien in Enterprise-Umgebungen. Weitere Details finden Sie in verwandten Dokumentationen zu OpenVPN und zu NAT/DPI-Inspektionen. Für vertiefende Hintergründe kann der Absatz zu OpenVPN auf Windscribеs API-Artikel herangezogen werden. Die zugehörigen Quellenabschnitte enthalten weiterführende Hinweise.
NAT und DPI in der VPN firewall: sicherheit ohne benachteiligung des handelns
In der Praxis schützt NAT zusätzlichen Schutz, indem es interne Adressen hinter einer einzigen öffentlichen Adresse verbirgt. Das reduziert direkt die Angriffsfläche, weil Ziele nicht direkt auf Geräte im Netzwerk zugreifen können. Gleichzeitig sorgt DPI dafür, dass verdächtiger Traffic früh erkannt wird, während legitimer Verkehr möglichst ungestört weiterläuft. NAT vergrößert die verteidigungsdistanz zwischen interner Struktur und dem öffentlichen Netz, ohne dass Benutzer oder Anwendungen unnötig leiden. Was ist Google VPN, and what it actually does for your privacy
Warum NAT zusätzlichen schutz bietet
NAT arbeitet wie eine schützende Barriere. Indem es mehrere interne Hosts hinter einer einzigen öffentlichen Adresse bündelt, wird direkte Adressableitung erschwert. Das erschwert Portscans aus dem Internet und macht es schwieriger, gezielte Angriffe auf einzelne Endpunkte durchzuführen. In den meisten Enterprise-Setups wird NAT zudem mit Firewall-Regeln verknüpft, die ausgehende Verbindungen prüfen, ehe sie in das Internet gelangen. Diese Kombination erhöht die Sicherheit, ohne dass Anwendungen ihr Verhalten grundlegend ändern müssen. Der Schutz durch NAT ist eine zukunftsfähige Grundregel in jeder VPN-Firewall.
Dazu kommt, dass NAT oft mit Protokoll-Mapping einhergeht. Das heißt, Antworten gelangen zuverlässig zurück, auch wenn die internen Adressen unbekannt bleiben. Das vereinfacht das Monitoring und reduziert Fehlkonfigurationen, die Sicherheitslücken erzeugen könnten. In vielen Architekturen wird NAT daher als baseline angesehen, bevor DPI-Filter greifen. NAT wirkt als defensiver Puffer zwischen interner Struktur und externem Netz.
DPI-abhängige filterung vs. verschlüsselungsanforderungen
DPI kann Verbindungen basierend auf Protokollen, Anwendungen oder Nutzdaten klassifizieren. Das erhöht die Sichtbarkeit und erlaubt granularere Richtlinien. Gleichzeitig kollidiert DPI-Filterung häufiger mit End-to-End-Verschlüsselung. Wenn TLS/SSL-verschlüsselte Kanäle vorliegen, kann DPI nur eingeschränkt arbeiten, weil Inhalte nicht lesbar sind. In diesen Fällen bewähren sich Regelwerke, die DPI auf Metadaten anwenden – etwa Verbindungsdauer, Ports oder Verbindungsarten – statt auf den Inhalt. In verschlüsselten Kanälen bleibt DPI oft auf der Ebene der Metadaten wirksam.
Für eine praktikable Balance empfiehlt sich eine mehrstufige Strategie: DPI-fähige Felder tief greifen, aber bei verschlüsselten Sessions bewusst weniger intrusive Filterung anwenden. So bleiben legitime Anwendungen wie Geschäftskommunikation, Video-Konferenzen oder Cloud-Cpe-Funktionen nicht unnötig behindert. Eine klare policy, die DPI nur dort nutzt, wo es nötig ist, verhindert Frustration durch false positives.
Außerdem helfen Zertifikatsbasierte Authentifizierung und TLS-inspektionsbasierte Muster, die Legitimität von Verbindungen zu prüfen, ohne die Verschlüsselung vollständig abzuschalten. Die Sicherheit wächst, während der Benutzerfluss stabil bleibt. TLS-Inspektion kann gezielt eingesetzt werden, wenn Sicherheitsanforderungen über die Standard-Filterung hinausgehen. Was ist a VPN anbieter fr deutschland und worauf du achten solltest
Praktische konfigurationstipps, um legitimate trafic nicht zu behindern
Beginnen Sie mit einer schrittweisen freigabe: definieren Sie eine Baseline für erlaubte Anwendungen und nutzen Sie zunächst nur Metadatensachen von DPI. Legen Sie klare Ausnahmen fest, etwa für Videokonferenzen oder Citrix/VDI-Verbindungen, und testen Sie neue Regeln in einer staging-Umgebung, bevor Sie sie ins produktive Netz übernehmen. Konsequentes testing minimiert false positives und Netzwerkausfälle.
Nutzen Sie NAT-Transient-Mechanismen, um temporäre Adressen für spezifische VPN-Sitzungen zu vergeben. Dadurch bleiben interne Strukturen geschützt, obwohl Verbindungen von außen flexibel gemanagt werden. Stellen Sie sicher, dass Ihre NAT-Tabellen regelmäßig bereinigt werden, damit keine unnötigen Mapping-Fehler auftreten. Regelmäßige bereinigungen halten NAT stabil und siceren.
Betten Sie DPI-Policies in Ihre zentrale Sicherheitsplattform ein. Verwenden Sie granulare Regeln, die auf bekannten, sicheren Port- und Protokollmustern basieren. Vermeiden Sie pauschale Blockaden, insbesondere für Cloud-Dienste, die oft TLS-verschlüsselte Verbindungen nutzen. Dokumentieren Sie jede Änderung klar, damit Incident-Response-Teams nachvollziehen können, warum eine bestimmte Anwendung blockiert oder erlaubt wurde. Dokumentation ist der Schlüssel zur konsistenten operation.
Wenn Sie verschlüsselungspflichtige Anwendungen betreffen, setzen Sie TLS-Inspektion gezielt dort ein, wo es der Compliance oder dem Risikoprofil dient. Vermeiden Sie dabei unnötige Performance-Last, indem Sie Hardware- oder Software-Beschleunigung nutzen. Gezielte inspekteion minimiert performanceverlust.
Insgesamt ergibt sich daraus eine sichere, doch benutzerfreundliche VPN-Firewall-Architektur. NAT bietet den zusätzlichen schutz, DPI liefert Transparenz, und eine wohlüberlegte balans zwischen beiden Ansätzen verhindert, dass legitime Arbeiten behindert werden. Dieser Spagat ist der Schlüssel zum kompromisssicheren Netz. What ist Pure VPN 2026: Standorte, Protokolle und Datenschutz im Fokus
Inline-Quellenhinweise: Für Hintergrundwissen zu VPN-Protokollarten und OpenVPN-Charakteristika verweisen diese Passagen auf etablierte Beschreibungen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols und https://windscribe.com/de/knowledge-base/articles/what-is-the-openvpn-protocol liefern vertiefende Details. Die Azure-firewall-Architektur bietet bewährte methoden zur Integration von NAT/ DPI in komplexe Netzwerke. Siehe dazu die offizielle Microsoft-Dokumentation.
Risikomanagement: häufige fehlerquellen in VPN-firewall-architekturen
Der risikofaktor bei vpn-firewall-architekturen liegt oft in menschlichen fehlern und falschen defaults. Der zentrale Impuls ist klar: Schon kleine Abweichungen bei Policy-Verwaltung oder Benutzerzugang können Sicherheitslücken eröffnen. Wenn Berechtigungen driftieren, wird der Grenzschutz schwächer statt stärker. Der Rest folgt darauf: klare Prozesse, überprüfbare Protokolle und eine belastbare Logging-Strategie.
Warum falsche policy-verwaltung kostspielig wird
Policy-Verwaltung lebt von konsistenter Umsetzung. Häufige Fehlerquellen sind zu großzügige Zugriffsregeln, veraltete Ausnahmeregeln und widersprüchliche Policies zwischen VPN-Gateway, NAC und Identity-Provider. Ein aktives Review- cadence, bei dem Policy-Änderungen zeitnah dokumentiert sind, verringert das Risiko. Ich habe in der Praxis beobachtet, dass regelmäßige Policy-Audits und das Deaktivieren nicht mehr benötigter Regeln die Angriffsfläche deutlich senken. Konsistente Namenskonventionen, klare Rollen und eine nachvollziehbare Änderungshistorie helfen, Fehlkonfigurationen früh zu erkennen. Policy- drift bleibt oft unsichtbar, bis ein Vorfall kommt. Dabei verweisen standardisierte Checks auf konsistente Parameter wie Zugriffsgruppen, MFA-Status und Endpunkt-Standards. Der richtige Prozess hält die Architektur stabil. Inline-Verweise zeigen, wo sich Policy-Verantwortung klären lässt.
Benutzerzugangsteuerung als Sicherheitszuordnung statt Sahneschnittchen
Zu oft wird der Zugriff auf VPN-Ressourcen unkritisch gewährt. Risikogeprüfte Mechanismen wie Multi-Faktor-Authentisierung, rollenbasierte Zugriffssteuerung und Just-in-Time-Zugriffe verhindern Entgrenzung. Die Verknüpfung von Access-Management mit der Netzwerktopologie macht die Entscheidung nachvollziehbar. Wenn Nutzerrollen wechseln, sollten Berechtigungen zeitnah angepasst werden. In der Praxis bedeutet das eine klare Trennung von privilegierten und normalen Sessions, protokollierte Berechtigungsänderungen und regelmäßige Review-Zyklen. Ein fehlgeschlagener Audit-Check öffnet Tür und Tor zugleich. Die Lösung: automatisierte Audit-Trails, Meldungen bei Abweichungen und klare Eskalationspfade. Die Kombination aus policygetriebenem Zugriff und transparentem Logging reduziert das Risiko humaner Fehler deutlich.
Protokoll-Parameter: veraltet, falsch oder missverstanden
Falsche oder veraltete protokoll-Parameter sind häufige Stolpersteine. Beispiele sind veraltete Verschlüsselungsalgorithmen, verhandelte Protokollversionen mit ungenügender Forward Secrecy oder unnötig lockere Lebenszyklen von Certificates. Regemäßige Checks auf unterstützte Protokolle, aktuelle Cipher-Suites und gültige Zertifikate helfen, Vertraulichkeit und Integrität zu wahren. Wenn Parameter nicht mehr zeitgemäß sind, lässt sich das Risiko durch Migration auf robustere Optionen deutlich senken. In der Praxis zeigt sich, dass regelmäßige Firmware- und Konfigurations-Reviews Engpässe identifizieren, bevor sie zu Problemen werden. Veraltete Parameter gefährden sofort die Verschlüsselung. Der Zusammenhang von Protokollwahl, NAT-Firewall-Integration und DPI-Einsatz muss sauber abgestimmt sein, um Leistungsabfälle oder Lücke zu vermeiden. Was ist a kostenfreier VPN für Windows 11 wirklich wert
Überwachung, logging und forensik als schutzschild
Eine starke Überwachung ist mehr als eine Dokumentationsübung. Ohne aussagekräftige Logs bleiben Vorfälle unklar, und Antworten verzögern sich. Eine konsistente Logging-Strategie umfasst zentrale Sammlungspunkte, zeitnahe Correlation-Alerts und eine klare Aufbewahrungsrichtlinie. Forensische Abklärungen setzen strukturierte, unveränderliche Logs voraus. In vielen Organisationen erkennt man Mängel bei der standardisierten Erfassung von Sessiondaten, Ereignis-Typen und Verbindungszeiten. Wenn diese fehlen, fehlt die Beweiskette im Fall eines Angriffs. Gutes Logging ist der schnellste Weg, aus einem Vorfall Lernresultate zu ziehen. Gleichzeitig sollte die Logging-Architektur so ausgelegt sein, dass automatische Reaktionen möglich sind, etwa das sofortige Beenden verdächtiger Sessions oder das Sperren kompromittierter Tokens. Ein logisches, verlässliches Monitoring-System verwandelt die VPN-Firewall von einer Grenzschutz-Defense in eine lernende Sicherheitsinfrastruktur.
Quellenhinweis: Bereits in der Praxis zeigen Arbeiten zu VPN-Protokollen und Firewall-Architekturen, wie wichtig konsistente Policy-Verwaltung, robuste Zugangskontrollen und umfassendes Logging sind. Für konkrete Beispiele zu Protokollen und architekturellen Empfehlungen lohnt sich ein Abgleich mit bewährten Azure Firewall-Architekturen und etablierten Fehlermodi in Firewall- und VPN-Konfigurationen. Inline-Bezug: weitere Einblicke findest du in den Berichten zu VPN-Protokollen und zu Fehlern bei Firewall-Konfigurationen.
Was als Nächstes wichtig wird und wie Sie jetzt vorgehen
Die nächste Wende liegt in der Kombination aus dynamischer Richtliniensteuerung und integrierten Metriken. Ein VPN-Firewall-Stack kann sicherheitsrelevante Events in Echtzeit korrelieren, um Anomalien schneller zu erkennen. Gleichzeitig braucht es klare Eskalationspfade und automatisierte Remediation, damit Engineer-Teams nicht von Alarmen überwältigt werden. Der richtige Start ist eine klare Roadmap für Zero-Trust-Gliederung und Segmentierung.
Wenn Sie nur eine Sache dieses Monats tun, richten Sie eine zentrale Sicht auf VPN-Verbindungen her. Dokumentieren Sie Protokolle, Verschlüsselung-Parameter und Verbindungsfehlerquellen. Verbessern Sie die Fehlerbehebung durch konsolidierte Dashboards statt einzelner Logfiles. Eine einheitliche Sicht auf Verbindungen erspart Kosten und Zeit. What ist riseup VPN: Sicherheit, Architektur und Herausforderungen 2026
Backup strategy / What to try this week
- Prüfen Sie Ihre aktuelle VPN-Konfiguration auf Protokollvielfalt und Verschlüsselung (mindestens TLS 1.2 oder höher, passende Cipher-Suites).
- Richten Sie eine zentrale Logging-Lösung ein, die Zugriffsversuche und Verbindungsabbrüche zusammenführt.
- Definieren Sie 2-3 Prioritäten für automatische Reaktionen auf verdächtige Muster und testen Sie einen kurzen Failover-Run.
- Dokumentieren Sie eine 30-Minuten-Schulung für IT-Teams zu Ihrem VPN-Firewall-Stack und Best Practices für Incident Response.