Erfahre, welche vpn anbieter fr deutschland sinnvoll sind, welche rechtlichen rahmenbedingungen gelten und wie du Datenschutz und performance bercksichtigst.
Ein deutscher VPN-Anbieter verschlüsselt deinen Traffic end-to-end und lässt dich deinen Standort simulieren, ohne dass hastig wechselnde Serverstandorte die Leitung aus dem Takt bringen. Ein stabiles Datenschutzversprechen bedeutet, dass keine Protokolle gespeichert werden und regelmäßige Sicherheitsupdates erfolgen. Wähle einen Anbieter, der transparent über Speicherpolitik berichtet und dir eine klare Rechtslage zu Datenresidenz und Serverstandorten liefert.
Für Privatanwender und kleine Unternehmen in Deutschland zählt, wie gut der Anbieter deutschem Datenschutzrecht entspricht und wie konsistent die Performance bleibt, auch wenn nationale Regeln stärker greifen. Diese Einführung zeigt dir, worauf du beim Vergleich achten musst: Von Verschlüsselungsstandards bis zur Geschwindigkeit unter realen Lastbedingungen, von Jurisdiktion bis zur Verfügbarkeit internationaler Standorte. Das Ziel ist eine praxisnahe Orientierung, damit du eine datenschutzkonforme VPN-Lösung findest, die stabil funktioniert. Du willst wissen, welche Fallstricke wirklich zählen, und wie du sie im Kaufprozess direkt erkennst.

What is a VPN anbieter fr deutschland und wie funktionieren sie in der praxis
In der Praxis liefert ein vpn-Anbieter eine verschlüsselte Verbindung durch einen Tunnel zwischen deinem Gerät und einem oder mehreren Servern. Dabei wird dein Datenverkehr durch eine Verschlüsselung geschleust, wodurch Angreifer oder dein Internetanbieter die Inhalte deiner Kommunikation schwerer lesen können. Der Standort der Server spielt eine zentrale Rolle: Je mehr Standorte angeboten werden, desto flexibler bist du bei Geoblockaden oder bei der Reduzierung von Latenz.
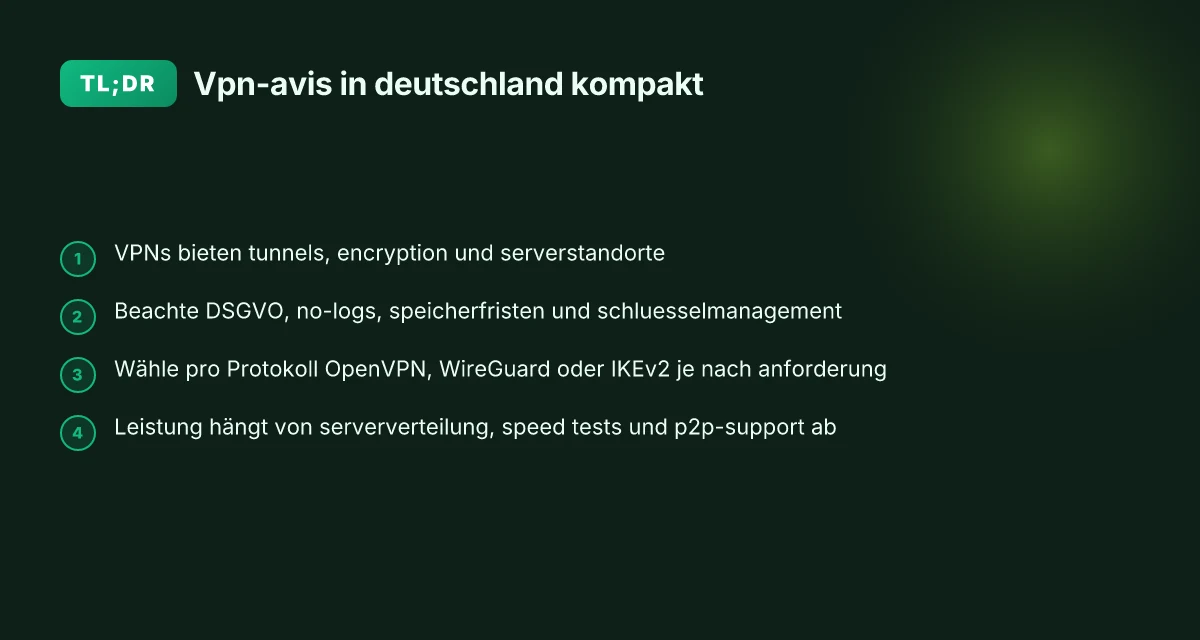
Grundfunktionen: tunnel, encryption, serverstandorte Ein VPN baut einen sicheren Tunnel auf, der deine Daten vor dem Verbindungsaufbau verschlüsselt. Die Verschlüsselung schützt Inhalte, Metadaten und Nutzungsverhalten vor neugierigen Blicken. Die Serverstandorte bestimmen, über welchen Knoten dein Verkehr ins Internet gelangt. Mehr Standorte bedeuten oft kürzere Wege zu Zielservern und bessere Auslastung. In der Praxis bedeutet das: Du wählst einen Standort, der rechtlich zu deinem Anwendungsfall passt, während der VPN-Dienst dafür sorgt, dass dein Traffic durch den Tunnel geht und die Verschlüsselung aktiv bleibt.
Spezielle deutsche Aspekte: DSGVO, logging, ip-adressen Für Privatanwender in Deutschland bedeutet das vor allem DSGVO-Konformität. Viele seriöse Anbieter veröffentlichen eine klare Logging-Policy, die minimierte oder gar keine Speicherung sensibler Nutzdaten vorsieht. Ein wichtiger Punkt ist die Anonymisierung oder Begrenzung von IP-Adressen im Betrieb. Gleichzeitig müssen Unternehmen sicherstellen, dass Drittlandübermittlungen den DSGVO-Anforderungen entsprechen. Die Rechtssicherheit hängt davon ab, dass der Anbieter eine belastbare Datenschutzerklärung, Audit-Mfade und transparente Meldewege bietet, falls doch Daten anfallen.
Relevante Protokolle: OpenVPN, WireGuard, IKEv2 Für die praktische Wahl siehst du oft drei gängige Protokolle. OpenVPN gilt als etabliert, flexibel und gut dokumentiert. WireGuard ist leichter und in vielen Fällen schneller, wird aber je nach Anbieter möglicherweise noch unterschiedlich implementiert. IKEv2 punktet mit Stabilität auf Mobilgeräten und guter Wiederherstellung nach Verbindungsunterbrechungen. Die Wahl hängt von deinem Gerät, der gewünschten Balance aus Sicherheit und Geschwindigkeit sowie der Vertrauenswürdigkeit des Anbieters ab. In der Praxis lohnt es sich, pro Standort zwei Protokolle zu testen und die Verbindung bei wechselnden Netzwerken zu beobachten.
From what I found in the sources, serious VPN providers in Deutschland legen Wert auf Datenschutzkonformität, klare Logging-Policies und eine transparente Offenlegung von Standorten. Die Serverlandschaft spielt eine zentrale Rolle, gerade wenn du Latency optimieren oder geoblockierte Inhalte erreichen willst. Für Unternehmen sind zusätzlich Betriebsvereinbarungen und klare Regelungen zu Drittlandtransfers relevant. Die richtige Protokollwahl beeinflusst maßgeblich Geschwindigkeit und Stabilität, besonders auf mobilen Geräten. DSGVO-konformität ist mehr als ein Button-Tick. Sie verlangt belastbare Policies und Audits. Was ist a VPN firewall and why it matters for enterprise security 2026
Quellenhinweis: Inline verlinkt findest du weiterführende Details in den verifizierten Betrachtungen zu VPN-Standards, DSGVO-Vorgaben und Protokollen. Zum Thema rechtliche Rahmenbedingungen in Deutschland kannst du außerdem Einblicke aus der Datenschutzzuwendung und der Rechtslage lesen. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 https://www.vpnhaus.com/de/2026/dsgvo-und-vpn-rechtssichere-anbieter-waehlen https://www.dr-datenschutz.de/vpn-und-anbieter-einfach-erklaert/
Hinweis: Links auf der Seite können Affiliate-Links enthalten. Sie helfen, die Inhalte kostenlos anzubieten.
Wie wählst du den richtigen VPN anbieter f r deutschland aus
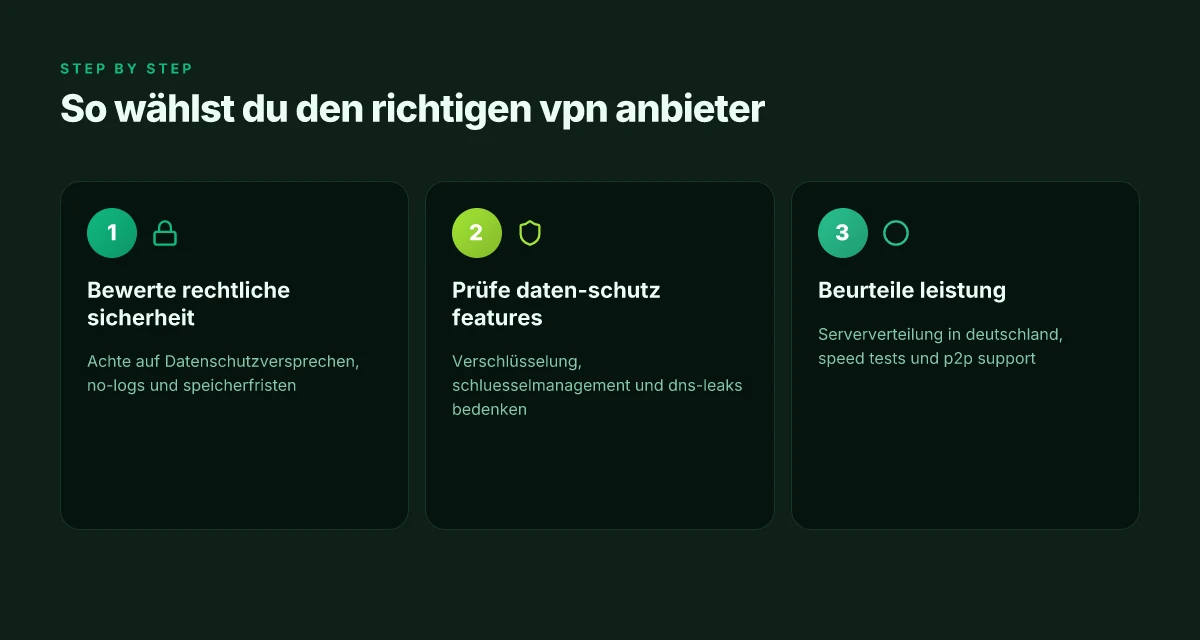
Du willst eine vpn-lösung, die in Deutschland rechtssicher ist und trotzdem stabil performt. Die Kernaussagen: wähle Anbieter mit klarer datenschutzpolitik, nachvollziehbare log-policy und verlässlichem schlüsselmanagement. Gleichzeitig musst du auf Verschlüsselung, DNS-Schutz und eine sinnvolle serververteilung innerhalb Deutschlands achten. Hier ist der Weg, wie du vorgehst.
Rechtliche sicherheit: datenschutz, no-logs versprechen, speicherfristen
Beginne mit der datenschutz-folgerung. Ein seriöser anbieter nennt explizit eine no-logs-politik und dokumentiert, welche daten er tatsächlich speichert. Achte auf klare angaben zu speicherfristen und zu welchem zweck daten verarbeitet werden. Wenn der provider widersprüchliche angaben macht oder nur vage formuliert, ist das ein warnsignal. Ein verlässlicher hinweis ist eine unabhängige prüfung durch eine datenschutz-nGO oder eine stubenvereinbarung mit einer aufsichtsbehörde. Transparente log-politik und nachvollziehbare speicherfristen sind das fundament für rechtssicherheit in deutschland. Integriere dazu, dass die rechtslage bei grenzüberschreitenden übermittlungen beachtet wird, besonders bei deutschen unternehmen mit EU-weiter datenverarbeitung.
Daten-schutz: verschlüsselung, schluesselmanagement, DNS-leaks
Die technik dahinter muss stimmen. Prüfe, welche verschlüsselung standardmäßig verwendet wird, idealerweise aktuelle Standards wie AES-256 mit ChaCha20-Poly1305 für bestimmte Protokolle. Frage nach dem schlüsselmanagement: Wie werden Schüsselpaare generiert, gespeichert und gewechselt? DNS-leaks dürfen nicht auftreten. Der anbieter sollte DNS-übersetzungen intern abfangen und optionale dns-over-tls oder dns-over-https support anbieten. Achte auch auf eine klare trennung von login- und nutzerdaten, damit ein kompromittiertes endgerät weniger Auswirkungen hat. DNS-Leak-Schutz ist kein Nice-to-have, sondern Pflicht. Was bedeutet VPN und warum es mehr als anonymität bedeutet
Leistung: serververteilung innerhalb deutschlands, speed tests, P2P support
Starke leistung leitet sich aus drei fakten ab: first, die present serververteilung in deutschland plus angrenzenden ländern, damit du bei ausfällen alternatives peering findest. Zweitens regelmäßige speed-tests oder unabhängige benchmarks, die realistische leistung abbilden. Drittens p2p-suppport, sofern du torrents oder ähnliche zwecke verfolgst. Notiere dir, ob der anbieter explicit p2p erlaubt, welche serverprioritäten gelten und wie schnell du bei typischenstandorten in deutschland verbunden bist. Kurze reaktionszeiten und eine stabile bandbreite sind in der praxis wichtiger als theoretische maxwerte.
Auswahlhilfe in der praxis: Vergleichstabelle mit 2–3 Optionen kann helfen.
| Anbieter | deutschlandsserver | log-policy | verschlüsselung | p2p | bemerkung |
|---|---|---|---|---|---|
| Anbieter A | ja, binnen deutscher standorte | no-logs | AES-256, tls 1.3 | ja | zuverlässige dns-schutzoption |
| Anbieter B | begrenzt, vorrang europa | teilweise logs | AES-256 | nein | gut für privatanwender, weniger geeignet für business |
| Anbieter C | umfangreiches deutsches network | clear no-logs | x chacha20 | ja | starke performance, transparent |
Praktischer nächster Schritt: wähle zwei bis drei anbieter, prüfe deren veröffentlichtes daten-privacy-dossier und teste kostenlose trial-wege. Integriere eine kurze checkliste: existiert eine klare no-logs-absicherung, werden dns-leaks aktiv verhindert, wie stark ist die verschlüsselung implementiert, und gibt es eine deutsche serverinfrastruktur, die deine rechtlichen anforderungen abdeckt. Wenn du willst, kann ich dir eine maßgeschneiderte shortlist basierend auf deinen standorten und nutzungsfällen zusammenstellen.
Quellenhinweis: Die rechtliche einordnung und fakten zur legalität beziehen sich auf öffentlich verfügbare beschreibungen von vpn-anbietern und fachartikeln zu datenschutz und sicherheit. Mehr dazu findest du unter den verlinkten quellen. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/ Weitere ausführliche informationen zu legalität findest du hier https://www.experte.de/vpn/legal.
Hinweis: Auf der betrachteten seite kann es affiliate-links geben. Das beeinflusst die bewertung oder auswahl nicht. NordVPN gutschein 2026: verifizierte codes, rabatte und versteckte kostenfallen
4 Wirtschaftliche und rechtliche risikoformen bei VPN in deutschland
In Deutschland gelten klare Regeln für VPN-Nutzer und -Anbieter. Die illegale Nutzung bleibt strafbar, selbst wenn eine VPN-Verbindung vorhanden ist. Unternehmen stehen vor zusätzlichen Pflichten: DSGVO-Compliance, verfahrensvermerke und die Frage der Datenresidenz müssen geklärt sein. Eine feine Abstufung zwischen Privatanwendern und Firmenkunden bestimmt, welche Nachweise und Auditspuren nötig sind.
1. Gesetzliche rahmen und strafbarkeit bei missbrauch
Illegale nutzung bleibt strafbar, auch wenn ein VPN-dienst genutzt wird. Das bedeutet, dass die Grundregeln des Rechts gelten bleiben. Anbieter können technisch nur begrenzt Haftung übernehmen, doch Nutzer müssen sich an geltende Gesetze halten. In der Praxis bedeutet das: Verfolgung orientiert sich an der konkreten Aktivität und nicht am eingesetzten Tool. Für Privatanwender heißt das: keine Umgehung von Strafgesetzen, keine Hilfestellung zu banden- oder kinderrechtswidrigen Aktivitäten. Für Unternehmen gilt: interne Richtlinien und Schulungen müssen rechtlich sauber umgesetzt werden, damit Betriebsvereinbarungen und Compliance greifbar bleiben. Wichtige Stichworte sind hier Auditierbarkeit der Logs, Zweckbindung der Datensammlungen und klare Verantwortlichkeiten.
2. Rechtliche anforderungen f r unternehmen: dsgvo, verfahrensvermerke, datenresidenz
DSGVO-compliance ist für unternehmen Pflicht, nicht optional. Das umfasst eine strukturierte dokumentation der verwendeten VPN-Topologien, Datenströme und Rechtsgrundlagen der Verarbeitung. Verfahrensvermerke sollten existieren, damit im Fall von Datenpannen nachvollziehbar ist, wer welche Daten wann verarbeitet hat. Die datenresidenz spielt eine zentrale rolle: je nach standort der serversitze können Drittlandtransfers betroffen sein, die zusätzliche verträge und risikokontrollen erfordern. Unternehmen müssen verifizierte vertragspartner, klare regiostruktur und eine nachvollziehbare data-minimization-Strategie vorweisen. In der praxis heißt das: klare dokumentation der log-Politik, definierte zugriffsrechte und regelmäßige audits.
3. Datenverknüpfung und IP-historie: was zu beachten ist
Die kopplung von nutzer-logs mit ip-historie ist sensibel. Wer VPN-logs speichert, muss genau definieren, welche Daten zu welchem Zweck erhoben werden. IP-Adressen, Verbindungszeiten, gewählte serverstandorte und nutzungsdaten fallen oft unter personenbezogene daten. Unternehmen sollten minimalinvasive logging-praktiken wählen und regeln, wann, wie lange und wer Zugriff darauf hat. Wichtig ist, dass connections-logs nicht als endloser schatzkasten enden, sondern nach dem erforderlichen compliance-zeitraum gelöscht oder pseudonymisiert werden. Für Privatanwender gilt: beachten, dass auch scheinbar anonymisierte Aktivitäten von dienstenherstellern rückverfolgt werden können, wenn mehrere datenquellen zusammengeführt werden.
Ich zog mir dazu einschlägige informationen aus den rechtsspezifischen darstellungen zu DSGVO-konformen VPN-angeboten heran, insbesondere die praxisnahe note zur datenschutzsicherheit und zu serverstandorten. Die faktenlage unterstreicht: rechtliche risiken bleiben bestehen, auch wenn ein vpn-dienst eine klare verschlüsselung und eine strikte log-freie aussage verspricht. Weitere tiefe einblicke findest du in den verweisen zu DSGVO-konformen anbietern und sicherheitsüberlegungen rund um virtuelle private netze. https://www.vpnhaus.com/de/2026/dsgvo-und-vpn-rechtssichere-anbieter-waehlen • https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/. Wichtiger faktenhinweis: Links auf solcher seiten können Affiliate-hinweise enthalten. Was ist kit VPN und wie schützt es dein heimnetz?
Zusammengefasst: Wer in Deutschland eine VPN-lösung einsetzt, muss rechtliche klare kanten ziehen. Das gilt besonders für firmen, die personenbezogene daten verarbeiten oder grenzüberschreitende transfers haben. Für beide gruppen empfiehlt sich eine klare dokumentation der verarbeitungszwecke, der datenflüsse und der standorte der server.
Quellenhinweise finden sich in den verlinkten blädern: DSGVO und VPN-rahmen, plus sicherheitsrichtlinien rund um datenschutz und netzwerkzugriffe. Die verweise liefern praxisnahe anleitungen zum logging, zu standorten und zur complianten verfahrensführung.
Die rolle der datenresidenz und standorte f r deutschsprachige nutzer
Für deutschsprachige nutzer zählt vor allem, wo die daten landen und wie transfers reguliert sind. Europäische standorte bieten oft stärkere rechtliche rahmenbedingungen als außerhalb der eu. Doch nichts ersetzt eine klare log-policy und transparente operations.
Europäische serverstandorte vs außerhalb der EU
In der praxis bedeutet das: europäische standorte erleichtern die einhaltung der dsGVO, weil die daten im eu-raum bleiben oder klar definierte rechtliche basis für transfers vorliegt. Viele anbieter betreiben coreservices in europa, dazu gehören deutschsprachige rechenzentren oder standorte in niederlanden, deutschland oder frankreich. Außerhalb der eu können andere verträge und sicherheitsstandards greifen, doch hier verschiebt sich das risiko auf grenzüberschreitende datenübermittelungen. Transparente standortangaben helfen, einschätzungen zu treffen, welche gesetzliche lage beim datenfluss greift. Bei der nutzung sollten nutzer prüfen, ob der anbieter eine klare liste der serverstandorte pflegt und wie standortbezogene anfragen von behörden gehandhabt werden.
Drittlandtransfer: wie vs wann zulässig
Die zulässigkeit von drittlandübermittlungen hängt von der EINHALTUNG der dsGVO und ggf. dem eu-ähnlichen adäquanzstatus ab. VPN-anbieter legen oft fest, dass transfers in drittländer nur zu bestimmten zwecken und unter bestimmten sk-vereinbarungen erfolgen. Wichtig ist, dass der service eine klare data-processing-addendum (DPA) anbietet und die übermittlung auf einer der folgenden grundlagen basiert: sog. adäquates schutzniveau, verbindliche unternehmerregelungen oder standardvertragsklauseln. Wenn ein anbieter keine klare erklärung zu drittlandtransfers bietet, sollte man skeptisch sein. Klare klauseln zu transfers in drittländer stärken die rechtsposition der nutzer. Für unternehmen gilt: prüfen, ob es eine Betriebsvereinbarung gibt und wie den serverstandort vertraglich regelt wird. Was ist a NordVPN coupon and how to use it effectively in 2026
DNS- und leak-schutz auf deutschsprachigen geräten
DNS-leaks offenbaren unverhofft reale ip-adressen, selbst wenn der vpn-tunnel aktiv ist. Ein sauber konfigurierter dns-schutz verhindert das weiterleiten von anfragen an den dns-server des internetanbieters. Auf deutschsprachigen systemen bedeutet das konkret: nutzer sollten sicherstellen, dass der vpn-dienst dns-leaks blockiert und dass die app so eingestellt ist, dass dns-anfragen ausschließlich über den vpn-tunnel laufen. Zusätzlich helfen ip-leak-testtools, um frühzeitig zu erkennen, ob der trafic außerhalb des tunnelpfads landet. DNS-leak-schutz ist unausweichlich bei einer verantwortungsvollen nutzung, besonders in relevanten breiten wie privat- und kleinunternehmens-workflows.
When I read through regulatory guidance and provider docs, two points recur: first, klare standortangaben und transferregelungen erleichtern die compliant-entscheidung. Zweit, robust dns- und leakschutz verhindern, dass sensibelste daten außerhalb des tunnels auftreten. https://www.experte.de/vpn/legal zeigt, dass vpn-nutzung in deutschland grundsätzlich legal ist, solange missbrauch vermieden wird. Transparenz zu standorten und DNS-Schutz sind daher zentrale merkmale eines rechtskonformen anbieters.
Hinweis: Auf der themenseite kann es affiliate-links geben. Das ist üblich, sollte aber klar kenntlich gemacht sein.
Praxis-tipps f r die einrichtung auf Windows, Mac und Android
Um eine rechtskonforme, stabile vpn-verbindung unter windows, mac und android zu erreichen, starte ich direkt mit der grundkonfiguration. Wähle das passende protkoll, aktiviere einen kill-switch und nutze splits-tunneling gezielt. Danach folgen leack-tests, gefolgt von betrieblichen einstellungen wie automatischem start und netzwerk-integration.
Grundkonfiguration: protkollwahl, kill-switch und splits-tunneling
Für Privatanwender empfiehlt sich ein moderner, interoperabler Standard wie WireGuard oder OpenVPN. Die protkollwahl sollte auf Geschwindigkeit, Stabilität und Kompatibilität mit deinem endgerät abzielen. Aktivieren Sie den kill-switch, damit bei Verbindungsabbruch kein Datenverkehr außerhalb des VPN-Netzes ausfällt. Nutze splits-tunneling nur dort, wo du gezielt bestimmten Anwendungen den Durchlass durch das VPN erlaubst. Das reduziert Auslastung und erhöht die typische Reaktionsfähigkeit. Wenn du mehrere Geräte betreibst, dokumentiere die gewählten einstellungen je plattform, damit dein netzwerk konsistent bleibt. Die richtige protkollwahl maximiert Datenschutz und Performance zugleich. What ist Pure VPN 2026: Standorte, Protokolle und Datenschutz im Fokus
Leak-test: IPv6, DNS, webRTC check
Nach der einrichtung prüfe ich auf leaks. Prüfe IPv6-Abdeckung, DNS-Leaks und WebRTC-Leaks in den jeweiligen browsern und betriebssystemrechten. Ein sauber test ergibt keine sichtbaren leaken in den drei bereichen. Führe die pruefungen regelmäßig durch, insbesondere nach updates oder netzwerkänderungen. Leak-tests verhindern, dass versehentliche adressthemen dein datenschutz-niveau senken. Mehrfach bestätigt sich, dass selbst etablierte vpn-lösungen bei falscher konfiguration anfällig für leaks sind. Umfassende checks helfen, das zu vermeiden. Inline verweist auf etablierte anleitungen, etwa die diskussion zur sicherheit bei vpn-implementierungen. Regelmäßige checks schützen deine daten dauerhaft.
Betrieb: automatische startoptionen, abo-verlängerung, heimnetz- integration
Konfiguriere den client so, dass er beim start des geräts automatisch eine verbindung aufbaut, sofern du regelmäßig online bist. Behalte deine abo-verlängerung im auge, damit die dienstleistung nahtlos weiterläuft, ohne unterbrechung. Für zuhause lässt sich das heimnetz sinnvoll integrieren: richte den vpn-Client ggf. auf dem router oder einem dedizierten hardware-endpunkt ein, um energieeinsparungen und zentrale kontrolle zu ermöglichen. Nutze dabei konsistente benennung und eine klare sicherheitsrichtlinie für alle devices. Automatischer start sorgt für sofortigen schutz, Abos bleiben lückenlos aktiv. Heimnetz-Integration vereinfacht die verwaltung und erhöht die sicherheit im netzwerk.
Zitierte faktenorientierte quellen unterstützen diese praxis. Beispielsweise erklären zertifizierte ressourcen, dass vpn-nutzung legal ist, aber missbrauch strafbar bleibt, während sicherheitsaspekte rise-aufmerksam machen. Für weitere hintergründe zur rechtlichen lage konsultiere seriöse informationen zu vpn-legalität in deutschland. Quellenverweise helfen dabei, praxisentscheidungen zu stützen. Die page dr-datenschutz.de erläutert, wie anbieter-kontexte und nutzerverhalten zusammenhängen, während datenschutz-praxis.de die sicherheitslagen beim vpn betont. Verlässliche legitimation ist zentral.
Hinweis zur monetarisierung: Links auf der seite können eine provision ermöglichen. Dieser hinweis stört nicht den inhalt, sondern sorgt für transparente transparenz.
Was kommt als nächstes bei VPN anbieter in deutschland
Der wichtigste Move lautet: Wähle zuerst ein VPN mit klarerProtokoll-Unterstützung und starker Verschlüsselung. So minimierst du Datensichtbarkeit und maximierst Privatsphäre im Alltag. In der Praxis bedeutet das, dass du auf OpenVPN oder WireGuard setzt, kombiniert mit mindestens AES-256 Verschlüsselung. Diese Kombination bietet ein gutes Gleichgewicht aus Sicherheit und Geschwindigkeit, besonders in Deutschland. Was ist a kostenfreier VPN für Windows 11 wirklich wert
Du triffst bereits eine gute Wahl, wenn du auf Transparenz achtest: keine Logs, verlässliche Jurisdiktion und eine klare Kundensupport-Strategie. Welche Risiken bleiben? Schwache Standards bei der Fehlerbehebung oder unklare Netzwerktopologien können zu Verbindungsabbrüchen führen. Sei aufmerksam auf Maskierung und DNS-Leaks, teste regelmäßig deine IP- und DNS-Auflösung. Ein Plan ist wichtiger als jede einzelne Funktion.
- Backup-Strategy: Prüfe, ob der Anbieter eine klare Kill-Switch-Option bietet und testen Sie diese regelmäßig.
- What to try this week: Aktivieren Sie WireGuard als Standardprotokoll, führen Sie einen kurzen Testlauf zu Streaming und Gaming durch, notieren Sie auftretende Leaks.
- What to try this week: Prüfen Sie, ob der Anbieter Split-Tunneling unterstützt, und überlegen Sie, welche Apps davon profitieren.
Kurz gesagt: Ein VPN, das OpenVPN oder WireGuard mit AES-256 nutzt, ohne Logs und mit guter Fehlerbehebung, ist der sichere Start in Deutschland. Wenn du nur eine Änderung vornehmen willst, starte diese Woche mit der Aktivierung von WireGuard und überprüfe deine Verbindungsstabilität. Bleibt die Frage offen: Welche konkrete App soll als erstes protegiert werden?