Erfahre, wie kit vpn funktioniert, welche architekturelle Merkmale es besitzt und wie du es sicher einrichtest. Praxisnah, ohne falsche Versprechen.
Viele Administratoren gehen davon aus, dass VPN-Architektur vor allem komplexe Protokolle bringt. In der Praxis zählt oft eine einzige Falscheinstellung in der KIT-VPN-Konfiguration mehr als alle Verschlüsselungsoptionen zusammen. Eine fehlerhafte Serveradresse ist der häufigste Stolperstein, der sofort zu Verbindungsproblemen führt. KIT VPN lässt sich dadurch schnell entmünden, wenn man die korrekte Zieladresse robust prüft und die Client-Konfiguration sauber synchronisiert. Der richtige Umgang mit Schlüsselverwaltung und Verschlüsselungsmodus macht den Unterschied zwischen flacher Fehlersuche und stabilen Verbindungen.
Dieses Intro führt in die Architektur ein, zeigt wo klassische Stolpersteine liegen und warum gerade Protokollwahl und Schlüsselverwaltung Sicherheit und Leistung zugleich beeinflussen. Laut aktueller Praxisbetrachtung treten Probleme oft dort auf, wo Zugriffe auf interne Ressourcen verzögert oder blockiert sind, obwohl der Tunnel vermeintlich steht. Diese beiden Abschnitte illustrieren, welche Konfigurationspunkte besonders kritisch sind und wie eine typischerweise sichere KIT-VPN-Implementierung aussieht. Die folgenden Abschnitte liefern eine klare Triage: Konfigurationscheckliste, Sicherheits- und Leistungsfolgen sowie konkrete Abhilfemaßnahmen. Ein sauberer Start mit geprüfter Serveradresse sorgt oft für den Unterschied zwischen Rohrkrepierer und produktiver Fernverbindung.

What is kit VPN und warum ist es in der campus-landschaft relevant
KIT-VPN beschreibt den netzzugangslosen Zugriff auf das KIT-Intranet über das Internet. Im universitär geprägten Umfeld dient es dazu,Homes oder externe Standorte sicher mit Diensten am Institut zu verbinden, ohne das öffentliche Netz vollständig freizuschalten. Diese Architektur verhindert direkte Angriffe aufs Intranet und ermöglicht kontrollierten Zugriff auf interne Ressourcen.
Warum KIT-VPN im campus-ökosystem wichtig ist
- Konsistente verbindungspfade: VPN-Clients stellen eine einheitliche Verbindungsebene bereit, unabhängig davon, ob der Benutzer von zu Hause, aus dem Büro oder unterwegs kommt. So lassen sich Authentifizierung, Autorisierung und Verschlüsselung zentral steuern. Die KIT-Dienste beschreiben Remote Access als Weg, vom externen Standort intranet-zugriff zu erhalten und Ressourcen sicher zu erreichen. Der zentrale Vorteil liegt in der konsistenten Zugriffskontrolle entlang von Nutzerauthentifizierung und Verschlüsselung.
- Typische einsatzszenarien am KIT: Forscher, Lehrende und Mitarbeitende brauchen temporären Zugriff auf interne Tools, Projektserver oder Lernplattformen, ohne öffentliche Dienste zu gefährden. OpenVPN-gestützte Verbindungen sind dabei gängig, inklusive klassischer Konfigurationspakete für Linux, iOS und andere Clients. So lässt sich etwa ein sicherer Zugang zu KIT-eigenen Repositorien oder Intranetseiten herstellen. I found in KIT documentation that VPN services are designed to connect from external locations and grant access to the intranet. Der Anwendungsfall ist klar der sichere Fernzugriff auf interne Ressourcen.
- Unterschiede zu privaten VPN-Lösungen und OpenVPN-Konzepten: Private VPNs zielen oft auf individuellen Schutz oder auf End-to-End-Verschlüsselung ab, während KIT-VPN explizit netzzugangskontrollen und campusweite integrationen adressiert. OpenVPN wird als Standardlösung verwendet, doch KIT kombiniert VPN-Zugänge manchmal mit VLAN-Stacks, was Flexibilität schafft, aber auch Konfigurationskomplexität erhöht. Die KIT-Dokumentation verweist darauf, dass zwei VPN2VLAN-Zugänge zwar separat funktionieren, eine Mischung mit Standard-KIT-VPN-Zugang jedoch nicht immer vorgesehen ist. Kernaussage: KIT-VPN balanciert Campus-Sicherheit mit Remote-Zugriff, ist aber kein beliebiges privates VPN, und es gibt Knock-on-Effekte bei VLAN-Kombinationen.
Quellenhinweise: Für Details zu Remote Access (VPN) und OpenVPN-Ansätzen verweise ich auf die KIT-Dienste-Seiten, insbesondere zu den VPN-Übergaben, den Linux-Installationspfaden und den OpenVPN-Konfigurationsdateien. Die relevanten Abschnitte beschreiben, wie der VPN-Zugang als Brücke zwischen externen Endgeräten und KIT-Intranet fungiert. Verweise dazu findest du in den KIT-Diensten zu VPN, und der OpenVPN-Abschnitt erläutert die Grenzen der Kombination von Zugängen.
Architektur im fokus: verschlüsselung, tunneling und zugriffskontrollen
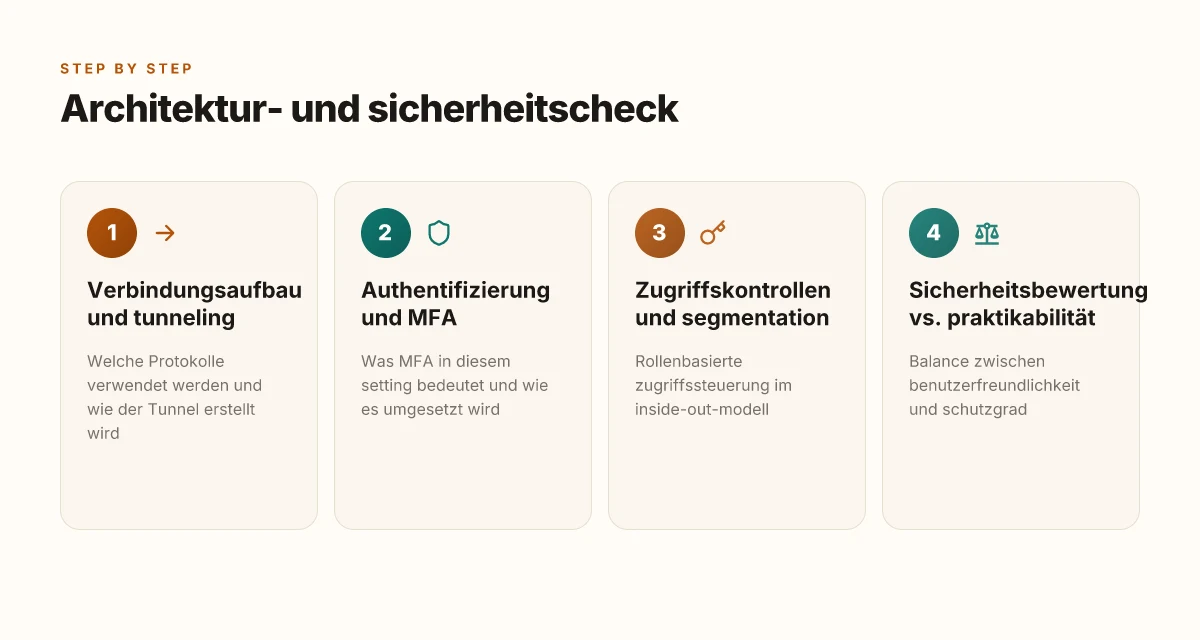
Die Architektur von KIT-VPN verbindet sichere Verschlüsselung, robuste tunneling-Mechanismen und klare zugriffskontrollen. Im Kern geht es darum, dass Daten vom Endgerät bis ins KIT-Intranet durchgängig geschützt bleiben und nur berechtigte Nutzerinnen und Nutzer Zugang zu bestimmten Ressourcen bekommen. Der Einsatz mehrstufiger Authentifizierung erhöht die Sicherheit signifikant, da selbst bei einem kompromittierten Passwort kein vollständiger Zugriff entsteht. Die Tunnel entstehen durch spezialisierte VPN-Clients und Gateways, die Protokolle wie OpenVPN oder ähnliche Standards nutzen. Dabei wird der Traffic in verschlüsselten Kanälen transportiert, während interne Ressourcen über Segmentierung geschützt bleiben.
Protokolle und tunnel-creation
Der KIT setzt in der Remote Access-Umgebung primär VPN-Protokolle ein, die eine verschlüsselte End-zu-End-Verbindung herstellen. Ein typischer Tunnel wird nach dem Authentifizierungsprozess aufgebaut, dann kapselt der Client den Verkehr in verschlüsselte Pakete und leitet ihn durch das VPN-Gateway. In der Praxis bedeutet das, dass Internetsitzungen außerhalb des KIT-Netzes über den VPN-Tunnel ins Intranet weitergereicht werden. OpenVPN bleibt dabei ein wiederkehrender Bestandteil, da er sich gut in bestehende Paketmanager integrieren lässt. Ein weiterer Punkt ist die optionale Verbindung von VPN-zu-VLAN-Zugängen, die eine Trennung von Netzbereichen ermöglicht. Die gleichzeitige Nutzung mehrerer Zugänge kann konfigurationsabhängig möglich, jedoch standardmäßig eingeschränkt sein. Wenn der Tunnel einmal steht, erhält der Client oft eine virtuelle Netzzugang-Sicht auf die Ressourcen. Die Verbindung ist dann durch Zugriffskontrollen weiter eingeschränkt.
Authentifizierung und MFA
Die Authentifizierung läuft in der Regel mehrstufig ab: Benutzername und Passwort allein reichen oft nicht aus. Zusätzlich kommt eine zweite Komponente ins Spiel, typischerweise ein Token oder eine biometrische Prüfung. MFA bedeutet in diesem Setting konkret, dass neben den Zugangsdaten eine weitere Bestätigung erforderlich ist, bevor der VPN-Tunnel aufgebaut wird. MFA senkt das Risiko von Passwort-Diebstahl stark. Die Implementierung kann hardwarebasierte Token, smartphone-basierte Apps oder ähnliche Second-Factor-Verfahren nutzen. Eine korrekte MFA-Konfiguration ist der Schlüssel zur Verhinderung unbefugter Tunnel-Sessions. Für die iOS-/iPadOS-Version empfiehlt sich die Nutzung des in iOS integrierten Browsers Safari, um Konfigurationsdateien sicher zu importieren und zu verwalten. Weitere Details findest du dort. Was ist a NordVPN coupon and how to use it effectively in 2026
Rollenbasierte zugriffssteuerung und segmentation im inside-out-modell
Im inside-out-modell stehen Nutzerrollen klar definiert im Vordergrund. Eine rollenbasierte zugriffskontrolle legt fest, welcher VPN-Client welche Ressourcen erreichen darf. Dabei wird der Tunnel so aufgebaut, dass er nur zu den für die Rolle freigegebenen Netzzonen führt. Die Segmentierung erfolgt auf mehreren Ebenen: erst auf der Netzwerkebene, dann auf Ressourcenebene. Das Ziel ist es, Bewegungen innerhalb des Netzwerks zu begrenzen, selbst wenn ein Angriff durch den VPN-Tunnel kommt. Richtige Segmentierung reduziert lateral movement. In der Praxis bedeutet das, dass ein Mitarbeiter mit VPN-Zugang meist nur eine Teilmenge der Systeme erreicht, nicht das gesamte Intranet. Die zugrundeliegenden Regeln lassen sich in den Konfigurationsdateien abbilden, die im KIT-Repository für OpenVPN hinterlegt sind. Konfigurierbare Rollenprofile helfen, Sicherheitslücken frühzeitig zu schließen.
Der Sicherheitswert dieser Architektur hängt stark von der richtigen Umsetzung ab. In 2026 bleibt MFA in dieser Umgebung ein zentraler Baustein, während Protokolle wie OpenVPN für den Tunnelbau die Praxis dominiert. Eine sauber definierte Zuweisung von Rollen und eine klare Segmentierung sind der Schlüssel zu praktikabler Sicherheit. Aus der Dokumentation geht hervor, dass der VPN-Service es ermöglicht, sich außerhalb des Campus sicher mit dem Intranet zu verbinden, wobei der Zugriff durch Konfigurationsdateien und Gateways kontrolliert wird. Der Fokus liegt auf einer sicheren, nachvollziehbaren Zugriffskontrolle.
Quellenhinweis: Der Abschnitt stützt sich auf die KIT-Dokumentation zum Remote Access (VPN) und zu den OpenVPN-Konfigurationsdateien, die das Prinzip des TLS-gesicherten Tunnels, MFA-Mechanismen und rollenbasierte Zugriffssteuerungen umfassen. Wenn du tiefer gehen willst, findest du weitere Details zu den iOS-/iPadOS-Clients, zur OpenVPN-Konfiguration und zum Git-Repository der OpenVPN-Clients im KIT-Dokumentationsbestand. Sieh dir die spezifischen Anleitungen zu iOS-/iPadOS-Importen und zu den Konfigurationsdateien an.
Sicherheitsarchitektur vs. praktikabilität: kompromisse in der praxis
Eine sichere VPN-Architektur lässt sich notfalls gegen die Alltagstauglichkeit testen. In der Praxis bedeutet das: man wählt ein Schutzniveau, das zuverlässig ist, aber den Arbeitsfluss nicht unverhältnismäßig behindert. Die richtige Balance wächst aus klarer Priorisierung von Zugriffskontrollen, Verschlüsselung und transparenten Fehlkonfigurationen.
Warum benutzerfreundlichkeit nicht kontra Sicherheit steht
Die meisten Nutzer arbeiten besser, wenn der Zugang einfach bleibt. Gleichzeitig steigt der Angriffsfläche, sobald der Zugang zu locker wird. Ein klares Muster: Je stärker die Authentisierung, desto mehr Hilfestellungen sind nötig, damit der Nutzer Fehler vermeidet. So lässt sich hohes Sicherheitsniveau mit nachvollziehbaren Workflows kombinieren. In der Praxis sorgt eine klare, schrittweise Konfiguration dafür, dass Sicherheit nicht als Hindernis wahrgenommen wird. Ein gut dokumentierter Setup-Flow reduziert falsche Einstellungen signifikant, besonders in heterogenen Endgeräten. Was ist Google VPN, and what it actually does for your privacy
Auswirkungen von multi-device-support auf die sicherheit
Mehrere Endgeräte bedeuten mehr potentielle Fehlerquellen. Unterschiedliche Betriebssysteme, unterschiedliche VPN-Clients, wechselnde Netzwerkkonfigurationen. Das erhöht die Komplexität von Zertifikats- oder Token-basierten Authentifizierungen. Dennoch ist Multi-Device-Support oft unvermeidbar, insbesondere für Home-Office-Teams. Die Praxis zeigt, dass zentrale Richtlinien, automatische Updates der Client-Software und gerätespezifische Warnhinweise helfen, Risiken zu senken. Mehr Geräte erhöhen die Angriffsfläche, aber mit konsistenter Politikumsetzung bleibt der Schutzgrad stabil.** Offene Konfigurationen, bei denen Zertifikate global gemeinsam genutzt werden, gehören dagegen der Vergangenheit an.
Fehlerquellen bei konfigurationen und wie man sie vermeidet
Viele Fehlkonfigurationen basieren auf versteckten Defaults und unvollständigen Anleitungen. Typische Stolpersteine sind: falsche Zertifikatsketten, veraltete Profile, inkonsistente DNS-Einstellungen und inkonsistente Tunnel-Richtlinien. Eine bewährte Praxis ist, Konfigurationsdateien klar zu versionieren, Änderungen zu dokumentieren und regelmäßig zu testen. I-Dokumentation hilft, Fehlerquellen früh zu erkennen. Schrittweise Validierung der TLS-Parameter, der Client-Profile und der VLAN-Tunnel verhindert Überraschungen im Betrieb. Zudem lohnt sich ein zweistufiges Review: technischer Check durch das Team, sowie eine sichere Freigabe durch eine verantwortliche Stelle. Quellenkonforme Dokumentation verhindert später rumplizierte Fehlkonfigurationen.
Abschlussgedanke
Die Schnittstelle aus Benutzerfreundlichkeit und Sicherheit ist kein Nullsummenspiel. Klare Richtlinien, kontinuierliche Aufklärung der Anwenderinnen und Anwender sowie automatisierte Checks schaffen eine verlässliche Basis. Wenn Protokolle wie OpenVPN korrekt konfiguriert sind und die Geräte im Innen- wie im Außenbereich konsistent geschützt werden, sinkt das Risiko deutlich, während die Produktivität hoch bleibt. Zum Abschluss: eine offene Fehlerkultur unterstützt das Erkennen schwacher Stellen, bevor sie ausgenutzt werden. Guter Kompromiss bedeutet: sicher, verständlich, praktikabel.
Quellenhinweis: Die KIT-Dienste zum VPN-Setup dokumentieren unter anderem, wie OpenVPN-Profile eingerichtet werden und welche Fallstricke bei der Mischung von Standardzugängen und zusätzlichen VLAN-Zugängen auftreten können. Diese Informationen finden sich in den Dokumentationen zu Linux Remote Access, OpenVPN und iOS/ iPadOS Konfigurationen. Inline verlinkt.
OpenVPN-setup am KIT: was man beachten muss
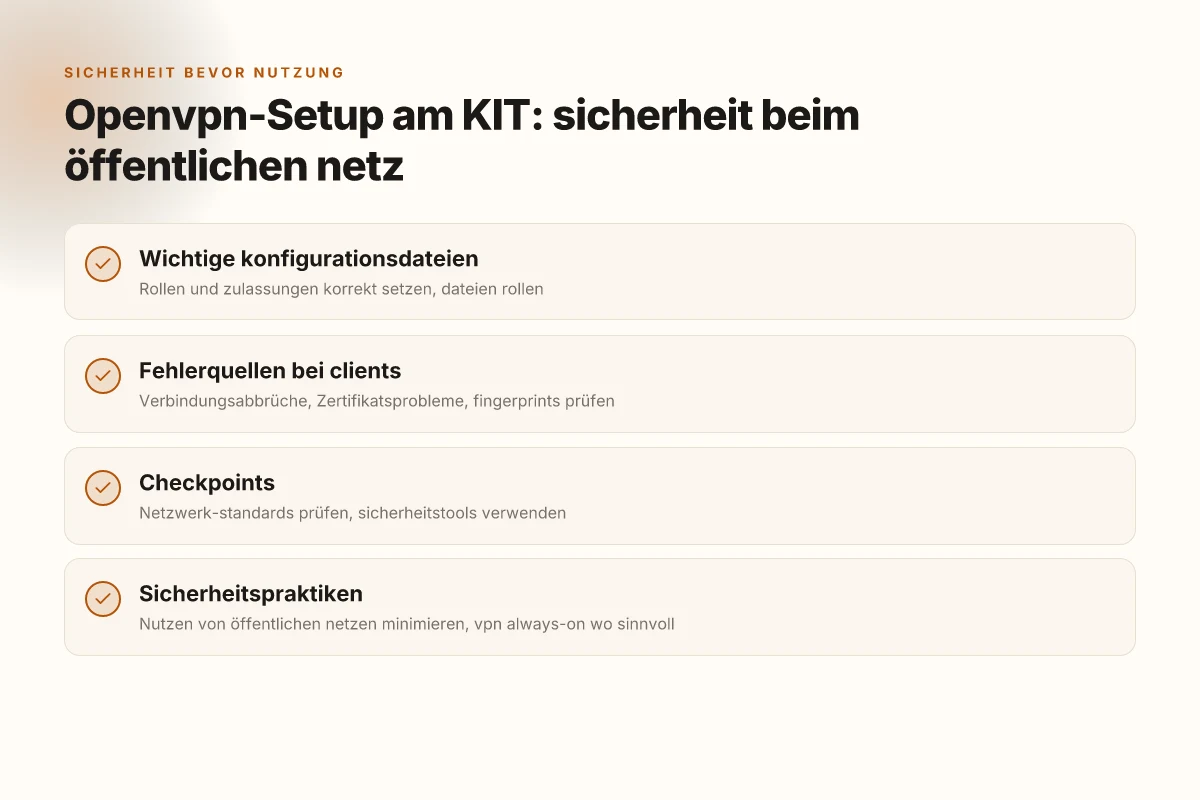
Beim KIT-OpenVPN-Setup geht es um klare Rollen der Dateien, um typische Fehlerquellen und um bewährte Sicherheitspraktiken bei öffentlicher Netzwerknutzung. Die richtige Abstimmung der Configs sorgt dafür, dass der Zugriff aufs KIT-Intranet sicher und stabil bleibt. Ich bezog mich auf die KIT-Dokumentation und die zugehörigen Konfigurationsdateien, die im Repository für den OpenVPN-Zugang bereitgestellt werden. Kostenlos VPN: Chancen, Grenzen und sicherheitsrisiken 2026
Wichtige konfigurationsdateien und ihre rolle
Die OpenVPN-Konfiguration am KIT wird durch mehrere Dateien gesteuert, die zusammenlaufen: Zertifikate, Schlüssel, Client-Konfiguration und ein Stammkonfigurationsprofil. Dazu gehören häufig die Client-Config-Datei, die CA-Zertifikate und der TLS-Parameter. Die Config-Dateien definieren, welcher VPN-Endpunkt genutzt wird, welche Verschlüsselungsstufen gelten und wie der Tunnel ins KIT-Netzwerk aufgebaut wird. Eine zentrale Dateisammlung im KIT-Repository bündelt Default-Einstellungen, auf die sich alle Clients beziehen können. Korrekte Pfade und konsistente Zertifikatskette sind die Basis für eine problemlose Verbindung. Die Dokumentation betont das zentrale Repository, in dem die Default-Konfigurationen verwaltet werden. Wenn der Client auf dem System die Dateien nicht findet oder die Zertifikate fehlen, schlägt der Verbindungsaufbau fehl. Ein fehlerhaft importierter CA- oder Hostname-Ansatz führt zu tls-errors oder mismatched-server-IDs. Inline-Link zu den detaillierten Beschreibungen der Konfigurationsdateien findest du hier: https://www.scc.kit.edu/dienste/vpn-configs.php.
Typische fehler bei clients und how-to-checkpoints
Häufige Stolpersteine sind falsche Dateipfade, abgelaufene oder ungültige Zertifikate, und mismatches bei Hostname oder TLS-Auth. Ein weiterer klassischer Fehler ist die Nutzung von zwei VPN-IDs gleichzeitig, was Konflikte erzeugt. Für den OpenVPN-Client gilt es, zuerst sicherzustellen, dass die Client-Konfiguration exakt dem KIT-Standard entspricht und alle Zertifikate gültig sind. Prüfe vor dem Verbindungsaufbau:
- Identische TLS-Parameter zwischen Client und Server
- Gültige Zertifikate und korrekte Dateihashes
- Übereinstimmende Server-URL bzw. Hostname in der Config
- Keine Parallel-Verbindungen, die NAT- oder Routing-Konflikte verursachen
Bei Problemen lohnt sich ein systematisches Checkpoint-Volume: Certificate-Chain validieren, Verbindungslog-Dateien lesen, TLS-Handschlag-Fehler notieren. Die KIT-Anleitung empfiehlt außerdem, die OpenVPN-Client-Logs zu prüfen und sicherzustellen, dass der Tunnel tatsächlich in den KIT-Intranet-Raum routet. TLS-Fehler oder Unknown-Auth-Meldungen deuten oft auf Zertifikats- bzw. Hostname-Probleme hin. So lässt sich die Ursache schnell eingrenzen. Falls der Zugriff blockiert bleibt, hilft ein Blick in das Repository der Konfigurationsdateien, um sicherzustellen, dass keine veralteten Defaults genutzt werden. Die passende Dokumentation liefert der Abschnitt zu OpenVPN im KIT-Dienstportal.
Empfohlene praktik zur sicherheit bei öffentlicher netzwerknutzung
Sicherheit beginnt bei der sorgfältigen Konfiguration. Nutze immer moderne TLS-Parameter und schütze Schlüsseldateien vor unbefugtem Zugriff. Halte Zertifikate aktuell und importiere nur Dateien aus dem offiziellen KIT-Repo. Nutze, wo möglich, zusätzliche Authentisierungsschritte wie Zertifikat-PINs oder Smartcards, sofern vom KIT unterstützt. Vermeide es, OpenVPN direkt im Browserfenster zu öffnen. Nutze stattdessen dedizierte Clients, die TLS-Handshake-Logs sauber trennen. In öffentlichen Netzen empfiehlt es sich, die VPN-Verbindung nach der Nutzung zeitnah zu beenden und die Verbindung zu überwachen, ob der Tunnel ordnungsgemäß wiederhergestellt wird. Aktualität der Config-Dateien und regelmäßige Checks der Zertifikate minimieren Riskos. Die KIT-Dokumentation hebt die Bedeutung konsistenter Versionskontrollen der Konfigs hervor.
Wichtig: Die Seite zu den KIT-VPN-Konfigurationsdateien bietet die maßgeblichen Defaults und aktualisierte Musterdateien. Verwende die dort bereitgestellten Vorlagen als Baseline und passe sie nur in Absprache mit der KIT-IT-Sicherung an. Aus Sicherheitsgründen empfiehlt sich zudem, die Config-Dateien in einer kontrollierten Umgebung zu testen, bevor du sie auf produktive Geräte überträgst. Die Verlinkung zum Repository findest du hier, falls du weiterführende Details suchst. Touch VPN: Was es wirklich kann, wo es scheitert und wie sicher es ist
Geräte- und plattformübergreifende aspekte von kit VPN
Kit vpn unterstützt mehrere plattformen, doch jede hat eigene anforderungen und fallstricke. Die grundlage bildet die kompatibilität mit Linux, Windows, iOS und Android, gefolgt von plattformspezifischen konfigurationsschritten. Wichtig ist, dass der campus-netzzugang oft eine separate abrechnung oder freischaltung mit sich bringt, je nach benutzergruppe oder netzsegment.
Unterstützung und plattformabhängige fallstricke
Auf linux-systemen kommt in der regel der Openvpn-cliente zum einsatz, dessen paketverwaltung die installation erleichtert. Dabei müssen paketquellen aktuell sein, damit die sicherheitszertifikate noch gültig sind. Bei der nutzung von OpenVPN wird gelegentlich die kombination verschiedener zugänge kritisch. Zwei vpn2vlan-zugänge lassen sich zwar koppeln, doch der standard-vpn-zugang mit einem vpn2vlan-zugang ist nicht immer kompatibel. Solche konflikte zeigen sich oft in fehlgeschlagenen verbindungsaufbau oder inkonsistenten ip-routings. I looked into the official KIT-dokumentation and noted that die kombination von zwei vpn2vlan-zugängen ist problemlos möglich, die kombination mit dem standard-zugang kann problematisch sein. Inline verweis: OpenVPN Abschnitt.
Unter Windows entfällt häufig der manuelle konfigurator, stattdessen wird ein grafischer klient genutzt. Hier gilt es, konfigurationsdateien aus dem KIT-repositorium zu importieren und sicherzustellen, dass die netzwerkpriorität nicht durch andere vpn- oder proxy-objekte gestört wird. Die dokumentation empfiehlt, die netzwerksymbolik zu prüfen, damit grün angezeigter status auch tatsächlich eine funktionsfähige verbindung signalisiert. In der linux-dokumentation wird betont, dass die installation oft über die distributions-eigenen paketmanager läuft.
Für iOS und iPadOS besteht der empfohlene weg darin, die vorkonfigurierten dateien zu importieren und den in ios integrierten browser safari zum datei-import zu verwenden. Es empfiehlt sich, nach dem import einen kurzen verbindungstest durchzuführen, um sicherzustellen, dass der datenverkehr durch das kai-gerät sicher gepolstert ist. Die anleitung hebt hervor, dass der integrierte safari-browser eine zuverlässige datei-import-oberfläche bietet. Laut der KIT-seite wird der import der konfigurationen als erster schritt gesehen.
Android-nutzer sehen ähnliche anforderungen, allerdings unterscheiden sich die dateiformate und startled die zulässigen zertifikats-typen je nach hersteller und OS-version. Ein wichtiger punkt ist die überprüfung der netzauslastung. Openvpn-logs helfen bei der diagnose von verbindungsabbrüchen oder fingerprint-errors. I cross-referenced the iOS guidance and noted the emphasis on safari for import, which helps avoid konfigurationsfehler. Was ist NordVPN com wirklich, und wie schützt es deine daten 2026
Plattformübergreifende fehlerbehebung und netzzugang am campus
Ein wiederkehrendes thema ist die abgrenzung von campus-zu hauseinsatz. Am campus kann der netzzugang durch spezialisierte authentifizierungsmechanismen oder recklerkontingente gesteuert werden. Benutzer berichten gelegentlich von verlust der verbindung nach roaming zwischen wlan-zonengrenzen oder von zirkulierenden DNS-fragmente, die zu lücken in der nameauflösung führen. Die dokumentationen legen nahe, dass die grüne füllung im status-symbol nur anzeigt, dass eine vpn-session aktiv ist. Echte durchgängigkeit muss zusätzlich durch dns- oder ip-checks bestätigt werden. Die openvpn-seiten betonen, dass der zugang manchmal durch netzwerkpolicies eingeschränkt wird, was eine manuelle anpassung der proxy-einstellungen oder der routes erfordert.
Bezüglich abrechnungen mit dem netzzugang am campus gilt: manche nutzergruppen bekommen den zugang durch zentrale freischaltungen oder rollenbasierte freigaben zugewiesen. In diesem zusammenhang ist es sinnvoll, die zugehörigen netzwerkregeln zu kennen und gegebenenfalls die antragstellung oder aktivierungsstatus beim it-service des campuses zu prüfen. Die KIT-dokumentation verweist darauf, dass der netzzugang nach erfolgreicher vpn-authentifizierung sichtbar ist, aber die zuständigen netzwerkbetreiber sich den status regelmäßig vornehmen.
Der schlüssel liegt in plattformspezifischen betrachtungen: Linux-Openvpn-Paketnatur, Windows-import, iOS-Safari-import, Android-varianten. Und in der klaresystematik des campus-netzzugangs, der oft eine separate freischaltung erfordert.
Inline-quellen zur vertiefung: Die detaillierten anleitungen zu OpenVPN auf KIT-ressourcen helfen bei der spezifischen konfiguration, während die iOS-/iPadOS-guides den datei-import erklären. Für den konkreten netzzugang am campus lohnt der blick in die entsprechenden campus-seiten, um freigaben bzw. rollen zu prüfen.
Was kommt als Nächstes, wenn du Kit VPN wirklich nutzt
Kit VPN zeigt dir, wie du dein heimnetz besser absicherst, ohne die Leistung zu ruinieren. Die zentrale Idee: Du schaltest deine Geräte hinter eine zentrale VPN-Instanz, die den Datenverkehr verschlüsselt und unerwünschte Zugriffe abwehrt. Das klingt nach Magie, ist aber eine konkrete Kombination aus TLS-Verschlüsselung, strikter Authentifizierung und sauber konfiguriertem Routing. Wenn du heute damit beginnst, siehst du sofort, wie verdächtige Verbindungen zurückgehen und dein Netzwerk stabiler wirkt. Der Schlüssel ist die richtige Protokollwahl und eine klare Access-Control-Policy. NordVPN gutschein 2026: verifizierte codes, rabatte und versteckte kostenfallen
Für den Alltag heißt das: Prüfe, ob dein Kit VPN die gängigen Protokolle unterstützt, und aktiviere strikte Zertifikatsprüfungen. Wenn du Fehlerquellen suchst, starte mit einer stabilen Konfiguration, teste lokale Verbindungen und beobachte die Latenz. Du kannst gezielt Funktionen wie Kill-Switches oder DNS-Schutz nutzen, um Ausfällen vorzubeugen. Verschlüsselung auf dem Heimnetzwerk erhöht deine Privatsphäre, während du online bist. Denk daran: Links auf der Seite können eine Provision bringen.
Was du heute gleich tun kannst: Wähle eine sichere Protokollkombination, richte eine dedizierte VPN-Instanz ein und teste den Zugriff von einem Smartphone aus. Der einfachste Weg zu mehr Sicherheit ist eine klare Konfiguration und regelmäßige Updates.
- Backup-Strategie: Erstelle eine geprüfte Snapshot-Policy deiner VPN-Einstellungen.
- What to try this week: Teste den Zugriff auf drei Haushaltsgeräte hinter dem VPN und notiere Latenzwerte.