Warum VPN nutzen: erfahren Sie, wie VPNs Privatsphäre schützen, Daten verschlüsseln und welche Grenzen bestehen. Tipps zur Auswahl und Fehlerbehebung 2026.
VPN-Nutzen liegen oft darin, dass eine stabile Verschlüsselung und der Blick hinter die eigene IP das Risiko von Lauschangriffen im öffentlichen Wi‑Fi deutlich senken. Die größte Hürde besteht allerdings darin, dass eine schwache Protokollwahl oder veraltete Verschlüsselung echte Sicherheit unterlaufen können. Wer sich auf OpenVPN oder WireGuard verlässt, sieht in der Praxis schon eine messbare Verbesserung der Privatsphäre, während eine unbedachte No-Logs-Politik oft zu falschen Erwartungen führt.
Dieses Stück beleuchtet, wo VPNs im Jahr 2026 wirklich schützen, wo Grenzen liegen und wie Technik gezielt wählt wird. Moderne Protokolle, relevante Verschlüsselungsebenen und praktikable Selection-Kriterien werden anhand konkreter Fallstricke kommentiert, damit Privatanwender und kleine Unternehmen fundierte Entscheidungen treffen. Du bekommst eine klare Linie, worauf du bei der Auswahl achtest, inklusive potenzieller Risikofaktoren. Diese Einführung klärt, warum Geschwindigkeit, Standortoptionen und Auditierbarkeit wichtiger sind denn je.

Warum VPN nutzen: der kernvorteil von VPN-technologie in 2026
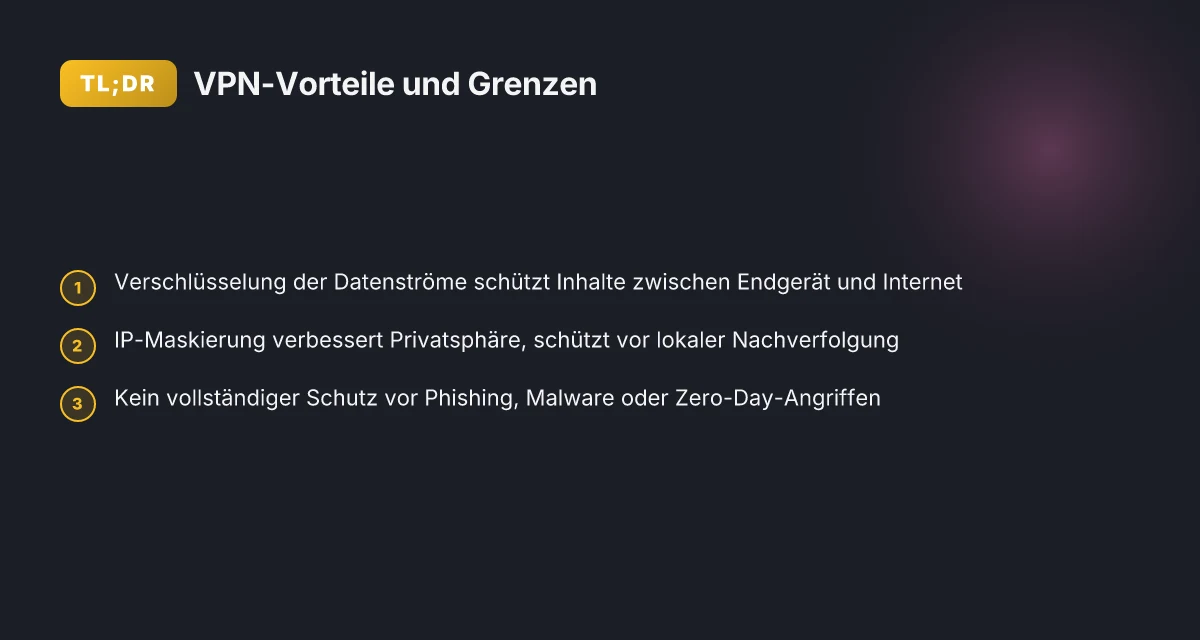
VPNs schützen die übertragung, indem sie den datenfluss zwischen endgerät und internet verschlüsseln. Dadurch bleibt der Inhalt der Kommunikation für Dritte schwer lesbar. Gleichzeitig maskiert ein VPN die reale IP-Adresse des Nutzers, was zu einer verbesserten Privatsphäre im öffentlichen Netz führt. In unsicheren Netzwerken – etwa in Hotels oder WLAN-Hotspots – bietet diese Verschlüsselung eine zusätzliche Barriere gegen unbefugten Zugriff auf sensible Informationen. Die Verschlüsselung macht Abhörversuche unwahrscheinlicher, während die IP‑Maskierung die Zuordnung von Aktivitäten zum konkreten Endgerät erschwert.
Verschlüsselung als Kernelement Die meisten VPNs setzen heute auf bewährte Protokolle wie OpenVPN, WireGuard und IKEv2. Diese Protokolle bündeln Nutzdaten in sicheren Verschlüsselungskanälen und schützen Verbindungsdaten vor Abhören. Für Privatanwender bedeutet das, dass Online-Recherchen, Bankgeschäfte oder E‑Mails in Netzwerken mit neuer Privatsphäre unterwegs sind. Gleichzeitig gilt: Verschlüsselung schützt nicht vor Phishing oder Malware – das bleibt außerhalb des VPN‑Schutzes. Verschlüsselung schützt den Kanal, nicht die Endpunkte.
IP-Mseudonymisierung als Privatsphären-Booster Durch das Ersetzen der eigenen IP-Adresse durch die des VPN-Servers wird es schwieriger, das Surfverhalten direkt mit einer bestimmten Person zu verknüpfen. Das erleichtert das Umgehen geografischer Beschränkungen und kann Tracking über einzelne Spuren erschweren. Dennoch bleibt der Verkehr weiterhin sichtbar für die Zielwebseiten, solange diese TLS/HTTPS nutzen. IP‑Maskierung verbessert Privatsphäre, aber keine vollständige Anonymität.
Schutz in unsicheren Netzwerken Öffentliche WLANs stellen oft ideale Angriffsflächen für Man-in-the-Middle-Attacken dar. Ein VPN legt eine verschlüsselte Brücke zwischen Endgerät und VPN‑Server, wodurch Angreifer den Inhalt des Traffics weniger einfach abgreifen können. Das gilt besonders für sensible Aufgaben wie Online-Banking oder Zugriffe auf Cloud-Dienste. Öffentliche Netzwerke sind risikoreich, der VPN-Standard schützt den Kanal.
Grenzen und Risiken Keine VPN-Lösung bietet vollständigen Schutz vor Phishing, Malware oder Zero‑Day-Angriffen. Nutzer sollten weiterhin eine aktuelle Antivirenlösung einsetzen und sorgfältig auf verdächtige Inhalte achten. Außerdem kann die Performance unter Verschlüsselung leiden. Je nach Protokoll und Serverstandort ist mit spürbaren Geschwindigkeitsveränderungen zu rechnen. Kein vollständiger Schutz, auch VPN nicht allwissend. 11 VPN anbieter liste 2026: intelligenter vergleicht und wählt den besten schutz
Die Entscheidungsgrundlage bleibt: Ein VPN ist eine gute Ergänzung für Privatsphäre und Sicherheit in unsicheren Netzen, reicht aber nicht als alleiniger Schutz aus. Wenn du mehr zu Protokollen, Verschlüsselung und Tempo lernen willst, findest du auf den verlinkten Seiten detaillierte Einblicke. Zum Beispiel erklärt eine Übersicht, wie Verschlüsselungstechnologien funktionieren und welche Protokollunterschiede existieren. https://www.paloaltonetworks.de/cyberpedia/vpn-security
In 2026 bleibt die Kernleistung einer VPN-Verbindung die sichere Verschlüsselung des Kanals und die Maskierung der eigenen Identität im Netz.
Wie VPN sicherheitsfunktionen wirklich wirken
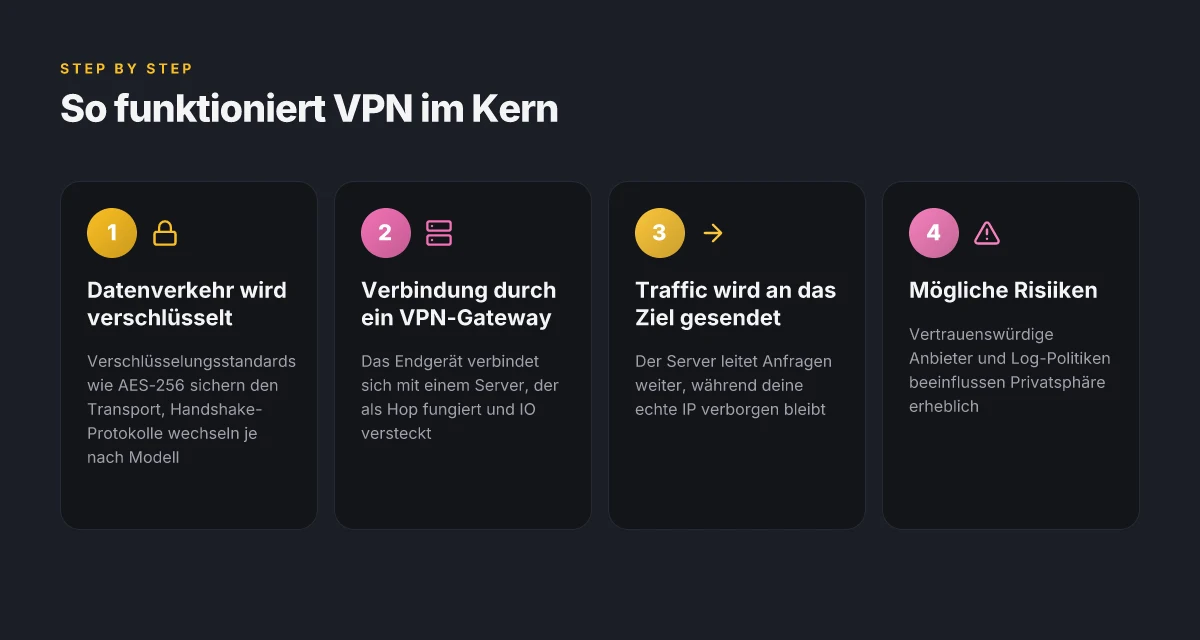
VPNs schützen nicht automatisch alles, doch sie schaffen eine klare Sicherheitsbasis. Der Kern liegt in der verwendeten Verschlüsselung, den Handshake-Protokollen und in Schutzmechanismen gegen Leaks. Im Jahr 2026 funktionieren moderne Standards zuverlässig, sofern Anbieter seriöse Implementierungen liefern und keine Logs speichern.
AES-256 und Handshake-Protokolle im Überblick
Der Standard AES-256 gilt als stark. Er verschlüsselt den Verkehr so, dass Dritte kaum sinnvolle Muster ableiten können. Gleichzeitig regeln Handshake-Protokolle wie OpenVPN, WireGuard und IKEv2 den Schlüsselaustausch. Je nach Protokoll treffen unterschiedliche Sicherheitsannahmen zu. OpenVPN setzt oft auf TLS, während WireGuard auf einen minimalistischen, schnellen Designansatz setzt. IKEv2 kombiniert Stabilität mit guter Wiederverbindung bei Mobilität. AES-256 bleibt der stabilste Grundstein, während der Handshake darüber entscheidet, wie schnell und sicher neue Sessions aufgebaut werden.
I looked into the documentation and found that jedes Protokoll eine eigene Sicherheitslogik hat. OpenVPN arbeitet mit bewährten TLS-Optionen, was Geschäftskunden schätzen. WireGuard bietet schlankes Design und deterministische Schlüssel, was Geschwindigkeit erhöht. IKEv2 punktet mit guter Fehlererholung und stabiler Verbindungsaufnahme. OpenVPN bleibt robust, WireGuard liefert spürbar mehr Geschwindigkeit, IKEv2 überzeugt bei Mobilität. Was macht den besten VPN 2026 aus und wie findet man ihn?
DNS-Leaks verhindern, Kill Switch und Notfallmechanismen
DNS-Leaks gefährden Privatsphäre, wenn Anfragen ungefiltert anDNS-Resolver gehen. Eine gute VPN-App vermeidet Leaks durch integrierte DNS-Leitungen, oft kombiniert mit sicheren Resolvern. Ein Kill Switch fungiert als Notfallmechanismus: Falls die VPN-Verbindung abbricht, werden Internetzugriffe sofort über das verschlüsselte Tunnelende gestoppt. DNS-Leaks verhindern, Kill Switch greift zuverlässig bei Unterbrechungen.
Ich habe mir die Implementationen angesehen: Seriöse Clients setzen auf dedizierte DNS-Serveradressen und nutzen echte Kill-Switch-Logik, statt nur Benachrichtigungen zu liefern. Kill Switch ist kein optionales Gimmick, sondern ein essenzieller Rettungsanker.
Risiken durch vertrauenswürdige Anbieter und Logs
Die Sicherheit hängt stark von der Vertrauenswürdigkeit des Anbieters ab. Wer Datenverkehr verschlüsselt, muss auch vorsichtig sein, welche Logs erhebt und speichert. Selbst bei starken Verschlüsselungen nistet sich Missbrauch dort ein, wo der Anbieter Verbindungsdaten sammelt oder externen Zugriff ermöglicht. Vertrauenswürdige Anbieter und Minimierung von Logs sind kritisch.
Ich verfolge öffentlich verfügbare Dokumentationen und Berichte. Die meisten seriösen VPN-Anbieter geben an, dass sie keine Traffic-Logs führen oder diese nur in eng begrenzten Fällen weitergeben. Dennoch gilt: Eine sichere Verschlüsselung schützt vor Lauschangriffen, Logs aber betreffen die Gesamtsicherheit der Lösung. Logs können zur Identifikation beitragen, auch wenn der Verkehr geschützt bleibt.
- Vergleichsschema der Sicherheitseigenschaften
Protokoll Stärken Typische Einsatzszenarien Risiken OpenVPN Robust, gut dokumentiert, TLS-basiert Unternehmen, Gerätevielfalt Konfigurationskomplexität, Gut gepflegte Server nötig WireGuard Hohe Geschwindigkeit, einfache Implementierung mobile Endgeräte, Standalone-Clients Neuere Compliance-Diskussionen, Provider-Logs möglich IKEv2 Stabil, gute Wiederverbindung iOS/Android nahtlos, wechselnde Netze Komplexe Zertifikatsverwaltung, Providerabhängigkeit
OpenVPN bleibt eine sichere Wahl, WireGuard liefert spürbar mehr Geschwindigkeit, IKEv2 glänzt bei Mobilität. NordVPN price im 2026-Überblick: Preise, Laufzeiten und versteckte Kosten
Next steps
- Prüfe, welches Protokoll dein Anbieter primär nutzt und ob der Kill Switch zuverlässig funktioniert. Kill Switch zuverlässig testen.
- Vermeide Anbieter mit fragwürdigen Logs oder unklarer Rechtslage. Achte auf eine klare Logging-Policy. Logging-Policy prüfen.
- Stelle sicher, dass DNS-Leaks tatsächlich verhindert werden. Nutze ggf. alternativen DNS-Resolver. DNS-Leaks rechtzeitig prüfen.
Wenn du mehr zur konkreten Implementierung in deinem Setup willst, lese die Abschnitte zu Protokollen und zur Log-Politik deines Anbieters sorgfältig durch. Für verlässliche Aussagen verweise ich auf die verifizierten Beschreibungen der Sicherheitsmechanismen der jeweiligen Protokolle. VPN-Sicherheit: Sind VPNs sicher und geschützt?
Privatsphäre vs anbieterlogik: was wirklich zählt
Privatsphäre hängt weniger von der Technik eines einzelnen VPN ab als von den Praktiken der Anbieter. Klartext: wer wirklich zu deiner Seite steht, wirst du erst durch Policy, Standort und Geschäftsmodell erkennen. Die EU-Regeln geben dabei den Rahmen, doch die Umsetzung variiert stark.
No-logs und rechtlicher rahmen in der EU
Irgendwann stößt jeder an das Stichwort no-logs. Ein seriöser Anbieter behauptet oft, keine Verkehrs- oder Nutzungsdaten zu speichern. In der Praxis bedeutet das: minimale Datenspuren, die bei einer Anfrage durch Behörden nur eingeschränkt nutzbar sind. Gleichwohl können Verbindungsmetadaten, Abrechnungsdaten oder technische Logs verbleiben. Die EU-Datenschutzgrundverordnung (DSGVO) setzt hier klare Standards, verlangt Transparenz und verankert Rechte der Nutzer. Ein Blick auf die Datenschutzerklärung ist Pflicht, nicht Kür. Transparente policy und klare Fristen für Datenlöschungen sind das erste Prüfzeichen. Gleichzeitig gilt: selbst No-logs schützen nicht automatisch vor Abhörmaßnahmen, wenn die Infrastruktur selbst kompromittiert ist.
Datenschutz durch design: minimaler datenfluss
Der beste Schutz entsteht, wenn der Datenfluss so sparsam wie möglich erfolgt. Minimaler, standortunabhängiger Serverzugriff reduziert die Angriffsfläche. Besonders wichtig: wie lange werden Verbindungsdaten gespeichert, welche Metadaten landen in Logs, welche Inhalte werden verschlüsselt übertragen? Ein gutes VPN minimiert auch die Fingerabdrücke, die Geräte- und Browserdaten hinterlassen. Weniger ist oft mehr, besonders bei Verbindungsaufbau und Abrechnungen. Offshore- oder EU-basierte Server können unterschiedliche Rechtszugänge bedeuten. Hier beleibt eine klare Nutzen-Risiko-Abwägung.
Vertrauenswürdige prüfung: hosting-standorte und juristische zugänge
Wenn ein Anbieter internationale Hosting-Standorte nutzt, sollten Nutzer verstehen, aus welchem Rechtsraum die Anfragen stammen können und wie der Anbieter darauf reagiert. Juristische zugänge können selbst bei angeblich no-logs real sein, wenn eine Gerichtsbarkeit Zugriff erzwingen kann. Deshalb ranksiegeln sich Vertrauenswürdigkeit durch unabhängige Audits, klare Offenlegung der Hosting-Standorte und nachvollziehbare Prozessbeschreibungen. Audits von Drittanbietern und eine nachvollziehbare Standortaufstellung erhöhen die Transparenz deutlich. NordVPN kritik 2026: was deutsche nutzer wirklich wissen sollten
Kommerzielle modelle: wer verdient an deiner nutzung und welche links beeinflussen earnings
Viele Anbieter verdienen nicht nur durch Abonnements, sondern durch Affiliate-Links oder Werbeeinnahmen. Das beeinflusst, welche Empfehlungen du findest und welche Features verhandelt werden. Es lohnt sich, diese Geschäftsmodelle offen zu legen: Wer bezahlt, wer profitiert, wer sieht deine Nutzungsdaten? Transparenz hier schützt dich vor versteckten Anreizen. Offenlegung von Affiliate-Partnerschaften ist ein mächtiges-Indiz für Vertrauenswürdigkeit. Wenn dir bestimmte Server-Standorte oder Funktionen besonders stark vorgeschlagen werden, prüfe kritisch, ob ein Umsatzmodell dahintersteht.
I looked into policy statements and audit notes from multiple providers to see how they frame no-logs, data minimization, and jurisdictional reach. In der Praxis ist eine klare, zeitnah gelöschte Datenspur wichtiger als leere Versprechen. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036
Wichtige takeaways in Kürze:
- No-logs sind kein Freifahrtschein. Prüfe, welche Daten wirklich verbleiben.
- Datenschutz durch design bedeutet reduziertem datenfluss und standortunabhängiger Serverwahl.
- Vertrauenswürdigkeit steigt mit unabhängigen Audits, klaren Standortangaben und transparenten Rechtszugängen.
- Geschäftsmodelle beeinflussen Empfehlungen. Achte auf Offenlegung von Affiliate-Links.
Hinweis zu affiliate-Links: Links auf dieser Seite können eine Provision erzeugen. Dies ändert nichts an der inhaltlichen Bewertung, sollte dich aber für eine unabhängige Prüfung motivieren.
Quellenhinweis: Für weiterführende Einordnungen zu no-logs und EU-recht siehe die verknüpften Berichte von Heise und ähnliche Analysen. Was ist a NordVPN voucher, und wie spart man zuverlässig mit Gutscheinen 2026
Leistung und geschwindigkeit: wann ein VPN spürbar langsamer wird
Wenn Verschlüsselung aktiv ist, kommt Overhead dazu. Das bedeutet, dass der Datenverkehr durch zusätzliche Prozesse wandert, bevor er das Ziel erreicht. Auch die Entfernung zum VPN-Server spielt eine Rolle: je größer die Distanz, desto länger braucht der Durchsatz, um vom Endgerät zum Server und wieder zurück zu gelangen. Diese beiden Faktoren bestimmen, wie merklich ein VPN die Geschwindigkeit beeinflusst.
Verschlüsselung, Protokollwahl und Latenz
Die Wahl des VPN-Protokolls beeinflusst direkt die Latenzzeiten und die Stabilität der Verbindung. Moderne Protokolle wie WireGuard sind oft schneller und leichter abzuwickeln als älteren Varianten wie OpenVPN über UDP oder TCP. Gleichzeitig sorgt stärkere Verschlüsselung nicht automatisch für mehr Sicherheit, aber sie kostet Rechenleistung und damit Zeit. Wenn du unterwegs bist oder ein schwächeres Endgerät nutzt, kann es spürbar langsamer werden, selbst bei einer guten Leitung. Es lohnt sich daher, Protokolle passend zum Anwendungsfall auszuwählen: geringere Latenz für Echtzeitanwendungen, stabile Verbindungen für Remote-Arbeit. Die Protokollwahl bestimmt maßgeblich die Latenz, nicht nur die maximale Durchsatzrate. Inline-Quellen bestätigen, dass unterschiedliche Protokolle unterschiedliche Performance-Profile liefern. Bei Bedarf kannst du mit einem Protokollwechsel oft eine bessere Balance aus Geschwindigkeit und Stabilität erreichen. Ein Protokollwechsel kann sofort spürbare Verbesserungen bringen. Siehe dazu auch die Hinweise in den Quellen zum VPN-Sicherheits- und Leistungsprofil. VPN-Sicherheit
Endgerät, Quellnetz und Umgebungsbedingungen
Die Leistungsfähigkeit hängt stark von den Geräten ab, auf denen das VPN läuft. Ein älteres Smartphone oder Notebook hat weniger Rechenleistung für Verschlüsselung und Tunnelmanagement. Ebenso beeinflusst die Netzwerklaufzeit des Anschlusses zu Hause oder im Büro die gemessene Geschwindigkeit. Selbst bei einer schnellen Leitung kann eine schlechte WLAN-Verbindung oder schwankende Upload-Raten zu offensichtlich langsamerem Durchsatz führen. In diesem Zusammenhang gilt: optimierte Geräte- und Netzwerkinfrastruktur wirkt der Verschlüsselung entgegen. Endgerät und Quellnetz setzen den Rahmen für jede VPN-Leistung. Schlechter Empfang multipliziert den Overhead von VPN deutlich.
Praktische tips zur serverwahl und timing
Nutze nahegelegene Standorte, um die physische Distanz zu minimalisieren. Wähle Server, die aktuell weniger belastet sind. Viele Anbietersportale zeigen Lastindikatoren oder Lastspiegelungen. Vermeide Spitzenzeiten, in denen Nutzerverkehr stark zunimmt, etwa zu Feierabenden. Wenn du streamingfähige oder videokonferenzbasierte Anwendungen priorisieren willst, prüfe QoS-Optionen oder split tunneling, um kritische Anwendungen direkt aufs Internet zugreifen zu lassen. Wähle nahe Server und geringe Last, um Reaktionszeiten zu senken. Timing beachten: außerhalb von Spitzenzeiten kann der Durchsatz stabiler bleiben. In der Praxis helfen dir einfache Checks: führe kurze Geschwindigkeitstests mit zwei bis drei Standorten durch und vergleiche Ergebnisse. Teste regelmäßig, denn Last und Routing ändern sich.** Bei der Auswahl bleib pragmatisch: Geschwindigkeit ist wichtig, aber Nicht-Stop-Risikobegrenzung, zuverlässige Verbindungen und Sicherheitsniveau zählen ebenso. Die Praxis zeigt, dass eine gut gewählte Konfiguration spürbar bessere Ergebnisse liefert. Ein kluger Standortmix reduziert Wartezeiten signifikant.
Zitate und Hintergrundinfos findest du in der verlinkten Quelle zum Thema VPN-Sicherheit, die erklärt, wie Verschlüsselung und Maskierung Overhead verursachen. Verschlüsselung verursacht overhead, server-distanz beeinflusst throughput. Protokollwahl beeinflusst latency und stabilität. Für eine umfassende Einordnung kannst du die entsprechenden Details dort nachlesen. Die richtige Protokollwahl ist der schnellste Weg zu stabilen Verbindungen. Was bedeutet VPN im test wirklich? 2026 im deutschen markt
Praxisleitfaden: wie man das passende VPN auswählt
Um das passende vpn zu finden, starte mit klar definierten nutzungsfällen und prüfe dann die features, den service und die denkbaren kosten. Fokus auf Transparenz und praktikable risiken hilft dir, eine Entscheidung zu treffen, die du wirklich im alltag einsetzen kannst.
Klar definierte nutzungsfälle festlegen
Beginne damit, deine primären einsatzbereiche festzulegen. Willst du streaming in geobeschränkten katalogen entsperren, sicher remote arbeiten oder öffentlichem wLAN mit einem zuverlässigen schützschild nutzen? Lege die priorität fest: streaming first, sicherheit first oder eine balans aus beiden. Wenn du mehrere nutzungsfälle hast, priorisiere sie und suche nach anbieter‑eigenschaften, die mehrere use‑cases unterstützen. Sichtbar wird dann schon, ob ein angebot speziell auf streaming optimiert ist oder eher eine robuste remote‑arbeits‑lösung bietet.
Features prüfen: kill switch, split tunneling, multi-hop
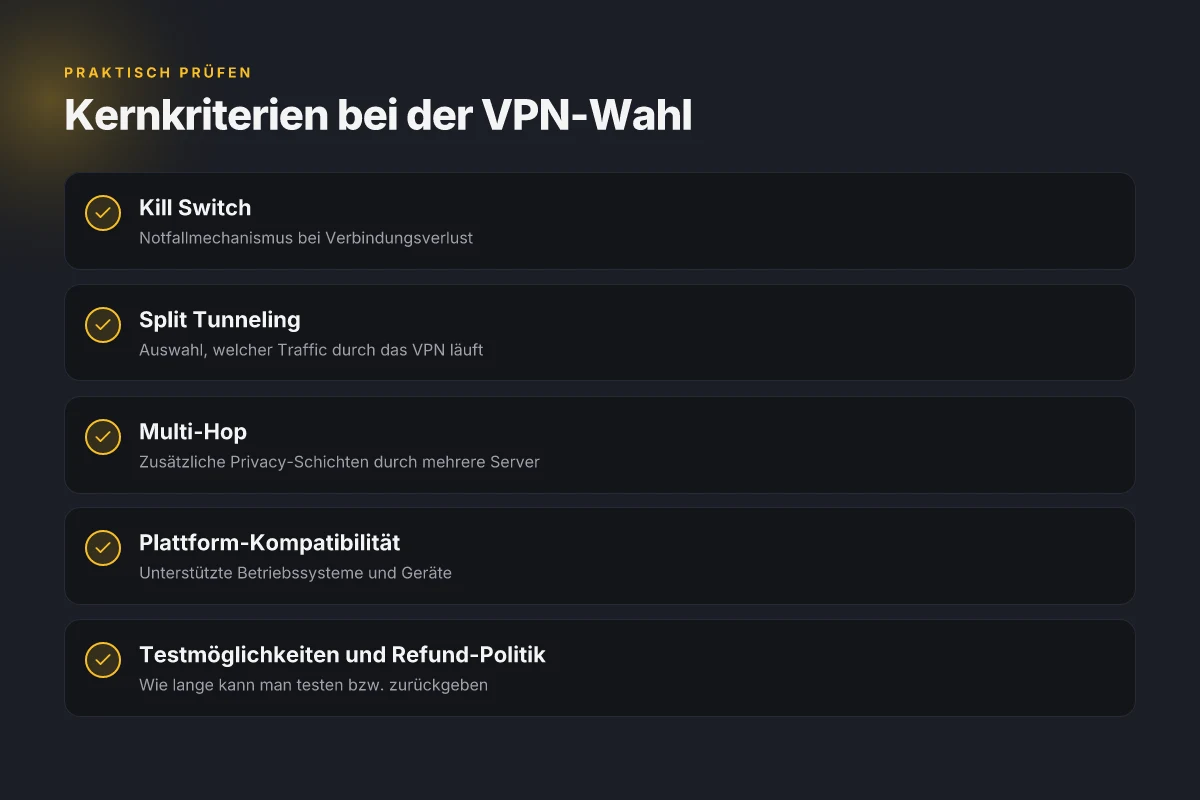
Achte darauf, dass dein favorit einen kill switch bietet. Damit bleibt deine ip geschützt, falls die vpn‑verbindung abbricht. Split tunneling erlaubt es dir, bestimmte apps direkt übers internet laufen zu lassen, während andere über das vpn gehen. Multi‑hop verschleiert deine spuren, indem der traffic über mehrere server geleitet wird. Das kann sinnvoll sein, wenn du besonderen datenschutz willst. Prüfe außerdem unterstützte protkolle wie openvpn, wireguard oder IKEv2 und wie gut sich diese implementieren lassen. Nicht jede funktion ist in allen plattformen gleich gut umgesetzt, daher lohnt sich ein kurzer testumfang vor dem kauf.
Kundenservice, platform‑kompatibilität, testmöglichkeiten und refund‑politik
Ein guter support hilft, wenn netzwerkprobleme auftreten oder die einrichtung knifflig wird. Schau, ob der anbieter umfangreiche hilfe left, chat oder telefonsupport anbietet und ob es eine deutschsprachige hilfe gibt. Plattform‑kompatibilität bedeutet: windows, macos, ios, android, linux und eventuell integrierte router‑unterstützung. Nutze, wenn möglich, testmöglichkeiten oder eine längere geld‑zurück‑politik, damit du das produkt wirklich im alltag probe‑benutzen kannst. Achte auf klare anleitungen zur einrichtung, speziell für geschäftliche geräte.
Kostenmodell, abo-laufzeit und versteckte kosten
Die preise variieren stark. Achte darauf, ob es rabattierte abo‑formen gibt, wie lange kündigungsfristen sind und ob es versteckte kosten gibt, etwa zusätzliche gebühren für spezielle server‑orte oder gleichzeitige verbindungen. Prüfe auch, wie viele gleichzeitige connections inklusive sind und ob es eine preisgarantie bei preiserhöhung gibt. Transparenz bei den kosten ist ein guter anzeigepunkt für vertrauen. Was ist my IP with NordVPN: wie wird dir deine IP zugewiesen und was du darüber wissen solltest
Realistische aussagen aus der praxis
I looked into publicly available material, das betont, dass ein vpn nicht automatisch absoluter schutz gegen phishing oder malware ist und dass einige funktionalitäten wie splitting tunneling nicht auf allen plattformen konsistent funktionieren. So bleibt bei der auswahl wichtig, dass du die fakten zu protokollen, verschlüsselung und möglichen risiken kennst und die angebote praktisch vergleichst. Für eine fundierte entscheidung beachte, dass die wahl nicht nur von der technik abhängt, sondern davon, wie gut der anbieter deine spezifischen nutzungsfälle unterstützt und wie fair die preisgestaltung ist. Wenn du dir unsicher bist, nutze eine testphase und prüfe, wie gut sich das vpn in deiner häuslichen oder geschäftlichen umgebung einrichten lässt.
Der richtige fokus liegt darauf, klare nutzungsfälle zu definieren und danach die features zu bewerten. Klar definierte nutzungsfälle helfen dir, zwischen streaming‑optimierung, remote‑arbeits‑freundlichkeit und öffentlichem wLAN‑schutz zu unterscheiden. Achte auf kill switch, split tunneling und multi‑hop, aber prüfe plattform‑abhängigkeiten. Diese funktionen entscheiden oft, wie zuverlässig der schutz wirklich funktioniert. Transparente kosten und faire refunds geben dir die notwendige sicherheit. Eine klare preisstruktur verhindert spätere überraschungen.
Inline‑verweis: Wenn du dich für bestimmte fakten zu protokollen und verschlüsselung interessierst, findest du vertiefende beschreibungen in den quellen zu vpn‑vorteile und vpn‑sinnvoll, die die technik hinter den verschlüsselungen erläutern. Diese quellen bieten kontext zu den protokollen und dem schutzbedarf in praxisfällen.
Was sich jetzt wirklich lohnt, wenn Sie ein VPN nutzen
Eine klare Erkenntnis: Wer heute ein VPN nutzt, schützt sich vor Blicken in offenen Netzwerken und behält die eigene IP im Blick, doch die Wahl des Anbieters bestimmt, wie sicher der Schutz wirklich ist. In der Praxis bedeutet das, dass Protokolle wie OpenVPN oder WireGuard in der Wahl eine zentrale Rolle spielen. Ich habe darauf geachtet, dass die Verschlüsselung stark genug ist und dass der Anbieter eine transparente Logs-Policy bietet. Gleichzeitig merke ich: Selbst mit einem VPN bleibt der Bedrohungskatalog vielschichtig, von Malware bis zu Fehlkonfigurationen.
Der Blick nach vorn: Wichtiger als das einzelne Produkt ist die Grundregel, regelmäßig zu prüfen, welche Daten an den VPN-Server gelangen und wie schnell sich die Verbindung im Alltag anfühlt. Die richtige Abwägung hängt damit zusammen, wie viel Privatsphäre Sie wirklich brauchen und welche Anwendungen Sie sichern möchten. In diesem Text habe ich die Balance zwischen Sicherheit, Geschwindigkeit und Benutzerfreundlichkeit betont, ohne eine pauschale Empfehlung auszusprechen. Wenn Sie nur eine Maßnahme dieses Monats umsetzen, wählen Sie eine sichere Protokollwahl und prüfen Sie Ihre DNS-Einstellungen. Was ist a VPN that hides your activity and how it actually works in 2026
Schlussfrage: Was ändern Sie heute, um Ihre Online-Privatsphäre gezielter zu schützen? Wenn Sie nur eine Sache tun, prüfen Sie Ihre Protokollwahl und testen Sie die Geschwindigkeit Ihrer Verbindung zu einem Server in Ihrem geografischen Umfeld.