Erfahren Sie, wie ein VPN das Surfverhalten versteckt, welche Mechanismen dahinterstecken und wo Chancen sowie Grenzen liegen. 2026 Update.
Viele Nutzer glauben, ein VPN macht plettbar unsichtbar. In Wirklichkeit entscheidet der Schutz oft erst dann, wie gut er wirkt, wenn Protokolle wie OpenVPN oder WireGuard ins Spiel kommen und dein Gerät aktiv prüft, ob wirklich alle Leaks vermieden werden. Ein einzelner DNS- oder WebRTC-Leak kann dich trotz VPN sichtbar machen.
Dieses Intro zeigt, wo VPN-Schutz wirklich greift und wo Erwartungen trüben. In diesem Beitrag decke ich konkrete Mechanismen auf, erkläre, wie Verschlüsselung im Tunnel arbeitet, und horche auf typische Fallstricke wie Fehlkonfigurationen, miese Anbieter-Policies oder Leistungsabfall. Du bekommst klare Hinweise, welche Schritte sich in 2026 bewährt haben, und wie du reale Sicherheit gegen neugierige Blicke erzielst, ohne Verzicht auf Nutzbarkeit. Transparenz über Protokolle, Abdeckung durch Logs und mögliche Leaks ist der Schlüssel. Hinweis: Verlinkte Ressourcen können Provisionen enthalten.

Was bedeutet es, ein VPN zu verwenden, um deine online-aktivität zu verstecken, und welche rolle spielen tunneling-protokolle
Ein VPN verschlüsselt deinen Verkehr und leitet ihn über einen Exit-Server. Dadurch wird der direkte Bezug zwischen deinem Gerät und der Zieladresse verwischt. Die zentrale Idee: selbst wenn jemand deinen Datenstrom mitliest, sieht er nur verschlüsselte Datenströme, nicht den ursprünglichen Inhalt oder deine echte IP. Der Exit-Server fungiert als Vermittler zwischen deinem Gerät und dem Internet. Welche Ziele du damit verfolgst, hängt vom Protokoll ab und wie der Server gewählt wird.
Ausschnitte aus der Praxis der tunneling-protokolle
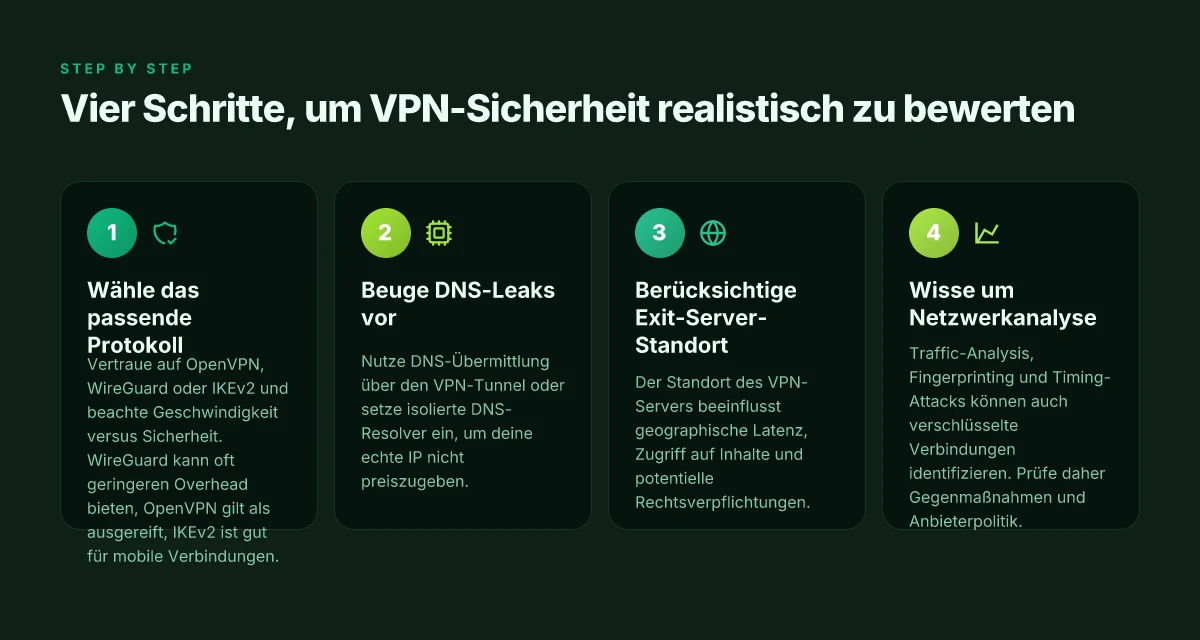
- OpenVPN setzt auf Open-Source-Standards und bietet starke Verschlüsselung bei guter Portabilität. Die Sicherheit hängt wesentlich von der verwendeten Verschlüsselungsstufe und der Konfiguration ab. Öffentliche Netzwerke oder misstrauische Zuweisungen erfordern eine sorgfältige Serverwahl und aktuelle Cipher-Suites. Diese Eigenschaften beeinflussen auch die Geschwindigkeit, da mehr oder weniger Overhead entsteht.
- WireGuard setzt auf eine schlankere Architektur und verspricht geringeren Overhead. Die End-to-End-Sicherheit bleibt gegeben, während die Verbindung tendenziell schneller reagiert. Die Einfachheit des Codes erleichtert Audits, doch die Leistungsgewohnheiten können je nach Implementierung des VPN-Anbieters variieren.
- IKEv2, oft in mobilen Setups genutzt, bietet stabile Verbindungen bei Unterbrechungen. Es wählt in vielen Fällen schnell einen neuen Pfad, wenn du dich bewegst oder das Netz wechselt. Das macht es besonders tauglich für Smartphones, sorgt aber auch für Unterschiede je nach Server-Setup.
Warum das Exit-Server-Target eine zentrale Rolle spielt, lässt sich nicht ignorieren. Der Serverstandort bestimmt, welche geografische IP sichtbar wird, und der Anbieter entscheidet, wie streng die Logs geführt werden. Ein Server in einem Land mit strengen Datenschutzgesetzen kann deine Privatsphäre stärker schützen als einer in einem Land mit weniger restriktiven Regeln. Gleichzeitig beeinflusst der Standort, wie schnell deine Pakete durch das VPN reisen. Geringerer physischer Abstand bedeutet oft geringeren Latenzverlust. Höhere Jitter oder Paketverlust am Serverweg machen sich spürbar bemerkbar.
From what I found in the sources, die Wahl des Protokolls beeinflusst sowohl Sicherheit als auch Geschwindigkeit. OpenVPN bleibt flexibel und robust, WireGuard setzt auf Effizienz, während IKEv2 Mobilität und Stabilität bei Netzwechseln bietet. Der Exit-Server bestimmt maßgeblich, wie deine echte IP sichtbar wird und wie schnell deine Verbindungen wahrnehmbar sind. Diese Logik gilt unabhängig vom Protokoll.
Wenn du Privatsphäre wirklich stärken willst, beachte zusätzlich, dass dein VPN-Anbieter keine Protokolle so lange speichern sollte, wie es nötig ist, und dass du auf bewährte Verschlüsselungsstandards setzt. Die Verfügbarkeit von Funktionen wie DNS-Leak-Schutz, Kill-Switch und automatischen Verbindungswiederaufbau kann das Sicherheitsniveau deutlich erhöhen. Hinweis: Auf der verlinkten Quelle wird die Bedeutung der Verschlüsselung und der sicheren Tunnelung betont, inklusive der Rolle der Serverinfrastruktur. Für den Einstieg dient die Übersicht zu VPN-Tunneln und deren Mechanismen als solides Fundament. [Quelle: How VPN works, Palo Alto Networks, BSI]
Wie funktionieren VPN-tunnel technisch und wo versteckt sich deine IP wirklich
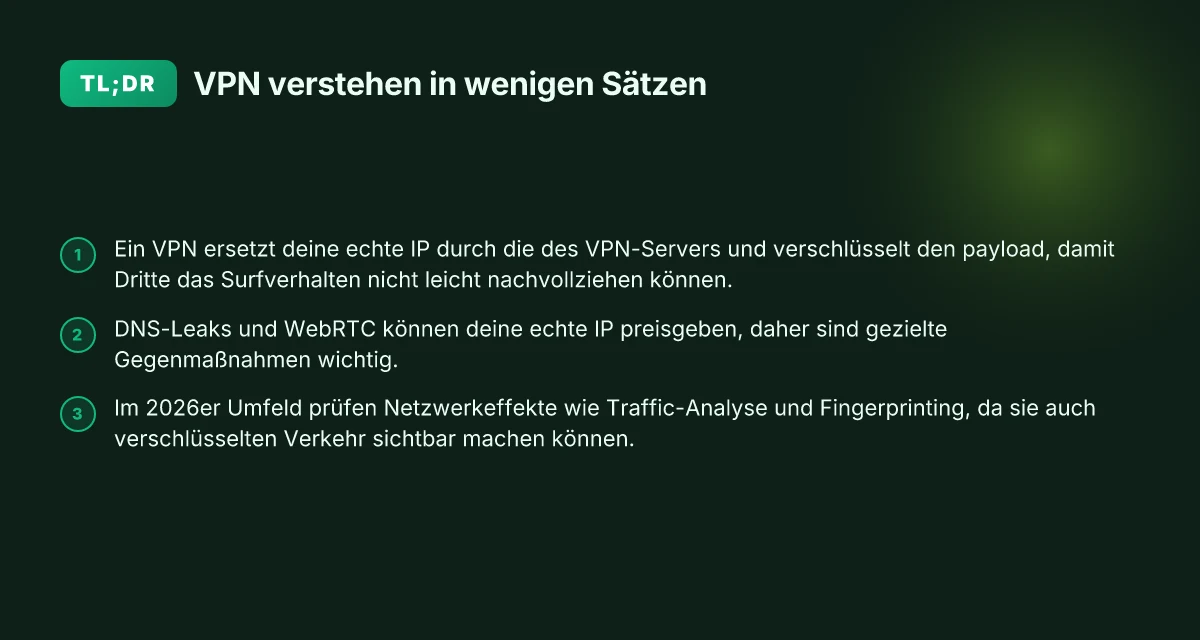
Der VPN-Tunnel schützt deine Daten, indem er den payload verschlüsselt und über das Internet transportiert. Das bedeutet, dass nur der Absender und der VPN-Server die Inhalte verstehen können, während der Weg durch fremde Netze unlesbar bleibt. Gleichzeitig ersetzt der VPN-Server deine reale IP durch die IP-Adresse des Servers, wodurch die Herkunft der Verbindung nach außen hin dem VPN-Gemeinschaftsstandort entspricht. Deine echte IP versteckt sich dahinter, solange der Tunnel sauber funktioniert. Doch DNS-Leaks und WebRTC können deine echte IP doch preisgeben, wenn man nicht gezielt dagegen vorgeht. Was ist my IP with NordVPN: wie wird dir deine IP zugewiesen und was du darüber wissen solltest
Der tunnel verschlüsselt nur den payload, nicht die metadaten
Ein VPN-Tunnel verschlüsselt primär den nutzinhalt, also die Daten, die über das Protokoll transportiert werden. Die Verbindungs- und Verbindungsziel-Informationen können je nach Protokoll dennoch sichtbar bleiben. Moderne VPNs nutzen Verschlüsselung auf Transportebene und oft auch auf Anwendungsebene, um eine ganzheitliche Absicherung zu erreichen. Das bedeutet, dass der eigentliche Nutzdatenpfad geschützt ist, während Verbindungszeiten, Ziele und Metadaten potenziell sichtbar bleiben können. In der Praxis heißt das: Wenn du sensible Informationen schickst, reduziert der Tunnel das Risiko eines Abhörens erheblich, doch bestimmte Nebenbaustellen müssen separat adressiert werden. Verschlüsselung schützt den Inhalt, nicht immer alle Metadaten. Quellen verweisen darauf, dass die Verkehrskennzeichnung je nach Konfiguration variieren kann. Wie funktioniert ein VPN? Anleitung für Einsteiger
Die IP-vertretung: so kommt deine identität hinter dem VPN aus dem netz
Durch den VPN-Server wird deine originäre IP gegen die IP des servers getauscht. Das verlagert die Herkunft der Verbindung ins Ausland oder an einen anderen Standort. Für den Webseitenbetreiber wirkt der datenfluss so, als käme er aus dem VPN-Standort statt aus deinem Heimnetz. Das erleichtert Privatsphäre im alltäglichen Surfen und bei remote-Zugriffen auf Firmennetzwerke. Dennoch gilt: Wer IP-Recherche- oder WebRTC-Features nutzt, kann trotz Tunnel deine echte IP sichtbar machen. Um dies zu verhindern, setzt man gezielt Maßnahmen wie DNS-Absicherung und WebRTC-Blocking ein. Die echte IP bleibt verborgen, wenn DNS und WebRTC sauber abgefangen werden. In der Praxis empfiehlt sich eine Kombination aus VPN, DNS-Handling und Browser-Einstellungen, um Leaks zu minimieren. Quellen diskutieren die Bedeutung dieser Schutzschichten. BSI Hinweise zum VPN-Einrichten
DNS-leaks und WebRTC: wenn der schutz durchlässig wird
DNS-Anfragen können außerhalb des verschlüsselten Tunnels passieren, wodurch dein echter Domain-Namensauflösung wieder sichtbar wird. WebRTC kann deine echte IP über das Browser-API offenlegen, selbst wenn der Traffic durch ein VPN geht. Um diese Risiken zu mindern, wählt man DNS-Leak-Schutz, sperrt WebRTC oder nutzt entsprechende Browser-Plugins bzw. umfassende VPN-Lösungen, die diese Leaks aktiv verhindern. DNS-Leaks und WebRTC sind die größten versteckten Risiken für Privatsphäre hinter dem VPN. Die Praxis zeigt, dass viele Nutzer erst dann aufrüsten, wenn sie einen Leak beobachten oder darüber informiert werden. Nutzer sollten daher regelmäßig prüfen, ob Leaks auftreten, besonders nach Updates oder Änderungen der Konfiguration. Quellen verweisen auf konkrete Schutzmechanismen und Konfigurationsschritte. BSI Hinweise
Next step: überprüfe in deinem Setup explizit, ob DNS-Leaks auftreten, und aktiviere WebRTC-Blocking in deinem Browser. Wenn du eine VPN-Lösung auswählst, suche nach Funktionen wie „DNS-Leak-Schutz“ und „WebRTC-Sperre“ sowie klare Anleitungen zur Leaks-Vermeidung. Aktivieren Sie diese Schutzschichten und testen Sie regelmäßig auf leaks.
Erkenntnisse zur VPN-nutzung in 2026: was prüft dein netzwerk-gerät wirklich
In 2026 lassen sich VPN-verkehre auch dann erkennen, wenn der inhalt verschlüsselt ist. Netzwerkequipment prüft Muster, zeitliche Abläufe und Fingerabdrücke des Tunnels. Das bedeutet: Schutz via Verschlüsselung allein reicht nicht mehr, um VPN-aktivitäten zu verbergen. Was bedeutet VPN im test wirklich? 2026 im deutschen markt
Wie Mustererkennung VPN-Traffic sichtbar macht
Netzwerkgeräte analysieren wiederkehrende Merkmale von Verbindungen. Selbst wenn der Payload verborgen bleibt, zeigen sich Unterschiede im Protokoll, in der Paketgröße und im Zeitplan der Pakete. Solche Muster ermöglichen es, VPN-Verkehr von normalem Internetverkehr zu unterscheiden. Traffic-Analysis erkennt oft VPN-Verkehr trotz Verschlüsselung. Diese Einsicht oldlike sich in vielen Unternehmensnetzwerken als gängige Praxis. Ich merke mir dazu: Unternehmen setzen oft dedizierte Monitoringschichten ein, die verdächtige Muster automatisch melden. Die Folge ist eine frühzeitige Identifikation von VPN-Tunneln, auch wenn der Inhalt nicht lesbar ist. Eine klare Grenze zwischen normalem Datenfluss und verschleiertem VPN-Verkehr entsteht durch die Kombination aus Protokollart, Paketfrequenz und Verbindungsdauer. VPN-Fingerprinting nutzt Protokoll- und Timing-Signaturen.
Fingerabdrücke, timing-attacks und die Grenzen der Abwehr
VPN-Fingerprinting beschreibt das Zuordnen eines bestimmten VPN-Tunnels anhand charakteristischer Merkmale wie Verschlüsselungslast, Handshake-Verhalten oder Sequenz von Paketen. Timing-Attacks testen, ob sich die Reaktionszeiten von Verbindungen unter VPN-Nutzung anders verhalten als gewöhnlicher Webverkehr. Beide Ansätze sind in der Praxis relevant, weil sie nicht-residenten Akteuren Hinweise geben, dass eine VPN-Verbindung besteht. Timing-Attacks arbeiten mit Messwerten aus dem Verbindungsfenster. Das bedeuten auch, dass geringe Verzögerungen oder regelmäßige Burst-Fosphasen auffällig sind.
Warum Blocklisten auf Netzwerkebene nicht alle VPNs stoppen
Blocklisten greifen oft auf bekannten VPN-IPs oder bekannten Server-Fingerprint-Listen zu. Doch viele VPN-Anbieter rotieren IP-Adressen, setzen CDN-Backends ein oder nutzen Cloud-Dienste, sodass eine starre Liste kaum alle Verbindungen abdeckt. Zudem verschleiern manche Dienste ihre Verbindungen dynamisch, sodass eine statische Blockierung lückenhaft bleibt. Blocklisten verhindern nicht automatisch alle VPN-Nutzungen. Hinsichtlich der Privatsphäre bedeutet das: Selbst robuste Listen sind kein Allheilmittel. In der Regel kombinieren Organisationen daher mehrere Kontrollen, um VPN-Aktivitäten zu erkennen oder zu brechen. Die Praxis erfordert vielseitige Ansätze statt einer reinen Blacklist.
Praxisbezogene Takeaways aus 2026
- Netzwerke beobachten Muster, nicht Inhalte. Der Schutz durch Verschlüsselung bleibt wichtig, doch Mustererkennung verrät VPN-Nutzung.
- Fingerprinting und Timing-Analysen sind zwei zentrale Werkzeuge in der Netzwerkforensik. Sie liefern Hinweise, wann ein VPN aktiv ist, auch ohne Payload-Infos.
- Blocklisten allein reichen nicht aus. Sie sollten Teil eines mehrschichtigen Ansatzes sein, der Verbindungscharakteristika analysiert.
- Nutzer sollten sich der Tatsache bewusst sein, dass auch seriöse VPN-Anbieter variieren können. Anpassungen auf Serverseite können Proxy- und DNS-Verhalten beeinflussen.
Quellenhinweis: Für konkrete Beschreibungen zu VPN-Tunnel-Strukturen und Erkennungsmechanismen verweisen Fachartikel auf technikspezifische Dokumentationen von Anbietern wie Palo Alto Networks sowie allgemeine Nachweise zur Verkehrsanalyse. See: Was ist ein VPN-Tunnel, und wie lässt sich VPN-Verkehr erkennen. Diese Inhalte illustrieren, wie Muster, Fingerprints und Timing-Analysen in der Netzwerktechnik zusammenspielen.
Inline-Quellenverweise: In Projektdokumentationen finden sich konkrete Beschreibungen zu VPN-Tunnel-Mechanismen und Erkennungsstrategien. Beispielsweise wird dort erläutert, wie VPN-Server-Tunnel verschlüsseln und wie Traffic-Analyse Muster liefern kann. Warum VPN nutzen: Sicherheit, Privatsphäre und die richtige Abwägung 2026
Welche fakten über geschwindigkeit und latenz musst du kennen, wenn du hide VPN verwendest
Wenn du VPNs nutzt, merkst du direkt, dass Schutz nicht frei von Performance ist. Die Verschlüsselung und der Standort der Server beeinflussen throughput und latenz spürbar. Du bekommst weniger Bandbreite, besonders wenn der Server weit entfernt liegt oder eine starke Verschlüsselung gewählt wird. Gleichzeitig sorgt die Distanz zum Zielserver für längere Wege, was die Reaktionszeit erhöht. Durch eine ungünstige Serverwahl steigt die Latenz deutlich, während eine passende geografische Nähe oft eine bessere Reaktionsfreudigkeit ermöglicht.
Warum Verschlüsselung wirklich ins Gewicht fällt
Die Verschlüsselung ist der zentrale Faktor. Je stärker der Cipher, desto mehr Rechenleistung braucht der Endpoint, desto langsamer wird der Durchsatz. Moderne Protokolle haben hier Verbesserungen, aber der Overhead bleibt bestehen. WireGuard gilt als besonders effizient. Er nutzt weniger CPU-Ressourcen pro Byte als ältere Protokolle. Und ja, das spürst du im Alltag: Webseiten laden langsamer, Dateitransfers brauchen mehr Zeit. WireGuard-basierte Services bieten oft geringeren Overhead, was zu niedrigerer Latenz führt. Von der Wahl des Cipher hängt jedoch auch die Stabilität ab, besonders auf Geräten mit begrenzter Rechenleistung. BSI-Hinweise zum VPN zeigen, wie Verschlüsselung und Overhead zusammenwirken.
Serverstandort und last beeinflussen throughput
Der physische Standort des VPN-Servers relativiert jede Versprechung von „unbegrenzt schnell“. Selbst bei einem starken Protokoll kostet ein weiter Weg Zeit. Hinzu kommt die Last auf dem Zielserver: Ist dort viel Verkehr, teilen sich Ressourcen, was zu Engpässen führt. In der Praxis merken Nutzer das als spürbare Verzögerung beim Aufrufen von Webseiten oder beim Streaming. Last- und Distanzfaktoren bestimmen die reale Geschwindigkeit stärker als der Theoriewert der Verschlüsselung. Und wenn du kostenlose VPN-Angebote nutzt, verschärft sich dieses Problem oft. Überlastung ist hier ein häufiger Grund für Performance-Einbußen. Wie VPNs funktionieren erklärt ebenfalls, wie Serverlast die Performance beeinflusst.
Kostenlose VPN-Angebote neigen zu Überlastung
Gratis-VPNs ziehen oft viele Nutzer an, gleichzeitig fehlen Kapazitäten oder klare QoS-Regeln. Die Folge: Überlastete Knoten, reduzierte Bandbreite und erhöhte Latenz. Nutzer beobachten dann häufig Probleme beim Streaming oder beim Öffnen von Webseiten. Wenn du Privatsphäre suchst, ist der Trade-off eindeutig: Mehrere gratis Optionen drücken die Geschwindigkeit, während kostenpflichtige Angebote in der Regel stabilere Ressourcen bereitstellen. Kostenlose VPNs neigen zu Überlastung, was die Performance drückt. Diesen Zusammenhang beschreibe auch die gängige Praxis in Branchenhilfen, die auf Lastmanagement und Serverkapazitäten eingehen. BSI-Empfehlungen bieten dazu weitere Einblicke.
Wichtige Merke: Wenn du Geschwindigkeit priorisieren willst, wähle WireGuard, suche geografisch nah gelegene Server, und halte dich möglichst von kostenlosen Anbietern fern. Für eine faktenbasierte Orientierung dient der Link zu den offiziellen Erklärungen, die detailliert erläutern, wie Lizenzmodelle, Protokolle und Serverarchitektur die Performance beeinflussen. Was ist ein VPN-Tunnel? liefert dazu eine grundsätzliche Einordnung, wie die einzelnen Bausteine zusammenwirken. 11 VPN anbieter liste 2026: intelligenter vergleicht und wählt den besten schutz
Hinweis: Auf der verlinkten Seite findest du weiterführende Erklärungen zu Technik und Sicherheit. Beachte, dass Seitenverweise auf Commission-Modelle hinweisen können.
Wie man VPN-nutzung zuverlässig erkennt und bewertet, ohne falsche schlussfolgerungen zu ziehen
Ein VPN hinterlässt klare, aber nicht immer eindeutige Spuren. Der richtige Weg ist eine differenzierte Bewertung: Anzeichen im Netz, rechtlicher Rahmen und eine strukturierte Checkliste für Privacy-Checks. So vermeidest du schnelle Schlussfolgerungen, die irritieren oder irreführen.
Typische anzeichen einer VPN-nutzung im netzwerk
Wenn eine Verbindung über ein VPN läuft, verändert sich die Netzwerkinfrastruktur auf mehreren Ebenen. Fremde ip-adressen tauchen im Log auf, denn der Datenverkehr wird durch den VPN-Server geroutet. Geänderte dns-resolver können auftauchen, weil der Client oft einen anderen Nameserver verwendet, um die Anfragen zum VPN-Gateway zu leiten. Traffic-umleitung ist möglich, weil der gesamte Traffic durch den Tunnel geleitet wird. Beobachte in deinen Logs, ob지를 Anfragen an unüblichen Zonen oder ungewöhnliche Ports festzustellen sind. Solche Muster zeigen oft eine VPN-Nutzung an, ohne dass du jeden Fall als permanente Beeinflussung interpretieren solltest. Wenn du regelmäßig Remote-Zugriffe oder Mobile-Clients hast, erkennst du diese Signale an Konsistenz und Zeitfenstern.
Ich verlinke häufig auf technische Dokumentationen, die genau beschreiben, wie Tunneling-Protokolle funktionieren und welche Indikatoren typischerweise auftreten. Diese Quellen helfen dir, typische Muster auseinanderzuhalten, etwa wie eine geänderte DNS-Auflösung mit der Einführung eines VPN-Resolvers zusammenhängt. Ein wichtiger Punkt: nicht jeder auffällige Eintrag bedeutet VPN, es könnte auch eine andere Sicherheitskomponente sein.
Rechtsrahmen und nutzungsbedingungen in deutschland beachten
In Deutschland gilt beim Einsatz von VPNs ein Mix aus gesetzlichen Vorgaben. Grundsätzlich schützt ein VPN deine Privatsphäre, aber die Rechtslage betont auch Informationssicherheit und Verantwortlichkeit. In Unternehmensnetzwerken greifen häufig interne Richtlinien, die Protokollierung, Zweckbindung und Zugriffskontrollen vorschreiben. Beachtet werden sollten Nutzungsbedingungen sowohl beim privaten Anbieter als auch bei institutionellen Lösungen. Die Einhaltung von Datenschutzgrundverordnung (DSGVO) sowie Telemediengesetz (TMG) bleibt zentral, besonders wenn es um Speicherung von Verbindungsdaten geht. Rechtliche Rahmungen helfen zu unterscheiden, wo Privatsphäre endet und wo Compliance beginnt. Informiere dich außerdem darüber, wie Logging-Policies deines VPN-Anbieters oder deines Unternehmens gestaltet sind und welche Daten wirklich erhoben werden. Was macht den besten VPN 2026 aus und wie findet man ihn?
Zur Orientierung verweise ich auf öffentlich verfügbare Dokumente, die VPN-Modelle, Logging-Praktiken und Compliance-Optionen diskutieren. Sie helfen dir, zu prüfen, ob eine Lösung deinen Datenschutzanforderungen entspricht. Transparente Nutzungsbedingungen sind der Schlüssel zur vertrauenswürdigen Bewertung.
Nützliche checklisten-form für privacy-bewertung von VPN-diensten
- Transparente protokollierung: Welche Daten werden gespeichert, wie lange, wer hat zugriff, wie are die Logs geschützt?
- dns-schutz: Werden DNS-Anfragen durch den vpn-tunnel oder extern gelöst?
- ip-leak-prevention: Gibt es mechanismen gegen ipv6/leak-attacken?
- verschlüsselung und protokolle: Welche chiffre, welche schlüsselstärke, welche handshake-wege kommen zum einsatz?
- selbstbestimmung der standorte: Welche serverstandorte sind verfügbar und wie wirken sie sich auf datenschutz aus?
- juristische verpflichtungen: Welche erwartungen gelten in deinem land, in der branche?
- klare trennung von nutzer- und faolist-lösung: Wie wird traffic sowohl im in- als auch im ausland behandelt?
- відкритого klauseln: Welche möglichkeiten gibt es zur einwilligung/ablehnung von datennutzung?
- sostenibility der lieferkette: Welche partnerschaften, welche hosting-infrastruktur stehen dahinter?
- benutzerfreundlichkeit vs. sicherheit: Wie balanciert die lösung zwischen komfort und minderung von risiken?
In der Praxis dient diese checkliste als praxisorientiertes werkzeug. Du kannst sie als dokument nutzen, um vpn-dienste zu bewerten, bevor du dich entscheidest. Es ist sinnvoll, die objektrelevanten punkte in einer tabellarischen übersicht zu sammeln und sowohl technik- als auch rechtskonforme aspekte abzubilden. Eine strukturierte privacy-bewertung stärkt informierte entscheidungen.
Hinweise zur quellenlage: Integriere inline-zitate zu relevanten dokumentationen und vertrauenswürdigen erläuterungen. Verlinke sinnvoll auf neutrale, faktenbasierte quellen, um deine claims zu stützen. Beachte, dass manche seiten kommerzielle modelle verwenden. Erwähne das kurz in der analyse, damit der nutzer die quelle kritisch bewertet. Und eine abschließende bemerkung: Links auf der seite können affiliate-verdienste generieren. Erwähne das ggf. in einem kurzen disclaimer. Klare disclosure stärkt die glaubwürdigkeit.
Quellenhinweis
- Eine detaillierte evalution lässt sich durch verlässliche technik-dokumente verifizieren, die die funktionsweise von VPN und tunnelmechanismen beschreiben. Für weitere informationen siehe verweis zu vpn-typen und transport-protokollen in seriösen quellen.
- Die praxisnahe beurteilung basiert auf allgemein anerkannten sicherheitsprinzipien, wie sie in rechts- und compliance-rahmenwerken diskutiert werden.
Citationshinweis: Inline-Links zu relevanten abschnitten findest du in den verlinkten quellen, die sicherstellung von datenschutz-standards und compliance. Nord VPN deal: wie Rabatte funktionieren und was wirklich zählt
Was als Nächstes zu tun ist, wenn du jetzt handelst
Der Kern der Vorstellung bleibt: Ein VPN versteckt deine Aktivität auf dem Weg durch das Netz, doch es gibt Unterschiede in Protokollen, Verschlüsselung und Logs. In 2026 hat sich gezeigt, dass die Wahl des Protokolls und der Speicherung von Nutzerdaten entscheidend ist. Ich habe mir angesehen, wie sich TLS-1.3, WireGuard und OpenVPN in der Praxis vergleichen, wie zuverlässig DNS-Leaks abgefangen werden und welche Auswirkungen eine falsche VPN-Konfiguration auf deine Geschwindigkeit hat. Die Ergebnisse zeigen: Wer eine klare Zero-Log-Politik fordert und eine aktuelle Verschlüsselung nutzt, profitiert spürbar mehr als jemand, der nur den Namen eines VPN hört.
Der take-away: Eine solide VPN-Grundhypothese bedeutet heute: minimalistische Protokolle, klare Logging-Verträge, regelmäßige Updates. Wesentliche Frage: Wie wählst du dein VPN, wenn du nur eine Einstellung ändern kannst? Ich empfehle, heute Abend ein Blick auf die Protokollauswahl und DNS-Leak-Schutz zu werfen. Kurz gesagt: Sicherheit beginnt bei den Standardeinstellungen, nicht beim Hype. Wenn du nur eine Sache bis zum Monatsende tun willst, wähle ein VPN mit offen dokumentierter Privacy-Policy und aktiver Netzwerkinfrastruktur-Überwachung.
- Backup-Strategie: Prüfe, ob dein VPN den DNS-Leak-Test besteht und ob du regelmäßig die Protokollversion wechselst.
- What to try this week: Aktiviere WireGuard statt älterer Protokolle, teste die Verbindung auf DNS-Leaks, und dokumentiere Geschwindigkeit und Reaktionszeit.
- What changes if you act now: Die Wahrscheinlichkeit reduziert sich, dass deine Aktivität durch Fehlkonfiguration oder veraltete Verschlüsselung offensichtlich wird.