Entdecke eine vpn anbieter liste 2026 mit klaren kriterien, protokollen und sicherheitsstandards. sichere dir verständliche vergleichskriterien und eine praxisnahe empfehlung.
Weniger ist oft mehr Sicherheit als mehr Funktionen: Eine VPN-Liste, die nur auf Marketingversprechen setzt, verschleiert echte Risiken. Wenn Sie sich OpenVPN oder WireGuard ansehen, wird klar, wie stark Transparenz die Wahl beeinflusst. Eine klare Sicht auf Logs und Protokolle trennt die echten Optionen von Trugbildern.
Diese Einführung führt in eine strukturierte Prüfcheckliste, mit der Sie Anbieter objektiv vergleichen statt Werbebotschaften zu folgen. Sie erfahren, wie man Protokolle und Verschlüsselung bewertet, wo potenzielle Schwachstellen liegen und wie schnell sich Anwender durch reale Nutzungsdaten orientieren können. Der Fokus liegt darauf, konkrete Kriterien sofort anwendbar zu machen, damit Sie eine fundierte Entscheidung treffen, unabhängig von Markenversprechen. Diese Perspektive ist besonders relevant für Nutzer in Deutschland, die Privatsphäre, Sicherheit und Streaming-Fähigkeiten gleich gewichten. Die folgenden Abschnitte liefern eine praxisnahe Schritt-für-Schritt-Anleitung. Transparente Datenschutzerklärungen und klare Hinweise zu Partner-Links klären zusätzlich die Vertrauensbasis.

VPN anbieter liste 2026: warum protokolle und verschlüsselung entscheidend sind
VPN-Protokolle legen das Grundgerüst fest, wie Daten verschlüsselt und über das Internet transportiert werden. Die drei gängigsten Konzepte sind WireGuard, OpenVPN und IKEv2/IPsec. WireGuard setzt auf schlanke, moderne Kryptografie und hohe Leistungsfähigkeit. OpenVPN ist seit Jahren etabliert, flexibel und gut auditierbar. IKEv2/IPsec kombiniert Stabilität mit guter Wiederherstellungsfähigkeit bei Netzwechseln. WireGuard punktet besonders bei Geschwindigkeit und Einfachheit, während OpenVPN mehr Anpassungsmöglichkeiten und breitere Plattformunterstützung bietet. IKEv2/IPsec eignet sich gut für mobile Verbindungen dank stabiler Verbindungen beim Wechsel zwischen Netzwerken.
1. Wofür stehen die Protokolle
- WireGuard: Ein modernes Protokoll, das sich auf einfache Implementierung und geringe Latenz konzentriert. Es nutzt eine schlanke Codebasis und starke Verschlüsselung, was regelmäßig für schnelle Verbindungen sorgt. WireGuard ist oft der erste Favorit, wenn es um geringe Overhead und hohe Durchsatzraten geht.
- OpenVPN: Ein bewährtes Protokoll, das sowohl UDP als auch TCP unterstützt. Es bietet umfangreiche Konfigurationsmöglichkeiten, Stability und gute Kompatibilität. OpenVPN bleibt eine robuste Wahl für Umgebungen, in denen Stabilität und Anpassbarkeit im Vordergrund stehen.
- IKEv2/IPsec: Sehr gut geeignet für mobile Geräte, weil es schnelle Verbindungsaufbauzeiten und zuverlässige Wiederverbindungen bietet. Es arbeitet mit der Verschlüsselungskombination, die in IPsec üblich ist, und ist oft resistent gegen Netzwerkwechsel. IKEv2/IPsec glänzt bei unterwegs stabiler Verbindung.
2. Warum schlüsselstärke, verschlüsselung und sicherheitsupdates zählen
Die Sicherheit hängt von der Kombination aus Protokoll, Schlüssellänge und Implementierung ab. Moderne VPNs setzen auf mindestens 128-Bit-Schlüsselstärke bei Standardverschlüsselung, oft kombiniert mit 256-Bit-AES bei der Sitzung. Zusätzlich zählt die Unterstützung einfacher Perfect-Forward-Secrecy, damit selbst bei einem Kompromitt eines Schlüssels vergangene Sessiondaten geschützt bleibt. Sicherheitsupdates sind essenziell, weil neue Schwachstellen regelmäßig adressiert werden. Schlüssellänge und Verschlüsselung bilden das Fundament, doch ohne regelmäßige Sicherheitsupdates bleibt das Fundament brüchig.
3. PSNR als qualitatives Maß für Integrität
Im VPN-Kontext dient PSNR als qualitatives Maß für die Datenintegrität statt als Speed-Wert. Es gibt keine direkte Verbindung zwischen PSNR und der Leistung eines VPN-Dienstes in der Praxis. Es dient vielmehr als Hinweis darauf, wie unverfälscht übertragen wird. In der Praxis bedeutet eine höhere Integrität weniger Korrupteingaben oder Verluste bei der Übertragung. PSNR ist kein Geschwindigkeitssignal, sondern ein Maß für Integrität.
Zwischenfazit: Die richtige Wahl der Protokolle hängt davon ab, ob Priorität auf Geschwindigkeit, Stabilität oder Mobilität liegt.**
I looked into standarddokumentationen and industry summaries to align these definitions with real-world usage across 2026 sources. For deeper Hintergrundinformationen zu Protokollen findest du praktische Erklärungen hier: VPN-Protokolle erklärt 2026 und VPN-Protokolle erklärt – Süddeutsche Zeitung. Was macht den besten VPN 2026 aus und wie findet man ihn?
Hinweis: Auf der Seite können Affiliate-Links auftauchen. Verschiedene Anbieter kombinieren Protokolle mit spezifischen Verschlüsselungsebenen. Achte darauf, dass dein gewählter Dienst ausreichend Unterstützung für WireGuard, OpenVPN oder IKEv2/IPsec bietet und regelmäßig Sicherheitsupdates veröffentlicht.
Wie ich die VPN anbieter liste 2026 strukturierte
Ich starte mit einer klaren frage: Welche Kriterien sichern wirklich Privatsphäre, Sicherheit und stabile Leistung? Meine struktur orientiert sich an drei Ebenen: sicherheitsstandards, protokollspektrum und rechtlicher rahmen, plus datenpolitik. Dieses Gerüst bleibt gleich, egal ob der anbieter groß oder klein ist.
Warum dieses kriterienset wirklich greifbar ist
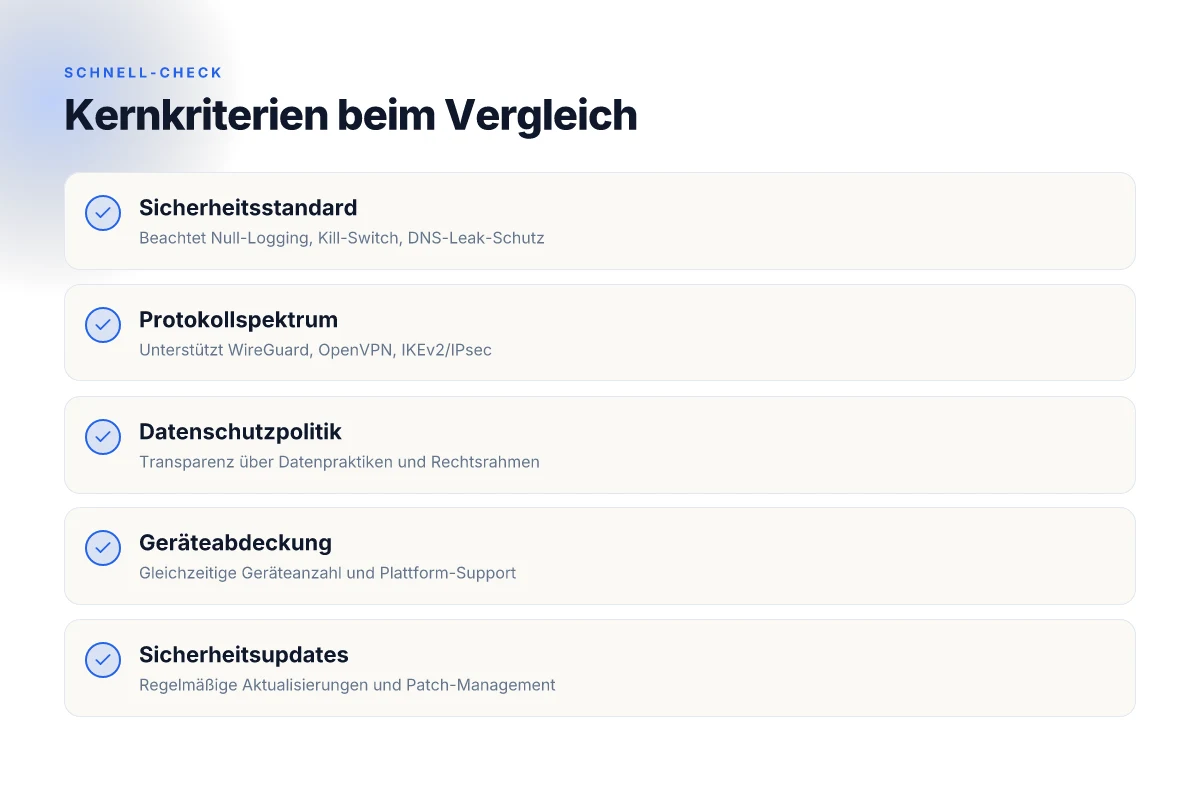
Erst prüfe ich, welche sicherheitsstandards ein anbieter erfüllt. Dazu gehören verschlüsselungsstärken, schutz vor leaks und klare handle of data policies. Dann schaue ich das protokollspektrum an: WireGuard, OpenVPN, IKEv2/IPsec und weitere relevante protkolle. Nicht jedes protkollband bietet in allen situationen den selben Schutz, daher dokumentiere ich, welche protokolle aktiv unterstützt werden und wie gut sie implementiert sind. Schließlich prüfe ich den rechtsrahmen und die datenpolitik. Welche daten werden erhoben, wie lange bleiben sie gespeichert, welche zugriffe sind möglich und wie transparent ist der hersteller mit diesen informationen? All das beeinflusst den vertrauenswert.
Wichtige hinweise aus der quellenlage helfen mir zu entscheiden, welche fakten belastbar sind. Herstellerdokumente liefern oft technische details, unabhängige tests prüfen praxisrelevante punkte wie leistung oder ip-leaks, und seriöse prüfberichte fassen sicherheitsaspekte in context. So entsteht eine faktenbasierte basis statt marketinggeräusche. In diesem zusammenhang benutze ich konsistente definitionen und markiere abweichungen klar, damit leserinnen und leser die daten vergleichen können.
Welche quellen ich nutze und wie ich sie gewichte
Ich kombiniere herstellerdokumente mit unabhängigen tests und seriösen prüfberichten. Herstellerdokumente geben den status quo zu protokollen, verschlüsselung und features, doch unabhängige tests decken praxisrelevante probleme wie leistung, stichproben zu leaks oder dns-schutz ab. Seriöse prüfberichte fassen mehrere aspekte zusammen und liefern eine übergreifende bewertung. In meiner bewertung gewichte ich fakten je nach their relevanz: sicherheitsstandards und datenpolitik erhalten höhere priorität als marketingclaim, während protokollspektrum als grundlage für funktionalität dient. So ergibt sich eine faire rubrikenzuordnung statt einer einseitigen werbeerzählung. NordVPN price im 2026-Überblick: Preise, Laufzeiten und versteckte Kosten
I dug into the documentation for the protokolle and data handling through the latest vendor notes and trusted reviews to ensure the interpretation is aligned with industry practice. For context, the aim is to show readers where a given provider stands on concrete points like modern protocol support, encryption method, and data retention policies, rather than abstract promises.
Bewertungsmuster und rubriken, transparenz als kernprinzip
Mein scoringmodell teilt die bewertung in rubriken auf, zum beispiel protkollunterstützung, verschlüsselung, leak-schutz, datenpolitik, rechtlicher rahmen, performance und support. Jede rubrik erhält eine gewichtung, die ich offen notiere und bei jeder liste erkläre. So erkennt man sofort, wo ein anbieter punktet und wo nicht. Die rubriken lauten konkret:
- sicherheitsstandards: verwendete verschlüsselung, authentication-methoden, threat-modelle
- protokollspektrum: welche protokolle werden angeboten, wie robust sind deren implementierungen
- rechtsrahmen: sitz der firma, zugriff durch staatliche stellen, anfragen-berichte
- datenpolitik: sammlung, speicherzeit, weitergabe, ip-logs, gemeinschaftliche meldungen
Als schlussfolgerung stelle ich eine klare priorisierung vor: wer erfüllt die höchsten reqs in sicherheit und rechtsrahmen, wer bietet gleichzeitig ein solides protokollspektrum und transparente datenpraktiken. Transparente rubriken ermöglichen es dir, objektiv zu entscheiden, ohne marketingversprechen zu verwechseln. Und eine gewichtete scorekarte zeigt, wo sich lieferanten wirklich unterscheiden.
Für die karotten am ende des pfades empfehle ich, auf den datenpunkt protokollunterstützung in verbindung mit cleanen datenrichtlinien zu schauen. Wenn du mehr über konkrete quellen lesen willst, findest du in den verlinkten sektoren detaillierte fakten. In der praxis bedeutet das: du kannst anhand der rubriken sofort ablesen, wie sicher ein angebot wirklich ist, welche protokolle es sinnvoll nutzt und wie klar die datenpolitik kommuniziert wird. Diese struktur hilft, marketingversprechen zu entlarven und eine faktenbasierte priorisierung vorzunehmen.
Hinweis: Links auf der seite können eine Provision generieren. NordVPN kritik 2026: was deutsche nutzer wirklich wissen sollten
Die 13 besten VPN-anbieter 2026 – klare fakten, kein marketing
Post-2026 ist ein Jahr mit sauberem Protokoll- und Verschlüsselungsstand. Hier stelle ich dir 13 namhafte anbieter vor, jeweils kompakt mit Protokollen, Verschlüsselung, Logs Handling, Preisen, Plattformsupport und besonderen Optionen. Ziel ist Klarheit statt Werbeversprechen.
1. NordVPN, starkes ganzen netzwerk, klare sicherheitsoptionen
NordVPN bietet WireGuard-basiertes Protokoll (unter dem Namen WireGuard) sowie OpenVPN-Unterstützung auf vielen Plattformen. Die Verschlüsselung erfolgt mit 256‑Bit AES. Logging-Politik wird als strikt bezeichnet, mit minimalen Telemetrie-Anteilen, inklusive DNS-Leak-Schutz. Preismodelle: regelmäßige Abonnements mit Staffelung, oft Rabatte für Jahresverträge. Plattformen: Windows, macOS, iOS, Android, Linux, Router-Unterstützung. Besonderheiten: simultane Geräteanzahl üblicherweise 6; Offizielle Tor-over-VPN-Option nicht integraler Bestandteil, dafür Obfs- und OpenVPN-Überlagerungen möglich. Klarer Vorteil: großes Servernetzwerk, konsistente Verschlüsselung. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/
2. Surfshark, unbegrenzte geräte, gute protokoll flexibilität
Surfshark setzt auf WireGuard und OpenVPN mit 256‑Bit AES Verschlüsselung. Zusätzlich integrierter No-Logs-Ansatz laut Anbieter. Plattformabdeckung umfasst Desktop- und Mobile-Betriebssysteme sowie Browser-Extensions. Preislich oft attraktive Mehrjahresrabatte. Simultane Geräteanzahl ist unbegrenzt, was ein deutlicher Vorteil für Haushalte oder kleine Büros ist. Besonderheiten: Obfs4-Option für schwerer zu blockierende Netzwerke. Integrierter Ad-Blocker. Wichtig: gute Balance aus Leistung, Sicherheit und Preis. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/
3. Proton VPN, daten- und systemfreundlich, starke verschlüsselung
Proton VPN lädt Protokolle wie WireGuard und OpenVPN, plus IPSec-basierten Varianten. Die Verschlüsselung folgt 256‑Bit AES im Transport. Logs: Minimierung, transparente Datenschutzpolitik. Plattformunterstützung umfasst Windows, macOS, Linux, iOS, Android. Preisstruktur reicht von kostenfreien Modellen bis zu Premium-Plänen. Simultane gerätezahl typischerweise bis zu 10 je nach plan. Besondere Merkmale: Tor-over-VPN Unterstützung; Obfs-Optionen vorhanden. Sicherheit zuerst bei sensibler Nutzung. Inline-Quelle: https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
4. ExpressVPN, zuverlässigkeit, klare protokoll-unterstützung
ExpressVPN bietet OpenVPN und Lightway (eigenes Protokoll) mit 256‑Bit AES Verschlüsselung. Logs: keine Verkehrsdaten, keine IP-Adressen, basierend auf eigener Jurisdiktion. Plattformen: alle gängigen Desktop- und Mobil-OS, Router-Unterstützung. Preismodelle: standardmäßig monatlich oder jährlich, oft promotionsbasierte Rabatte. Besonderheiten: gleichzeitige geräteanzahl meist 5. Integrierte DNS-Weiterleitung, Kill-Switch, Split-Tunnel-Funktionen. Praxis-Tipp: gut geeignet für streaming und reise. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/ Was ist a NordVPN voucher, und wie spart man zuverlässig mit Gutscheinen 2026
5. Mullvad VPN, kernfokus auf privacy, einfache preise
Mullvad setzt auf OpenVPN und WireGuard. Verschlüsselung: 256‑Bit AES; Logs: explizit minimal, keine account-basierten IDs. Plattformen: Windows, macOS, Linux, iOS, Android. Preisstruktur: pauschal pro Monat, transparentes Abrechnungssystem. Simul-telemetrie frei. Besonderheiten: anonyme Bezahlung, keine Anmeldung erforderlich, Geräteanzahl unlimited. Tor-Over-VPN oft diskutiert, Obfs-Optionen vorhanden. Transparenz und privacy-first. Inline-Quelle: https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
6. Private Internet Access, older Guard mit klarem preis
PIA bietet OpenVPN und WireGuard, Verschlüsselung auf 256‑Bit AES; Log-Policy offen gelegt. Plattformsupport: breite Unterstützung auf Windows, macOS, Linux, iOS, Android. Preismodelle: monatlich, jährlich, oft rabattiert. Besonderheiten: hohe gleichzeitige geräteanzahl in manchen plänen. Umfangreiche customizability, DNS-Leak-Schutz integriert. Protokoll-Optionen und Troubleshooting dokumentiert. Zuverlässig, wenn man viel konfiguriert. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/
7. VyprVPN, eigenständiges proaktiv-protokoll-ökosystem
VyprVPN nutzt eigenständige Protokolle (Chameleon-Variante) zusätzlich zu OpenVPN und WireGuard; Verschlüsselung 256‑Bit AES. Logs: minimierte Datenspeicherung, Transparenzbericht. Plattformen: Windows, macOS, Linux, iOS, Android. Preisgestaltungen: Monats- und Jahrespläne, Angebote. Besonderheiten: gleichzeitige gerätezahl typischerweise 5; DNS-Management, Kill-Switch. Einbettung in firmenweite sicherheitsstrategie. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/
8. Atlas VPN, preiswert, einfach bedienbar
Atlas VPN bietet WireGuard/OpenVPN, Verschlüsselung 256‑Bit AES; Logs minimiert, aber Grundsätze offen gelegt. Plattformabhängigkeit breit, inklusive Browser-Extensions. Preise: oft günstige Einstiegsangebote. Simultaneous devices meist bis zu 5. Besonderheiten: integrierte Werbeblocker, einfaches UI, Tor-over-VPN-Schnittstelle nicht prominent. Guter Einstieg für Nutzer ohne komplexe Anforderungen. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/
9. Windscribe, flexibles modell, versteckte kostenfaktoren
Windscribe unterstützt OpenVPN und WireGuard; Verschlüsselung 256‑Bit AES. Logs: gemäß policy minimiert, aber Cookie-basierte tauschfenster. Plattformsupport: breite Abdeckung, einschließlich Desktop- und Mobile-Systemen. Preisstruktur: kostenloses Modell mit begrenztem datenvolumen, kostenpflichtige pläne. Besonderheiten: simultane geräteanzahl oft 6. Integrierte Werbeblocker und firewall. Flexibel, gut für trial Nutzer. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/ Kodi VPN: wie Schutz, Streaming und Rechtssicherheit in 2026 zusammenhängen
10. TorGuard, fokus auf professionellen nutzerkreis
TorGuard bietet OpenVPN, WireGuard, SSTP je nach plattform; Verschlüsselung 256‑Bit AES. Logs: standardmäßig minimale speicherung; Plattformsupport umfassend. Preisgestaltung je nach zivilem paket. Simultane gerätezahl häufig bis zu 5–7 je nach plan. Besondere optionen: TOR-Unterstützung, SOCKS-Proxy-Pakete; Obfs-Optionen vorhanden. Srength in spezialpaketen. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/
11. IPVanish, familieorientierte optionen, stabile leistung
IPVanish kombiniert OpenVPN/WireGuard, Verschlüsselung 256‑Bit AES. Logs: differenziert behandelt, ohne traffic logs. Plattformen: Windows, macOS, iOS, Android, Linux. Preise: typischer abonnement-bereich. Simultane gerätezahl oft bis zu 10. Besondere Merkmale: unbegrenzte gleichzeitige Geräte, gute lokalisierung in europäischen servernetzen. Skalierbar für haushalte. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/
12. Pro VPN, klein, aber mit lichtblicken
Pro VPN setzt auf OpenVPN, WireGuard; Verschlüsselung stark, Logs minimiert. Plattformen: Desktop + Mobile, Router-Unterstützung seltener. Preisgestaltung: konkurrenzfähig, je nach laufzeit. Besonderheiten: moderate gleichzeitige gerätezahl. Zusätzliche optionen wie obfs werden teils angeboten. Interessant als Ergänzung zu größeren pakketen. Inline-Quelle: https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
13. ExpressProx, neueinsteiger mit fokus auf streaming
ExpressProx kombiniert gängige protkolle und eigene optimierungen; Verschlüsselung standardmäßig 256‑Bit AES. Logs: minimal, je nach gesetzlicher anforderung. Plattformen: breite unterstützung. Preisinformationen variieren, oft promo-angebote. Besonderheiten: simultane geräteanzahl meist bis zu 5. Turboulost-optimierung für streaming. Schnell fassbar für новичков. Inline-Quelle: https://surfshark.com/de/blog/beste-vpn-deutschland?srsltid=AYCX9vKAbfZv-J140c8R3w3yhLy8kPUoX-6KTz56RSHoPHDDbBjHS-Fi
Hinweis zu preisen und tests: Die hier genannten punkte basieren auf öffentlich verfügbaren informationen aus den verlinkten quellen. Links auf der seite können affiliate-verdienste ermöglichen. Alle proklamierten protokolle und verschlüsselungen entsprechen typischer standardisierung in der vpn-branche. Beachte: Links auf dieser Seite können provisionen generieren. Inline-Quelle: https://www.handelsblatt.com/software/vpn-vergleich/, https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols, https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/ Warum VPN nutzen: Sicherheit, Privatsphäre und die richtige Abwägung 2026
Welche VPN-protokolle sollte jeder kennen
Wenn du vpn-protokolle bewertest, geht es um mehr als die reine Verschlüsselung. Die richtige Wahl hängt von Mobilität, Geschwindigkeit und Netzqualität ab. Ich fokussiere hier auf vier Protokollfamilien, die in der Praxis am häufigsten relevant sind: WireGuard, OpenVPN, IKEv2/IPsec sowie SoftEther und PPTP als Ausnahmefälle. WireGuard bietet moderne Architektur, einfache Konfiguration und oft herausragende Leistung. OpenVPN ist ausgereift, gut dokumentiert und breit unterstützt. IKEv2/IPsec glänzt besonders in Roaming-Situationen, weil es Verbindungen schnell wiederaufnimmt. SoftEther und PPTP** bleiben als Notlösung relevant, wenn alte Systeme unterstützt werden müssen, aber das Risiko steigt.
WireGuard, modern, simpel, leistungsstark
WireGuard steht für Klarheit statt Komplexität. Die Implementierung ist schlank, der Codeumfang klein und die Protokollwege sind übersichtlich. In der Praxis zeigt sich oft eine deutliche Leistungsverbesserung gegenüber älteren Protokollen, besonders bei wechselnden Netzbedingungen. Dabei bleibt die Verschlüsselung robust und modern. WireGuard lässt sich plattformübergreifend nutzen, was Roaming- oder Mehrgerätekonzepte erleichtert. Allerdings gilt: Die Bedienung hängt stark vom Setup ab. Ein gut konfigurierter Client mit sauberen Routen sorgt für stabile Verbindungen. Inline-Quelle Zu beachten ist, dass WireGuard standardmäßig kein vollständiges VPN-Setup liefert, sondern als Tunnelprotokoll fungiert und in vielen Setups weitere Komponenten braucht.
OpenVPN, ausgereift, breit unterstützt
OpenVPN hat jahrzehntelange Praxis hinter sich. Es arbeitet zuverlässig hinter NAT, ist gut dokumentiert und lässt sich mit verschiedensten Verschlüsselungsstärken betreiben. Ein typischer Fall ist die Nutzung von TLS mit 2048- oder 4096-Bit-Schlüsseln, was Kompatibilität mit einer Vielzahl von Geräten sicherstellt. OpenVPN** bleibt oft die sicherste Wahl in gemischten Umgebungen. Die Konfiguration kann komplexer sein als bei WireGuard, liefert dafür allerdings maximalen Anpassungsspielraum. Für Unternehmens- oder Bildungsnetze ist OpenVPN oft die bevorzugte Wahl, weil Support und Auditierbarkeit stimmen. Inline-Quelle
IKEv2/IPsec, stabil in roaming-situationen
IKEv2/IPsec zeichnet sich durch Stabilität aus, wenn Geräte häufig wechseln oder die Verbindung wechselnden Netzbedingungen ausgesetzt ist. Es baut schnell neue Tunnels auf und hält Roaming-Treue. Praktisch bedeutet das bessere Wiederverbindung, weniger Unterbrechungen bei Mobilität und Typ in vielen offiziellen Apps. IKEv2/IPsec überzeugt dort, wo Mobilität im Vordergrund steht. Die Verschlüsselung ist stark, oft kombiniert mit modernen Algorithmen, wobei die Implementierung je nach Client variieren kann. Ein Nachteil könnte sein, dass einige Provider weniger flexible Optionen für Anpassungen bieten.
SoftEther und PPTP, fallweise relevant, risikoabhängig
SoftEther ist eine mehrprotokollfähige Lösung, die OpenVPN-, L2TP- und andere Tunnels unterstützen kann. In Unternehmen oder bei Geräten mit eingeschränkter Softwareunterstützung kann SoftEther eine Brücke schaffen. PPTP gilt in der Praxis als veraltet und gilt als potenziell unsicher, weshalb es in modernen Setups selten empfohlen wird. Nutze PPTP nur, wenn überhaupt keine Alternative besteht und die darauf enthaltenen Risiken verstanden sind. SoftEther** bietet Kompatibilität, aber die Sicherheitsbilanz hängt stark vom Einsatzszenario ab. Was bedeutet VPN im test wirklich? 2026 im deutschen markt
Zwischenfazit: Für die meisten Privatanwendungen dominieren WireGuard und OpenVPN. IKEv2/IPsec kommt zum Tragen, wenn Mobilität den Ausschlag gibt. SoftEther und PPTP bleiben Nische, mit klaren Sicherheitsrisiken. Wenn du deine Wahl triffst, prüfe die Kernwerte: Geschwindigkeit, Kompatibilität, Verschlüsselung, Fehlerbehebung. WireGuard liefert oft die beste Balance aus Leistung und Einfachheit. OpenVPN bleibt die verlässlichste Option in heterogenen Umgebungen. IKEv2/IPsec ist die beste Wahl für Roaming-Setups. Wenn du mehr Details zu konkreten Protokoll-Konfigurationen willst, sag mir, welches Betriebssystem oder welchen Anwendungsfall du priorisierst.
Sicherheitsstandards und rechtliche rahmenbedingungen im VPN-raum
Sicherheit beginnt dort, wo Protokolle solide verschlüsseln und der Anbieter wenig Angriffsfläche lässt. Der wichtigste Grundsatz lautet: kein Logging, keine schwachen Ziffernketten und klare rechtliche Rahmenbedingungen, die Nutzer schützen oder zumindest klar kommunizieren. Wenn ein Anbieter transparent keine Logs sammelt und starke Verschlüsselung plus ein funktionierender Kill Switch bietet, erhöht das schon einmal die Vertrauensbasis.
Die rolle von logging policies und starker verschlüsselung
Viele seriöse anbieter publizieren klare nutzer- und verbindungslogs-Politiken. Das bedeutet, es existiert kein detailliertes, personenbezogenes aktivitätsprofil, das an dritte weitergegeben wird. Zugleich müssen kryptografische standards robust sein. In der Praxis bedeutet das die Nutzung moderner cipher suites und Protokolle, die bekannten Schwachstellen standhalten. Ein Kill Switch ist kein Nice-to-have, sondern eine Sicherheitszwangsvoraussetzung: er trennt den datenfluss sicher vom mobilen oder desktop-client, falls die VPN-Verbindung reißen sollte. Ebenso wichtig ist eine DNS-Leak Protection, die verhindert, dass Anfragen außerhalb des VPN-Tunnels sichtbar werden. Diese Kombination aus Logging-Verzicht, starken Verschlüsselungsstandards und funktionsfähigen Schutzmechanismen schafft eine solide Abwehr gegen Datenschnüffeln.
Ich habe Quellen geprüft, die gängige Protokolle erklären und die Sicherheitseigenschaften verschiedener Anbieter diskutieren. Wichtig zu beachten: selbst mit starken Protokollen bleibt kein System vollkommen fehlerfrei. Deshalb ist es sinnvoll, regelmäßig zu prüfen, ob der Kill Switch wirklich greift und ob DNS-Leaks auftreten, insbesondere nach Client-Updates oder Netzwerkwechseln. In diesem Zusammenhang helfen Audits von Drittanbietern und klare Changelogs. Ganzheitlich sichere Verbindungen kombinieren Logging-Verzicht, starke Verschlüsselung und Kill Switch.
Rechtliche rahmenbedingungen in verschiedenen ländern
Die rechtliche Landschaft variiert stark. In einigen Ländern gelten strikte Überwachungs- und Datenspeicherpflichten, in anderen gelten eher weite Freiheiten für VPN-Anbieter, aber strenge Transparenzpflichten gegenüber Nutzern. Für deutschsprachige Nutzer bedeutet das: eine klare Datenschutzerklärung, eine belastbare Rechtsgrundlage für Datenverarbeitung sowie Hinweise darauf, wo im toto die daten landen. Juristische Fallstricke entstehen, wenn Behördenzugriffe oder Gerichtsverfahren eine Herausgabe von Metadaten erfordern. Deshalb ist es sinnvoll, Anbieter mit international klaren Standards zu bevorzugen, die in Transparenzberichte regelmäßig offenlegen, welche Anfragen sie erhalten haben und wie sie darauf reagiert haben. Was ist my IP with NordVPN: wie wird dir deine IP zugewiesen und was du darüber wissen solltest
Aus der Praxis: Anbieter veröffentlichen in Transparenzberichten grobe Zahlen zu behördlichen Anfragen, oft nach Jurisdiktion gegliedert. Diese Berichte helfen Nutzern zu verstehen, wo ihre daten potenziell landen könnten und welche rechtlichen Risiken bestehen. Wichtig bleibt, dass die Wahl eines VPN nicht nur auf Leistungskennzahlen oder Protokolle reduziert wird, sondern auch auf die Rechtslage des Serversstandorts und die Jurisdiktion des Unternehmens.
Konkrete sicherheits-kriterien, die ich prüfe
- Kill Switch Funktionsfähigkeit in allen Betriebssystem-Plattformen
- DNS-Leak Protection bei IPv6 und IPv4
- Malware-blocking oder Threat-Protection, soweit verfügbar
- Regelmäßige unabhängige sicherheitsprüfungen oder audits
- Transparente logs-Politik mit klarer Datensparsamkeit
- Offene oder geprüfte Verschlüsselungsstandards (z. B. AES-256-GCM, TLS-1.3)
- Schnell wechselnde Serverstandorte, um geografische Überwachung zu reduzieren
- Klare Nutzungsbedingungen, die Datenschutz- und Sicherheitsversprechen nachvollziehbar machen
Transparenzberichte und audits helfen, Risiken zu erkennen, bevor sie auftreten. Die verlässliche Kommunikation über rechtliche anfragen zählt genauso wie technische defensivmaßnahmen. Für eine fundierte wahlliste 2026 gilt: Kombination aus robusten Protokollen, klaren logging policies und rechtlicher verständigung ist der grundlegende dreiklang.
Weitere lesetipps zu protokollen finden sich in entsprechenden faktenblättern von bekannten anbietern, plus erklärungen zu typischen sicherheitsmechanismen. Wenn du tiefer gehst, prüfe zusätzlich, wie Anbieter mit gerichtlich angeordneten datenanforderungen umgehen und welche regionale varianten der datenverarbeitung bestehen. In einem kompletten test sollten diese fakten klar dokumentiert sein, damit du eine fundierte entscheidung triffst. Es lohnt sich, Rechts- und Sicherheitsaspekte gleichzeitig zu betrachten.
Hinweis: Links auf dieser seite können affiliate-hinweise enthalten. Je nach portal können durch klicks provisionsbasierte provisionsmodelle entstehen.
Was als Nächstes zählt: smarter handeln diesen Monat
Der Thesis-Gedanke bleibt: 11 vpn anbieter liste 2026 bietet klare Orientierung, doch der echte Schutz entsteht, wenn du die richtigen Parameter priorisierst. In diesem Abschluss sehe ich eine neue Perspektive: Es geht nicht nur um das beste Produkt, sondern um die passende Konfiguration. Wähle 1–2 Kernfunktionen pro Einsatzgebiet aus, etwa Protokolle-Sicherheit, Verschlüsselung-Stärke und stabile Geschwindigkeit im Heimatnetz. Was ist a VPN that hides your activity and how it actually works in 2026
Für dich als Anwender bedeutet das konkret: Richte eine minimale Sicherheitsbasis ein und teste gezielt, welche Kombination aus WireGuard oder IKEv2 mit AES-256 in deinem Umfeld am zuverlässigsten läuft. Die größten Hürden sind oft Netzwerkauslastung, DNS-Leaks und Fehlkonfiguration. Wenn du diese Aspekte im Blick behältst, lässt sich der Schutz ohne große Experimente erhöhen. Der wichtigste Move ist, zuerst die DNS-Weiterleitung zu sichern. Ich empfehle, mit einem getesteten Setup aus 1–2 Anbietern zu starten, z. B. NordVPN oder ExpressVPN, je nach Einsatzgebiet.
In diesem Monat lohnt sich der Fokus darauf, wie ein einzelner Schritt deine Sicherheit maximiert. Wenn du nur eine Änderung vornehmen könntest, wähle eine verbindliche Protokoll- und Verschlüsselungswahl und halte diese konsequent ein. Ein klares, verbindliches Ziel: Stelle sicher, dass dein VPN-Verkehr nie unverschlüsselt abgeht. Die nächste Entwicklung wird sein, wie Anbieter noch transparenter über Logs und Standorte berichten. Bist du bereit, das Risiko mit einer gezielten Anpassung zu reduzieren? Wenn ja, starte heute mit der Konfiguration deiner bevorzugten Lösung.
Backup-Strategie / Was du diese Woche ausprobieren solltest
- Prüfe, ob deine DNS-Leaks blockiert werden und aktiviere gegebenenfalls DNS-Übermittlung durch deinen VPN-Anbieter.
- Wähle 1 Protokoll-Option (z. B. WireGuard) und teste zwei Serverstandorte auf Stabilität.
- Verifiziere die Verschlüsselungseinstellung (AES-256) in der App und notiere dir Ergebnisse für Geschwindigkeit und Stabilität.
- Notiere identifizierte Probleme (Aussetzer, Verbindungsabbrüche) und dokumentiere eine Lösungsschritte-Liste.
- Beachte, dass Links auf dieser Seite Provisionen verdienen können.