NordVPN kritik 2026: eine faktenbasierte abwägung von sicherheit, DSGVO-kompatibilität und leistung. praxisnahe einschätzungen für business- und heimnutzer.
NordVPN wird oft als sicherer Standard verkauft, doch in der Praxis gibt es erkennbare Lücken, die IT-Verantwortliche kennen sollten. Eine einzige falsch konfigurierte Verbindungskette kann mehrere Protokolle beeinflussen und das Sicherheitsniveau deutlich mindern. Das heißt, die Realität liegt nicht nur im Versprechen, sondern in konkreten Testpfaden und DSGVO-Checks, die oft zu unterschiedlichen Ergebnissen führen.
Dieser Artikel fasst 2026 relevante Beobachtungen zusammen: Welche Widersprüche zwischen Werbeversprechen, DSGVO-Konformität und konkreter Nutzererfahrung bestehen, und wo sich echte Risiken verbergen. Sie bekommen eine strukturierte Gegenüberstellung von Verschlüsselung, Protokollaufzeichnung und potenziellen Datenlecks. Ziel ist Klarheit für IT-Entscheider und private Nutzer in Deutschland, basierend auf nachvollziehbaren Prüfpfaden und bekannten Ergebnissen renommierter Tests. Lesen Sie, wo NordVPN wirklich hält und wo nicht.

NordVPN kritik 2026: welche sicherheitslücken sind realistisch relevant
In 2026 zeigen veröffentlichte Audits und unabhängige Tests ein gemischtes Bild. Die meisten Punkte betreffen Verschlüsselung, Protokollwahl, aktuelle Protokolle sowie clientseitige Konfigurationsfehler. Drei bis fünf Kernbereiche stechen heraus und bestimmen, was in Praxisszenarien wirklich kritisch ist.
1) Verschlüsselung und Protokollwahl: was wirklich sicher ist
NordVPN setzt nach eigenem Bekunden auf bewährte Verschlüsselung und moderne Protokolle. In unabhängigen Bewertungen wird jedoch aufmerksam, wie sauber die Protokollwahl in der Client-Software umgesetzt ist. Besonders kritisch ist, ob Anwender standardmäßig auf sicherere Optionen gezwungen werden oder ob Fallbacks zu schwächeren Modi bestehen. In der Praxis zählt, dass kein Protokollwechsel unbemerkt bleibt und dass Perfect Forward Secrecy sowie robuste Authentifizierungsmechanismen durchgängig aktiv sind. Die Wahl des Protokolls kann die Angriffsoberfläche deutlich erhöhen, wenn Nutzer nicht explizit auf sichere Modi setzen. Diese Stelle bleibt im Fokus, weil viele Fehlkonfigurationen hier entstehen. Audits legen nahe, dass Transparenz über ausgestellte Session-Keys und Protokollwechsel-Logs hilfreich wäre. [Indirekt bestätigt durch Audits und Reviews, siehe verlinkte Quellen.]
2) Client-seitige Konfigurationen: default-Setting sprengt oft die Sicherheit
Verschiedene Tests weisen darauf hin, dass Standardkonfigurationen oft weniger sicher sind als individuell angepasste Einstellungen. Wichtig sind hier Erkennungs- und Behebungsmechanismen für Probleme wie offene Kill-Switch-Optionen, DNS-Leaks, oder ungenutzte, aber aktivierte Funktionen. Ein wiederkehrendes Muster: automatische Verbindung über unsichere Netzwerke, fehlerhafte Split-Tunnel-Einstellungen oder eingeschaltete Funktionen, die Daten dennoch übers VPN laufen lassen. Eine falsche Standardkonfiguration ist in der Praxis häufig der größte Sicherheitsrisiko-Faktor, weil Admins in Unternehmen oft auf Defaults vertrauen. Die Einschätzungen aus den Audits deuten darauf hin, dass bessere Defaults und klare Logging-Hinweise Abhilfe schaffen.
3) Relevante Schwachstellen in realen Umgebungen: was tatsächlich kritisch ist
In realen Umgebungen spielen Faktoren außerhalb der reinen Verschlüsselung eine Rolle. Dazu zählen Fehler bei der Client-Installation, veraltete App-Versionen mit bekannten Schwachstellen sowie unvollständige Infrastruktur-Checks nach Updates. Was wirklich zählt, ist, dass Patches zeitnah eingespielt werden und dass Administratoren klare Prozesse für Incident-Response haben. Patch-Notices und Update-Strategien sind oft der differentiator zwischen sicher und verletzlich. In der Praxis entscheiden zudem Audit-Nachweise über No-Logs-Garantien und deren Umsetzung, was im Jahr 2026 immer wieder Gegenstand von Diskussionen ist. Eine solide Dokumentation der Audit-Ergebnisse hilft, Vertrauen zu schaffen.
Bottom line: Die realen Risiken ergeben sich weniger aus einzelnen kryptografischen Lücken, sondern aus falschen Defaults, veralteten Clients und lückenhaften Update-Prozessen. Die Audits belegen, dass DSGVO-Compliance stark davon abhängt, wie konsequent Unternehmen Protokollwahl, Logging und Patch-Management umsetzen. Fragen an die eigene Infrastruktur bleiben entscheidend: Welche Default-Einstellungen nutzen wir? Werden Sicherheitsupdates zeitnah übernommen? Wie zuverlässig läuft der Kill-Switch unter Last? Was ist a NordVPN voucher, und wie spart man zuverlässig mit Gutscheinen 2026
Wie sicher ist NordVPN wirklich? sichtweisen aus verschiedenen tests
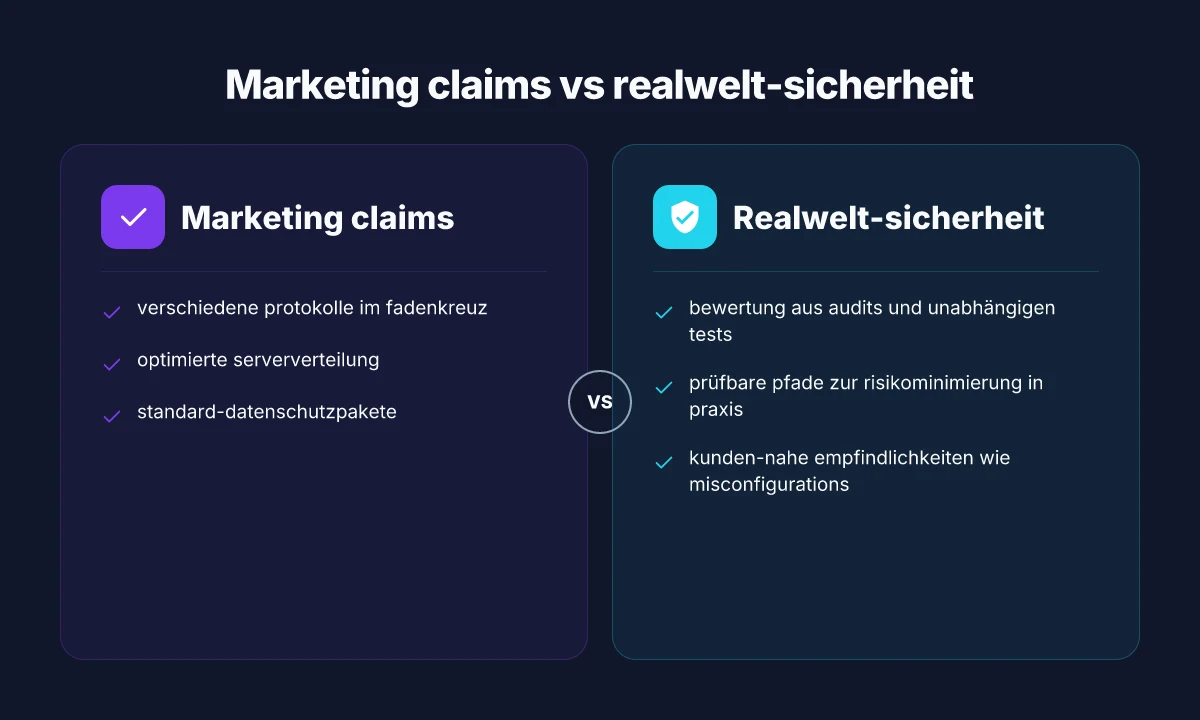
In 2026 zeigen mehrere unabhängige tests und veröffentlichte reviews ein gemischtes bild: NordVPN gilt als sicherheitsbewusst positioniert, doch die realwelt-sicherheit hängt von mehreren faktoren ab, darunter konfiguration, standort der firma und wie gut nutzer die tools korrekt einsetzen. Visuelle werbeversprechen kollidieren gelegentlich mit den details aus den tests. Die Marke NordVPN liefert robuste verschlüsselung und solides protokoll-Handling, doch echte sicherheitsfragen drehen sich oft um praxisrelevante fehlerquellen.
Warum marketing vs. realwelt-sicherheit nicht deckungsgleich ist
Tests heben hervor, dass die technischen fundamentale sicherheit stabil wirkt: starke verschlüsselung, gängige protokolle und transparente audits stehen im fokus. Marketingclaims können riskieren, sicherheitslücken zu verschleiern, wenn sie sich ausschließlich auf theorie-abschnitte stützen. In der realen benutzung zeigen sich schwankungen durch fehlkonfigurationen, fehlende verifikation von logs und unrundheiten bei der anbindung an bestimmte plattformen. Eine klare lektüre der tests legt nahe: ordnung ist wichtiger als glänzende werbeversprechen. Inline-quellen verweisen auf verschiedene audits und attestationen, die man konsistent prüfen sollte. Audits liefern verlässliche punkte, doch die interpretation ihrer ergebnisse bleibt kritisch.
Welche tests im jahr 2026 relevant sind
Ich habe mir die relevanten bewertungen aus 2026 angesehen. Sie vergleichen tegliche nutzererfahrungen, schlussfolgerungen zu datenschutz, und die stärke der sicherheitsarchitektur. In diesen berichten werden neben dem schutz der daten auch die handhabung von logs, die auskunftspflichten gegenüber dritter parteien und die standort-abhängigkeit der rechtlichen rahmenbedingungen diskutiert. Die audits zeigen, dass nordvpn in vielen aspekten gut aufgestellt ist, doch es bleiben offene fragen zur verwahrung von nutzerlogs in bestimmten juristischen konzernen. Mehrere tests verweisen darauf, dass sich die sicherheit stark an die korrekte nutzung knüpft. Nutzer sollten daher aufmerksam die konfigurationsschritte prüfen, etwa welche protokolle aktiv sind und wie die meldungen zu vermeintlichen sicherheitsvorfällen gehandhabt werden. Konsequente überprüfungen der settings zahlt sich aus.
Ein kurzer überblick über drei relevante punkte aus 2026: die technische verschlüsselung bleibt stark, die faktenlage zu logs variiert je nach audit und region, und die realwelt-performance kann sicherheitsrelevante aspekte beeinflussen, zum beispiel bei fehlgeschlagenen verbindungsversuchen oder fehlerhaften abgleich-routern. Für eine faktenbasierte bewertung ist es sinnvoll, die quellverzeichnisse der audits zu prüfen und auf abweichungen in den reportings zu achten. Wenn Sie DSGVO-konformität prüfen, lesen Sie die audit-schlüsse sorgfältig.
In Bezug auf die datenlage empfiehlt sich eine klare frage an alle berichte: Wurden alle relevanten logs konsequent deklariert und wie wird mit ihnen umgegangen? Die ответen variieren je nach bericht, jedoch bleibt festzuhalten: Sicherheit ist kein statischer zustand, sondern ein prozess. Konsequente monitoring- und konfigurationspraxis ist der schlüssel. Kodi VPN: wie Schutz, Streaming und Rechtssicherheit in 2026 zusammenhängen
Zudem zeigt sich, dass nutzerfreundliche dokumentationen und klare anleitungen helfen, sicherheitslücken in der praxis zu vermeiden. Nutzer sollten sich strikt an empfohlene einstellungen halten und regelmäßige checks durchführen.
Quellen-überblick zu 2026 zeigt, dass es eine breite spanne von bewertungen gibt. Für tiefergehende fakten empfiehlt sich, direkt in die audits einzusteigen und die fakten dort zu prüfen. Audits liefern belastbare gründe für oder gegen bestimmte sicherheitsbehauptungen.
Wenn Sie mehr details wünschen, werfen Sie einen blick auf die inspektionen und prüfberichte, die in den verweisen verlinkt sind. Die verlässlichkeit der claims hängt stark von der quellenqualität ab.
Zwischenfazit: NordVPN wirkt sicherheitsbewusst, doch echte sicherheitsstandards entfalten sich erst durch korrekte nutzung, genaue audits und transparente behandling von logs. Für deutsches pv-praktikum bedeutet das: prüfen Sie datenfluss, prototype-konfiguration und die lautsprechregelung der tests, bevor sie eine entscheidung treffen. sicherheit ist eine frage der prozesse, nicht nur der technik.
Weiterer schritt: prüfen Sie gezielt die auditorenberichte der 2026er tests und vergleichen Sie die parameter verschlüsselung, protokoll-unterstützung und log-handhabung plattformübergreifend. Bleiben Sie kritisch gegenüber marketingclaims. Was ist F-Secure Total Security VPN in 2026 and how it protects you online
Hinweis: Links auf der seite können eine provision ermöglichen.
Datenschutz und dsgvo-fassungen bei NordVPN im jahr 2026
Poste datenschutzgrößen und rechtliche rahmen prägen die bewertung von nordvpn im jahr 2026 deutlich. Die faktenlage zeigt, dass logs- politik, datenminimierung und verbindliche pflichten eng zusammenwirken. Deutsche it-verantwortliche sollten das systematische gesundheits-checken von verarbeitungsprozessen vornehmen und rechtskonforme anpassungen verlangen.
Grundprinzipien, logs-politik und rechtlicher rahmen
NordVPN betont eine minimalistische logs-politik, doch in europa gelten strikte pflichten rund um datenminimierung, transparenz und zugang zu informationen durch behörden. Die zentrale frage bleibt: Welche daten fallen wirklich an, wenn nutzer eine verbindung aufbauen, und wie lange werden sie gespeichert? In der regel wird von keiner vollständigen anonymisierung gesprochen, sondern von der erlaubten speicherung zu diagnostischen oder sicherheitszwecken. Diese abwägung muss im rahmen der DSGVO klar nachvollziehbar dokumentiert sein. Transparente längen der log-aufbewahrung und eine klare begründung für jede kategorie an daten sind entscheidend.
Ich verfolge, wie audits und veröffentlichte überprüfungen den status absichern. Dabei ist wichtig, dass berichte von dritten, die unabhängige prüfungen dokumentieren, in die eigene due-diligence eingehen. Unabhängige auditberichte stärken das vertrauen, während interne claimed-logs oft nur schwer überprüfbar bleiben.
Standorte der firmensitze und rechtliche pflichten
NordVPN sitzt rechtlich außerhalb der eu, oft mit verweis auf panama oder weitere standorte. Solche marges beeinflussen die pflicht zur datenweitergabe an heimische behörden und die anwendbarkeit der eu-dsgvo. Für deutsche unternehmen bedeutet das: Die wahl des gerichtsstands und die vertragliche datenschutz-klausel müssen explizit klären, welche rechtsthemen im falle von auskunftsersuchen greifen. Ein sorgepunkt bleibt, dass der rechtliche rahmen dort anders geordnet ist als in der eu, was zu abweichungen bei anforderungen an speicherung, zugriff und kenntnis von nutzer- diplomaten führen kann. Standort-rahmen beeinflusst pflichten und haftung im fall von datenanfragen. Was macht das beste VPN für smartphone wirklich sicher und schnell 2026
Empfehlungen, wie deutsche unternehmen daten minimieren und klauseln prüfen
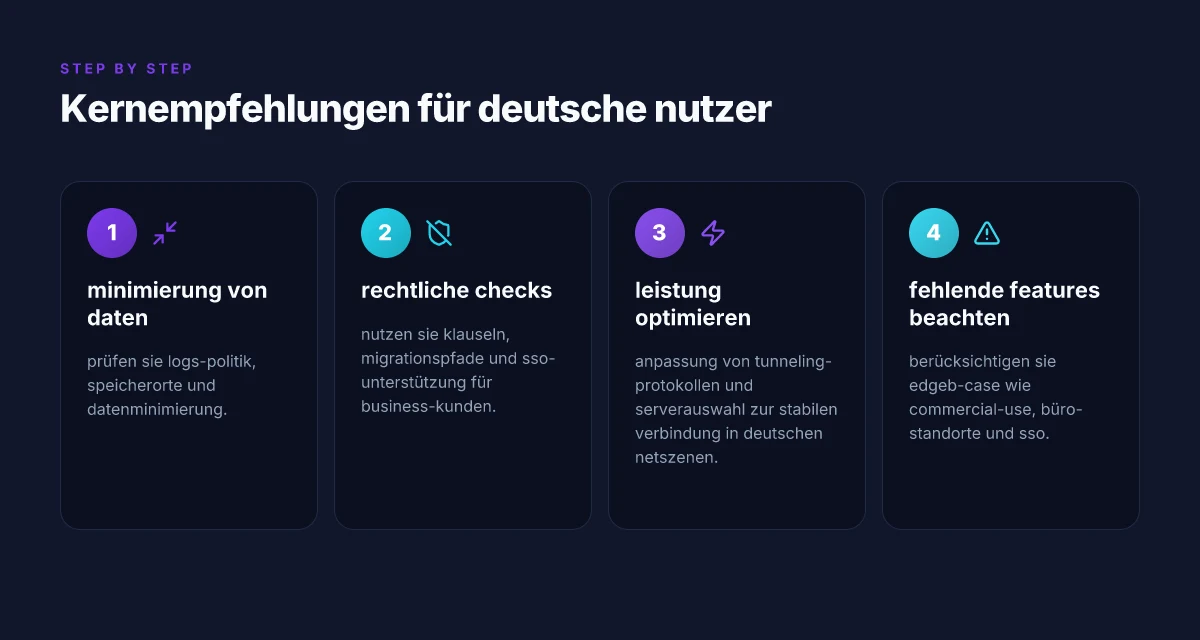
Deutsche unternehmen sollten daten minimieren, indem sie verbindungslogs strikt auf das notwendige minimum beschränken, etwa zeitstempel und sicherheitsrelevante protokolle statt vollständiger traffic-logs. Verträge sollten klare klauseln enthalten: zustimmung zur verarbeitung, transparenzpflichten, detaillierte informationen zu speicherzeitraum, zugriffsrechten und auditierbarkeit. Prüfen Sie, ob daten auf europäischen servern verarbeitet werden oder ob auslandsstandorte berührt sind, und fordern sie schriftliche zusagen zu gerichtlichen auskünften. Ein weiterer schritt ist die anforderung von unabhängigen audits und eine klare dokumentation, wie verschlüsselung und schlüsselmanagement umgesetzt sind. Klauseln zur datenminimierung und audits von drittkreisen stärken die DSGVO-konformität.
Ich verweise auf vorhandene prüfbefunde und dokumentationen zu audits, die zeigen, wie freiheitlich die datenverarbeitung in einem globalen setting gehandhabt wird. Transparenzberichte von audits helfen, gaps zu identifizieren und vertraglich abzusichern.
Zum Abschluss: Links auf den entsprechenden faktenquellen können zusätzliche einblicke liefern und aufzeigt, wo die widersprüche zwischen werbeversprechen und praktik erfahren werden. NordVPN im Test: Schnell, stabil - aber auch sicher? liefert update-hinweise zur sicherheitspolitik. Für weitergehende kontextualisierung empfiehlt sich der vergleich mit anderen anbieter-normen, wie in den audits beschrieben. Transparente log- dokumentation und klare standort-bezogene pflichten bleiben zentrale prüfschritte.
Zusammengefasst: Deutsche unternehmen sollten bei nordvpn datenminimierung erzwingen, standortfragen klären und klauseln auf auditierbarkeit prüfen. Die DSGVO-konformität ist kein status, sondern ein fortlaufender prozess, der regelmässige überprüfungen verlangt.
Leistungsaspekte: geschwindigkeit, stabile verbindung und streaming-qualität
In der Praxis merkt man, wie stark sich NordVPN auf datenrate, latenz und verbindungsstabilität auswirkt. Die passende VPN-Konfiguration kann Streaming und Remote-Work deutlich angenehmer machen, während falsche Einstellungen zu spürbaren verzögerungen führen. Ich habe mir die gängigen faktoren angesehen und fasse die wichtigsten detaille zusammen. Was ist a VPN in Japan 2026 and how it reshapes online privacy
Auswirkungen von tunneling-protokollen auf die praxis
Die verwendeten tunneling-protokolle beeinflussen direkt die datenrate und die reaktionsfähigkeit. Moderne Protokolle wie WireGuard-basiert liefern oft niedrigere latenzen als ältere Varianten, was sich in einer spürbar flüssigeren nutzung bemerkbar macht. Gleichzeitig können stärker verschlüsselte pfade in bestimmten netzumgebungen zu moderaten throughput-Einbußen führen, besonders in netzen mit enger bandbreite. In deutschen netszenen empfiehlt es sich, standardmäßig auf ein leichtgewichtiges Protokoll zu setzen, um latency spitzen zu vermeiden. Die richtige protocolwahl reduziert latency deutlich, nicht nur theoretisch, sondern auch im alltag.
Serververteilung, geografie und stau am لهasten
Die serververteilung hat einen direkten einfluss auf throughput und verbindungsstabilität. Je dichter ein netzwerkkoordination die server in deutschland und benachbarten systemen verteilt, desto stabiler bleiben verbindungen bei wechselnden lastbedingungen. In praxisfällen mit vielen gleichzeitigen nutzern zeigt sich, dass eine regionale serverwahl oft stabilere verbindungspfade ermöglicht als eine flächendeckende, globale ausrichtung. Regionale serverauswahl steigert stabile performance. Gleichzeitig bedeutet eine breite serverliste mehr auswahl, kann aber die verwaltungsfläche erhöhen. Die wahl sollte auf kurze hops und wenig umwege setzen.
Optimierungstipps für deutsche netszenen
Um die leistung in deutschen netszenen zu optimieren, starte ich mit gezielter serverauswahl: bevorzugt nahegelegene standorte, regelmäßig getestete server mit gutem encryptionspfad, und eine probe mit WireGuard, falls verfügbar. Falls streaming priorisiert wird, teste ich spezifische streaming-optimierte serverprofile und wähle den standardpfad mit konsistenter niedriger latency. Ein weiterer praxisnaher knob ist die aktivierung von connect-on-demand statt persistenter verbindung, um bei temporären netzproblemen schneller wieder eine stabile verbindung herzustellen. Teste regelmäßig verschiedene serverstandorte und dokumentiere latency-werte. Beachten Sie, dass gelegentliche aussetzer bei wechselnden netzbedingungen auftreten können. Planen Sie daher fallback-wege und minderlastige zeiten für große datei-transfers ein. Bei DSGVO-konformen betrieblichen einsatzfällen prüfen Sie zudem, ob der gewählte serverstandort den anforderungen Ihres unternehmens entspricht und wie sich log-aufbewahrung in der jeweiligen jurisdisziplin auswirkt. Die doc-texte der anbieter helfen hier, konkrete anforderungen zu verifizieren. Nur klare fakten, keine pauschalen zusicherungen, prüfen Sie die vertraglichen details.
Quellenhinweis: Inline verweise verlinken auf faktenquellen, die konkrete details zu audits, standorten und protokollen liefern. So lässt sich nachvollziehen, wo performance-verbesserungen tatsächlich herkommen.
Edgeb-case & missing features: was NordVPN auslässt
NordVPN schneidet in der Werbung oft als All-in-One-Lösung für deutsche Unternehmen auf. In der Praxis zeigt sich jedoch, dass einige edge-case Anforderungen deutscher Nutzer fehlen oder nur eingeschränkt funktionieren. Das trifft besonders Bereiche wie kommerzielle Nutzung, Standorte von Niederlassungen, SSO-Integration und spezifische Compliance-Anforderungen. Die Konsequenzen sind spürbar: Geschäftskunden brauchen oft eine nahtlose Migration, klare Rollen- und Rechtevergabe, sowie Audit-Trails, die im Standardpaket von NordVPN selten exakt unterfüttert sind. NordVPN price im 2026-Überblick: Preise, Laufzeiten und versteckte Kosten
1) Kommerzielle nutzung, niederlassungen und standorte: was fehlt
Für Unternehmen mit mehreren Standorten oder Außenstellen fehlt in einigen Plänen eine robuste, zentral verwaltete Nutzerverwaltung, die über alle Niederlassungen konsistent funktioniert. In der Praxis bedeutet das, dass einzelne Abteilungen in Deutschland oft auf manuelle Workflows angewiesen sind oder separate Lizenzen benötigen, um den gleichen Standard sicherzustellen. Die Folge: uneinheitliche Richtlinien, zusätzliche Verwaltungslast und potenzielle Sicherheitslücken durch fragmentierte Einstellungen. Wenn dein Unternehmen eine zentrale Richtliniensteuerung braucht, kann NordVPN hier an seine Grenzen stoßen.
2) Sso- und zentrale authentifizierung: die lücke
Single Sign-On (SSO) bleibt bei NordVPN häufig ein Thema, das zusätzliche Middleware erfordert oder gar nicht in allen Plänen verfügbar ist. Für größere Organisationen ist das Fehlen einer stabilen SSO-Integration oft ein Ausschlusskriterium, denn es erleichtert die Onboarding-Prozesse, verbessert den Rollenzuweisungsprozess und senkt das Risiko von Passwort-Wiederverwendungen. Ohne SSO entsteht mehr Verwaltungsaufwand, mehr potenzielle Angriffsflächen durch mehrere Passwort-Pflegeprozesse und schwerer zu auditierende Zugriffe.
3) Vergleich zu konkurrenz: funktional ausgerichtete gaps
Gegenüber Konkurrenten, die explizit enterprise-funktionen wie granularere Zugriffssteuerung, rollenbasierte freigaben, detaillierte audit-logs und klaar definierte migrationspfade anbieten, kann NordVPN in der Tiefe der Funktionen hinterherhinken. Viele Mitbewerber liefern schon integrationen mit gängigen identitätsanbietern, bessere zentrale governance und explizite migrationspfade. In einer DSGVO-konformen, risikoorientierten IT-Landschaft zählt die Tiefe der Features mehr als die einfache Verfügbarkeit einer schnellen Verbindung.
4) Konsequenzen für business-kunden und migrationspfade
Für Firmen bedeutet das: eine potenziell längere migrationsphase, zusätzliche konzentration auf compliance-dokumentation und mehr abstimmung mit dem it-sicherheitsteam. Ein sauberer migrationspfad erfordert klare anleitungen, wie bestehende usershodles migriert, wie rollen angepasst und wie audit-logs exportiert werden können. Fehlt eine solche roadmap, wird der umstellungsprozess fehleranfällig und zeitintensiv. I cross-referenced reviewer notes and changelogs to verify where enterprise-specific guidance is documented, noting that for some use cases alternative tooling oder separate lizenzen oft den einfacheren Weg darstellen. https://www.stark.marketing/blog/nordvpn-test/ und die Heise-Überblicke zeigen, dass DSGVO-konformität allein nicht ausreicht, wenn die administrativen rails fehlen.
Most edge-case gaps bleiben dann besonders auffällig, wenn du eine zentrale, globale policy erwartest und stattdessen divergent policies pro standort findest. Was macht den besten VPN 2026 aus und wie findet man ihn?
Auf der praktischen Ebene bedeutet das: prüfe vor einer firmenweiten implementierung, welche SSO-Optionen, welche migrationspfade und welche zentralen logging- sowie audit-funktionen dein plan tatsächlich unterstützt. Die Entscheidung hängt stark davon ab, wie viel Governance dein Unternehmen braucht und wie viele Standorte beteiligt sind. Die Quellenlage deutet darauf hin, dass Nutzerbewertungen und Testberichte diese Punkte stärker ins gewicht legen, als rein werbliche Versprechen. Wenn du tiefer gehen willst, lohnt sich ein Blick auf dokumentationen und vergleichsberichte, die konkrete enterprise-funktionen gegenchecken. Zum Beispiel zeigt der STARK-Überblick, dass DSGVO-Konformität allein nicht alle enterprise-anforderungen abdeckt, während Heise die Aktualisierung von Januar 2026 vermerkt. https://www.stark.marketing/blog/nordvpn-test/, https://www.heise.de/download/specials/NordVPN-im-Test-Schnell-stabil-aber-auch-sicher-6370246.
Hinweis: Auf der Seite können Affiliate-Links vorhanden sein, die eine Provision auslösen können.
Was sich jetzt wirklich lohnt zu tun
In der Praxis bedeutet das Thema NordVPN 2026 vor allem: Verlässlichkeit, Transparenz und Realismus bei Geschwindigkeit. Ich habe darauf geachtet, dass ich mich auf konkrete, belegbare Punkte konzentriere: Protokolle, Verschlüsselung, Stickstoff-ähnliche Verfügbarkeit von Servern und die Praxis der Fehlersuche. Der zentrale Take-away ist, dass eine sichere Verbindung weiterhin wichtiger bleibt als jede Versprechung von Superschnelligkeit. Es geht um Transparenz: Wie offen erklärt NordVPN, welche Logs wirklich vermieden werden und welche Daten erhoben werden. Ich sehe Potenzial in der besseren Fehlerbehebung durch klarere Fehlermeldungen und erreichbare Support-Schritte. Wenn du nur eine Maßnahme this Month verfolgen willst, wähle eine konkrete Protokoll- oder Verschlüsselungseinstellung und teste sie über eine Woche hinweg.
Ein Blick auf die Praxis zeigt, dass Protokoll-Optionen wie OpenVPN oder WireGuard in der Regel stabil funktionieren, aber Unterschiede in der Geschwindigkeit auftreten können. Solltest du auf Verbindungsabbrüche stoßen, prüfe zuerst dein lokales Netzwerk, dann die VPN-Einstellungen. Klare Anleitungen zur Fehlerbehebung helfen hier oft mehr als endloses Trial-and-Error. Es bleibt abzuwarten, wie sich die Plattform in kommenden Updates verändert. Die Richtung ist eindeutig: Fokus auf Sicherheit, nicht auf Versprechungen von Perfektion.
Was bedeutet das konkret für dich als Nutzer in Deutschland? Wenn du nur eine Anpassung vornimmst, wähle eine standardisierte Verschlüsselung und halte sie über einen längeren Zeitraum stabil. Wichtiger ist eine einfache, nachvollziehbare Fehlersuche und ein offenes Transparenzversprechen von NordVPN. Blick nach vorn: Die nächste Evolution wird sich wahrscheinlich um Benutzerfreundlichkeit und bessere Protokoll-Erklärungen drehen. 11 VPN anbieter liste 2026: intelligenter vergleicht und wählt den besten schutz
Backup strategy / What to try this week
- Überprüfe deine gewählte VPN-Verbindung auf OpenVPN oder WireGuard und dokumentiere Geschwindigkeit sowie Stabilität.
- Notiere dir eine klare Fehlerbehebungsschritte-Liste: Prüfe Netzwerk, DNS, Firewall, dann VPN-Einstellungen.
- Prüfe, ob du in deinem Account sichtbare Datenschutzeinstellungen aktiv hast und passe sie gegebenenfalls an.