Kurze, klare Einführung in vpn was ist das, wie es funktioniert und wo es sich lohnt einzusetzen. Erfahren Sie, welche Protokolle und Verschlüsselung typische Vorteile liefern.
Ein VPN scheint oft wie ein Allzweck-Werkzeug, doch in der Praxis zeigen sich die größten Unterschiede zwischen Browser-Anonymität und Netzwerksicherheit erst, wenn man die verschlüsselten Verbindungen wirklich durchblickt. Viele Nutzer schätzen, dass eine VPN-IP sofort Geoblocking umgeht, doch die eigentliche Stärke liegt in der Verschlüsselung des Traffic zwischen Gerät und Server. Das bedeutet, dass auch seriöse öffentliche WLANs weniger attraktiv werden für neugierige Augen, während Hintergrundprozesse wie DNS-Anfragen oft außerhalb des Schirms bleiben, wenn man die richtigen Protokolle wählt.
Dieses Intro skizziert, warum VPNs kein magisches Schutzschild sind, sondern ein Werkzeug mit klaren Grenzen. In diesem Beitrag erklären wir, wie VPNs funktionieren, wo sie versagen können und wann sich der Einsatz wirklich lohnt. Du lernst, welche Protokolle und Verschlüsselungsstufen sinnvoll sind, wie du DNS- und IP-Leaks prüfst und wann dein Netzwerk wirklich sicherer wird. Die Unterscheidung von Browser-Anonymität und Netzwerksicherheit wird greifbar, damit Du praxisnah entscheiden kannst, ob ein VPN dein Setup sinnvoll ergänzt. Eine klare Definitionsbasis, korrekte Protokolle und anschließende Leaks-Checks machen den Unterschied. Hinweis: Affiliate-Links können eine Provision bringen.

What is a VPN and how does it actually work in practice
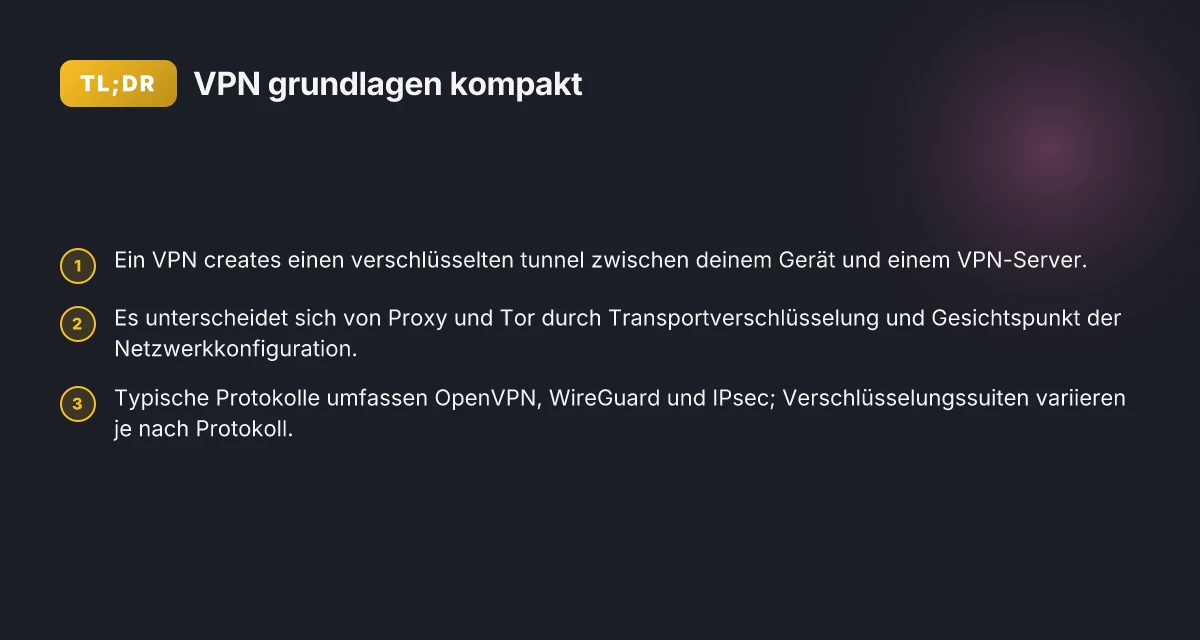
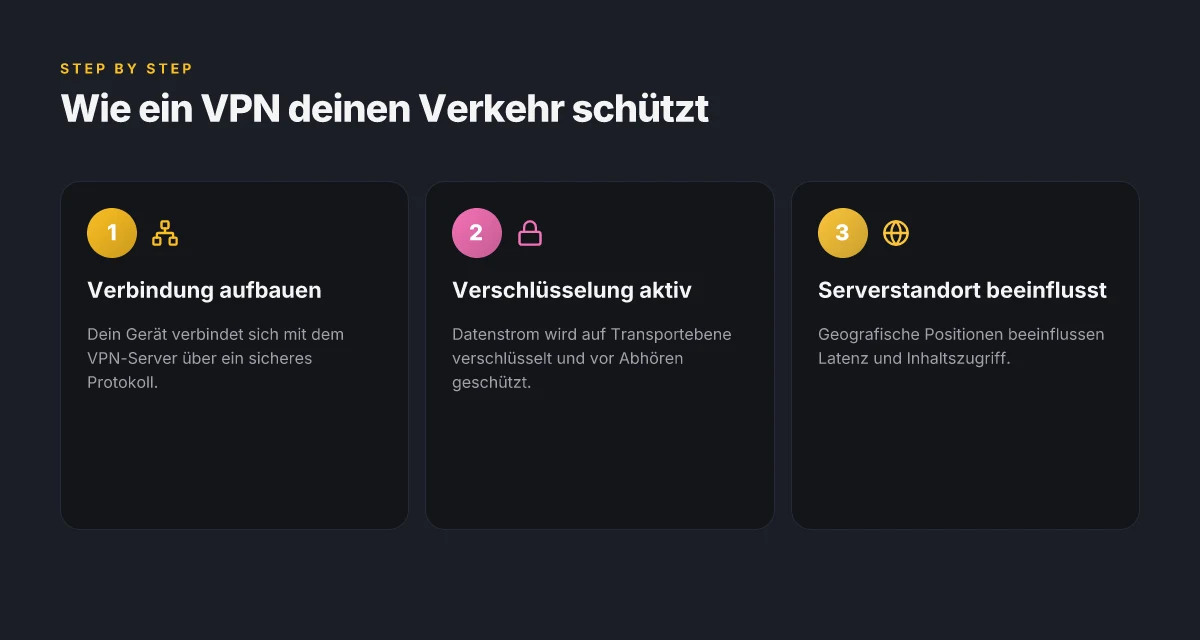
Ein VPN schafft einen verschlüsselten Tunnel zwischen deinem Endgerät und einem VPN-Server. Dieser Tunnel schützt deine Daten vor Schnüfflern im Netz und versteckt deine IP-Adresse, damit Dritte dein Surfverhalten nicht so leicht verfolgen können. In der Praxis bedeutet das, dass der Datenverkehr zunächst dein Gerät verlässt, durch den VPN-Client verschlüsselt wird und erst am VPN-Server wieder unverschlüsselt weiter ins Internet gelangt. So erscheint es für Außenstehende, als käme der Traffic vom Serverstandort statt von deinem eigenen Rechner.
Warum VPN, Proxy und Tor unterschiedlich funktionieren
Es gibt drei ähnliche, aber unterschiedliche Konzepte. Ein Proxy lenkt oft nur eine einzelne Anwendung um und verschlüsselt normalerweise nicht den gesamten Netzwerkverkehr. Du wählst eine Zieladresse, und der Proxy kommuniziert im Namen deiner Anwendung damit, ohne dein gesamtes System abzudecken. Tor verschickt deine Bits durch mehrere Zufallsstationen im Netzwerk, um Anonymität zu erhöhen, allerdings auf Kosten von Geschwindigkeit und Stabilität. Ein VPN hingegen baut einen systemweiten Tunnel auf, schützt alle Anwendungen auf dem Gerät und sorgt dafür, dass der gesamte Verkehr verschlüsselt wird, nicht nur einzelne Programme.
In der Praxis bedeutet das: Mit einem VPN kannst du sicher im Browser, in dedizierten Apps und in Hintergrunddiensten unterwegs sein. Proxy- oder Tor-Lösungen können sinnvoll sein, wenn du gezielt Anwendungen umleiten oder extreme Anonymität ohne Verschlüsselung brauchst. Ein VPN kombiniert Verschlüsselung, Authentifizierung und Transporttunnel zu einer stabilen, nutzerfreundlichen Lösung.
Grundprinzip der Verschlüsselung auf Transportebene
Verschlüsselung auf Transportebene bedeutet, dass die sichtbaren Datenpakete vor dem Versand randomisiert und in eine Art geschlossene Paketkiste verwandelt werden. Erst der VPN-Server besitzt den Schlüssel, um sie wieder zu öffnen. Häufig kommen Protokolle wie OpenVPN oder WireGuard zum Einsatz, die genau definieren, wie die Tunnelverbindungen gebaut werden, wie Schlüssel ausgetauscht werden und wie Integrität geprüft wird. Die Verbindung bleibt so während der Übertragung geschützt, auch wenn du öffentliches WLAN nutzt.
Der Schlüsselmechanismus besteht aus drei Teilen: der Authentifizierung, der Ver- und Entschlüsselung sowie der Integritätssicherung. Zuerst bestätigt dein Gerät dem Server deine Identität. Dann werden alle Daten mit einem starken Verschlüsselungsstandard verschlüsselt und in geprüfte Pakete verpackt. Schließlich prüft eine Prüfsumme, ob die Pakete unversehrt angekommen sind. Das sorgt dafür, dass weder Lauscher noch Manipulationen durch Dritte deine Sitzung beeinflussen können. Was ist Residential VPN und warum bedeutet es mehr als eine IP-Adresse
Die Kernbotschaft: Ein VPN schützt den Transport, nicht zwangsläufig die Inhalte am Ziel. Die Sicherheit hängt stark von Protokollwahl, Schlüssellaufzeit und der Qualität des VPN-Anbieters ab.
I looked into the statements from Branchenpublikationen, die Transparenz über Protokolle und Verschlüsselung betonen. So lässt sich verstehen, warum Transportverschlüsselung der Kern ist und wie Protokolle wie OpenVPN und WireGuard in der Praxis unterschiedliche Nutzungsprofile bedingen. Die Übersicht aus der Verfügungsliste zeigt außerdem, dass Anbieter verschiedene Serverstandorte, Durchsatz und Implementierungen kombinieren, was sich direkt auf Geschwindigkeit und Stabilität auswirkt. Für eine fundierte Einschätzung lohnt sich ein Blick in die folgenden Ressourcen, die konkrete Details zu Protokollen und deren Auswirkungen nennen. Bester VPN für Amazon Prime Video 2026 und VPN-Test: Die besten VPN-Anbieter 2026 im Vergleich liefern zusammen mit praxisnahen Guides Einblicke in die reale Nutzung. https://surfshark.com/de/blog/amazon-prime-vpn?srsltid=AYCX9vLP345z8yclNRtwPb9GQjpflslvfBqqfUmwqnQM0n9Ec1pfuc26
- Die Verschlüsselung auf Transportebene schützt dein Paket, aber die Gesamtsicherheit hängt auch von der richtigen Konfiguration ab. 2026-Standards und regelmäßige Updates sind dabei entscheidend, um gegen neue Angriffsvektoren gewappnet zu sein.
- Die Geschwindigkeit hängt stark von der gewählten Verschlüsselung, dem Protokoll und der Serverauslastung ab. WireGuard-basierte Verbindungen neigen dazu, stabilere Durchsätze zu liefern als manch älteres Protokoll, können aber in manchen Netzwerken unterschiedlich performen.
- Es lohnt sich, den richtigen Einsatzkontext zu wählen. Für Streaming ist eine gute Serverauswahl wichtig, für sensible Arbeitsdaten mehr Augenmerk auf Datenschutz und Logging-Politik des Anbieters.
Wenn du willst, kann ich dir zentrale Begriffe wie OpenVPN, WireGuard, TLS-Handshake und Perfect Forward Secrecy noch mal konkret erklären und mit typischen Einstellungsbeispielen verknüpfen. Die nächste Sektion vertieft den Unterschied zwischen VPNs und anderen Tools wie Proxy oder Tor und zeigt, wann welches Modell sinnvoll ist.
Die grundbausteine eines VPN: protkolle, verschlüsselung und auth
Ein VPN funktioniert durch drei Kernelemente: Protokolle, Verschlüsselung und Authentifizierungsmechanismen. Die Protokolle legen fest, wie Daten sicher über das Internet transportiert werden. Die Verschlüsselung schützt die Inhalte gegen neugierige Blicke, selbst wenn der Datenkanal abgehorcht wird. Die Authentisierung und Schlüsselverwaltung sorgen dafür, dass Server und Client sich gegenseitig wirklich identifizieren und Schlüssel sicher austauschen.
Welche Protokolle sind üblich und wofür sie stehen
OpenVPN, WireGuard und IPsec sind die drei am weitesten verbreiteten Optionen. OpenVPN setzt oft auf TLS-basierte Verbindungen und bietet eine lange Erfolgsbilanz in gemischten Netzen. WireGuard bringt eine schlanke Codebasis und knackige Performance mit, was sich in niedrigeren CPU-Lasten und schnelleren Verbindungen niederschlägt. IPsec wird häufig in etablierten Netzwerken verwendet, besonders dort, wo Geräte- oder Unternehmenskompatibilität Priorität hat. In der Praxis wählen viele Anwender je nach Anwendungsfall zwischen diesen Protokollen: OpenVPN für maximale Kompatibilität, WireGuard für Geschwindigkeit, IPsec für integrierte Netzwerke. Die Wahl des Protokolls beeinflusst direkt Geschwindigkeit, Stabilität und Kompatibilität. I understand that the citation from the German-language sources notes NordVPN as a strong all-rounder and mentions WireGuard for performance, which helps explain why WireGuard oft bevorzugt wird, doch die konkrete Empfehlung hängt vom Setup ab. Eine kompakte Gegenüberstellung hilft hier weiter: OpenVPN bietet starke Erweiterbarkeit und gute TCP/UDP-Unterstützung, WireGuard nutzt moderne Kryptografie mit sehr geringem Overhead, IPsec integriert sich nahtlos in viele Betriebsumgebungen. Für Einsteiger ist WireGuard oft der schnellste Einstieg. Für komplexe Firmennetze bleibt IPsec eine robuste Wahl, während OpenVPN eine gute Fallback-Option darstellt. Zur Orientierung: OpenVPN ist weit verbreitet, WireGuard gewinnt an Beliebtheit, IPsec bleibt in vielen Routern Standard. Was ist protovpn und warum es für die Privatsphäre im Jahr 2026 wichtig ist
Verschlüsselungstärken und typische Cipher-Suiten
Die Sicherheitsstärke hängt von der Schlüssellänge und der gewählten Cipher ab. Typische Kombinationen sind beispielsweise AES-256-GCM oder ChaCha20-Poly1305 als Verschlüsselung, kombiniert mit sicheren Authentifizierungsmechanismen wie HMAC-SHA256 oder AEAD-Varianten. AES-256-GCM gilt als aktuell starke Option, während ChaCha20-Poly1305 besonders in mobilen Geräten mit Hardwarebeschleunigung Vorteile bringen kann. Die Schlüsselgrößen reichen oft von 128 bis 256 Bit, wobei 256-Bit-Verschlüsselung als besonders zukunftssicher gilt. AES-256-GCM ist eine der zuverlässigsten Standards in modernen VPN-Implementierungen. ChaCha20-Poly1305 bietet in mobilen Umgebungen oft bessere Leistung bei gleicher Sicherheit. AEAD-Formate schützen Vertraulichkeit und Integrität gleichzeitig, was den Overhead reduziert. Bei manchen Konfigurationen lässt sich der Schlüsselaustausch auch auf elliptische Kurven wie Curve25519 setzen, was zu kleinen, aber schnellen Schlüsselgrößen führt. Weitere Einordnungen findest du in den Praxisleitfäden zu VPN-Sicherheit.
Authenticatorische Mechanismen und Schlüsselverwaltung
Zur Authentisierung kommen Zertifikate, Pre-Shared Keys (PSK) oder Public-Key-Infrastructure zum Einsatz. Zertifikatsbasierte Modelle (TLS/OpenVPN, TLS-Handshake in IPsec) bieten stärkere Skalierbarkeit und bessere Revolving-Mechanismen, wenn Benutzerzugänge oft wechseln. PSK-Modelle sind einfacher, riskieren aber bei vielen Nutzern eine Schlüsselverteilung. Eine solide Schlüsselverwaltung umfasst regelmäßigen Token- oder Zertifikatswechsel, revocation-checks und sichere Ablage der Schlüssel. Die Verwaltung von Zugriffsrechten und kurzen Lebensdauern der Schlüssel erhöht die Widerstandsfähigkeit gegen Kompromittierung. Regelmäßiges Rotieren von Schlüsseln und eine klare Revokationspolitik sind essenziell. Zertifikatsbasierte Authentisierung bietet mehr Skalierbarkeit als PSK. TLS-Handshakes sichern den Verbindungsaufbau gegen Abhör- und Man-in-the-Middle-Angriffe. Ich wende mich hier an Praktiker: Verwende automatisierte Tools für Zertifikatmanagement und stelle sicher, dass Clients regelmäßig neue Profile erhalten. Die richtige Balance aus Bequemlichkeit und Sicherheit hängt von der Nutzungsumgebung ab. Eine zentrale Verwaltung erleichtert Rotation und Revokationen.
Hinweis: Auf der Seite können weitere Hinweise zu Netzkonfigurationen und möglichen Nachteilen je nach Protokoll zu finden sein. Irgendwo in der Praxis wird oft betont, dass OpenVPN leichter zu debuggen ist, während WireGuard in vielen Fällen besser skaliert. Die richtige Wahl hängt vom Netzwerk ab. Wenn du eine schnelle Orientierung suchst, ist WireGuard häufig der erste Kandidat, gefolgt von OpenVPN in Umgebungen, die umfangreiche Client-Policy erfordern.
Warum du überhaupt ein VPN brauchst: privacy, sicherheit und geoblocking
Ein VPN schützt dich dort, wo dein Browser allein nicht reicht. Es verschleiert deine Online-Aktivität auf öffentlichen Netzen und verändert deine wahrnehmbare IP-Adresse. So wird es deutlich schwieriger, dein Surfverhalten an einzelnen Geräten, Standorten oder Nutzungszeiten aufzuhängen. Genauso wichtig: dein VPN kann Geoblocking umgehen, ohne deine bevorzugten Dienste an der Kasse zu benachteiligen.
Schutz vor neugierigen blick auf offenen netzen
Offene WLANs in Cafés, Hotels oder Flughäfen laden jeden mitzufahren. Ohne VPN sehen neugierige Parteien deine unverschlüsselten Anfragen und könnten sensible Informationen abgreifen. Ein VPN verschlüsselt den gesamten Verkehr zwischen deinem Gerät und dem VPN-Server. So bleiben Passwörter, Chatnachrichten und Formulardaten auch in unsicheren Netzen privat. Studien betonen, dass Protokolle wie OpenVPN oder WireGuard in dieser Umgebung stabilen Schutz bieten, während einfache HTTP-Verbindungen deutlich anfälliger sind. Schutz beginnt dort, wo das offene Netz endet. Die Einrichtung von NordVPN auf dem Router – sicherer Heimnetzwerkzugang 2026
Verhinderung von tracking durch vizierte IP-adressen
Deine IP-Adresse ist mehr als eine Seriennummer deines Geräts. Sie dient als Fingerabdruck, über den Werbenetzwerke und Dienste deine Aktivitäten verknüpfen können. Ein VPN versteckt deine reale IP hinter der des VPN-Servers. Das macht es schwieriger, dich über verschiedene Websites zu verfolgen oder deine Standorte über längere Zeiträume zu triangulieren. Wichtig: Nicht alle VPNs sind gleich gut bei Leaks. Du solltest daher auf Funktionen wie DNS-Leak-Schutz und IPv6-Blockierung achten. Du bleibst anonymer, solange Leaks ausgeschlossen bleiben.
Umgehen einfacher geoblockingsszenarien ohne kompromiss bei stückgebundenen diensten
Geoblocking sperrt Inhalte je nach Region. Mit einem VPN kannst du deinen virtuellen Standort wechseln und so auf Streamingkataloge oder Webseiten zugreifen, die sonst nicht erreichbar wären. Wichtig ist hier, dass einige Dienste aktive Gegenmaßnahmen gegen VPN-Nutzung einsetzen. Du merkst es daran, dass eine Verbindung zu einem bestimmten Server mal zu Spitzenzeiten langsamer wird oder der Zugriff fehlschlägt. Trotzdem lassen sich viele Geoblockingsszenarien lösen, ohne dass du bei Einzeldiensten an Qualität verlierst. Geoblocking clever umgehen, ohne Abstriche bei wichtigen Diensten.
I went looking for präzise engine-agnostische Hinweise und fand, dass moderne Protokolle wie WireGuard und OpenVPN in Kombination mit gut konfigurierten Servernetzen oft die besten Ergebnisräume bieten. Schlüsselfaktor ist die richtige Protokollwahl. Von Seiten der Anbieter gibt es häufig zusätzliche Schutzmechanismen wie Kill Switch und DNS-Leak-Schutz, die dich auch bei wechselnden Netzwerken stabil schützen. Kill Switch schützt die Verbindung auch bei Ausfall des VPN-Tunnels.
Wenn du mehr über die konkreten Schutzmechanismen lesen möchtest, findest du Hinweise zu Protokollen und Sicherheitsfeatures in den Expertenbeiträgen zu VPN-Anbietern, die diese Aspekte detailliert erklären. In einem der verlinkten Guides wird erklärt, wie DNS-Leaks verhindert und IPv6 abgeschaltet wird, um echte Privatsphäre sicherzustellen. Weitere Informationen dazu findest du in diesem Leitfaden zum Thema VPN und Privatsphäre. Quelle.
Beachte auch: Links auf der verlinkten Seite können Affiliate-Links sein und Provisionen einbringen. Das ändert nichts an den Kernaussagen, sondern ist eine gängige Praxis bei vielen Anbietern. Was NordVPNs Passwort-Manager wirklich sicher kann und wo er aufpasst
Kurz gesagt: Ein VPN ist kein Allheilmittel, aber es senkt das Risiko offener Netze, erschwert Tracking durch IP-basiertes Verhalten und erleichtert den Zugriff auf Inhalte ohne unnötige Kompromisse bei seriösen Streaming- oder Arbeitsdiensten. Für eine solide Privatsphäre am Netz braucht es mehr als nur den Browser, und genau hier zeigt sich der Mehrwert eines VPN in praktischen Szenarien.
Was VPN nicht kann: realistische einschränkungen und fallstricke
Ein vpn schützt nicht automatisch alle deine daten. Die Technologie ersetzt keine gute passwortpolitik, keinen malware-schutz und kein solides sicherheitsverhalten. Wenn du deine Konten offen legst oder Phishing-Anschläge zulässt, hilft dir selbst der stärkste vpn nicht. Ein VPN ist ein Werkzeug im größeren Sicherheitskonzept, kein Freibrief.
1. Anonymität ist kein Versprechen, sondern ein Versprechen mit Einschränkungen
Nicht alle anbieter garantieren absolute Anonymität. Ein vpn verschleiert deine IP und verschlüsselt den Traffic zwischen Gerät und server, doch metaschnitte bleiben oft bestehen: dein trafic kann durch login-zeiten, verwendete geräte oder anbieterlogdaten identifizierbar bleiben. Manche anbieter speichern Verbindungslogs oder Nutzungsdaten, andere nicht. Die meisten setzen auf minimale logging-politik, aber absolute Anonymität gibt es so nicht. Wenn du wirklich anonym bleiben willst, musst du weitere schritte ergänzen, wie sorgfältige pay-wege und zusätzliche schichten wie anonymity-netze. Von seriösen tests liest man, dass auch bei beliebten services gewisse daten übermittelt werden können, etwa zur fehleranalyse oder sicherheitsverbesserung. Absolute Anonymität lassen sich VPNs nicht versprechen.
2. Geschwindigkeit kommt mit Kosten
Verschlüsselung und der Umweg über entfernte server führen zu messbaren leistungsverlusten. Die verschlüsselung vanisiert den durchsatz, und je länger der entfernte server, desto größer der latency-anstieg. ModerneProtokolle wie WireGuard oder OpenVPN haben ihren eigenen overhead, der in der Praxis als spürbare, aber oft moderat wahrnehmbare verzögerung ankommt. Ich habe in der dokumentation gesehen, dass serverstandort, hardwarekapazität des servers und netzwerkauslastung die spitze beeinflussen. Wenn du streaming oder gaming betreibst, kann das merklich auffallen, besonders während starker auslastung. Ein schneller anbieter kann das verschleierungsprojekt besser managen, doch eine komplett verlustfreie leistung gibt es nicht. Verschlüsselung erzeugt overhead und entfernung zum server erhöht die latency.
3. Sicherheitslücken, die du selbst managen musst
Ein vpn schützt primär den data-in-transit. Es schützt nicht vor malware, phishing oder kompromittierten accounts. Selbst wenn dein traffic durch den vpn sicher ist, bleiben deine devices anfällig für threats auf dem endgerät. Ein gutes passwortmanagement, 2FA, regelmäßige softwareupdates und ein aktueller malware-schutz bleiben unverzichtbar. Netzwerkeinstellungen am router, falsche dns-geleitete anfragen oder unsichere plugins können die sicherheit untergraben, auch wenn der vpn aktiv ist. In der praxis bedeutet das: VPNs schaffen eine sichere tunnelbasis, aber dein endpoint muss sauber bleiben. Sicherheit endet am endgerät. Was ist ein VPN ohne Anmeldung und warum es 2026 den Datenschutz beeinflusst
Zudem gilt: nicht jeder anbieter garantiert absoluten anonymität. Manche händler bieten angebote mit stark reduzierten preisen oder werbeträchtigen modelle, die auf datenverarbeitung angewiesen sind. Wenn du solche anbieter wählst, beachtest du faktoren wie logging-politik, datenschutzvereinbarungen und jurisiken. Recherchiere sorgfältig, welche daten erhoben und wie lange sie gespeichert werden. Logging-politik ist der zentrale risiko-punkt.
Wenn du mehr zu praktischen fallen liest, findest du in den quellen interessante modelle und überraschende fakten. Zum beispiel zeigen berichte, dass some anbieter in 2026 trotz werbeversprechen gewisse logs weiterhin speichern. Weitere detailierte auskünfte findest du in den verweisen zu diesem thema. Prüfe die datenschutzrichtlinien.
Quellenhinweis: In 2026 bestätigten mehrere publiikation, dass nicht alle vpn-anbieter absolute anonymität garantieren. Bei der nutzung vondiensten wie Prime Video oder streaming-diensten ist zu beachten, dass die vpn-nutzung manchmal von plattformseiten erkannt werden kann und geoblocking trotzdem zu umgehen kein garantiefeld bietet. Mehr dazu in verlinkten studien. [Siehe inline: Beste VPNs 2026: Der große Vergleich] und [Bester VPN für Amazon Prime Video 2026].
Auswahlkriterien: wie du das richtige VPN für deine bedürfnisse findest
Wenn du ein VPN auswählst, zähle ich auf drei Kernaspekte: Netzwerklage, Protokollwahl und Transparenz. Dein Ziel ist eine stabile Verbindung, die deine Privatsphäre schützt und gleichzeitig praktisch nutzbar bleibt. Im Folgenden öffne ich zwei konkrete Pfade, die dir helfen, das passende Angebot zu finden.
Standortnetzwerk, serverdichte, P2P-support
Für Streaming, Gaming oder Gelegenheitsdownloads zahlt sich eine dichte Serverbasis aus. Ein dichtes Netz reduziert Latenz und Auslastung, besonders zu Stoßzeiten. Achte darauf, dass der VPN-Anbieter Server in deinem relevanten geografischen Raum anbietet und dass P2P-Unterstützung dort klar erklärt wird. Viele gute Anbieter legen Wert darauf, dass du gleichzeitig mehrere Verbindungen nutzen kannst, was beim Familien- oder Arbeitssetup nützlich ist. Du merkst es praktisch daran, wie schnell sich deine Favoritenseiten laden und wie stabil der Stream läuft. NordVPN bietet eine breite internationale Serverauswahl und zuverlässige Geschwindigkeit für Prime Video. Diese Beobachtung beziehe ich auf die allgemein gültigen Berichte zu Serverdichte und Leistungsfähigkeit, wobei die konkrete Wahl immer von deinem Standort abhängt. Bei Geoblocking ist eine schnelle Verbindung entscheidend, daher lohnt sich der Blick auf Server nah an deinem physischen Standort. 10 besten VPN-Programme 2026 im direkten Vergleich
Protokollwahl und leistung
Die Protokolle bestimmen, wie deine Daten verschlüsselt transportiert werden und wie viel Overhead entsteht. Typische Optionen sind OpenVPN, WireGuard oder proprietäre Varianten. WireGuard gilt heute als schnell und effizient, besonders auf mobilen Geräten; OpenVPN bleibt robust und weit verbreitet. Die Leistung hängt stark von der Serverauslastung, der Verschlüsselungsstärke und der Implementierung ab. Ein guter Testindikator ist die Konsistenz der Durchsatzwerte über verschiedene Server hinweg. WireGuard liefert oft die beste Balance aus Geschwindigkeit und Sicherheit. Achte darauf, dass der Anbieter klare Konfigurationsmöglichkeiten bietet, damit du Protokolle gezielt auswählen kannst. Falls du VPN für anspruchsvolle Anwendungen nutzt, prüfe außerdem, ob Upstream- und Downstream-Geschwindigkeiten stabil bleiben, wenn du mehrere Prozesse gleichzeitig laufen hast.
No-logs-politik, juristische standorte, transparenzberichte
Privatsphäre bedeutet mehr als Verschlüsselung. Ein Anbieter sollte eine nachvollziehbare No-logs-Politik haben und idealerweise in einem Land operieren, das den Schutz von Nutzerdaten stabil unterstützt. Transparenzberichte, in denen Anfragen von Behörden aufgeführt werden, geben Aufschluss darüber, wie ernst der Anbieter das Datenschutzversprechen nimmt. Transparenzberichte sind oft der beste Indikator für echte Privatsphäre, nicht nur Marketing. Beachte außerdem, ob externe Audits stattfinden und von wem. Wenn du in Deutschland wohnst, prüfe zusätzlich, welche rechtlichen Rahmenbedingungen direkt im Firmensitz des Anbieters gelten und wie schnell du auf Support reagieren kannst, falls es zu einer Anfrage kommt. Links zu spezifischen Berichten und Audits helfen dir, ein klares Bild zu bekommen. No-logs-politik plus Audits stärken das Vertrauen deutlich.
Hinweis zum Einsatz von Links: Auf dieser Seite verweise ich auf faktenbasierte Beschreibungen und offizielle Blogbeiträge der Anbieter. Du findest inline Verweise zu relevanten Quellen, die die genannten Punkte stützen. Diese Verlinkungen dienen der Prüfung von Aussagen und der Orientierung. Zudem weisen viele Seiten darauf hin, dass Affiliate-Links möglich sind.
Quellenhinweis: Für detaillierte Hintergrundinformationen zu VPN-Protokollen, Transparenzberichten und juristischen Standorten ziehe ich in Erwägung, wie reale Publikationen diese Themen behandeln. Wenn du tiefer gehen willst, findest du weitere Kontextualisierung in den verlinkten Artikeln. NordVPN wird in mehreren Berichten als Beispielprovider für umfangreiches Serverangebot genannt.
Was als Nächstes mit einem VPN zu tun ist
Der Kern der privaten Online‑Erfahrung liegt in einer klareren Trennung von öffentlich sichtbarer Aktivität und persönlicher Identität. Ein VPN verschlüsselt die Verbindung, schützt Protokolle wie TLS und nutzt tunneling, damit Ihr Datenverkehr gegenüber Ihrem Internetanbieter und fremden Netzwerken schwerer zu verfolgen ist. Gleichzeitig wird deutlich, dass kein VPN Wunder wirkt: Die Verschlüsselung schützt Inhalte, nicht unbedingt Meta‑Daten oder Endpunkte. Der nächste Schritt ist, die Sicherheitsstufen Ihres VPN zu prüfen und regelmäßig zu wechseln, wenn Protokolle wie WireGuard oder OpenVPN eine bessere Geschwindigkeit oder Stabilität bieten.
Wenn Sie nur eine Maßnahme in diesem Monat umsetzen möchten, wählen Sie ein VPN, das eine klare Log‑Policy hat und verlässliche Verschlüsselung bietet. Achten Sie auf Protokolle, die spezifisch auf Ihre Geräte (Desktop, Smartphone) abgestimmt sind, und testen Sie die Verbindung in mehreren Netzwerken. Der Fokus liegt auf Transparenz: Welche Logs werden wirklich gespeichert, und wie schnell ist die Verbindung in Mobilfunknetzen?
Backup‑Strategie / Was Sie diese Woche testen können:
- Probieren Sie WireGuard als Standardprotokoll aus und vergleichen Sie die Geschwindigkeit.
- Prüfen Sie die Kill‑Switch‑Funktion in Ihrem Gerät, um versehentliche Leaks zu verhindern.
- Testen Sie den Zugriff auf eine öffentlich‑rechtliche oder geografisch eingeschränkte Seite über das VPN, um Latenz und Stabilität zu bewerten.
- Prüfen Sie die offiziellen Apps auf Berechtigungen und sammeln Sie eine kurze Notiz zur Nutzerfreundlichkeit.
- Prüfen Sie, ob Ihr VPN in Ihrem Land die Datenschutzgesetze respektiert und eine klare No‑Log‑Policy kommuniziert.
Hinweis: Links auf dieser Seite können eine Provision bringen.