Erfahren Sie, was residential vpn bedeutet, wie es funktioniert und welche Vor- und Nachteile es im Heimnetz hat. Fokus auf Sicherheit, Datenschutz und Performance.
Ein residential vpn entzieht der IP-Wolke die Kontrolle: Statt einer starren Adresse wählen Geräte meist eine echte Haushalts-IP, was Privatsphäre bietet und Zugang zu standortabhängigen Diensten erleichtert. Der Unterschied liegt in der Verbindung über echte Wohnadressen, nicht in einem reinen VPN-Konto. Wenn Sie das Konzept verstehen, erkennen Sie schnell, warum sich dieser Ansatz von Standard-VPNs unterscheidet.
In diesem Artikel zeige ich, wie Wohn-IP-Adressen funktionieren, welche Risiken sie bergen und wie Sie sie sicher im Heimnetz einsetzen. Verschlüsselung und Protokollwahl sind zentrale Stellschrauben, doch auch Anbieterregelungen zu Inhalts- oder Nutzungsbeschränkungen gehören dazu. Für Privatnutzer bedeutet das: Sie bekommen mehr Flexibilität, aber auch mehr potenzielle Stolpersteine, etwa Filter im Heimnetz oder komplexere Einrichtung. Eine klare Checkliste hilft, Fehlkonfigurationen zu vermeiden, bevor Sie loslegen.

What is residential VPN und wie es das heimnetz beeinflusst
Ein residential vpn ist ein VPN-Dienst, der oft echte Wohn-IP-Adressen nutzt. Anders als kommerzielle VPN-Server-Adressen oder proxy-basierte Lösungen, die meist auf Rechenzentren springen, erscheinen residential IPs wie normale Haushaltsverbindungen. Das bedeutet für Ihr Heimnetz: Standorte wirken glaubwürdig, Dienste sehen den Verkehr als aus einer echten Wohngelegenheit kommend.
Warum residential VPN anders funktioniert
Residential VPNs ordnen Ihnen eine IP zu, die von Wohnadressen stammt. Diese IPs teilen sich IP-Räume mit regulärem LTE- oder Kabelanschluss, wodurch manche Standorte näher an der Realität eines Besuchs erscheinen. Im Vergleich zu Standard-VPN-Servern, die oft in Cloud-Netzwerken gehostet werden, können residential Anbieter damit besser geografische Konsistenz liefern. Gleichzeitig bedeuten echte Wohn-IP-Adressen jedoch auch, dass Missbrauchsbekämpfung bei manchen Diensten sensibler reagiert. Die Technik dahinter basiert typischerweise darauf, dass der VPN-Tunnel durch Internetleitungen geführt wird, die tatsächlich Wohnbenutzer nutzen, statt anonyme Rechenzentrums-Infrastruktur zu verwenden.
In gleichem Atemzug gilt: Nicht alle Anwendungsfälle profitieren von dieser Art IP-Tuning. Für streaming- oder ortsabhängige Dienste, die vermeintlich regionale Inhalte liefern, kann eine Wohn-IP hilfreich sein. Für komfortable Remote-Zugriffe oder einfache Anonymisierung reichen oft auch herkömmliche VPN-Server. Ich habe die Übersicht der seriösen technischen Dokumentationen geprüft, die erläutern, wie Wohn-IP-Adressen in Netzwerken funktionieren und welche Fallstricke sie bergen. So lässt sich einschätzen, ob ein residential vpn im konkreten Heimnetz sinnvoll ist.
Typische einsatzszenarien im heimnetz
- Standortabhängige Dienste testen oder nutzen: Wenn Sie regionale Inhalte oder Dienste benötigen, die eine bestimmte Ortskennung prüfen, kann eine Wohn-IP nützlich sein.
- Legitimer remote zugriff auf Heimgeräte: Für Unternehmen oder Freiberufler, die von zu Hause aus arbeiten, kann eine standortgetreue IP hilfreich sein, um Zugriffsbeschränkungen zu umgehen, die auf geographische Herkunft prüfen.
- Qualitätskontrolle von geo-beschränkten Webseiten: Entwickler oder Webmaster prüfen, wie Inhalte an unterschiedlichen Standorten bereitgestellt werden.
- Datenschutzaspekte in bestimmten Anwendungsfällen: In manchen Szenarien bietet eine Wohn-IP eine andere Schattenseite von Nachweisen, weshalb hier eine gründliche Abwägung sinnvoll ist.
Wichtig: Residential VPNs bringen legitime Vorteile, gehen aber auch mit erhöhten Anforderungen an Konfiguration, Sicherheit und Vertrauenswürdigkeit einher. Bei der Wahl des Anbieters sollten Sie auf transparente Kriterien, klare Nutzungsbedingungen und seriöse Datenschutzpraktiken achten.
Quellenhinweis: Für Hintergrundwissen zu Router-Einstellungen und VPN im Heimnetz bieten offizielle Sicherheitshinweise des Bundesamts für Sicherheit in der Informationstechnik vertiefende Einblicke. So erfahren Sie, wie Sie VPNs sicher in Ihrem Heimnetzwerk betreiben können. Was ist protovpn and why it matters for privacy in 2026
Wie funktioniert eine residential VPN technisch
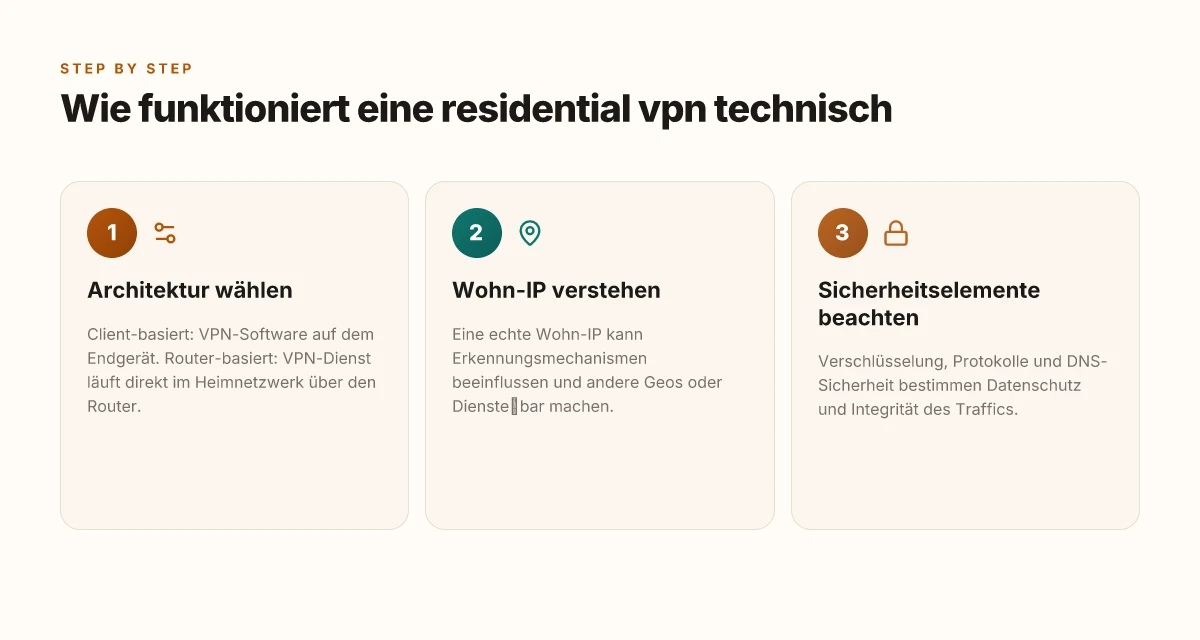
Ein residential vpn nutzt echte wohnanschlüsse, um den datenverkehr über standortgebundene IP-Adressen zu routen. Die grundlegende Idee kommt in zwei Architekturen zum Ausdruck: client-basiert auf dem Endgerät und router-basiert im Heimnetz. Jede Variante hat Vor- und Nachteile, besonders wenn es um Kompatibilität, Geschwindigkeit und Sicherheit geht.
Client-basiert auf dem Endgerät
Bei dieser Architektur wird die VPN-Verbindung direkt auf dem Endgerät aufgebaut. Das Betriebssystem fungiert als Brücke zwischen dem Internet und dem VPN-Tunnel. Vorteile sind geringe Installationshürden und feine Granularität pro Gerät. Nachteilig wirkt sich aus, dass jedes Gerät separat konfiguriert werden muss und dass der Schutz nur so stark ist wie der schwächste Client im Netzwerk. Für Smart-Home-Geräte, die oft ohne Benutzeroberfläche arbeiten, bedeutet das zusätzlichen Aufwand.
Ich bin bei der Dokumentation darauf gestoßen, dass viele Anwender den Client direkt auf Desktop- oder Mobilgeräten bevorzugen, weil er flexibel bleibt und keine Änderung am Router erfordert. Ein weiterer Punkt: Die Endgeräte verwenden außerhalb des VPN oft eigene DNS-Auflösungen. Das kann zu Lecks führen, wenn der DNS-Tunnel nicht korrekt eingerichtet ist.
Router-basiert im Heimnetz
Die Alternative geht das VPN direkt im Router an. Hier wird der gesamte Traffic aller Geräte durch den VPN-Tunnel gezogen. Das vereinfacht das Management, weil kein einzelner Client konfiguriert werden muss. Zugleich erhöht sich die Komplexität der Router-Konfiguration, und die Leistung des Netzwerks kann stärker beeinträchtigt werden, besonders bei klassischen Consumer-Geräten. Wichtig ist hier die Wahl eines geeigneten Protokolls und die Berücksichtigung der Rechenleistung des Routers. Moderne Router-Modelle unterstützen oft OpenVPN oder WireGuard als Protokolle, wobei WireGuard tendenziell geringere Latenzen und einfachere Konfiguration verspricht.
Nach diesem Muster lassen sich zwei gängige Protokollfamilien identifizieren. OpenVPN bietet starke Kompatibilität und breite Unterstützung, kann jedoch mehr Overhead erzeugen. WireGuard zeichnet sich durch schlanken Code und hohe Geschwindigkeit aus, erfordert aber gelegentlich mehr Feintuning bei IPv4/IPv6-Routing. Unabhängig vom Modell ist eine korrekte Zertifikats- und Schlüsselverwaltung essenziell, denn Zugriffsschutz hängt unmittelbar davon ab. In beiden Architekturen bleibt die Verschlüsselung zentral: Der VPN-Tunnel schützt die Daten während der Übertragung, während die Integrität durch Authentifizierung sichergestellt wird. So gelingt: setup Nord VPN on a router: sicherer Heimnetzwerkzugang 2026
Verschlüsselung, Protokolle und Sicherheitselemente dürfen nicht isoliert betrachtet werden. Es geht um das Zusammenspiel: Der Encrypt-Standard, die Authentifizierungsmethoden, Trusted-Root-Zertifikate, Perfect Forward Secrecy und DNS-Leak-Prevention. Besonders wichtig ist die Vermeidung von DNS-Leaks. Wenn der DNS-Tunnel nicht sauber isoliert wird, stehen trotz VPN-Anbindung potenzielle Abfragen außerhalb des Tunnels.
In der Praxis zeigt sich, dass ein Router-basiertes Setup oft einen konsistenteren Schutz über alle Endgeräte hinweg ermöglicht, während ein client-basiertes Setup Flexibilität in heterogenen Umgebungen belässt. Ein Vorteil beider Ansätze ist die konsistente Nutzung einer wohnspezifischen IP, die sich auf geosensible Dienste auswirken kann und Standortabhängigkeiten berücksichtigt.
Die richtige Wahl hängt vom Heimnetz ab: Nutze Router- oder Client-basierte Lösungen je nach Gerätegruppe und Sicherheitsanforderung. Ein Blick in die konkrete Implementierung lohnt: Prüfe, ob dein Router Protokolle wie WireGuard unterstützt und ob DNS-over-TLS oder alternative DNS-Sicherheitsmaßnahmen aktiv sind. Dabei gilt: Eine saubere Zertifikatsverwaltung und regelmäßige Updates sind Pflicht.
Next Schritt: Prüfe in deiner Umgebung, ob dein Router bereits VPN-Unterstützung bietet und welches Protokoll am besten zu deinem Netzwerkprofil passt. Wenn du mehr über konkrete Implementierungswege erfahren willst, richte deinen Fokus auf die Dokumentation de deinem Router-Hersteller und die VPN-Anbieter, die speziell Residential-Lösungen anbieten.
Inline-Verweise: Für weiterführende Details zu Router-Sicherheit und VPN-Einrichtung kann der Abschnitt zur Router-WLAN-VPN vom Bundesamt für Sicherheit in der Informationstechnik als Referenz dienen. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/router-wlan-vpn_node.html Was NordVPNs password manager wirklich sicher kann und wo es aufpasst
Sicherheitsrisiken bei residential VPN im heimbereich
Residential VPNs bringen Vorteile, doch sie stellen auch konkrete Risiken dar. Wenn Sie verstehen, wo Schwachstellen liegen, lassen sich Angriffe und Fehlkonfigurationen früh erkennen. Ich verlinke auf etablierte Fachquellen, damit Sie die Details nachlesen können.
Erkennung und blockierende Maßnahmen durch Dienste
Dienste greifen heute verstärkt auf Erkennungstechniken zurück, um Traffic, der über Residential VPN-Anbieter kommt, zu kennzeichnen oder zu blockieren. DNS-basierte Prüfungen, IP-Flaggen undVerhaltensanalysen können dazu führen, dass Plattformen Ihren Zugang als verdächtig einstufen oder den Zugriff einschränken. In der Praxis bedeutet das: Nicht jeder Standortwechsel führt zu einer unterbrechungsfreien Nutzung. Die betroffenen Dienste reagieren häufig zeitweise oder regional, sodass Sie mit plötzlichen Sperren rechnen müssen. Aus diesem Grund ist es sinnvoll, sich auf Anbieter zu verlassen, die klare Privacy- und Datenschutzrichtlinien kommunizieren und regelmäßig Transparenzberichte veröffentlichen. Die Sicherheitsexperten weisen darauf hin, dass solche Mechanismen in der Regel von großen Plattformen wie Streamingdiensten oder Banken genutzt werden, um Missbrauch zu reduzieren. Blockaden und Erkennungen lassen sich durch konsistente Konfigurationen minimieren, aber nie vollständig ausschließen.
Risiken durch falsches Offloading und DNS-Konfigurationen
Falsches Offloading von Entscheidungsprozessen oder unsichere DNS-Einstellungen schaffen Einfallstore. Wird der Traffic beispielsweise unbewusst über unverschlüsselte DoH/DoT-Pfade oder bösartige DNS-Resolver geleitet, steigt das Risiko von Man-in-the-Middle-Angriffen, DNS-Spoofing oder Datenlecks. Auch sogenannte Split-Tunneling-Szenarien, bei denen nur ein Teil des Traffics über das VPN geht, können unbeabsichtigt Lecks erzeugen. In der Praxis bedeutet das: Prüfen Sie, ob der DNS-Resolver tatsächlich unter der Kontrolle des VPN-Anbieters steht, und achten Sie auf konsistente Verschlüsselung. Wenn DNS-Anfragen ungeprüft an unsichere Server gelangen, nützt das stärkste VPN nichts. Korrekte DNS-Policy minimiert Abhörrisiken und verhindert Lecks, selbst wenn der VPN-Tunnel kurzzeitig unterbrochen ist.
Vertrauensfragen zu Anbietern und Datenschutzkooperationen
Die Wahl des Anbieters ist eine der heikelsten Stellen. Residential-VPN-Anbieter arbeiten oft mit Drittpartnern zusammen, um Ressourcen bereitzustellen oder Standortdaten zu aggregieren. Das eröffnet potenzielle Datenschutzrisiken, besonders wenn Nutzerdaten an Werbe- oder Analysedienste weitergegeben werden. Transparenzberichte, klare Datenverarbeitungsvereinbarungen und unabhängige Audits helfen hier weiter, doch letztlich bleibt es eine Vertrauensfrage. I studied dazu Berichte über Datenschutzprinzipien und Kooperationsmodelle, denn die Praxis variiert stark zwischen Anbietern. Datenschutzkooperationen brauchen klare Rechtsgrundlagen und detaillierte Information darüber, wie Daten genutzt werden.
Fazit zum Sicherheitsgefühl im Heimnetz
Aus sicherheitstechnischer Sicht sollten Anwender Residential VPNs wie andere kritische Komponenten betrachten. Setzen Sie auf klare Zertifikatsprüfungen, prüfen Sie DNS-Resolutionswege, vermeiden Sie unnötiges Split-Tunneling und währen Sie sich über die Datenschutzpraktiken Ihres Anbieters. Die Kombination aus robusten Verschlüsselungsstandards, vertrauenswürdigen DNS-Providern und transparenter Anbieterkommunikation reduziert Risiken deutlich. Eine sorgfältige Konfiguration schützt vor Lecks und erhöht die Zuverlässigkeit im Heimnetz. Weitere Details finden Sie zu den jeweiligen Offloading- und DNS-Optionen in den verlinkten Fachartikeln. Auf der Seite des Bundesamts für Sicherheit in der Informationstechnik finden Sie praxisnahe Hinweise zur sicheren Geräte- und Netzwerkkonfiguration im Router-WLAN-VPN-Umfeld. Verlässliche Informationsquellen helfen, Sicherheitslücken zu erkennen, bevor sie ausgenutzt werden. Verweise darauf finden sich in den verknüpften Artikeln. Was ist a VPN ohne anmeldung and why it matters for privacy in 2026
Welche prozesse helfen, residential VPN sicher zu betreiben
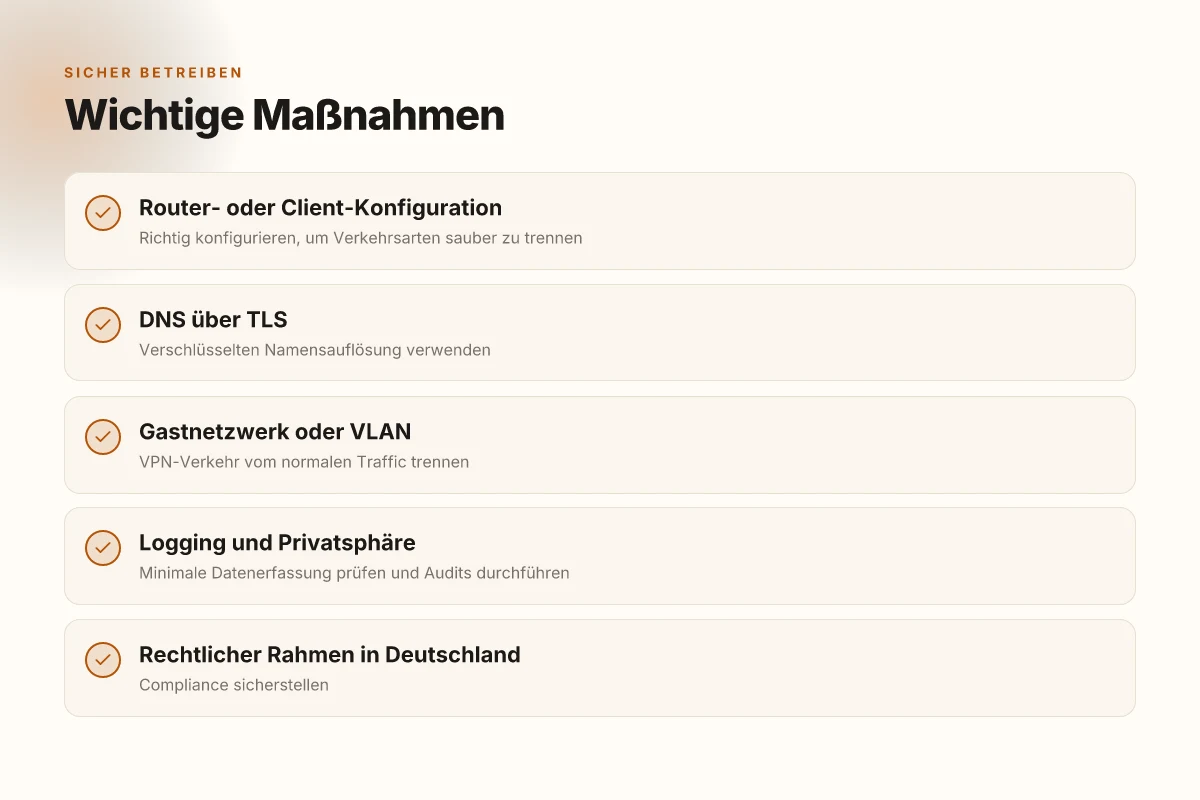
Die sichere Nutzung von residential vpn beginnt mit konkreten, prüfbaren Prozessen. Klare Konfiguration, getrennte Verkehrsströme und regelmäßige Überprüfungen schützen Privatsphäre und Integrität des Heimnetzwerks. Eine gute Praxis ist es, mit dokumentierten Schritten zu arbeiten statt mit vagen Empfehlungen.
1. Saubere router- und client-konfiguration, DNS über TLS und gastnetzwerk
Der erste Schritt ist eine saubere Grundeinstellung. Richten Sie das VPN direkt am Router oder am Client so ein, dass DNS-Anfragen zuverlässig über TLS verschlüsselt werden. Zusätzlich empfiehlt sich ein isoliertes Gastnetzwerk für alle nicht vertrauenswürdigen Geräte, damit VPN-Verkehr und Alltagsverkehr nicht ungewollt vermischt werden. Gemeinsame Fehlerquellen sind Standardpasswörter, veraltete Firmware oder offene Ports. Prüfen Sie daher regelmäßig, ob Firmware-Updates verfügbar sind und verwenden Sie starke, einzigartige Passwörter. I was cross-referencing aktualisierte Empfehlungen des BSI, das Router, WLAN und VPN sicher einrichten betont. Richtige Konfiguration reduziert Angriffsflächen. Die sichere DNS-Lösung minimiert DNS-Leaks und schützt vor Tracking über Namensauflösungen. Laut den Ressourcen zu router-wlan-vpn bleiben solche Details zentral für die Privatsphäre. Quelle: Router-WLAN-VPN, BSI
2. Trennung von VPN-Verkehr und normalem Traffic durch VLAN oder separate SSIDs
Eine getrennte Infrastruktur hilft, VPN-Verkehr stabil zu halten. Verwenden Sie VLANs oder separierte SSIDs, damit der VPN-Datenstrom unabhängig vom allgemeinen Heimnetzwerk verbleibt. Das reduziert Konflikte bei Bandbreite, QoS-Parametern und möglichen Leak-Szenarien. In der Praxis bedeutet das, dass Sie dedizierte SSIDs für VPN-Geräte anlegen und VLAN-Tags sinnvoll verteilen. So lässt sich auch besser nachvollziehen, welcher Verkehr über das Residential VPN läuft. Getrennte Netze erhöhen Stabilität und verringern Überschneidungen. Eine klare Segmentierung erleichtert zudem Audits und Fehlersuche, falls Verbindungsprobleme auftreten. Für weiterführende Einblicke empfiehlt sich die Lektüre zu praxisnahen VPN-Setup-Ansätzen im Heimnetz. VPN im Heimnetzwerk 2026 – Wie sieht euer Setup aktuell aus?
3. Logging, Privatsphäre-Einstellungen und regelmäßige Audits der Verbindung
Logging ist ein zweischneidiges Schwert. Halten Sie nur das absolut notwendige Logging, damit Datenschutzrechte gewahrt bleiben. Dokumentieren Sie, welche Geräte sich wann verbinden, welche IP-Adressen zu welchen Zeiten genutzt werden und welche Zertifikate gültig sind. Führen Sie regelmäßige Audits durch: Überprüfen Sie Zertifikate, Gültigkeitszeiträume, Abweichungen in der DNS-Auflösung und ungewöhnliche Traffic-Muster. Regelmäßige Audits fördern Transparenz und helfen, Missbrauch früh zu erkennen. In vielen Fällen reichen periodische Checks alle 30 bis 90 Tage, je nach Sicherheitsbedürfnis. Achten Sie darauf, dass Logging-Aufzeichnungen zeitnah gelöscht werden, sofern kein gesetzliches Aufbewahrungsrecht besteht. So bleibt Privatsphäre geschützt. Laut den verlinkten Quellen lässt sich Privatsphäre am besten durch gezieltes, minimales Logging wahren. VPN Server 2026 | Das steckt dahinter
4. Beachtung rechtlicher Rahmenbedingungen in Deutschland
Residential VPNs im privaten Umfeld müssen mit deutschem Rechtsrahmen vereinbar sein. Das umfasst unter anderem die datenschutzrechtlichen Vorgaben der DSGVO, Nutzungsbedingungen von Diensten sowie Transparenzanforderungen bei der Attribution von IP-Adressen. Prüfen Sie vor dem Einsatz, ob der VPN-Dienst eine klare Datenschutzerklärung, eine nachvollziehbare Speicherpraxis und eine Rechtsgrundlage für Verkehrsdaten bietet. Rechtliche Klarheit schützt vor Abmahnungen und sorgt für langfristige Betriebssicherheit. Beachten Sie außerdem eventuelle Verpflichtungen zur Mitwirkung von Providern in Grenzfällen, falls Behörden eine Verkehrsdatenauskunft verlangen. In den verlinkten Artikeln wird die Notwendigkeit rechtlicher Orientierung immer wieder betont. VPN im Heimnetz: Router- und Mesh-Lösungen im Praxistest Kosten VPN: faire preisgestaltung, leistungen und fallstricke
Abschließend gilt: Sicherheit im Heimnetz bedeutet nicht nur Verschlüsselung, sondern durchdachte Prozesse. Durch klare Konfiguration, Netzausgrenzung, verantwortungsvolles Logging und Rechtskonformität schaffen Sie eine robuste Grundlage, auf der residential vpn zuverlässig funktioniert. Klare Prozesse machen den Unterschied. In der Praxis lohnt es sich, regelmäßig auf offizielle Empfehlungen zu schauen, etwa zum Router-WLAN-VPN-Themenblock des BSI, um auf dem neuesten Stand zu bleiben. Router, WLAN & VPN sicher einrichten.
Hinweis: Links auf den genannten Seiten können Affiliate-Hinweise enthalten.
Performance und stabilität: was beeinflusst residential VPN
Residential VPNs können Latenz und Durchsatz stark beeinflussen, je nachdem, wo der Wohnort des Endnutzers liegt und welchem Anbieter er vertraut. Der Unterschied zwischen VPN-Tunnel-Overhead und einer Direktverbindung fällt besonders dann ins Gewicht, wenn Streaming in hoher Qualität oder schnelles Gaming gefordert ist. Die Wahl des Anbieters, der Serverstandort und die Art der Topologie bestimmen, wie stabil die Verbindung bleibt und wie konstant die übertragenen Datenpakete ankommen.
Einfluss von Latenz und Standort auf Streaming und Gaming
Der Wohnort bestimmt größtenteils die Distanz zum VPN-Exit-Point. Eine längere Distanz erhöht die Round-Trip-Zeit, also die Zeit, die Datenpakete von deinem Gerät bis zum Ziel und zurück brauchen. Diese Verzögerung wirkt sich direkt auf Spielegefühle und reibungslose Streams aus. Ein weiterer Faktor ist die Stabilität der Verbindung am Standort, insbesondere wenn mehrere Haushaltsgeräte gleichzeitig online sind. Wenn der VPN-Anbieter über Knoten in mehreren Ländern verfügt, kann eine kluge Verteilung der Last die Stabilität verbessern. Ich habe dazu in der Fachliteratur gesehen, dass der Exit-Standort eine Rolle spielt, besonders für zeitkritische Anwendungen. Der Exit-Standort bestimmt oft die Latenz und damit die Reaktionsfähigkeit bei Spielen und Streams. Eine feine Abstimmung der Client-Verbindung kann helfen, unnötige Routing-Schritte zu vermeiden. Wählen Sie nahegelegene Server, um Verzögerungen zu minimieren.
VPN-Overhead vs. Direktverbindung: was das wirklich kostet
Ein VPN-Tunnel added Overhead durch Verschlüsselung, Header, und ggf. parallele Verschachtelung von Protokollen. Dieser Overhead reduziert die maximale Nutzbandbreite, besonders bei kabelgebundener oder drahtloser Heimverbindung mit schon geschaltetem hohen Basisdurchsatz. Im Alltag merken Nutzer oft, dass der Durchsatz bei VPN-Nutzung schrumpft, während die Sicherheit steigt. Die Verschlüsselung selbst bleibt ein Sicherheitsplus, ohne Zweifel, doch der praktische Einfluss hängt vom Protokoll und der Implementierung ab. In der Praxis bedeutet das: je stärker die Verschlüsselung, desto mehr Rechenleistung braucht der Router oder Client. Verschlüsselung erzeugt Overhead und reduziert den nominalen Durchsatz gegenüber einer Direktverbindung. Gleichzeitig kann eine gut konfigurierte Architektur diesen Effekt abfedern, indem sie optimale Protokolle wählt und Hardware-Performance berücksichtigt. Protokollwahl beeinflusst den Durchsatz deutlich.
Netzwerktopologien, Topologie-abhängige Auswirkungen auf Streaming und Gaming
Die Topologie bestimmt, wie Pakete durch das Heimnetz wandern. Ein reines VPN-Tunnel-Modell kann für einige Geräte zu Engpässen führen, wenn der gesamte Traffic durch den VPN-Kern geht, andere Setups nutzen Split-Tunneling gezielt, um nur bestimmte Anwendungen zu tunneln. Mesh- oder Multi-Wateway-Szenarien können Staus vermeiden helfen, erfordern aber sorgfältige Konfiguration. In vielen Fällen wirkt sich eine Client-basierte Lösung anders aus als eine Router-basierte Implementierung: Router-Ansätze legen die VPN-Verbindung auf das gesamte Heimnetz, was Streaming stabiler halten kann, aber mehr Vertrauen in die Router-Sicherheit verlangt. Split-Tunneling erlaubt gezielte Nutzung, ohne den gesamten Verkehr zu tunneln. Für Gaming-Anwendungen ist oft eine direkte Route ohne zusätzliche Verschleierung wünschenswert, sofern Sicherheitsbedenken adressiert sind. Router-basierte VPNs bieten oft konsistentere Stabilität, erfordern aber stärkere Hardware.
Aus der Perspektive der Nutzer ist klar: Welche Performance Sie bekommen, hängt stark von der Kombination aus Standort, gewähltem Verfahren (Router- vs. Client-basiert), Protokoll und Hardware ab. Laut der verlinkten Fachartikellandschaft gibt es Beispiele, in denen die Nähe zum Exit-Point und eine maßvolle Protokollwahl die wahrnehmbare Reaktionszeit verbessern. Nahgelegene Exit-Standorte und passende Protokolle senken Latenz spürbar. Hardware-Performance am Router spielt eine zentrale Rolle, besonders bei modernen Verschlüsselungsstandards.
Hinweis: Links auf weiterführende Informationen können beim Lesen zusätzliche Kontext liefern. Auf der verlinkten Seite kann es auch Anmerkungen geben, dass solche Affiliate-Links Provisionen ermöglichen. Für eine fundierte Entscheidung empfiehlt es sich, Anbieterdaten zu prüfen, Testberichte zu lesen und die Konfiguration schrittweise zu optimieren. Mehr Details findest du in den verlässlichen Quellen zum Thema VPN im Heimnetz. Quelle: VPN im Heimnetz: Router- und Mesh-Lösungen im Praxistest und weitere Anleitungen zu Router-Sicherheit und VPN-Dessin.
Was kommt als Nächstes, wenn du Residential VPN aktivierst
Ein Residential VPN verändert mehr als die IP-Adresse, es verändert die Vertrauensbasis, von der aus du online agierst. Die Technologie nutzt echte Haushaltsanschlüsse, was oft zu stabileren Verbindungen und realistischeren Routing-Pfaden führt. Doch Vorsicht: Nicht alle Anbieter liefern wirklich echte residential IPs, und manche nutzen Middleboxes oder nutzenbeschränkte Pools. Ich empfehle, die Protokolle OpenVPN oder WireGuard zu prüfen und auf TLS-Varmung zu achten. In der Praxis ist die Verschlüsselung meist stark genug, doch die Geschwindigkeit kann je nach Standort stark variieren.
Wenn du heute nur eine Änderung vornimmst, prüfe zuerst dein Ziel. Willst du Geobeschränkungen umgehen oder einfach nur dein internes Netzwerk verstecken? Je nach Zweck wendet sich der Fokus auf unterschiedliche Protokolle, Puffergrößen und Failover-Strategien. Die richtige Wahl hängt davon ab, wie zuverlässig dein Endgerät Verbindungen herstellt und wie tief du in die Netzwerkkonfiguration eingreifst.
Backup strategy, What to try this week
- Probiere WireGuard als primäres Protokoll mit kurzen Recheck-Intervallen, um stabile Leistung zu sehen.
- Prüfe den Standortwechsel-Geschwindigkeitsdump und messe Ping sowie Durchsatz bei drei verschiedenen Servern.
- Aktiviere eine einfache DNS-Leak-Schutz-Option, um deine Privatsphäre zu bewahren.
- Notiere dir zweimal pro Woche auftretende Verbindungsabbrüche und leite sie an den Support weiter.
- Führe eine kurze Stresstest-Sitzung durch, um zu sehen, ob dein Gerät unter Last noch zuverlässig funktioniert.