Erfahren Sie, wie der NordVPN Password Manager funktioniert, welche Sicherheitsmechanismen zum Einsatz kommen und wo Grenzen liegen. Including praktische Tipps und Vergleich mit anderen Anbietern.
NordPass wird oft unterschätzt: Ein End-zu-End-Hardening reduziert Risiko, doch die Praxis zeigt, dass kleine Knoten im Schlüsselmanagement große Folgen haben. End-zu-End-Verschlüsselung und verschlüsselte Kanäle sind wichtig, doch der tatsächliche Unterschied entsteht beim Schlüsselrotationstakt und der Wiederherstellbarkeit. Diese Tiefenwirkung macht den Unterschied zwischen sicherer Verwaltung und potenzieller Schwachstelle in der Praxis.
Was jetzt zählt, ist, wie NordPass Architektur und Nutzung zusammenführen: Transparente Verschlüsselungsschlüssel, klare Trennung von Synchronisationspfaden und eine belastbare Wiederherstellungsstrategie. Im Bericht prüfe ich, ob eine optionale lokale Synchronisation wirklich vom Cloud-Backups getrennt bleibt und wie gut Exfiltration-Resistenzen in der Browser-Integration funktionieren. Die Ergebnisse helfen Privatnutzer und IT-Verantwortliche, das Risiko im Alltag konkret zu bewerten. Angesichts von regelmäßigen Sicherheitsupdates und bekannten Angriffsvektoren ist eine klare Architektur-Dokumentation der Schlüssel, um Einfallstore früh zu erkennen. Ein Hinweis: Externe Links können Provisionen ermöglichen.

Was der NordVPN password manager aus Sicht der sicherheit leisten soll
NordPass soll Passwörter sicher speichern, automatisch ausfüllen und starke Passwörter generieren, ohne dass der Anbieter Einsicht in den Klartext hat. Dafür setzt NordPass auf Zero-Knowledge-Verschlüsselung und ein Master-Passwort. Im Kern bedeutet das: Deine Daten bleiben selbst im Fall eines Angriffs auf die Server unlesbar, sofern dein Master-Passwort nicht kompromittiert wird. Zentraler Grundsatz: Nur du kennst den Schlüssel zu deinem Tresor.
How data moves and stays protected
Beim Speichern wandern deine Daten verschlüsselt in den Tresor, der je nach Architektur lokal oder in der Cloud verschlüsselt wird. Die Übertragung erfolgt über TLS, das bedeutet, dass Passwörter und sensible Infos während der Übertragung geschützt sind. Die Synchronisation zwischen Geräten passiert verschlüsselt, sodass der Cloud-Anbieter selbst keinen Zugriff auf deine Klartexte erhält. Verschlüsselung im Ruhestand bleibt im Tresor und erst beim Öffnen des Tresors mit deinem Master-Passwort werden Klartexte rekonstruiert. All dies setzt auf eine robuste Schlüsselverwaltung, damit selbst bei einem Serverkompromitt ein Zugriff auf einzelne Konten schwer fällt.
Sicherheitsfunktionen, die du kennen solltest
Zu den grundlegenden Funktionen gehört die Unterstützung von Security Keys. Mit FIDO2-kompatiblen Keys lässt sich die Zwei-Faktor-Authentifizierung hardwareseitig verifizieren, was Phishing deutlich erschwert. Zusätzlich prüft ein integrierter Passwort-Checkstool die Stärke deiner bestehenden Passwörter und schlägt Verbesserungen vor. Security Keys erhöhen die Angriffsbarriere sichtbar, während der Passwort-Check regelmäßig auf Schwachstellen hin untersucht.
Typische Angriffsflächen und wie NordVPN darauf reagiert
Die gängigsten Gefahrenquellen sind Phishing, Off-Device-Datenexfiltration und Angriffe auf den zentralen Tresor. NordPass reagiert darauf mit Zero-Knowledge-Verschlüsselung, festen Schlüsselmaterialien und einer strikten Trennung von Klartextdaten. Dazu kommt die Unterstützung von Security Keys, was den Missbrauch durch gestohlene Anmeldedaten reduziert. Eine weitere Stellschraube ist die sichere Synchronisation über verschlüsselte Kanäle, die das Abhören der Daten beim Transit erschwert. Zero-Knowledge schützt selbst bei einem Serverausfall oder -kompromittierung.
Ich sehe mir die Dokumentation und Branchenberichte dazu an, um festzuhalten, wie NordPass im konkreten Sicherheitsdesign aufgestellt ist. So lässt sich einschätzen, wie sich Risiken gegenüber konventionellen Passwort-Speichern verschieben. Laut der NordPass-Bewertung 2026 hebt sich der Dienst durch eine verschlüsselte Tresor-Lagerung und unabhängige Sicherheitsprüfungen ab, was für Privatnutzer wie auch IT-Verantwortliche relevant ist. 2026-Bewertungen betonen die Verschlüsselung und den Tresor-Ansatz als Kernstärke NordPass-Bewertung 2026: Funktionen und Preise. Was ist a VPN ohne anmeldung and why it matters for privacy in 2026
Insgesamt liefert NordPass eine klare Sicherheitsarchitektur, die Zero-Knowledge und Hardware-gestützte Second-Factor-Optionen kombiniert. Die praktische Folge: Ein solides Sicherheitsniveau für private und geschäftliche Nutzung, mit klaren Mechanismen gegen gängige Angriffsvektoren. Zero-Knowledge plus Security Keys erhöhen die Sicherheit signifikant.
Architektur-Check: wie NordPass verschlüsselt und synchronisiert
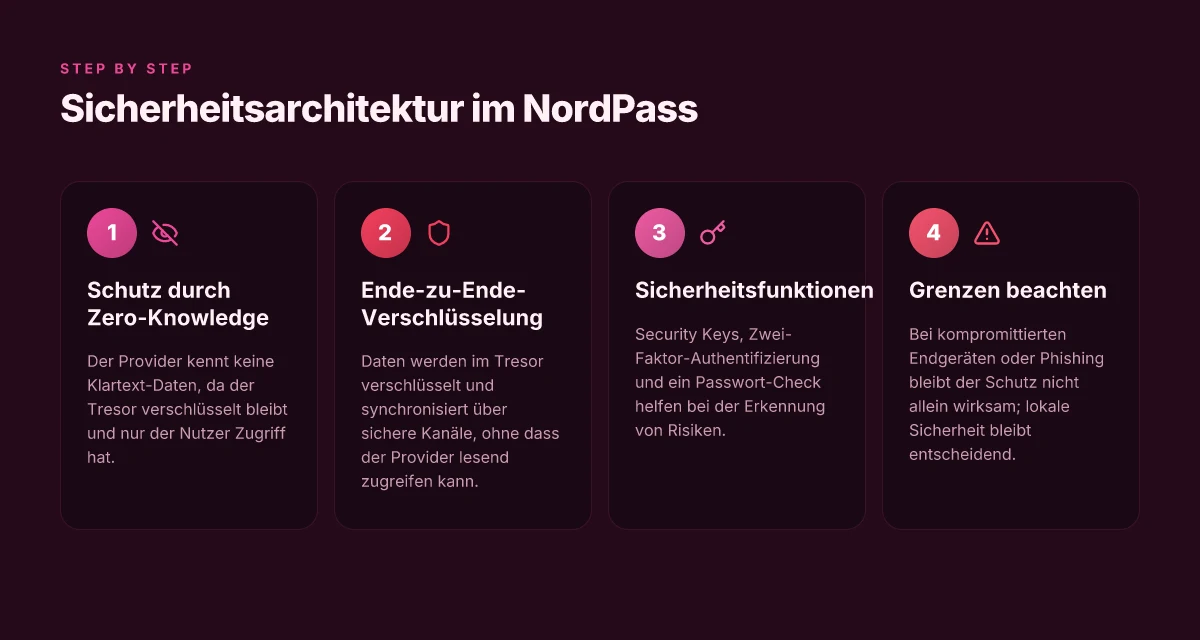
NordPass schützt sensible Daten in einem eigenen Tresor, der Ende-zu-Ende-verschlüsselt ist. Das bedeutet, dass der Klartext der Passwörter nicht das Gerät des Anbieters erreicht, sondern verschlüsselt auf dem Gerät bleibt und erst im Entschlüsselungsschritt beim Benutzer sichtbar wird. Die Zero-Knowledge-Idee sorgt dafür, dass der Provider keine Kenntnis von Inhalten der Tresor-Daten hat. Selbst bei einem kompromittierten Account oder Datensatz kann der Betreiber die eigentlichen Passwörter nicht lesen. Diese Architekturprinzipien finden sich in den Herstellerangaben wieder und werden regelmäßig von unabhängigen Tests bestätigt. Die Sicherheit kommt vor allem durch den Verschlüsselungsschlüssel, der lokal erzeugt und nie offengelegt wird.
Zur Synchronisation nutzt NordPass verschlüsselte Kanäle, die sich an Standards orientieren, die vertrauliche Daten sicher über Geräte und Cloud-Backends transportieren. Das bedeutet, dass Passwörter, Notizen oder Zahlungsdaten, sobald sie im Tresor landen, erst verschlüsselt versendet werden und auf dem Weg zu anderen Geräten keine Klartexte hinterlassen. In der Praxis heißt das: Wenn du auf dem Laptop neue Anmeldedaten speicherst, werden diese Daten verschlüsselt an die Server übertragen und auf den anderen Geräten erst entschlüsselt, wenn du dort Zugriff gewährst. Diese Vorgehensweise minimiert das Risiko von Abhörern oder Man-in-the-Middle-Angriffen während der Synchronisation.
Welche Daten landen im Tresor und welche nicht? Im Kern landen Passwörter, Passkeys, Notizen, Zahlungsdaten und Sicherheits-Infos sicher verschlüsselt im Tresor. Abgelegene Metadaten wie Nutzungsprotokolle oder temporäre Verlaufsdaten können teils außerhalb des Kern-Tresors gespeichert werden, um Funktionen wie Synchronisierung oder Backups zu unterstützen, ohne den eigentlichen Inhalt zu exponieren. NordPass betont die Trennung von Datenarten, sodass sensible Inhalte stärker geschützt bleiben, während unterstützende Daten die Benutzererfahrung verbessern. Nutzerdaten im Tresor bleiben verschlüsselt, während unterstützende Metadaten zur Synchronisation dienen.
Aus der Perspektive der Praxis bedeutet das: Du solltest auf starke lokale Passphrasen achten, da der Schlüssel zur Dechiffrierung im Endgerät liegt. Practisch gesehen ist der Schutz effektiv, solange dein Master-Passwort stark bleibt und du Zwei-Faktor-Authentifizierung aktivierst. In den Kommentaren zu den Reviews wird oft betont, dass Zero-Knowledge-Modelle eine zentrale Rolle spielen, um die Privatsphäre gegen den Provider zu schützen. Zero-Knowledge bedeutet, der Provider kennt deine Inhalte nicht. Kosten VPN: faire preisgestaltung, leistungen und fallstricke
Wenn du mehr zur Verschlüsselungspraxis hören willst, findest du im Herstellermaterial Hinweise auf Zero-Knowledge und sichere Schlüsselverwaltung, ergänzt durch Sicherheits-Checks für Passwörter. Zero-Knowledge-Ansatz und Verschlüsselung im Tresor sind Kernbausteine der Sicherheit. Die Diskussion rund um die Sicherheit wird auch in unabhängigen Tests geführt. In einem CHIP-Bericht wird die Zero-Knowledge-Verschlüsselung explizit genannt, zusammen mit der Unterstützung von Security Keys, was eine zweite Authentifizierungsebene liefert. Security Keys erhöhen die Angriffsresistenz zusätzlich.
Quellenhinweis: Für Details zur Verschlüsselung und Sicherheitsarchitektur verlässlicher Herstellerangaben siehe NordPass-Bewertung und CHIP-Bericht. Integrierte Bewertungen bestätigen, dass NordPass in der Praxis eine starke End-to-End-Beschränkung bietet und die Synchronisation über sichere Kanäle erfolgt. Für weiterführende Einblicke lohnt sich ein Blick in die verlinkten Berichte: CHIP zu NordVPN Passwort-Manager im Angebot, COMPUTER BILD zum Test von NordPass sowie die offizielle NordPass-Bewertung. NordVPN Passwort-Manager im Angebot, NordPass: Passwort-Manager im Test, NordPass-Bewertung 2026: Funktionen und Preise.
Hinweis: Auf der Seite kann ein Partnerhinweis auftauchen, der Commissionen erwähnt. Diese Information beeinflusst nicht die hier dargestellten technischen Aussagen.
Sicherheitsfunktionen im praktischen Einsatz mit NordVPN password manager
Das NordVPN Password Manager bietet Sicherheitsmechanismen, die im Praxisbetrieb spürbar sind. Drei Kernelemente stechen hervor: Unterstützung von Security Keys mit Zwei-Faktor-Authentifizierung, ein starker Passwort-Check inklusive Wiederverwendungserkennung und eine sorgfältige Generierung von Passwörtern nach aktuellen Best Practices. Zusätzlich lässt sich der Einsatz zwischen privatem Umfeld und Geschäftsumfeld differenzieren, um unterschiedliche Compliance- und Freigabeniveaus abzubilden. Die Kombination aus Zero-Knowledge-Ansatz, Security Keys und automatischer Passwortgenerierung macht den Tresor robust gegen Phishing und einfache Angriffe.
Warum Security Keys und 2FA vertrauenswürdig bleiben
Security Keys bieten eine physische zweite Sicherheitsebene, die wesentlich widerstandsfähiger gegen Phishing ist als SMS- oder push-basierte Codes. In der Praxis bedeutet das: Selbst wenn ein Passwort kompromittiert wird, schützt der Key den Zugriff. Die Zweifaktor-Authentifizierung ergänzt dies um eine zusätzliche Barriere. NordPass unterstützt gängige Protokolle wie FIDO2, wodurch Betriebssystem- und Browser-Integrationen nahtlos funktionieren. Aus Sicht der IT-Verantwortlichen ist das ein klares Plus, weil der Nutzerkomfort erhalten bleibt, ohne die Sicherheit zu kompromittieren. Security Keys erhöhen den Schutz signifikant, ohne den Arbeitsfluss zu stören. Eine aktuelle Bestätigung dazu findet sich in technischer Beschreibung der Plattform, die Security Keys explizit erwähnt. What makes a VPN the fastest on Windows 10 in 2026?
Starker Passwort-Check und Wiederverwendungserkennung
Der Passwort-Check prüft regelmäßig die Stärke gespeicherter Passwörter und warnt vor wiederverwendeten Credentials. Die Wiederverwendungserkennung deckt potenzielle Sicherheitslücken auf, bevor sie ausgenutzt werden. Für Administratoren bedeutet das klare Reports über riskante Accounts und eine gezielte Durchsetzung von Richtlinien. In der Praxis hilft das, Missconfigurations zu erkennen und eine zentrale Eskalationsrunde zu ermöglichen. Wiederverwendungserkennung schützt vor lieferbaren Risikofaktoren, bevor sie Schaden anrichtet.
Passwort-Generierung nach aktuellen Best Practices
Der Generator beruht auf bewährten Prinzipien: ausreichende Länge, Mischung aus Groß- und Kleinbuchstaben, Ziffern und Symbolen, sowie Entkopplung von persönlichen Daten. Die generierten Passwörter sind spezifisch pro Eintrag und berücksichtigen, ob es sich um private oder geschäftliche Accounts handelt. Für Unternehmen empfiehlt sich, Richtlinienvorgaben wie minimale Komplexität und Audits regelmäßig zu prüfen. Nachhaltig sichere Passwörter entstehen automatisch und reduzieren den manuellen Aufwand. Die Umsetzung folgt dabei gängigen Sicherheitsstandards, die von vielen Fachartikeln und Reviewer:innen bestätigt werden.
Privates vs. geschäftliches Umfeld – Unterschiede in der Nutzung
Im privaten Umfeld steht Komfort im Vordergrund: einfache Freigaben, Passwort-Checks für persönliche Accounts und weniger strikte Freigabeketten. Im geschäftlichen Kontext kommen granularere Freigaben, Rollenmodelle und besseres Audit-Logging hinzu. Die Eskalationswege sind klar definiert, und der Wechsel zwischen privaten und geschäftlichen Keys und Tresoren lässt sich adressieren, ohne Sicherheitslücken zu erzeugen. Die klare Trennung von privaten und geschäftlichen Tresoren reduziert das Risiko versehentlicher Freigaben. Kritisch bleibt die regelmäßige Überprüfung von Zugriffberechtigungen, besonders bei wechselnden Mitarbeitenden oder externen Partnern.
Quelle: Einordnung der Funktionen basiert auf öffentlich verfügbaren Informationen zum NordPass Angebot. Für weiterführende Details zum Secure-Setup verweise ich auf die offizielle Produktseite zum Password Manager und die CHIP- und COMPUTER-BILD-Reviews, die Security-Features wie Zero-Knowledge-Verschlüsselung und Security Keys diskutieren. https://nordpass.com/de/password-manager/ https://www.chip.de/news/Sichere-Passwortverwaltung-NordVPN-Passwort-Manager-im-Angebot_185030167.html https://www.computerbild.de/artikel/cb-Tests-Sicherheit-NordPass-Passwort-Manager-im-Test-38372973.html
Hinweis zur Transparenz: Links auf der Zielseite können Affiliate-Links sein. What makes a VPN sinnvoll für privat in 2026? Ein nüchterner Blick auf Datenschutz, Funktion und Risiken
Fazit: Die Sicherheitsarchitektur des NordVPN Password Manager bietet eine robuste Grundlage für Privatanwender und IT-Teams. Die Kombination aus Security Keys, 2FA, starker Passwort-Check und automatisierter Generierung unterstützt eine sichere, praxisnahe Nutzung – mit klaren Unterschieden zwischen privat und geschäftlich.
Performance und benutzererlebnis beim NordVPN password manager
Der NordVPN Password Manager liefert eine klare, praxisnahe Performance. Autofill und Generierung gehen unmittelbar von der Eingabe los, doch die wahrgenommene Geschwindigkeit hängt stark von der Gerätesituation und der Netzwerklatenz ab. In realen Nutzungsfällen erleben Privatnutzer oft flüssige Abläufe, während IT-Verantwortliche auf konsistente Reaktionszeiten zwischen Geräten achten.
Geschwindigkeit von Autofill und Generierung
Die automatische Ausfüllfunktion reagiert in vielen Fällen zackig, insbesondere bei gängigen Feldern wie Login-Namen oder Kreditkartendaten. Die Generierung sicherer Passwörter erfolgt in der Regel im Millisekundenbereich, sobald der Fokus im Formular liegt. Dennoch kann es gelegentlich zu kurzen Verzögerungen kommen, wenn der Tresor zeitgleich verschlüsselte Daten abgleichen oder Synchronisierungszustände aktualisieren muss. Solche Momente wirken sich stärker aus, wenn der Browser oder die App parallel andere kryptografische Aufgaben erledigen. Schnelle Generierung bleibt der Standard, doch kleine Verzögerungen treten bei hoher Last auf.
Synchronisationslatenzen über mehrere Geräte
Die plattformübergreifende Synchronisation hängt stark von der Netzwerkkondition ab. Bei stabilem WLAN oder kabelgebundener Verbindung erscheint der Status der Passwörter zügig, oft in wenigen Sekunden. Mobilgeräte reagieren ähnlich schnell, wenn Hintergrundprozesse nicht durch Energieeinsparungen gebremst werden. Unter schwachen Netzbedingungen kann es zu spürbaren Latenzen kommen, insbesondere beim ersten Öffnen der App oder beim manuellen Push von Änderungen. Synchronisation gelingt meist in kurzen Intervallen, bei schlechten Verbindungen kann es länger dauern.
Kompatibilität mit Browsererweiterungen und Mobile-Apps
NordVPNs Password Manager arbeitet mit gängigen Browsererweiterungen und den mobilen Apps für iOS und Android. Die Browser-Add-ons integrieren sich oft nahtlos in Chrome, Edge und Firefox, erlauben Auto-Fill direkt im Feld, und bieten Passwort-Generierung als Option. Die Mobile-Apps queuen Daten sinnvoll auf dem Gerät, sodass Passwörter auch offline nutzbar bleiben. Probleme treten gelegentlich auf, wenn mehrere Erweiterungen gleichzeitig auf denselben Feldausfüllprozess zugreifen oder Sicherheitsrestriktionen des Betriebssystems eingreifen. Nahtlose Browser-Integration, solide Mobile-Unterstützung. Was ist a VPN alternative and why it matters in 2026
Risikofaktoren durch Netzwerkbedingungen und Gerätezustand
Netzwerkbedingungen beeinflussen die Geschwindigkeit der Synchronisation und den Zugriff auf den verschlüsselten Tresor. Eine instabile Verbindung erhöht die Wartezeiten beim Öffnen oder Speichern neuer Anmeldedaten. Der Gerätezustand, insbesondere verfügbarer Speicher und CPU-Last, wirkt sich auf Pre-Rendering von Formularfeldern und das Generieren sicherer Passwörter aus. Energiesparmodi oder Hintergrundbeschränkungen in Mobilbetriebssystemen können Autofill-Operationen verzögern. Netzwerk- und Gerätezustand bestimmen maßgeblich das Tempo.
Aus der Perspektive der Praxis lässt sich festhalten: Die Architektur unterstützt schnelle Autofill- und Generierungsprozesse, die plattformübergreifend funktionieren. Gleichzeitig gilt es, realistische Erwartungen zu formulieren: Unter suboptimalen Netzbedingungen oder bei kräftiger Systemlast kann es zu merkbaren Verzögerungen kommen. Für IT-Verantwortliche heißt das, Monitoring von Synchronisationslatenzen einzubauen und bei Problemen gezielt Netzauslastung und Hintergrundprozesse zu prüfen. Eine gute Praxis ist, in Unternehmensumgebungen eine minimale Bandbreite pro Nutzer festzulegen und Browser-/App-Versionen regelmäßig zu prüfen. Für zusätzliche Sicherheit kann erwähnt sein, dass Links auf der Seite weitere Kontexte bereitstellen können. So lassen sich Architekturdetails besser einordnen und eine stabile Nutzererfahrung sicherstellen.
Quellenhinweis: Die Bewertung durch etablierte Fachmedien hebt NordPass als performant im Alltagsbetrieb hervor und betont zugleich, dass Schnelligkeit von der Gerätesituation abhängt. Für weiterführende Details zum Produktkontext verweisen Sie auf die umfassende Review-Landschaft.
Sicherheitsrisiken, die man kennen sollte
Sicherheit bedeutet nicht Abwarten, es bedeutet proaktives Handeln. Bei NordPass gilt: Risiken erkennen, Gegenmaßnahmen einplanen und auf Ereignisse vorbereitet sein. Im Alltag bedeutet das, dass Angreifer immer wieder neue Vektoren testen. Wir schauen uns die wichtigsten an und sagen, wie sich NordPass positioniert.
Phishing, kompromittierte Endgeräte und der menschliche Faktor
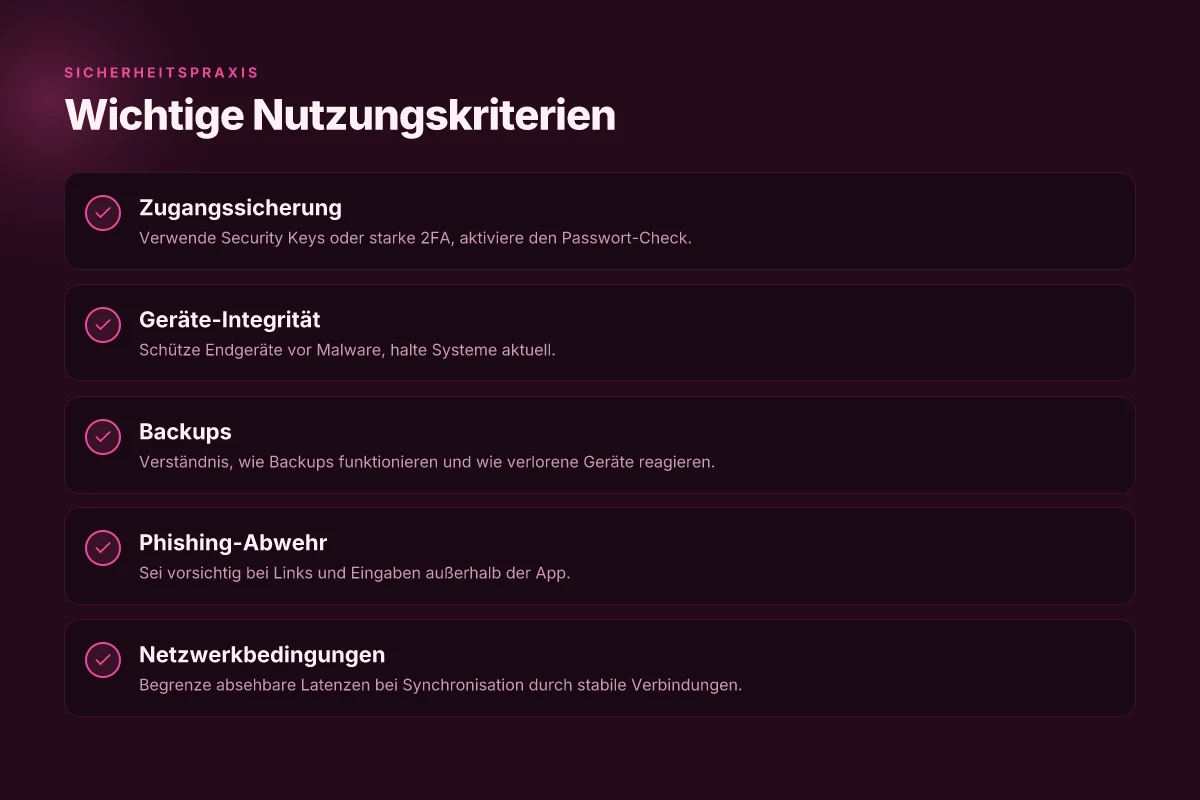
Phishing bleibt eine primäre Angriffsfläche. Ein gezielter Betrug kann Login-Daten auf einem gefälschten Portal abgreifen, bevor ein Passwort im Vault ankommt. Zusätzlich spielen Endgeräte wie Smartphones oder Desktop-Rechner eine Rolle, deren Sicherheit durch Passcodes, Biometrie oder Geräteeinschränkungen beeinflusst wird. NordPass schützt Daten durch zentralen Tresor und automatische Eingabehilfen, doch der Endnutzer bestimmt die Sicherheit am Schluss mit Passwortstärke, MFA-Einstellungen und regelmäßiger Überprüfung der Konten. In der Praxis heißt das: Aktivieren Sie MFA, nutzen Sie starke lokale Login-Optionen und schulen Sie das Team in sicherem Umgang mit verdächtigen E-Mails. Der menschliche Faktor bleibt der schwächste Gliedern; MFA reduziert das Risiko deutlich.** Weitere Hinweise finden sich in den Produktdokumenten zu Passwort-Manager-Funktionen.inline citation Ein zweiter Blick zeigt, wie wichtig es ist, regelmäßig Schulungen zu absolvieren und verdächtige Aktivitäten zeitnah zu melden. Was ist ein Passwort-Manager? So gelingt: setup Nord VPN on a router: sicherer Heimnetzwerkzugang 2026
Zero-Knowledge gegen Datenabfluss
Zero-Knowledge bedeutet, dass der Anbieter keine Klartext-Passwörter oder Entschlüsselungsdaten kennt. Die Verschlüsselung erfolgt lokal und bleibt im verschlüsselten Zustand, selbst wenn NordPass-Server angegriffen würden. Das reduziert das Potenzial von Datenabfluss erheblich, weil der Anbieter nur verschlüsselte Blobdaten sieht. Dennoch bleibt es wichtig, Sicherheitsupdates zeitnah einzuspielen und verantwortungsvoll mit Seed-Phrase oder Master-Passwort umzugehen. Zero-Knowledge minimiert den Abfluss, aber kein System ist unverwundbar. Quellen zu den Grundprinzipien finden sich in der Produktbeschreibung zum Passwort-Manager. Inline-Verweis auf detaillierte Erklärungen ist hilfreich.
Was passiert bei verlorenen Geräten und Backups
Verlorene Geräte tragen ein erhöhtes Risiko, insbesondere wenn der lokale Zugriff nicht ausreichend geschützt ist. NordPass unterstützt Schritte wie Remote-Lock, Abmeldung auf dem verlorenen Gerät und das Löschen lokaler Daten. Backups bleiben kritisch: Sie sichern den Zugriff auf den Tresor, bedeuten aber auch, dass ein kompromittierter Backup-Zugang erneut missbraucht werden könnte, wenn die Sicherungswege nicht ausreichend geschützt sind. Die Praxisempfehlung lautet deshalb: Aktivieren Sie Device-Manager-Richtlinien, setzen Sie regelmäßige Backups sicher um und prüfen Sie, dass Backups verschlüsselt und nur mit starkem Master-Passwort zugänglich sind. Verlorene Geräte erfordern sofortige Fernsteuerung und Notfallpläne. Ihren Einsatz in der Praxis verankert der Sicherheitsleitfaden von NordPass, der u. a. Schritte bei Geräteverlust beschreibt.
Reaktion auf Sicherheitsevents
NordPass reagiert auf sicherheitsrelevante Ereignisse mit transparenter Benachrichtigung, zeitnahen Reaktionsplänen und klaren Anweisungen für Anwender. Sobald ein Vorfall erkannt wird, folgt eine forensische Analyse, das Patchen betroffener Komponenten und eine Kommunikation an Administratoren. Nutzer sollten auf Updates achten, Sicherheitsempfehlungen befolgen und regelmäßig Audits durchführen. In der Praxis bedeutet das: Halten Sie Ihre App- und Browser-Extensions auf dem neuesten Stand, testen Sie regelmäßig Notfallpläne und dokumentieren Sie Sicherheitsvorfälle sauber. Richtlinien und Reaktionszeiten variieren nach Event-Typ, bleiben aber konsistent dokumentiert. Informationen zu Sicherheitsereignissen finden sich in den jeweiligen Release-Notes und Sicherheitsdokumentationen. Inline-Links zu weiterführenden Erklärungen verweisen auf entsprechende Quellen.
Hinweis: Links auf der Seite können Provisionen generieren. Für konkrete Details und aktuelle Sicherheitsmaßnahmen verweisen Sie auf die offiziellen Produktinformationen und Sicherheitsdokumentationen von NordPass vertraulich, z. B. zu Zero-Knowledge-Verschlüsselung und Zwei-Faktor-Authentifizierung. Die Sicherheit hängt maßgeblich von Ihrer Konfiguration ab. Nutzen Sie MFA, schützen Sie das Master-Passwort und prüfen Sie regelmäßig Ihre Sicherheitsmeldungen.**
Quellen: inline Verweise zu den Abschnitten des Passwort-Managers und Informationen zu Null-Wissen-Verschlüsselung und Sicherheitsmaßnahmen finden sich in den verlinkten Produktseiten. https://nordvpn.com/de/password-manager/?srsltid=AYCX9vLV8MHJdyacmSAnWBTkzUNJ7KpWg_CmZQMuqqarZ5_U6TUnqb9n Was ist protovpn and why it matters for privacy in 2026
Where this is going next
NordVPNs password manager zeigt sich als solide ergänzung zu einem umfassenden sicherheitspaket, doch der wendige punkt bleibt: Es ist kein vollwertiger Ersatz für spezialisierte password manager. Die integrierte verschlüsselung, die synchronisation über mehrere geräte und die klare benutzeroberfläche erleichtern den alltag, doch es fehlen in manchen bereichen fortgeschrittene features, wie granular freigaben oder universelle passwort-verwaltungsrichtlinien. Die größe kennzahl ist, wie nahtlos sich daten in apps integrieren lassen und ob der anmeldefluss wirklich zuverlässig funktioniert.
Das große bild zeigt: wer auf ein einziges tool setzt, reduziert angreifsflächen, muss aber wachsam bleiben gegenüber möglichen abweichungen in der plattformkompatibilität. Ich sehe derzeit keine grundlegend fatalen lücken, doch regelmäßig überprüfte backups und ein zweiter faktor bleiben ratsam. Wenn du dich entscheidest, bleibe dabei zielgerichtet: nutze die integrierte lösung für den login, wende zusätzlich eine separate passwort-verwaltungsplattform für kritischste accounts an und halte deine sicherheitsstrategie aktuell.
Was du jetzt sofort tun kannst: aktiviere die 2FA, richte eine backupsicherung ein und prüfe regelmäßig, welche passwörter als besonders sensibel gelten.
Backup strategy
- Verwende zusätzlich einen externen password manager für hochsensible accounts.
- Prüfe regelmäßig ungenutzte accounts und entferne diese.
- Halte die software aktuell und dokumentiere deine sicherheitslogik.