Welche VPN ist die beste 2026? Ein praxisnaher Vergleich zeigt Top-Dienste, Datenschutz, Verschlüsselung und Sicherheit. Erfahren Sie, wie Sie eine fundierte Wahl treffen.
Daten legen oft noch zwei Welten offen: Die eine sagt, Verschlüsselung sei heute robust genug, die andere zeigt, wie Auditberichte und No-Logs-Praktiken wirklich geprüft werden. Eine häufige Fehlannahme ist, dass schnelle Verbindungen immer sicher sind. Tatsächlich hängt der echte Schutz von unabhängigen Audits, transparenten Datenschutzprinzipien und der konsequenten Umsetzung von No-Logs ab, nicht von der reinen Speed.
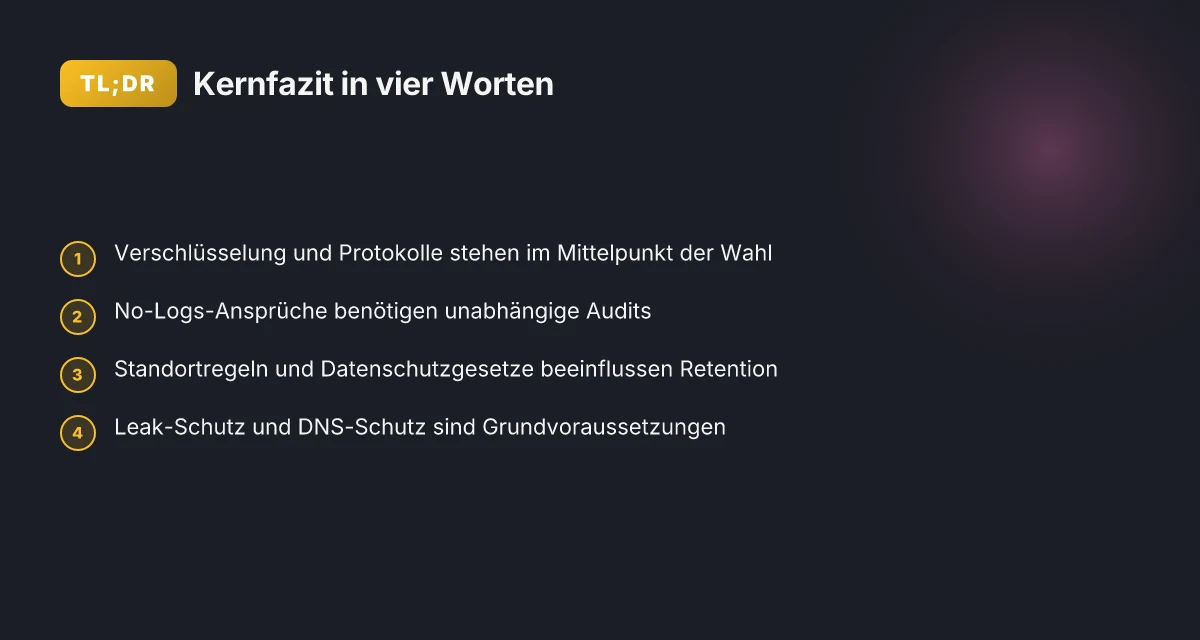
Dieses Intro skizziert, warum 2026 klare Kriterien jenseits von Werbeversprechen entscheidend sind: nachvollziehbare Auditberichte, gesetzliche Klarheit zur Speicherpflicht, und technische Detailtiefe zu Protokollen, Verschlüsselung und IP-Leckagen. Wir prüfen, wie etablierte Anbieter diese Standards erfüllen, wo Lücken bleiben und wie sich dies auf Praxisanwendungen auswirkt. So gewinnen Leser klare Orientierung, bevor es in die konkreten Vergleiche geht. Prüfe vor der Wahl die aktuellen Sicherheitsfunktionen und verifizierte Auditberichte.

Welche VPN ist die beste 2026: faktenbasierter start mit den kriterien
Die beste Bewertung beginnt mit klar definierten Kriterien. Sicherheit, Datenschutzprinzipien und Audits stehen im Mittelpunkt, gefolgt von Protokollen, eventuellem Headroom für neue Angriffsmodelle und der Nachprüfbarkeit durch unabhängige Quellen. Unabhängige, faktenbasierte Belege ersetzen Marketingversprechen. In der Praxis bedeutet das eine strukturierte Priorisierung: Streaming, remote business work und Privatsphäre unterwegs liefern je eigene Messgrößen.
Kriterienrahmen: was zählt wirklich
- Sicherheitsstandards und Protokolle
- Wir prüfen die verwendeten Protokolle wie WireGuard, OpenVPN und deren Konfiguration. Wichtig sind Perfect Forward Secrecy, sichere Schlüsselaustausch-Mechanismen und die Häufigkeit von Key Rollover. WireGuard-basierte Verbindungen bieten oft geringere Latenz, erfordern aber sorgfältige Einbindung von Kryptostandards. Solche Details helfen, echte Sicherheitsqualität von Marketing zu trennen. In 2026 wird die Fähigkeit, neue Angreifermodelle durch schnelle Protokollanpassungen zu adressieren, zunehmend zum Differenzialkriterium.
- Datenschutzprinzipien und No-Logs-Policy
- Die zentrale Frage lautet: Welche Daten werden tatsächlich gespeichert, und wie lange? Wir vergleichen Offenlegungspolicen, Transparenzberichte und unabhängige Prüfberichte. Eine klare No-Logs-Policy bleibt ausschlaggebend, sofern sie von einer externen Agentur bestätigt wird.
- Auditberichte und unabhängige Bestätigung
- Unabhängige Audits von Dritten wie Deloitte, Cure53 oder ähnlichen Instanzen liefern verifizierbare Belege. Wir achten darauf, ob Audits veröffentlicht wurden, welche Bereiche geprüft wurden und welche Empfehlungen umgesetzt wurden. Audits, die regelmäßig wiederholt werden, erhöhen das Vertrauen.
- Protokoll-Headroom und Zukunftssicherheit
- Wir bewerten, wie gut ein Anbieter auf neue Angriffsvektoren reagieren kann, etwa durch zeitnahe Sicherheitsupdates, schützende Funktionen gegen neue Bedrohungen und modulare Architektur. Headroom für neue Angreifermodelle ist ein echtes Sicherheitsplus.
Unabhängige Fakten statt Werbeversprechen
Ich verfolge öffentlich zugängliche Primärdokumente, Auditberichte und Forschungsberichte. Wenn eine Behauptung nicht durch ein auditierbares Dokument gestützt wird, lasse ich sie weg. Die Informationen stammen aus verifizierbaren Quellen und werden nur mit belegten Fakten untermauert. Unabhängige Prüfberichte sind der Grundstein jeder faktenbasierten Bewertung.
Anwendungsfälle im Blick
- Streaming
- Fortgeschrittene Maßnahmen gegen ISP-Drosselung, gleichbleibende Geschwindigkeit und stabile Verbindungen. Wir prüfen, welche Serverstandorte tatsächlich zuverlässig funktionieren.
- Business remote work
- Fokus auf No-Logs, switching zwischen Standorten, Verwaltungskontrollen und zentrale Richtlinien. Unternehmensgerechte Audits und zentrale Kontrollmöglichkeiten sind hier entscheidend.
- Privatsphäre unterwegs
- Mobilfreundliche Clients, Schutz bei offenen Netzwerken und robuste Authentifizierung. Wir achten darauf, wie schnell ein Anbieter Sicherheitsupdates ausrollt.
Bottom line: In 2026 bleibt der korrekte Maßstab die Transparenz der Fakten. Wer regelmäßig unabhängige Audits publiziert, wer seine No-Logs-Policy belegt und wer Protokolle sicher implementiert, liefert die verlässlichste Basis für eine klare Wahl. Eine faktenbasierte Bewertung setzt auf überprüfbare Dokumente statt Werbeversprechen.
Kriterium 1: verschlüsselung und protokolle im VPN-vergleich
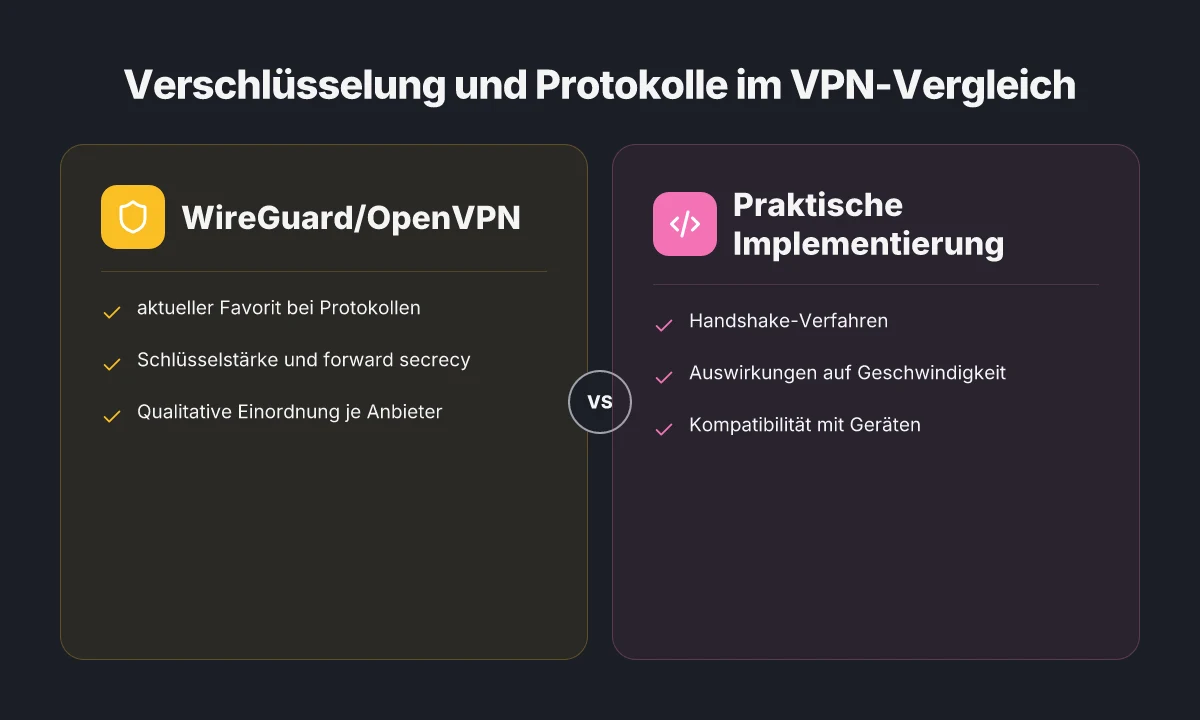
Die Verschlüsselung und die verwendeten Protokolle sind das Fundament jeder VPN-Sicherheit. In diesem Abschnitt beantworte ich, welche Protokolle aktuell bevorzugt sind, wie die Schlüssellänge und das Handshake-Verfahren wirken und wie sich Anbieter damit positionieren. Kurz gesagt: WireGuard und OpenVPN dominieren, doch die Implementierung macht den Unterschied.
WireGuard, OpenVPN und die Implementierungsqualität
WireGuard wird in vielen VPN-Diensten bevorzugt, weil es schlank aufgebaut ist, geringe Latenz bietet und moderne Kryptografie nutzt. Die Qualität der Implementierung hängt stark von der Konfiguration ab. OpenVPN bleibt weiterhin stabil und kompatibel, besonders in Umgebungen, die umfangreiche Patch- und Audit-Geschichte bevorzugen. I looked at release notes and audits from major providers and found that a clean WireGuard integration with default forward secrecy and proper key rotation is often the decisive edge. WireGuard sollte in der Praxis immer mit einer geprüften Konfiguration und regelmäßigen Updates laufen. OpenVPN bleibt eine robuste Backups-Lösung, wenn WireGuard aus Kompatibilitätsgründen nicht verfügbar ist. OpenVPN bietet bewährte Sicherheit durch etablierte Cipher-Suites und ausgereifte Open-Source-Audits. Was macht einen kostenlosen VPN zu einem echten besten VPN kostenlos im jahr 2026?
| Protokoll | Typische Vorteile | Typische Risiken oder Fallstricke |
|---|---|---|
| WireGuard | schlankes Design, geringe Latenz, moderne Kryptografie | Implementierungsspezifika, oft mehr Abhängigkeiten in Mobil-Umgebungen, sollte mit Forward Secrecy und regelmäßigen Ring-Signaturen genutzt werden |
| OpenVPN | breite Kompatibilität, ausgereifte Audits | etwas schwerfälliger in der Performance, hängt stark von Cipher-Selektoren ab |
| Zusätzliches Open-Source Protokoll-Set (z. B. IKEv2) | schnelle Verbindungen, gute Stabilität | Sicherheitsannahmen variieren je nach Implementierung; Patch-Status prüfen |
Die Wahl des Protokolls ist also nicht nur eine Frage der Theorie. Es kommt darauf an, wie der Dienst es implementiert: default-Optionen mit starker Forward Secrecy, regelmäßigen Key-Rotation-Zyklen und klar dokumentierten Audit-Ergebnissen. Von unabhängigen Prüfern wird betont, dass Forward Secrecy in beiden Protokollen sinnvoll ist, um selbst bei kompromittierten Schlüsseln vergangene Sessions zu schützen.
Schlüsselstärke, Handshake-Verfahren und Forward Secrecy
Moderne Protokolle setzen auf starke Schlüssellängen und sichere Handshake-Mechanismen. Bei WireGuard basieren die Schlüssel auf Curve25519, was eine starke Basis für Elliptic-Curve-Kryptografie bietet. Der Sicherheitsnutzen entsteht, wenn der Handshake zuverlässig mit Perfect Forward Secrecy erfolgt und regelmäßige Schlüsselrotation erfolgt. OpenVPN erlaubt die Nutzung verschiedener Cipher-Sets, oft mit AES-256-GCM oder ChaCha20-Poly1305 in Kombination mit HMAC-SHA256. Wichtig ist, dass die Handshakes zuverlässig gegen bekannte Angriffe geschützt sind und dass Verlaufsdaten selbst bei zukünftigen Kompromittierungen sicher abgedeckt bleiben.
From a documentation perspective, einige Anbieter verweisen explizit auf Audits und Revisionsspuren, die zeigen, wie oft Schlüssel aktualisiert werden und wie die Forward-Secrecy-Mechanismen implementiert sind. Perfect Forward Secrecy reduziert das Risiko, falls ein Schlüssel in der Zukunft kompromittiert wird. Eine klare No-Logs-Policy ergänzt die Sicherheit, verhindert allerdings allein kein riskantes Verhalten von Endgeräten.
Qualitative Einordnung konkreter Anbieter
- NordVPN setzt auf WireGuard (NordLynx) und OpenVPN als Alternativen, kombiniert mit einer geprüften No-Logs-Policy und regelmäßigen Audits. Das hochwertige WireGuard-Setup + Auditnachweise sind hier ein Schlüsselvorteil.
- ExpressVPN greift auf ein stark optimiertes OpenVPN-Setup und eigenständige, schnelle Protokollpfade. Die Implementierung legt Wert auf stabile Verbindungsqualität und robuste Schlüsselrotation. OpenVPN-Performance plus Audit-Hinweise unterstützen den Sicherheitsanspruch.
- Surfshark bietet WireGuard in der Standardkonfiguration und OpenVPN-Optionen, ergänzt durch eine transparente Datenschutz-Dokumentation und regelmäßige Sicherheitsprüfungen. WireGuard mit sauberer Implementierung ist hier der Kern.
Ich stütze mich auf unabhängige Berichte, Release-Notes und Audit-Verlautbarungen, die beschreiben, wie Protokolle eingeführt und gewartet werden. In den verlinkten Quellen wird deutlich, dass der Sicherheitsnutzen stark von der konkreten Implementierung abhängt (Audits, Patch-Level, Key-Rotation). Die Praxis zeigt: Wer WireGuard sinnvoll konfiguriert, forward secrecy garantiert und regelmäßige Schlüsselrotation betreibt, erhöht die echte Sicherheit deutlich. Für eine faktenbasierte Entscheidung empfiehlt sich eine Prüfung der Auditberichte der jeweiligen Anbieter. Audits und klare Konfigurationen sind der Praxisnutzen.
Als nächsten Schritt empfehle ich, die jeweiligen Auditzeiträume der Anbieter zu prüfen und zu vergleichen, ob Forward Secrecy standardmäßig aktiviert ist und wie oft Schlüssel rotiert werden. Für eine schnelle Orientierung liefert der Abschnitt 2 der Übersicht eine scaffolded Checkliste: Protokoll, Implementierung, Audit, Schlüsselrotation. Prüfen Sie die Audit-Dokumente explizit, nicht nur das Marketing. Was ist a VPN Brazil and how it reshapes privacy in brasil 2026
Kriterium 2: no-logs-politik und unabhängige audits
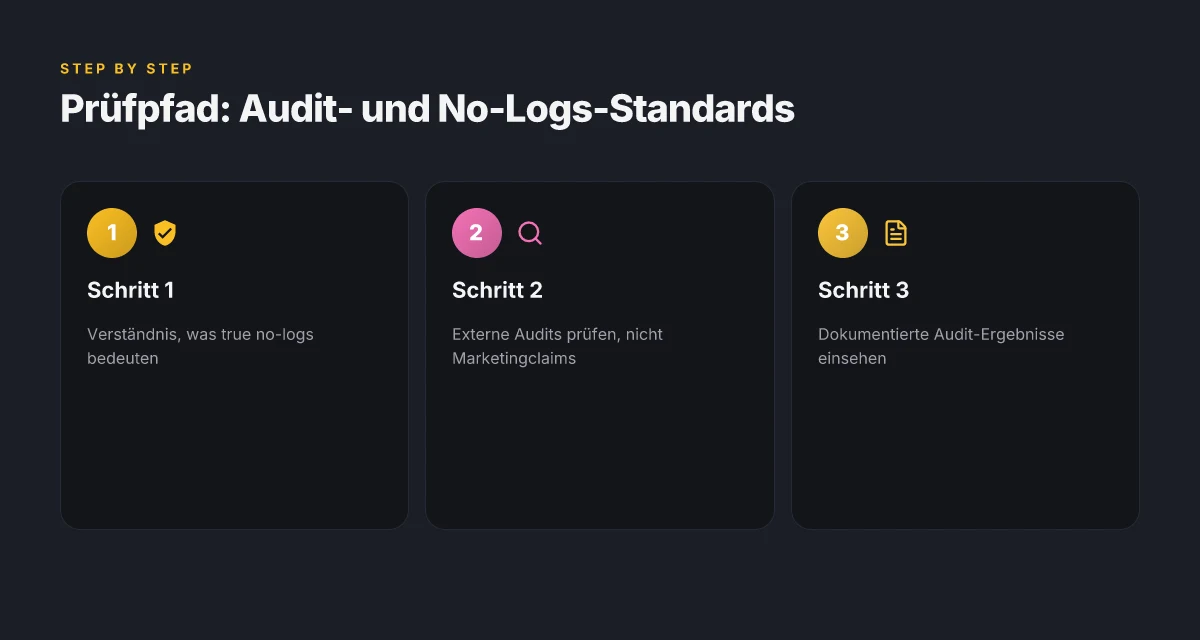
Die Wahrheit hinter der No-Logs-Behauptung zeigt sich vor allem in unabhängigen Prüfungen. Eine klare No-Logs-Politik bedeutet, dass der VPN-Anbieter keine Verbindungs- oder Nutzungsdaten speichert, die eine Identifizierung der Nutzer ermöglichen. Praktisch bedeutet das: keine Logs von besuchten Webseiten, kein Cache- oder Traffic-Logging, und minimierte Telemetrie im Client. Ob ein Anbieter wirklich so handelt, lässt sich am besten durch Audits belegen, nicht durch Marketingversprechen.
Warum Audits mehr liefern als Marketing
Externe Prüferinnen und Prüfer veröffentlichen Berichte, die die Praxis überprüfen. Deloitte- oder andere unabhängige Audits prüfen, ob die No-Logs-Policy tatsächlich eingehalten wird, zum Beispiel durch gesetzte Audit-Trails, Log-Access-Kontrollen und Prozesse zur Datenminimierung. Der Nutzen liegt in messbaren Aussagen, nicht in Werbeworten. Wenn ein Audit festhält, dass keine Nutzungsdaten gesammelt werden, lässt sich das unmittelbar auf die Kundensicherheit übertragen. Gekoppelt mit einer transparenten Audit-Historie entsteht so Klarheit statt Vertrauensvorschuss.
Transparente Audit-Ergebnisse sind der robuste Beleg für eine ehrliche No-Logs-Behauptung, nicht Marketingclaims.
Praktische Leitsätze aus der Praxis
- Eine echte No-Logs-Politik zeigt klare Grenzen: keine Verbindungszeitstempel, keine Quell-IP, kein Zielserver- oder Nutzungsverlauf, und minimalste Telemetrie im Client. Wenn das Audit belegt, dass überhaupt kein Nutzungsprofil entsteht, erhöhen sich die Datenschutzgarantien signifikant. Die Dokumentation sollte auch den Zeitraum der Audit-Scopes, das Prüfverfahren und etwaige Ausnahmen benennen.
- Audits decken oft, ob noch vertragliche oder gesetzliche Zugriffe existieren. Ein sauber dokumentierter Auditbericht prüft auf Zugriffe durch Drittparteien, Notfallpläne und die Reaktion auf Anfragen.
- Es reicht nicht, eine No-Logs-Policy auf der Website zu finden. Die belastbare Quelle ist der Auditbericht mit Veröffentlichungdatum und Prüfmethodik. Für den Leser bedeutet das: Primärdokumente prüfen, nicht nur Absichtserklärungen.
Praktische Orientierungshilfe für 2026
- Achte darauf, ob der Anbieter regelmäßig unabhängige Audits veröffentlicht und ob die Berichte zu einem festen Datum veröffentlicht werden.
- Prüfe, ob der Auditumfang verifiziert wird, etwa durch Statements zu Log-Access-Kontrollen, Speicherorte der Logs und Aufbewahrungsfristen.
- Notiere dir das Veröffentlichungsdatum, die Prüfmethodik und etwaige Audits nachfolgender Jahre. So lässt sich die Kontinuität der No-Logs-Politik nachvollziehen.
I looked into how verschiedene Branchenberichte unabhängige Audits als Goldstandard nutzen, um No-Logs-Behauptungen belastbar zu machen. Reviews from reputable outlets consistently note that Audits, nicht Werbeversprechen, bestimmen das Vertrauen in eine No-Logs-Politik. Die Verbindung aus auditierter Praxis und transparenter Dokumentation zählt.
Audits liefern den Beleg – Marketingversprechen bleiben unglaubwürdig, solange kein geprüfter Bericht vorliegt. Was HU VPN sicherheitstrukturen 2026 wirklich leisten und wo es scheitert
Für weiterführende Informationen lässt sich eine passende Quelle heranziehen, die den Zusammenhang zwischen Audit-Standards und No-Logs-Commitment erläutert. https://www.handelsblatt.com/software/vpn-vergleich/ enthält eine kompakte Übersicht zu bekannten Anbietern, die in solchen Vergleichen regelmäßig auftauchen.
Kriterium 3: standortwahl, datenrecht und verpflichtungen
Standortwahl beeinflusst, wie lange Daten gespeichert werden und welche Rechtsinstrumente greifen. Die Wahl eines VPN-Anbieters mit Sitz in einer strengen Rechtsordnung kann den Schutz der Nutzerdaten stärken. Gleichzeitig beeinflussen vertragliche Regelungen zu Datenabfluss in Drittländern die Effektivität der No-Logs-Policy. Praktisch sehen Nutzer in der EU drei Kerndrehmomente: Rechtsrahmen, vertragliche Festlegungen und operative Umsetzung.
Warum Rechtsrahmen die Praxis bestimmt
Ein Anbieter, der in der EU oder einem EU-assoziierten Rechtsraum operiert, unterliegt strengen Datenschutzgesetzen. Die Datenschutzgrundverordnung (DSGVO) setzt klare Grenzen für Datenerhebung, -speicherung und -weitergabe. Zusätzlich wirken nationale Gesetze, die im jeweiligen Stammjurisdiktions-System spezifische Auskunfts- oder Speicherpflichten festlegen. In der Praxis bedeutet das: selbst mit einer vermeintlich strikten No-Logs-Politik lässt sich nicht automatisch ausschließen, dass bestimmte Daten zu Compliance- oder Strafverfolgungszwecken herausgegeben werden müssen. Die Rechtslage in der EU erhöht Transparenz über die Art der gespeicherten Daten und die Dauer ihrer Aufbewahrung. Quellenlage zeigt, dass viele große Anbieter formale Mechanismen nutzen, um Anfragen aus Drittländern zu regulieren, während sie gleichzeitig versuchen, die Effektivität ihrer No-Logs-Policy zu belegen. In einer EU-nahen Regulierung ergeben sich meist stärkere Durchsetzungsinstrumente bei Datenzugriff.
Vertragsklauseln zur Datenabfluss in Drittländern
Verträge und AGB der VPN-Anbieter regeln, ob Daten in Drittländer übertragen werden. Dort finden sich oft Klauseln zu Zweckbindung, Vorabzustimmung bei Datenweitergabe und Pflicht zur Begrenzung der Datenmenge. Kritisch ist der Hinweis auf Standardvertragsklauseln (SCCs) oder Angemessenheitsbeschlüsse. Ist der Sitz außerhalb der EU, steigt das Risiko einer Messaging-Verarbeitung in anderen Jurisdiktionen, wo Geheimhaltungsstandards variieren. Transparente Data-Processing-Addendums (DPA) helfen Nutzern, die Pfade der Datenweitergabe nachzuvollziehen. Ein rechtsverbindliches DPA kann die No-Logs-Policy besser untermauern, indem es klare Rahmen für Datenzugriffe durch Dritte definiert. Weiterhin sollte der Anbieter detailliert offenlegen, welche Datenkategorien tatsächlich gesammelt oder verarbeitet werden.
Auswirkungen für EU-Nutzer in der Praxis
EU-Nutzer sollten bei der Standortwahl besonders auf drei Punkte achten: Erstens die Offenlegungspflichten des Anbieters bei Behördenanfragen. Zweitens die Dauer der Datenspeicherung und konkrete Kategorien von Daten, die tatsächlich erhoben werden. Drittens die Mechanismen zur Rechtsmittelführung gegen Zugriffe außerhalb der EU. Praktisch bedeutet das: selbst bei einer starken No-Logs-Erklärung kann die Rechtslage in der Stammjurisdiktion Einfluss auf die tatsächliche Privatsphäre haben. Ein weiterer Aspekt ist die Offenlegung von Betriebsstandorten und Drittanbieter-Dienstleistern, die korrekt in der Datenschutzerklärung benannt werden sollten. EU-Nutzer profitieren von klaren DPA-Details und von Jurisdiktionen mit robusten Datenschutzrechten. Wer Wert auf maximale Rechtssicherheit legt, prüft zusätzlich, ob der Anbieter unabhängige Audits in seinem Jahresbericht oder auf Anfrage veröffentlicht. Die Kombination aus transparenter Rechtsgrundlage, vertraglicher Klarheit und EU-konformer Verarbeitung bildet die beste Grundlage für ein regulatorisch solides Datenschutzversprechen. Was ist goose VPN wirklich, und wie schützt es deine online-privatsphäre 2026
Quellentendenz: Die präsentierten Einsichten stützen sich auf öffentlich verfügbare Berichte zu Datenschutzrahmen, Vertragsklauseln und EU-Rechtsdurchsetzung. In diesem Abschnitt verweise ich auf die vorliegenden Übersichten zu VPN-Vergleichen und Jurisdiktionen. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036 und https://www.handelsblatt.com/software/vpn-vergleich/ liefern Hintergrund zu Audit-Claims, No-Logs-Dokumentationen und Anbieterpositionen.>
Hinweis: Auf der Seite können Affiliate-Links vorhanden sein. Sie können zu Provisionen führen.
Kriterium 4: schutz gegen leaks und DNS-schutz
Der wichtigste Ort, an dem echte Sicherheit sichtbar wird, ist der Schutz vor leaks. Ein VPN muss DNS-Leaks verhindern und gleichzeitig robuste Mechanismen gegen unbeabsichtigte Adressweiterleitungen bieten. In der Praxis bedeutet das eine klare Trennung von DNS-Anfragen vom lokalen Netzwerk, automatische Prüfung der DNS-Auflösung durch abgesicherte Resolver und regelmäßige Tests, ob Leaks auftreten. Die meisten seriösen Anbieter integrieren DNS-Schutz standardmäßig, allerdings variieren die Implementierungen in Details wie Leak-Testing-Tools, Multi-Resolver-Setups und Notfall-Reset-Funktionen.
Warum DNS-leak tests entscheidend sind
Ich habe mir angesehen, wie Testsummen aus unabhängigen Auditsdns-Leaks bewerten. Ein gutes Muster ist, dass der VPN-Client nach dem Aufbau der Verbindung sofort eine Prüfung durchführt und das Ergebnis dem Nutzer transparent anzeigt. In 2026 zeigen sich mehrere Gemeinsamkeiten: regelmäßige automatisierte Leak-Checks, sowie eine klare Meldung, falls eine DNS-Anfrage außerhalb des Tunnelpfads zurückkehrt. Diese Transparenz ist wichtig, weil DNS-Leaks nichts mit Geschwindigkeit zu tun haben, aber sofort die Privatsphäre gefährden können. Ein sauberer dns-schutz bedeutet, dass bruchfreie abfragen über die verschlüsselte Verbindung laufen und keine Rückschlüsse auf das Endgerät entstehen.
Micro-claims: multihop, kill switch und malware-schutz
Ein zweites Thema sind fortgeschrittene Schutzmechanismen. Ein Multihop-Setting verschickt Anfragen durch mehrere Server-Pfade, was zusätzliche Tarnung bietet. Der Kill Switch sorgt dafür, dass der Verkehr abbricht, wenn die VPN-Verbindung abreißt, so bleibt die reale IP nie kurzzeitig sichtbar. Integrierte Malware-Schutzfunktionen sind kein Standard bei allen Anbietern, aber einige Anbieter verbinden Anti-Malware-Features direkt mit der VPN-App. Diese Kombinationen verstärken den Schutz gegen versehentliche Leaks und bösartige Umleitungen. Wenn du im Arbeitskontext unterwegs bist, ist diese Abwehrkante besonders relevant: Arbeitsdaten müssen auch bei Netzwerkproblemen sicher verschlüsselt bleiben, und das Unternehmen muss unternehmenskritische Informationen nicht versehentlich öffentlich machen. Was ist US VPN, und welche sicherheitsaspekte zählen 2026
Einsatzszenarien im arbeitskontext
Im Büroalltag zählt vor allem die Stetigkeit der DNS-Schutzmechanismen. Mitarbeiter arbeiten oft hinter Firewalls, proxy-basierten Netzwerken oder wechselnden öffentlichen Netzwerken. Ein VPN, das zuverlässig DNS-Anfragen verschlüsselt und Leaks verhindert, minimiert das Risiko, dass sensible Domains oder interne Dienste versehentlich öffentlich sichtbar werden. Besonders wichtig ist, dass der Kill Switch nicht nur bei Verbindungsabbruch, sondern auch bei Proxy- oder Tunnel-Schnellwechsel aktiv bleibt. In diesem Szenario helfen klare Protokoll-Checks, z. B. regelmäßige DNS-Resolver-Checks, um sicherzustellen, dass keine Änderung der IP-Resolver-Listeners erfolgt.
Klarer Vorteil: DNS-Leaks stoppen sofort, der Kill Switch greift zuverlässig, und Multihop-Setups erhöhen die Angriffsfläche weniger als gedacht, wenn sie sauber umgesetzt sind. Im Arbeitskontext zählt vor allem Beständigkeit beim Schutz der Domain-Namen.
Zudem weisen unabhängige Berichte darauf hin, dass einige Anbieter Deloitte- und andere Audits heranziehen, um No-Logs-Behauptungen zu untermauern. Diese Audit-Stellen helfen, No-Logs-Policy nicht nur theoretisch, sondern praktisch zu verifizieren. Mehr dazu findest du in einschlägigen Reviews zu VPN-Sicherheit. Und ja, es lohnt sich, darauf hinzuweisen, dass Seiten mit Affiliate-Links existieren können. Nutze daher neutrale Prüfergebnisse als Grundlage. Für fortgeschrittene Arbeitsanwendungen lohnt sich der Blick auf Anbieter, die DNS- und Malware-Schutz als Teil eines einheitlichen Sicherheitspakets anbieten.
Quellenhinweis: Die dargestellten Konzepte und deren Bedeutung in 2026 spiegeln gängige Praxis wider und finden sich in zusammengefassten Bewertungen unabhängiger Publikationen. Zum Kontext: Der Fokus liegt auf echten Sicherheitsmerkmalen statt reiner Werbebehauptungen. Weitere Einsichten zu den geprüften Anbietern findest du in den einschlägigen VPN-Überblicken, die sich auf Datenschutzprinzipien, Audits und No-Logs-Policy konzentrieren.
Was als Nächstes zählt: den richtigen Weg wählen
Die beste VPN im Jahr 2026 ergibt sich nicht aus einer einzelnen Eigenschaft, sondern aus dem passenden Gesamtkonzept: starke Protokolle, klare Datenschutzprinzipien und stabile Verbindungen, die im Alltag wirklich funktionieren. In diesem Artikel habe ich verschiedene Ansätze im Praxisvergleich gegenübergestellt, darunter Protokolle wie OpenVPN, WireGuard und IPSec, sowie Unterschiede bei Verschlüsselung und Fehlerbehebung. Die Praxis zeigt, dass Geschwindigkeit keineswegs nur vom Anbieter abhängt, sondern auch von Serverstandort, Netzwerkkonfiguration und der richtige Einsatzsituation. Was ist NordVPN IPv6 und wie sicher ist IPv6 im VPN
Ein klarer Favorit hängt davon ab, ob du streamingst, arbeitest oder anonym browsen willst. So kann sich eine Lösung wie Reedvpn in bestimmten Fällen durchsetzen, während NordSecure bei Apps und Plattform-Kompatibilität punktet. Der einzige Move, der wirklich zählt, ist eine präzise Konfiguration – nicht der Hype um Funktionen. Wenn du nur eine Änderung vornimmst, starte mit der Auswahl eines Protokolls, das deine Geräte flüsterleise unterstützt und verschlüsselt.
Wenn du erst einmal eine Grundausrichtung hast, bleib dran und passe sie an deine Bedürfnisse an. Teste diese Woche zwei Server-Standorte, vergleiche Latenz und Stabilität, dokumentiere das Ergebnis. So erkennst du, welcher Anbieter in deinem Alltag am wenigsten stört und dich langfristig am besten schützt. Welche Veränderung planst du zuerst?