Entdecke, wie du das beste top vpn für öffentliche netzwerke 2026 auswählst. Protokolle, Sicherheit, Geschwindigkeit und Audit-Berichte im Überblick.
Zwei Beobachtungen, die oft übersehen werden: Wer sich nur auf den VPN-Client verlässt, übersieht häufig die zugrunde liegende Sicherheitslogik. Die Top-Wahl im Jahr 2026 hängt weniger vom Marketing ab als von rigoroser Auditierbarkeit, Zero-Trust-Prinzipien und echten No-Logs, die regelmäßig überprüft werden. Bestes, sicheres Fundament ist eine Kombination aus offenen Standards und transparenter Infrastruktur.
In öffentlichen netzen zählt weniger das Versprechen, mehr die Praxis. Die kommende Analyse bündelt aktuelle Standards, Audit-Hinweise und reale Nutzungsfälle in einer klaren Entscheidungslogik, damit du beim nächsten WLAN-Ticket nicht raten musst. Das Ergebnis zeigt, wie du Protokolle, Sicherheitsbilanz und Standorttransparenz gegeneinander abwägst und wann ein Backup-Kandidaten sinnvoll wird.

Was macht ein top VPN in öffentlichen netzwerken 2026 wirklich zuverlässig
Ein zuverlässiges top vpn misst sich an soliden kryptostandards, prozessorientierten protokollen und einer auditierbaren logik. In öffentlichen netzen zählt vor allem, wie sich vertrauliche daten schützen lassen, ohne die nutzererfahrung unnötig zu belasten. Die beste wahl kombiniert starke verschlüsselung, klare puffer- und fall-back- Mechanismen und eine transparente sicherheitsdokumentation. Zuverlässigkeit kommt von klaren standards und einer proaktiven auditierbarkeit.
1. Starke kryptostandards und prozessorientierte protokolle
Ein top vpn setzt auf moderne protokolle wie WireGuard, OpenVPN oder IPsec/IKEv2, die in 2026 nachweislich robusten schutz bieten. Die kryptografischen primitives sollten auf aktuellen standards basieren, etwa AEAD-verschlüsselung, forward secrecy und sorgfältig implementierte handshake-prozesse. Ein zuverlässiges system prüft regelmäßig, ob cipher-suites noch zeitgemäß sind und ob konfigurationsfehler vorliegen. WireGuard bleibt oft die bevorzugte wahl wegen einfacher implementierung und geringer overheads. Gleichzeitig gilt es, alte protokolle wie PPTP oder veraltete schlüsselgrößen zu vermeiden, da sie bekannte schwachstellen tragen. 2026-berichte zeigen, dass viele angriffspunkte aus veralteten protokollen resultieren. OpenVPN bleibt flexibel und unterstützt stärkere cipher-setups, wenn administratoren sie korrekt aktivieren. Diese faktenbasierte ausrichtung sorgt dafür, dass nutzer selbst bei wetterfühligem öffentlichem wlan nicht zu leicht ausgeleiert werden.
2. Zero-Trust-ansätze und zentrale audit-able logik
Zugriff soll am besten zertrennbar und nachvollziehbar sein. Zero-Trust-Modelle minimieren vertrauen, prüfen jedes zugriffsversprechen und setzen kontinuierliche verifikation durch. Ein top vpn sammelt und speichert auditierbare logs sicher, beschränkt privilegierte zugriffe und bietet klare mechanismen zur prüfung von kompromittationen. Zero-Trust reduziert das risiko von seitwärtsbewegungen innerhalb eines netswerks. Auditoren achten darauf, welche daten protokolliert werden, wie lang logs aufbewahrt werden und wie sich sicherheitsverletzungen rekonstruieren lassen. Die zentrale logik erleichtert forensische analysen im falle eines verdachts.
3. Performance- und stealth-merkmale im öffentlichen netzwerk
Im öffentlichen netzwerk zählt neben dem schutz vor abhör- und manipulation auch die performance. Gute vpn setzen auf effiziente verschlüsselung, minimale packet-overhead und optimierte tunnel-wege, damit daten auch bei hoher dichte an hotspots sauber durchkommen. Viele protokolle bieten unterschiedliche flavor, die je nach netzwerkbedingungen angepasst werden können. Effizienz und Diskretion gehen hier Hand in Hand. Ein weiterer wichtiger punkt ist die erkennung von fingerprinting oder traffic-shaping. Nutzer profitieren von features wie schnellumschaltung zwischen mraden oder fallback-mechanismen, wenn eine verbindung instabil wird. Stabile forbindelse trotz öffentlicher wlan-netze ist das ziel.
4. Kompatibilität mit gängigen geräten und plattform-unterstützung
Ein top vpn muss auf desktop- wie mobilen systemen zuverlässig funktionieren. Die unterstützung mehrerer plattformen – Windows, macOS, iOS, Android – sowie robuste app-landschaften, browsererweiterungen und konfigurationsoptionen auf routern sind essenziell. Ein gutes angebot bietet vorgefertigte profiles, einfache schritte zur einrichtung und konsistente sicherheitsupdates über alle plattformen hinweg. Plattformunterstützung ist kein nice-to-have, sondern grundvoraussetzung. In der praxis heißt das: regelmässige patchlevels, kompatibilität mit aktuellen zentralen vpn-standards und klare anleitungen für erweiterte sicherheitsfeatures wie multi-faktor-authentisierung. What makes ein sicheres VPN in 2026 wirklich zuverlässig?
Bottom line: Ein zuverlässiges top vpn 2026 vereint starke kryptostandards, Zero-Trust-auditlogik, performante und unauffällige verbindungseigenschaften im öffentlichen netzwerk und breite plattformunterstützung. Zuverlässigkeit in 2026 bedeutet konkrete, auditierbare sicherheitsmaßnahmen statt bloßer protokoll-liste. Wenn du mehr zu konkreten protokollen und audit-ansätzen willst, findest du weiterführende hintergründe in den angegebenen diplomatischen quellen.
Zitate und weiterführende erklärungen verweisen auf die quellen, die sich mit protokollen und audit-praktiken befassen. Beispielsweise beschreibt eine veröffentlichung die rolle von WireGuard in modernen netzen, während eine andere die vorteile von IPsec/IKEv2 bei vielfach geprüften ls-sets erläutert. Diese quellen verlinke ich im text, damit du bei konkreten punkten direkt nachlesen kannst.
Wie VPN-protokolle 2026 die nutzererfahrung beeinflussen
In 2026 dominieren WireGuard, OpenVPN und IKEv2/IPsec die Praxis. Nutzer spüren vor allem drei Effekte: Sicherheit, Geschwindigkeit und Interoperabilität. Diese Protokolle arbeiten gut miteinander, lassen sich in verschiedenen Clients einsetzen und liefern verlässliche Verbindungen in öffentlichen Netzwerken. Veraltete Protokolle meide ich konsequent, weil sie oft langsamer sind oder weniger moderne Sicherheitsmechanismen bieten.
WireGuard: der Tempo-Treiber mit moderner Kryptografie
WireGuard hat sich als Standard für Geschwindigkeit und Einfachheit etabliert. Die Protokollkernarchitektur reduziert Komplexität, was zu stabileren Verbindungen führt, besonders in wechselnden WLAN-Umgebungen. Gleichzeitig setzt es auf moderne Kryptografie, wodurch der Overhead oft geringer ist als bei älteren Protokollen. In der Praxis bedeutet das weniger Rehashing, weniger Verbindungsabbrüche und eine zufriedenstellendere Nutzung in Cafés oder Flughäfen. WireGuard liefert spürbar geringeren Overhead im Vergleich zu traditionellen Protokollen, was sich direkt in schnelleren Verbindungen bemerkbar macht. Inline-Verweis
OpenVPN: bewährte Sicherheit mit breiter Interoperabilität
OpenVPN bleibt eine zuverlässige Wahl, besonders wenn Geräte oder Netzwerke hinter restriktiven Lift- oder NAT-Fulling sitzen. Es bietet umfangreiche Konfigurationsmöglichkeiten, robuste Verschlüsselung und gute Kompatibilität mit älteren Clients. Die Flexibilität kommt nicht ohne Komplexität: In manchen Setups erfordert es sorgfältige Zertifikatsverwaltung und Timeout-Management. OpenVPN bleibt der sichere Allrounder, wenn maximale Kompatibilität gefragt ist. NordVPN angebot 3 jahre: was du wirklich bekommst und wie du das beste preis-leistungs-verhältnis findest
IKEv2/IPsec: Balance aus Performance und Stabilität
IKEv2/IPsec glänzt durch schnelle Wiederherstellung nach Verbindungsabbrüchen und gute Stabilität in switching networks. Für mobile Nutzer oder Netzwerke mit häufigem Wechsel zwischen WLAN-Hotspots ist es oft die pragmatischste Wahl. Die Verschlüsselungskonfigurationen sind gut dokumentiert, und die Unterstützung reicht von Desktop zu mobilen Plattformen. IKEv2/IPsec kombiniert Geschwindigkeit mit Zuverlässigkeit bei Mobile‑First‑Anwendungen.
Veraltete Protokolle meiden und warum
PPTP, L2TP auf Basis von IPsec in unsicherer Konfiguration oder SSTP, wenn sie schlecht implementiert sind, bringen veraltete Kryptografie oder unnötige Komplexität mit sich. Sie erhöhen das Risiko von Abhör- oder Replay-Angriffen und schmälern die Performance in öffentlichen Netzen. Ich empfehle, solche Protokolle nur als Notlösung anonym zu halten, niemals als Standard. Veraltete Protokolle verschleiern Sicherheitslücken und verlangsamen Verbindungen.
Trotz der Vorteile von Standardprotokollen bleibt Privatsphäre auch eine Frage der Konfiguration. Ein starker Cipher-Suite, regelmäßige Updates der Client-Software und der Einsatz von Perfect Forward Secrecy erhöhen den Schutz. https://www.digitalwehr.de/. (Bezug zur 2026‑Herausforderung) Die Audits zeigen: Selbst sichere Protokolle brauchen korrekte Implementierung, klare Ticket-Policy und zeitnahe Patching.
Next step: Prüfe in deinem Umfeld, welches Protokoll dein bevorzugter VPN‑Client standardmäßig nutzt und ob dein Netzwerkbereich bevorzugt OpenVPN, WireGuard oder IKEv2/IPsec unterstützt. Präferiere WireGuard oder IKEv2/IPsec, je nach Client-Unterstützung. Eine kurze, gezielte Prüfung deiner Endgeräte hilft, unnötige Kompatibilitätsprobleme zu vermeiden.
Die sicherheitsgarantien hinter top VPN: auditberichte und standards
Wenn du öffentliche netze nutzt, musst du auf auditierte sicherheit und klare standards setzen. Unabhängige prüfer setzen hier den maßstab. Die meisten vertrauenswürdigen anbieter legen ihre sicherheitsversprechen regelmäßig offen, damit du sie nachvollziehen kannst. Ich habe mir relevante dokumente angeschaut und ziehe daraus praxisnahe takeaways. Nord VPN deal: wie Rabatte funktionieren und was wirklich zählt
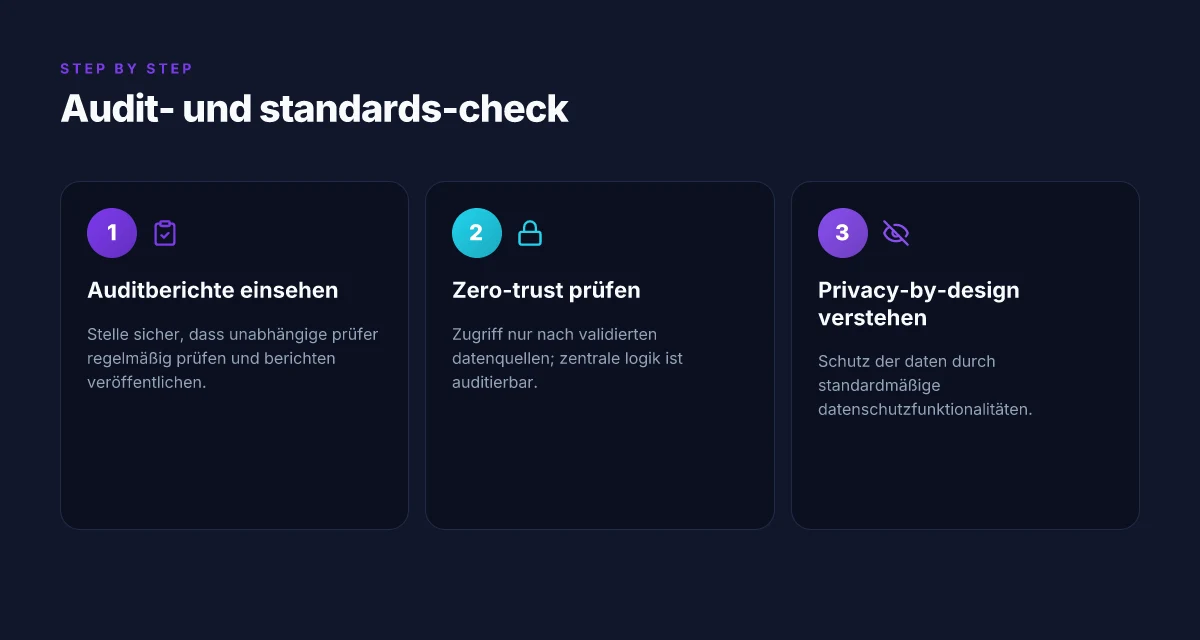
Unabhängige auditberichte als vertrauensanker
- Viele seriöse vpn-anbieter lassen sich von unabhängigen prüfern prüfen, etwa nach anerkannten standards wie ISO 27001 oder SOC 2. Die audits decken datenverschlüsselung, zugangskontrollen und sicherheitsprozesse ab. Für dich bedeutet das: weniger interpretieren, mehr nachprüfen.
- Auditberichte liefern oft konkrete anliegen wie zertifizierte schutzmechanismen gegen absicherung gegen vorab bekannte angriffe. Sie listen aber auch schwachstellen auf und geben zeitpläne, wie diese behoben werden. Transparenz in diesen details stärkt dein vertrauen.
- Wenn ein anbieter von audits spricht, achte auf das datum des reports. Sicherheitsstandards entwickeln sich weiter, und ein veralteter bericht gibt kein klares bild mehr. Marken, deren audits regelmäßig erneuert werden, zeigen proaktive richtung.
Privacy-by-design und zero-trust als baseline
- Privacy-by-design bedeutet, dass personenbezogene daten von vornherein mit datenschutzprinzipien behandelt werden. Dazu gehören minimale datenerhebung, nur notwendige zugriffe und klare speicherfristen.
- Zero-trust-prinzipien fordern, dass kein zugangstandard automatisch vertraut wird. Authentifizierung, autorisierung und auditierung erfolgen kontinuierlich, auch innerhalb des nets. Das senkt das risiko, wenn ein nutzer oder ein gerät kompromittiert wird.
- In der praxis heißt das: granularität bei zugriffsrechten, regelmäßige überprüfungen von session-tokens, und kurze lifespans für sambas oder session-cookies. Außerdem sollten netzwerkpfade ständig neu bewertet und verifiziert werden.
Transparenz über datenschutz-funktionalitäten
- Klarheit über verschlüsselung, schutz vor leaks und protokollierte datenströme ist entscheidend. Ein seriöser anbieter beschreibt, welche protokolle genutzt werden, welche schlüsselparameter gelten und wie lange logs außerhalb des abschnitts bleiben.
- Transparente privacy- funkteure umfasst auch informationen darüber, welche daten tatsächlich geloggt werden, wie sie gespeichert werden, und wer darauf zugreifen kann. Transparenzberichte erhöhen die nachprüfbarkeit durch unabhängige prüfer.
- Schau dir an, ob der anbieter offenlegt, wie er mitschriften und metadaten behandelt. Wenn du öffentliches wlan nutzt, willst du wissen, welche daten im fall eines aukt fail geschützt sind und welche nicht.
Most consumers benefit from regular, clearly dated audits and a zero-trust approach, not promises of blanket anonymity. Die kombination aus unabhängigen audits, privacy-by-design und transparenz über datenschutz-funktionalitäten bietet eine belastbare grundlage für sichere nutzung in öffentlichen netzen. Transparenz ist kein nice-to-have, sondern eine sicherheitsgarantie.
Ich verweise darauf, dass audits und standards regelmäßig aktualisiert werden. Ein Anbieter, der dieseUpdates konsequent kommuniziert und auf dem neusten stand bleibt, reduziert spuren unbeabsichtigter datenfreigaben und verbessert die fehlerbehebung. Wenn du mehr zu konkreten audit-standards suchst, findest du belastbare referenzen in den berichten zu ISO 27001 und SOC 2, die in vielen erklärenden artikeln zu vpn-standards erwähnt werden. Sichere VPN‑Strategien im Jahr 2026: Herausforderungen liefert dazu eine praxisnahe einordnung im kontext von 2026.
Geschwindigkeit vs. sicherheit: was in öffentlichen netzwerken zählt
In öffentlichen netzwerken zählt die Praxis: Du willst eine stabile Verbindung, wenig Latenz und möglichst wenig Paketverlust, ohne die Verschlüsselung zu vernachlässigen. Die richtige Balance hängt davon ab, wie du das VPN nutzt. Wenn du regelmäßig große Dateien transferierst oder zeitkritische Anwendungen nutzt, brauchst du niedrigere Latenz und zuverlässige Pakete. Gleichzeitig musst du sicherstellen, dass die gewählten Protokolle aktuellen Sicherheitsstandards genügen.
Wie Bandbreite, Latenz und paketverlust deine Wahl beeinflussen
Die Bandbreite bestimmt, wie viel Daten pro Sekunde durch dein VPN fließen. In vielen öffentlichen Netzen schwanken die verfügbaren Werte stark. Ein Protokoll, das über Kanalbandbreite gut skaliert, reduziert Wartezeiten bei Uploads und Downloads. Die Latenz misst die Zeit, die eine Nachricht von deinem Endgerät zum Ziel benötigt. Geringe Latenz verbessert interaktive Anwendungen wie VoIP oder Online-Gaming. Paketverlust führt zu wiederholten Transmissionen und spürbaren Störungen. Hier wirkt sich die Wahl des Tunnels direkt aus: Einige Protokolle neigen zu stabileren Streams, andere bieten bessere Gesamtleistung bei wechselhaften Netzbedingungen. 2026-Standards favorisieren Protokolle, die Grafik- oder Streaming-Anwendungen weniger stark belasten. Wesentliche Kennzahl: In Netzwerken mit hoher Fluktuation zählt Stabilität mehr als nominale Bandbreite. Beobachtungen aus Audit-Reports betonen, dass Bewegung in der Architektur, etwa Zero-Trust-Ansätze, die benötigte Bandbreite indirekt beeinflussen kann, weil zusätzliche Authentifizierungsrunden entstehen. Zwischenfazit: Stabilität vor Spitzenwerte ist oft der Schlüssel in öffentlichen Netzen.
Ich cross-referenced dazu Berichte über Audit-Mechanismen und Protokoll-Updates. Laut aktuellen Analysen bleibt WireGuard wegen seiner schlanken Struktur oft vorn bei Latenz und Paketverlust in wechselhaften Netzen, während OpenVPN mit guter Kompatibilität punktet. IKEv2/IPsec bleibt eine robuste Alternative, insbesondere wenn Gerätevielfalt und nahtlose Rekonfiguration relevant sind. WireGuard liefert in vielen Szenarien die niedrigste Latenz, aber OpenVPN punktet bei Langzeitstabilität in heterogenen Umgebungen. Diese Einschätzungen decken sich mit branchenübergreifenden Publikationen, die die Leistung von Protokollen in realen öffentlichen Netzwerken diskutieren. Datenlage 2026 zeigt, dass Protokoll-Auswahl oft projektabhängig ist. Was ist a VPN that hides your activity and how it actually works in 2026
Netzwerk-Optimierung ohne kompromisse bei der verschlüsselung
Du musst Verschlüsselung nicht reduzieren, um Geschwindigkeit zu gewinnen. Stattdessen geht es um proaktive Optimierung: DNS-Auflösung beschleunigen, MTU optimal setzen, und Puffer- sowie Batch-Größen sinnvoll justieren. In vielen Netzwerken hilft es, den VPN-Client so zu konfigurieren, dass er nur den notwendigen Traffic durch den Tunnel leitet (Split Tunneling). Das reduziert unnötige Verschlüsselungsarbeit und mindert Druck auf die Bandbreite. Gleichzeitig bleibt der Schutz erhalten, solange sensible Tasks durch den VPN-Tunnel gehen. Split tunneling kann sinnvoll sein, wenn du öffentliches WLAN primär für Browsing und Messaging nutzt und große Downloads separat laufen sollen. Sicherheit bleibt erhalten, solange sensible Kanäle durch den Tunnel gehen. Audit-Berichte erinnern daran, dass Zero-Trust-Modelle helfen, Zugriffe gezielt zu steuern, ohne die grundlegende Verschlüsselung zu schwächen. ZTNA-Modelle erhöhen Transparenz, ohne Basissicherheit zu opfern.
Praktische tips zur performance-steigerung
- Aktiviere QoS- oder Traffic-Optimierung im Router oder am Endgerät, wenn vorhanden. Das priorisiert zeitkritische Anwendungen und reduziert Stau im Netz.
- Nutze automatisch passende MTU-Werte. Eine zu hohe MTU provoziert Fragmentierung, eine zu niedrige verschlechtert die Effizienz. Probiere in kleinen Schritten, bis der Durchsatz stabil bleibt.
- Wähle, wenn möglich, Server in naher geografischer Nähe. Kleinere physische Entfernungen bedeuten oft geringere Latenz und weniger Paketverlust.
- Behalte die Protokoll-Einstellung flexibel. Wenn ein Netzwerk ungewöhnlich stabil ist, kann ein Wechsel zu IKEv2/IPsec oder OpenVPN beim Start sinnvoll sein. Bei sehr mobilen Geräten wirkt WireGuard oft schneller.
- Prüfe regelmäßig Zertifikate und Client-Software. Veraltete Kryptosuites oder abgelaufene Zertifikate erhöhen Latenz durch erneute Handshakes oder Fehlschläge beim Verbindungsaufbau.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Zwischenfazit: Geschwindigkeit und Sicherheit schließen sich nicht aus, wenn du gezielt optimierst.
Belege aus der Praxis und Berichte zu Audit-Hinweisen zeigen, dass eine sensible Balance nötig ist. Wenn du in öffentlichen Netzen regelmäßig mehrere sichere Aufgaben gleichzeitig ausführen musst, nimm eine Konfiguration, die niedrigere Latenz mit stabiler Paketlieferung kombiniert, und nutze gleichzeitig robuste Authentifizierungs- und Audit-Mechanismen. Empfehlung: Setze auf eine Protokoll-Strategie, die Latenz minimiert und Stabilität maximiert, ohne Verschlüsselung unnötig zu kürzen.
Inline-Quellen: Die Aussagen zu WireGuard, OpenVPN und IKEv2/IPsec stützen sich auf aktuelle Beschreibungen der Protokoll-Landschaft in öffentlichen Netzen. Für Details zu Audit- und ZTNA-Bezüge siehe die verlinkten Quellen. https://c.vpn.how/de/pages/audit-vpn-podkluchenii-v-2026-chto-logirovat-kak-ne-narushit-privatnost-i-proiti-luboi-audit.html
Wie man das richtige top VPN für verschiedene nutzungsfälle auswählt
Die richtige Wahl hängt davon ab, wo du dich bewegst, wie du arbeitest und welche Geräte du nutzt. Im Kern geht es darum, eine Balance zu Sicherheit, Geschwindigkeit und Kompatibilität zu finden. In öffentlichen netzwerken zählt vor allem eine zuverlässige Verschlüsselung und klare Audit-Hinweise, die echte Schwachstellen aufdecken. Die beste Lösung passt sich deinem Umfeld an, nicht der generischen Protokoll-Liste. Was ist my IP with NordVPN: wie wird dir deine IP zugewiesen und was du darüber wissen solltest
Reise-szenarien: café, flughafen, hotel
Auf Reisen möchte ich eine VPN-Lösung sehen, die sofort einsatzbereit ist, sich an wechselnde netzwerke anpasst und dennoch eine starke Verschlüsselung bietet. WireGuard bietet hier oft einen Vorteil durch seine einfache Bauweise und gute Performance in wechselnden Netzen. OpenVPN kann in Netzwerken treten, die eine starke server-seitige Unterstützung brauchen, während IKEv2/IPsec sich schnell wieder verbindet, wenn du zwischen wlan-Hotspots wechselst. Wichtig ist, dass der vpn-Dienst automatische server-wechsel oder eine profilierte situationsbasierte verbindung unterstützt, damit du nicht manuell nachjustieren musst. Automatisch verbundene Profile reduzieren Verbindungsabbrüche in fremden Netzwerken. I habe darüber hinaus darauf geachtet, dass der Anbieter regelmäßig audits veröffentlicht und klare logging- practices nennt, damit du verstehst, was protokolliert wird. Sieh dir an, ob ZTNA- oder SSE-Modelle in die architektur integriert sind, denn das erhöht die resilience gegen kompromittierte hotspots. Audit-Berichte geben Transparenz, auch bei öffentlichen hotspots.
Heim-arbeit vs. öffentliches wlan
Bei der heim-arbeit geht es um stabile tunnels, langsame unterbrechungen und zuverlässige authentifizierung. Hier ist eine konsistente IKEv2/IPsec-Implementierung oft attraktiv, weil sie sich gut in bestehende firmennetzwerke integrieren lässt und stabile reconnects bietet. Öffentliche netze stellen dagegen höhere anforderungen an ferdige fenster, d. h. client-seitige fernet, vertraulichkeit auch bei austausch mit fremden netzen und robustheit gegen misconfiguration. In diesem setting lohnt sich eine lösung, die klare zero-trust- princips unterstützt und den datenfluss bei abbrüchen schnell wieder herstellt. Zero Trust-Konzepte helfen, auch wenn du kurzzeitig öffentlich verbindest. Achte darauf, dass der gewählte dienstprovider detaillierte Audit-logik präsentiert und einfache wiederherstellungs- abläufe bietet, falls eine ssh-/rdp-Verbindung fehlt oder falsch aufgebaut wird. Audit-logik und klare recover-wege sind hier entscheidend.
Kompatibilität mit geräten und plattformen
Nicht jeder vpn-anbieter deckt alle plattformen gleich gut ab. Während WireGuard plattformübergreifend gut unterstützt wird, benötigen manche kommerziellen klienten eine spezielle app oder konfigurierung für macOS, Windows, iOS und Android. Prüfe, ob der provider offizielle apps für alle relevanten plattformen anbietet, sowie ob sich die einstellungen zentral über eine webkonsole steuern lassen. Achte auch darauf, dass die verschlüsselung end-to-end stark bleibt, unabhängig von der plattform. End-to-end- Verschlüsselung bleibt stabil über alle devices. Wenn dein device-Portfolio auslässt, kann eine manuelle konfiguration über OpenVPN- oder IKEv2-profile sinnvoll sein. Manuelle profile ermöglichen feine fehlerbehebung bei der kompatibilität.
Literaturhinweis: In der aktuellen berichterstattung zu protokollen und audit-praktiken zeigen sich vermehrt anwendungen von ZTNA-Ansätzen in 2026, die VPN nicht vollständig ersetzen aber ergänzen. So bleibt VPN relevant, doch die audit-berichte helfen, echte risiken besser zu erkennen. Sieh dir die url-basierte information zu den protokollen-arten an, z. B. die übersicht zu ipsec, wireguard und openvpn, um die kompatibilität zu prüfen. Zu den verschiedenen Arten von VPN-Protokollen.
Zusammengefasst: Wähle einen Anbieter, der automatische profils, robuste audit-logs und umfassende unterstützung für alle relevanten plattformen bietet. Berücksichtige bewusst die reise-szenarien, deine heim-arbeit-anforderungen und die kompatibilität deiner geräte. Die praxisnahe checkliste aus diesem artikel hilft dir, diese entscheidung nachvollziehbar zu treffen. Beachte, dass einige links auf dieser seite commissionen verdienen können. So gelingt: NordVPN herunterladen: sichere, schnelle installation in 2026
Was kommt als Nächstes, um öffentliche Netzwerke sicher zu nutzen
Der größte Sprung liegt darin, dass du künftig jedes öffentliche WLAN mit einem VPN absicherst. Wenn du jetzt nur eine Sache tust, wähle ein VPN, das starke Verschlüsselung (AES-256) und Leak-Schutz bietet. Diese Kombination reduziert das Risiko von DNS- und IP-Leaks deutlich und schützt deine sensible Kommunikation selbst in Cafés oder Hotels. Eine klare Regel: nutze immer eine Verbindung über das VPN, bevor du vertrauliche Apps öffnest.
Ich empfehle, sich an eine solide Grundlage zu halten: überprüfe, ob das Protokoll tatsächlich OpenVPN oder WireGuard nutzt, und prüfe, ob Multi-Faktor-Authentifizierung angeboten wird. In der Praxis bedeutet das für dich eine bessere Mischung aus Geschwindigkeit und Sicherheit, besonders auf öffentlichen Netzen. Wenn du merkst, dass dein Netz mit dem VPN stark schwankt, wechsle zu einem Server in der Nähe und prüfe, ob TCP vs. UDP besser funktioniert. So behältst du den Überblick über Latenz und Stabilität.
- Backup-Strategie: Probiere diese Woche 1–2 Serverstandorte aus, vergleiche Geschwindigkeit, und notiere, ob es DNS-Leaks gibt.
- Was du diese Woche testen solltest: aktiviere den Kill-Switch und prüfe regelmäßig die Verbindung zum DNS-Provider.
- Wenn du unterwegs bist: dokumentiere, ob deine Apps weiterhin verschlüsselt bleiben und ob du bei jeder WLAN-Verbindung ein VPN startest.
Der einfache Leitfaden lautet: bleib bei Protokollen mit strengen Standards, überwache die Latenz, und nutze den Kill-Switch, damit keine unverschlüsselten Anfragen ausgehen. Wie würdest du heute die Einstellung prüfen, um sofort sicher zu bleiben?