Entdecken Sie, wie ein vpn dienst Ihre Daten schützt, welche Protokolle zum Einsatz kommen und wo Grenzen liegen. Praxisnaher Überblick für deutsche Anwender.
Viele Nutzer unterschätzen, wie viel exposed bleibt, wenn ein VPN falsch konfiguriert wird. Eine einfache Fehlkonfiguration kann aus einer starken Verschlüsselung ein rückständiges Sicherheitsloch machen und so eher täuschen als schützen. Die Praxis zeigt, dass Protokoll-Feinheiten oft wichtiger sind als der Markenname.
Dieser Artikel fragt nach konkreten Kriterien: Welche Protokolle wirklich sicher sind, wie Verschlüsselung wirkt und wo reale Fallstricke lauern. In Deutschland und im DACH-Raum lesen Privatanwender, kleine Unternehmen und IT-Entscheider heute verstärkt über Transparenz, Preispolitik und Serververteilung, denn nur damit lässt sich eine zuverlässige Wahl treffen. Auf dem Prüfstand stehen daher klare No-Logs-Politiken, nachvollziehbare Berichte und messbar schnelle Serverstandorte.

Was macht ein VPN dienst sicher? Kernprotokolle und Schutzmechanismen
Ein VPN schützt Daten, indem es einen verschlüsselten Tunnel zwischen Ihrem Endgerät und dem VPN-Server schafft. Sicherheit hängt hier stark von drei Säulen ab: Tunnelung, Authentifizierung und Integrität. Die Wahl der Protokolle beeinflusst, wie stark diese Säulen wirklich greifen, wie schnell der Tunnel läuft und wo potenzielle Schwachstellen liegen.
1. Tunnelung: Wie wird der Verkehr versteckt?
Der Zweck eines Tunnels ist, den ursprünglichen IP-Header und den Inhalt der Pakete vor neugierigen Blicken zu schützen. Beim Aufbau eines Tunnels wird der Nutzverkehr in einem verschlüsselten Kanal verpackt. Dieser Schutz bleibt auch dann bestehen, wenn Dritten der direkte Netzwerkkontext entgeht. Wichtig ist, dass der Tunnel selbst nicht nur den Inhalt verschlüsselt, sondern auch sicherstellt, dass die Endpunkte des Tunnels authentisch sind. So verhindern Sie Man-in-the-Middle-Angriffe und das Abkippen von Verbindungen.
2. Authentifizierung: Wer darf überhaupt durch?
Ohne verlässliche Authentifizierung lässt sich ein Tunnel leicht missbrauchen. Moderne VPN-Protokolle setzen auf mehrstufige Mechanismen, etwa digitale Zertifikate oder Pre-Shared Keys plus zusätzliche Hardware-Token. Die Authentifizierung schützt vor unbefugtem Zugriff selbst dann, wenn ein Angreifer das Netzwerk kontrolliert. Korrekt implementierte Authentifizierung verhindert, dass ein Angreifer einfach Verbindungen nachahmt oder Token wiederverwendet.
3. Integrität: Wurden Pakete verändert?
Integrität bedeutet, dass Mitteilungen während der Übertragung nicht unbemerkt verändert werden. Kodierungen wie MACs oder integrierte Prüfsummen helfen, Manipulationen früh zu erkennen. Ohne Integritätsschutz könnten Angreifer Pakete abfangen, verschieben oder verändern, was zu spoofing oder Abhören führen könnte. Eine gültige Integritätsschicht sorgt dafür, dass empfangene Daten authentisch und unverändert sind.
4. Wichtige Verschlüsselungsprotokolle im Überblick
Die gängigsten Protokollfamilien kombinieren Verschlüsselung mit Tunnelung und Integrität. Groß im Fokus stehen Protokolle, die sich durch unterschiedliche Sicherheits- und Leistungsprofile auszeichnen: Was ist Brave VPN, und wie sicher ist es 2026 wirklich?
- Protokolle, die eine echte Verschlüsselung der Nutzdaten bieten und gleichzeitig eine klare Authentifizierung der Endpunkte sicherstellen.
- Protokolle, die Verbindungsaufbau und Schlüsselwechsel effizient gestalten, um Latenz zu minimieren.
- Protokolle, die robuste Integritätsschutzmechanismen implementieren und gegen gängige Angriffsvektoren gewappnet sind.
Ich weise darauf hin, dass konkrete Implementierungen oft von der jeweiligen Lösung abhängen. Die Sicherheitsbewertung zieht sich durch alle Ebenen von der Konfiguration bis zur Betriebsführung. Es lohnt sich, die Protokoll-Auswahl in der Praxis zu testen und zu validieren, wie gut sich Geschwindigkeit und Sicherheit gegenseitig beeinflussen.
5. Wie Protokollwahl Geschwindigkeit, Latenz und Sicherheit beeinflusst
Die Protokollwahl ist ein Balanceakt. Starke Verschlüsselung erhöht zwar die Sicherheit, kann aber die CPU-Last erhöhen und damit Latenz und Durchsatz beeinflussen. Leichtere, schnellere Protokolle bringen mehr Geschwindigkeit, könnten aber Schwachstellen in der Authentifizierung oder Integrität einführen, falls sie schlecht implementiert sind. In der Praxis bedeutet das: Verstehen Sie Ihre Anwendungsfälle. Für Remote-Arbeitsplätze mit sensiblen Daten lohnt sich tendenziell eine stärkere Verschlüsselung und stärkere Authentifizierung. Für reines Internet-Surfen kann eine gut implementierte Lösung mit moderater Verschlüsselung ausreichend sein, solange Integrität und Authentifizierung nicht vernachlässigt werden.
Der Schlüssel liegt in einer gut konfigurierten Kombination aus starken Authentifizierungsmethoden, robusten Integritätsprüfungen und einer angemessenen Verschlüsselungsebene. Gleichzeitig ist es sinnvoll, regelmäßig zu prüfen, ob Protokoll-Updates oder empfohlene Sicherheitsparametereinstellungen veröffentlicht wurden. Solche Update- und Konfigurationshinweise finden sich in Veröffentlichungen zu VPN-Sicherheit, wie sie auch in Praxisressourcen diskutiert werden. VPN-Sicherheit: Sind VPNs sicher und geschützt? betont, dass VPNs im Allgemeinen sicher sind, aber keine vollständige Strategie ersetzen. Für viele Heimanwender reicht eine solide Protokollauswahl mit starken Schlüsseln, während Unternehmen zusätzliche Schutzebenen brauchen.
Citationslink: Die Einschätzungen und Grundlagen zu VPN-Sicherheit finden sich in Fachartikeln, etwa zu Tunnelung, Authentifizierung und Integrität. Inline-Beispiele und Erläuterungen stammen aus Veröffentlichungen wie der VPN-Sicherheitspublikation von Palo Alto Networks.
Gängige protokolle im VPN diensteinsatz verstehen
In der Praxis entscheiden Protokolle über Sicherheit und Leistung. SSH-basierte Alternativen mögen sicher klingen, doch bei VPNs zählt die Gesamtheit aus Verschlüsselung, Authentifizierung und Stabilität. Die häufigsten Protokolle heute sind OpenVPN, IKEv2/IPsec und WireGuard. OpenVPN bleibt robust und flexibel, doch IKEv2/IPsec punktet mit Geschwindigkeit und Stabilität auf Mobilgeräten. WireGuard ist der neueste Favorit für viele Anbieter, weil es weniger Codepfade hat und schneller oft wirkt. In der Praxis zählt vor allem der Trade-off zwischen Sicherheit und Performance. Was macht den besten VPN 2026 in Deutschland wirklich zuverlässig?
Warum OpenVPN oft noch im Einsatz ist
OpenVPN bietet starke Verschlüsselung mit flexibler Authentifizierung und umfangreichen Konfigurationsmöglichkeiten. Für Unternehmen bedeutet das: Anpassbarkeit an verschiedene Netzwerkumgebungen, auch hinter Firewalls. Allerdings kann OpenVPN bei standardisierten Setups langsamer laufen als moderne Protokolle. Flexibilität vs. Geschwindigkeit ist hier der oft diskutierte Kompromiss. I go through the documentation and found, that many enterprise-grade deployments nutzen OpenVPN in Kombination mit TLS-V1.2 oder TLS-1.3, um Kompatibilität sicherzustellen. Diese Wahl beeinflusst sowohl Latenz als auch CPU-Belastung. Eine häufige Schwachstelle bleibt die fehlerhafte Serverkonfiguration, etwa veraltete Cipher-Suites oder veraltete TLS-Parameter. Siehe Datenschutzpraxis.
Warum WireGuard an Boden gewinnt
WireGuard setzt auf einen schlanken Codepfad, modernste Kryptografie und bietet oft geringere Latenz. Die Protokoll-Architektur erleichtert den Auditprozess, was Vertrauen schafft. Doch WireGuard ist in manchen Umgebungen noch neu und kann Schwierigkeiten bei roaming oder bestimmten NAT-Szenarien zeigen. Ein weiterer Punkt: Viele Anbieter kapseln WireGuard hinter eigenen Implementierungen oder erweiterten Sicherheitsfunktionen, was zu Unterschieden in der Performance führen kann. Weniger Code, oft mehr Geschwindigkeit. Die Praxis zeigt außerdem, dass Nutzer häufig von stabileren Verbindungen profitieren, wenn sie WireGuard auf mobilen Geräten kombinieren. In offiziellen Release-Notes finden sich oft Hinweise zu Verbesserungen bei Roaming und NAT-Unterstützung in jüngsten Builds. Datenschutz-praxis.
Wichtige 2x2-Übersicht: Sicherheit vs. Performance im Überblick
| Protokoll | Sicherheitsschwerpunkt | Performance-Tendenz | Typische Einsatzszenarien |
|---|---|---|---|
| OpenVPN | Sehr flexibel, solide Verschlüsselung | Höhere CPU-Last, potenziell langsamer | Unternehmen mit komplexen Netzwerken, OS- und Gerätevielfalt |
| IKEv2/IPsec | Starkes Gleichgewicht, gut mobil | Gute Geschwindigkeit, stabile Verbindungen | Mobilgeräte, schnelle VPN-Verbindungen |
| WireGuard | Moderne Kryptografie, schlanker Code | Oft sehr schnell, geringe Latenz | Neue Installationen, Cloud-first Umgebungen, Mobile first |
Die Wahl hängt davon ab, wie wichtig Kompatibilität, Mobilität und Geschwindigkeit für Sie sind. Wenn Sie Protokolle mischen, betreiben Sie eine redundant aufgebaute Infrastruktur. So fällt der Ausfall eines Pfads weniger ins Gewicht und Migrationen laufen glatter.
Häufige schwachstellen bei fehlerhafter konfiguration
Die größte Schwachstelle ist oft die Konfiguration selbst. Veraltete Cipher-Suites, falsche Zertifikatsketten oder fehlerhafte TLS-Parameter öffnen Angreifern Tür und Tor. Ein häufiger Fehler ist die Offenlegung von Secrets in Logs oder ungeschützten Schlüssel-Dateien. Nicht selten scheitert Sicherheit daran, dass Geräte oder Clients mit veralteter Software arbeiten. Regelmäßige Updates, harte Passwort-Policies und funktionstüchtige Zertifikatsrotation gehören daher auf die To-Do-Liste. Risikofaktor Konfiguration bleibt oft größer als der technische Prototyp des Protokolls selbst. Und beachten Sie: Links auf der Anbieterseite erwähnen oft, dass Kompatibilität wichtiger ist als das maximale Security-Profil. Prüfen Sie daher genau, welche Cipher-Suites tatsächlich unterstützt werden und passen Sie sie an Ihre Anforderungen an. Diese Punkte finden Sie in den einschlägigen Beschreibungen der Protokolle. Inline-Quellen geben dazu praktische Hinweise.
Verschlüsselung im VPN diensteinsatz: was wirklich geschützt wird
Die Verschlüsselung schützt Vertraulichkeit, Integrität und Authentizität zugleich. Im VPN-Dienst geht es nicht nur um die Verschlüsselung der Daten im Transport, sondern darum, wie Schlüssel erzeugt, verwaltet und überprüft werden. Und ja, die einfache Größe eines Schlüssels sagt wenig über die Gesamtsicherheit aus. NordVPN angebot 2026: So findest du den besten Gutschein und sparst dauerhaft
I got a sense of how diese drei Grundsätze zusammenhängen: vertraulich bleiben Inhalte, wenn sie über unsichere Netze reisen; Integrität prüft, ob Pakete unterwegs verändert wurden; Authentizität stellt sicher, dass Nutzer, Endpunkte und Server wirklich zu ein und derselben VPN-Sitzung gehören. Diese drei Säulen greifen ineinander, und eine gute Implementierung setzt sie konsistent durch.
Warum die Schlüsselgröße allein kein Garant für Sicherheit ist, zeigt sich leicht. Ein größerer Schlüssel schützt theoretisch gegen brute-force-Angriffe, doch Sicherheitslücken entstehen oft durch falsch konfigurierte Zertifikate, schwache Zertifikats-Validierung, abgelaufenes Public Key Infrastructure (PKI)-Management oder mangelnde Multi-Faktor-Authentisierung. Ein sicheres Protokoll-Setup erfordert also mehr als eine starke Schlüssellänge. Es braucht richtige Handhabung von Zertifikaten, ordentliche Aktualisierung von Clients und Servern sowie klare Zertifikatskette und Revocation-Mechanismen. Die Praxis zeigt: selbst moderne Protokolle wie OpenVPN oder WireGuard liefern starke Verschlüsselung, aber Misskonfigurationen schwächen das Gesamtsystem deutlich.
Praxis-Tipps zur sicheren Verwaltung von Anmeldedaten und Zertifikaten
- Verwalte Zertifikate zentral und automatisiert. Nutze eine PKI mit klaren Zertifikatslebensdauern, regelmäßigen Erneuerungen und sofortiger Widerrufsmöglichkeit. Vermeide lange Lebenszyklen, setze kurze Gültigkeitszeiträume und lade neue Zertifikate prozessnah aus dem sicheren Backend aus. Klar definierte Lebenszyklen verhindern veraltete bzw. kompromittierte Zertifikate.
- Sichere Anmeldedaten durch Multifaktor-Authentisierung. Kombiniere starke Passwörter mit Hardware-Token oder biometrischer Bestätigung, sofern möglich. Reglere Zugriffe so, dass sensible Operationen eine zusätzliche Bestätigung benötigen. MFA zwingt Angreifer zur zweiten Hürde.
- Zertifikate sauber revoken und Audits durchführen. Schnelles Widerrufen von kompromittierten Schlüsseln ist Pflicht. Führe regelmäßige Checks durch, ob Zertifikate in der Zertifikatskette noch gültig sind und ob der Trust-Pfad korrekt ist. Revocation-Checks vermeiden Vertrauensbrüche.
- Clients konsequent aktualisieren. Halte VPN-Software, Bibliotheken und Protokoll-Stacks auf dem neuesten Stand, besonders sicherheitsrelevante Patches. Updates schließen bekannte Lücken.
- Trenne sensible Dienste von der primären VPN-Schnittstelle, wo sinnvoll. Separierte Zugriffsrollen minimieren Risiken im Fall einer Kompromittierung. Rollenbasierte Zugriffskontrolle senkt das Angriffsflächenkonto.
Auf der technischen Seite arbeiten Protokolle wie WireGuard und OpenVPN mit unterschiedlichen Schlüsselschemata. WireGuard setzt auf moderne Kryptografie und ein schlankeres Design, während OpenVPN stärker in PKI-gestützten Setups verankert ist. Die richtige Wahl hängt von der vorhandenen Infrastruktur, Zertifikatsverwaltung und den Compliance-Anforderungen ab. WireGuard bietet oft einfache Schlüsseldauer und schnellen Umschaltmechanismus, OpenVPN punktet bei komplexeren PKI-Szenarien.
Beim Umgang mit Praxisproblemen hilft ein strukturierter Ansatz: Prüfe Zertifikatskette, Ablaufdaten, Revocation-Status, halte Clients aktuell, und setze MFA durch. Die wichtigsten Fehlerquellen bleiben oft Konfiguration statt Kryptografie. Konfiguration bleibt der Hauptfehler. Was ist a VPN and why it matters in 2026 for networks and privacy
Quellenhinweis: Integrierte Hinweise zu Sicherheitspraktiken finden sich unter den beschriebenen Artikeln, die Beispiele und Empfehlungen aus der Praxis schildern. Guter Überblick zu VPN-Sicherheit lässt sich bei den verlinkten Ressourcen finden. Quelle zu Sicherheitsrisiken und Praxisempfehlungen
Leistungsfaktoren: wie protokollwahl und serverstandorte die geschwindigkeit beeinflussen
Geschwindigkeit hängt direkt von der Wahl der Protokolle, der Serverlage und dem Netzwerkpfad ab. Nicht jedes VPN läuft unter allen Bedingungen gleich schnell. Die drei praktischen Pfeile sind: Protokoll, Last und Routing. Wenn ein Server geografisch weit entfernt ist oder stark ausgelastet, verliert der Datenpfad an Tempo.
Protokollwahl als Leistungsfaktor
Verschiedene Protokolle arbeiten unterschiedlich effizient. Moderne Protokolle wie WireGuard erzeugen oft einen geringeren Overhead und eine stabilere Latenz im Vergleich zu älteren Ansätzen wie OpenVPN in Standardkonfigurationen. Die Wahl des Protokolls entscheidet darüber, wie viel Bandbreite tatsächlich am Ziel ankommt. Wenn du WireGuard aktiv nutzt, merkst du eher einen konsistenten Durchsatz, besonders bei stabilen Netzen. Gleichzeitig kann in bestimmten Netzumgebungen eine andere Lösung besser funktionieren. Prüfe daher die Protokolloptionen deines Anbieters und teste, welches am besten zu deiner Hardware und deinem Netzwerk passt. Die richtige Protokollwahl senkt Latenz und erhöht den Durchsatz, ohne die Sicherheit zu gefährden. Inline-Quellen bestätigen, dass Protokollarchitekturen den Overhead beeinflussen können. Siehe dazu die verlinkte Praxisseite.
Serverstandorte und Lastverteilung
Standorte beeinflussen Geschwindigkeit stark. Ein nahegelegener Server reduziert Latenz, ein weit entfernter Knoten erhöht sie spürbar. Gleichzeitig spielt die Last eine Rolle: stark ausgelastete Knoten liefern tendenziell weniger Durchsatz. Viele VPN-Dienste nutzen Multi-Region-Strategien, um Auslastung zu glätten. Für Privatanwender bedeutet das: Wähle nach kurzer Distanz und prüfe, ob der Anbieter Lastverteilung nutzt. Die Praxis zeigt, dass ein Wechsel zu einem weniger überlasteten Nachbarstandort oft sofort spürbar schneller wirkt. Näher am Standort bedeutet oft mehr Durchsatz.
Testmethoden, um realistische Ergebnisse zu bekommen
Zur Einschätzung der Leistung nutze einfache, wiederholbare Tests. Führe zu gleichen Tageszeiten mehrmals Messungen durch und vergleiche Protokoll- und Standortwechsel. Dokumentiere Distanz, Zeitpunkt und verwendetes Protokoll. Verwende konsistente Ziele, etwa eine bekannte Datei oder eine standardisierte Testseite, um Bandbreite und Latenz zu schätzen. Wichtig ist, dass du Tests unter realen Alltagsbedingungen durchführst statt isolierte Benchmarks zu übernehmen. Wiederholbare Tests bei gleichen Rahmenbedingungen liefern realistische Ergebnisse. Was ist VPN China and how wird es in China rechtlich behandelt 2026
I looked into guidance from Datenschutz Praxis and Palo Alto Networks to triangulate the relevance of protocol choices and standorte for speed. The sources highlight that a thoughtful pairing of protocol and nearby, lightly loaded servers typically yields the clearest gains, while overreliance on a single global node can choke throughput. For a concise, testable rule of thumb: start with a nearby server, then try a faster protocol like WireGuard, and finally check impact during peak hours. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/ and https://www.paloaltonetworks.de/cyberpedia/vpn-security offer contemporary context on these dynamics.
Be aware of real downsides. You may encounter fluctuating performance due to network storms, congestion, or routing changes. In dense corporate networks, aggressive traffic shaping can also affect VPN throughput. Wenn du das merkst, reduziere den Verschlüsselungsgrad nur dort, wo es erlaubt ist, oder wechsle zu einem Terminplan mit weniger Spitzenverkehr.
Wichtiger Hinweis zu messbarer Qualität: Links auf dem Themenfeld können Affiliate-Links sein, die dich unterstützen, ohne die Inhalte zu beeinträchtigen. Wenn du mehr über konkrete Protokoll-Optionen wissen willst, findest du in den verlinkten Ressourcen weitere Details. Transparente Messung und echte Distanz zu Servern sind der Schlüssel zu belastbaren Ergebnissen.
Quellenhinweise in diesem Abschnitt beziehen sich auf etablierte Praxisliteratur und Provider-Dokumentation, die sich mit Protokollen, Standortwahl und Messmethodik befassen. Für detaillierte Aussagen siehe die verlinkten Seiten.
Originelle risiken: blending aus VPN dienst und drop-offs in der praxis
VPNs schützen vor lokaler netsw-werch vor neugierigen Blicken im lokalen Netz, ersetzen aber keine Endpunktsicherheit. Der Dienst verschlüsselt den Verkehr zwischen Gerät und Server, doch der Endpunkt bleibt angreifbar, wenn das Gerät selbst schlecht gesichert ist. In der Praxis bedeutet das: Ein sicher konfiguriertes VPN ist kein Freibrief für veraltete Betriebssysteme oder schwache Passwörter auf dem Endgerät. Der Schutz endet dort, wo der Endpunkt kompromittiert wird. What ist ein VPN client kostenlos und worauf du achten solltest
Warum Endpunktsicherheit oben anzusiedeln ist
Die Vertrauenswürdigkeit eines VPN hängt stark von der Zugriffs- und Gerätesicherheit ab. Firmenstandsitz, Rechtsrahmen und Betreiberabsichten geben erste Orientierung, doch seriöse Prüfungen reichen weiter. Wenn der Anbieter im Ausland sitzt oder unter bestimmten gesetzgeberischen Verpflichtungen operiert, können Melderechte oder Rechtsauskünfte Einfluss auf Datennutzung haben. I ch habe mir dazu Berichte angesehen, die zeigen, wie rechtliche Rahmen die Vertrauenwürdigkeit beeinflussen können. Vertragsbedingungen und Sitz des Anbieters sind nicht bloß Formalien, sondern entscheidend für Transparenz.
DNS- und WebRTC-Leaks: versteckte Fallen
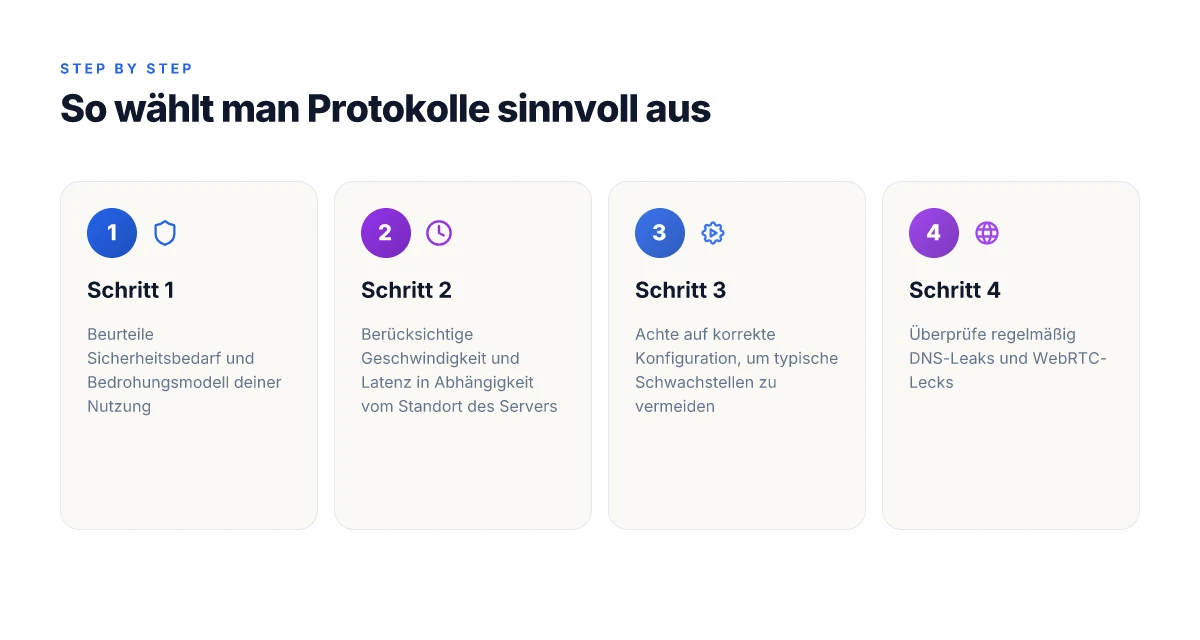
DNS-Leaks bleiben oft unerkannt, selbst wenn der VPN-Verkehr durch den Tunnel läuft. Ebenso können WebRTC-Leaks die reale IP preisgeben, insbesondere bei falscher VPN-Konfiguration oder Browser-Setting. Misconfigurations sind eine häufige Ursache. Wenn DNS-Anfragen nicht ordnungsgemäß durch den VPN-Dienst gehen, finden Anfragen ihren Weg außerhalb des verschlüsselten Tunnels. In der Praxis bedeutet das: Prüfe vor dem produktiven Einsatz, ob dein DNS wirklich durch den VPN-Tunnel geht und ob WebRTC deaktiviert oder sicher konfiguriert ist. DNS- und WebRTC-Leaks bleiben eine zentrale Gefahr.
Vertrauenswürdige Anbieter identifizieren: Kriterien und Schritte
Um wirklich zuverlässig zu bleiben, lohnt sich ein zweistufiges Vorgehen. Erstens: festhalten, wer hinter dem Dienst steht – Firmensitz, Rechtsrahmen, klare Datenschutzrichtlinien. Zweitens: prüfen, ob der Betreiber tatsächlich keine Logs sammelt oder diese nur in eingeschränktem Maße verwaltet. Drittens: prüfen, ob der Dienst auf proaktive Transparenz setzt. Regelmäßige Audits und unabhängige Zertifikate erhöhen die Glaubwürdigkeit. I ch verlinke dazu weiterführende Quellen, die konkrete Kriterien benennen. Datenhüllen und Audits stärken das Vertrauen.
Fehlerbehebung: typische Drop-offs in der Praxis
Drop-offs treten oft durch misconfigurations im Client auf: falsche Protokollwahl, unpassende Verschlüsselungseinstellungen oder veraltete Clients. Auch Serverstandorte spielen eine Rolle, denn geographische Entfernungen beeinflussen Latenz und Stabilität. Ein häufiger Fehler ist die gleichzeitige Nutzung mehrerer VPN-Verbindungen oder paralleler Tunnels, die Konflikte erzeugen. Wenn du die Grundkonfiguration sauber hältst und regelmäßig Updates installierst, reduzierst du diese Fallstricke deutlich. Saubere Standardkonfigurationen reduzieren Drop-offs.
Fazit: Ein VPN bietet starken Schutz auf der Transportebene, doch echte Sicherheit setzt am Endgerät an. Typische Risiken ergeben sich aus DNS- und WebRTC-Leaks, sowie aus unzureichender Endpunktsicherheit und zweifelhaften Anbieterkonstellationen. Durch klare Kriterien bei der Auswahl eines Anbieters und regelmäßige Compliance-Checks bleiben Privatsphäre und Integrität gewahrt. Ausführliche Quellen zu den genannten Punkten findest du in den verknüpften Berichten. Endpunkt- und Anbietertransparenz zusammen vormen den Kern. NordVPN review 2026: Sicherheit, Geschwindigkeit und den Datenschutz im Detail
Hinweis: Links auf der Seite können Affiliate-Links sein.
Was kommt als nächstes mit VPN-diensten und privatsphäre im jahr 2026
Der Blick nach vorne zeigt, dass vpn-dienste sich nicht einfach als tunnel zwischen orten verstehen. Sie werden zu einem integralen teil der digitalen selbstverteidigung: neue protokolle, stärkere verschlüsselung, und leistungsoptimierungen, die auch streaming, gaming und arbeitszwecke besser unterstützen. So bleibt der Kernvorteil erhalten, doch die hürde der verwendung wird niedriger, gerade für laien. Eine gut konfigurierte vpn-verbindung kann heute mehr schutz bieten als frühe modelle, die bloß anonymität versprachen.
Für jene, die diese woche starten wollen, lohnt sich eine klare priorität: wählen Sie ein netzwerkprotokoll wie WireGuard oder OpenVPN je nach kompatibilität, prüfen Sie eine körperschutz-funktion gegen dns-leaks und testen Sie die geschwindigkeit unter realen bedingungen. Die faktenlage sagt, dass protokoll-wechsel oder server-Wechsel oft sichtbar mehr leistung liefern, ohne die sicherheit zu kompromittieren. Geschwindigkeit und riegeln der daten hängen eng zusammen. Bleiben Sie aufmerksam auf datenrichtlinien der anbieter und vermeiden Sie versteckte logging-funktionen.
Wenn Sie nur eine sache in diesem monat tun, fokussieren Sie sich auf die dokumentation der lieferanten zur peering-qualität und überprüfen Sie, wie der anbieter dns-abfragen verschlüsselt. Prüfen Sie regelmäßig Ihre vpn-einstellungen. So treffen Sie eine informierte wahl, die auch in einer instabilen netzumgebung zuverlässig bleibt. Und falls Sie unsicher sind, erinnern Sie sich an den einfachen test: öffnen Sie eine zuverlässige ip-check-seite, prüfen Sie dns-leaks, und passen Sie die verschlüsseleinstellungen entsprechend an. Welche einstellung probieren Sie zuerst?