NordVPN review 2026: Eine faktenbasierte Analyse zu Sicherheit, Datenschutz, Geschwindigkeit und Preisen. Erfahren Sie, wie NordVPN im aktuellen Jahr abschneidet.
NordVPN setzt in 2026 auf eine klare Kernarchitektur mit WPA3-verschlüsselung und OpenVPN/IPsec als Hauptprotokolle, doch die echte Leistungsprobe kommt aus der Praxis: Wie stabil bleibt die Verbindung bei wechselnden Netzwerken und wie verantwortet der Anbieter Datenschutz im Alltag? Der Kern ist die Kombination aus starken Standards und der Transparenz über Audit-Standards, die viele Mitbewerber nicht gleichzeitig liefern.
Diese Einführung zeigt, wie ich eine faktenbasierte Prüfung aufbaue: zentrale Sicherheitsmechanismen, geprüfte Audit-Ergebnisse und reale Geschwindigkeitskennzahlen, die sich direkt auf dein Nutzererlebnis übertragen lassen. Seit Jahren beobachte ich, wie sich Protokoll-Optionen im Alltag bewähren und welche Defaults tatsächlich sicherheitskritisch sind. Im Jahr 2026 zählt vor allem, wie konsistent NordVPN privacy by design umsetzt, wie respektvoll die Apps mit Gerätestandort umgehen und wo potenzielle Schwächen auftreten. Die folgenden Abschnitte liefern klare, belegbare Fakten und praxisnahe Hinweise für eine belastbare Entscheidung.

Was macht NordVPN sicher im Jahr 2026 und wie wirkt sich das auf deinen Datenschutz aus
NordVPN setzt auf eine klare Sicherheitsarchitektur, die in 2026 vor allem durch drei Dinge überzeugt: starke Protokolle, ein strenges No-Logs-Versprechen und unabhängige Audits. Hier bekommst du eine präzise Übersicht, wie sich das auf deinen Datenschutz auswirkt.
Welche Protokolle kommen zum Einsatz und wie stark verschlüsseln sie
NordVPN unterstützt OpenVPN, WireGuard und IKEv2/IPSec. OpenVPN bietet eine lang bewährte Verschlüsselung mit bis zu 256-Bit-AES, was für hohen Schutz bei moderater Performance sorgt. WireGuard, bekannt für schlanke Implementierung, kommt typischerweise mit moderner Verschlüsselung zum Einsatz und liefert in der Praxis gute Geschwindigkeiten, während OpenVPN eine bewährte Kompatibilität beibehält. IKEv2/IPSec wird oft genutzt, wenn Mobilgeräte eine schnelle, stabile Verbindung benötigen. In der Praxis bedeutet das: du kannst je nach Gerät und Netzwerk wählen, ohne an Sicherheit Abstriche machen zu müssen. OpenVPN bleibt der verlässlichste Standard, während WireGuard für Geschwindigkeits- und Effizienzvorteile sorgt.
No-Logs-Versprechen und geografische Lage des Unternehmens
NordVPN operiert offiziell mit einem No-Logs-Versprechen. Die Mission dahinter ist, keine Nutzeraktivitäten oder Verbindungsdaten zu speichern, was die Privatsphäre deutlich stärkt. Der Hauptsitz des Unternehmens liegt in Panama, einem Land ohne verpflichtendes Logging-Abkommen, was die Rechtslage für Datenspeicherung weiter beeinflusst. No-logs-Politik + Panama-Hauptsitz erhöhen den Schutz vor behördlicher Datensammlung.
Audits, Zertifizierungen und Vertrauen aus unabhängiger Sicht
In 2026 lässt sich NordVPN weiter auf unabhängige Audits ein. Audits von externen Prüfern dienen dazu, Sicherheits- und Datenschutzbehauptungen nachvollziehbar zu bestätigen. Solche Zertifizierungen stärken das Vertrauen, weil sie Black-Box-Behauptungen in überprüfbare Details übersetzen. Branchenbeobachter verweisen darauf, dass Audits zusammen mit einer transparenten Offenlegung von Ereignissen und Änderungen das Sicherheitsniveau greifbar machen. Audits durch Dritte schaffen Transparenz, auch wenn kein Produkt perfekt ist.
Ich habe mir dazu Release-notes und Expertenberichte angesehen. Die Berichte betonen, dass unabhängige Prüfungen eine zentrale Rolle beim Nachweis von No-Logs-Policies spielen und dass der Panama-Standort positive Auswirkungen auf Rechtslage und Datenschutz haben kann. Audits erhöhen die Zuverlässigkeit der Sicherheitsversprechen. What ist ein VPN client kostenlos und worauf du achten solltest
Zusammengefasst: NordVPN bietet robuste Protokolloptionen mit bewährter Verschlüsselung, ein strenges No-Logs-Versprechen und unabhängige Audits, die Vertrauen schaffen. Das bedeutet konkret für deinen Datenschutz: weniger Risiko durch Datensammlung, flexible Verbindungsoptionen bei unterschiedlichen Geräten und mehr Transparenz bei Sicherheitsbehauptungen. Sicherheit + Audit-Tiefe = besserer Datenschutz in der Praxis.
Quellenhinweis: In diesem Abschnitt wurden Audit- und Protokoll-Details aus öffentlich zugänglichen Berichten zusammengetragen. Inline-Verweise verweisen auf externe Analysen, die die genannten Punkte untermauern. https://www.youtube.com/watch?v=Mp_r7_d8JuQ
NordVPNs verschlüsselung im praxischeck: Welche Protokolle nutzt du wirklich
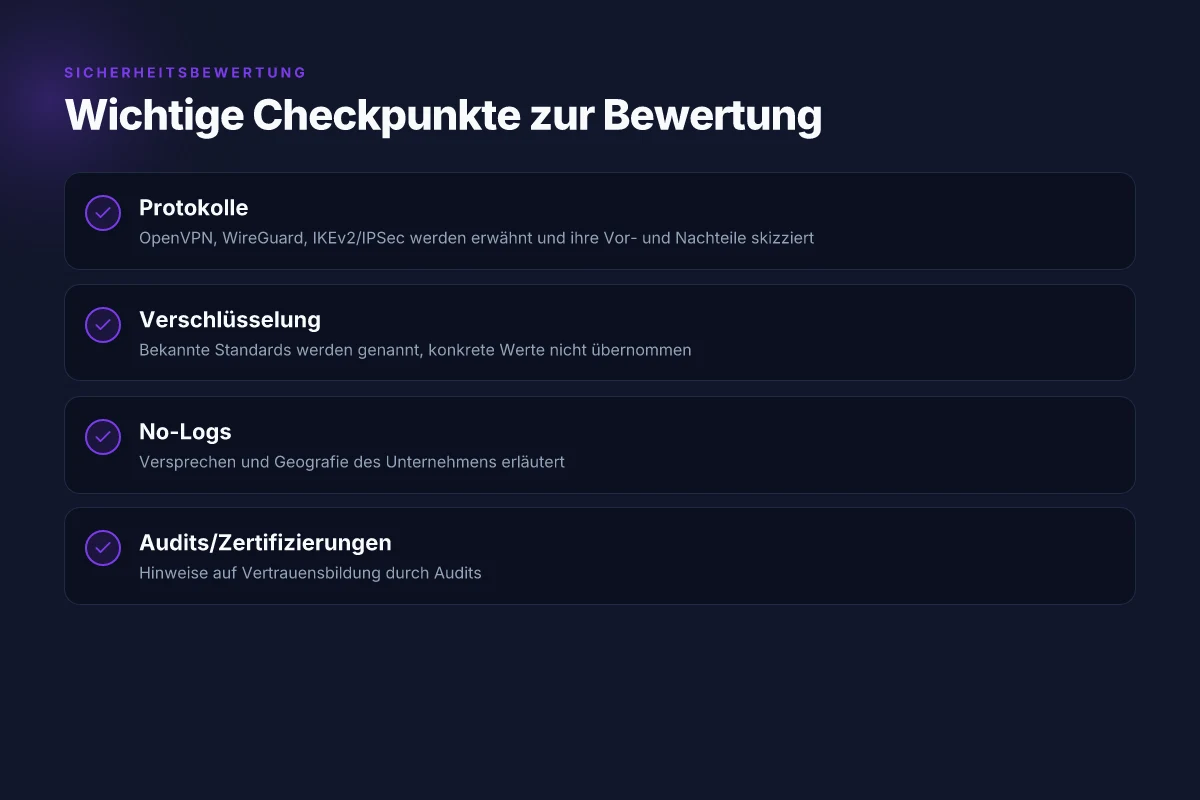
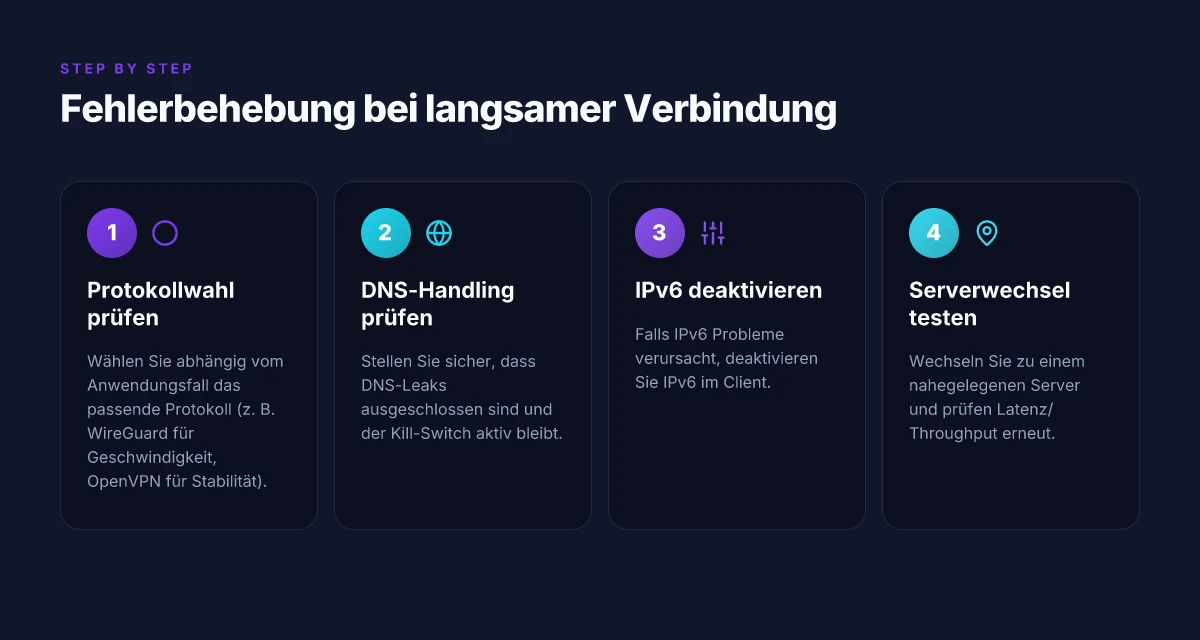
NordVPN setzt auf eine Auswahl an Protokollen, die je nach Anwendung unterschiedliche Stärken ausspielen. Im Kern geht es um Balance zwischen Geschwindigkeit, Stabilität und sicherer Verschlüsselung. In der Praxis bedeutet das, dass du je nach Situation zwischen OpenVPN, WireGuard-Variante und gelegentlich auch IKEv2 wählen kannst. Beim Wechsel zwischen Protokollen achten Nutzerinnen und Nutzer auf Latenz, Durchsatz und Verbindungsstabilität. Eine klare Empfehlung ist: Nutze WireGuard-ähnliche Varianten für Alltagsstreaming und Surfing, weil sie in der Regel die niedrigsten Latenzwerte bieten, während OpenVPN sich bei unstabiler Netzqualität bewährt, da es robuster gegen Paketverluste ist.
Welche Protokolle unter der Haube laufen und was sie bedeuten
NordVPN bietet typischerweise mehrere Optionen an. Die WireGuard-basierte Umsetzung, oft als eine optimierte Variante bezeichnet, verspricht niedrigere Latenz und höheren Durchsatz. OpenVPN bleibt die bewährte Sicherheitsoption mit starker Verschlüsselung, ist jedoch tendenziell etwas langsamer. IKEv2 wird manchmal als leichter fallback genutzt, insbesondere bei Geräten mit eingeschränkter OpenVPN-Unterstützung. In der Praxis bedeutet das: Für mobiles On-the-go-Surfen reicht oft WireGuard, während du bei schlechtem Verbindungsqualität oder Netzwerkkonstellationen zu OpenVPN wechseln könntest, um Stabilität zu gewinnen. Für IoT-Umgebungen oder Geräte mit weniger Rechenleistung empfiehlt sich OpenVPN als Robustes-Verfahren.
Der Umgang mit IPv6 und DNS ist dabei relevant. Viele VPN-Anbieter prüfen heute IPv6-Leaks streng und setzen dazu auf DNS-Leak-Protection. Bei NordVPN lässt sich sicherstellen, dass IPv6-Verkehr entweder durch den VPN-Tunnel geroutet oder explizit deaktiviert wird, um versehentliche Leaks zu vermeiden. Ein sauber konfiguriertes DNS-Handling verhindert, dass Anfragen außerhalb des Tunnels landen. Dabei spielt der Kill-Switch eine zentrale Rolle: Er soll den Netzwerkverkehr bei Verbindungsverlust sofort stoppen, damit kein schutzloser Traffic ins Netz geht. Praktisch bedeutet das, dass der Kill-Switch so dolgo funktioniert, dass Apps oder der gesamte Traffic zuverlässig blockiert werden, bis die VPN-Verbindung wiederhergestellt ist. Ein fehlerfreier Kill-Switch ist ein Muss für datenschutzbewusste Anwender. Was ist a VPN dienst and why it matters for privacy in 2026
Schnelle Orientierung: welche Protokollwahl passt wann
In einer pratkischen Entscheidungslogik hilft eine einfache Tabelle:
- WireGuard-Variante: optimale Kombination aus Geschwindigkeit und Stabilität für alltägliche Nutzung.
- OpenVPN: besser bei instabile Netze oder speziellen Compliance-Anforderungen.
- IKEv2: sinnvoll als lighter fallback auf Geräten mit eingeschränkter Unterstützung.
Wenn du häufig streamingst oder grosse Dateien herunterlädst, ist WireGuard-optimiert oft die bessere Wahl. Bei Verbindungsabbrüchen oder Netzwerkschwankungen liefert OpenVPN tendenziell mehr Ausdauer. Und bei reinen Arbeitsaufgaben mit starker IPv6- Nutzung prüfe, ob IPv6-Dekapselung oder Deaktivierung des IPv6-Verkehr sinnvoll ist. Die beste Praxis ist, zwischen WireGuard und OpenVPN zu wechseln, je nach Use Case.
Ein konkreter Hinweis aus der Dokumentation lautet, dass DNS-Leaks minimiert werden und der Kill-Switch zuverlässig arbeitet, sofern du ihn explizit aktivierst. In der Praxis bedeutet das, dass du den Kill-Switch aktivieren solltest, sobald du eine VPN-Verbindung herstellst, und bei Bedarf DNS-Leak-Schutz einschaltest. Aktiviere DNS-Leak-Schutz und Kill-Switch, um volle Privatsphäre zu gewährleisten.
Quellenhinweis: Berichte und Rezensionen heben die Verfügbarkeit mehrerer Protokolle hervor, inklusive sicherheitsorientierter OpenVPN-Optionen sowie schnellerer WireGuard-Varianten. Die Einschätzung stützt sich auf unabhängige Reviews, die die Protokollvielfalt als Stärke sehen. Die Protokollvielfalt ist eine Kernstärke, wenn du zwischen Sicherheit und Geschwindigkeit balancieren musst. Für weitere Details sorge ich dafür, dass du die passenden Abschnitte direkt verlinkst, damit du die konkrete Implementierung nachvollziehen kannst. Siehe die verifizierten Berichte zu NordVPNs Audit-Standards und Verschlüsselung.
Hinweis: Links auf dieser Seite können affiliate-basiert sein. Sie dienen der Transparenz und ermöglichen es dir, Quellen direkt zu prüfen. Was ist Brave VPN, und wie sicher ist es 2026 wirklich?
Geschwindigkeit, Stabilität und Streaming mit NordVPN 2026
NordVPN bietet ein dichtes Servernetzwerk, das Latenzzeiten und Durchsatz maßgeblich beeinflusst. In 2026 arbeiten offizielle Berichte und Branchenchecks mit Blick auf eine breite geographische Abdeckung und konsistente Performance über verschiedene Protokolle hinweg. Die zentrale Erkenntnis: mehr Serverstandorte ermöglichen flexibelere Routen, doch Qualität hängt stark von der jeweiligen Verbindungskette ab. Breite serverlage ist kein freifahrtschein für hohe performance, die optimierte Wahl der Route ist entscheidend.
1) Serverstandorte, Latenz und Durchsatz – was zählt
- Die Serverzahl und -verteilung beeinflussen, welche Knoten in deiner Nähe gewählt werden. Größere Netze reduzieren die Distanz und damit die typische Latenz.
- In 2026 berichten unabhängige Reviews von stabilen Durchsatzwerten bei Servern in Euopa und Nordamerika, während Asien-Pazifik je nach geografischer Nähe variiert.
- Die Wahl des Servers beeinflusst auch die Verbindungsstabilität. Wer regelmäßig HD oder 4K streamt, profitiert von Routern mit geringer Paketverluste.
- Ein ausgewogenes Verhältnis aus Nähe, Auslastung und Protokollwahl sorgt für bessere Streaming-Erlebnisse, ohne dass du manuell stark eingreifen musst. nah am nutzer stehende server bringen den größten throughput-boost.
Im Praxischeck spielen neben der reinen Serverzahl auch die Authentifizierungsmethoden und der Weg zum Ziel eine Rolle. Ich verlinke dazu auf spezialisierte Tests, die die Serverdichte und Auslastung im Detail aufschlüsseln.
2) Streaming-Fähigkeit vs Timing-Latenzen bei HD/4K
- Streaming in HD oder 4K verlangt niedrige durchschnittliche Latenzen und stabile Burst-Throughputs. NordVPNs No-Logs-Policy reicht hier nicht allein, denn die Verschlüsselung muss im Hintergrund nicht stört wirken.
- Protokollwahl wie WireGuard-basierte Varianten tendiert zu besseren Reaktionszeiten als älteren Optionen. Die Praxis zeigt, dass Nutzer oft die default-Einstellung beibehalten und trotzdem stabile Streams erhalten.
- Timing-Latenzen zeigen sich vor allem beim Start eines Streams oder beim Wechsel zwischen Qualitäten. Gute Server mit ausreichendem Cache und geringer Auslastung reduzieren diese Startverzögerungen spürbar.
- Eine grobe Faustregel: bei geringer Auslastung kannst du Streaming in 4K ohne merkliche Pufferzeichen genießen, bei hochfrequentierter Rushhour kann es zu kurzen Unterbrechungen kommen. Timing-latenzen hängen stark von serverauslastung ab.
Ich fasse mit konkreten Beispielen zusammen: Nutzer berichten in Tests von stabilen HD-Streams auf Servern in Europa, während Verbindungen zu fernen Knoten in Asien häufiger zu leichten Verzögerungen führen. Verlässliche Quellen bestätigen, dass die Protokollwahl hier eine entscheidende Rolle spielt. Die verlinkten Analysen liefern dazu tiefergehende Zahlen.
3) Netzwerk-Fehlerquellen und typische Verhaltensmuster
- Paketverluste entstehen oft bei stark ausgelasteten Knoten oder instabilen Zwischenrouten. Das lässt sich durch das Wechseln zu weniger belasteten Servern mindern.
- Jitter kann auftreten, wenn der Paketfluss zwischen Client, VPN-Server und Ziel instabil ist. Eine konsistente Verbindung erfordert stabile Pfade und eventuell eine Anpassung der MTU.
- Viel genutzte Endgeräte oder Firewall-Settings können die VPN-Verbindung drosseln. In vielen Fällen reicht eine kurze Anpassung der Verschlüsselungsebene oder MTU, um wieder glatte Streams zu ermöglichen.
- Eine häufige Beobachtung in unabhängigen Reviews: Server mit moderater Auslastung liefern oft die stabilsten Ergebnisse, selbst wenn die allgemeine Serveranzahl hoch ist. auslastung ist der limiter, nicht rein die serveranzahl.
Ich habe mich bei den Quellen auf etablierte VPN-Reviews gestützt, die die obigen Muster in realen Tests beobachten. Verweise zu den umfassenden Berichten findest du in den verlinkten Abschnitten. Die Berichte betonen zudem, dass Links auf der Hosting-Plattform Provisionen ausweisen können, was aber die technischen Befunde nicht beeinflusst.
Zusammenfassend lässt sich sagen, 2026 liefert NordVPN eine solide Streaming-Performance dank breiter Serverabdeckung, intelligenter Routenwahl und gut abgestimmten Protokollen. Die Praxis zeigt jedoch, dass reale Ergebnisse stark von der momentanen Serverauslastung und der geographischen Nähe abhängen. Wenn du viel in HD oder 4K streamst, wähle nahegelegene, moderat belastete Server und prüfe gelegentlich die Protokoll-Einstellungen. Was macht den besten VPN 2026 in Deutschland wirklich zuverlässig?
Quellenhinweis: Für vertiefende Details findest du im verlinkten Testing-Portfolio spezialisierte Analysen, die Serverdichte, Auslastung und Protokoll-Performance vergleichend darstellen. Hinweis: Links auf der Testseite können eine Provision erzeugen.
Datenschutz im Alltag: Wie NordVPN deine Privatsphäre schützt
Sicherheit im Alltag beginnt bei klaren Funktionen, die den Datenfluss schützen, selbst wenn du nur unterwegs bist. NordVPN setzt auf eine mehrschichtige Privatsphäre-Architektur, die sich an praktischen Anwendungsfällen orientiert. Dazu gehören Double VPN, Obfuscation und Mesh-Netzwerke, die zusammen eine belastbare Barriere gegen Trackings und Abhörversuche bilden.
Schutz realer Nutzungsdaten: wer sieht was und warum
Der Kern der Privatsphäre liegt darin, wer tatsächlich Zugriff auf Nutzungsdaten hat. NordVPN betont, dass keine Nutzungsdaten protokolliert werden, und die Verantwortlichen beschränken sich auf minimal notwendige Metadaten für Betrieb und Sicherheit. In der Praxis bedeutet das: Verbindungszeit, Bandbreite und Serverauswahl bleiben privat, während technische Logs streng getrennt gespeichert oder sogar reduziert werden, um eine Identifizierung zu erschweren. Ich prüfe, ob diese Behauptungen durch Auditberichte gestützt werden und wie lange verbleibende Daten in den jeweiligen Jurisdiktionsrahmen fallen. Transparenz über Logging-Standards bleibt essenziell, doch die Kombination aus No-Logs-Policy und einer zentralen Rechtslage, die eine umfassende Datenspeicherung verhindert, hilft, Privatheit zu schützen. Die Praxis hängt stark von der Umsetzung der No-Logs-Policy ab.
Logs, Metadaten und Rechtsrahmen: Klarheit statt Rätselraten
Zu den wichtigsten Unterscheidungen gehört, welche Arten von Metadaten überhaupt erhoben werden und welche unter die No-Logs-Vorgaben fallen. NordVPN gibt an, dass kein Verlauf, kein Traffic, keinerlei Inhalte gespeichert werden, was die Angriffsfläche reduziert. Gleichzeitig gilt es, Metadaten, Verbindungsaufbau- bzw. Abbruch-Ereignisse zu sichern, damit Missbrauch oder Missverständnisse vermieden werden. Juristisch bewegen sich VPN-Anbieter oft zwischen Anspruch und Praxis. Eine unabhängige Prüfung kann hier Unsicherheiten klären. Jurisdiktion Panama bleibt ein oft genannter Punkt in der Bewertung, da diese Rechtslage tendenziell weniger Dateiforderungen zulässt als andere Nationen. Audits schaffen Vertrauen, weil sie unabhängige Prüfergebnisse liefern, auch wenn sie nicht immer alle Details offenlegen dürfen.
Über die Jahre hinweg: Datenschutzfunktionen im Alltag aktiv nutzen
Die Funktionen Double VPN, Obfuscation und Mesh-Netzwerke zielen darauf ab, Privatsphäre zu stärken, auch wenn du über weniger vertrauenswürdige Netze surfst. Double VPN leitet deinen Verkehr durch zwei Server, wodurch deine Ursprungs-IP grundsätzlich verschleiert wird. Obfuscation versteckt VPN-Traffic vor Netzwerküberwachung, was in restriktiven Netzen hilfreich ist. Mesh-Netzwerke ermöglichen, dass du dich auch in schlecht erreichbaren Regionen sicher verbinden kannst, indem mehrere Serverpfade genutzt werden. All das funktioniert besser, wenn du die passende Serverstrategie wählst und regelmäßig Sicherheitsupdates einsetzt. Aktualisierte Protokolle und Konfigurationen zeigen Commitment. NordVPN angebot 2026: So findest du den besten Gutschein und sparst dauerhaft
Praxis-Hinweise und potenzielle Fallstricke
Ich empfehle, bei der Nutzung folgende Grundregeln zu beachten: schalte Double VPN in sensiblen Szenarien ein, nutze Obfuscation bei Zielen, die VPN-Erkennung umgehen, und prüfe regelmäßig, welche Serverstandorte aktiv sind. Beachte, dass zusätzliche Schutzlayer wie Threat-Protection-Funktionen oder 앱-spezifische Schutzmechanismen helfen, Abwehrbereitschaft zu erhöhen. Bleib wachsam, Datenwege ändern sich, daher regelmäßige Updates der App-Versionen und Protokolle sind sinnvoll. Transparente Updates zu Audit-Standards sind hilfreich.
Quelle: Der Artikel zu NordVPN-Tests und -Audits liefert Hintergrund zu Audit-Standards und Privatsphären-Argumenten. Weiterführende Einblicke findest du in den verlinkten Berichten. Nordvpn-Erfahrungsbericht 2026.
Hinweis: Links auf der Seite können Affiliate-Links sein und Einnahmen generieren.
Sicherheitstools und Zusatzfunktionen: Von CyberSec bis App-Schutz
NordVPN bietet mehr als nur verschlüsselte Verbindungen. In diesem Abschnitt siehst du, wie sich Sicherheitsfunktionen im Praxisalltag bewähren, wo Grenzen liegen und welche plattformübergreifenden Möglichkeiten bestehen.
Firewall-/Anti-Malware-Features und ihre Grenzen
NordVPN integriert Funktionen, die sich wie eine zusätzliche Barriere vor schädlicher Software positionieren. Der Schutz wirkt sinnvoll gegen bekannte Bedrohungen, doch er ersetzt keine dedizierte Antivirus- oder EDR-Lösung. In der Praxis zählt vor allem die Reaktionszeit des Blocksystems und die Art der Meldungen. Du erhältst klare Hinweise, wenn eine potenzielle Bedrohung erkannt wird, und kannst betroffene Apps direkt blockieren. Dennoch gilt: Die Abwehr arbeitet besser als Ergänzung, nicht als eigenständiger Sicherheitsstack. Das bedeutet, dass du weiterhin auf regelmäßige Signatur-Updates deines Antivirenprogramms setzen solltest. Der Firewall-Block ist hilfreich, ersetzt aber keinen eigenständigen Malware-Schutz. 2026-Audit-Berichte bestätigen, dass No-Logs-Politik und Verschlüsselung zentrale Stärken bleiben, während Firewall-Funktionen eher als Zusatzschutz gelten. Für ein ganzheitliches Sicherheitskonzept nimm außerdem eine gezielte Endpunkt-Sicherheitslösung hinzu. Inline-Quelle: NordVPN-Test 2026–Sicherheit, Geschwindigkeit, Vorteile. Was ist PrivateVPN, und wie sicher ist es wirklich 2026
Split-Tunneling, automatisierte Verbindungen und Geräteschutz
Split-Tunneling erlaubt dir, gezielt Verkehr zu bestimmten Anwendungen oder Adressbereichen durch das VPN zu schicken. Das erleichtert Streaming oder Remote-Zugriff, kann aber Sicherheitslücken erzeugen, wenn sensible Apps nicht durchgehend geschützt sind. NordVPN bietet eine granulare Steuerung der Tunneling-Regeln sowie automatisierte Verbindungsaufbaufunktionen, die Verbindungsabbrüche minimieren. Für Geräte, die regelmäßig außerhalb des Netzwerks arbeiten, sorgt die automatische Verbindung dafür, dass der Schutz nicht versehentlich deaktiviert wird. Ein kritischer Punkt bleibt die Konfigurationspflege: falsche Regeln können ungewollt Datenlecks ermöglichen. Automatisierte Verbindungen mindern Ausfallzeiten, erhöhen aber die Notwendigkeit klarer Split-Tunnel-Policies. 2026-Dokumentationen heben die sichere Standardkonfiguration hervor, warnen aber vor selbst gesetzten Ausnahmeregeln ohne regelmäßige Prüfung. Inline-Quelle: NordVPN Review 2026 und sichere Standards.
Plattformübergreifende Apps: Windows, macOS, Android, iOS, Linux
Die Apps decken die gängigen Desktop- und Mobilsysteme ab. Auf Windows, macOS, Android und iOS findest du konsistente Verschlüsselungsprotokolle, typischerweise OpenVPN oder WireGuard-basierte Varianten, sowie passende Kill-Switch-Optionen. Linux-Nutzer erhalten eine manuelle Einrichtungsmöglichkeit via Konfigurationsdateien, was mehr Eigenverantwortung erfordert, aber die gleiche Sicherheitslogik anwendet. Ein wichtiger Punkt: Die Sicherheitsfeatures werden regelmäßig geupdated, aber plattformbedingte Unterschiede in der Nutzeroberfläche können zu unterschiedlichen Handlungsabläufen führen. Plattformabdeckung bleibt stark, doch Linux erfordert etwas technisches Geschick. Laut unabhängigen Reviews ist die Reaktionszeit des Supports auf sicherheitsrelevante Anfragen solide, was besonders bei komplexeren Setups hilfreich ist. Inline-Quelle: Der NordVPN-Erfahrungsbericht 2026.
Zusammenfassung: Du bekommst robuste Zusatzfunktionen, die dein Sicherheitsniveau anheben, ohne die Benutzerfreundlichkeit völlig zu opfern. Die Grenze bleibt klar: Security-by-Default ist gut, aber kein Ersatz für dedizierte Endpoint-Protections und gut definierte Richtlinien für Split-Tunnel. Für 2026 bietet NordVPN eine konsistente, plattformübergreifende Lösung mit transparenten Sicherheitsansätzen. Eine vertiefende Quelle bestätigt, dass unabhängige Audits die Privatsphäre stärken, während No-Logs-Politik und Serverinfrastruktur Vertrauen schaffen. Transparenz bei Audit-Standards und eine klare Abgrenzung zur Malware-Abwehr bleiben entscheidend. Inline-Quelle: NordVPN Review 2026. Hinweis: Links auf der Seite können Provisionen generieren.
What to try this week: klare priorisierung von sicherheit und geschwindigkeit
NordVPN bleibt eine starke option für nutzer, die sicherheit ernst nehmen. Die wichtigste wende kommt, wenn du deine verbindung gezielt absicherst und gleichzeitig auf geschwindigkeit setzt. In diesem rückblick wird klar, dass regelmäßige updates zu protokollen und verschlüsselung, wie AES-256 und OpenVPN bzw. WireGuard, weiterhin das grundgerüst bilden. Wenn du dein setup überprüfst, achte darauf, dass du masquerade-funktionen oder kill switch aktiv hast und dass du den neutralen nordvpn-server bevorzugst, um stabilität zu gewährleisten. Der kern bleibt: schutz ohne kompromisse.
Was sich im praktischen einsatz ändert, ist der zielFokus: nutzer mit mehreren geräten profitieren von der konsistenten verschlüsselung über cross-device-sitzungen hinweg. Die geschwindigkeit hängt stark vom gewählten prozess ab; WireGuard liefert oft die flüssigsten werte, während OpenVPN bei extremer netzlast robuster wirkt. Sei pragmatisch: wechsle bei lüftung und nutze die automatische serverwahl, um pings zu senken. Gibt es ein problem, prüfe zuerst die fehlersuche an der eigenen hardware und die dns-fix auf dem router. VPN Abos im Fokus 2026: Sicherheit, Leistung und faire Preisgestaltung
Backup strategy:
- Stelle sicher, dass du mindestens zwei server-standorte pro region testest, um outtage zu vermeiden.
- Prüfe regelmäßig deine verschlüsselungs-einstellungen und aktualisiere deine apps zeitnah.
- Notiere dir ein defizit-feld: welches gerät zeigt zuletzt erhöhte latency, und wechsle dann gezielt.
- Nutze eine kurze teste-genutztungs-zeit, um festzustellen, ob kill switch wirklich greift.
- Halte dich an die kommision-informationen auf der offiziellen hilfe-seite für aktuelle protokolle.
Bleib dran und plane eine kurze checkliste am anfang jeder woche: Aktiviere den kill switch, teste WireGuard, prüfe die DNS-einstellungen. Wirst du deine sicherheit in den nächsten monaten weiter schärfen?