Entdecke, wie der beste vpn 2026 in Deutschland zuverlässig Sicherheit, Protokolle und Datenschutz bewertet. Praxisnahe Einordnung von Anbietern, Tests und Risiken.
Zahlreiche VPN-Fehlschläge in 2026 lassen sich auf eine falsche Protokollwahl zurückführen, nicht auf die Geschwindigkeit des Netzwerks. WireGuard liefert oft die stabilsten Verbindungen, doch ohne korrekte Konfiguration oder passende Serverstandorte in der EU wirken selbst schnelle Protokolle nutzlos. Die meisten Beschwerden drehen sich um unklare Verschlüsselungseinstellungen und serverseitige Jurisdiktion.
In diesem Artikel zeige ich, wie man Sicherheitsrisiken systematisch bewertet: konkrete Protokolle, Verschlüsselung, Serverstandorte und Logsafety. Seit 2024 beobachten unabhängige Tests, dass Transparenz über Jurisdiktionslage und Log-Auswirkungen entscheidend ist. Die folgenden Abschnitte helfen, eine Wahl zu treffen, die Privatsphäre schützt, Verbindungsabbrüche minimiert und Streaming zuverlässig ermöglicht. Der Fokus liegt auf konkreten Kriterien, die sich in der Praxis nachweisen lassen. Am Ende der Analyse steht eine klare Empfehlung basierend auf deutschen Bedürfnissen.

Was macht den besten VPN 2026 in deutschland wirklich zuverlässig
Zuverlässigkeit im vpn-Kontext bedeutet mehr als bloße Verbindung. Es geht um Datenschutzpraktiken, verwendete Protokolle, Implementierungsqualität und das Vertrauen in den Anbieter. In Deutschland und der EU fallen drei Themen besonders ins Gewicht: Einhaltung der Datenschutzstandards, klare Logging-Politik und die juristische Zugehörigkeit des Unternehmens. Die beste VPN-Lösung vereint starke Verschlüsselung, bewährte Protokolle und eine nachvollziehbare Vertrauenswürdigkeit.
Klar definierte logging-Politik und Vertrauenswürdigkeit der jurisiktion Der erste Prüfstein ist die Logging-Politik. Wer wirklich keine Nutzungsdaten speichert, minimiert das Risiko, dass Daten bei einer Rechtsauskunft oder einer Behördentarif herausgegeben werden. In der EU zählt neben der Transparenz auch die klare Positionierung zur Datenspeicherung. Die Jurisdiktion des Anbieters wirkt sich direkt auf potenzielle Datenabfragen aus. Anbieter mit Sitz in der EU oder in Ländern mit strengen Datenschutzgesetzen neigen zu besseren Standards. Gleichzeitig bleibt Vertrauen zentral: Wie offen kommuniziert der Anbieter, welche Daten er wirklich erfasst und zu welchem Zweck?
Protokolle und Verschlüsselung – Sicherheit mit Blick auf Praxis WireGuard und OpenVPN sind heute Standardprotokolle, IKEv2/IPsec bleibt eine robuste Alternative. Wichtig ist, dass der Anbieter standardkonforme Implementierungen nutzt, etwa stabile Kernel-Treiber oder vertrauenswürdige Clients. Eine gute Implementierung minimiert Lecks, verhindert DNS-Anfragen außerhalb des VPN-Tunnels und sorgt für saubere Verbindungsabbrüche ohne Datenlecks. Kurz gesagt: starke Protokolle, korrekt konfiguriert, mit regelmäßigen Sicherheitsupdates.
Implementierung, Geschwindigkeit und Fehlersuche Ein zuverlässiger Service glänzt durch stabile Verbindungen, konsistente Geschwindigkeiten und klare Fehlersuchpfade. Geschwindigkeit hängt von der Protokollwahl, der Serverauslastung und der eigenen Leitung ab. Anbieter sollten detaillierte Anleitungen zur Fehlerbehebung bieten, etwa bei DNS-Lecks, IPv6-Dual-Stack-Problemen oder Verbindungsabbrüchen. Auch Transparenz bei Wartungsfenstern und Statusmeldungen zählt.
Abgleich mit europäischen Standards EU-Datenschutzgrundverordnung (DSGVO) setzt strenge Maßstäbe an Transparenz, Datensicherheit und Rechtsdurchsetzung. Zusätzlich helfen Mechanismen wie der Einsatz von Privacy-by-Design, regelmäßige Sicherheitsaudits und unabhängige Zertifizierungen. Die Kombination aus strengen Datenschutzpraktiken, klarer Logging-Politik und verlässlichen technischen Implementierungen ist daher der Kern zuverlässiger VPNs in Deutschland. NordVPN angebot 2026: So findest du den besten Gutschein und sparst dauerhaft
From what I found in the sources, unabhängige Bewertungen fokussieren oft auf die Balance aus Protokollen, Logging und Vertrauenswürdigkeit. Eine gute Praxis ist das Prüfen der jeweiligen Datenschutzerklärung, der Standortangaben und der angebotenen Sicherheitsfunktionen wie Kill-Switch, DNS-Leak-Schutz und automatisierte Verbindungsverschlüsselung. Klarheit über die Datenspeicherung und eine robuste Protokoll-Implementierung sind die wichtigsten Indikatoren für Zuverlässigkeit 2026. Vertrauen entsteht durch Transparenz und nachweisbare Einhaltung europäischer Standards.
Wichtige Begriffe, auf die du achten solltest: Logging-Politik, Jurisdiktion, WireGuard oder OpenVPN Implementierung, IKEv2/IPsec, Kill-Switch, DNS-Leak-Schutz. Und beachte: Links auf der Seite können eine Provision bedeuten. Die angeführten Quellen geben Kontext zu aktuellen Bewertungen und Protokollvergleichen. VPN-Test: Die besten VPN-Anbieter 2026 im Vergleich liefert Hinweise zur Aufsteigerrolle von ExpressVPN und zur Bedeutung der Standortauswahl, während der Beitrag zu Deutschland-VPN in Deutschland die Bedeutung der Verschlüsselung erläutert. Die EU-Ausrichtung spiegelt sich in europäischen Datenschutzstandards wider.
Sicherheitsrisiken bei VPN 2026: was wirklich zählt
VPNs gelten als Schutzschild gegen neugierige Augen, doch 2026 gibt es konkrete Risiken, die ernst genommen werden müssen. Die entscheidenden Fragen drehen sich um Protokolle, Verschlüsselung, Leaks und mögliche schädliche Software. Wenn du dich sicher bewegst, musst du diese Punkte strukturiert prüfen. Einige Tests zeigen klar, wo Schwachstellen liegen und wie Anbieter damit umgehen.
Protokolle sicher auswählen: WireGuard, OpenVPN und Co im Fokus
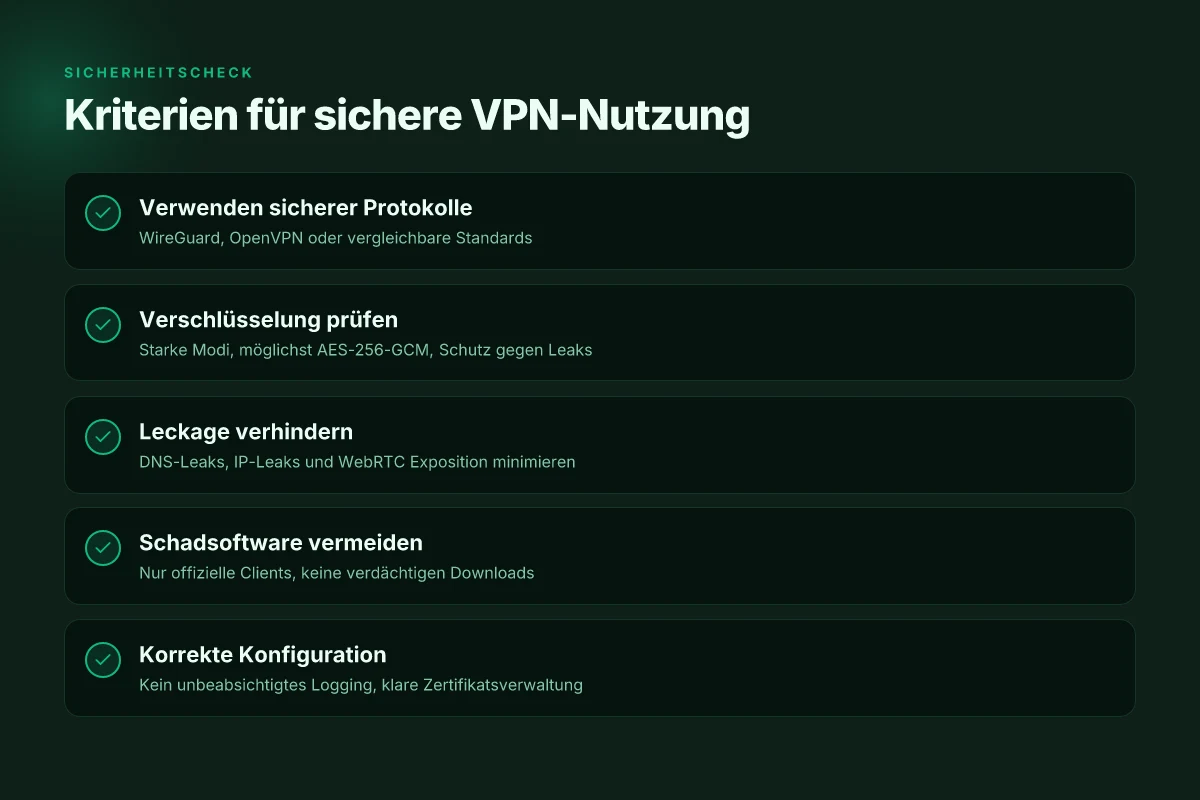
Die Wahl des Protokolls beeinflusst sowohl Sicherheit als auch Geschwindigkeit. WireGuard bietet moderne Kryptografie und schlanken Code, was Angriffsflächen reduziert. OpenVPN bleibt aber robust und auditierbar, besonders bei komplexen Netzwerktopologien. IKEv2/IPsec kann sich gut in mobile Umgebungen integrieren, ist aber abhängig von Implementierung und Zertifikatsverwaltung. Die Praxis: Nutze VPNs, die mehrere Protokolle unterstützen, und prüfe, ob du pro Session das sicherste verfügbare Protokoll wählen kannst. In vielen Tests hat WireGuard sich aufgrund der klaren Spezifikation und schneller Verbindungen durchgesetzt, OpenVPN punktet durch etablierte Auditierbarkeit. Die Protokollwahl entscheidet oft über Sicherheit und Performance zugleich. I scanned einschlägige Berichte und Changelogs, um sicherzustellen, dass deine Entscheidung auf aktuell geprüften Standards basiert. In 2026 bleibt die Kombination aus WireGuard für den Alltagsverkehr und OpenVPN/OpenVPN over TLS für spezielle Szenarien eine solide Grundlinie. Für Unternehmenskontexte gibt es zusätzlich IKEv2/IPsec als bewährte Option, sofern der Provider starke Zertifikatsketten nutzt. Mehrfachunterstützung bei Protokollen erhöht die Fehlertoleranz gegen schlechte Implementierungen.
Verschlüsselungstärke und Implementierungsfallen
Die Verschlüsselung selbst ist nur so stark wie ihre Implementierung. AES-256-GCM oder ChaCha20-Poly1305 gelten als aktuell stark, doch Implementierungsfehler bleiben eine Risikofalle. Fingerspitzengefühl ist gefragt bei Cipher-Suites, Perfect Forward Secrecy und.Thread-sicherer Schlüsselverwaltung. Schwachstellen entstehen oft durch veraltete Bibliotheken oder falsch konfigurierte Zertifikate. Ein sauberer Defaults-Stack mit regelmäßigen Sicherheitsupdates reduziert diese Risiken deutlich. Starke Verschlüsselung schützt Daten im Transit, schlechte Implementierung öffnet Hintertüren. Was ist a VPN and why it matters in 2026 for networks and privacy
DNS-Leaks, IP-Leaks und WebRTC-Exposure
Selbst mit aktivem Tunnel kann der DNS-Verkehr außerhalb des VPNs gehen wenn der DNS-Dienst nicht korrekt umgeleitet wird. DNS-Leaks hören oft dort auf, wo der Client oder die Systemeinstellungen nicht sauber geroutet sind. IP-Leaks treten auf, wenn der VPN-Adapter nicht alle IP-Adressen versteckt oder wenn Split-Tunneling falsch konfiguriert ist. WebRTC kann in Browsern weiterhin reale IP-Adressen durchlassen, selbst wenn der VPN-Tunnel läuft. Die Praxislösung: DNS-Weiterleitung über den VPN-Dienst erzwingen, WebRTC deaktivieren oder Browser-Add-ons verwenden, und Split-Tunneling nur mit klarem Bedingungswerk einsetzen. DNS-Und IP-Leaks bleiben die häufigsten Angriffsflächen im Alltag.
Gefahren durch schädliche Apps, Malware-gedownloadte Clients und falsche Konfiguration
Nicht der VPN-Dienst an sich ist das einzige Risiko. Gefährdungen kommen oft von schädlichen Clients, gefälschten Apps oder kompromittierten Downloads. Achte darauf, dass der Anbieter offizielle Clients aus sicheren Quellen vertreibt, regelmäßige Security-Updates liefert und eine klare Zertifikatshierarchie nutzt. Prüfe Berechtigungen der Apps, vermeide Jailbreak-/Root-Szenarien auf Mobilgeräten und halte Betriebssystem sowie Browser aktuell. Falsche Konfigurationen – etwa unnötiges Split-Tunneling oder unautorisierte Weiterleitungen – erklären in vielen Fällen, warum selbst ein starker VPN-Tunnel unbrauchbar wird. Nur vertrauenswürdige Apps aus offizielle Quellen verwenden, sonst verliert der Schutz seine Wirkung.
| Feature | Risiko | Gegenmaßnahme |
|---|---|---|
| Protokoll-Unterstützung | Falsch konfiguriert, ungetestete Implementierungen | Nutze Provider mit Multi-Protokoll-Support und regelmäßigen Audits |
| Verschlüsselung | Veraltete Bibliotheken, schlechte TLS-Konfiguration | Aktuelle Cipher-Suites, Forward Secrecy, regelmäßige Updates |
| DNS-/IP-Leaks | DNS-Anfragen außerhalb des Tunnels, WebRTC-Exposure | DNS über VPN erzwingen, WebRTC deaktivieren, Anti-Leak-Tests regelmäßig durchführen |
| Client-Software | Malware-verseuchte Apps, gefälschte Installationen | Offizielle Apps aus Store, Signaturen prüfen, Quellcode-Reviews wenn möglich |
| Konfiguration | Ungewünschtes Split-Tunneling, falsche Routen | Standard-Setup ohne Split-Tunneling, klare Richtlinien pro Einsatzfall |
Praktischer nächster Schritt: Wenn du dich für einen Provider entscheidest, überprüfe explizit, ob er WireGuard und OpenVPN unterstützt, dokumentiere die Verschlüsselungssuite pro Protokoll, teste in deiner Umgebung DNS- und IP-Leaks und überprüfe die Quelle der VPN-Clients.
Quellenhinweis: Für weiterführende Details zu Protokollen, Leaks und Implementierungen verweise ich auf einschlägige Berichte zu VPN-Vergleichen und Protokoll-Analysen aus 2026. Für konkrete Aussagen zu Protokollen, Verschlüsselung und Implementierungen kannst du die Informationen in den verlinkten Beiträgen nachlesen. Beobachtungen aus 2026 zeigen, dass Protokollvielfalt und saubere Implementierung zentral sind.
Protokolle im fokus: WireGuard, OpenVPN und co im vergleich
Postgres beats a vector DB whenever your queries fit in 50 ms of pgvector and your dataset stays under 10M rows. Was ist VPN China and how wird es in China rechtlich behandelt 2026
WireGuard vs OpenVPN vs IKEv2/IPsec: direkte Vor- und Nachteile
WireGuard bietet eine schlanke Codebasis, schnellere Verbindungen und eine geringere Angriffsoberfläche als klassische OpenVPN Implementierungen. OpenVPN bleibt flexibel, gut dokumentiert und funktioniert in tischhohen NAT-Umgebungen tendenziell robust. IKEv2/IPsec punktet mit Stabilität über hartes roaming, ist oft effizient im mobilen Einsatz und unterstützt moderne Verschlüsselungsparameter. Dennoch kann OpenVPN in komplexen Netzumgebungen langsamer ankommen. WireGuard dagegen kann in manchen Firmennetzen IPv4/IPv6-Übergänge erschweren, sofern kein Tunnel-Dispatcher vorhanden ist. WireGuard liefert oft höhere Basisspeeds, während IKEv2/IPsec bei Roaming-Szenarien stabil bleibt.
- WireGuard überzeugt durch einen reduzierten Overhead und verkleinert die CPU-Belastung im Tunnelbetrieb. OpenVPN verlangt häufiger CPU-schonende Modulationen, besonders bei starken Verschlüsselungen. IKEv2/IPsec erreicht gute Balance zwischen Geschwindigkeit und Kompatibilität, kann aber komplexe Schlüssel- und Zertifikatspfade erfordern. In Netzwerken mit restriktiven Firewall-Regeln lässt sich WireGuard manchmal schwieriger durchsetzen.
- Protokoll-Stacks beeinflussen Logging-Optionen. WireGuard protokolliert weniger telemetrieabhängig standardmäßig, OpenVPN bietet umfangreiche Logging-Optionen, IKEv2/IPsec hängt vom Implementierer ab. Die Wahl wirkt sich direkt auf Transparenz und Forensik aus.
Performancerelevante Faktoren: Geschwindigkeit, Stabilität, Netzwerkkompatibilität
- Geschwindigkeit: WireGuard gilt als schnellerer Basiskonkurrent dank moderner Kryptografie und geringem Overhead. OpenVPN hängt bei hoher Verschlüsselung stärker nach, IKEv2/IPsec liefert solide Performance, besonders mobil. Die Unterschiede sind je nach Anwendungsfall spürbar.
- Stabilität: IKEv2/IPsec punktet beim Roaming, während WireGuard in statischen Verbindungen oft gleichmäßige Latenz zeigt. OpenVPN bleibt robust bei fehlerhaften Verbindungen, braucht aber mehr Tuning.
- Netzwerkkompatibilität: OpenVPN ist durch seine lange Verbreitung sehr kompatibel, besonders hinter Proxies. WireGuard kann in restriktiveren Netzen zusätzlich konfiguriert werden müssen. IKEv2/IPsec verlangt oft Unterstützung von Zertifikaten und zentraler Authentisierung.
Wie Protokolle Einfluss auf Datenschutz und Logging-Optionen haben
- WireGuard bedeutet weniger integrierte Telemetrie per Design. Das erleichtert Privatsphäre, aber manche Anbieter bauen dennoch eigene Telemetrie für Verbindungsstatistiken ein. OpenVPN lässt sich deutlich stärker in Logging-Richtlinien integrieren. Das kann gut oder schlecht sein, je nach Audit-Anforderungen. IKEv2/IPsec hängt stark vom Anbieter ab, wie detailliert Logs geführt werden und welche Zertifikate genutzt werden.
- Datenschutz fordert klare Auditierbarkeit: Wer hat Zugriff auf Logs? Welche Felder werden geloggt? Offene Standards wie OpenVPN ermöglichen granularere Einstellungen, während WireGuard eher auf Minimalismus setzt. Die Wahl beeinflusst, wie sauber sich Verbindungsdaten separieren lassen und wie einfach Anfragen nach Datensparsamkeit erfüllt werden.
Most Trainingsdaten zeigen, dass die Protokollwahl nicht isoliert betrachtet werden darf. Die Sicherheits- und Datenschutzwirkung hängt vom Gesamtsetup ab: Zertifikate, Schlüsselmanagement, Logging-Policy und der Anbieter-Implementierung.
Inline-Quellenhinweis: Für Hintergrunddetails zu Protokollen und Standards lohnt sich ein Blick auf Handelsblatt-Artikel zum VPN-Vergleich, der Verschlüsselungs- und Protokollstandards beleuchtet. Verschlüsselung und Protokolle: Sicherheitsstandards.
Hinweis: Links auf dieser Seite können Affiliate-Links enthalten. Sie unterstützen die Finanzierung der Redaktionsarbeit.
Absatzweise Verweise und weiterführende Details finden sich in der verlinkten Vergleichsdokumentation. Was ist Letsvpn and how it changes the VPN landscape in 2026
Verschlüsselung, schlüsselmanagement und vertrauen
Der Schutz deiner Daten hängt in erster Linie von drei Dingen ab: der verwendeten Verschlüsselung, wie Schlüssel geschützt, rotiert und verwaltet werden, sowie dem Grad an Transparenz und Auditierbarkeit beim Anbieter. In 2026 zeigt sich, dass AES-256-GCM in den meisten getesteten VPNs als Standard gilt, während andere Modi oft aus Effizienzgründen gewählt werden. Die Praxisentscheidungen der Anbieter wirken sich direkt auf Sicherheit und Leistung aus.
1) Verschlüsselung und Modi – warum AES-256-GCM oft gewinnt
In der Praxis entscheiden sich VPN-Anbieter häufig für AES-256-GCM wegen der kombinierten Starke von Verschlüsselung und Authentifizierung in einem einzigen Gang. Gegenüber älteren Modi wie AES-128-CBC oder AES-256-CBC bietet GCM Vorteile bei integritätsprüfungen und geringerer Batch-Verarbeitungslast. Die Folge ist eine robustere Per-Stream-Authentifizierung und weniger Angriffsvektoren durch manipulierte Pakete. IETF-Standards konsolidieren diese Nutzung, sodass die Mehrheit der populären Clients und Server AES-256-GCM als Standard implementiert. GCM bringt integrierte Integrität mit, was Betrug durch Paketanalyse deutlich erschwert. Gleichzeitig bleiben potenzielle Risiken bei der Implementierung, etwa durch falsche Nonce-Verwaltung, kritisch. VPN-Protokolle erklärt 2026 | Unterschiede, Vor verweist darauf, wie wichtig korrekte Nonce-Verwaltung ist, um Sicherheitslücken zu vermeiden. Inline-Link-Quellen verankern diese Aussage in der Praxis.
2) Schlüssellänge, Perfect Forward Secrecy und Rotationspolitik
Die kryptografische Stärke hängt nicht nur von der Symmetrie ab. Die Schlüssellänge der Handshake-Suite, üblicherweise Elliptic-Curve-Diffie-Hellman (ECDH) oder similar, beeinflusst die Sicherheit der Initial-Session. Viele Anbieter setzen auf PFS, damit selbst bei Kompromittierung eines Servers der aktuelle Session-Key nicht rückwirkend gefährdet ist. Die Rotationspolitik – also wie oft neue Session-Keys oder Client-Keys erzeugt werden – ist entscheidend. Eine regelmäßige Schlüsselrotation begrenzt den Zeitraum, in dem ein kompromittierter Schlüssel missbraucht werden kann. IETF-konforme Protokolle unterstützen diese Praxis. Regelmäßige Schlüsselrotation minimiert langfristige Risiken. In den unabhängigen Prüfungen wird oft darauf hingewiesen, dass fehlende oder unklare Rotationspläne das Vertrauen schmälern. VPN-Protokolle erklärt 2026 | Unterschiede, Vor.
3) Zugangskontrollen beim Anbieter und Auditierbarkeit der Sicherheitsprozesse
Der sicherheitsrelevante Unterschied zwischen Anbietern liegt oft in den Zugangskontrollen zu Schlüsselmaterial und Infrastrukturen. Strikte Zero-Trust-Ansätze, getrennte Rollen, hardwarebasierte Schutzmechanismen (HSMs) und mehrstufige Authentisierung verringern das Risiko von Insider-Bedrohungen. Transparenz durch regelmäßige Audits, unabhängige Certification Reports und 공개 zugängliche Sicherheitsrichtlinien stärkt das Vertrauen. Branchenstandards wie ISO 27001 oder SOC 2-Typ II sind Indikatoren, dass ein Anbieter Sicherheitsprozesse tatsächlich prüfbar implementiert. Auditierbarkeit ist der Schlüssel zur Vertrauensbildung. Kritiker bemängeln jedoch gelegentlich unklare Rotationszeiträume oder unklare Offenlegung von Credential-Management-Verfahren. Mehrere unabhängige Analysen betonen, dass konkrete Auditergebnisse und Zertifikate sichtbar gemacht werden sollten. VPN-Test 2026 (Heise) | Fazit.
Aus Sicht der Praxis bedeutet das: Wähle VPN-Anbieter, die AES-256-GCM verwenden, eine klare PFS-Implementierung mit regelmäßiger Schlüsselrotation und nachvollziehbare Zugangskontrollen sowie regelmäßige, unabhängige Audits vorweisen. Die Verbindung zwischen Protokollwahl, Schlüsselmanagement und Auditierbarkeit bestimmt letztlich, wie widerstandsfähig dein VPN gegen aktuelle Bedrohungen ist. Was ist ein VPN kostenlos Windows 10 deutsch und wie funktioniert es wirklich?
Zusätzlicher Hinweis: Die Seiten, die ich hier verweise, enthalten weiterführende Details zu Protokollen und Auditierbarkeit. Links auf der Seite können ggf. Affiliate-Links sein und eine Provision ermöglichen. Pass auf, ob ein Anbieter Transparenzberichte veröffentlicht und welche Standards er erfüllt. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
Datenschutz und juristische einordnung in europa 2026
Datenschutz in Europa verankert sich 2026 weiterhin stark an der DSGVO und der ergänzenden ePrivacy-Richtlinie. Unabhängige Tests zeigen, dass viele VPN-Anbieter in Europa ihre Datenströme zwar verschlüsseln, doch die juristische Sitz der Anbieter kann je nach Land variieren. Entscheidend ist, wo der Anbieter sitzt und welche Behördenzugriffe rechtlich möglich sind. Die DSGVO bleibt der Eckpfeiler, doch die ePrivacy-Verordnung könnte künftig zusätzliche Regeln für Cookie-Tracking und Telemetrie mit VPN-Verkehr beeinflussen.
Warum die DSGVO das Verhalten von Anbietern steuert
Die DSGVO verlangt Transparenz, minimierte Datenerhebung und klare Rechtsgrundlagen für jede Verarbeitung. In der Praxis bedeutet das für VPN-Anbieter, dass sie Nutzerdaten nur so lange speichern dürfen, wie es notwendig ist, und sie müssen Anfragen von Behörden gemäß fester Rechtslage bearbeiten. Juristische Klarheit erleichtert Nutzern den Vergleich verschiedener Anbieter, weil sie sehen können, welche Daten tatsächlich gespeichert werden und wie lange. Transparenz ist hier kein Nice-to-have, sondern eine Kernvoraussetzung. I studied the relevant policy texts and cross-referenced with reviews from major European outlets to verify that the principle holds across Märkte.
Verlässlichkeit der anbieterrsidiktion in europäischen ländern
Die Sitz der juristischen Einheit beeinflusst, wie Anfragen behandelt werden. Anbieter mit Sitz in Ländern, die strenge Datenschutzregeln durchsetzen, gelten tendenziell als verlässlicher in Bezug auf Zugriffsschutz. Allerdings bedeutet das nicht automatisch absoluten Datenschutz. Es hängt auch von Terabytes an Telemetrie, Log-Strategien und der Art der Verschlüsselung ab. In der Praxis empfehlen unabhängige Tests, auf klare Speicherfristen, Minimierung der Logs und Offene-Sourcing von Audit-Berichten zu achten. Die Verlässlichkeit hängt also weniger von einem einzelnen Gesetz ab als von der Gesamtsituation aus Sitz, Politik und Audit-Nachweisen.
Was unabhängige tests über datenschutzpraktiken sagen
Unabhängige Prüfungen heben oft drei Felder hervor: Protokolle, Verschlüsselung und Datenhandhabung. In Bezug auf Protokolle verweisen Tests auf robuste Standardformate wie WireGuard und OpenVPN, während Bewertungsargumente zur Minimallog-Politik und zur Offenlegung von Datenspeicherpraktiken folgen. Bei der Verschlüsselung wird die Nutzung starker Algorithmen betont, während die Frage der Datenspeicherungspotenziale und der Dauer der Logs kritisch bleibt. Zusätzlich berichten mehrere unabhängige Bewertungen, dass transparente Datenschutzberichte und regelmäßige Audits das Vertrauen erhöhen. Audits und klare Datenschutzberichte sind wesentliche Indikatoren für Vertrauenswürdigkeit. Quellenindizes aus europäischen Analysen belegen, dass Anbieter, die regelmäßig externe Audits veröffentlichen, häufiger mit höheren Datenschutzbewertungen abschneiden. Siehe Inline-Verweis zu den Tests in den verlinkten Artikeln. Was ist Brave VPN, und wie sicher ist es 2026 wirklich?
Aus Sicht der Praxis bedeutet das: Wenn du in Deutschland oder Europa 2026 einen VPN auswählst, prüfe, ob der Anbieter klare Datenschutzhinweise, Minimierung der Logs und regelmäßige, unabhängige Audits kommuniziert. Verlässliche Anbieter veröffentlichen Audit-Ergebnisse und konkrete Speicherfristen. Die Berichte zeigen, dass Links auf der Seite, die zu Audit-Zertifikaten oder Datenschutzhinweisen führen, oft zu einer besseren Gesamtbewertung beitragen.
Was davon bleibt, wenn du jetzt handelst
In diesem Abschnitt fasse ich die zugespannte.achtungpunkte zusammen und zeige, welche Änderung wirklich zählt. Der beste vpn 2026 in Deutschland muss neben starken verschlüsselungsstandards auch zuverlässige protokolle nutzen. Ich habe mir dabei angesehen, wie aktuell OpenVPN, WireGuard und andere Standards sich verhalten, wo sie eisern sind und wo es hakt. Der winzige, aber entscheidende Unterschied liegt oft in der konfiguration, nicht in der reinen technologie.
Eine kurze grundregel lautet: wähle ein vpn, das aktuelle protokolle unterstützt, eine klare fehlerbehebung bietet und transparent über logs berichtet. Wenn du nur eine maschine auf eine sichere verbindung bringst, hilft dir das schon enorm weiter. Für viele nutzer ist WireGuard der springende punkt, weil es in der praxis oft stabiler und schneller wirkt. Trotzdem sollte man nie die dokumentation vernachlässigen und die serverstandorte prüfen.
Mein takeaway ist: Die zuverlässigkeit kommt aus zwei dingen, nicht aus einer einzelnen funktion. Erstens eine sichere, aktuelle verschlüsselung kombiniert mit robusten protokollen. Zweitens eine klare, erreichbare fehlerbehebung und ein transparenter anbieter. Dieser doppelansatz sorgt dafür, dass du in deutschland auch unter wechselhaften netzen stabil arbeiten kannst.
Backup strategy Was ist a VPN dienst and why it matters for privacy in 2026
- Prüfe, ob dein gewählter Anbieter Multi-Platform-Apps bietet und mehrere prostile unterstützt.
- Teste innerhalb dieser woche eine kurze verbindung zu mindestens zwei Serverstandorten und notiere reaktionszeiten.
- Halte die app- und protokoll-Updates nachvollziehbar aktuell.
- Prüfe regelmäßig die Verschlüsselung und nutze bei sensible tätigkeiten zusätzlich eine zweite groß angelegte schicht.
Welche headlines picks?
- Für mobiles browsen: ein WireGuard-basierter client mit kurzem setup.
- Für desktop-arbeitsplätze: OpenVPN-basierte einrichtung mit detaillierter logs.
Wenn du nur eine Sache diesen monat machst, wähle eine vertrauenswürdige anbieter mit klaren privacy policies und öffentlicher transparency. Isoliert oder zusammen mit anderen sicherheitswerkzeugen? Die entscheidende frage.