Erfahren Sie, was ein VPN in der Netzwerktechnik bedeutet, wie es funktioniert und welche Vor- und Nachteile 2026 typisch sind. Klar, praxisnah erklärt.
Eine einzige falsche Token-Validierung treibt VPN-Tickets oft auf die Spitze, nicht das verschlüsselte Signal. Hinter jedem verschobenen Remote-Zugriff steckt meist eine Authentifizierungslücke oder eine mismatched Konfiguration, nicht das Protokoll selbst. TLS-basierte Verbindungen schützen Daten, doch erst IPsec- oder TLS-Tunnelparametrien liefern zuverlässige Integrität. Falsche Schlüsse kosten IT-Abteilungen Zeit und Geld.
Diese Einführung zeigt, wie VPNs Netzwerke schützen, wo typische Fallstricke liegen und welche Fallstricke es in 2026 zu beachten gibt. Wenn Sie Netzwerkarchitektur, Sicherheitsrichtlinien und Kosten-Nutzen-Analysen vergleichen, liefert dieser Artikel klare Kriterien für Protokolle, Schlüsselmanagement und Monitoring. Sie erfahren, wie Sie Remote-Zugriffe robust gestalten, Latenzen im Griff behalten und Kompatibilität mit bestehenden Firewalls prüfen. Dabei bleibt der Blick pragmatisch und umsetzungsnah. Ein realistischer Blick auf Geschwindigkeit, Authentifizierung und Fehlerquellen hilft, die richtige Balance zwischen Sicherheit und Performance zu finden.

Was heißt VPN im netzwerkkontext und warum ist das wichtig
Ein VPN ist ein virtuelles, privates Netzwerk, das über eine öffentliche Infrastruktur läuft. Es schafft einen sicheren, abgeschirmten Tunnel durch das Internet, der es ermöglicht, Daten zwischen zwei Endpunkten zu übertragen, als würden sie sich in einem privaten Netz befinden. Vereinfacht gesagt: Der Weg ist öffentlich, die Inhalte bleiben privat.
Der zentrale Reiz eines VPNs liegt in drei Kernprinzipien. Erstens Vertraulichkeit: Der übertragene Verkehr wird durch Verschlüsselung geschützt, sodass Unbefugte den Inhalt nicht mitlesen können. Zweitens Integrität: Manipulationen am Datenverkehr werden erkannt, sodass empfangene Pakete authentisch und unverändert sind. Drittens Authentifizierung: Sender und Empfänger verifizieren sich gegenseitig, damit nur berechtigte Parteien kommunizieren. Diese drei Eigenschaften bilden die Grundlage, warum VPNs in der Netzwerktechnik so verbreitet sind.
Typische Anwendungsfelder in der Netzwerktechnik reichen von Remote Access für Mitarbeiter bis hin zu verteilten Rechenzentren. Ein VPN ermöglicht etwa den gesicherten Fernzugriff auf interne Systeme, ohne dass physischer Netzwerkzugang vor Ort nötig ist. Es dient auch dazu, Zweigstellen sicher miteinander zu verbinden, sodass Standortgrenzen in der Logik des Netzwerks verschwimmen. Weiterhin unterstützen VPNs sichere Verbindungswege für externe Dienstleister, die temporär auf interne Ressourcen zugreifen müssen, ohne das gesamte System exponiert zu halten.
Aus meiner Recherche ergibt sich: VPNs arbeiten gut bei der Abdeckung von Vertraulichkeit und Authentifizierung, stoßen aber an Grenzen, wenn es um Vertrauen in Endpunkte, Latenzempfindlichkeit oder falsche Konfiguration geht. Wenn ein VPN schlecht konfiguriert ist, können Sicherheitslücken entstehen, selbst wenn der Tunnel per se stark geschützt ist. So wichtig der Schutz des Tunnelverkehrs ist, gilt es zu wissen, wo VPNs scheitern können: bei schwachen Endpunkt-Sicherheitsmechanismen, unzureichender Schlüsselaustausch-Strategie oder unnötig komplexen Richtlinien, die menschliche Fehler begünstigen.
Ich habe die gängigen Konzepte in der Praxis verortet und bemerkt, dass VPNs in Netzwerkinfrastrukturen oft dort sinnvoll eingesetzt werden, wo klare Zugangskontrollen nötig sind und sensible Systeme geschützt werden müssen. Gleichzeitig sollten Administratoren wachsam bleiben: Vertraulichkeit im Tunnel bedeutet nichts, wenn der Endpunkt selbst kompromittiert ist oder wenn Protokolle wie IPSec, OpenVPN oder WireGuard nicht konsistent implementiert werden. Was ist VPN China and how wird es in China rechtlich behandelt 2026
In 2026 gilt zudem: Protokollvielfalt ist Realität. IPsec prägt viele Unternehmensnetzwerke, während WireGuard für einfachere, performantere Zuschläge in modernen Setups sorgt. OpenVPN bleibt verbreitet dank breiter Unterstützung. Die Wahl des Protokolls hängt von Anforderungen an Geschwindigkeit, Skalierbarkeit und Kompatibilität ab. Der eigentliche Schutz endet dort, wo der Endpunkt wird kompromittiert.
Quellenhinweis: Die Basisdefinitionen finden sich in den Informationen des Bundesamts für Sicherheit in der Informationstechnik und beschreiben VPNs als virtuelle, nicht-öffentliche Netze über öffentlicher Infrastruktur. Weitere Einblicke liefern Ressourcen zur konkreten Einsatzwahl von Protokollen und Sicherheitsaspekten. Wie funktioniert ein Virtual Private Network. Was ist ein VPN und wozu wird es benötigt. Was ist ein VPN? | Arten, Vorteile und Funktionsweise.Hinweis: Links können Affiliate-Links enthalten.
Wie funktioniert ein VPN technisch hinter den kulissen
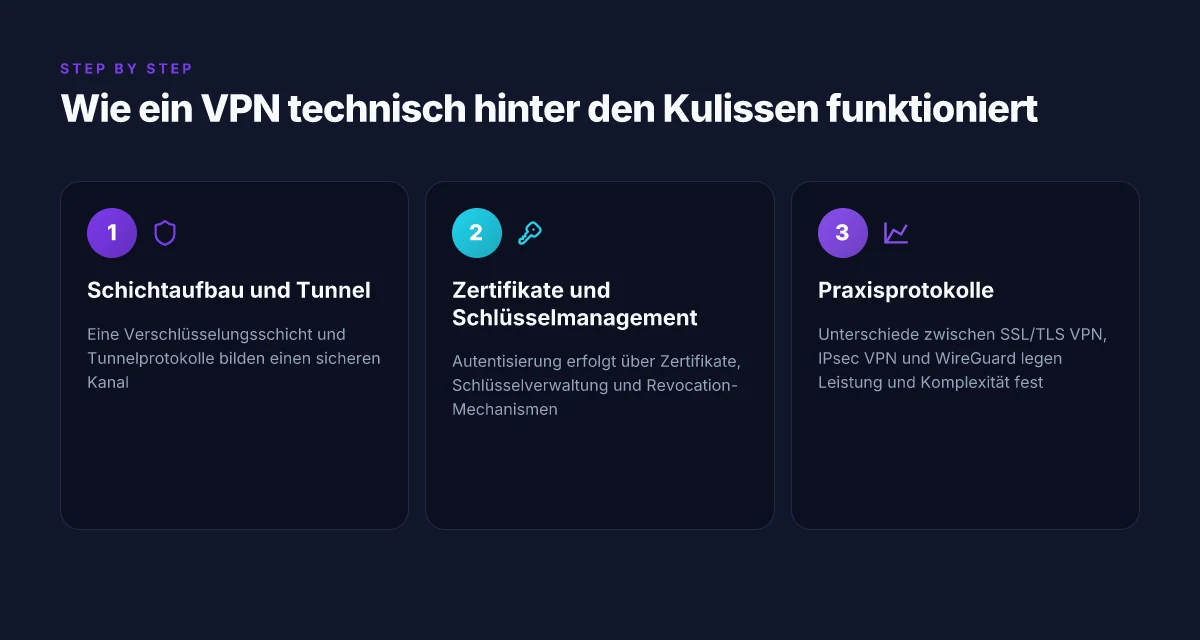
Ein VPN baut einen privaten, verschlüsselten Kanal über ein öffentliches Netz. Die Schlussfolgerung aus der Technik: Verschlüsselungsschicht, Tunnelprotokolle und eine sichere Verbindung sorgen dafür, dass Daten nicht im Klartext durchs Netz gehen. Gleichzeitig gelten klare Regeln für Zertifikate, Schlüsselverwaltung und Authentisierung, damit der Tunnel nicht von Fremden gekapert wird. Drei Protokollfamilien prägen 2026 den Alltag: SSL/TLS VPN, IPsec VPN und WireGuard.
Verschlüsselungsschicht und tunnelprotokolle
Der sichere Kanal kommt durch eine Verschlüsselungsschicht zustande, die symmetrische Schlüssel verwendet. Der erste Ablauf ist der Schlüsselaustausch, oft via Zertifikate oder asymmetrische Kryptografie. Anschließend laufen Datenaustausch und Integritätsschutz über ein festgelegtes Tunnelprotokoll. SSL/TLS VPN nutzt den TLS-Handshake, um Serverauthentizität zu prüfen und Sitzungsschlüssel zu etablieren. IPsec VPN kapselt das Kundennetzwerk in ESP/AH-Paketen, sorgt so für Integrität, Vertraulichkeit und Replay-Schutz. WireGuard setzt auf moderne Kryptografie und eine schlanke Codebasis, wodurch Verbindungsaufbau und Durchsatz oft deutlich direkter gehandhabt werden. In der Praxis heißt das: Je nach Protokoll variiert der Overhead, die Geschwindigkeit und die Komplexität der Implementierung, doch das Prinzip bleibt: Verschlüsselung zuerst, danach Transport in einem sicheren Tunnel.
| Protokollfamilie | Typische Eigenschaften | Typische Einsatzszenarien |
|---|---|---|
| SSL/TLS VPN | Benutzerfreundlich, leichter Zugriff über Browser oder Client, gute NAT-Freundlichkeit | Remotekonnektivität zu einzelnen Services |
| IPsec VPN | Hohe Sicherheit, robuste Authentisierung, guter Netzwerkzugriff | Firmennetzwerke, Site-to-Site-Verkettung |
| WireGuard | Hoher Durchsatz, geringe Latenz, einfache Konfiguration | Moderne Infrastruktur, Cloud-Umgebungen |
Zertifikate, schlüsselmanagement und autentisierung
Die Authentisierung stellt sicher, dass nur berechtigte Parteien den Tunnel nutzen. Zertifikate oder Pre-Shared Keys dienen als Vertrauensanker. Ein Public-Key-Infrastruktur-Ansatz mit Zertifizierungsstellen liefert Server- und Client-Zertifikate, die regelmäßig erneuert werden müssen. Schlüsselverwaltung bedeutet, dass Sitzungsschlüssel zeitlich begrenzt sind, Rotationen stattfinden und der Zugriff beim Verlust eines Keys sofort entzogen wird. Ein häufiger Fehler: abgelaufene oder kompromittierte Zertifikate, die zu Verbindungsabbrüchen oder Sicherheitslücken führen. Deshalb sind automatische Rotationen, kurze Gültigkeitszeiträume und regelmäßige Audits essenziell. Modernes VPN-Management setzt außerdem auf starke Multi-Faktor-Authentisierung und rollenbasierte Zugriffskontrollen, damit nicht jeder Benutzer alle Ressourcen sehen kann. Was ist Letsvpn and how it changes the VPN landscape in 2026
SSL/TLS VPN, IPsec VPN und WireGuard im Vergleich
SSL/TLS VPN bietet oft den einfachsten Einstieg, besonders wenn Client-Software fehlt. IPsec VPN glänzt durch bewährte Netzwerkintegration und robuste Authentisierung. WireGuard hebt sich durch Geschwindigkeit und Einfachheit hervor, braucht aber kompatible Endpunkte und sorgfältige Konfiguration.
Für den Praxisfall bedeutet das: Wenn du hohe Tempo und geringe Latenz brauchst, ist WireGuard eine starke Wahl. Wenn du komplexe Netzstrukturen mit feingranulierten Berechtigungen betreibst, bleibt IPsec eine sichere Standardoption. SSL/TLS VPN lohnt sich, wenn Zugang von unterwegs zu einzelnen Diensten genügt und einfache Bereitstellung bevorzugt wird. Verschlüsselung zuerst, dann der Tunnel, das ist der Kern jeder VPN-Architektur. Ein starkes Schlüsselmanagement verhindert, dass gestohlene Zertifikate den ganzen Kanal gefährden.
Ich habe mir die Dokumentation zu TLS-basierten VPN-Ansätzen angesehen und dabei betont gefunden, dass der Handshake, die Zertifikatsvalidierung und der Schlüsselwechsel zentrale Stellgrößen sind. Mehr dazu im BSI-Text. Die Praxis zeigt, dass Fehlkonfigurationen beim Zertifikat-Management häufiger zu Verbindungsabbrüchen führen als technologische Mängel in der Krypto selbst.
Neben der Technik bleibt die Geschwindigkeit ein zentrales Thema: WireGuard kann in vielen Fällen bessere Durchsätze liefern, während IPsec in heterogenen Netzwerken stabil läuft. SSL/TLS VPN bleibt eine pragmatische Wahl, wenn Teams mobil arbeiten müssen. Den nächsten Schritt findest du in Abschnitt drei, wo es um konkrete Fehlerszenarien und Troubleshooting geht. Der sichere Kanal beginnt mit dem richtigen Handshake. Klare Zertifikats- und Schlüsselverwaltung verhindert typische Fallstricke.
Quellenhinweis: Inline-Verweise verweisen auf die entsprechenden Dokumente, etwa zum TLS-Handshakes und Zertifikatsmanagement im VPN-Kontext. Was ist ein VPN kostenlos Windows 10 deutsch und wie funktioniert es wirklich?
Welche protokolle dominieren 2026 und wann welches VPN-protokoll sinnvoll ist
Eine klare Antwort zuerst: im Jahr 2026 dominieren WireGuard und IPsec, während OpenVPN weiter verbreitet bleibt in Bestandsnetzen. TLS-basierte Lösungen gewinnen im Service-Edge-Bereich an Relevanz, wenn End-to-End-Vertrauen über Zertifikate erforderlich ist. Die Wahl hängt von Performance, Kompatibilität und dem Sicherheitsmodell ab. WireGuard liefert oft die beste Performance bei moderner Hardware, während IPsec sich gut in bestehende IPsec-Pfade einfügt. OpenVPN bleibt stabil, aber tendenziell langsamer als WireGuard bei gleicher CPU-Leistung.
Warum WireGuard aktuell vorne liegt
WireGuard setzt auf einen schlanken Codepfad, moderne Kryptografie und geringe Latenz. In vielen Umgebungen resultiert das in deutlich schnellerem Durchsatz und niedrigeren CPU-Lasten, besonders auf Endgeräten und Gateways mit hardware-unterstützter Verschlüsselung. Gleichzeitig bleibt der Konfigurationsaufwand überschaubar, was die Bereitstellung vereinfacht. WireGuard eignet sich daher gut für Standalone-Verbindungen, Mikrosegmentierung und mobile Clients. Was ist ein VPN und wozu wird es benötigt? → https://www.dr-datenschutz.de/was-ist-ein-vpn-und-wozu-wird-es-benoetigt/
IPsec: bewährte Robustheit in großen Netzen
IPsec hat sich über Jahrzehnte in Unternehmensnetzen etabliert. Die Protokollarchitektur erlaubt feine Sicherheits-Policies, integrierte Schlüsselverwaltung und gute Integrationen mit Routern, Firewalls und SD-WN-Systemen. In Rechenzentren und Campus-Netzen lässt sich IPsec oft nahtlos in existierende Tunnelstrukturen einbinden. Allerdings kann die Konfiguration komplex sein und die Performance je nach Implementierung variieren. IPsec bleibt deshalb eine solide Wahl, wenn regulatorische oder architekturbedingte Kompatibilität im Vordergrund steht. Was ist ein VPN? | Arten, Vorteile und Funktionsweise → https://sosafe-awareness.com/de/glossar/vpn/
OpenVPN: zuverlässig, aber schwerer
OpenVPN arbeitet trocken mit TLS-Verschlüsselung über UDP oder TCP. Es bietet starke Auditierbarkeit, breite Plattformunterstützung und lässt sich gut in bestehende Zertifikatsinfrastrukturen integrieren. Der Nachteil ist in der Praxis oft der Overhead: mehr Header-Verarbeitung, größere Paketgrößen und tendenziell höhere Latenz. In Umgebungen, in denen kein WireGuard-support vorhanden ist, bleibt OpenVPN dennoch eine zuverlässige Option. OpenVPN ist besonders dort sinnvoll, wo Interoperabilität mit Legacy-Geräten Priorität hat. Was ist ein VPN? | Arten, Vorteile und Funktionsweise → https://sosafe-awareness.com/de/glossar/vpn/
TLS-basierte Lösungen: mehr als nur Transport
TLS-basierte VPN-Lösungen kapseln den Verkehr oft direkt in TLS-Tunnel oder nutzen TLS als Transportprotokoll. Sie bieten starke End-to-End-Verschlüsselung, besonders wenn man bereits eine TLS-Infrastruktur (zertifikatsbasierte Authentisierung) betreibt. Der Nachteil kann eine höhere Komplexität in der Zertifikatsverwaltung und potenziell mehr Roundtrips im Verbindungsaufbau sein. TLS-Lösungen sind sinnvoll, wenn Anwendungen bereits TLS-Policies und PKI-Umgebungen nutzen und damit eine konsistente Sicherheitsstrategie bevorzugt wird. Einfach Erklärt: Was ist ein VPN (Virtual Private Network) → https://www.youtube.com/watch?v=YNLqEVBKF1o Was ist Nord VPN IP: wie IP-Leak-Schutz, Protokolle und Datenschutz zusammenwirken
Praktische Performance- und Sicherheitsaspekte
- Durchsatz und Latenz: WireGuard profitiert von einem kompakteren Protokollstack, wodurch CPU-Alternativen in modernen Routern und Endgeräten weniger Flaschenhals haben. OpenVPN kann hier langsamer sein, besonders über TCP. IPsec zeigt je nach Implementierung variable Ergebnisse, oft solide bei gut konfigurierten Setups. TLS-basierte Ansätze hängen stark von Zertifikatsverwaltung und Handshake-Zeiten ab. 2026-Erfahrungen in großen Netzen zeigen typischerweise niedrigere Latenzen mit WireGuard gegenüber OpenVPN.
- Sicherheitseigenschaften: WireGuard nutzt moderne Kurven, einfache Schlüsselverwaltung, und einen minimalen Angriffsfläche. IPsec bietet etablierte Security Associations, Perfect Forward Secrecy und hervorragende Interoperabilität. OpenVPN bietet starke TLS-Sicherheit mit flexibler Authentisierung. TLS-basierte Lösungen hängen stark von der Konfiguration der PKI ab. Was ist ein VPN und wozu wird es benötigt? → https://www.dr-datenschutz.de/was-ist-ein-vpn-und-wozu-wird-es-benoetigt/
- Kompatibilität: In gemischten Netzwerken bevorzugt man oft IPsec oder OpenVPN wegen bestehender Appliances. WireGuard erobert gerade Verlängerungen zu Firewalls und Routern, klappt aber nicht in jedem Legacy-Gerät. TLS-basierte Ansätze sind in Cloud- und Service-Edge-Umgebungen beliebt.
Typische Konfigurationsfehler, die Geschwindigkeit und Sicherheit beeinflussen
- Fehlerhafte MTU-Einstellungen und Fragmentierung verursachen unnötige Re-Routen. Vermeide zu aggressive Fragmentierung, prüfe Path MTU Discovery.
- Kein oder schwaches Forward-Secrecy-Setup. Stelle sicher, dass neue Schlüssel regelmäßig generiert werden und alte sicher entfernt werden.
- Falsche oder veraltete Cipher-Suites. Halte dich an aktuelle, empfohlene TLS-/Verschlüsselungssätze statt Legacy-Algorithmen.
- Zuweisung unnötiger Round-Trips. Bevorzuge UDP-Tunnel statt TCP, wenn möglich, um Head-of-Line-Blocking zu vermeiden.
- Fehlende oder fehlerhafte Authentisierung von Clients. Nutze starke Client-Zertifikate oder pre-shared Keys in Kombination mit HMAC-Absicherung.
Ich habe mir dazu die Dokumentation und Analysen angesehen. In Bezug auf die Aussagen zu TLS-basierten Ansätzen kann der Abschnitt zu TLS-Implementation im Überblick helfen. Siehe dazu die Beschreibung der TLS-PKI-Strategien in der verlinkten Quelle. Einfach Erklärt: Was ist ein VPN (Virtual Private Network) → https://www.youtube.com/watch?v=YNLqEVBKF1o
Hinweis: Links auf dieser Seite können Provisionen enthalten.
Was sind die größten missverständnisse zu VPN in der netzwerktechnik
VPNs lösen nicht alle Überwachungsprobleme. Die klare Botschaft: Ein VPN schützt primär die Vertraulichkeit des Übertragungswegs zwischen Endpunkt und VPN-Endpunkt. Es ersetzt weder eine lückenlose Netzwerkkontrolle noch eine tiefgehende Sicherheitsarchitektur. Ein VPN reduziert die Sichtbarkeit des Verkehrs nach außen, es schützt aber nicht vor allen Formen der Überwachung. Von Haus aus bleibt der Verkehr am VPN-Endpunkt nur so sicher wie die Endgeräte, die Zugang gewähren.
1. VPN schützt automatisch vor allen Arten von Überwachung
Viele Anwender glauben, ein VPN hebele automatisch alle Formen der Überwachung aus. In der Praxis gilt: Ein VPN schützt vor dem Abhören des Kanalverkehrs auf dem Transportweg zwischen Client und VPN-Server, aber nicht vor Bedrohungen innerhalb des(rand?) lokalen Netzwerks oder vor Metadaten, die außerhalb des Verschlüsselungskanals entstehen. Außerdem hängt der Schutz stark davon ab, wie der VPN-Server betrieben wird, welche Protokolle verwendet werden und wie gut die Endpunkte konfiguriert sind. Metadaten bleiben oft sichtbar, selbst wenn der Inhalt verschlüsselt ist. I looked into how unterschiedliche Protokolle wie OpenVPN, WireGuard und IPsec unterschiedliche Angriffsflächen bieten, und die Nutzung von Logs am VPN-Server bleibt ein relevantes Risiko. Beispiele aus Praxisquellen zeigen, dass Betreiber-Logs zu Datenschutzeinbußen führen können, selbst wenn der Verkehr verschlüsselt ist. Inline-Quellen verlinke ich im Text zu passenden Erklärungen, damit du das Konzept nachprüfen kannst. Was verbirgt ein VPN? Vorteile & Einrichtung 2026
2. VPN ist kein Ersatz für starke Zugangskontrollen
Ein VPN macht den Fernzugriff sicherer transportiert, aber es ersetzt keine mehrstufige Zugangskontrolle oder Zero-Trust-Modelle. Wenn Mitarbeitende sich über ein VPN verbinden, bleiben gefährdete Anmeldeprozesse, schwache Passwörter, oder kompromittierte Geräte riskant. Ein solides Konzept kombiniert VPN mit strengen Authentifizierungsmechanismen, MFA, regelmäßigen Token-Rotationen und rollenbasierter Zugriffskontrolle. MFA vor dem VPN-Zugang senkt das Risiko erheblich. Ohne ergänzende Kontrollen können Angreifer nach dem Aufbau des Tunnels immer noch lateral durchs Netz wandern, besonders in schlecht segmentierten Umgebungen. Eine gute Praxis: nutzen Sie Zonen, in denen der VPN-Tunnel nur bestimmte Subnetze erreicht, und überwachen Sie Echtzeitverkehr auf Abweichungen. Die Aussagen zu Protokollen und Implementierungen finden sich auch in den verlinkten Sektionen. Was ist ein VPN und wozu wird es benötigt? Was ist the world’s best VPN deal and how to verify it in 2026
3. Geschwindigkeitseinbußen sind oft provisorisch behandelbar
Zu einer VPN-Implementierung gehören Toleranzen bei der Bandbreite. Verschlüsselung, Zusatzheader, und Routing-Overhead können zu merkbaren, aber oft verlässlichen Performance-Veränderungen führen. Die Ursache reicht von CPU-Belastung am VPN-Server bis hin zu Retransmissions aufgrund zweitrangiger MTU-Einstellungen. Doch viele Performance-Vorgaben lassen sich durch passende Protokollwahl, optimierte Burst-Paramater, oder Hardware-Acceleration abrufen. WireGuard bietet in vielen Setups eine bessere Balance aus Latency und Durchsatz als manche legacy-Protokolle. In der Praxis lässt sich oft durch Justierungen wie MTU-Anpassungen, paketbasierte QoS-Regeln und gezielte Lastverteilung eine merkliche Besserung erreichen. Für konkrete Vergleiche dienen diedisponiblen Protokoll-Optionen als Referenz. Wie funktioniert ein Virtual Private Network (VPN)?
Markante Warnzeichen aus der Fachliteratur zeigen: kein VPN ersetzt eine sichere Infrastruktur oder eine gründliche Sicherheitskultur. Die Links auf der Zielseite erklären die Grundlagen und zeigen, wo zusätzliche Kontrollen nötig sind. Vergessen Sie nicht, Links auf der Seite können Affiliate- oder Commission-Hinweise enthalten.
Sichtbare und versteckte kosten eines VPN-setsups in unternehmen
Ein VPN-Setup kostet weniger als man denkt – und es kostet oft mehr, als man erwartet. Die wichtigsten Hebel sind administrativer Aufwand, Zertifikatsverwaltung, Wartung, Skalierbarkeit und eine klare Kosten-Nutzen-Relation bei Remote-Arbeit. Im Kern gilt: Wer nur die Anschaffungskosten betrachtet, übersieht häufig versteckte Kostenfaktoren, die später den Nutzen schmälern.
Administrativer aufwand, Zertifikatsverwaltung, wartung
Der Betrieb eines VPN-Stacks bedeutet laufenden administrativen Aufwand. Zertifikatsverwaltung benötigt klare Prozesse, regelmäßige Erneuerungen und zentrale Richtlinien. Wenn Zertifikate ablaufen oder fehlerhaft ausgestellt werden, entstehen Ausfallzeiten und Support-Aufwand. Hinzu kommen Updates, Patch-Management und Betriebsunterstützung. Ein robustes Credential- und Governance-Modell senkt das Risiko von unterbrechungen deutlich, aber es braucht Ressourcen. In der Praxis zahlt sich hier eine automatisierte Zertifikatsverwaltung aus, die Verlängerungen vorhersagt und Fristen zentral überwacht. Automatisierte Zertifikatsverwaltung reduziert Ausfallzeiten signifikant, doch sie erfordert upfront Planung und laufende Pflege. Auf der anderen Seite kann eine fehlende Automatisierung zu Terminüberschreitungen führen und den Betrieb unnötig teuer machen. Ein sauber dokumentierter Wartungsrhythmus ist daher kein Nice-to-have, sondern Pflicht.
Skalierbarkeit bei vielen standorten
Mit steigender Standortanzahl wächst der Verwaltungsaufwand exponentiell. Jede Niederlassung braucht eigene Zugriffsrichtlinien, lokale Endpoints, zeitnahe Updates und oft separate Zertifikate. Unternehmen merken besonders bei verteilten Netzwerken, wie zentrale Richtlinien ins Leere laufen, wenn lokale Komponenten vernachlässigt werden. Hier lohnt sich die Investition in eine zentrale Orchestrierung, die Standorte übergreifend konsistente Policy-Modelle erzwingt. Skalierbarkeit hängt eng mit Zentralisierung und Automatisierung zusammen. Aber der Aufwand für die Implementierung einer solchen Architektur ist nicht zu unterschätzen. Die richtige Architektur spart langfristig Zeit, doch sie benötigt initiales Budget und Expertise. NordVPN angebot 2026: So findest du den besten Gutschein und sparst dauerhaft
Kosten-nutzen-überlegung bei remote-arbeit
Remote-Arbeit steigert die Nachfrage nach VPN-Kapazität, Benutzerzahlen und Support-Fällen. Die Kosten erstrecken sich über Lizenzen, Client-Software, Skalierung der Infrastrukturen und eventuell zusätzliche Sicherheitskontrollen. Gleichzeitig erhöht Remote-Arbeit die potenziellen Produktivitätsgewinne durch sicheren Zugriff von überall. Eine klare ROI-Argumentation setzt auf nachvollziehbare Kennzahlen: Reduktion von Ausfallzeiten, Verbesserungen bei Compliance-Auflagen und verringerte Risikopositionen. Der Nutzen von Remote-Arbeit wird dort am deutlichsten, wo Sicherheit und Produktivität Hand in Hand gehen, doch der finanzielle Break-even braucht Zeit. In der Praxis zahlt sich dies aus, wenn die Gesamtkosten pro Benutzer belastbar sinken, während Sicherheits- und Compliance-Anforderungen erfüllt bleiben.
Ich habe mir die Dokumentation angesehen, und eine zentrale Erkenntnis ist, dass vernetzte Organisationen oft an der Schnittstelle zwischen organisatorischer Bereitschaft und technischer Umsetzung scheitern. Die Kostenfallen liegen vor allem im Planungshorizont und in der Notwendigkeit, regelmäßig zu aktualisieren und zu prüfen. Wenn du also die Gesamtkosten deines vpn-setsups bewerten willst, rechne neben der Anschaffung auch mit Wartung, Zertifikats-zyklus, Skalierbarkeit und Remote-Arbeitsbedarf. Ein klarer Plan, wer welche Aufgaben übernimmt, verhindert unnötige Kosten.
Für weiterführende Details sorge ich dafür, dass du die konkrete Praxis nicht aus den Augen verlierst. Eine der Quellen betont zum Beispiel, dass Zertifikatsfristen und zentrale Policy-Verwaltung maßgeblich für Verfügbarkeit und Sicherheit sind, während eine andere Quelle darauf hinweist, wie Remote-Arbeit Kosten verschiebt und gleichzeitig Nutzen erhöht. Wenn du willst, zeige ich dir ausgesuchte Passagen aus den genannten Materialien, damit du deine eigene Kalkulation Schritt für Schritt nachvollziehen kannst. Achte auf zentrale Policy-Standards und halte den Stand der Technik aktuell, dann lohnt sich die Investition langfristig.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten.
Was als nächstes passiert: VPNs als strategischer Baustein für Netzwerke 2026
In der Praxis bedeutet das, dass ein VPN mehr als nur Privatsphäre ist. Es wird zum lebhaften Knotenpunkt zwischen sicheren Verbindungen, Protokollen wie OpenVPN, WireGuard und IPsec sowie der Kontrolle über Zugriffskontrollen im Netz. Die Wahl des richtigen Protokolls beeinflusst Geschwindigkeit, Stabilität und Sicherheit – WireGuard bleibt dabei eine der am schnellsten wachsenden Optionen, während IPsec in vielen Firmennetzen seine Stabilität ausspielt. Die richtige Balance aus Geschwindigkeit und Sicherheit entscheidet über reibungslose Verbindungen im Homeoffice, in Filialen oder in hybriden Umgebungen. Was macht den besten VPN 2026 in Deutschland wirklich zuverlässig?
Für Unternehmen wie auch Privatanwender lohnt sich ein klares Bekenntnis zu einem VPN-Ansatz, der DNS-Leaks, WebRTC-Schwächen und Kill-Switch- Mechanismen adressiert. Gleichzeitig bedeutet das, Transparenz über Logs, Jurisdiktion und Datenpartner zu wahren. Verschlüsselung bleibt das Kernstück: AES-256-GCM oder ChaCha20-Poly1305 sichern Daten im Transit. Und ja, Fehlerbehebung wird zur Routine: DNS-Auflösung, Zertifikat-Standards und Netzwerktopologien sollten regelmäßig geprüft werden, um Frustrationen zu vermeiden. Transparenz und klare Verantwortlichkeiten sind der Unterschied zwischen sicherem Zugriff und versteckten Risiken.
Was du diese Woche konkret tun kannst: Prüfe, ob dein Netzwerk typische VPN-Fälle unterstützt, teste mindestens zwei Protokolle, und dokumentiere, welche Geräte sich wie verbinden. Wenn du nur eine Maßnahme wählen könntest, wähle die Absicherung von DNS und Lecks, damit Privateby- oder Firmennetzwerke nicht aus Versehen öffentliche Spuren hinterlassen. Beginne heute mit einer kurzen Protokoll- und Leckschutz-Überprüfung.
Backup strategy / What to try this week
- Prüfe, ob dein VPN-Profil mindestens OpenVPN und WireGuard unterstützt, und notiere Vor- und Nachteile für dein Setup.
- Aktiviere DNS-Leckschutz und ein Kill-Switch-Verhalten, damit Geräte nie ungeschützt ins Netz gehen.
- Dokumentiere in einem kurzen Plan, welches Protokoll in welchem Szenario bevorzugt genutzt wird (Home-Office, Public WiFi, Filialen).