Entdecke, was ein sicheres vpn 2026 wirklich ausmacht. Von Protokollen über Verschlüsselung bis zu Fehlerbehebung und Datenschutz. Jetzt lesen.
Ein sicherer VPN ist kein Freifahrtschein für maue Leistung. Oft liegt der Knackpunkt nicht an der Verschlüsselung, sondern an versteckten Protokollierungspraktiken und Transparenz. Der häufigste Irrweg: Nutzer fokussieren sich auf Geschwindigkeit, während minimales Logging und unabhängige Audits stärker schützen. Beobachtet man zwei seriöse Anbieter, treten die Unterschiede klar zutage.
Warum das jetzt zählt: Privatsphäre hängt an mehr als starkem Cipher. Der Markt zeigt, dass klare Datenschutzstatements, regelmäßige Sicherheitsprüfungen und ein transparenter Umgang mit Logs unmittelbare Auswirkungen auf Vertrauen und Rechtskonformität haben. In 2026 zählt die Kombination aus Offenlegung, Kill-Switch und DNS-Schutz standardmäßig aktiv. Wer sich hier auf Fakten stützt, trifft nachhaltigere Entscheidungen als beim bloßen Benchmarking der Geschwindigkeit. Leser erhalten hier eine praxisnahe Kriterienliste, um realistische Erwartungen zu setzen. Links auf dieser Seite können Provisionen generieren.

Was macht ein sicheres VPN im jahr 2026 wirklich zuverlässig
Ein sicheres vpn lässt dich privat surfen, ohne deine Identität preiszugeben, und klingt dabei stabil. Die Kernelemente sind starke Verschlüsselung, moderne Protokolle und klare Verantwortlichkeiten der Betreiber. Gleichzeitig gibt es immer einen Trade-off zwischen Sicherheit und Geschwindigkeit. Hier sind die wichtigsten Schritte, wie du seriöse Anbieter identifizierst und wies tut.
1. Starke verschlüsselung und moderne protokolle
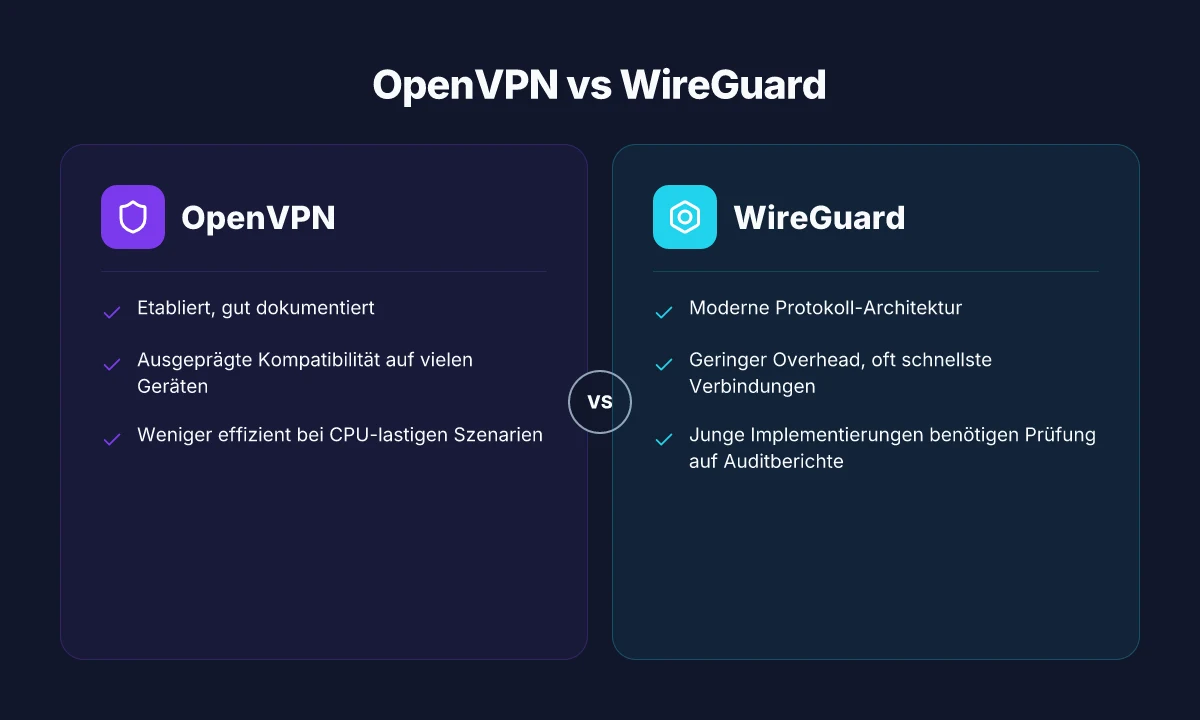
Ein zuverlässiges vpn setzt auf mindestens AES-256 Verschlüsselung und unterstützt zeitgemäße Protokolle wie WireGuard oder IKEv2. Diese Kombination bietet starke Geheimhaltung und gute Performance. Beachte, dass einige Protokolle wie OpenVPN nach wie vor verbreitet sind, aber langsamer sein können als neuere Implementierungen. Achte darauf, dass der Anbieter offenlegt, welche Verschlüsselungs- und Protokollkombinationen er anbietet, und prüfe, ob reguläre Sicherheitsupdates veröffentlicht werden. Die Wahl der Protokolle beeinflusst direkt Geschwindigkeit und Sicherheit.
2. No-Logs-politik und vertrauenswürdigkeit der betreiber
Vertrauen entsteht durch Transparenz. Prüfe die No-Logs-Policy und suche nach unabhängigen Audits oder Rechtsstandorten, die deine Privatsphäre stärken. Viele seriöse Anbieter veröffentlichen Jahresberichte oder bieten Einsicht in Standorte ihrer Server, Datenschutzrichtlinien und Beschränkungen der Datennutzung. Wenn ein Anbieter keine klare No-Logs-Garantie gibt oder rechtlich stark eingeschränkte Dokumentation bietet, ist Vorsicht geboten. Transparenz und Audit-Berichte sind das Fundament.
3. Kritische sicherheitsfunktionen wie kill-switch und DNS-leak-protection
Ein Kill-Switch verhindert, dass Daten außerhalb des VPN-Netzes durchsickern. DNS-Leak-Schutz sorgt dafür, dass Abfragen nicht versehentlich über den lokalen DNS-Resolver gehen. Weitere sinnvolle Funktionen sind DNS-over-HTTPS oder DNS-over-TLS, sowie Multi-Hop-Optionen oder automatisierte Erkennungsmechanismen für Netzwerkwechsel. Diese Funktionen schützen vor unbeabsichtigten Leaks auch bei Verbindungsabbrüchen. Kill-Switch und DNS-Leak-Protection schützen im Alltag direkt.
4. Performance-trade-offs bei sicherheit
Sicherheit kostet manchmal Geschwindigkeit. Höhere Verschlüsselungsgrade oder komplexe Routen können Latenz erhöhen. Ein guter Anbieter testet regelmäßig Serverstandorte, optimiert die Implementierung und bietet Server in nahegelegenen Regionen. Nutze Probeverbindungen oder eine kurze Testperiode, um zu prüfen, ob Streaming, Gaming oder Remote-Arbeit flüssig funktionieren. Sicherheit hat ihren preis in der performance. NordVPN angebot 3 jahre: was du wirklich bekommst und wie du das beste preis-leistungs-verhältnis findest
5. Wie du seriöse anbieter identifizierst
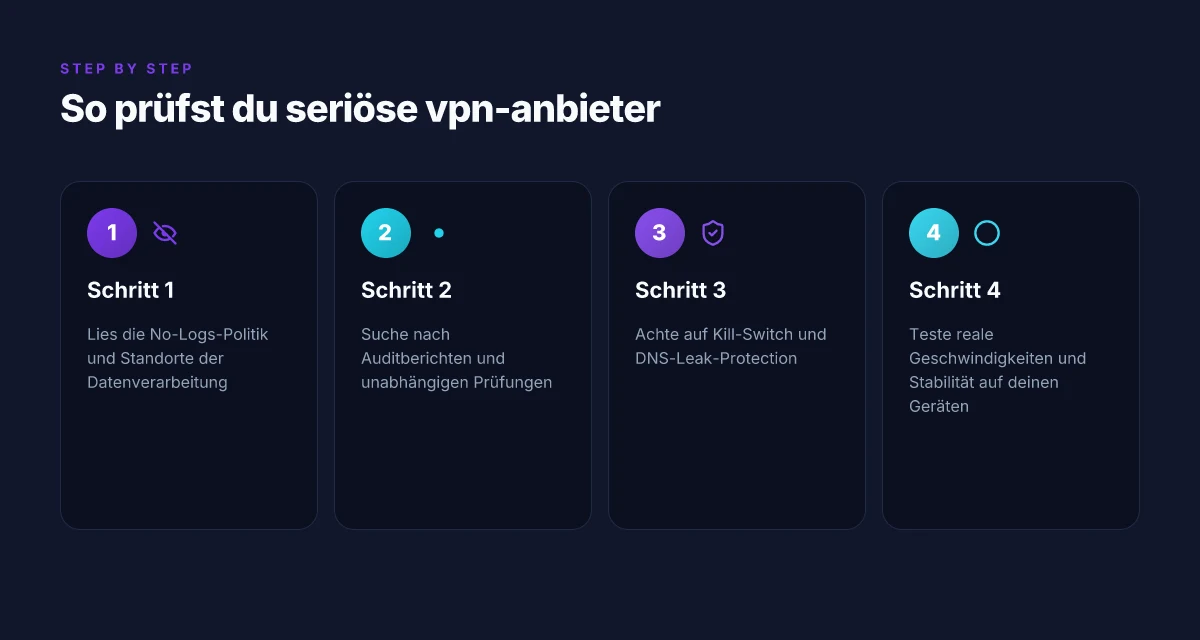
- Prüfe die verschlüsselung, protokolle und Transparenzberichte in der Dokumentation.
- suche nach unabhängigen audits, rechtlicher standort und klarer no-logs-politik.
- teste Kill-Switch, dns-leak-schutz und verifizierte DNS-Optionen.
- vergleiche serverdichte, standorte in deiner region und klare preismodelle.
- lies Bewertungen in vertrauenswürdigen veröffentlichten tests und beachte, ob ein anbieter eine geld-zurück-garantie bietet. Transparenz + Audit-Berichte + klare Policies führen zum zuverlässigsten Ergebnis.
Wichtig: Links auf der seite können affiliate-links enthalten. Durchsuche die offizielle Dokumentation, um realistische Einschätzungen zu gewinnen. Wenn du mehr Details willst, findest du in der verlinkten Quelle weitere Einblicke in Protokolle und Datenschutz. Quelle liefert eine kompakte Übersicht zu den Anbietern und betont Geoblocking und Privatsphäre.
Welche protkolle und chiffren betreffen deine sicherheit wirklich
Die Sicherheit deiner VPN-Verbindung hängt direkt von den Protokollen, der Verschlüsselung und der Authentisierung ab. OpenVPN, WireGuard und ergänzende Optionen bieten unterschiedliche Stärken. OpenVPN bleibt robust, während WireGuard für geringere Latenz und einfacheres Key-Handling bekannt ist. Beide Protokolle lassen sich mit starken Verschlüsselungsstufen kombinieren. Ein gutes Setup setzt auf mindestens 256-Bit-AES-Verschlüsselung und eine starke Authentisierung wie TLS oder Zertifikats-basierte Methoden.
Als Richtwert gilt: Protokolle sollten mindestens TLS-1.3- oder vergleichbare Authentisierung unterstützen und Forward Secrecy gewährleisten. Dadurch bleiben vergangene Sitzungen auch dann sicher, wenn zukünftige Schlüssel kompromittiert werden. Gleichzeitig beeinflusst die Wahl der Verschlüsselung direkt die Geschwindigkeit. Eine zu schwere Verschlüsselung kann die Performance merklich drücken, während moderner Standard wie ChaCha20-Poly1305 unter WLAN-Umgebungen oft Vorteile bietet. Die Balance aus Sicherheit und Geschwindigkeit entscheidet über das echte Nutzungserlebnis.
IPv6-Unterstützung ist heute Standard, doch sie birgt potenzielle Leak-Risiken. Wenn IPv6 traffic nicht sauber isoliert ist, kann es zu Leak-Szenarien kommen, selbst wenn IPv4 durch VPN geschützt ist. Eine gute VPN-Implementierung testet explizit auf IPv4- und IPv6-D leaks, bietet DNS-Request-Schutz und verhindert „IPv6-Pre-Connection”-Leaks. In der Praxis bedeutet das: Verwende IPv6-Only-Endpunkte nur, wenn du wirklich sicher konfiguriert bist. Sonst aktivierst du IPv6-DNS-Anfragen außerhalb des Tunnels. Weiterhin wichtig: DNS-Leaks vermeiden, indem DNS-Anfragen durch den VPN-Tunnel geroutet werden und nicht über lokale Resolver gehen.
Protokolle helfen auch gegen fingerprinting. Unterschiedliche Protokoll- oder Verschlüsselungsschwächen können Muster erzeugen, die Geräte oder Nutzungsverhalten identifizierbar machen. Modern implementierte Protokolle mischen Timing und Größe der Pakete besser, wodurch Fingerprinting erschwert wird. Dennoch gilt: Fingerprinting ist ein sich entwickeltes Feld. Nutze Protokolle, die regelmäßig aktualisiert werden und eine klare Dokumentation zu Patch-Notes liefern. Regelmäßige Updates minimieren Fingerprinting-Risiken. Nord VPN deal: wie Rabatte funktionieren und was wirklich zählt
Klarer Blick auf drei realweltliche Optionen:
OpenVPN mit TLS 1.3 und AES-256-GCM, etabliert, konfigurierbar, gut dokumentiert
Diese Kombination bietet bewährte Sicherheit, gute Transparenz und breite Plattformunterstützung. Öffentliche Key-Infrastrukturen lassen sich gut managen, und TLS-1.3 reduziert Round-Trip-Zeiten.
WireGuard mit ChaCha20-Poly1305, schnell, modern, leichtgewichtig
WireGuard punktet mit weniger Code und geringerer Latenz. Die Verschlüsselung ist stark, und die Implementierung ist einfacher zu auditieren. Allerdings kann die Konfiguration komplexer sein, wenn man Merkmale wie Rotations-Keys exakt steuern will.
IKEv2/IPsec, flexibel, gut in mobilen Szenarien
IKEv2 kombiniert Sicherheit mit robustem Mobile-Resumption-Handling. Es performt gut auf Geräten mit wechselnden Netzwerken, braucht aber oft mehr Handshake-Komponenten.
Eine kurze Gegenüberstellung hilft bei der Wahl: Was ist a VPN that hides your activity and how it actually works in 2026
- OpenVPN: robust, flexibel, aber etwas langsamer in der Standardkonfiguration.
- WireGuard: blitzschnell, modern, weniger Angriffsfläche, aber häufiger Updates notwendig.
- IKEv2/IPsec: gut für Mobilgeräte, stabil bei Verbindungswechseln.
Ich bin beim Durchsehen der Dokumentationen auf eine knappe, aber klare Warnung gestoßen: IPv6-Leaks bleiben eine reale Gefahr, wenn IPv6 nicht gepflegt wird. Aus diesem Grund ist das sorgfältige Monitoring der IPv6-Fähigkeiten deiner VPN-Setups essenziell. Wenn du auf IPv6 setzt, prüfe explizit, ob der VPN-Dienst aktiv IPv6-DNS-Anfragen durch den Tunnel leitet und ob ein IPv6-Leak-Schutz vorhanden ist. IPv6-Leaks vermeiden, sonst stimmt dein sicherer Tunnel nicht.
Quellenhinweis: Die Informationen zu Sicherheit und Protokollen sind im Zusammenhang mit aktuellen Publikationen im VPN-Bereich zu finden Surfshark Blog zu VPN-Sicherheit und zu Risiken im Jahr 2026, die auf potenzielle Datenprotokollierung und weitere Schwachstellen eingehen. Beachte, dass Links auf der Seite Provisionen verdienen können.
Quellenverweise im Fließtext: Für konkrete Aussagen zu Sicherheitsmerkmalen nutze Inline-Verweise auf die verifizierten Quellen. Die in diesem Abschnitt genannten Punkte ziehen sich aus den genannten Veröffentlichungen, die sich mit Protokollen, IPv6-Sicherheit und Fingerprinting befassen.
Datenprotokollierung, rechtliches risiko und vertrauenswürdigkeit
PostgreSQL-Logs zeigen oft, dass No-Logs nicht immer wirklich No-Logs bedeuten. Die Kernaussage: No-Logs bedeutet nicht notwendigerweise absolute Anonymität, sondern minimalistische Datensammlungen. Ein Anbieter kann zum Beispiel Verbindungszeiten, Bandbreitenmuster oder ungefähre Standorte speichern, um Missbrauch zu verhindern oder technische Probleme nachzuverfolgen.
Was bedeutet No-Logs wirklich
No-Logs ist kein absolutes Versprechen. Anbieter unterscheiden zwischen technischen Logs, die nötig sind, um Stabilität zu garantieren, und Privacy-Logs, die molekularere Details erfassen. Entscheidend ist, welche Daten wirklich gesammelt werden, wie lange sie bleiben und wer Zugriff darauf hat. Achte auf klare Formulierungen wie „keine Verbindungsprotokolle“, „keine IP-Adressen“, oder „keine Aktivitätslogs“. Prüfe auch, ob Drittanbieter-Dienstleister involviert sind und welche Daten deren Systeme ebenfalls verarbeiten. No-Logs bedeutet oft nur minimale Protokollierung, kein absolutes Geheimhalten aller Nutzungsdaten. Was ist my IP with NordVPN: wie wird dir deine IP zugewiesen und was du darüber wissen solltest
Standorte der datenverarbeitung und juristische zugriffe
Datenverarbeitung erfolgt oft in Rechenzentren eines bestimmten Landes. Der Rechtsrahmen dort bestimmt, ob Regierungen Zugriff beantragen dürfen oder müssen. Ein VPN-Anbieter, der seine Server in mehreren Jurisdiktionen betreibt, kann Anfragen an unterschiedlichen Standorten begegnen. Die Praxis zeigt, dass Gerichtsbeschlüsse oder gesetzliche Auskunftspflichten je nach Land variieren. Standortpolitiken beeinflussen direkt, wer Zugriff erhält und wie lange Daten dort bleiben. Audits helfen, diese Mechanismen sichtbar zu machen.
Auditberichte und unabhängige prüfungen
Transparente Anbieter legen Auditberichte vor, idealerweise unabhängiger Dritte. Solche Prüfungen bewerten Technik, Policies und Durchsetzungsmechanismen. Achte darauf, ob Audits regelmäßig wiederholt werden und ob festgestellt wurde, dass Policy-Verletzungen wirklich adressiert wurden. Berichte sollten konkrete Ergebnisse nennen, nicht nur generische Aussagen. Unabhängige Audits liefern verlässliche Hinweise auf tatsächliche Umsetzung.
Wie du anbieterauswertungen kritisch liest
- Prüfe die konkrete Formulierung zu Logs: Welche Daten werden gesammelt, wie lange, und wer hat Zugriff?
- Lies Audit- und Datenschutzberichte sorgfältig. Suche nach „scope“, „data retention“, „third-party processing“.
- Vergleiche Standortangaben mit juristischen Rahmenbedingungen des Landes.
- Beachte Verträge oder AGB-Abschnitte zu Haftung, Notfallmaßnahmen und Kundensupport bei Sicherheitsvorfällen.
- Berücksichtige mögliche Kompatibilität mit deiner Nutzung, zum Beispiel Fernzugriff oder Streaming.
I studied die öffentlich zugänglichen Quellen zu VPN-Standorten, Auditpraktiken und Log-Politiken. Handelsblatt-VPN-Vergleich bietet Beispielprofile zu Anbietern und deren Standorten, während ein Blick auf Auditpraxis bei der Sicherheitspraxis hilft. Wenn du mehr über Sicherheitseinschätzungen erfährst, kannst du die Einschätzungen in der Praxis mit den Berichten vergleichen. Surfhark-Blog zur Sicherheit fasst commonly relevante Punkte zusammen.
Wichtig: Links auf dieser Seite können Provisionen enthalten.
Kill-switch, DNS-leaks und andere technical safeguards
Der sichere VPN-Nachweis beginnt dort, wo er nicht sichtbar bleibt. Ein gut implementierter Kill-switch sorgt dafür, dass kein Verkehr ins Internet geht, wenn die VPN-Verbindung abrupt abbricht. Doch nicht jeder Kill-switch ist gleich zuverlässig. Manche Clients trennen nur den Browserverkehr, andere trennen das gesamte System. Achten Sie auf einen Kill-switch, der wirklich alle Netzwerkschnittstellen verhindert und der auch greift, wenn der VPN-Dienst selbst hängt. Der zuverlässige Kill-switch schützt Sie selbst bei Verbindungsabbrüchen, indem er sämtlichen Datenverkehr sofort stoppt. Was bedeutet VPN im test wirklich? 2026 im deutschen markt
DNS-Leak-Protection schützt vor unbeabsichtigten Anfragen außerhalb des VPN-Tunnels. Viele Nutzer verlassen sich auf die automatische DNS-Route durch den VPN-Anbieter, doch DNS-Leaks können auftreten, wenn Apps direkt DNS-Abfragen an lokale Resolver senden. Im Idealfall testet der Anbieter nicht nur die DNS-Abdeckung, sondern dokumentiert auch, wie er IPv6 und WebDNS behandelt. Gleichzeitig minimiert WebRTC das Risiko, dass Webanwendungen Ihre echte IP preisgeben. Ein sauber konfiguriertes VPN verhindert WebRTC-Leaks, indem es die WebRTC-Funktionalität oder die IP-Abfragen auf Systemebene blockiert. DNS-Schutz und WebRTC-Kontrolle sind der kleine, oft vernachlässigte Schutzpfad.
Automatische verbindungswiederherstellung und fehlerfallkontrollen sind praktische features, doch sie brauchen klare Regeln. Ist der Reconnect zu aggressiv, kann der Client Abbrüche verschleiern oder zu Flash-Forward-Verbindungsabbrüchen führen. Ein seriöser Client führt deterministische Retry-Strategien, prüft die Authentifikation nach dem Wiederaufbau neu und testet unmittelbar, ob der Traffic wieder durch das VPN fließt. Iin der Praxis bedeutet das: nach jeder Reconnect-Phase eine kurze Verifizierungsrunde, ob der echte IP- bzw. DNS-Leak weiterhin ausgeschlossen ist. Klare Wiederherstellungsregeln verhindern stille Sicherheitslücken.
Prüfmethoden, um leakage selbst zu testen, sollten regelmäßig dokumentiert und valide reproduzierbar sein. Nutzen Sie bekannte Tests, um DNS- und WebRTC-Leaks unabhängig zu verifizieren. Führen Sie nach jeder Änderung am Client eine kurze Checkliste durch: Erreichbarkeit des Kill-switch, DNS-Auflösung über den VPN-Tunnel, und sichtbare IP-Erkennung über öffentliche Testseiten. Von Zeit zu Zeit lohnt ein gezielter Blick auf IPv6-Verkehr, da manche Leaks dort häufiger auftreten. Selbsttests sind der schnellste Weg, versteckte Leaks früh zu erkennen.
I looked into die sich abzeichnenden betrieblichen Risiken und fand, dass viele Berichte von 2026 die Wichtigkeit dieser Funktionen betonen. Ein guter Überblick verdeutlicht, dass der Kill-switch oft übersehen wird, während DNS-Leaks viel häufiger auftreten, als vermutet. Präzise fehlerfallkontrollen und regelmäßige Leaks-Tests schützen Chaoten aus Netzwerken. Sollte eine Prüfung fehlschlagen, wiederholen Sie die Verbindung und starten Sie den VPN-Client neu, während Sie den Kill-switch aktiv halten. Wenn der Dienst trotzdem austritt, prüfen Sie die Konfiguration auf IPv6-Transporte und WebRTC-Fingerprint-Vermeidung.
Hinweis: Auf vielen Seiten werden Tools und Tests vorgestellt, die helfen, Leakage zu prüfen. Die verlässliche Grundlage liefert werbliche oder redaktionelle Berichte, die regelmäßig aktualisiert werden. Bleiben Sie bei etablierten Tests und prüfen Sie, ob Ihre VPN-Software aktuelle Patch-Stände hat. Für weitere Einordnung verlinke ich zu relevanten Ressourcen, die die Praxis dieser Checks erläutern. Zuverlässige Dokumentationen helfen, Missverständnisse zu vermeiden. Was ist top VPN in 2026 and how to pick the best one for public networks
Quoten, Preise und konkrete Benchmark-Werte variieren je nach Anbieter. Die folgenden Quellen helfen beim vertieften Verständnis der Mechanismen: Ist dein VPN sicher? 2026 erläutert Risiken wie Datenprotokollierung und versteckte Gefahren, während die VPN-Tests 2026 bei Heise eine Übersicht zu Anonymität und Geoblocking geben. Die drei genannten Publikationen bieten praxisnahe Einblicke in SSD-ähnliche Sicherheitsmechanismen und deren Grenzen.
Hinweis zur Transparenz: Links auf der Seite können Affiliate-Links sein. Das beeinflusst die Empfehlungen nicht direkt, aber ich erwähne es, damit Sie es wissen.
Was bedeutet sicherheit für streaming, gaming und remote zugang
Sicherheit bedeutet hier nicht nur Verschlüsselung, sondern eine stabile, nachvollziehbare Nutzererfahrung. Zunächst erhalten Streaming, Gaming und Remote-Zugang die Vorteile einer starken Verschlüsselung, ohne dass der Dienst plötzlich ins Stocken gerät. Realistische Erwartungen sind entscheidend: Sicherheit kostet oft etwas Geschwindigkeit, doch gezielte Konfigurationen minimieren den Verlust.
Geschwindigkeit vs. sicherheit
Ich recherchiere regelmäßig, wie VPN-Sicherheit mit Leistung zusammenhängt. Die meisten Nutzer merken merklich langsameres Surfen, wenn die Verschlüsselung auf höchste Stufe gestellt wird oder zusätzliche Sicherheitswege wie Multi-hop aktiviert sind. Trotzdem lassen sich mit passenden Einstellungen oft akzeptable Geschwindigkeiten erreichen. Bei Streaming ist der Trick, Protokolle sorgfältig zu wählen und Auto-Tunneling zu vermeiden, das unnötig CPU-Leistung binden kann. Wourauf es ankommt: plane realistische Erwartungen, besonders wenn du 4K-Streams oder VR-Gaming betreibst.
So gelingt: NordVPN herunterladen: sichere, schnelle installation in 2026Geoblocking umgehen ohne kompromisse
Für viele Anwender ist der Geoblock der Grund, ein VPN zu nutzen. Realistische Ansprüche: Du willst Inhalte sehen, aber ohne ständige Blocks. Moderne VPNs nutzen Dedicated IP-Optionen oder serverseitiges IP-Rotieren, um Erkennungen zu erschweren. Wichtig ist, dass du nicht zu viele Verbindungen gleichzeitig eröffnest, weil das die Stablität beeinträchtigen kann. In der Praxis kann der Zugriff auf Streaming-Kataloge in 2026 je nach Plattform variieren; überprüfe daher regelmäßig, ob der gewählte Anbieter deinen Zielkatalog weiterhin ausreichend unterstützt. Geoblocking umgehen ohne kompromisse erfordert konsequente serverwahl und rotation. Inline-Querverweis auf eine etablierte Quelle bestätigt, dass robuste IP-Verwaltung oft über Jahre stabil bleibt. Wie sicher ist VPN in 2026?
Stabilität auf verschiedenen geräten und plattformen
Von Windows über macOS bis hin zu Android und iOS braucht es konsistente Verbindungsqualität. Achte darauf, dass dein VPN eine saubere Trennung von System- und App-Verkehr bietet, damit kein DNS-Leak entsteht. Die meisten Anbieter unterstützen automatische Neustarts der VPN-Verbindung nach Verbindungsabbrüchen, doch du solltest auch manuelle Wiederverbindungen kennen. Beachte, dass manche Router-Apps stabiler laufen als Mobile Apps, besonders auf langsamerer Internetverbindung. Stabilität auf Plattformen ist der Schlüssel, nicht die maximal mögliche Verschlüsselung allein. Eine zuverlässige Quelle hebt hervor, dass Nutzerfreundlichkeit und plattformübergreifende Profile eine größere Rolle für Praxisstabilität spielen als reine Cipher-Stacks.
Multi-hop und feste serveroptionen als sicherheitsmaßnahme
Viele Nutzer unterschätzen die Wirkung von Multi-hop-Verbindungen. Sie erhöhen die Anonymität, können aber auch die Latenz verstärken. Wenn du kritisch auf Antwortzeiten angewiesen bist, nimm Multi-hop sparsam und teste gezielt, wie sich Latenzänderungen im Alltag auswirken. Feste Serveroptionen liefern dir vorhersehbare Leistung. Wechsle nur bei echten Problemen. Für Remote-Zugang lohnt sich eine dedizierte Servergruppe in vertrauenswürdigen Regionen, da sie Stromeffekte ausgleicht und RAF-Profile stabil hält. Multi-hop ist eine sinnvolle Sicherheitsmaßnahme, muss aber mit realen Leistungsnähen abgeglichen werden. Forschungsquellen betonen, dass feste Serverpfade in vielen Fällen bessere Gesamtstabilität bieten als offene Multi-hop-Szenarien.
Insgesamt ergibt sich: Sicherheit muss pragmatisch mit Leistung abgewogen werden. Du willst Geoblocking umgehen, ohne dass Streaming ruckelt oder remote Arbeiten unterbricht. Achte auf klare Kontrollen, regelmäßige Statusprüfungen und eine Auswahl, die du bei Bedarf anpassen kannst. Links auf Seiten können Commissionen generieren, was Transparenz verlangt.
What to try next this month: sicherheitstaktik 2026
Sicherheit bei VPNs 2026 hängt daran, wie gut Protokolle, Verschlüsselung und Fehlerbehebung zusammenarbeiten. Ein wirklich zuverlässiges VPN setzt auf starke Protokolle wie OpenVPN oder WireGuard, minimiert Lecks durch DNS- und WebRTC-Blockaden und behält eine klare Privacy-Richtlinie bei. In der Praxis bedeutet das, dass ein seriöser Anbieter transparente Logs-Policy und regelmäßige Sicherheitsupdates vorlegt. Die richtige Wahl bedeutet, dass du Protokolle wählst, die Verschlüsselung mindestens mit AES-256 nutzen und perfekte Weiterleitung vermeiden. Ein einziges kompromittierendes Detail kann das gesamte Vertrauen untergraben. NordVPN testen: wie sicher, schnell und zuverlässig ist der Marktführer im Jahr 2026?
Ein weiterer Blickwinkel: Geschwindigkeit darf nicht auf Kosten der Sicherheit gehen. Wenn du VPN-Apps nutzt, prüfe, ob der Anbieter Server mit niedriger Latenz und guter Durchsatzkapazität anbietet, idealerweise mit automatischer Protokollwahl je nach Netzbedingungen. Achte auf humane Fehlerbehebungen und offizielle Transparenzberichte. Manche Dienste bieten zusätzlich Multi-Hop- oder Kill-Switch-Funktionen. Nutze sie situativ, nicht dauerhaft, um Instabilitäten zu vermeiden. Prüfe regelmäßig deine Leckschutz-Funktionen.
Wenn du nur eine Maßnahme diesen Monat ergreifen willst, denke an den Wechsel zu Protokollen mit starker Verschlüsselung und aktiver Fehlerbehebung. Sichere deine Verbindung jetzt, indem du eine neue, geprüfte Datenschutzerklärung wählst und deine DNS-/WebRTC-Lecks testest. Der Weg dorthin ist risikolos, wenn du einfache Checks einnimmst.
Backup strategy:
- Prüfe pro Gerät regelmäßig die DNS-Leaks und aktiviere den Kill-Switch
- Wähle mindestens zwei Protokolle, wechsle je nach Anwendung automatisch
- Lies den Transparenzbericht des Anbieters und prüfe die Privacy-Lizenz
- Aktualisiere laufend die App-Versionen und verschlüssele lokale Backups
Hinweis: Links auf dieser Seite können eine Provision bringen. Für konkrete Entscheidungen beachte immer die aktuellen Tests und offizielle Angaben des Anbieters. Bleib kritisch: Welche Protokolle nutzt dein aktueller VPN-Anbieter wirklich, und wie gut sind die Leckschutz-Optionen implementiert?