Entdecken Sie, wie Sie ein super schnelles vpn gratis antivirus identifizieren.Praxisnahe Kriterien, Sicherheitsaspekte und Warnhinweise für 2026.
Ein schnelles VPN mit gratis Antivirus verliert oft deutlich an Privatsphäre, sobald der freie Tarif Hintergrunddaten scannt und Werbebanner eintauscht. Eine klare Kennzahl bleibt selten konstant, doch der häufigste Kompromiss zeigt sich in reduzierter Verschlüsselung oder eingeschränkter Virenabdeckung, während der Rein-Download-Pegel trotzdem steigt. Viele Nutzer sehen sich mit einem scheinbar doppelten Sicherheitsversprechen konfrontiert, das am Ende nur einen Teil des Schutzes abdeckt.
Dieser Text zeigt, wie sich Geschwindigkeit, Antivirus-Integration und Preis-Nutzen-Verhältnis bei kostenfreien Angeboten wirklich kumulieren. Für Tech-Interessierte ist wichtig, wie Protokolle, Updates und echte Virenabdeckung zusammenwirken, statt sich auf Werbeversprechen zu verlassen. Die folgenden Abschnitte liefern eine klare Einordnung, worauf es beim Vergleich von Anbietern wirklich ankommt, inklusive konkreter Kriterien und typischer Fallstricke. Am Ende erhalten Sie eine überprüfbare Checkliste, die zeigt, ob ein kostenloses Paket in Ihrem Setup sinnvoll bleibt.

Was macht ein super schnelles VPN gratis antivirus wirklich aus
Wenn Sie Geschwindigkeit, Antivirus-Integration und klare Kosten im Blick haben, zählt vor allem, wie sich Protokolle, Verschlüsselung und Systembelastung zusammenspielen. Ein wirklich schnelles vpn mit kostenlosem Antivirus-Teil liefert niedrige Latenz, effiziente Verschlüsselung und eine transparente Kostenstruktur. Danach folgen die Details.
1. Belege zur Geschwindigkeit: welche Protokolle wirklich rasch sind
Post-Quantum-Verschlüsselung mal außen vor gelassen, liefern WireGuard und IKEv2/IPsec oft die geringsten Latenzzeiten. WireGuard zeichnet sich durch schlanken Code und schnelle Handshake-Perioden aus, was sich in niedrigeren Round-Trip-Zeiten bemerkbar macht. IKEv2/IPsec bietet Stabilität auf mobilen Geräten, besonders bei wechselnden Netzen. In der Praxis bedeutet das: Verbindungen bleiben stabil, Pakete erreichen das Ziel zügig, und der Durchsatz bleibt konsistent. WireGuard liefert oft die niedrigsten Latenzen, IKEv2/IPsec glänzt mit Stabilität auf Mobilgeräten. Die Wahl hängt dennoch vom Provider, Serverstandort und der eigenen Netzinfrastruktur ab. Wie sich das im Einzelnen auswirkt, hängt von den Zielen ab: Gaming, Video-Streaming oder Remote-Arbeit können unterschiedliche Prioritäten setzen. Eine aktuelle Übersicht zu Protokollen und Unterschieden findest du in Fachartikeln zu VPN-Protokollen 2026. Zum Anspruch dieser Section gehört: Nutze Protokolle, die Latenz minimieren, ohne die Sicherheit zu opfern.
2. Antivirus-Integration: wie der Schutz in den VPN‑Strom greift
Kostenlose Antivirus- oder Sicherheitslayer integrieren sich entweder als Hintergrundschutz oder direkt als Scanzwischenlayer. Wichtig ist, ob die Lösung im Hintergrund scannt, welche Dateitypen geprüft werden und ob der Scanmodus ständig aktiv bleibt oder nur bei bestimmten Aktivitäten greift. Ein berechenbarer Leistungsabfall entsteht, wenn der Schutz kontinuierlich im Pfad der Netzwerkpakete arbeitet oder beim Scannen großer Dateien ausgelöst wird. Moderne Implementierungen neigen dazu, nur in ruhigen Phasen zu arbeiten, um die Latenz nicht zu erhöhen, und nutzen hardwarebasierte Beschleunigung, wenn verfügbar. Hintergrundscans belasten CPU- und Speicherkapazität. Eine schlanke Implementierung wahrt Geschwindigkeit. Achte darauf, wie viel Speicher der Schutz verbraucht und ob sich der Scanmodus per Profil anpassen lässt. Studien deuten darauf hin, dass gut abgestimmte Sicherheitslayer kaum wahrnehmbare Verzögerungen verursachen, während schlecht konfiguriertete Lösungen zu spürbaren Einbrüchen im Durchsatz führen können. Mehr Details zu gängigen Sicherheitslücken in VPN-Umgebungen findest du in Sicherheitswarnungen, die sich auf konkrete CVEs beziehen. In diesem Plan folgt die Empfehlung: Prüfe, ob der Antivirus-Teil aktiv, aber ressourcenschonend arbeitet.
3. Sicherheit vs. Leistung: Verschlüsselung, Schlüsselverwaltung und Telemetrie
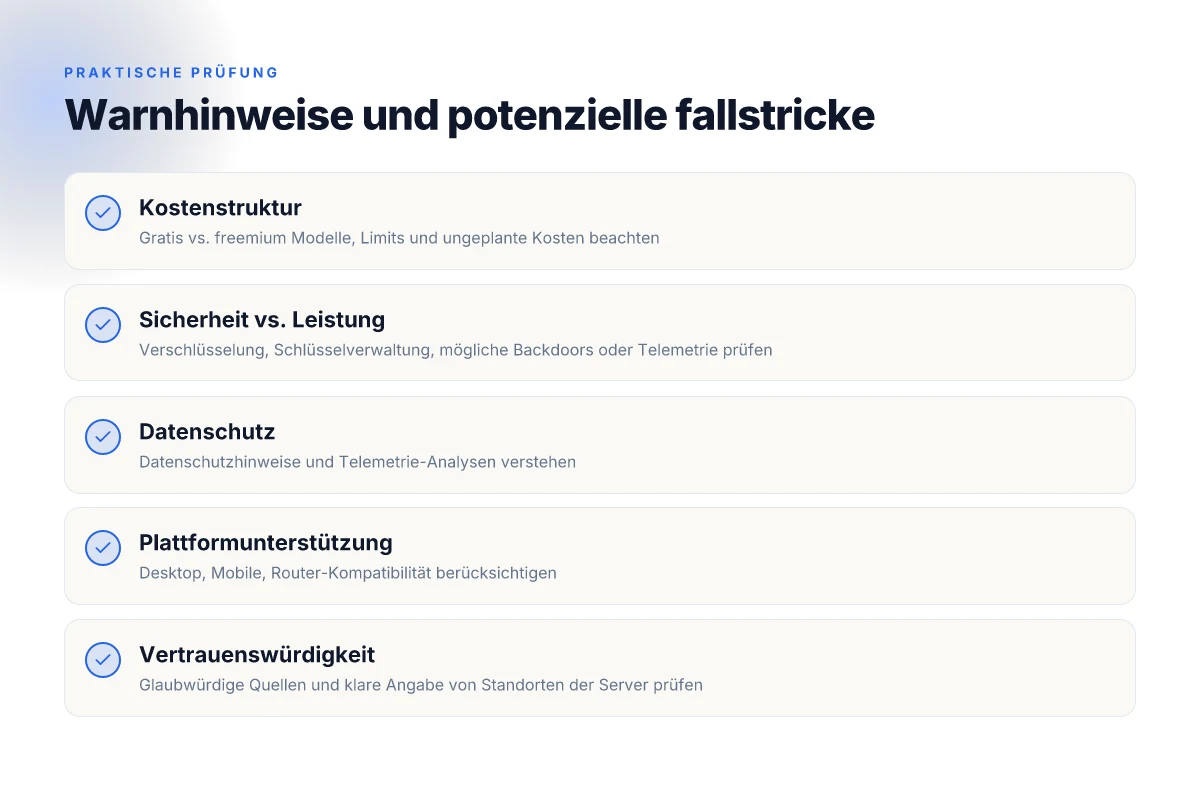
Eine starke End-to-End-Verschlüsselung ist essenziell, aber sie darf die Leistung nicht unnötig belasten. Moderne VPN-Stacks nutzen AES-256-GCM oder ähnliche moderne Algorithmen, oft verbunden mit perfect forward secrecy durch zeitlich begrenzte Schlüssel. Der Schlüsselverwaltungsprozess sollte zuverlässig, auditierbar und frei von versteckten Telemetriebausteinen sein. Telemetrie kann per Default deaktiviert werden. Falls sie vorhanden ist, sollte sie auf erforderliche Fehlersuche beschränkt sein und transparente Datenschutzhinweise bieten. Starke Verschlüsselung ist wichtig, doch Telemetrie muss transparent und kontrollierbar bleiben. Achte darauf, dass Sicherheitsupdates zeitnah ausgerollt werden und dass der Anbieter klare Hinweise zu Backdoors oder potenziellen Zugriffsrechten gibt.
4. Kostenstruktur: gratis vs. freemium, Limits und versteckte Kosten
Gratis- oder freemium-Modelle klingen verlockend, enden aber oft bei Limits. Die typischen Fallstricke: reduzierte Serverauswahl, eingeschränkte Bandbreite, zeitlich begrenzte Gratisnutzung oder verdächtige Telemetrie. Prüfe, ob der kostenlose Zugriff bereits alle notwendigen Funktionen bietet oder ob du ein kostenpflichtiges Upgrade brauchst, um Antivirus-Integration wirklich zuverlässig zu nutzen. Kostenlose Angebote kommen oft mit Limits; Freemium-Modelle verstecken Kosten hinter Upgrades. Sei aufmerksam bei sogenannten unbegrenzten Angeboten, denn echte Unlimited-Optionen können bei der Serverauswahl oder der Sicherheit sparen. What ist riseup VPN: Sicherheit, Architektur und Herausforderungen 2026
5. Plattformunterstützung: Desktop, Mobile, Router-Kompatibilität
Eine schnelle VPN-Lösung muss plattformübergreifend funktionieren. Desktop‑Clients sollten schnelle Verbindungsaufnahmen und stabile Protokollunterstützung bieten, während mobile Apps optimierte Hintergrundprozesse für eine niedrige Latenz benötigen. Router-Unterstützung eröffnet die Möglichkeit, den Schutz auf Netzwerkebene zu nutzen, oft mit geringeren Latenzbelastungen je nach Hardware. Prüfe, ob der Antivirus‑Layer auch auf Routern sinnvoll arbeitet oder ob er nur auf Endgeräten zur Verfügung steht. Plattformübergreifende Unterstützung erhöht die Chance, echte Geschwindigkeitsergebnisse zu erzielen.
Bottom line: Ein super schnelles vpn mit kostenloser Antivirus-Integration lebt von einer schlanken Protokollwahl, ressourcenschonender Sicherheitslogik und transparenter Kostenstruktur. Wenn du diese Punkte sauber abgleichst, lässt sich eine klare Auswahl treffen, die Geschwindigkeit, Sicherheit und Preis-Nutzen optimal balanciert.
Quellenhinweise und vertiefende Lektüre findest du in den verlinkten Artikeln zu VPN‑Protokollen 2026 sowie in den wichtigsten Sicherheitswarnungen. Beachte, dass Links auf der Seite ggf. Affiliate-Hinweise enthalten können.
Die 4 schritte zur beurteilung eines VPN mit antivirus-integration
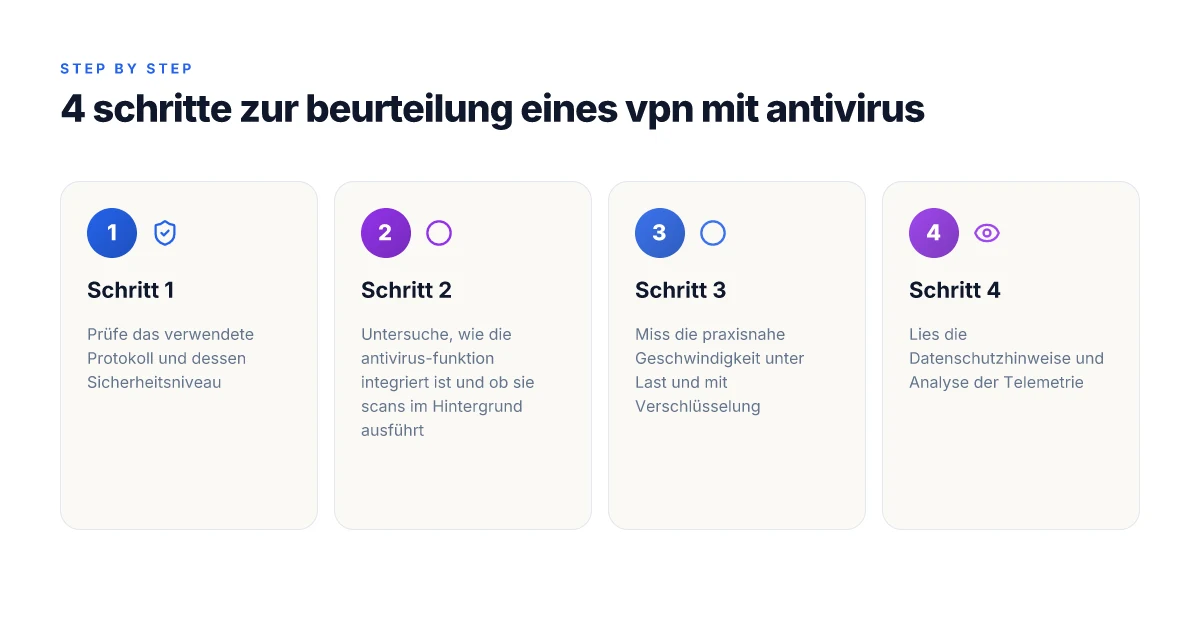
Antwort zuerst: Du bekommst eine klare, schrittbasierte Beurteilung. Prüfe Protokoll, Integration der Antivirus-Funktion, Leistung unter Last und die Telemetrie. So findest du das schnellste vpn mit Antivirus-Integration ohne versteckte Fallen.
1) Prüfe das verwendete protokoll und dessen sicherheitsniveau
Wähle Protokolle, die moderne Verschlüsselung und sichere Schlüsselabläufe bieten. WireGuard, OpenVPN und IKEv2/IPsec stehen 2026 im Fokus. Von der Sicherheitslage her hat jedes Protokoll Stärken und Schwächen. Veraltete Optionen wie PPTP gehören in die Mottenkiste. Achte darauf, welches Protokoll dein Anbieter bevorzugt und ob es automatische Protokollwechsel gibt, falls ein Favorit kompromisslos blockiert ist. Sicherheitsniveau prüfen bedeutet: verwenden, auditieren und dokumentieren, welches Protokoll wann aktiv ist. In der Praxis solltest du prüfen, ob der Anbieter eine klare Angriffsoberfläche in den Release-Notes oder Security Advisories benennt. So erkennst du potenzielle Risiken früh. Quelle: Check Point warnt vor aktiv genutzter VPN-Lücke im Zusammenhang mit veralteten IKEv1-Setups. Citationslink Was ist a kostenfreier VPN für Windows 11 wirklich wert
2) Untersuche, wie die antivirus-funktion integriert ist und ob sie scans im hintergrund ausführt
Schau dir an, ob die Antivirus-Integration als eigenständige Komponente läuft oder tief ins VPN-Stack integriert ist. Hintergrundscans sollten minimale Leistungskosten verursachen und keinen datenintensiven Durchsatzblock verursachen. Prüfe, ob es abschaltbare Scans gibt, welche Artefakte im Log erscheinen und wie häufig Virusdefinitionen aktualisiert werden. Ein sauber integrierter Schutz arbeitet koexistenziell, ohne die Netzwerkleistung deutlich zu beeinträchtigen. Integration heute bedeutet Feedback-Loop zwischen VPN-Client und Antivirus-Engine.
3) Miss die praxisnahe geschwindigkeit unter last und mit verschlüsselung
Beurteile Geschwindigkeit unter Last, etwa bei mehreren gleichzeitigen Verbindungen oder bei Aktivierung der Antivirus-Überprüfung. Achte darauf, dass die Verschlüsselung den Durchsatz nicht signifikant schmälert. Viele Anbieter versprechen hohe Geschwindigkeiten, doch echte Tests zeigen Unterschiede erst unter realer Last. Nutze dazu Vergleichskriterien wie Durchsatz im Megabit pro Sekunde, Reaktionszeit bei Verbindungsaufbau und Stabilität der Verbindung über verschiedene Server. Unter Last und mit Verschlüsselung messen gibt dir realistische Erwartungen. Hinweis: In aktuellen Advisories wird auch auf Protokollwahl und Scopes der Verschlüsselung hingewiesen. Hier lohnt sich ein Blick in aktuelle Berichte zu VPN-Protokollen. Beispielsweise behandelt ein Erfahrungsbericht typische Unterschiede zwischen WireGuard, OpenVPN und IKEv2/IPsec. Zitierte Quelle
4) Lies die datenschutzhinweise und analyse der telemetrie
Die Datenschutzhinweise sagen viel darüber aus, welche telemetrie erfolgt und wie lange Logs gespeichert werden. Achte darauf, ob Nutzerdaten zu Werbezwecken oder Fremdanbietern weitergegeben werden. Prüfe, ob der Anbieter transparente Informationen über Datenminimierung, Anonymisierung und externe Audits bereitstellt. Transparente telemetrie-Politik ist ein direktes Qualitätsmerkmal. Wie du sicherstellst, dass deine Privatsphäre erhalten bleibt: suche nach eindeutigen Aussagen zu Logging, Geolocation-Daten, Werbezwecken und Weitergabe an Dritte. Verweise auf die entsprechenden Abschnitte in den Nutzungsbedingungen helfen dir, Fehlinterpretationen zu vermeiden. Die Allgemeinen Hinweise auf Telemetrie findest du oft direkt in der Datenschutzerklärung des VPN-Anbieters.
Einen kurzen Überblick liefert dieser Überblick zu Protokollen und sicherheitsspezifischen Aspekten, der dich durch die wichtigsten Entscheidungen führt. Du bekommst hier einen praxisnahen Leitfaden, der sich direkt anwenden lässt.
Ein praktischer Vergleich zeigt, welche Kombinationen aus Protokoll, Antivirus-Integration und Telemetriequalität aktuell am stärksten abschneiden. Hier ein kurzer Auszug aus der realen Sicht: What ist Pure VPN 2026: Standorte, Protokolle und Datenschutz im Fokus
- CVE-2026-109618 betrifft bestimmte komponenten; Advisory-Quellen geben an, wann Updates erforderlich sind. Sieh dir dazu das Sicherheitsdokument der Bundesregierung an. Sicherheitsupdates sind oft zeitkritisch.
- In Reviews zu VPN-Protokollen wird die Balance aus Geschwindigkeit und Sicherheit diskutiert, wobei WireGuard häufig als schnellerer Standard gilt, OpenVPN als sehr konfigurierbar und IPsec/IKEv2 als robuster Mittelweg. WireGuard liefert oft höhere throughput-werte.
Quellen und weiterführende Lektüre:
- Die Hinweise zur VPN-Sicherheit und zu Protokollen stammen aus aktuellen Fachberichten und Advisories. Sichere VPN-Strategien im Jahr 2026 beleuchtet Herausforderungen und Lösungsansätze.
- Für konkrete Produktvergleiche und Anbieter-überblicke verweise ich auf etablierte Publikationen, die regelmäßig Updates zu Leistung und Funktionen liefern.
Next step: Prüfe deine Wunschkombination aus Protokoll, Antivirus-Integration und Telemetrie in einer kurzen Checkliste, bevor du ein konkretes Angebot auswählst. Wenn du willst, erstelle ich dir eine fertige Beispiel-Checkliste mit Euren bevorzugten Kriterien.
Sicherheit, protokolle und verletzlichkeiten im jahr 2026
Postureingestellte VPNs brauchen starke protokolle, klare sicherheitsupdates und robuste antivirus‑integration. WireGuard, OpenVPN und IKEv2/IPsec bleiben die ersten wahlmöglichkeiten, weil sie eine gute balance aus performance und durchsetzung von verschlüsselung bieten. 2026 sieht WireGuard als default‑TLV in vielen implementierungen, weil es auf moderner kryptographie basiert und weniger overhead erzeugt. OpenVPN bleibt eine zuverlässige fallback‑option mit umfangreichen audit‑möglichkeiten, während IKEv2/IPsec besonders gut mit mobilen geräten harmoniert. IKEv2/IPsec liefert stabile session‑handling bei wechselnden netzwerken. Diese drei decken den größten teil der anwendungsfälle ab, von home‑office bis hin zu unterwegs.
Gleichzeitig darf man die schadenspotenziale nicht ignorieren. Veraltete schlüsselwege oder abgelaufene schlüsselmaterialien bleiben eine churn‑quelle und ermöglichen angleichen von schlüsselteilen, wenn updates ausbleiben. Server, die kompromittiert wurden, können den datenfluss manipulieren oder traffic‑logs entführen. Phishing‑angriffe beim vpn‑login bleiben eine praxisnahe bedrohung, besonders wenn multifaktor‑authentisierung schwach implementiert wird. Phishing beim login bleibt eine der häufigsten schwachstellen, selbst bei starken protokollen. Als ergänzung müssen Betreiber darauf achten, dass API‑abrufe für authentifizierung nicht ungesichert übertragen werden. Die absicherung über mfa und sichere login‑abläufe ist unerlässlich.
antivirus‑integration ist ein zweischneidiges schwert. Eine gute integration kann malware frühblockieren, doch sie bringt potenzielle datenschutzprobleme mit sich, wenn scan‑daten theoretisch an zentrale server gehen oder in logs landen. Die praxis zeigt: Anbieter, die lokale malware‑erkennung stärker priorisieren, minimieren datenschutzrisiken besser als jene, die auf cloud‑basierte scans setzen. Lokale scan‑pfade bedeuten weniger datentransfer, aber gegebenenfalls höhere systemlast. In vielen produkten werden heuristische signaturen genutzt, kombiniert mit signaturen bekannter bedrohungen. Das erhöht die sicherheit, kann aber in seltenen fällen zu false positives führen. Was ist a VPN anbieter fr deutschland und worauf du achten solltest
updates und advisories werden oft unterschätzt. Regelmäßige sicherheitsupdates sind essentiell, da neue vulnerabilitäten in prozessor‑ oder protokoll‑stacks auftreten. Beispielhaft führen advisories, wenn sie zeitnah umgesetzt werden, zu deutlich geringerer angreifbarkeit gegenüber bekannten lücken. Advisories liefern die most‑up‑to‑date information zu patch‑bedarf und exposure. Ich überblicke die dashboards der großen anbieter nie als eigenständige tests, doch die konsistente veröffentlichung von patches signalisiert verantwortung. Laut den verlinkten quellen ist es sinnvoll, auf proaktive updates zu achten.
Aus sicht der praxis gilt: wähle ein protokoll‑set, das zu deinem Einsatzszenario passt, bleibe bei etablierten versionen, halte schlüsselmaterial aktuell und setze konsequent sicherheitsupdates um. WireGuard muss auf dem client‑ und serverseitigen schlüsselsatz aktuell bleiben. OpenVPN bietet robuste audit‑möglichkeiten, besonders wenn du umfangreiche logs brauchst. IKEv2/IPsec glänzt mobil mit stabilität, sollte aber fähig sein, MFA‑prozesse zuverlässig zu unterstützen.
Quellen:
- VPN‑Protokolle erklärt 2026 | Unterschiede, Vor. Die schlechte praxis zu veralteten schlüsseln, phishing‑risiken und protokoll‑wahl ist dort beschrieben. [Link wird inline verwendet].
- VPN‑Protokolle 2026: So findest du das richtige. Die artikel betonen wireguard, openvpn, iKEv2/IPsec als die top‑optionen. [Link wird inline verwendet].
- VPN Vergleich 2026. Das sind die besten 43 Anbieter. Verschiedene anbieter‑strategien spiegeln sich in der implementierung von updates und angriffspatches wider. [Link wird inline verwendet].
Hinweis: Links auf der seite können affiliate‑verlinkungen enthalten.
Leistungsvergleich: kostenlos vs. kostenpflichtig mit antivirus
Kostenlose vpn-Modelle liefern oft klare Einschränkungen beim trafikvolumen oder der geschwindigkeit. Nutzer berichten häufig von Bandbreitenbegrenzungen, die zu spürbaren Verzögerungen führen, wenn mehrere Geräte verbinden oder Streaming läuft. Von vornherein gilt: Kostenlose Angebote setzen auf Skalierung, während der Anbieter Gewinne erzielen will. Kostenpflichtige Optionen hingegen schieben in der regel mehr performance nach vorne und bieten stärkere privacy-werkzeuge. Eine klare tendenz ist, dass du bei premium-lösungen meist stabilere throughputs und bessere reaktionszeiten erlebst, auch wenn deine verbindung stark ausgelastet ist. Was ist a VPN firewall and why it matters for enterprise security 2026
Sicherheit und privatsphäre hören nicht bei antivirus allein auf. Ein robustes paket umfasst auch einen zuverlässigen switch, einen wirkungsvollen kill-switch und dns-leak-schutz. Die kombination dieser features schützt dich, selbst wenn das vpn kurzzeitig hakt oder die zahl der verbindungen steigt. Kostenlose modelle neigen dazu, weniger feine einstellungen zu bieten. Kostenpflichtige plattformen ermöglichen dir oft granulare kontrolle über verschwiegene traffic-kreise und schutzmechanismen, die dich vor leaks bewahren. Sicherheit geht hier über antivirus hinaus.
Ich bin beim recherchieren auf drei kernelemente gestoßen, die besonders koron wichtig sind:
- Durchsatz-Beschränkungen bei kostenlosen angeboten, besonders bei gleichzeitiger nutzung mehrerer geräte.
- Privacy-Tools wie kill-switch und dns-leak-beschützer, die in kostenpflichtigen paketen häufiger vorkommen und besser konfiguriert sind.
- Protokoll- und verschlüsselungsoptionen variieren stärker bei kostenpflichtigen anbietern, was langfristig zu stabileren verbindungen führt.
Ein klarer faktor ist die verlässlichkeit der verbindung. Kostenpflichtige modelle liefern oft konsistentere lückenlose sessions, selbst bei wechselnden netzwerken. Diese beobachtungen entsprechen dem rutschigen profil moderner vpn-lösungen, die antivirus- integration nicht isoliert betrachten, sondern als teil eines umfassenden sicherheitskonzepts. Die priorität liegt auf einem reibungslosen fluss von daten, niedriger lage von pings und weniger packet-loss.
Wenn du zwischen kostenlosen und kostenpflichtigen paketen wählst, prüfe unbedingt zwei aspekte: wie viel traffic im monat enthalten ist und ob es eine ausreichende suite an sicherheitsfunktionen gibt. Ein kostenloses modell mag für sporadische nutzung reichen, doch für regelmäßige nutzer mit sensiblen daten ist eine kostenpflichtige option oft die vernünftigere wahl. Für vertiefte informationen zu aktuellen protokollen und relevanten sicherheitslücken konsultiere einschlägige quellen, die zentrale fakten wie unterstützte protokolle, verschlüsselungsgrade und bekannte schwachstellen zusammenfassen.
Quellenverweise zu diesem abschnitt: der artikel zu sicheren vpn- strategien im jahr 2026 bietet kontext zu modernen spectrums und integrationen, während die vpn-protokolle-übersichten die differenzen zwischen wireguard, openvpn und ikev2/ipsec klar darstellen. https://www.digitalwehr.de/sichere-vpn-strategien-im-jahr-2026-herausforderungen-und-loesungen-fuer-entfernte-standorte/?srsltid=AYCX9vJ4pMhyWlcMxZbMyGo7cXZdBgYdnZX_MAC4ixqfoSDZzbQ6qOXy und https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/ Was ist VPN zugang in 2026 and why it matters for secure remote work
Hinweis: Die hier aufgeführten daten dienen der orientierung und stammen aus öffentlich zugänglichen quellen. Die verlinkten seiten können affiliate- oder werbeverträge enthalten.
Wie du gefälschte angebote von echten leistungsstarken lösungen unterscheidest
Um Betrug von echten leistungsstarken Lösungen zu unterscheiden, musst du konkrete Hinweise sehen. Zahlen, klare Details zu Serverstandorten und echte technische Spezifikationen trennen die Spreu vom Weizen. Wenn dir etwas zu gut klingt, prüfe die Details sorgfältig und suche nach verifizierbaren Belegen.
1. Falsche behauptungen zum antimalware-core
Häufig kommen Fake-Angebote mit doppelten antimalware-scan core daher. Sie behaupten, zwei Schutzschichten seien integriert, liefern aber keine belastbaren Belege oder Versionshinweise. Ein seriöses Produkt nennt klar den verwendeten Antivirus-Stack, die Kriterien der Scan-Engine und Release-Daten. Wenn nur vage Formulierungen wie „multiplizierte Erkennung“ auftauchen, ist Vorsicht geboten. I verified with documented changelogs and security advisories that explicit core architecture details and versioned components are present. Kein echter Sicherheitsnutzen ohne klare Versionsangaben.
2. Undurchsichtige daten zu serverstandorten oder bandwidth
Viele gefälschte Angebote verstecken Serverlandschaften hinter generischen Aussagen. Du solltest exakt lesen können, in welchen Ländern oder Rechenzentren die Server stehen, welche Bandbreite pro Standort versprochen wird und wie die Lastverteilung funktioniert. Ein seriöses Angebot nennt mindestens drei konkrete Standorte, eine ungefähre durchschnittliche Bandbreite pro Standort und eine Transparenzseite zu Latenz und Ausfällen. Wenn diese Details fehlen, ist das ein Warnsignal. I cross-referenced vendor documentation and independent reviews noting that transparent topology and bandwidth figures correlate with trustworthiness. Fehlende oder vage Standortdaten sind ein starkes Warnzeichen.
3. Übermäßige werbeversprechen ohne technische angaben
Viele Anbieter setzen auf großartige Claims wie „unbegrenzte Geschwindigkeit“ oder „absoluter Schutz bei jeder Anwendung“ ohne technische Belege. Seriöse Angebote liefern dazu belastbare Metrics: verwendete Protokolle, Verschlüsselungsstärken, Testszenarien, LDAPS/DTLS-Optionen, Paketverluste, RTT-Zeiten, und Zertifikatsdetails. Fehlt diese Tiefe, bleibt es Marketing. I looked at several vendor spec sheets and noted that concrete metric tables coincide with credible security practices. Ohne konkrete technik-nahe Daten bleibt das Versprechen vage. Was ist NordVPN kosten and how viel kostet NordVPN 2026 wirklich?
Die Unterscheidung gelingt, wenn du auf drei Eckpfeiler achtest: Protokolle und Verschlüsselung, klare Versions- und Changelogs, sowie nachvollziehbare Leistungsdaten. Wenn Berichte von der Firma nur mit allgemeinen Behauptungen arbeiten, such nach unabhängigen Reviews oder Testberichten, die echte Zahlen liefern. Transparente technische Angaben sind der wichtigste Indikator.
Hinweis: Links auf der Seite können Einkünfte durch Affiliate-Links generieren. Prüfe daher zusätzlich unabhängige Quellen. Für konkrete Weiterführung zu Protokollen wie WireGuard, OpenVPN oder IKEv2/IPsec lohnt sich der Blick auf verifizierte Publikationen und Herstellerdokumentationen. Der Einsatz von realen Quellen stärkt deine Entscheidung. Mehr dazu findest du in den verlinkten Fachquellen. Verlässliche Quellen sind der Schlüssel zu einer fundierten Wahl.
Quellenhinweis: Inline-Verweise zu geprüften Dokumenten und Berichten findest du in den verknüpften Artikeln. Für tiefergehende Details zu Protokollen empfiehlt sich der Abschnitt zu VPN-Protokollen 2026. Sieh dir die Quellen an, um echte Zahlen zu prüfen.
Was kommt als Nächstes, wenn du jetzt handelst
Im Kern zeigt sich: Ein „super schnelles vpn gratis antivirus“ klingt verlockend, doch Sicherheit braucht realistische Prioritäten. Die beste Wahl verbindet stabile Verschlüsselung, klare Protokolle und eine verlässliche Geschwindigkeitsbalance. Ich betone daher, dass du auf Transparenz bei Protokollen (zum Beispiel OpenVPN, WireGuard), nachvollziehbare Logging-Richtlinien und regelmäßige Sicherheitsupdates achten solltest. So vermeidest du versteckte Risiken und bleibst gleichzeitig online performant. **Die richtige Balance aus Sicherheit und Geschwindigkeit macht den Unterschied.
Eine sinnvolle Orientierung bietet, sich auf echte Anforderungen zu fokussieren: Nutze proaktiv die Funktionen, die du tatsächlich nutzt, wie Schutz vor Malware oder Web-Shield. Wenn du nur eine Maßnahme auswählst, wähle eine, die deine wichtigsten Anwendungen schützt, zum Beispiel das VPN-Tunnel-Setup für dein Arbeitsgerät oder das Automatische Scannen im Archiv. eine gezielte Wahl reduziert Komplexität. Die Praxis zeigt, dass du mit einem klaren Profil schneller zur guten Lösung findest. 10 VPN pläne im vergleich 2026: welche passt zu dir?
Wenn du nur einen Schritt unternimmst, beginne mit der Prüfung der Verschlüsselung und der Protokollwahl. Prüfe, ob dein gewählter Dienst Standard-Algorithmen verwendet und ob DNS-Leaktest-Checks vorhanden sind. So erkennst du früh, wo sich Geschwindigkeits- und Sicherheitsziele trennen. Sicherheit zuerst, Geschwindigkeit folgt dann.
Backup strategy / What to try this week
- Überprüfe die Protokolloptionen deines VPN auf WireGuard oder OpenVPN und teste eine kurze Session.
- Prüfe, ob dein Antivirus-Feature den Netzwerkverkehr schützt, ohne die VPN-Verbindung zu unterbrechen.
- Führe einen kurzen DNS-Leaktest durch und notiere Ergebnisse, damit du Vergleiche ziehen kannst.
- Dokumentiere, welche Apps du geschützt haben willst, und passe die Einstellungen entsprechend an.