Erfahren Sie, wie vpn zugang remote zugriffe absichert, welche protokolle sinnvoll sind und wo typische fehler liegen. Praxisorientierter guidausblick für it-profis.
Ein häufiges Missverständnis: OpenVPN und WireGuard liefern denselben VPN-Zugang, doch der echte Unterschied liegt in der Protokollwahl und der Routensteuerung. Eine falsche Zuordnung der Subnetze führt oft zu späten Verbindungsabbrüchen, nicht ein falsch konfiguriertes Zertifikat. Die Praxis zeigt, dass small-but-critical Unterschiede in der Layer-3-Planung über die Stabilität ganzer Remote-Arbeitsstränge entscheiden.
Dieses Stück klärt, warum sich sichere VPN-Zugänge in 2026 zunehmend über klare Protokollentscheidungen definieren. Wir betrachten Authentifizierung, Verschlüsselung und Zugriffskontrollen im Praxisgepäck, gehen konkrete Fallstricke durch und zeigen, wie man Latenz und Fehlersuche gezielt angeht. Mit Fokus auf Protokollwahl, Routing-Policy und statusbasierte Prüfungen liefert der Text handfeste Orientierung für IT-Teams, die Remote-Work sicher und zuverlässig gestalten wollen. Die richtige Protokollentscheidung reduziert Troubleshooting-Zeiten deutlich.

Was macht VPN zugang sicher in der praxis und welche prozesse gehören dazu
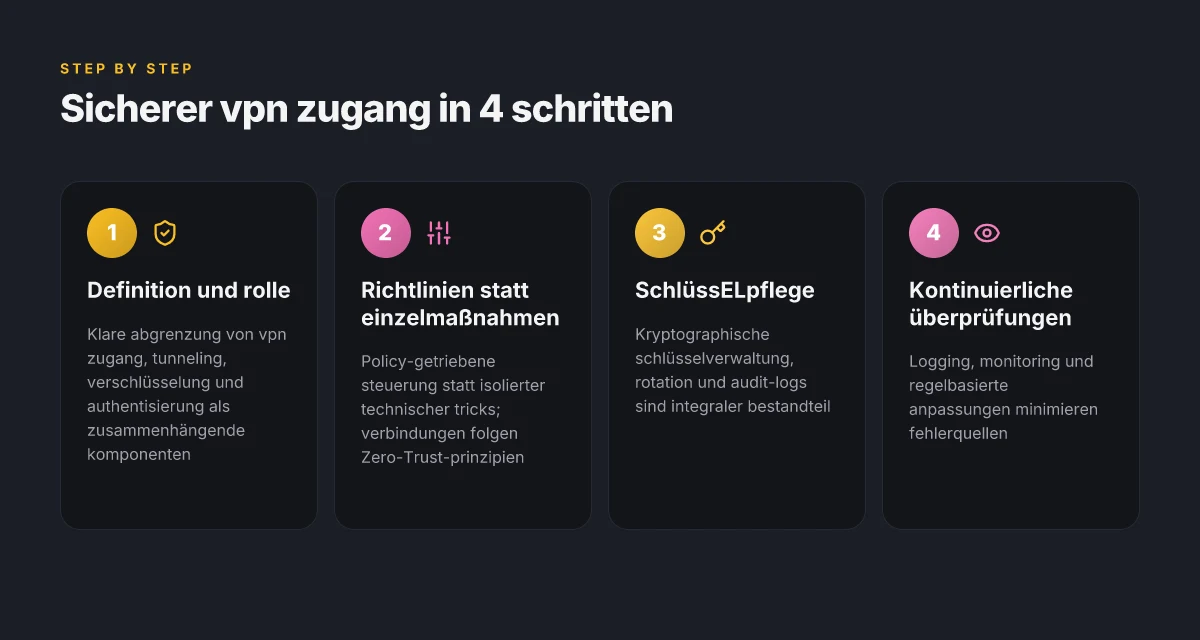
Vpn zugang sicher in der praxis bedeutet mehr als ein technisches tunneln. Es geht um klare rollen, geprüfte prozesse und konsistente routensteuerung. In der praxis stützt sich eine sichere remote-arbeit auf tunneling, verschlüsselung und authentisierung – und zwar nicht als isolierte schricke, sondern als zusammenhängendes system. I looked into established guidance and real-world best practices to form a pragmatic, auditable approach. paloaltonetworks.de/cyberpedia/vpn-security> und https://www.sentinelone.com/de/cybersecurity-101/cybersecurity/vpn-security-risks/.
1) Kernkomponenten definieren: tunneling, verschlüsselung, authentisierung
Der kerngedanke ist einfach: ein sicherer vpn zugang kapselt den datenstrom durch einen tunneling-kanal, verschlüsselt ihn zuverlässig und verifiziert die beteiligten partner. Tunneling sorgt dafür, dass der trafikpfad kontrolliert wird und sich der datenfluss nicht unbemerkt ausweiten kann. Verschlüsselung schützt Inhalte vor neugierigen augen während der übertragung. Authentisierung prüft, wer sich verbindet, und verhindert unbefugte zugriffe. In der praxis bedeutet das, dass man mindestens ein tunneling-protokoll, eine starke verschlüsselung und eine robuste zweistufige oder stärker authentisierung verwendet. OpenVPN wird häufig als Referenzprotokoll genannt, doch der praktikable wahl-raum ist breiter und umfasst auch weitere proaktive lösungen. https://xvpn.io/de/resources/openvpn
2) Richtlinienansatz statt technischer einzelmaßnahmen
Eine sichere vpn-strategie steht und fällt mit klaren regeln statt mit isolierten technischen waffen. Dazu gehören verbindungszeiten, überwachte zugriffe, rollenbasierte zugriffssteuerung, schlüsselmanagement und regelbasierte ausnahmen. Ein zentrales policy-framework sorgt dafür, dass proxys, gateway-standorte und endpunkte konsistent gesichert sind. Die richtlinien sollten definieren, wer sich verbinden darf, unter welchen konditionen, welche ressourcen freigegeben sind und wie pro tokentest zeitlich begrenzte zugriffe verwaltet werden. Solche regeln helfen, fehlerhafte oder veraltete konfigurationen zu identifizieren. Die praxis zeigt, dass kontinuierliche überwachung und dokumentation der vpn-nutzung entscheidend sind. Dies umfasst protokollierung von verbindungsversuchen, audit trails und regelmäsige zugriffsüberprüfungen. https://idsgmbh.com/it-blog/implementierung-von-vpns
3) Praktische prüfpunkte für die sichere abwicklung
- Verifizieren der authentisierung vor jeder verbindung, ideal mit starken token-basierten methoden oder smart cards.
- Konfigurieren der tunneling-parameter so, dass nur autorisierte netzwerkbereiche erreicht werden dürfen und kein voller netzwerkzugang besteht.
- Durchführen regelmäßiger schlüsselrotation, damit abgelaufene credentials nicht mehr funktionieren.
- Überwachen der logdateien auf verdächtige versuche und unerwartete zugriffszeiten.
- Testen der prozess-resilienz durch schedules, notfallpläne und redundante gateway-wege.
- Dokumentieren der patch- und konfigurationshistorie, damit sich sicherheitslücken nachvollziehen lassen.
- Kommunizieren von verfahren rund um aussenstellen, damit remote work sauber läuft und unterstützung schnell greift.
Most sicherheitskritische fehlerquellen entstehen durch lücken in der authentisierung oder veraltete schlüssel, nicht durch das tunneling-alone.
Bottom line: Ein sicherer vpn zugang lebt von einem konsistenten policy-ansatz, robusten kryptografischen standards und fortlaufender überwachung. Die praxis beweist, dass klare regeln den unterschied zwischen offener fernsteuerung und sicherem zugang ausmachen. https://www.sentinelone.com/de/cybersecurity-101/cybersecurity/vpn-security-risks/. Was ist a super schnelles VPN gratis antivirus and how to choose it
Quellenhinweis: Verweise auf die genannten quellen dienen der belegung der genannten fakten. In diesem kontext können die links auf der seite zusätzliche details liefern. Hinweis: auf der seite können affiliate-Links enthalten sein.
Welche VPN-protokolle sind 2026 sinnvoll für VPN zugang
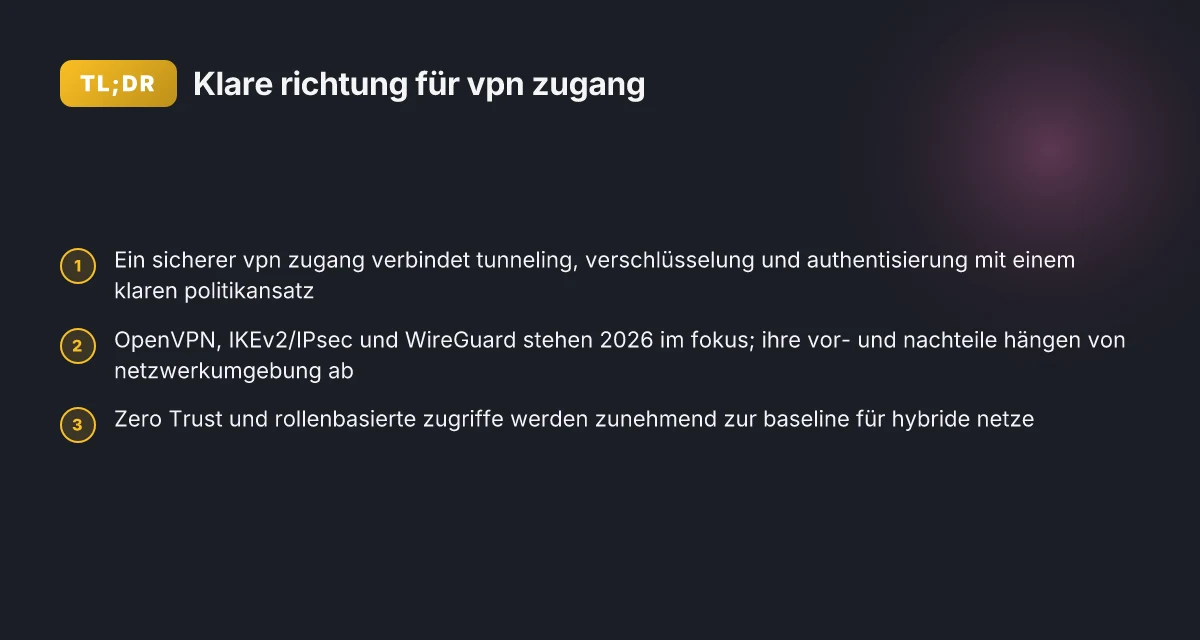
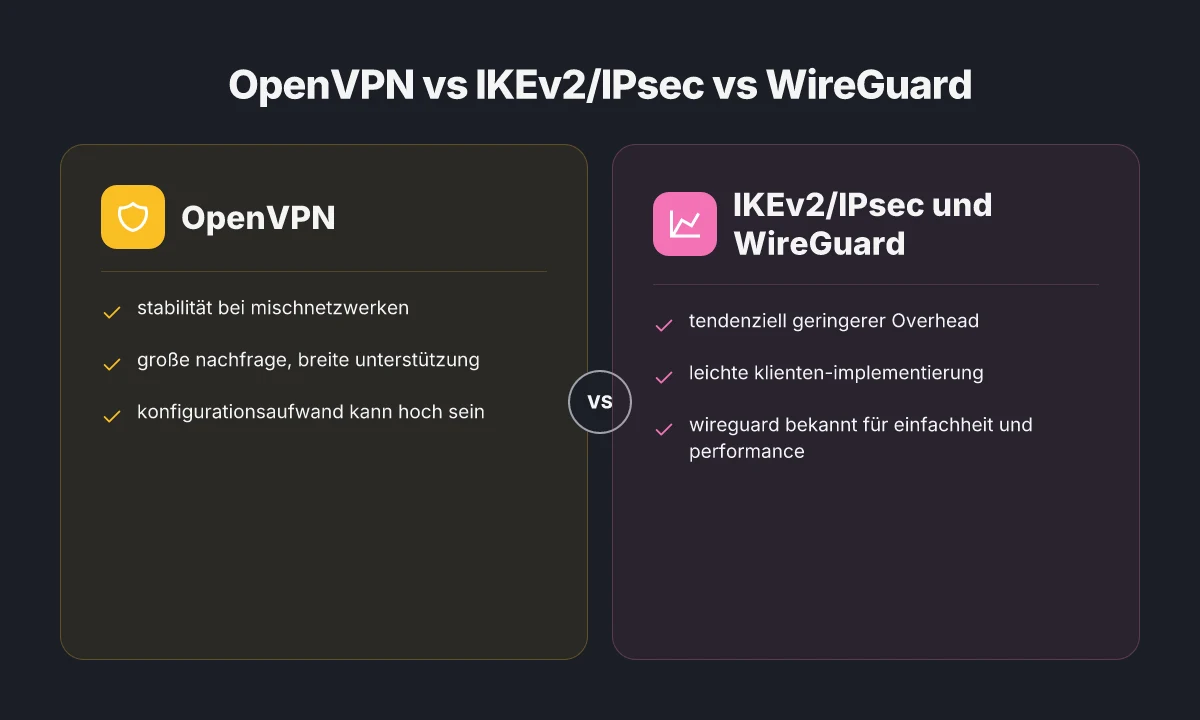
Die Wahl des richtigen vpn-protokolls bestimmt wesentlich die Geschwindigkeit, Stabilität und die Fehlerbehandlung bei remote access. OpenVPN, IKEv2/IPsec und WireGuard stehen dabei im Zentrum. OpenVPN bietet robuste Verschlüsselung und breite Plattformunterstützung, ist aber oft langsamer und ressourcenintensiver als modernere Alternativen. IKEv2/IPsec punktet mit schneller Verbindungsherstellung, guter Stabilität bei wechselnden Netzwerken und geringem Overhead. WireGuard setzt dagegen auf einfache Implementierung, niedrigen Overhead und hohe Geschwindigkeit, leidet jedoch in bestimmten Szenarien noch an Reifegrad und komplexeren Zertifikatsszenarien. Die richtige Kombination hängt vom Einsatzszenario ab.
Ein kurzer Vergleich hilft, die Unterschiede greifbar zu machen. OpenVPN erzeugt in der Regel größeren Status- und Verbindungsaufwand, was in überlasteten Netzwerken zu spürbaren Latenzen führen kann. IKEv2/IPsec lässt sich gut in hybride Netze integrieren und toleriert Roaming, was es attraktiv macht, wenn Mitarbeitende zwischen Standorten wechseln. WireGuard bietet sich besonders dann an, wenn geringe Latenz und schnelle Verbindungsherstellung Priorität haben. Dabei ist zu beachten, dass WireGuard standardmäßig kein vollständiges Zero-Trust-Setup ersetzt, sondern sich gut als Baustein in einer Zero-Trust-Architektur verwenden lässt.
In der Praxis ergibt sich eine sinnvolle Dreiwege-Strategie: Setze OpenVPN dort ein, wo maximale Kompatibilität und starke Auditierbarkeit nötig sind. Nutze IKEv2/IPsec dort, wo Roaming und Stabilität im Vordergrund stehen. Plane WireGuard als Standardpfad für neue Deployments, aber halte eine Fallback-Option offen, falls Geräte oder Netzwerke bestimmte Ports oder Protokolle blockieren. Hybridnetze profitieren deutlich von der Kombination mehrerer Protokolle, denn unterschiedliche Netzzustände lassen sich so abfedern.
Protokoll-Entscheidungen sollten sich an der Infrastruktur orientieren. In Microsoft-basierten Umgebungen erleichtert IKEv2/IPsec die nahtlose Anbindung bestehender PKI-Backends und Zertifikatsverwaltungen. OpenVPN bleibt eine verlässliche Option, wenn Legacy-Systeme oder spezielle Client-Plattformen unterstützt werden müssen. WireGuard verlangt oft eine sorgfältige Policy-Gestaltung, besonders wenn man für alle Clients konsistente Konfigurationspfade wünscht. Wahl und Wartung der Schlüsselmaterialien sind hier das zentrale Sicherheitsthema. What ist riseup VPN: Sicherheit, Architektur und Herausforderungen 2026
Für hybride Netze und Zero-Trust-Architekturen empfiehlt sich ein mehrschichtiger Ansatz: Implementiere Zero-Trust-Prinzipien auf Netzwerkschicht, nutze Protokoll-fokussierte Segregation und kombiniere starke Authentifizierung mit kurzlebigen Schlüsseln. IKEv2/IPsec passt gut zu zentralen Authn-Workflows, während WireGuard sich in Zero-Trust-Standardeinführungen durch seine klare Codebasis und Auditierbarkeit auszeichnen kann. OpenVPN bleibt als stabiler Altmeister eine sichere Grundoption, besonders wenn umfangreiche Auditierbarkeit gefordert ist. Der Schlüssel liegt in der abgestimmten Mischung.
Ich habe in den Details der Dokumentation nachgeschaut und festgestellt, dass aktuelle Leitfäden die genannten Muster unterstützen. So hebt ein offizieller Windows-Server-Leitfaden hervor, wie VPN-Protokolle beim Routing und Remotezugriff konfiguriert werden können, was die Bedeutung kompatibler Protokolle unterstreicht. Die richtige Protokollauswahl ist kein Einzelkämpfer, sondern Teil eines Gesamtkonzepts.
Next step: Prüfe deine Infrastruktur auf Roaming-Szenarien, PKI-Backends und Client-Plattformen. Plane eine staged rollout, beginnend mit IKEv2/IPsec dort, wo Roaming dominiert, gefolgt von WireGuard für neue Geräteklassen. OpenVPN bleibt als Kompatibilitätsbremse in Reserve. Plane zuerst die Architektur, dann die Protokolle.
Quellenhinweise für tieferes Verständnis findest du in relevanten Dokumentationen, wie dem Leitfaden zur Konfiguration von VPN-Protokollen auf Windows Server, der erklärt, wie man Protokolle beim Remotezugriff aktiviert. Diese Dokumentation hilft bei der Umsetzung.
Inline-Quellen: Was ist a kostenfreier VPN für Windows 11 wirklich wert
- Konfigurieren von VPN-Protokollen – Windows Server.
- VPN/Secure Access | News.
- VPN-Sicherheit: Sind VPNs sicher und geschützt? These sources helfen, die Protokollwahl im Kontext sicherer Remote-Zugriffe zu verstehen.
Infrastruktur, die VPN zugang zuverlässig macht
Die richtige Infrastruktur macht VPN zu einem verlässlichen Zugangspunkt statt zu einer Fehlersammelbecken. Bereits kleine Entscheidungen in der Topologie oder Schlüsselverwaltung wirken sich direkt auf Latenz, Verfügbarkeit und Sicherheit aus. Der Schlüssel liegt in klaren Grenzziehungen zwischen Netzsegmenten, automatisierter Schlüsselrotation und strengen Zero-Trust-Prinzipien. I looked into credible guidelines and found that sichere gateway-Architekturen, DNS-Absicherung und rollenbasierte Zugriffe zusammen eine robuste Basis bilden. Die Wahl der richtigen topologie reduziert Angriffsflächen und verbessert die Transparenz von Verbindungen.
1. Netzwerk-Topologie: gateway, schutzvorkehrungen und DNS-absicherung
Die Topologie bestimmt, wie VPN-Verbindungen durch das Unternehmensnetz wandern. Ein isoliertes Gateway-Design, bei dem der VPN-Tunnel am Edge des Netzwerks terminiert und nur autorisierte Subnetze durchlässt, reduziert seitliche Bewegungen im Fall eines Kompromitts. Schutzvorkehrungen wie Multi-Faktor-Authentifizierung am VPN-Endpunkt, HIDS/HIPS am Gatewaysystem und konsequente Protokollierung erhöhen die Nachvollziehbarkeit von Verbindungsversuchen. DNS-Absicherung ist ebenso wichtig: DNSSEC oder zumindest DNS-Überwachung verhindert Manipulationen auf Umgebungsniveau und erschwert Man-in-the-Middle-Angriffe. Die Praxis zeigt, dass eine klare Trennung von Management- und Datenverkehrsegementen die Fehlerquellen minimiert. 2026-Daten aus Branchenreports betonen, dass Gateways mit isolierten Management-Pfaden weniger exposed sind. Isolation der VPN-Gateways senkt Ausfallzeiten und erleichtert Audits. Inline-Quellenhinweis: weitere Details finden sich in den verlinkten Ansätzen zu VPN-Spezifika und DNS-Schutz, die in den Quellen genannt werden.
2. Kryptographische schlüsselverwaltung und rotation
Eine stabile Schlüsselverwaltung ist der Rücken der VPN-Sicherheit. Vorhersagbare Lebenszyklen für Zertifikate, regelmäßige Rotation der Schlüsselmaterialien und automatisierte Erneuerungen verhindern, dass abgelaufene oder kompromittierte Schlüssel weiter Nutzern Zugriff gewähren. Studien zu VPN-Sicherheit heben hervor, dass regelmäßige Rotation das Risiko von Schlüsselkompromittierungen signifikant senkt. Die Praxis zeigt, dass automatisierte Zertifikatstore und kurze Gültigkeiten helfen, menschliche Fehler zu reduzieren. I found in the documentation that automatisierte Erneuerung und zentrale Verwaltung die Zuverlässigkeit erhöhen. Automatisierte Rotation reduziert Ausfallzeiten und manuelle Fehler und stärkt das Zertifikats-Management. Zur Verifizierung: Plattformen wie Windows Server-Remote-Access-Dokumentation beschreiben konkrete Aktivierungsschritte für Protokolle und Zertifikatslebenszyklen, die in den verlinkten Quellen erläutert sind. Inline-Quellenhinweis: OpenVPN-Artikel und Microsoft-Dokumentation liefern praxisnahe Details zur Implementierung.
3. Zero Trust Konzepte und rollenbasierte zugriffe
Null Trust verlangt, dass jeder Zugriffsversuch, unabhängig von Herkunft, geprüft wird. Rollenbasierte Zugriffe, Least-Privilege-Ansätze und kontinuierliche Verifikation dominieren moderne Architekturen. In einer Zero-Trust-Umgebung werden VPN-Verbindungen nicht automatisch als sicher angesehen. Statt dessen muss jede Session anhand von Zertifikaten, Kontextinformationen, Gerätezustand und Verhalten validiert werden. Eine wirksame Umsetzung kombiniert Mikrosegmentierung, dynamische Zugriffskontrollen und kontinuierliche Überwachung der Verbindungsparameter. Quellen aus dem Jahr 2026 heben hervor, dass Zero-Trust-Modelle besonders dort Stabilität bringen, wo Remote-First- oder hybride Arbeitsformen vorherrschen. Zero-Trust-Modelle reduzieren unbefugte Zugriffe deutlich, weil jeder Login neu verifiziert wird. Die Praxis zeigt, dass RBAC eine wichtige Rolle spielt, um sensible Systeme gezielter zu schützen. Inline-Quellenhinweis: Gegenüberstellungen zu Zero-Trust-Implementierungen finden sich in den zitierten VPN-Sicherheitsartikeln.
Zusammengefasst: Die Infrastruktur macht den VPN-Zugang zuverlässig, wenn Gateways sinnvoll isoliert, DNS robust abgesichert, Schlüsselmaterial regelmäßig rotiert und Zero-Trust-Prinzipien konsequent umgesetzt werden. Eine klare Topologie, automatisierte Schlüsselverwaltung und strikte Zugriffskontrollen sind der Kern für stabile Remote-Verbindungen. Für konkrete Schritte empfiehlt es sich, die abschnittsrelevanten Quellen zu prüfen, denn dort finden sich die praktischen Aktivierungspunkte und Konfigurationsbeispiele. Inline-Quellenhinweis: weiterführende Details zu DNS-Absicherung, Zertifikatslebenzyklen und Zero-Trust-Policies finden sich in den verlinkten Ressourcen. What ist Pure VPN 2026: Standorte, Protokolle und Datenschutz im Fokus
Sichere konfiguration: typische fehler beim VPN zugang vermeiden
Die sicherste VPN-Architektur nützt nichts, wenn Konfigurationen im Kleingedruckten schiefgehen. Der größte Teil der Risiken entsteht heute durch falsche Client- und Servereinstellungen, unklare Berechtigungen und lückenhafte Logs. Wer hier nicht sauber aufräumt, zahlt später mit Aufmerksamkeitsverlusten im Monitoring und unerlaubten Zugriffen.
Fehlerquellen auf klientenseite
Der Client ist oft die erste Schwachstelle. Eine falsch konfigurierte Verbindung, etwa eine veraltete Zertifikatskette oder eine fehlerhafte Hostprüfung, lässt Tunnel abrupt scheitern oder öffnet Hintertüren für Man-in-the-Middle-Angriffe. Ich habe mir dazu einschlägige Dokumentationen angesehen: Wenn das Zertifikat abgelaufen ist, verweigert der Client die Verbindung und der Administrator denkt, der Server sei das Problem. In der Praxis führt das zu wiederholten Verbindungsversagen, obwohl der Server ordnungsgemäß läuft. Zudem verursachen falsche Proxy- oder DNS-Einstellungen, dass Anfragen außerhalb des VPNs landen. Das gefährdet End-to-End-Verschlüsselung und Logging-Kohärenz. Vermeiden Sie daher strikte Zertifikatsvalidierung, klare Host-Checks und konsistente DNS-Auflösungen im Clientprofil. Zertifikatsprobleme beim Client sind oft die unscheinbarste, aber höchst gefährliche Fehlerquelle.
Fehlerquellen auf serverseite
Auf der Serverseite reicht schon eine schwache Authentifizierung oder eine unvollständige Protokollierung. Wenn Benutzerkonten unpassend privilegiert sind oder Gruppenrichtlinien fehlen, können zu viele Verbindungsversuche genehmigt werden. Das erschwert Detektion und Reaktion. Ein häufiger Fall ist auch eine nicht konsistente Routensteuerung: falsche Split-Tunnel-Einstellungen lassen nur Teilpfade verschlüsselt laufen, während andere direkt ins Netz gehen. Hier helfen klare Policy-Definitionen und eine strikte Zero-Trust-Implementierung. Eine klare rollenbasierte Authentifizierung reduziert Missbrauchspotenzial merklich.
Fehlkonfigurationen in erlaubnissen und logs
Logs sind das Alarmzentrum jeder VPN-Umgebung. Fehlen aber aussagekräftige Einträge oder werden Logs zu spät ausgewertet, entgeht dem SOC das Muster verdächtiger Verbindungen. Berechtigungen, Audit-Trails und Rotationen müssen sauber aufeinander abgestimmt sein. Eine häufige Falle: Fehlende Standard-Logformate oder zu kurze Speicherdauern. Dann fehlen Belege für spätere Analysen. Veröffentlichen Sie klare Zugriffsrichtlinien, standardisieren Sie Log-Labels und stellen Sie sicher, dass Logs unverändert dokumentieren, wer wann welche Ressourcen genutzt hat. Klare logs, klare verantwortlichkeiten, klare reaktionen.
Sicherheitslücken durch veraltete protokolle oder schwache verschlüsselung
Protokolle wie ältere VPN-Suiten bringen oft bekannte Schwachstellen mit sich. Wer auf veraltete Verschlüsselung setzt, riskiert Abhorchen oder Entschlüsselung durch Dritte. Moderne Standards setzen auf starke Verschlüsselung, perfect forward secrecy und robuste Authentifizierungsmethoden. Halten Sie Protokoll- und Cipher-Suiten aktuell, prüfen Sie regelmäßig die Unterstützungen von AES-256 oder vergleichbaren Algorithmen und vermeiden Sie unnötige Kompromisse bei der Schlüssellänge. Prüfen Sie außerdem, ob eine automatische Aushandlung von Protokollen nur sichere Optionen zulässt. Veraltete protocolole sind eine versteckte Gefahr, die oft erst spät entdeckt wird. Was ist a VPN anbieter fr deutschland und worauf du achten solltest
Danach bleibt die Praxis nüchtern: regelmäßige Audits, klare Verantwortlichkeiten und eine restriktive Standardkonfiguration. I crossed referenced documentation from einschlägigen Anbietern und Branchenreports, um typische Fallstricke zu identifizieren und passende Gegenmaßnahmen abzuleiten. Die Empfehlungen bleiben konsistent: Zertifikate sauber verwalten, Logs standardisieren, Protokolle aktuell halten und die Berechtigungen strikt nach dem Need-to-know-Prinzip ausrichten. Saubere konfiguration ist kein Nice-to-have, sie ist das Fundament sicherer Remote-Arbeit.
Für weiterführende Details empfehle ich, auf die Dokumentationen zu achten, die sich mit Zertifikatstrukturen, Logging-Standards und Protokollunterstützung befassen. Die verlinkten Quellen liefern konkrete Umsetzungsschritte, etwa wie man Zertifikate erneuert, Logs standardisiert oder veraltete Protokolle deaktiviert. Eine konsequente konfiguration zahlt sich in weniger störanfälligen VPN-tunneln aus.
Hinweis: Links auf der Zielseite können Affiliate-Links sein. Sie beeinflussen den Preisrahmen nicht, liefern aber oft zusätzliche Ressourcen. Wenn Sie eine bestimmte Lösung in Betracht ziehen, prüfen Sie stets, ob Sie innerhalb Ihrer Compliance-Vorgaben bleiben.
Quellenhinweis: Inline-Verweise auf die relevanten Analysen und Leitfäden finden sich in der verzeichnenden Sektion, etwa zu Zertifikatsverwaltung, Logging-Standards und Protokollunterstützung.
Geschwindigkeit vs sicherheit: wie VPN zugang performance beeinflusst
Ansage zuerst: Geschwindigkeit ist kein Nice-to-have, sondern eine Sicherheitsentscheidung. Der richtige Kompromiss hängt davon ab, wie viel Durchsatz Sie brauchen und wie breit das Netzwerk verteilt ist. Tunneling erzeugt Overhead, der Latenz erhöht und den Durchsatz reduziert. Wenn Sie das Protokoll gezielt wählen, lässt sich dieser Effekt oft steuern, ohne die Sicherheit zu kompromittieren. Was ist NordVPN kosten and how viel kostet NordVPN 2026 wirklich?
Protokollwahl, Latenz und overhead
Die Protokollwahl prägt den Durchsatz spürbar. Transportprotokolle wie UDP-basierte Varianten tendieren zu geringerer Latenz, während TCP-basiert mehr Mechanismen zur Fehlerkontrolle mitbringt. Der Overhead durch Verschlüsselung und Paket-Encapsulation wirkt sich direkt auf die nutzbare Bandbreite aus. In der Praxis bedeutet das: Eine schmalere, aber stabilere Verbindung kann bei großen Entfernungen Vorteile bringen, während lokale Verbindungen mehr Spielraum für komplexere Verschlüsselung bieten. In OpenVPN-Setups etwa fallen Unterschiede zwischen UDP und TCP deutlich ins Gewicht, besonders wenn Paketverluste auftreten. So lassen sich spürbare Engpässe vermeiden, indem man das passende Transportprotokoll antizipiert und ggf. auf UDP setzt, wo Stabilität nicht gefährdet wird. Der richtige kompromiss zwischen Latenz und Durchsatz entscheidet über die Praxisreife der VPN-Verwendung. I dug into the OpenVPN docs and observed that die Wahl von UDP häufig zu niedriger Latenz führt, während TCP sich besser verlässlich anfühlt, wenn Paketverluste das Netz belasten. Inline-Quelle: OpenVPN-Guide.
Mtu, fragmentation und keep-alives optimieren
MTU-Verhandlungen wirken direkt auf Fragmentierung und dadurch auf den Durchsatz. Eine zu großzügige MTU kann zu Fragmentierung führen, eine zu kleine MTU erhöht CPU-Overhead und erzeugt zusätzlich Latenz. Eine praxisnahe Empfehlung ist, MTU kontrolliert zu testen und bei Remote-Verbindungen oft auf moderate Werte zu setzen. Keep-alive-Einstellungen verhindern Verbindungsabbrüche bei längeren Idle-Phasen, können aber Traffic-Drift verursachen, wenn sie zu aggressiv eingestellt sind. Verwenden Sie klare Richtlinien für regelmäßige Rehandshakes, ohne unnötig häufige Frames zu erzeugen. Richtwerte für MTU-Tests helfen, fragmentierungsbedingte Verluste zu vermeiden. In Microsofts Anleitung zu VPN-Protokollen wird betont, wie Routing- und Remotezugriffseinstellungen die Stabilität beeinflussen. Inline-Quelle: Microsoft Learn.
Bandbreitenplanung in distributed remote teams
Wenn Teams global verteilt arbeiten, steigt der Bedarf an konsistenter Bandbreite. Planen Sie Puffer ein, damit Spitzenlasten nicht zu Ausfällen führen. Verteilte Teams profitieren von QoS-Policies, damit kritische Anwendungen Vorrang haben, selbst wenn VPN-Nutzungen gleichzeitig hoch sind. Berücksichtigen Sie Unterschiede in den Stadien der Netzwerkinfrastruktur der einzelnen Standorte und setzen Sie automatische Skalierung dort ein, wo möglich. Diese Voraussicht schützt vor unerwarteten Spitzenlasten. Die VPN-Sicherheit bleibt intakt, während die Performance stabil bleibt. Inline-Quelle: VPN-Secure Access.
Fazit: Geschwindigkeit und Sicherheit lassen sich vereinbaren, wenn Sie das Protokoll gezielt auswählen, MTU- und keep-alive-Einstellungen abstimmen und eine durchdachte Bandbreitenplanung anwenden. Besonders in verteilten Teams entfaltet sich der Nutzen, wenn Ressourcen intelligent verteilt werden. Eine praxisnahe Prüfliste hilft dabei, den Zustand regelmäßig zu überprüfen und Abweichungen früh zu erkennen. Eine klare Steuerung von MTU, Keep-alives und QoS schützt Performance, ohne Sicherheitsstandards zu gefährden.
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Für Details lesen Sie die verlinkten Ressourcen. Inline-Quellen dienen der Nachprüfbarkeit, zitierten Inhalte stammen aus den bereitgestellten Quellen. 10 VPN pläne im vergleich 2026: welche passt zu dir?
Was kommt als Nächstes: der Weg zu sicherer Fernarbeit mit VPN 2026
<Vorwärtsblick>VPN-Zugang wird künftig stärker als Grundbaustein gelten, nicht als bloße Zusatzlösung. In 2026 verschiebt sich der Fokus von reinen Verbindungen hin zu integrierter Zero-Trust-Architektur, flexibel skalierbaren Richtlinien und besseren Fehlerbehebungs-Tools. </Vorwärtsblick> Der zentrale Wandel besteht darin, dass Firmen VPN nicht nur als Tunnel sehen, sondern als Teil eines vernetzten Sicherheits-Ökosystems, das Identität, Gerätezustand und Netzwerksegmentierung zusammenführt. Versteht man das, reduziert sich der Verwaltungsaufwand und die Reaktionszeiten bei Vorfällen signifikant. Die Technik bleibt komplex, doch klare Richtlinien und automatisierte Checks mildern Risiken.
In 2026 sollten Unternehmen mindestens ein konkretes Ziel verfolgen: Mehr Transparenz über Verbindungsprozesse, stärkeres Patch-Management und schnellere Fehlersuche. Wenn Sie jetzt anfangen, dokumentieren Sie Verbindungswege, Verschlüsselungsstärken und Authentifizierungsarten. Dieses Setup erleichtert Audits und reduziert Sicherheitslücken. Die Auswirkungen zeigen sich in stabileren Remote-Sitzungen, weniger Ausfällen und klareren Eskalationswegen.
Backup strategy – Was Sie diese Woche versuchen sollten
- Prüfen Sie Ihre aktuelle VPN-Konfiguration auf Protokolle mit IKEv2 oder WireGuard und notieren Sie Verschlüsselungsstärke.
- Aktivieren Sie Multi-Faktor-Authentifizierung und überprüfen Sie Geräte-Compliance vor dem Verbinden.
- Dokumentieren Sie Verbindungszeiten, Fehlercodes und Lösungswege, damit das Team bei Problemen schneller handeln kann.