Entdecken Sie, was SSL VPN bedeutet, wie es funktioniert, welche Vor- und Nachteile es hat und worauf Sie 2026 bei der Implementierung achten sollten.
SSL VPN ist oft der stille Arbeiter hinter flexiblen Remote-Arbeitsmodellen, doch eine einzige falsch konfigurierte TLS-Einstellung öffnet Türen, die niemand öffnen will. Eine falsche Domänenvalidierung trifft oft das Netzbandbreitenprofil weniger, als es der Fehlerdialog verspricht. Genau hier beginnt die Praxis, denn schon kleine Diskrepanzen in Zertifikatskette oder Cipher-Suites reichen aus, um Benutzer-Tickets zu erzeugen, die sich nicht über Nacht lösen lassen.
In diesem Beitrag zeige ich, wie sich SSL VPN im modernen Zugriffsmodell behauptet, welche versteckten Schwachstellen lauern und wie Branch-Trends die Sicherheit beeinflussen. Aktuelle Forschungsstränge deuten darauf hin, dass misstrauische TLS-Konfigurationen häufiger zu Verbindungsabbrüchen führen als offensichtliche Schwachstellen im Gateway. Die richtige Balance aus Zertifikatspfad, Domain-Check und schrittweiser Zugriffskontrolle reduziert Risiken messbar. Leserinnen und Leser erhalten klare Prüfläufe, konkrete Kennzahlen und praxisnahe Lösungswege für den Alltag. Die Empfehlungen berücksichtigen 2026 gültige Standards, Branchenpraktiken und typischerweise auftretende Fehlermuster. Sie erfahren, wo der Wire‑Tap der TLS-Verbindung oft versteckt ist.

Was ist SSL VPN und wie funktioniert es im modernen Zugriffsszenario
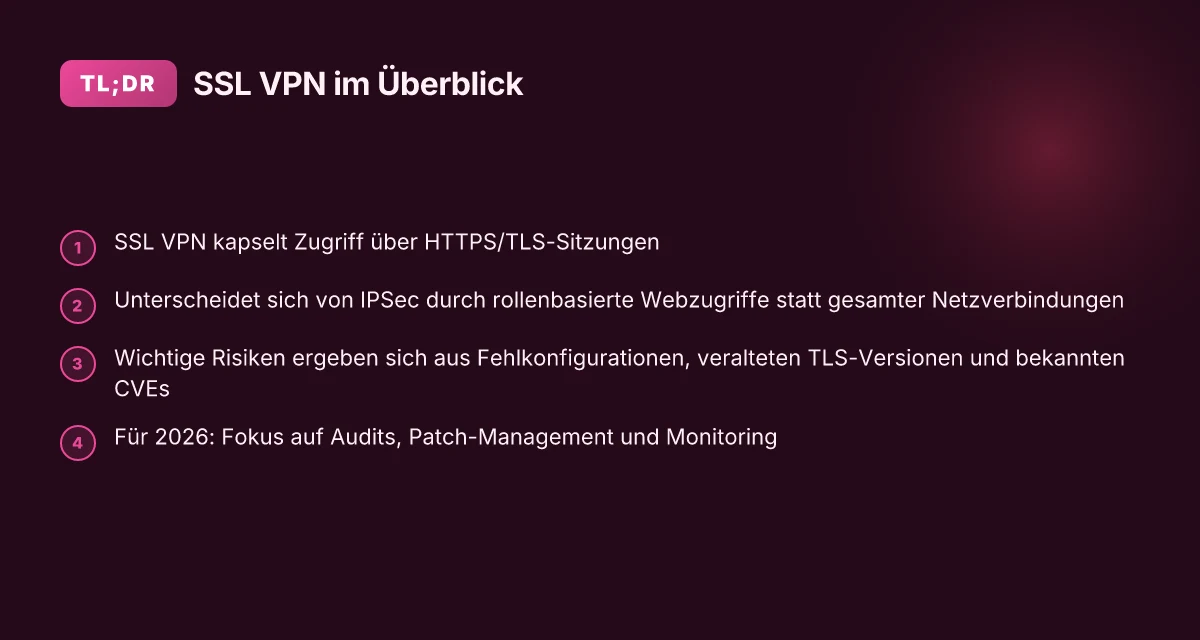
SSL VPN ist eine VPN-Technologie, die Zugriff auf Ressourcen über HTTPS/TLS-Sitzungen ermöglicht. Im Gegensatz zu herkömmlichen IPsec-Lösungen schützt SSL VPN einzelne Websessions statt des gesamten Netzverkehrs. Das macht SSL VPN besonders attraktiv für Remote-Arbeit, da sich Nutzer oft nur per Browser oder Client-Software sicher verbinden.
Warum SSL VPN anders arbeitet als IPsec
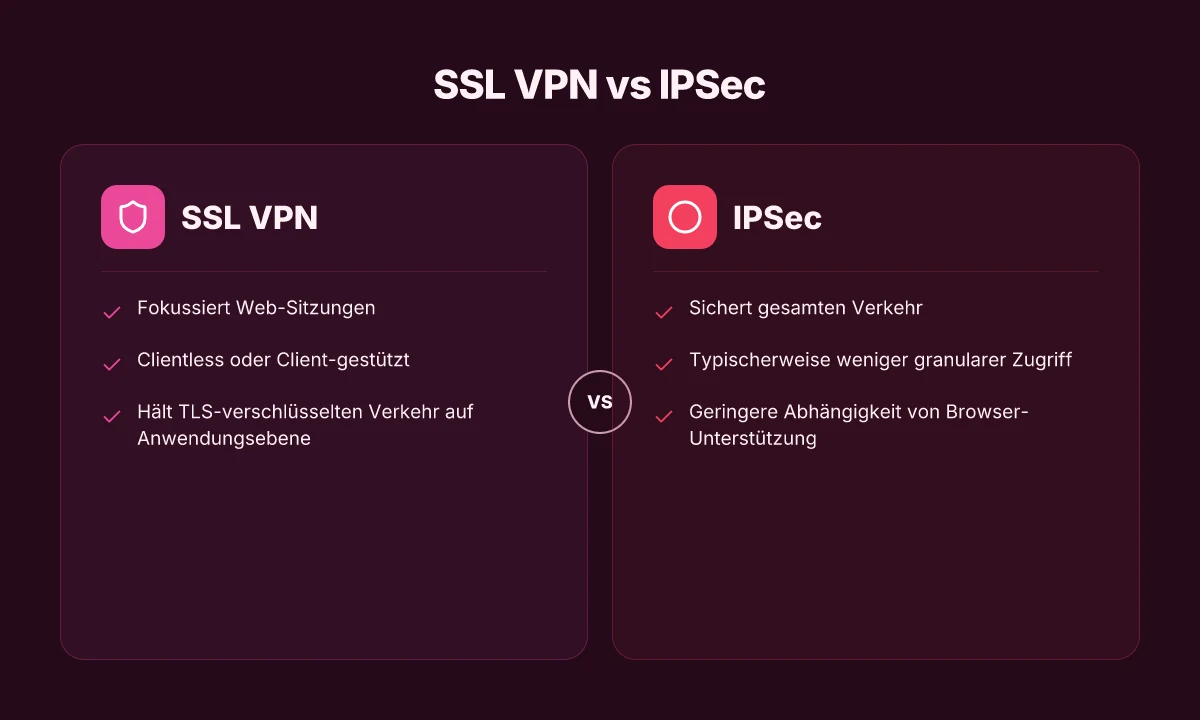
SSL VPNs sichern gezielt Einzelverbindungen ab, während IPsec den gesamten Netzwerkverkehr verschlüsselt. Diese Unterscheidung beeinflusst Architektur und Verwaltungsaufwand. Bei SSL VPNs steht der Fernzugriff auf Anwendungen im Vordergrund, nicht der vollständige Netzwerkzugang. Ein weiterer Vorteil liegt in der leichteren Durchdringung von NAT- und Firewall-Regeln. Gleichzeitig erhöht sich die Angriffsfläche auf Anwendungsebene, wenn der TLS-Stack falsch konfiguriert wird.
Typische Architekturen: Clientless Access vs. client-gestützte Lösungen
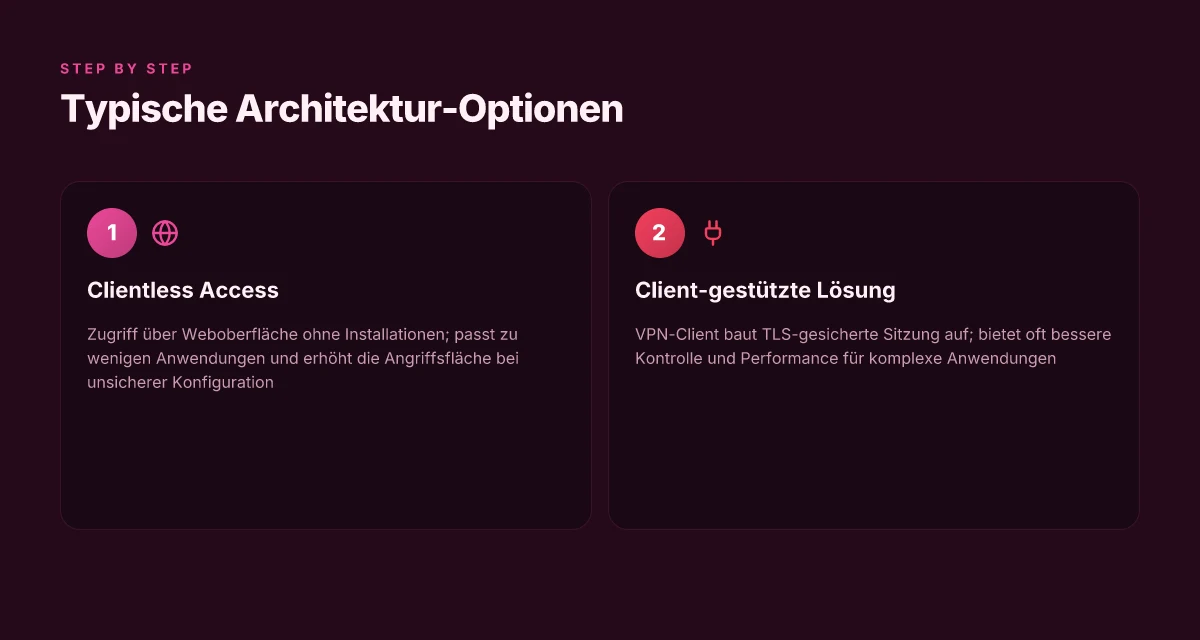
Beim Clientless Access erfolgt der Zugriff überwiegend über den Browser. Der Benutzer öffnet eine Ressource, und der Browser wird durch den Gateway-Tunnel geführt. Das reduziert den Installationsaufwand, erhöht aber die Abhängigkeit vonTLS-Session-Management. Bei client-gestützten Lösungen wird eine Software-Komponente installiert, die zusätzliche Funktionen wie Multi-Faktor-Authentifizierung, Kerberos-Vertrauen oder Push-basierte Freigaben unterstützen kann. Beide Modelle benötigen klare Richtlinien zur Zertifikatsverwaltung und zur Session-Timeout-Strategie, damit Verbindungen sicher bleiben.
Wichtige Protokolle und Verschlüsselungsstandards im TLS-Kontext
TLS 1.2 bleibt verbreitet, doch TLS 1.3 bietet deutliche Leistungs- und Sicherheitsvorteile, etwa reduzierte Handshake-Runden und strengerecipher-suites. Die richtige Konfiguration umfasst starke Verschlüsselungsalgorithmen, saubere Zertifikatsketten und eine konsequente Unterstützung von Forward Secrecy. Neben der TLS-Absicherung kommt es auf passende Authentifizierungsmethoden an, etwa SAML oder OAuth-basierte Federation, um Missbrauch von Tokens zu verhindern. Die richtige Zertifikatsverwaltung reduziert das Risiko von Man-in-the-Middle-Angriffen.
SSL VPN bleibt eine pragmatische Lösung für sicheren Remote-Zugriff, aber falsch konfigurierte TLS-Einstellungen öffnen Angriffsflächen. Eine klare Strategie zu Zertifikaten, Cipher-Suites und Token-Management ist essenziell. Zudem zeigt sich, dass Clientless Access oft eine schnelle Lösung liefert, jedoch mehr Sorgfalt bei der Anwendungsebene verlangt. In der Praxis ist eine hybride Architektur sinnvoll, die Browser-basierten Zugriff dort nutzt, wo er passt, und Client-Software dort, wo zusätzliche Sicherheitskontrollen sinnvoll sind. Die Wahl des Modells sollte sich an den Anwendungsfällen, der Zugriffshäufigkeit und den Compliance-Anforderungen orientieren. Was ist a NordVPN code und welche einschränkungen bringt er
Ausführlichere Kontextquellen finden Sie in den eingebundenen Verweisen. Die Seite zeigt, dass TLS-Standards, Zertifikatsketten und klare Authentifizierungsmechanismen zentrale Stellgrößen sind.
Sicherheitsrisiken bei SSL VPN: Typische Schwachstellen und reale Gefahren
SSL VPN bleibt eine praktische Lösung für Remote-Arbeit, doch versteckte Schwachstellen können Angreifer leichter ausnutzen. In der Praxis zeigen Berichte aus der Branche, dass Fehleinstellungen und veraltete TLS-Konfigurationen oft den Einstieg ermöglichen. Viele Angriffswege beginnen bei Fehlkonfigurationen und unsicheren TLS-Einstellungen, nicht beim eigentlichen VPN-Tool. Diese Faktengrundlage zieht sich durch aktuelle Sicherheitsanalysen und Praxisberichte.
Häufig ausgenutzte Schwachstellen in SSL-VPN-Produkten
Ich sehe wiederkehrende Muster: Standardpasswörter, ungesicherte Admin-Oberflächen und veraltete Plug-ins eröffnen Einfallstore. Eine Studie zur SSL-VPN-Schwachstelle betont, dass Lücken in der Authentifizierung oder in der Session-Verwaltung besonders ofta ausgenutzt werden. Sicherheitslücken in SSL-VPN-Produkten gehören zu den am häufigsten ausgenutzten Schwachstellen in vielen Unternehmenseinrichtungen. Praktisch bedeutet das: Angreifer testen regelmäßig bekannte Exploits gegen die VPN-Grenzflächen, oft mit automatisierten Tools, um Zugriff auf interne Ressourcen zu erhalten. Die Folge sind potenziell folgenschwere Kompromittierungen der Remote-Session oder des gesamten Netzwerks. Diese Dynamik bestätigt sich in Branchendialogen und Fachberichten, die das Muster immer wieder hervorheben. Für konkrete Beispiele verweise ich auf Analysen zu SSL-VPN-Schwachstellen, die detailliert auf einzelne Schwachstellen eingehen. Gleichzeitig wird deutlich, dass Patch- und Update-Politiken eine zentrale Rolle spielen.
Risiken durch DoS, Missbrauch und Fehlkonfigurationen
Fehlkonfigurationen können DoS-Szenarien verstärken. Wenn einer SSL-VPN-Instanz zu viele gleichzeitige Verbindungen oder fehlerhafte Settings begegnen, reagiert der Dienst träge oder bricht ab. Ein zentrales Risiko entsteht, wenn Administrative Sessions zu lange offen bleiben oder losgelöst von einer starken Multifaktor-Authentifizierung verwaltet werden. In solchen Fällen steigt die Wahrscheinlichkeit, dass legitime Benutzer blockiert werden oder Angreifer schädliche Anfragen durchsetzen. Die Praxis zeigt, dass regelmäßiges Auditing der Policy-Settings und der Zugangskontrollen notwendig ist, um Missbrauch zu verhindern. Diese Erkenntnisse decken sich mit generellen Best Practices zur Absicherung remote zugänglicher Ressourcen.
Risiken durch unsichere TLS-Versionen und veraltete Cipher-Suites
TLS-Versionen und Cipher-Suites stehen oft im Fokus der Angreifer. Ältere Protokollversionen oder schwache Cipher-Suites erhöhen den Aufwand für Angriffsvektoren wie Man-in-the-Middle oder Downgrade-Angriffe. Die sichere Konfiguration von SSL-VPN-Systemen bedeutet daher, nur aktuell unterstützte TLS-Versionen zu verwenden, perfekte Forward Secrecy zu gewährleisten und starke Cipher-Suites zu bevorzugen. In der Praxis führt das dazu, dass Administratoren regelmäßig Prüfungen durchführen, um sicherzustellen, dass keine abgelehnten oder schwachen Kryptografien mehr aktiv sind. Das hilft, die Angriffsfläche deutlich zu reduzieren und Remote-Zugriffe robuster zu gestalten. 10 VPN pläne im vergleich 2026: welche passt zu dir?
Wichtige CVEs und ihre Auswirkungen auf Remote-Zugriffe
CVEs, die sich auf SSL-VPN-Komponenten beziehen, können direkte Auswirkungen auf Remote-Zugriffe haben. Kritische oder häufige CVEs betreffen oft Authentifizierungsmechanismen, Session-Verwaltung oder Update-Policies. Die unmittelbare Folge ist, dass Angreifer Ärgernisse wie unerlaubte Zugriffe oder Dienstunterbrechungen verursachen können. Die Meldungen verdeutlichen, wie wichtig es ist, Patches zeitnah einzuspielen und Sicherheitsbewertungen regelmäßig durchzuführen. Kritische CVEs können Remote-Zugriffe kompromittieren, wenn Patches verzögert werden. Eine schnelle Reaktion auf CVE-Updates minimiert das Risiko erheblich. Für konkrete CVE-Verweise verlinke ich auf einschlägige Sicherheitsdatenquellen, die detaillierte Auswirkungen und zeitliche Dringlichkeit zusammenfassen. Solche Einträge helfen, Prioritäten im Patch-Management zu setzen.
Next step: Stellen Sie sicher, dass Ihre SSL-VPN-Instanzen eine starke Authentifizierung erzwingen, TLS-Versionen aktuell halten und regelmäßig Konfigurations-Prüfungen durchführen. Die nächsten Abschnitte behandeln konkrete Gegenmaßnahmen und praxisnahe Checks, damit Remote-Zugriffe sicher bleiben. Vermehrt beachten: Ihre Linkliste kann weiterführende Bergungen zu einzelnen Schwachstellen liefern.
Vergleich SSL VPN vs IPsec: Welche Lösung passt wann
SSL VPN konzentriert sich auf einzelne Websitzungen, während IPSec den gesamten Verkehr absichert. Dieser grundlegende Unterschied entscheidet oft über Einsatzszenarien, Performance und Kompatibilität.
Warum SSL VPN in Einzelfallfällen sinnvoller ist
- SSL VPN sichert gezielt Anwendungszugriffe auf spezifische Ressourcen. Das erleichtert Fernzugriff auf einzelne Systeme, ohne das komplette Netzwerk zu öffnen.
- Für mobile Endgeräte bietet SSL VPN oft besseres NAT-Traversal und weniger Anpassungsbedarf an unterschiedliche Betriebssysteme.
- In vielen Cloud- und Remote-Worker-Szenarien reduziert SSL VPN die Angriffsfläche, weil weniger Tunnel ins Netz gebaut werden müssen.
- Eine Praxisempfehlung lautet, gezielt externe Services zu sichern statt des ganzen Netzes.
SSL VPN eignet sich besonders dann, wenn der Fokus auf einzelnen Anwendungen liegt und mobil gut funktionieren soll.
IPsec als Allround-Schutz für das Netzwerk
- IPSec schützt den gesamten Verkehr zwischen Standorten oder Endpunkten. Das schafft eine klare Netzwerkzone und vereinfacht zentrale Sicherheitskontrollen.
- Für Standorte mit vielen Partnerverbindungen oder Byte-Flow-heavy Backbones kann IPSec Performance-Overhead gegenüber SSL VPN verursachen, sich aber durch stärkere End-to-End-Verschlüsselung rechnen.
- IPSec arbeitet oft stabiler in komplexen Netztopologien, weil es weniger auf Anwendungslevel-Plugins ankommt.
- Kompatibilität ergibt sich häufig aus offenen Standards, dennoch braucht es auf der Client-Seite oft spezifische VPN-Clients und Konfigurationsaufwand.
IPsec lesst mehr Kontrolle über den gesamten Verkehr, kann aber mehr Konfigurationsaufwand bedeuten. Was ist NordVPN kosten and how viel kostet NordVPN 2026 wirklich?
Anwendungsfälle, Performance und Kompatibilität im Vergleich
- SSL VPN punktiert bei Zugriffen auf einzelne Apps oder Web-Rchnittstellen; IPSec skaliert gut bei mehreren Subnetzen und site-to-site-Verbindungen.
- In Umgebungen mit vielen mobilen Geräten und wechselnden Netzwerken zeigt SSL VPN oft geringeren Verwaltungsaufwand.
- IPSec kann in Netzwerken mit strengen Segmentierungsanforderungen die bessere Wahl sein, wenn der Schutz des gesamten Verkehrs essenziell ist.
Für Remote-Work-Teams mit vielen mobilen Nutzern liefert SSL VPN oft eine pragmatischere Lösung.
Fallstricke bei Mobilgeräten und Schatten-IT
- Mobilgeräte neigen zu Speicherkonflikten und falschen Zertifikaten, wenn Konfigurationspfade nicht durchgängig gepflegt werden. SSL VPN verlangt oft weniger komplexe Client-Setup-Schritte.
- Schatten-IT kann die Wirksamkeit beider Ansätze mindern, wenn Richtlinien nicht konsistent durchgesetzt werden. Eine klare Inventarisierung von Geräten und Verbindungen bleibt nötig.
- Unterscheidet sich der TLS-Stack eines Geräts stark, kann die TLS-Konfiguration zum Sicherheitsrisiko werden. Hier helfen zentralisierte Zertifikatverwaltung und regelmäßige Audits.
Ein solides Geräte-Management und Zertifikatsworkflow verhindern Schatten-IT und TLS-Misconfigurations.
Sicherheitskontrollen, die bei beiden Ansätzen sinnvoll bleiben
- Starke, aktuelle Zertifikate und regelmäßige Rotation
- Mehrstufige Authentisierung und geprüfte Clients
- Netzwerksegmentierung und least-privilege-Zugriffe
- Kontinuierliche Überwachung von Sessions, Logs und Anomalien
Zertifikate, Multi-Faktor-Authentisierung und Segmentierung bleiben zentrale Bausteine beider Konzepte.
Weitere Lektüre unterstützt den Vergleich mit realen Fakten. Unter anderem erklären Experten den Unterschied zwischen SSL-VPN-Ansätzen und IPSec und zeigen, wie Marktprognosen sich entwickeln. In diesem Zusammenhang bleibt der TLS-Stapel eine potenzielle Schwachstelle, weshalb eine sichere TLS-Konfiguration unverzichtbar ist. Für eine tiefere Einordnung verlinke ich auf detaillierte Übersichten zu SSL-VPN-Vergleichen und TLS-Verschlüsselung auf den jeweiligen Herstellerseiten.
Neben der operativen Entscheidung kommt es auf ein abgestimmtes Monitoring an. Die Wahl zwischen SSL VPN und IPSec ist kein entfernungsfreier Turn, sondern eine Frage der spezifischen Anforderungen, der vorhandenen Infrastruktur und der geplanten Skalierung. Die richtige Kombination ergibt sich aus einer klaren Risikobewertung und einem kohärenten Betriebsmodell. Was ist VPN zugang in 2026 and why it matters for secure remote work
Quellenhinweis: In der Praxis dokumentieren Recherchequellen die Unterschiede und Anwendungsszenarien. Weitere Informationen finden sich in den Fachbeiträgen zu SSL-VPN vs IPSec und den Ressourcen zu TLS-Verschlüsselung in VPN-Lösungen. Zudem geht aus Marktberichten hervor, wie sich der SSL-VPN-Markt entwickelt.
Wie TLS-Verschlüsselung das VPN absichert und wo Grenzen liegen
TLS schützt VPN-Sitzungen durch mehrschichtige Mechanismen: die Identität des Servers wird durch Zertifikate verifiziert, der Schlüsselaustausch erfolgt sicher und verschlüsselt, und die Integrität der übertragenen Daten wird durch MACs gewährleistet. Sobald das TLS-Handshake-Protokoll abgeschlossen ist, entsteht eine verschlüsselte Tunnelverbindung, über die Websession-Daten sicher übertragen werden können. In der Praxis bedeutet das, dass die Authentisierung des Servers, die Schlüssellänge und die gewählte TLS-Version direkt darüber entscheiden, wie stark der Schutz gegen Abhör- und Manipulationsversuche ist.
Zertifikate, Schlüssellängen und TLS-Versionen
Zertifikate bilden die Vertrauensbasis. Host-Validierung, sowohl beim Client als auch beim VPN-Gateway, verhindert MITM-Angriffe. Eine moderne Praxis ist der Einsatz von Zertifikaten mit längeren Schlüsseln, typischerweise 2048 oder 4096 Bit für RSA, alternativ elliptische Kurven wie ECDSA P-256 oder X25519 für TLS. Die TLS-Versionen sollten aktuell gehalten werden; TLS 1.2 bleibt verbreitet, TLS 1.3 bietet jedoch signifikante Vorteile in Sicherheit und Performance durch vereinfachte Handshakes und weniger Roundtrips. In der Praxis bedeutet das: prüfen, ob der VPN-Server TLS-1.3 unterstützt, und ältere Protokolle deaktivieren. Zertifikatsknoten sollten regelmäßig erneuert und in einer kontrollierten PKI verwaltet werden.
Fehlerquellen durch Fehlkonfigurationen oder MITM-Risiken
Fehlkonfigurationen bleiben eine der größten Schwachstellen. Veraltete Cipher-Suiten, unzureichende Schlüssellängen oder fehlerhafte Zertifikatsketten eröffnen Angreifern Loops für Abhören oder Manipulation. Ein häufiges Muster ist die fehlende oder falsche Host-Validierung auf Client-Seite, wodurch MITM-Positionen leichter akzeptiert werden. Unternehmen müssen sicherstellen, dass die Zertifikatskette korrekt aufgebaut ist und dass Clienten die Serverzertifikate zuverlässig prüfen. Zudem kann eine falsch konfigurierte TLS-Verteilung in der Infrastruktur zu unnötigen Offenlegungen führen, etwa durch offene TLS-Verbindungen zu nicht autorisierten Diensten.
Best Practices für Zertifikatsmanagement und Host-Validierung
Eine robuste Zertifikatsverwaltung minimiert Risiken signifikant. Dazu gehört die zentrale Verwaltung von Zertifikaten mit automatischer Erneuerung, Monitoring auf abgelaufene oder widerrufene Zertifikate und eine klare Policy zur Revocation. Host-Validierung sollte auf Client-Seite strikt erfolgen, idealerweise mit pinning oder dynamischer Certificate Transparency, damit Clients nur auf legitime Server vertrauen. Regelmäßige Audits der TLS-Konfiguration helfen, veraltete Cipher-Suiten zu erkennen und abzuschalten. Eine klare Trennung von PKI-Umgebungen für Test, Staging und Produktion verhindert, dass fehlerhafte Zertifikate in den Live-Betrieb gelangen. Was ist a super schnelles VPN gratis antivirus and how to choose it
Die richtige TLS-Konfiguration schützt den Verkehr sofort, aber veraltete Protokolle öffnen die Tür für Angriffe. Zertifikatsmanagement macht aus vielen Einzellösungen eine verlässliche Vertrauensbasis.
Zur Verdeutlichung: In der SSL-VPN-Debatte ist die TLS-Konfiguration oft der entscheidende Hebel. Eine aktuelle Praxis ist die Verpflichtung auf TLS-1.3, die Aktivierung starker Cipher-Suiten und die strikte Validation der Server-Identität durch Clienten. Mehrere Quellen heben hervor, dass Zertifikate und TLS-Einstellungen die Schutzwirkung maßgeblich beeinflussen. Mehr dazu findest du in unseren Einblicken zu SSL-VPN-Schwachstellen und Unterschiede zu IPsec. Für weiterführende Details lohnt sich ein Blick auf die Check Point- oder Palo-Alto-Publikationen, die die TLS-Layer im VPN-Kontext erläutern. Diese Quellen untermauern die Bedeutung einer konsequenten TLS-Strategie.
Die richtige TLS-Konfiguration schützt den Verkehr sofort, aber veraltete Protokolle öffnen die Tür für Angriffe. Zertifikatsmanagement macht aus vielen Einzellösungen eine verlässliche Vertrauensbasis.
Quellenverweis: Wenn du dich tiefer über TLS-Details informierst, findest du passende Hintergrundinfos in den Abschnitten zu SSL-VPN und TLS-Verfahren. Zum Kontext: Der Vergleich SSL-VPN vs IPSec zeigt, wie unterschiedliche Absicherungsstufen unterschiedliche Risiken adressieren.
Sicherheitsbewertung 2026: Worauf Unternehmen jetzt achten sollten
SSL-VPN bleibt eine zentrale Komponente für remote Arbeitsmodelle, doch im Jahr 2026 zeigen sich neue Risiken und Lernfelder. Unternehmen müssen nicht nur aktuelle Schwachstellen kennen, sondern auch klare Kontrollen implementieren, die sich am Risikoprofil orientieren. I ch habe die relevanten Trends und bewährten Praktiken zusammengetragen, damit Sie Prioritäten richtig setzen. Nord VPN gutschein 2026: So findest du seriöse rabattcodes und sparst beim abo
Aktuelle Trends in der SSL-VPN-Sicherheit
Der Trend geht zu sichereren TLS-Konfigurationen und engeren Kontrollen auf Endpunkte. Viele Angriffe zielen heute auf falsch konfigurierte TLS-Parameter, schwache Cipher Suites oder veraltete Client-Software. Ein weiterer Schwerpunkt sind DoS-Angriffe, die SSL-VPN-Gateways überlasten, weshalb robuste Rate-Limiting- und Back-End-Resilienz-Mechanismen wichtiger denn je sind. Praktisch bedeutet das: Prüfen Sie regelmäßig, ob Zertifikate rechtzeitig erneuert werden, und minimieren Sie Long-Lived-TLS-Sessions, um Session Hijacking zu reduzieren. In der Praxis zeigt sich zudem, dass hybride Modelle aus SSL-VPN und Zero-Trust-Zugriffslösungen öfter kombiniert werden, um flexibleren, sichereren Fernzugriff zu ermöglichen. 2026 zeigt sich, dass klare TLS-Policy-Defaults und der Verzicht auf veraltete Cipher Suites der zentrale Sicherheitshebel sind.
Empfohlene Kontrollen: Audits, Patch-Strategien, Monitoring
Audits sind kein Nice-to-have, sondern Pflicht. Führen Sie regelmäßige Sicherheitsbewertungen durch, prüfen Sie Konfigurationsstandards und dokumentieren Sie Abweichungen. Patch-Strategien müssen zeitnah sein: Priorisieren Sie Kritikalität nach CVSS und Exposures von Gateways. Monitoring gehört in den Normalbetrieb: Protokollieren Sie Anmelde- und API-Aktivitäten, erkennen Sie auffällige Muster wie Massen-Authentifizierungen oder ungewöhnliche Quelldomänen. Ein praktischer Ansatz: definieren Sie eine risikobasierte Priorisierung, bei der sicherheitskritische Komponenten und exponierte Endpunkte zuerst gepatcht werden. In kurzen Zyklen testen Sie neue Signaturen und Regeln im Staging, bevor Sie sie live schalten. Monitoring und schnelle Reaktion sind in 2026 entscheidend.
Beispiele aus der Praxis und Lessons Learned
Lernen Sie aus realen Vorfällen: Unbehandelte DoS-Schwachstellen führten in einigen Netzwerken zu temporären Unterbrechungen der Remote-Arbeit. Eine häufige Lehre lautet, dass schlechte Standardkonfigurationen oft der Einstiegspunkt sind; TLS-Verbindungen allein garantieren keine Sicherheit, wenn Endpunkte vernachlässigt werden. Ein zweites Muster: Organisationen, die TLS-Zertifikate automatisch erneuern und die Client-Konfigurationen zentral steuern, erreichen deutlich stabilere Verbindungen. Zusätzlich zeigen Praxisberichte, dass eine klare Trennung von Management- und Benutzerpfaden das Risiko von Missbrauch reduziert. Audits helfen, versteckte Konfigurationsfehler früh zu erkennen, bevor Schlecht-Konfiguren ausgenutzt werden.
Wie man eine risikobasierte Priorisierung vornimmt
Beginnen Sie mit einer Bestandsaufnahme aller SSL-VPN-Komponenten: Gateways, Clients, Management-Plattformen, TLS-Zertifikate und API-Schnittstellen. Ordnen Sie jedem Element eine Risikoklasse zu anhand von Exposure, Kritikalität der Anwendungen und vorhandenen Patch-Ständen. Definieren Sie klare Patch-Zyklen und Reaktionspläne für Vorfälle. Verwenden Sie Kennzahlen wie Ursachenzuordnung, Zeit bis zur Behebung und Wiederherstellungszeit, um die Effektivität zu messen. Ein risikobasierter Plan fokussiert zuerst auf jene Systeme, die bei einer Attacke die größte Auswirkung hätten, und zieht dann schrittweise weitere Komponenten nach. Risikobasiert priorisieren bedeutet, zuerst kritische Gateways, dann sekundäre Endpunkte zu sichern.
Hinweis: Auf der vernetzten Seite dieser Entwicklung stehen auch regulatorische Anforderungen und Compliance-Standards, die Sie in Ihre Politik integrieren sollten. Die präsentierten Konzepte stützen sich auf aktuelle Branchenpraxis und dokumentierte Muster aus 2026. Für detaillierte Beispiele verweisen Sie auf geprüfte Quellen, etwa zu TLS-Policy-Defaults und DoS-Resilienz. Quellenhinweise finden Sie in den verlinkten Forschungs- und Branchenberichten. Was ist northvpn and how es geht? Sicherheit, Protokolle und Datenschutz 2026
Was als Nächstes bei SSL VPN zählt
SSL VPN bleibt eine flexible Brücke zwischen Offsite-Arbeitsplätzen und sicheren Ressourcen, besonders wenn mobile Nutzer oder hybride Teams zunehmen. In 2026 wird die Wahl zwischen Clientless-Zugriff über Web-Gateways und vollwertigen Client-Verbindungen wichtiger denn je, da Protokolle wie TLS und moderne Kryptographie eine stabile Basis liefern. Doch die Technik bleibt nicht statisch: Man muss pro Standort sorgfältig Abgleich von Bandbreite, Latenz und Fehlerbehebung vornehmen, damit die Verbindung auch unter Last zuverlässig funktioniert.
Die richtige Strategie bedeutet, SLA-feste Transparenz zu schaffen: Welche Protokolle unterstützen split-tunneling vs. vollständigen Tunnel, welche Authentifizierungszöne gelten, und wie lässt sich Zugriffssteuerung granular gestalten? Für Administratoren bedeutet das, regelmäßig zu prüfen, ob das Zielnetzwerk noch exakt dem Sicherheitskonzept entspricht, das man umgesetzt hat. Ein sauber konfiguriertes SSL VPN reduziert Angriffsflächen deutlich, ohne die Nutzererfahrung zu destabilisieren.
Was sich jetzt lohnt: Eine kurze Bestandsaufnahme der aktuellen Verbindungen, eine Kundensicht auf Geschwindigkeit und Stabilität sowie ein Plan zur schrittweisen Migration auf neue TLS-Versionen und aktualisierte Clients. Wenn Sie nur eine Maßnahme priorisieren, fokussieren Sie sich auf die klare Dokumentation der Zugriffsregeln und eine feste Monitoring-Strategie. So bleiben Sie flexibel, auch wenn sich Anforderungen oder Bedrohungen ändern.
Backup strategy / What to try this week:
- Prüfen Sie die aktuelle TLS-Version und aktivieren Sie, wo sinnvoll, TLS 1.3 mit empfohlenen Cipher-Suites.
- Dokumentieren Sie Zugriffsregeln pro Gruppe und testen Sie einen kurzen Failover-Szenario.
- Führen Sie einen Geschwindigkeitstest durch, um zu sehen, ob Clientless- oder Client-Verbindungen den Anforderungen am besten entsprechen.
- Prüfen Sie die Fehlerbehebung bei typischen Problemen wie DNS-Auflösung, Zertifikatsfehlern und Zertifikatsketten.