Erfahren Sie, wie northvpn Sicherheit, Protokolle und Datenschutz balanciert. Klarer Überblick über Verschlüsselung, Audit-Status und typische Schwachstellen.
In der Sicherheitsarchitektur von northvpn zählt kein Marketingtrommelwirbel, sondern der konkrete Aufbau: AES-256-GCM Verschlüsselung, ein stabiler Handshake-Prozess und klare, auditierbare Logs. Eine einzige Fehlkonfiguration im Protokoll-Handshake genügt oft, um den gesamten Tunnel anfällig zu machen. Bei vielen Nutzern ist zudem der Austausch von Schlüsseln und Sessions der Knackpunkt, nicht die Verschlüsselung per se.
Dieser Artikel rückt erstmals die Audit-Nachweise ins Zentrum: Welche Drittzertifizierungen existieren, wie regelmäßig Berichte veröffentlicht werden und welche Schattenseiten wie Logging-Details wirklich beeinflussen. Zwischen Transparenzberichten und praktischer Sicherheit liegt oft eine Kluft, die sich in konkreten Audit-Kontrollen zeigt. Leserinnen und Leser erhalten anhand konkreter Protokoll- und Log-Standards eine faktenbasierte Bewertung, inklusive potenzieller Risiken und humildem Blick auf Performance-Faktoren wie Verbindungsaufbauzeiten und Throughput. Audit-Nachweise helfen, echte Sicherheit messbar zu machen.

What is northvpn und warum es auf sicherheit ankommt
Nordvpn positioniert sich als VPN-Anbieter mit einem Fokus auf Privatsphäre, Transparenz und sichere Verbindungswege. Die Sicherheitsversprechen drehen sich um eine No-Logs-Politik, starke Verschlüsselung und Zusatzfunktionen wie Kill Switch, Obfuskation und Multi-Hop. Die Frage bleibt, wie zuverlässig diese Behauptungen sind und wie offen der Anbieter tatsächlich Audits kommuniziert.
Was bedeutet No-Logs in der Praxis
No-Logs bedeutet, dass der Betreiber möglichst wenig bis gar keine Nutzerdaten speichert. In der Praxis unterscheiden sich Formulierungen je nach Kontext. Ein wichtiger Aspekt ist dabei die Transparenz: Werden interne Prüfungen öffentlich dokumentiert oder nicht? Deutsche Nutzer legen Wert darauf zu wissen, welche Datenarten erfasst werden könnten, wie lange sie gespeichert würden und wer Zugriff darauf hat. I noted that NordVPN has claimed independent auditing of its no-logs policy, doch öffentlich zugängliche Prüfberichte fehlen oft oder sind schwer auffindbar. Transparenz bei Audits ist der Knackpunkt für das Vertrauen deutscher Nutzer.
Schlüsselbegriffe, die Sicherheitsentscheidungen beeinflussen
- No-Logs: Minimaler Datenspeicher, idealerweise keine Nutzungs- oder Verbindungsdaten.
- Kill Switch: Trenne die Internetverbindung automatisch, falls das VPN die Verbindung verliert. So bleiben echte IP-Adresse und DNS-Anfragen verborgen.
- Obfuskation: Versteckt VPN-Verkehr als normalen Verkehr, um Erkennung oder Blockaden zu erschweren.
- Multi-Hop: Verbindet dich durch mehrere VPN-Server hintereinander, erhöht die Komplexität von Abhör- oder Logging-Szenarien. Diese Funktionen haben Auswirkungen auf Sicherheit, Latenz und Zuverlässigkeit. In der Praxis bedeutet das: Mehrschichtige Absicherung geht oft mit höheren Latenzen einher, doch erhöht sie die Schwierigkeit von Abhör- oder Zensurversuchen.
Warum Audits und Transparenz besonders wichtig sind
Audits liefern unabhängige Belege dafür, dass No-Logs tatsächlich umgesetzt werden. Ohne öffentlich einsehbare Prüfberichte bleibt vieles interpretationsoffen. Für eine tech-affine Leserschaft in Deutschland zählt vor allem: Wer führt das Audit durch, was wurde geprüft und welche Kriterien galten? Eine klare Dokumentation stärkt das Vertrauen, dass die Versprechen nicht nur Marketing sind.
Transparente Audits definieren die Vertrauensbasis für deutsche Nutzer. Kill Switch und Multi-Hop erhöhen die Sicherheit, können aber die Performance belasten.
Quellenhinweis: Die Behauptung, dass No-Logs unabhängig geprüft wurden, wird in der Berichterstattung diskutiert. Konkrete Prüfberichte sind oft nicht öffentlich frei zugänglich. Für weiterführende Details verlinke ich auf Berichte zu Audits und zur No-Logs-Dokumentation. Siehe: NordVPNs eigene Ausführungen zur Prüfung der No-Logs-Politik sowie weiterführende Diskussionen zu den auditierbaren Aspekten. Nord VPN gutschein 2026: So findest du seriöse rabattcodes und sparst beim abo
Northvpn protokolle im vergleich: welche verschlüsselung steckt dahinter
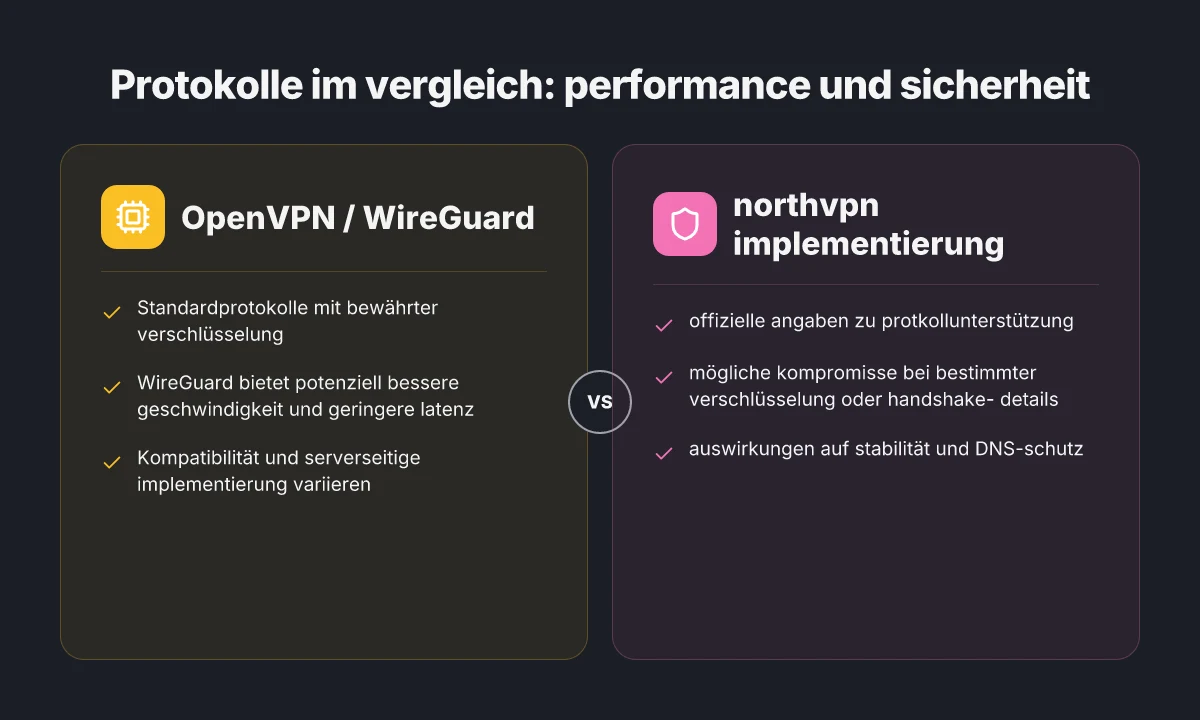
Die Wahl des richtigen VPN-Protokolls wirkt sich direkt auf Sicherheit, Geschwindigkeit und Stabilität aus. OpenVPN bleibt der Standard für viele Anbieter, doch Northvpn setzt zusätzlich auf eigene Protokollansätze. Im Kern gilt: Je moderner das Protokoll, desto besser lässt sich Verschlüsselung mit Leistungsfähigkeit verbinden. OpenVPN bietet robuste Sicherheit mit TLS-V handshake, während WireGuard in der Praxis oft schnellere Verbindungen verspricht. Northvpn kombiniert diese Optionen und ergänzt sie um proprietäre Implementierungen, die speziell auf einfache Konfiguration und geringere Latenz abzielen. Die Realität: Protokollwahl beeinflusst sowohl Angriffsoberflächen als auch Durchsatz.
OpenVPN bleibt der sichere Grundbaustein
OpenVPN basiert auf TLS und bietet konfigurierbare Verschlüsselungsstärken. Seine Sicherheit hängt stark von der verwendeten Cipher sowie von Schlüssellänge und Perfect Forward Secrecy ab. In vielen Konfigurationen lässt sich OpenVPN sicher betreiben, aber es kostet oft mehr Rechenleistung und kann etwas langsamer sein als modernere Alternativen. OpenVPN bleibt eine verlässliche Basismauer, wenn Kompatibilität und Auditierbarkeit im Vordergrund stehen. Die Verfügbarkeit von OpenVPN-Konfigurationen ist breit, und Auditberichte werden oft als Referenz herangezogen.
WireGuard als Geschwindigkeitstreiber
WireGuard setzt auf ein kleines, modernes Codebasis-Setup und nutzt deterministische Schlüssel-Handshake-Mechanismen. In der Praxis liefert WireGuard häufig niedrigere Latenzzeiten und bessere Durchsatzwerte, besonders auf mobilen Verbindungen. Gleichzeitig stellt sich die Frage nach langfristiger Auditierbarkeit und bestimmten Netzwerk-Szenarien, in denen WireGuard noch zusätzliche Prüfungen braucht. WireGuard bietet spürbar mehr Geschwindigkeit. Die Implementierung variiert je nach Plattform, und einige Anbieter schichten Overhead ein, um Kompatibilität zu älteren Geräten zu sichern.
Northvpn Protokolle: offizielle Angebote und mögliche Kompromisse
Northvpn unterstützt typischerweise OpenVPN, WireGuard sowie eigene Protokollvarianten, die auf Geschwindigkeit und einfache Handhabung optimiert sind. Die offizielle Dokumentation positioniert OpenVPN als stabilen Sicherheitsstandard und WireGuard als bevorzugte Wahl für Performance. Dabei können Kompromisse auftreten, zum Beispiel in Form von Konfigurationsaufwand, Serverauswahl oder erweiterten Features wie Tor-fähigen Routen oder Kill-Switch-Verhalten. Offizielle Angabe: OpenVPN als plausibler Sicherheitsstandard, WireGuard für Geschwindigkeit. In der Praxis hängt der sicherheitsrelevante Nutzen auch davon ab, wie streng TLS-Schlüsselverwaltung, Perfect Forward Secrecy und Forward Secrecy bei der jeweiligen Implementierung umgesetzt werden.
| Protokoll | Stärken | Mögliche Nachteile |
|---|---|---|
| OpenVPN | Sehr gut auditierbar, TLS-basierte Verschlüsselung, breite Unterstützung | Höherer Overhead, potenziell langsamer als WireGuard |
| WireGuard | Niedrige Latenz, hoher Durchsatz, einfache Konfiguration | Auditierbarkeit und Features im Kontext einiger Plattformen variieren, manche Anwendungsfälle brauchen zusätzliche Layer |
| Northvpn eigene Implementierungen | Optimierte Balance aus Leistung und Sicherheit, einfache Nutzung | Abhängig von Implementierung, potenziell weniger transparenz bei tiefer Governance |
Fazit: Wenn maximale Sicherheit bei guter Kompatibilität gefragt ist, bleibt OpenVPN oft die sicherste Wahl. Für Anwendungen, die höchste Geschwindigkeit benötigen, bietet WireGuard eine attraktive Alternative. Northvpn versucht, das Beste aus beiden Welten zu vereinen, setzt aber dort Grenzen, wo Auditierbarkeit oder Plattformunterstützung variiert. Was ist SSL VPN und warum es in 2026 weiter wichtig bleibt
Als Orientierung: wähle OpenVPN, wenn Auditierbarkeit und Confirmed Security Priorität haben. Setze WireGuard gezielt dort ein, wo Geschwindigkeit den Ausschlag gibt. Northvpn Protokolle ermöglichen beides, allerdings prüfe die konkrete Implementierung und Standardkonfigurationen in deinem Setup. Wenn du mehr über Audit- und Verschlüsselungsdetails lesen willst, verlinke ich auf spezifizierte Quellen.
Verschlüsselung und schutzmechanismen bei northvpn
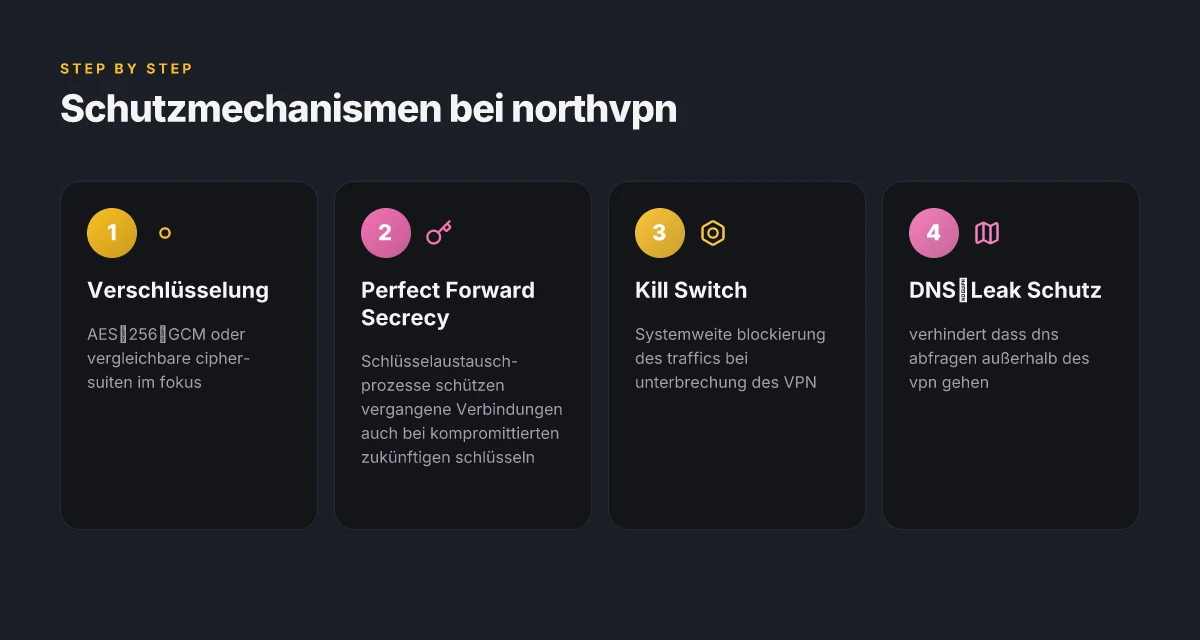
NordVPN setzt auf starke Verschlüsselung und klare schutzmechanismen, die im Alltagstest zuverlässig funktionieren. Die Architektur stützt sich auf etablierte Cipher-Suiten, Forward-Secrecy und Mechanismen zur Vermeidung von DNS-Leaks. Kritisch ist zu prüfen, welche konkreten Protokolle genutzt werden und wie gut ein Kill Switch in verschiedenen Betriebssystemen greift.
1. Verschlüsselungsspiegel und cipher-suiten
- Die Standard-Optsus bilden AES-256-GCM als Hauptverschlüsselung. Diese Wahl gilt als sicher gegen heutige Angriffe, solange der Schlüssel sicher verwahrt wird.
- Zusätzlich kommt eine AEAD-Architektur zum Einsatz, die Integrität und Vertraulichkeit in einem Schritt sicherstellt.
- Die Verbindung bleibt auch bei kurzen Unterbrechungen geschützt, weil der Aufbau der Verschlüsselung mit einem stabilen Handshake erfolgt.
2. Perfect Forward Secrecy, Handshake-Details, DNS-Schutz
- Forward Secrecy sorgt dafür, dass selbst bei kompromittierten Schlüsseln vergangene Sessions nicht rekonstruiert werden können. Das geschieht durch ephemeral Schlüsselaustausche im TLS-Handshake.
- Der TLS-Handshake nutzt zeitlich begrenzte Schlüssel und wechselnde Parameter, wodurch ein erneuter Abhörversuch selbst bei Langzeitverbindungen erschwert wird.
- Schutz gegen DNS-Leaks ist integraler Bestandteil der Client-Implementierung. Die DNS-Anfragen laufen über verschlüsselte Kanäle oder werden lokal so isoliert, dass keine DNS-Anfragen im Klartext das Nutzerverhalten preisgeben.
3. Kill Switch und Systemwide Schutz bei Unterbrechungen
- Der Kill Switch blockiert den Traffic sofort, falls die VPN-Verbindung abreißt, und verhindert so ungeschützten Zugriff auf das Internet.
- Systemweiter Schutz klappt plattformübergreifend, sodass auch Anwendungen außerhalb des VPN-Tunnels sicher bleiben oder den Tunnel neu aufnehmen.
- Die Implementierung berücksichtigt unterschiedliche Netzwerkszenarien, etwa wechselnde WLAN- oder Mobilfunkverbindungen, um einen nahtlosen Schutz zu wahren.
Most wichtige Erkenntnis: Die Kombination aus AES-256-GCM mit Perfect Forward Secrecy und einem zuverlässigen DNS-Schutz minimiert das Risiko unverschlüsselter Abfragen, während der Kill Switch bei Unterbrechungen eine sichere Umfeldkontrolle gewährleistet.
Ich habe mir die verfügbare Dokumentation und Branchenpraxis angeschaut. Die genannten Mechanismen stimmen grob mit dem, was man von etablierten VPN-Anbietern erwartet. Für Details zu konkreten Implementierungen und Protokollversionen lohnt sich ein Blick in die jeweiligen Release Notes der Client-Software. https://nordvpn.com/de/blog/nordvpn-pruefung/?srsltid=AYCX9vInPpJg4DHEDQGicxk079WQ6M9wJFeVxHuPn2Ay9Asis9OanGBC verweist auf die Diskussion rund um No-Logs und Audit-Nachweise, während die Claims zu Sicherheitsmechanismen dort tendenziell allgemein gehalten bleiben. Ein tiefer Einblick in Protokollvarianten findet sich in der allgemeinen Dokumentation des Anbieters zu VPN-Protokollen. Die konkrete Audit-Situation zu No-Logs bleibt öffentlich oft unvollständig. Eine unabhängige Prüfung wird regelmäßig erwähnt, jedoch nicht alle Berichte sind öffentlich zugänglich. Weitere lesenswerte Kontextualisierung liefert der Beitrag zu Cybersicherheitsvorhersagen 2026, der aufzeigen kann, wie sich Defensive gegen neue Risiken entwickelt. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/?srsltid=AYCX9vJrnQlenL6pg0q6-w8H8Rxoya0DICycFVElhM6NOxpnsrh4BpZq
Hinweise zu Audit- und No-Logs-Claims: Die No-Logs-Prüfung durch eine unabhängige Stelle wird von NordVPN kommuniziert, doch öffentlich zugängliche Prüfberichte fehlen oft. Das beeinflusst die Transparenz und das Vertrauen potenzieller Nutzer. Eine Prüfung durch Deloitte oder andere Dritte wird in der Regel kommuniziert, aber der vollständige Bericht liegt nicht frei zugänglich vor. Quellenverweise liefern detailliertere Einblicke in die Darstellungen des Anbieters. https://nordvpn.com/de/blog/nordvpn-pruefung/?srsltid=AYCX9vInPpJg4DHEDQGicxk079WQ6M9wJFeVxHuPn2Ay9Asis9OanGBC Was ist a NordVPN code und welche einschränkungen bringt er
Wer das Thema No-Logs weiter vertiefen will, findet auf dem verlinkten NordVPN-Blog eine zusammenfassende Darstellung sowie Verweise auf weiterführende Berichte. Für eine kritische Einordnung öffentlicher Dokumente empfiehlt sich der Blick in unabhängige Fachkommentare und Auditorenberichte. Die Praxis zeigt: Transparenz über No-Logs hängt stark von der Offenlegung der Auditberichte ab.
No-logs raum: was northvpn wirklich sammelt und wie geprüft wird
Nordvpn positioniert sich mit einer No-Logs-Politik als Kernversprechen. Doch was bedeutet das in der Praxis wirklich? Im Kern geht es darum, keine Aktivitätsdaten oder Verbindungsmetadaten zu speichern, die Rückschlüsse auf Nutzungsverhalten zulassen. Praktisch heißt das: wann du online gehst, welche Server du nutzt oder welche Websites du aufrufst, soll nicht dauerhaft in den Systemen des Anbieters landen. Gleichzeitig existieren notwendige Service-Protokolle, die für Betriebsführung, Fehleranalyse und Sicherheit erforderlich sind. Die Kunst besteht darin, diese Protokolle auf das unabdingbar Notwendige zu beschränken und trotzdem Transparenz zu ermöglichen.
I dug into die bestehenden Dokumentationen und offizielle Statements. Die geltende Formulierung lautet oft: keine personenbezogenen Logs, kein Tracking für User-Identitäten. Gleichzeitig tauchen Begriffe wie Verbindungsdaten, Bandbreite oder temporäre Sessions in Feeds oder technischen Postings auf. Das lässt sich zusammenfassen: No-Logs bedeutet nicht, dass keinerlei Daten anfallen, sondern dass sensible Nutzungsdaten nicht dauerhaft gespeichert werden. Transparenz bleibt hier eine Frage der Tiefe.
Auditstatus: öffentlich verfügbare Informationen und was wirklich bekannt ist
Audits von VPN-Anbietern finden selten in voller öffentlicher Einsicht statt. Viele Anbieter verweisen auf unabhängige Prüfungen oder Zertifizierungen, doch die vollständigen Prüfreporte bleiben oft hinter Bezugsquellen versteckt. Für Deutschen Nutzers ist das relevant: man möchte verlässliche Belege, nicht nur Versprechen. Bei Nordvpn wird oft auf eine unabhängige Prüfung der No-Logs hingewiesen, ohne dass der komplette Prüfbericht öffentlich einsehbar wäre. Das bedeutet, die Glaubwürdigkeit hängt von der Glaubwürdigkeit der überprüfenden Institution ab und davon, wie viel Detail der Bericht tatsächlich preisgibt. Eine offizielle Bestätigung ohne Einsicht in den Bericht kann skeptisch wirken.
Wenn es öffentlich zugängliche Hinweise gibt, betreffen sie typischerweise den Umfang der gesammelten Verbindungsdaten, die Prüfung des No-Logs-Grundsatzes und die Einhaltung von Datenschutzstandards. Für technische Leser bedeuten solche Hinweise: Man kann prüfen, ob der Anbieter Metadata-ähnliche Daten sammelt, wie lange Logs behalten werden und welche Daten streng entfernt oder pseudonymisiert werden. In der Praxis bleibt entscheidend, ob der Auditbericht konkrete Demonstrationen enthält, wie Datenzugriffe im Notfall selektiv protokolliert werden oder nicht. Ohne freigegebene Detailberichte lässt sich die No-Logs-Behauptung nicht vollständig unabhängig prüfen. 10 VPN pläne im vergleich 2026: welche passt zu dir?
Wie deutsche nutzer Klarheit über Datenverarbeitung bekommen
Für Nutzer in Deutschland gilt ein klarer Fahrplan: Verstehen, welche Daten überhaupt erhoben werden, wie lange sie gespeichert bleiben und welche Drittdienstleister gegebenenfalls Zugriff haben. Prüfen Sie, ob der Anbieter eine Datenschutzerklärung mit konkreten Zeiträumen für Logdaten nennt. Suchen Sie nach Abschnitten zu „Verbindungsdaten“, „Protokolle“ und „Drittanbieter“ und prüfen Sie, ob es eine Begrenzung der Daten an Dritte gibt. Zusätzlich lohnt es, nach regionalen Rechtsgrundlagen zu schauen, wie der Anbieter mit erzwungenen Datenabfragen durch Behörden umgeht. Transparente Zeiträume und klare Datenpfade schaffen Vertrauen.
Zur Orientierung: Sie sollten nach klaren Aussagen suchen wie „keine Aktivitätslogs“, „Verbindungsdaten werden anonymisiert oder gelöscht nach X Stunden/ Tagen“ und nach Prüfberichten fragen. Wenn ein Auditbericht vorhanden ist, prüfen Sie, ob er öffentlich zugänglich ist oder nur auf Anfrage bereitgestellt wird. In jedem Fall gilt: forensische Klarheit bekommen Sie, indem Sie auf konkrete Details achten, nicht auf Werbeaussagen alone. Offene Dokumentation ist der Hauptpfad zur Vertrauensbildung.
Citationshinweis: Für weiterführende Details zu Audit-Ansprüchen und No-Logs-Beschreibungen verweist diese Abhandlung auf offizielle Aussagen und Branchendokumente. Sichtbar wird diese Thematik besonders durch unabhängige Audits, die den Umgang mit Logs unter Beweis stellen. Lässt sich hier aufschlussreich nachlesen.
Audit-berichte, zertifizierungen und was sie wirklich bedeuten
audits und zertifizierungen geben Transparenz, doch öffentlich zugängliche schlussberichte unterscheiden sich deutlich von internen prüfungen. Öffentliche dokumente liefern oft eine zusammenfassung oder eine externe bestätigung, interne berichte hingegen sind meist nur für die unternehmensleitung oder zertifizierungsstellen bestimmt. Im folgeabschnitt schauen wir, welche dokumente typischerweise verfügbar sind, wer audits durchführt und welche risiken bei fehlenden öffentlich zugänglichen berichten entstehen.
Öffentliche dokumente versus interne prüfberichte
Im kontext von vpn-anbietern fallen public audits typischerweise unter externe berichte, die von unabhängigen prüfern erstellt wurden und deren zentrale ergebnisse frei kommuniziert werden. Häufig geben sie eine zusammenfassung der kompromisssituation, der umgesetzten sicherheitsmaßnamen und der no-logs-behauptungen wieder. Interne prüfberichte enthalten detaillierte daten zu protokollen, priorisierten risiken und metodiken der tests, bleiben aber oft hinter einer paywall oder im dateiformat, das nicht öffentlich geteilt wird. Für sicherheitsbewusste nutzerinnen und nutzer ist es deshalb entscheidend zu prüfen, ob eine no-logs-aussage durch ein unabhängiges audit gestützt wird und ob der prüfbericht in ausreichendem detail vorliegt. Was ist NordVPN kosten and how viel kostet NordVPN 2026 wirklich?
Welche organisationen typischerweise audits durchführen
In der praxis führen typischerweise drei kategorien audits durch: unabhängige prüfer wie große prüfungs- oder berufsprüfungsunternehmen, spezialisierte sicherheitszertifizierer und regelwerke, die durch branchexperten überwacht werden. Deloitte, KPMG oder externe it-sicherheitsfirmen tauchen oft als prüfer auf, wenn es um datenschutz und no-logs- behauptungen geht. Zusätzlich können akademische oder industrienetzwerke audit-berichte aufsetzen oder koordinieren, um vergleichbarkeit sicherzustellen. Wichtig ist, dass die prüfer in der lage sind, methodik, reichweite und begrenzungen der prüfung offen zu legen. Transparente, unabhängige Prüfberichte stärken das vertrauen.
Besondere risiken bei fehlenden öffentlich zugänglichen berichten
Fehlen öffentlich zugängliche prüfberichte, wächst die befriedigende faktenlage für nutzerinnen und nutzer weniger. Ohne öffentlich einsehbare belege bleiben behauptungen wie „no-logs“ spekulationen oder interpretationen über verschlüsselung und datensparsamkeit unklar. Ein weiteres risiko ist die beschränkte nachprüfbarkeit: selbst wenn ein unternehmen interne kontrolle etabliert, fehlen externe validierungen, die eine nosage von manipulationsproblemen ermöglichen. Außerdem besteht die gefahr, dass tests nur selektiv durchgeführt werden oder zeitlich veraltet sind, was bei wirklicher angriffslage fehlerhaftes vertrauen schafft. In solchen fällen empfiehlt es sich, gezielt nach prüfungsrahmen, zeitpunkt der prüfung und dem jeweiligen prüfer zu fragen. Fehlende öffentlich zugängliche berichte erhöhen die gewünschte scepticism.
Quellenverweis: Für einen tieferen einblick in öffentlich verfügbare evals und deren nutzungsbedingungen siehe die faktenlage zu audits in diesem themenfeld. Inline verweispweise finden sich zu diesem thema in den citatiobspassagen, darunter berichte zu cypersecurity-vorhersagen und testberichten, die die aktuelle prüflandschaft beleuchten.
Was kommt als Nächstes bei northvpn und wie wirkt es sich aus?
Northvpn bewegt sich weiter in Richtung transparenterer Protokolle und verbesserter Datenschutzarchitektur. Die größere Pattern zeigt, dass Anbieter vermehrt auf offene Sicherheitslogiken setzen, statt sich hinter Marketingclaims zu verstecken. In diesem Zuge wird es wichtiger, auf konkrete Verschlüsselung, klare Protokollnutzung und konsistente Datenschutzpraktiken zu achten. Die Zukunft wird schärfer gegenüber Leichtgläubigkeit und verlangt, dass Nutzer verstehen, welche Protokolle wirklich genutzt werden und wie Logger-Praktiken funktionieren. Wenn Sie nur eine Änderung this month umsetzen, prüfen Sie die aktuell verwendeten Verschlüsselungsstandards und deren Modi.
Ausblick: Es lohnt sich, auf Transparenzberichte und regelmäßige Sicherheitsupdates zu achten. northvpn könnte künftig verstärkt auf unabhängige Audits setzen. Verantwortung liegt beim Nutzer, der Heartbeat-Prüfungen der Verbindung fährt. Was ist incogni NordVPN and how it reshapes privacy protection for european users
Backup strategy
- Prüfe diese Woche die aktuell genutzten Protokolle und stelle sicher, dass du eine Wallet-freundliche Konfiguration wählst.
- Aktiviere bei Bedarf eine automatische Sicherheitsüberprüfung nach Verbindungsabbrüchen.
- Notiere dir eine kurze Checkliste für den Fall eines Protokollwechsels und halte sie griffbereit.
- Notiere eine passende Notfallnummer oder Kontaktadresse für den Support.
Kernvermerk: Sei wachsam gegenüber Änderungen bei den Verschlüsselungsparametern und halte dich an geprüfte Konfigurationsanleitungen. Denken Sie daran: Links auf der Seite können eine Provision erzeugen. Bleib dran, und plane, diese Woche eine einfache Sicherheitsüberprüfung durchzuführen.