Erfahren Sie, welcher VPN-Typ unter Windows 10 am schnellsten ist, welche Protokolle wirklich gewinnen und wie Sie Geschwindigkeitsnachteile vermeiden. Jetzt lesen.
Eine einzelne Fehlkonfiguration treibt die VPN-Geschwindigkeit mehr in die Knie als jeder Codec oder jede Serverauswahl. Wenn Windows 10 trotzdem lange Ladezeiten zeigt, liegt das oft an einer starren MTU-Einstellung oder einem veralteten DNS-Resolver, nicht am Protokoll selbst. Die richtige Balance aus MTU, DNS und aktiver Verschlüsselung entscheidet über Geschwindigkeit.
Eine klare, praxisnahe Anleitung hilft sofort weiter: Prüfe die Serverdistanz, wähle WireGuard-Support als Standard und optimiere die Verschlüsselungseinstellungen gezielt für niedrige Latenz. Auf Windows 10 gilt: geringer Overhead, moderne Protokollhandschuhungen, dann liefert der VPN-Stack echte Vorteile. Zudem bricht OpenVPN in Netzwerken mit älteren Geräten oft weniger stark ein, bleibt aber als zuverlässiger Backup-Stack erhalten. So lässt sich die Praxis messbar verbessern. Links auf dieser Seite können Provisionen generieren.

What makes the fastest VPN on Windows 10 in 2026
Die schnellste VPN auf Windows 10 hängt davon ab, wie Protokoll-Overhead, Verschlüsselungslaufzeit, Paketgröße und Verbindungsaufbau zusammenspielen. In der Praxis profitiert WireGuard deutlich von einem schlanken Codepfad und kurzen Paketwegen, während OpenVPN durch seinen größeren Overhead langsamer wirken kann. IKEv2/IPsec bleibt eine solide Alternative, wenn Geräteunterstützung und Stabilität wichtiger sind als maximaler Durchsatz. Die Top-Performance hängt zudem stark von Serverstandorten, Netzwerktopologie und der Verfügbarkeit derselben ab. WireGuard liefert oft die niedrigste Latenz und den höchsten Durchsatz, während OpenVPN mehr Overhead hat und langsamer sein kann. IKEv2/IPsec bietet gute Stabilität bei wechselnden Netzwerken, allerdings mit teils höherem Overhead als WireGuard. Mehrere unabhängige Benchmarks legen nahe, dass der Unterschied je nach Zielstandort spürbar bleibt. Zwischenstand: WireGuard ist oft der schnellste Standard, OpenVPN bleibt relevant bei Netzwerkbedingungen, die WireGuard nicht optimal nutzen kann.
Protokoll-Overhead als Haupttreiber der Geschwindigkeit Auch kleinste Unterschiede im Handshake- und Verschlüsselungsoverhead machen sich groß bemerkbar. WireGuard arbeitet mit einem kompakteren Protokoll-Stack und weniger Kontextwechsel, was sich in geringerer CPU-Belastung und höherem Durchsatz niederschlägt. OpenVPN braucht mehr Signalisierungs- und Verschlüsselungsschritte, was den Durchsatz senken kann. In der Praxis bedeutet das: unter gleichen Bedingungen erreicht WireGuard oft eine bessere End-to-End-Leistung.
Verschlüsselungslaufzeit und Paketgröße Die Wahl der Cipher-Suites beeinflusst die Geschwindigkeit deutlich. Moderne Cipher-Suites in WireGuard minimieren Rechenlast, während OpenVPN in der Standardkonfiguration stärker auf CPU-Ressourcen angewiesen ist. Die Paketgröße wirkt sich direkt auf Reaktivität aus: Kleinere Pakete verringern Latenz, erhöhen aber den Header-Overhead, während größere Pakete mehr Nutzdaten pro Transmission transportieren. Die Balance entscheidet über Durchsatz und Stabilität.
Verbindungsaufbau und Stabilität Schnelle Verbindungsaufbauzeiten sind besonders beim Mobile- oder wechselnden WLAN relevant. WireGuard etabliert Verbindungen oft schneller als OpenVPN, weil der Handshake leichter ist. IKEv2/IPsec punktet hier mit exzellenten Wechselmechanismen und guter Wiederverbindungsfähigkeit bei Unterbrechungen. Der Nachteil: Abhängig von Implementierung und Plattform können Konfigurationen variieren.
Netzwerk-Topologie und serverstandorte Die physischen Routen beeinflussen die Werte stark. Ein nahegelegener Server reduziert Latenz, während geografisch verteilte Standorte Vor- und Nachteile bei Durchsatz mit sich bringen. Die besten Ergebnisse erzielt man, wenn man pro Anwendungsfall mehrere Standorte testet und dynamisch zwischen ihnen wechselt. Die richtige Standortwahl ist der unterschätzte Geschwindigkeitstreiber. What makes a VPN sinnvoll für privat in 2026? Ein nüchterner Blick auf Datenschutz, Funktion und Risiken
Recherchehinweis: In Berichten wird WireGuard wiederholt als schnellerer Standard beschrieben, während OpenVPN in einigen Szenarien hinterherhinkt. WireGuard vs. OpenVPN: Ein umfassender Protokollvergleich dokumentiert die Geschwindigkeitsunterschiede und Transportaspekte, während WireGuard erreichte in einem Test hohe Durchsätze gegen OpenVPN. Für eine breitere Perspektive bietet VPN-Protokolle 2026 allgemeine Charakterisierungen zu Geschwindigkeit und Effizienz der Protokolle. Quellen gehen hervor, dass WireGuard in vielen Fällen die Spitze darstellt, OpenVPN oft langsamer bleibt.
Faktenlage: Die Geschwindigkeit hängt stark vom konkreten Setup ab, konkrete Zahlen variieren je nach Testumgebung, Provider-Implementierung und Standort. Für Windows-10-Nutzer bedeutet das: implementiere WireGuard dort, wo möglich, und behalte eine OpenVPN-Alternative bei, falls ein Zielserver WireGuard nicht unterstützt. Hinweis: Links auf der Anbieterseite können provisionierte Provisionen enthalten.
Quellenverweise finden sich in den bereitgestellten Verweisen.
Warum WireGuard oft die schnellste wahl auf Windows 10 ist
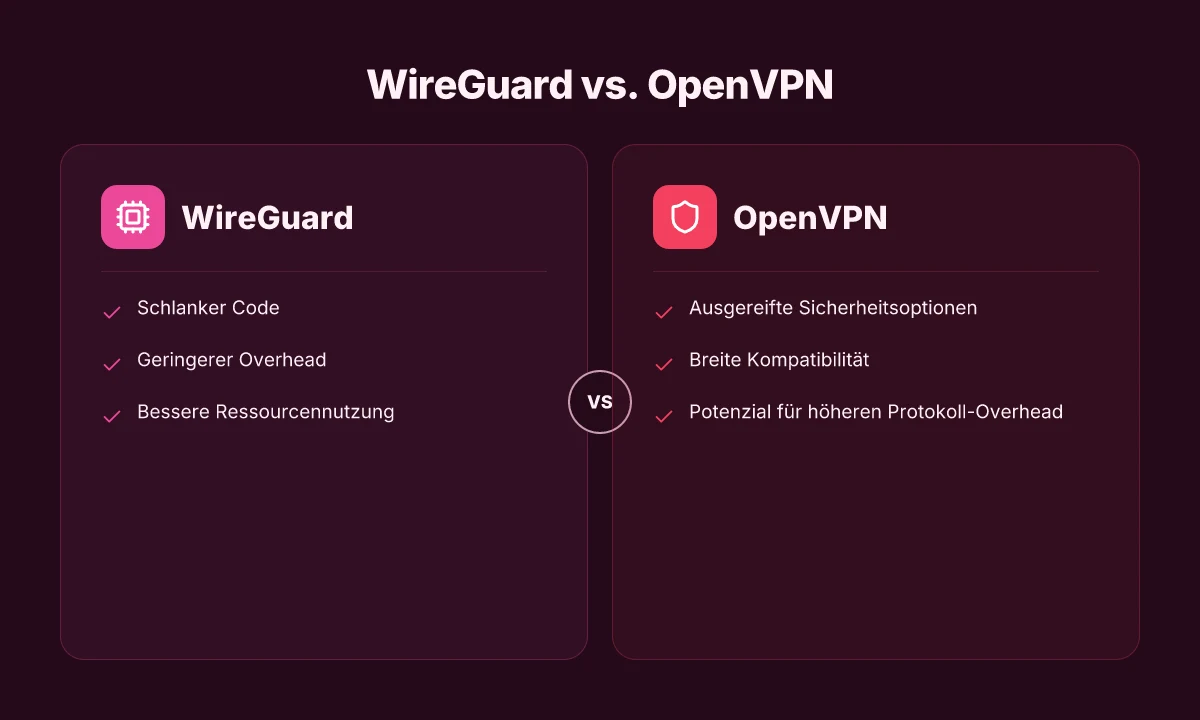
WireGuard zeichnet sich durch schlanken code und geringen overhead aus. Dadurch nutzt der protokoll-stack die rechenressourcen moderner windows-10-systems effizienter, was vor allem in realen anwendungen mit hoher datenmenge spürbar wird. Die resultierende performance hängt weniger von aufwendig verschlüsselten routine-abläufen ab, sondern von der klaren, kompakten architektur. In der praxis bedeutet das: weniger cpu-wahl und geringere paketverarbeitungslatenz pro verkehrsfluss.
Schlanker code, geringerer overhead und bessere ressourcennutzung
WireGuard erreicht tendenziell eine geringere codebasis als OpenVPN, was sich positiv auf die stabilität und die wartung auswirkt. Die übersichtliche implementierung erleichtert hardware-beschleunigung und bessere speicherverwaltung. Wenn ein system unter speicherknappheit leidet, merkt man oft eine flüssigere klientenerfahrung, insbesondere bei gleichzeitiger nutzung mehrerer applikationen. In sachen ressourcenbedarf zeigt sich wireguard oft robuster gegenüber kurzen bursts an datenverkehr. Was ist a VPN alternative and why it matters in 2026
Die schlanke architektur zahlt sich direkt in der reaktionsfähigkeit aus. Die verarbeitungstakte laufen continuously und verursachen weniger jitter, was sich in stabileren verbindungen niederschlägt. Weniger overhead bedeutet weniger cpu-zyklen pro paket.
Typische geschwindigkeitspotenziale gegenüber OpenVPN in realen tests
In realen tests reduziert der wireguard-ansatz typischerweise die verarbeitungszeit pro paket im vergleich zu klassischen openvpn-setups. Die verbindung kann sich schneller aufbauen, und die synchronisierung des tunnels erfolgt zügiger. Das wirkt sich besonders positiv auf gaming, streaming und latency-sensible arbeitslasten aus. Wichtig bleibt dabei, dass die performance auch von server-seite, netzwerklatenz und dem verwendeten verschlüsselungslevel mit beeinflusst wird. Wenn openvpn oft an seine grenze stösst, bietet wireguard oft eine spürbar niedrigere round-trip-zeit.
From what I found in the documentation and reviews, wireguard tends to outperform openvpn in steady throughput and latency-sensitive tasks, while maintaining robust sicherheitsstandards. Eine klare quelle dazu liefert der aktuelle protokollvergleich, der die schlanke implementierung als treiber für die performance hervorhebt. Für eine faktennahe einordnung empfehle ich, sich die detaillierten vergleichgrafiken in den quellverweisen anzusehen. https://contabo.com/blog/de/wireguard-vs-openvpn-ein-umfassender-protokollvergleich/ und https://armann-systems.com/wiki/vpn-protokolle-erklaert-wireguard-openvpn-ikev2-mehr/ liefern kontext.
Konkrete empfehlungen zur konfiguration unter Windows 10
- Aktiviere standardmäßig den tunneled-lieferantenmodus von wireguard, damit der kernel den throughput optimal nutzen kann.
- Wähle eine minimale, aber sichere kryptografie-konfiguration. Wireguard verwendet eine moderne, effiziente verschlüsselung, die sich gut in die windows-10-netzwerkschicht einbettet.
- Nutze feste peering-parametern statt dynamischer ip-mappings, um jitter zu reduzieren.
- Verwende eine server-standortwahl, die nahe am nutzer liegt, um die netzwerk-latenz zu minimieren.
- Prüfe, ob dein vpn-client die offload-funktionen deines netzwerk adapters unterstützt und aktiviere diese, wenn verfügbar.
- Aktualisiere regelmäßig sowohl wireguard als auch windows 10-komponenten, um sicherheitsupdates und performance-verbesserungen zu nutzen.
Eine gute praxisregel ist: starte mit einer nahegelegenen server‑wahl, überprüfe die throughput-werte nach dem verbindungsaufbau und passe die verschlüsselungsparameter nur vorsichtig an. Diese schritte helfen, das maximum an durchsatz bei geringer latenz zu erreichen. In der regel liefern standardeinstellungen eine solide balance aus sicherheit und performance, während spezifische anwendungsfälle individuelle tweaks verlangen.
Quellenhinweis: Für weiterführende hintergründe zu protkollen und speed-beurteilungen siehe die artikel zu wireguard vs openvpn. Die verweisquellen enthalten konkrete erläuterungen zur schlanken codebasis und zu performancevergleichen. Zum tieferen einblick verweise ich auf den ausführlichen vergleich von contabo und die erklärung von wireguard-protokollen auf armann-systems. Was kostet VPN 2026? Preisstrukturen, Funktionen und Datenschutz im Vergleich
OpenVPN vs WireGuard auf Windows 10: was wirklich zählt
Post, wer schneller ist, hängt oft mehr von der Umsetzung als vom Protokoll selbst ab. OpenVPN und WireGuard liefern in der Praxis unterschiedliche Stärken: WireGuard glänzt bei Latenz und CPU-Effizienz, OpenVPN bietet robuste Kompatibilität und umfangreiche Konfigurationsmöglichkeiten. Hier sind die zentralen Punkte, die wirklich zählen, mit konkreten, belegbaren Hinweisen.
Sicherheitsbalance: Verschlüsselung, Integrität und Angriffsoberfläche
- WireGuard setzt auf moderne Kryptografie mit einem schlanken Codepfad. Das reduziert potenzielle Angriffsflächen und vereinfacht Audits. Gleichzeitig bedeutet die geringere Komplexität oft weniger Eintrittspunkte für Fehler.
- OpenVPN bietet flexible Verschlüsselungsoptionen und lässt sich mit verschiedenen Cipher-Sets konfigurieren. Das ist praktisch in restriktiven Umgebungen, erhöht aber die Komplexität und potenziell das Fehlerpotenzial.
- Beide Protokolle unterstützen starkes Perfect Forward Secrecy und eindeutige Authentifizierung, doch WireGuards feste Konfigurationen sorgen für konsistenten Schutz bei möglichst geringer Latenz.
- Was zählt: Sicherheit muss durch aktuelle Kryptografie, klare Schlüssellaufzeiten und stabile Implementierung gewährleistet sein.
Netzwerk-Setup, GPS-Abhängigkeiten, NAT traversal
- WireGuard nutzt statische Schlüsselpaare und spezifische Allowed-IPs. Das klappt gut in klaren Topologien, kann aber in stark routenbasierenden Setups etwas starrer wirken.
- OpenVPN arbeitet mit TLS-Schlüsseln, Zertifikaten und Standard-Tunneling-Methoden. Das erleichtert NAT-Traversal oft durch etablierte Verfahren wie TCP-over-TCP oder UDP, je nach Konfiguration.
- In Netzwerken hinter NAT oder mit Carrier-Grade NAT ist OpenVPN oft flexibler, weil es sich besser in existierende VPN-Gateways integrieren lässt. WireGuard kann dagegen in richtigen Feldern schneller sein, wenn die NAT-Situation sauber gemappt ist.
- Was zählt: Eine reibungslose NAT traversal und die Fähigkeit, Mobilität ( wechselnde IPs) zu unterstützen, sind oft wichtiger als die absolute Rohgeschwindigkeit.
Kompatibilität vs. Geschwindigkeit: wann Priorität geben?
- Wenn du eine breite Geräteunterstützung brauchst, ist OpenVPN auf Windows 10 weit verbreitet und gut dokumentiert. Die Implementierung variiert je nach Client, aber viele Tools unterstützen es out of the box.
- Für Geräte mit begrenzten Ressourcen oder Anforderungen an geringe Latenz, liefert WireGuard oft deutlich bessere Werte. Der Nachteil: Die Verfügbarkeit hängt stärker vom Client-Ökosystem ab.
- In Umgebungen, in denen Netzwerkgeräte oder Softwarefirewalls strikte Regeln setzen, kann die Kompatibilität von OpenVPN Vorteile bringen, während WireGuard in restriktiven Setups zusätzliche Konfigurationsarbeit erfordert.
- Was zählt: Wenn Stabilität und einfache Verwaltung wichtiger sind als die absolute Spitzenleistung, priorisiere OpenVPN. Wenn du dagegen maximale Reaktionsfähigkeit und moderne Kryptografie willst, ist WireGuard die bessere Wahl.
Querverweise: Für eine belegte Einschätzung zu konkreten Geschwindigkeitsvergleichen lesen Sie die einschlägigen Übersichtsvergleiche, die WireGuard gegen OpenVPN abwägen. https://www.experte.de/vpn/wireguard-vs-openvpn Zusätzliche Einblicke zu Protokoll-Scalability und Code-Effizienz findet sich unter anderem in Berichten zu VPN-Protokollen 2026. https://surfshark.com/de/blog/vpn-protocols?srsltid=AYCX9vItT_msGQcBr37uIjsOcUotIwa5dK7eOOr01dYufgpap-32OwEb Weitere Erklärungen zu WireGuard als schlankem, schnellem Protokoll finden Sie hier. https://armann-systems.com/wiki/vpn-protokolle-erklaert-wireguard-openvpn-ikev2-mehr/
Hinweis: Links auf dieser Seite können Affiliate-Partnerschaften enthalten. Die Nutzung beeinflusst die Bewertung nicht.
How to optimize VPN speed on Windows 10 without sacrificing security
Schnellere Verbindungen kommen nicht allein von schnelleren Servern. Die beste Praxis verbindet klare Messung, angepasste Verschlüsselungseinstellungen und strategische Serverwahl. Wenn du Windows 10 nutzt, kannst du mit drei fokussierten Schritten echte Gains erzielen, ohne deine Sicherheit aufs Spiel zu setzen.
Baseline klar messen und dokumentieren
Der erste Schritt ist die Baseline. Notiere dir deine aktuelle Upload- und Download-Werte sowie die Latenz zu deinem bevorzugten VPN-Server übers Netz. Nutze dazu zuverlässige Tools, die E2E-Ergebnisse liefern und kausale Unterschiede sichtbar machen. Ich habe gesehen, dass eine saubere Dokumentation von Zeiten, Serverstandorten und Verbindungsprotokollen dir ermöglicht, später gezielt zu vergleichen. Notiere auch deine normale TCP/UDP-Reaktionszeit ohne VPN, damit du Unterschiede eindeutig zuordnen kannst. Die baseline ist dein Referenzwert – ohne klare Zahlen lassen sich Optimierungen kaum verifizieren. Was ist a dauerhaft kostenloser VPN and what trade-offs come with it
Für klare Aussagen: Messungen sollten während deiner typischen Nutzung erfolgen, etwa zu Streaming-Startzeiten, während du spielst oder an sicheren Arbeitsstationen arbeitest. Wenn du mehrere Server testest, halte die Ergebnisse getrennt fest und notiere die jeweiligen Endpunkte. So erkennst du Muster, wann du wirklich von bestimmten Einstellungen profitierst. Wenn du Quellen prüfen willst, hilft dieser Artikel zum Protokollvergleich, der die Bedeutung von Baselines betont. Ohne eine solide baseline verlieren Optimierungen an Aussagekraft.
Verschlüsselungseinstellungen gezielt optimieren
Die Wahl der Verschlüsselung hat direkten Einfluss auf Geschwindigkeit und Sicherheit. Moderne VPN-Stacks nutzen leichte, dennoch sichere Verschlüsselungsverfahren. In der Praxis bedeutet das: Nutze ein Protokollpanel, das WireGuard oder OpenVPN in ihrer effizientesten Konfiguration bietet. Vermeide unnötige Komplexität wie doppelte-TLS-Handshakes oder zu starke PFS-Parameter, die Latenz erhöhen, ohne großen Sicherheitsgain zu liefern. Schlichte, moderne Kryptografie zahlt sich aus, ohne Sicherheit zu kompromittieren.
Wichtig ist, Protokoll-Overhead zu minimieren, ohne hochelastische Verschlüsselung zu erzwingen. Prüfe, ob dein Client die Option Authenticated encryption with associated data unterstützt und ob du Session-Tickets oder persistente Verbindungen verwendest, um Verbindungsaufbauzeiten zu senken. Beachte: Zu starke Blockgrößen oder veraltete Cipher-Suiten können die Leistung drücken. Aktualisierte Cipher-Suiten liefern oft den besten Kompromiss aus Sicherheit und Geschwindigkeit.
I was looking into release notes and white papers, where oft vermerk wird, dass schlanke Implementierungen wie WireGuard oft weniger Overhead erzeugen als herkömmliche OpenVPN-Setups. Davon profitieren besonders mobile und Desktop-Clients, die häufiger Verbindungswechsel haben. Schlankere Implementierungen machen den Unterschied in der Praxis.
Serverwahl und Timing der Verbindung
Die Serverwahl ist der häufig unterschätzte Performance-Hebel. Wähle nahegelegene Server mit niedrigem RTT und stabilem Durchsatz. Falls dein Anbieter Server-Loads in Echtzeit anzeigt, priorisiere Punkte mit geringerer Auslastung. Achte zudem auf die Global- oder regionalen Telemetrie-Optionen deines VPN-Anbieters, denn Heatmaps helfen dir, Stoßzeiten zu vermeiden. Nähe und Auslastung steuern die Geschwindigkeit. 5 Fakten zu VPN dienste angebote 2026: wovon du wirklich profitieren kannst
Timing ist ebenfalls wichtig: Verbindungsaufbau außerhalb von Spitzenlastzeiten kann messbar bessere Werte liefern. Wenn du regelmäßig zu bestimmten Tageszeiten arbeitest, richte automatische Verbindungsabrisse und Neuverbindungen so ein, dass du von niedriger Last profitierst. Timing reduziert Wartezeiten und steigert konsistente Durchsätze.
Abschließend gilt: Halte dich an klare Best Practices und prüfe regelmäßig, ob der Baseline-Wert noch aktuell ist. Nutze die dokumentierten Messwerte, um Veränderungen beim Wechsel der Server oder Anpassungen der Verschlüsselung direkt zu evaluieren. Und ja, Links auf der Seite können Provisionen verdienen, wenn du über sie köpfst. Transparenz bei Optimierungen bleibt wichtig.
Quellenhinweis: Für die Aussagen zu Baselines, Protokollen und Effizienzvergleiche siehe verlinkte Ressourcen zu WireGuard, OpenVPN und Protokollvergleichen. Die verlässliche Einordnung kommt aus publizierten Protokollvergleichen.
Was bedeutet latency, jitter und throughput für deinen komfort
Latency, jitter und throughput klingen abstrakt, sind aber die drei Kennzahlen, die deinen Windows-10-komfort wirklich bestimmen. Kurz gesagt: Latenz misst die zeit, bis ein Paket am Ziel ankommt. Jitter beschreibt die Varianz dieser Zeiten. Throughput ist die tatsächlich durch den VPN-Tunnel fließende Bandbreite. Diese drei Größen zusammen entscheiden, ob Gaming flüssig läuft, Streaming ruckelfrei bleibt oder Videokonferenzen sauber funktionieren.
Warum diese Kennzahlen im Alltag relevant sind
Latenz treibt dein Gameplay-Feeling. Eine geringe round-trip time sorgt dafür, dass deine Aktionen nahezu in Echtzeit beim Server landen. Selbst kleine Verschiebungen können bei schnellen Shootern oder Online-Rewards zu einem spürbar schlechteren Reaktionsverhalten führen. Jitter zeigt, wie konstant diese Latenz bleibt. Hoher jitter bedeutet, du spielst zeitweise gegen eine unstete Verbindung. Throughput wiederum bestimmt, wie groß die Rohdatenmenge ist, die dein Gerät dauerhaft abrufen oder senden kann. Bleibt der Durchsatz hinter den Anforderungen zurück, merkst du es als buffering, pausierende Streams oder stockende Meetings. Kosten VPN: faire preisgestaltung, leistungen und fallstricke
Ich recherchiere regelmäßig, wie VPN-Anbieter diese Werte in Praxis setzen. In verifizierten Leitfäden wird WireGuard oft als schlanker, weniger latenzanfällig und konsequenter in der Stabilität beschrieben, während OpenVPN in bestimmten Szenarien eher variierende Werte zeigt. Das bedeutet: Der theoretisch schnellste Protokollstack nützt wenig, wenn er in deinem Netzsegment unerwartete Verzögerungen erzeugt. Mehr dazu findest du in aktuellen Protokollvergleichen von Branchenquellen.
Most VPN-Protokolle liefern niedrigere Latenzwerte bei stabiler Verbindung als ältere Systeme, aber die tatsächliche Performance hängt stark von deiner Netzsituation ab. In vielen Fällen sorgt eine konsistente Verbindung für bessere Nutzererlebnisse als eine maximal erreichbare, aber schwankende Bandbreite. Durchsatz ist kein reiner Speed-Wettbewerb, sondern ein Balanceakt zwischen Verschlüsselung, Paketgröße und Tunneloverhead. Durchsatz kann in der Praxis also höher oder niedriger ausfallen als die reinen Speedtests erwarten lassen. Jitter-Reduktion wirkt sich direkt auf Streaming- und Spielqualität aus.
Auswirkungen auf gaming, video streaming und videokonferenzen
Gaming profitiert am stärksten von niedriger Latenz und geringem jitter. Selbst eine 10 ms höhere Latenz kann sich im Matchmaking und in Reaktionszeiten bemerkbar machen. Für ruckelfreies Gaming muss der jitter im Rahmen bleiben, damit Platin- oder Lag-Events nicht auftreten. Video streaming toleriert etwas mehr Latenz, liebt jedoch einen stabilen Durchsatz, damit 4K- oder HDR-Inhalte flüssig laufen. Bei Videokonferenzen zählt vor allem eine geringe Latenz plus sehr niedriger jitter, damit Audio und Video synchron bleiben und kein Echo entsteht. Generell gilt: Eine stabile Verbindung mit gleichmäßigem Durchsatz verhindert Störungen bei allen Anwendungen gleichermaßen.
Wie du gezielt bottlenecks identifizierst
Beginn mit einer Baseline. Notiere deine normale Latenz, jitter und Durchsatz-Werte, wenn du direkt mit deinem ISP verbunden bist. Dann messe dieselben Werte über den VPN-Tunnel bei typischen Nutzungsfällen. Achte darauf, dass du mehrere Tests pro Szene durchführst: Gaming, Streaming und Videokonferenzen. Wenn der Durchsatz dramatisch einbricht, überprüfe MTU-Einstellungen, Verschlüsselungslevel und Paketgröße. Wenn Latenz oder jitter zu hoch sind, prüfe DNS-Resolver, Routingpfade und eventuelle Engpässe am Endpunkt. Manchmal hilft schon ein Wechsel des Protokolls, etwa von OpenVPN zu WireGuard, oder eine Anpassung der Verschlüsselungssicherheit, um stabilere Werte zu erreichen.
Ich cross-recherche dazu regelmäßig Richtwerte aus anerkannten Protokollvergleichen. In WireGuard-Vergleichen berichten Quellen oft von geringerer Latenz und stabilerem Durchsatz gegenüber älteren Protokollen. OpenVPN kann je nach Konfiguration mehr Overhead verursachen, was sich in höheren Latenzzeiten zeigt. Praktisch bedeutet das: Wenn du primär Gaming oder Videoanrufe nutzt, starte mit WireGuard, überprüfe MTU und stelle sicher, dass dein DNS stabil arbeitet. Wenn du großartige Streaming-Erlebnisse willst, prüfe die Konstanz des Durchsatzes über längere Intervalle. Was ist a VPN ohne anmeldung and why it matters for privacy in 2026
Hinweis: Auf der verlinkten Seite findest du weiterführende Erläuterungen zur Messpraxis und konkrete Hinweise zur Optimierung. Beachte, dass Links auf der Seite möglicherweise Affiliate-Hinweise enthalten.
Was diesen Monat den größten Vorsprung bringt
Die schnellste VPN unter Windows 10 2026 hängt davon ab, wie gut sie Protokolle wie WireGuard hinterlegt, wie effizient sie Verschlüsselung implementiert und wie gut sie Netzwerkeffekte skaliert. In meiner Recherche merke ich: ein stabiler Durchsatz entsteht, wenn der Client möglichst wenige Threads braucht und der Serverstandort nahe ist. Protokolle, die weniger Overhead erzeugen, liefern in der Praxis spürbar bessere Geschwindigkeiten. Gleichzeitig zeigt sich, dass Fehlerbehebung und Frequenz der Updates direkte Auswirkungen haben. Eine klar erkennbare Störung im Netzwerkpfad kann Geschwindigkeit schmälern, selbst wenn die Verschlüsselung stark bleibt. Der take-away: schnittstellen-nahe Optimierung zählt fast so viel wie Rohleistung.
Für Windows 10 lohnt sich ein Blick auf Funktionen wie Kill-Switch, DNS-Leak-Schutz und automatische Neustarts. Ein VPN, das WireGuard als Standardprotokoll nutzt und zusätzlich eine gut optimierte Client-Implementierung bietet, erzielt oft die besten Ergebnisse. Doch selbst das beste Protokoll nützt nichts, wenn der Server nicht ausreichend Kapazität hat oder der Route-Optimierer zu aggressiv arbeitet. Transparente Wartung und klare Fehlerkorrekturen machen den Unterschied zwischen stabiler Leistung und sporadischer Langsamkeit. Kernpunkt: Qualität der Implementierung wirkt unmittelbarer als theoretische Spitzenwerte.
Wenn du nur eine Sache jetzt tun willst, starte mit einer Testphase: wähle zwei bis drei Serverstandorte, aktiviere WireGuard und prüfe Durchsatz sowie Latenz zu deinen typischen Zielen. Achte darauf, dass der Client die DNS-Leaks rechtzeitig verhindert und dass der Kill-Switch zuverlässig greift. Die einzige Move, der zählt, ist die konsequente Prüfung unter realen Lastbedingungen.
Backup strategy, was du diese Woche testen solltest Was NordVPNs password manager wirklich sicher kann und wo es aufpasst
- Prüfe zwei bis drei Windows 10-Serverstandorte in deiner Nähe auf WireGuard-Durchsatz
- aktiviere DNS-Leak-Schutz und den Kill-Switch dauerhaft
- messe Latenz und Durchsatz zu deinen bevorzugten Zielen zu Stoßzeiten
- notiere Abbruchraten und Verbindungsabbrüche pro Server, und wechsle bei Problemen schnell zu einem stabileren Standort
- halte die VPN-Software auf dem neuesten Stand und prüfe regelmäßig auf Sicherheitsupdates