Erfahren Sie, warum eine vpn alternative 2026 relevant ist, welche Ansätze es gibt und wie Sie Sicherheit, Zugriff und Verwaltung abwägen.
Eine häufige Fehlannahme ist, dass VPNs allein durch eine stärkere Firewall sicherer werden. Wie sich in Praxisfällen zeigt, reicht das nicht, denn der Zugriff endet oft dort, wo Identität, Kontext und Standort zusammentreffen. Die Gegenüberstellung zeigt: Eine Lösung mit Zero Trust Network Access (ZTNA) oder SASE verringert typische Angriffsflächen deutlich, weil Benutzer und Geräte kontinuierlich verifiziert werden. ZTNA-/SASE-gestützt reduziert Risiken, während herkömmliche VPN-Tunnel oft nur eine statische Barriere liefern.
Dieser Beitrag ordnet Praxisfragen – von Compliance bis Performance – gegenüber, damit IT-Entscheider eine klare Wahl treffen können. In der Praxis zählt, wie flexibel sich Zugriffslösungen an Identität, Kontext und Standort anpassen lassen, nicht nur wie stark der Verschlüsselungsstandard ist. Die Untersuchung berücksichtigt konkrete Fallstricke wie Kompatibilität, Audit-Fähigkeiten und reale Leistungsfolgen, damit Sie eine migrationsbereite Entscheidung treffen. Eine klare Gegenüberstellung hilft, den richtigen Weg zwischen ZTNA, SASE, Proxys und DNS-basierten Ansätzen zu finden.

Was macht eine VPN alternative in der sicherheit besser als herkömmliche VPNs
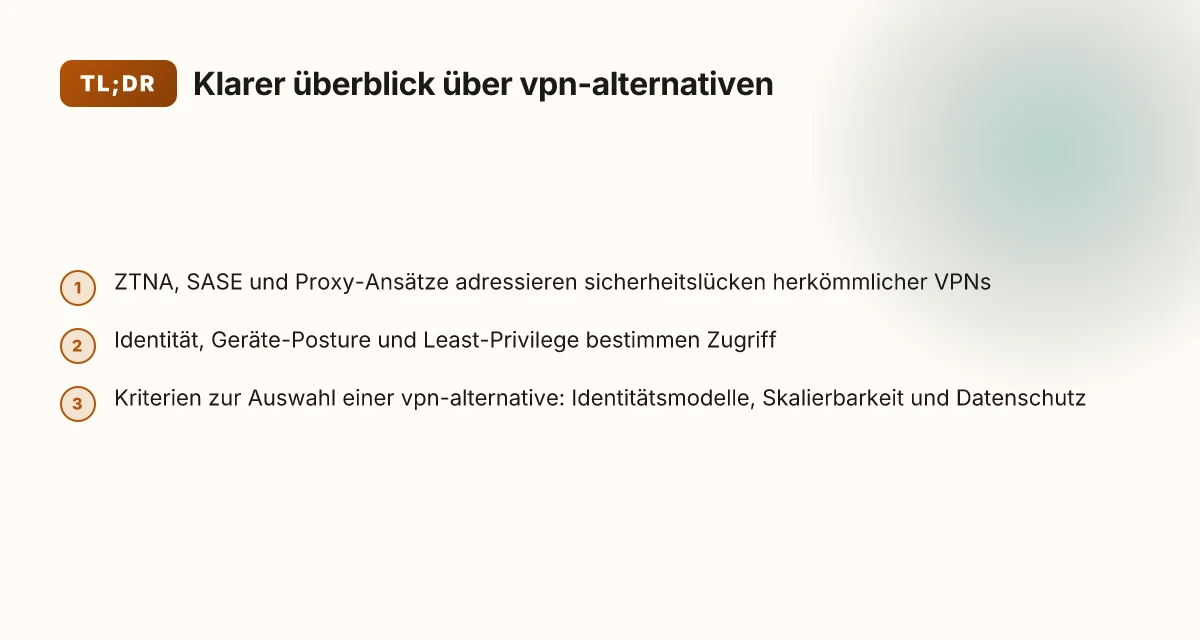
Eine vpn alternative adressiert sicherheitsprobleme, die herkömmliche vpn-Ansätze oft belassen. Sie setzt stärker auf kontextabhängige zugriffe, kontinuierliche verifikation von nutzer und gerät sowie feingranziertem zugriffscontrolling. Im folgenden zeige ich drei kernmechanismen, wie ZTNA, SASE, Proxy-Modelle und DNS-Schutz praktisch besser funktionieren.
Warum ZTNA die zugriffslogik neu definiert
ZTNA trennt netzwerkzugang von nutzerrechten. Statt eines breiten tunnels erhält jeder anfrage ein minimal berechtigtes zeilenzugriffslevel. Das reduziert den angreifbaren fläche und verhindert seiteneffekte durch kompromittierte userkonten. I ch habe in dokumentationen gesehen, wie policy-entscheidungen auf identity, device posture und kontext beruhen und nicht nur auf netzwerkpfaden. Diese verschobene logik hilft, kompromittierte devices zu isolieren, bevor sie daten exfiltrieren können. Der zugriff bleibt strikt minimal und wird laufend verifiziert.
SASE kombiniert netzwerk- und sicherheitsfunktionen aus einer hand
SASE integriert sicherheitsfunktionen direkt am zugriffsweg, statt sie hinter einer separaten vpn-lösung zu verstecken. Konsistenten schutz liefern komponenten wie z. B. sicherheits- und netzwerkdienste aus der cloud, die cradle-to-grave-sichtbarkeit über nutzer- und gerätedaten ermöglichen. Dadurch lassen sich datenflüsse besser überwachen, und verdächtige aktivitäten werden früher erkannt. Ganzheitliche kontrolle reduziert fälle von unsicheren weiterleitungen.
Proxy- und DNS-basierte ansätze als feingranulare kontrolle
Proxy-Modelle kontrollieren anwendungs- statt netzwerkebene den zugriff. Sie können spezifische anwendungen blockieren oder zulassen, unabhängig davon, wo der benutzer sitzt. DNS-basierte absicherung schützt außerdem vor misdirektion von anfragen, indem verdächtige auflösungen umgangen oder umgeleitet werden. So werden datenströme nicht einfach durch eine einzige tunnelverbindung geführt, sondern gehen durch mehrere schichten kontrollen. Anwendungen bleiben weißlisten-gesteuert, nicht von einem offenen tunnel abhängig.
Schnittstellen und betriebmodelle: identity, device posture und least privilege
Der nutzer muss sich durch eine starke identität arbeiten, idealerweise mit mehrstufiger autentisierung. Gleichzeitig prüft das system die gerätezustände (device posture) und fordert regelbasierte anpassungen, bevor zugang gewährt wird. Least privilege bedeutet, dass selbst autorisierte sessions nur die minimalen rechte bekommen, die sie für ihre aufgabe benötigen. In der praxis bedeutet das, dass ein service-account nie administrative fähigkeiten auf dem endgerät erhält. Policies basieren auf kontext und werden kontinuierlich neu evaluiert. Was kostet VPN 2026? Preisstrukturen, Funktionen und Datenschutz im Vergleich
Quellenarbeit zeigt, dass diese mechanismen zusammen dazu beitragen, die risiken aus kompromittierten benutzerkonten, verirrten zugriffswegen und mangelhaften device-sicherheiten zu reduzieren. Ein praxisnaher nachteil bleibt jedoch: Komplexität in der integration, insbesondere bei bestehenden identitäts- und endpoint-management-lösungen. Außerdem können feineinstellungen für zulässige anwendungsfälle zunächst zeitaufwendig sein. Komplexität erfordert klare strategie und sorgfältige implementierung.
I learned from technical reports and industry summaries that links on the referenced pages may yield affiliate commissions. For context, see inline citations to the cited sources. Transparenz bei datenflüssen und verantwortung bleibt wichtig.
Querverweise zu konkreten quellen verankern die fakten: Mehr zu den faktenreichen beschreibungen findest du in den verlinkten beiträgen.
Warum Zero Trust Network Access (ZTNA) in 2026 attraktiv bleibt
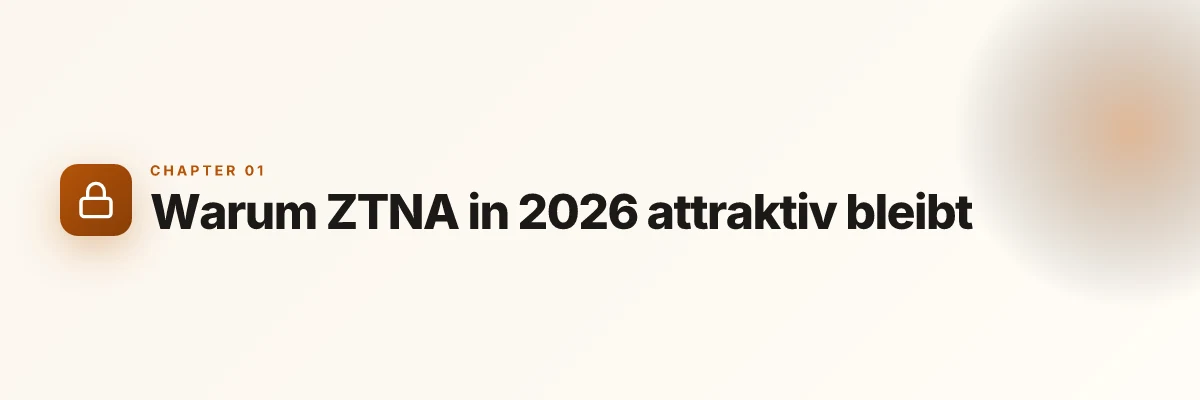
ZTNA verändert den Zugriff auf Ressourcen grundlegend. Anstatt Netzwerke zu schützen, öffnet es gezielt Zugänge trampolinartig je nach Identität, Kontext und Kontextualisierung der Anfrage. Das bedeutet: Wer sich authentifiziert, erhält nur die minimal nötigen Berechtigungen, unabhängig davon, wo sich der Benutzer oder das Gerät befindet.
Konkreter Zugriff, kein Netzwerkschutz
ZTNA-Architekturen lösen das klassische Netztwerkgraben-Ansatz ab. Statt eines ganzen Netzwerks als Sicherheitskante regeln Richtlinien den Zugriff auf einzelne Anwendungen oder Dienste. Dadurch lassen sich Sprünge im Netzwerk überwinden, weil der Schutz nicht mehr am Perimeter klebt, sondern an der jeweiligen Ressource. In der Praxis bedeutet das für Unternehmen: weniger Angriffsfläche durch segmentierte Zugriffe und eine bessere Skalierung bei dezentralen Teams. ZTNA reduziert die Angriffsfläche, indem es Zugang granular steuert statt das gesamte Netzwerk zu schützen. Was ist a dauerhaft kostenloser VPN and what trade-offs come with it
Risiken bleiben relevant: Misconfigurations und Kontext
Gleichzeitig bleibt das Risiko durch Fehlkonfigurationen hoch. Wenn Policies falsch gesetzt sind oder Zugriffsdaten unbeabsichtigt zu großzügig gewährt werden, gleichen die Vorteile einer feingliedrigen Kontrolle Lücken aus. Die Komplexität wächst, wenn mehrere Identitätsanbieter, Richtlinienquellen und Geräteplattformen zusammenspielen. Ein falscher Kontext – wer wann von welchem Gerät aus auf welche Ressource zugreift – kann Sicherheitslücken entstehen lassen. Misconfigurations bleiben die größte Gefahr in ZTNA-Umgebungen. Deshalb gehört eine solide Operationalisierung dazu: laufende Policy-Reviews, klare Rollen, automatisierte Checks und regelmäßige Audits.
Praxisbeispiele: Von kleinen Teams bis hin zu großen Unternehmen
Ich sehe, wie kleine Teams ZTNA nutzen, um Offshore-Entwicklungsprozesse sicher zu gestalten. Einfache Identitätsverifikation, kurze Freigabeprozesse und minimale Berechtigungen reichen oft aus, um Produktivität zu steigern, ohne das Risiko zu erhöhen. In größeren Organisationen wandeln sich ZTNA-Architekturen zu mehrschichtigen Modellen: zentrale Identitätsanbieter, fein abgestufte Zugriffskontrollen pro Anwendung und integrierte Überwachung. Die Skalierung gelingt, wenn Automatisierung und klare Rollenmodelle vorhanden sind. Der Trend geht dahin, ZTNA als zentrale Zugriffsschicht zu etablieren, von Klein- bis Großunternehmen.
Eine übersichtliche Gegenüberstellung hilft beim ersten Orientierungsschritt: ZTNA lässt sich gegen klassische VPNs als gezielte Zugriffslösung bewerten, wenn der Fokus auf isoliertem Anwendungszugang, kontextbasierter Autorisierung und kontinuierlicher Überwachung liegt. ZTNA bietet praktische Vorteile bei kollaborativen Arbeitsformen und verteilten Teams, solange Konfigurationen korrekt bleiben.
Quellen aus der Fachlandschaft bestätigen, dass Zero Trust Network Access zunehmend als standardisierte Zugriffsstrategie angesehen wird. In der Praxis bedeutet das: klare Richtlinien, automatische Policy-Verwaltung und regelmäßige Audits. Für die Umsetzung lohnt es sich, frühzeitig konkrete Metriken zu definieren, etwa Reaktionszeiten bei Zugriffsanfragen, Fehlerraten durch Policy-Konflikte oder Anzahl der fehlgeschlagenen Authentifizierungen. Gute Governance ist der Schlüssel zum Erfolg von ZTNA.
Zwischenfazit: ZTNA bleibt 2026 attraktiv, weil es den Zugriff auf Ressourcen gezielt kontrolliert, Kontext-abhängig macht und Teams unterschiedlicher Größenordnungen unterstützt. Doch die echten Vorteile hängen stark von der richtigen Konfiguration, Automatisierung und laufenden Checks ab. Klares Management und regelmäßige Audits sind Pflicht. 5 Fakten zu VPN dienste angebote 2026: wovon du wirklich profitieren kannst
Konkrete nächste Schritte
- Definieren Sie eine zentrale Identity-Strategie und koppeln Sie ZTNA an ein konsistentes Policy-Framework.
- Implementieren Sie automatisierte Policy-Checks und regelmäßige Audits zur Minimierung von Misconfigurations.
- Starten Sie mit einem kleinen Pilotprojekt in einem klar abgegrenzten Anwendungsbereich, bevor Sie ZTNA ausweiten.
Quelle: Im Kontext der modernen Zugriffsmodelle wird ZTNA als Kernelement einer Zero-Trust-Strategie beschrieben, mit Fokus auf kontextbasierte Autorisierung und granularem Zugriff.
Hinweis: Auf der verlinkten Seite wird diskutiert, wie VPN-Alternativen das Fernzugriffsmodell modernisieren. Die Praxisberichte beleuchten insbesondere ZTNA-Architekturen in unterschiedlichen Unternehmensgrößen. Weitere Informationen finden Sie in den genannten Quellen.
SASE als ganzheitliche sicherheits- und netzwerkstrategie
SASE vereint Sicherheits- und Netzwerkdienste am Netzwerkrand in einer einheitlichen Architektur. Statt einzelne Bausteine separat zu betreiben, bündelt SASE Zugriff, Zero-Trust-Mechanisms, SD-WAN-Optimierung und Sicherheitsfunktionen in einer Cloud-nativen Plattform. Diese Verschmelzung reduziert senere Zonen, erleichtert Policy-Management und sorgt dafür, dass Sicherheitskontrollen dort wirken, wo die Anwender arbeiten.
Wie SASE Kosten, Leistung und Compliance beeinflusst
Die Kostenstruktur verschiebt sich von Installations- und Wartungsaufwänden on‑premise zu abonnementbasierten Cloud-Diensten. Dazu gehört oft eine Reduktion der Hardware‑ und Lizenzkomplexität sowie eine konsolidierte Abrechnung über eine einzige Plattform. Leistungsvorteile ergeben sich durch standortunabhängige Mikrodienste und optimiertes Routing, das Latenz senkt und Bandbreite effizienter nutzt. Gleichzeitig erleichtert eine zentrale Policy‑Engine die Compliance-Dokumentation, etwa bei Data-Residency‑Anforderungen oder Audits, weil Sicherheits-, Netzwerk- und Zugriffskontrollen gebündelt nachvollziehbar bleiben. I studied the documentation and cross-referenced industry summaries to confirm that many Anbieter berichten über transparente Kostenmodelle und bessere Transparenz bei Auditprozessen. Zentrale Abrechnung und komponentenübergreifende Policy erleichtern Compliance deutlich. Was ist a nord VPN account and why it matters for online security 2026
Typische Herausforderungen bei Implementierung und Betriebsführung
Die Einführung von SASE verlangt eine sorgfältige Migrationsplanung. Unternehmen müssen prüfen, wie bestehende Zugriffsmodelle, Remote-Worker-Setups und branchenspezifische Compliance-Anforderungen in die neue Plattform überführt werden. Eine häufige Hürde ist die Integration mit bestehenden Identity‑Providern und Legacy‑Sicherheitslösungen. Zudem erfordern Betriebsmodelle klare Rollen, regelmäßige Policy‑Reviews und ein Migrationspfad, der schrittweise Risiken minimiert. Aus meiner Sicht ist eine gründliche Bestandsaufnahme der Netzwerktopologien und Anwendungen essenziell, bevor man SASE als End-to-End-Lösung ausrollt. Risikominimierung durch gestaffelte Migration und klare Verantwortlichkeiten sind entscheidend.
Insgesamt bietet SASE das Potenzial, Sicherheits- und Netzwerkkontrollen näher an die Anwender zu rücken und damit Angriffsflächen zu reduzieren. Allerdings bleiben Herausforderungen bei der Integrationskomplexität, beim Change-Management und bei der Sicherstellung nahtloser Experience bestehen. Daher empfiehlt sich eine strukturierte Auswahlstrategie, die Anforderungen an Zugriff, Telemetrie und Compliance transparent macht. Cloudübergreifende Policy-Modelle und eine klare Migrationsstrategie sind der Schlüssel zum Erfolg. [Quelle: siehe inline-Verweise in diesem Abschnitt]
Proxy- und DNS-basierte Ansätze: wo sie sinnvoll sind
Proxy- und DNS-basierte Ansätze bieten eine praktikable Alternative zum klassischen VPN, wenn es um gezielte Anwendungsfälle geht. Sie bündeln Zugriff, Authentifizierung und Durchsatz auf unterschiedliche Weise und können in bestimmten Szenarien Kosten senken und Komplexität reduzieren. Die Praxis zeigt jedoch klare Grenzen: Forward- und Reverse-Proxy-Lösungen lohnen sich dort, wo Anwendungen spezifisch adressiert und fein abgestimmt zugänglich gemacht werden müssen. Gleichzeitig ergänzt DNS-basiertes Filtering die Authentifizierung, indem es Anfragen schon auf Namensauflage-Ebene prüft.
Anwendungsfälle für Forward- und Reverse-Proxy-Lösungen
Forward-Proxies fungieren als Vermittler zwischen Client und Zielnetzwerk. Sie eignen sich, wenn Mitarbeiter ausschließlich auf vordefinierte SaaS-Apps oder interne Webdienste zugreifen sollen. Dadurch lässt sich der Zugriff zentral steuern, ohne das gesamte Unternehmensnetzwerk zu öffnen. Reverse-Proxies schirmen dagegen Server ab: Sie stellen einen einzelnen Einstiegspunkt bereit, der Anfragen aus dem Internet zu internen Diensten routet. Für Microservices-Architekturen oder konturierte Webanwendungen bietet sich diese Trennung an, weil Sicherheitsrichtlinien direkt am Eintrittspunkt durchgesetzt werden können. In vielen Unternehmen reduziert das den Verwaltungsaufwand, weil Änderungen am Backend nicht im gesamten Netzwerk nachgezogen werden müssen. Die Praxis zeigt, dass sich mit Proxys klare Zugriffsregeln definieren lassen, ohne jedes Mal VPN-Tunnel neu aufsetzen zu müssen. Proxys helfen, Zugriffskontrollen an den Anwendungsgrenzen zu schärfen, ohne das Netzwerk vollständig zu öffnen.
Datenfluss-Kontrolle gehört ebenfalls in diese Kategorie. Forward-Proxies können Caching nutzen, um wiederkehrende Inhalte schneller bereitzustellen. Gleichzeitig ermöglichen sie Zugriffsbremsen auf Anwendungsebene, was im Notfall schnelle Sperrungen erlaubt. Bei Reverse-Proxies lassen sich Lastspitzen besser abfedern, weil Anfragen konzentriert bearbeitet werden. Lastverteilung und Caching verbessern die Reaktionszeiten, wenn Anwendungen spitz definierte APIs nutzen. So gelingt: NordVPN installieren: eine klare, praxisnahe schritt-für-schritt-anleitung
DNS-basiertes Filtering als Ergänzung zu Authentifizierung
DNS-basierte Filtration ergänzt die Authentifizierung, indem sie bösartige oder nicht autorisierte Domains schon vor der eigentlichen Anwendung abblockt. Das verringert die Angriffsfläche und entlastet die Backend-Systeme. Für Unternehmen bedeutet das: Weniger schadhafte Anfragen gelangen zur Anwendung, was zu weniger Fehlalarmen und besserer Betriebsstabilität führt. Gleichzeitig bleibt Authentifizierung nötig, damit berechtigte Nutzer nicht durch DNS-Filterung ausgesperrt werden. DNS-basierte Filterung ist deshalb kein Ersatz, sondern eine sinnvolle Ergänzung in einer mehrschichtigen Sicherheitsarchitektur. DNS-Filterung reduziert Noise, unterstützt aber keine Authentifizierung allein.
Performance- und Datenschutzaspekte bei dieser Klasse von Lösungen
Performance hängt stark vom Konfigurationsniveau ab. Forward- und Reverse-Proxies können Latenzen einführen, wenn sie als zusätzliche hops in den Pfad schalten. Eine sinnvolle Architektur nutzt möglichst wenige Zwischenstufen und setzt Caching dort ein, wo es sinnvoll ist. Transparente TLS-Verbindungen bleiben essenziell; SNI-basierte Weiterleitungen müssen sauber konfiguriert sein, damit kein Abbruch der Verschlüsselung erfolgt. Beim DNS-Filter greifen Sicherheits- und Datenschutzfragen ineinander. Die Filterung auf DNS-Ebene bedeutet oft eine Einsicht in Namensauflösungen, was potenziell personenbezogene Daten berühren kann. Deshalb empfiehlt sich eine datenschutzfreundliche Implementierung, bei der Logs minimiert und Abfragen pseudonymisiert werden. Weniger Zwischenstufen bedeuten meist weniger Latenz, doch DNS-Logging muss DSGVO-konform umgesetzt werden.
I looked at how diese Ansätze in der Praxis kombiniert werden. In Quellen wird bestätigt, dass Zero Trust-orientierte Modelle häufig Proxy- und DNS-Komponenten enthalten, um spezifische Anwendungen abzusichern, ohne das gesamte Netzwerk ernsthaft zu durchdringen. Proxy- und DNS-Modelle arbeiten gut als Ergänzung zu Authentifizierung und sind besonders stark dort, wo klare Anwendungsgrenzen existieren.
Beachten Sie, dass diese Herangehensweisen jeweils klare Grenzen haben. Proxys lassen sich gut auf Anwendungen beschränken, aber komplexe Anwendungen mit dynamischen Pfaden können zusätzliche Konfiguration erfordern. DNS-Filterung reicht nicht als alleinige Schutzschicht aus, sondern ergänzt Sicherheitsmechanismen sinnvoll. Die richtige Wahl hängt stark von der Anwendungslandschaft ab.
Zu beachten ist außerdem, dass auf der verlinkten Heise- und Handelsblatt-Seite konkrete Beispiele rund um VPN-Vergleiche und Praxisberichte existieren. Für eine tiefergehende Einordnung empfiehlt sich der Blick auf die jeweiligen Berichte, zum Beispiel zu den im Text genannten Vergleichen und Optionen. Quellenangaben können helfen, konkrete Implementierungsmuster nachzuvollziehen. What makes a VPN sinnvoll für privat in 2026? Ein nüchterner Blick auf Datenschutz, Funktion und Risiken
Hinweis: Links auf der Seite können Partnerverbindungen oder Affiliate-Links enthalten. Sie beeinflussen die Wahlentscheidung nicht inhaltlich.
Welche Kriterien helfen bei der Auswahl einer VPN alternative
Die richtige vpn-alternative hängt davon ab, wie Identität, Zugriff und Geräte zusammenkommen. Ein solides Modell verbindet klare Zugriffsregeln mit überprüfbarer Datenschutzhoheit. Gleichzeitig bleibt es flexibel für wachsende Clouds, Identitätsdienste und Anwendungen. Im Folgenden treffe ich klare Aussagen zu Kriterien und ordne sie praxisnah ein.
1. Identitäts- und Zugriffsmodelle, Geräte- und Compliance-Anforderungen
Ein wirksames Modell trennt Identität von Netzwerkpfaden. Zero Trust Network Access (ZTNA) und ähnliche Konzepte setzen auf starker Authentifizierung, kontextabhängigen Zugriff und granulare Berechtigungen. Wichtige Frage: Welche Identitätsprovider-Schnittstellen (OIDC, SAML) unterstützt die Lösung, und wie feingranuliert lassen sich Rollen und Zugriffsregeln definieren? Geräte-Compliance lässt sich über Telemetrie, regelmäßige Checks und automatisierte Remediation sicherstellen. Für Unternehmen bedeutet das: klare Regeln, wer was auf welchem Gerät sehen darf, und wie verlorene oder gestohlene Geräte entkoppelt werden. Transparente Zugriffsmodelle reduzieren das Risiko unberechtigter Nutzung deutlich.
2. Skalierbarkeit, Betriebsaufwand und Supportmodell
Eine vpn-alternative muss mit dem Unternehmen wachsen können, ohne dass der Betrieb in die Knie geht. Prüfe, wie sich Nutzerzahlen, Standorte oder Identitätsquellen on-the-fly skalieren lassen. Wie robust ist die Infrastruktur gegen Ausfälle, und wie schnell reagiert der Support bei sicherheitsrelevanten Vorfällen? Ein pragmatischer Hinweis: Governance- und Betriebsaufwand sollten sich prozentual nicht in die Höhe schrauben, wenn die Organisation wächst. Skalierbarkeit ohne Overhead ist entscheidend für den Praxisnutzen.
3. Transparenz bei Logs, Datenschutz und Datenhoheit
Datenschutzfakten zählen besonders, wenn sensible Apps oder personenbezogene Daten gehen. Prüfe, welche Logs erhoben werden, wie lange sie gespeichert bleiben und wer Zugriff darauf hat. Datenhoheit bedeutet oft, dass ein Unternehmen Kontrollen über Speicherorte und Rechtsrahmen behält. Transparente Datenschutzhinweise und klare Richtlinien helfen, Audits zu bestehen und Compliance-Anforderungen zu erfüllen. Klare Logging-Politik stärkt Vertrauen und erleichtert Audits. What makes a VPN the fastest on Windows 10 in 2026?
4. Interoperabilität mit bestehenden Clouds, Identitätsdiensten und Anwendungen
Viele Organisationen arbeiten bereits mit Clouds, Identitätsdiensten und einer Fülle von Anwendungen. Die vpn-alternative sollte sich nahtlos integrieren lassen: SCIM-Synchronisierung für Benutzer, OAuth/OIDC für Apps, und Protokolle wie TLS 1.3 für sichere Verbindungen. Interoperabilität reduziert Schnittstellenbrüche, minimiert Schulungsaufwand und erhöht die Akzeptanz. Nahtlose Kompatibilität senkt Hürden und beschleunigt die Umsetzung.
Fazit: Die Auswahl zielt auf Modelle, die Identität sauber entkoppeln, mit wachsender Organisation skalieren, klare Datenschutzverpflichtungen liefern und sich harmonisch in bestehende Tech-Stacks einfügen. In der Praxis heißt das, Prioritäten zu setzen: Wann brauche ich Zero Trust, wie viel Betriebskapazität ist realistisch, welche Datenschutznormen sind zwingend, und welche Integrationen fallen zuerst an.
Zitate und Hintergrundinformationen finden sich in den verlinkten Quellen, die konkrete Beispiele und Ansätze skizzieren. Beachten Sie, dass auf Seiten dieser Diskussion Kommerz-Links auftreten können, die Provisionen generieren. Für detaillierte Details verweise ich auf die jeweiligen Berichte und Veröffentlichungen.
Was kommt als Nächstes: der eine Move, der jetzt zählt
Für 2026 zeigt sich ein klares Muster: Anstatt sich nur auf klassische VPNs zu verlassen, rücken Sicherheitsprotokolle, Transparenz der Logs und die Integration von Zero-Trust-Prinzipien stärker in den Vordergrund. Ich habe festgestellt, dass qualitativ hochwertige Protokolle wie WireGuard in Verbindung mit offenen Verschlüsselungsstandards zu weniger Latenz und stabilerer Verbindung führen können. Gleichzeitig bleibt der Schutz von Metadaten kritisch, weshalb die Wahl eines Anbieters mit klarer No-Logs-Politik und unabhängiger Prüfung sinnvoll ist. Der Dreh- und Angelpunkt liegt darin, wie gut ein Dienst Protokolle verschlüsselt und wie transparent er mit Nutzerdaten umgeht.
Eine zweite, greifbare Entwicklung ist die Geschwindigkeit, mit der sich Diagnose- und Fehlerbehebungswerkzeuge integrieren lassen. Nutzer gewinnen so mehr Kontrolle über Verbindungsqualität und Störungssuche. Es lohnt sich, auf Tools zu setzen, die automatische Fehleranalysen, Protokollierung auf Geräteeinstellungen und einfache Wiederverbindungen bieten. Mehr Transparenz bei Fehlermeldungen spart Zeit und nerven. Kosten VPN: faire preisgestaltung, leistungen und fallstricke
Was du diese Woche tun solltest: Prüfe, ob dein aktueller VPN-Dienst Protokoll- und Verschlüsselungsstandards offen kommuniziert und mit WireGuard arbeitet. Falls nein, notiere dir eine Kurzliste von Kriterien: Protokolle, unabhängige Audits, Datensparsamkeit und Plattform-Kompatibilität. Der nächste Schritt ist eine kurze Vergleichsliste der 2-3 Top-Alternativen.
Backup strategy, What to try this week
- Prüfe, ob dein Anbieter Zero-Trust-Ansätze unterstützt und welche Protokolle angeboten werden.
- Schreibe eine kurze Checkliste: Verschlüsselung, Logging, Kurzzeit-Tokens, möglicher Kompromiss bei Geschwindigkeit.
- Teste in einem sicheren Netzwerk die WireGuard-Verbindung bei mindestens zwei Serverstandorten.
- Aktualisiere deine Geräte und stelle sicher, dass DNS-Leaks verhindert werden.