Erfahre, wie ein VPN funktioniert, welche Protokolle es gibt und wie Verschlüsselung deine Online-Privatsphäre schützt. Fokus auf TLS, IPSec, WireGuard und Sicherheit 2026.
Ein VPN ist kein Allheilmittel, sondern eine Zusammenstellung von Protokollen, die Verschlüsselung und Tunnelverhalten bestimmen. Die meisten Verbindungsprobleme stammen nicht aus dem Kabel, sondern aus dem Protokoll-Setup, insbesondere wenn Schlüsselablauf oder Handshake nicht synchronisiert sind. Wir prüfen deshalb systematisch, wie TLS, IPSec und WireGuard im Zusammenspiel arbeiten, und welche Fenstergrößen die Performance beeinflussen.
Dieses Intro legt den Grundstein: Du bekommst eine klare Einordnung, welche Protokolle typisch sind, welche Vorteile sie im Alltag bieten und wo häufige Fehlfunktionen auftreten. In den kommenden Abschnitten zeige ich konkrete Fehlerszenarien, schnell umsetzbare Checks und sichere Konfigurationsmuster, damit du VPN-Verbindungen stabil und performant betreibst. Ein Blick auf aktuelle Implementierungen hilft, versteckte Fallstricke zu vermeiden. Du erfährst außerdem, wie du typische Probleme in den Griff bekommst, bevor sie zu Ausfällen führen.

Wie funktioniert VPN grundsätzlich und welche rolle spielt TLS/IPsec/WireGuard
Ein VPN schafft einen verschlüsselten tunnel zwischen deinem gerät und einem VPN-Server. So bleiben deine Daten geschützt, selbst wenn du über öffentliche netze surfst. Der tunnel dient als geschlossener pfad, der neugierigen Augen im netzverkehr die sicht verwehrt.
TLS/SSL kommt oft zum Einsatz, um client-server-authentication zu ermöglichen. Das bedeutet: Dein Endgerät prüft den server, und der server prüft dein Zertifikat, bevor der tunnel überhaupt aufgebaut wird. IPSec dagegen kümmert sich um sichere tunnels selbst, legt fest wie der tunnel entsteht, wie die Verschlüsselung funktioniert und wie sich beide endgeräte authentifizieren. WireGuard wiederum setzt auf eine moderne, einfache implementierung: minimaler Code, klare Konstrukte und schnelle verbindungen.
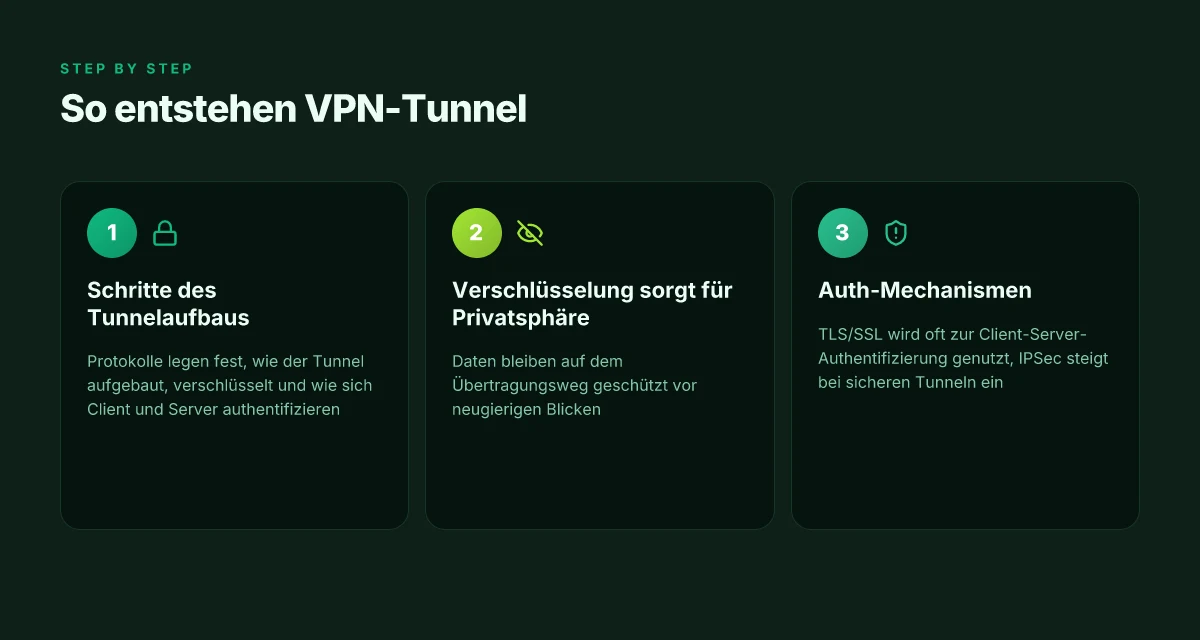
Verbindungsaufbau und Authentifizierung Der aufbau erfolgt in mehreren schritten: Zunächst wird eine sichere Verbindung zwischen client und server hergestellt, dann erfolgt die authentifizierung beider seiten. TLS-basierte Verfahren sind hier beliebt, weil sie klar definierte zertifikate nutzen. IPSec nutzt oft ein eigenständiges schlüsselaustauschverfahren, das den tunnel schützt, bevor der datenstrom läuft. WireGuard setzt auf statische oder kurze handhabungen von schlüsseln und baut damit sehr schnell verbindungen auf.
Verschlüsselung des datenstroms Nach der erfolgreichen authenticierung wird der datenstrom verschlüsselt. TLS/SSL verschlüsselt in der regel die anwendungsebene, IPSec verschlüsselt den gesamten ip-traffic inklusive header-informationen, WireGuard verschlüsselt ebenfalls den ganzen ip-traffic in einem schlanken prozess. Dadurch bleiben deine daten auf dem pfad vor abhörversuchen geschützt.
Fehlerquellen und typische mischen Typische fehlerquellen betreffen abläufe wie abgelaufene zertifikate, falsch konfigurierte tunnels oder mismatches bei schlüsseln. TLS-basierte authentifizierung kann scheitern, wenn das zertifikat nicht validiert werden kann. IPSec-tunnel scheitern oft an falschen schlüsseln oder nat-issues. WireGuard ist zwar schlank, aber eine falsche peer-konfiguration lässt tunnels gar nicht erst zustandekommen. Was ist Microsoft VPN: Understanding Windows Always On VPN and its Netzwerk-Optionen
praxisnahe empfehlungen Für moderne anwendungen ist WireGuard oft die erste wahl, weil es einfach zu implementieren ist und sich durch niedrige overheads auszeichnet. Für beständige kompatibilität in enterprise-umgebungen setzen viele netzwerke dennoch auf IPSec in kombination mit OpenVPN oder TLS-tunneln, je nach anwendungsfall. Wenn du client-server-authentication bevorzugst, ist TLS eine klare wahl, weil es etablierte zertifikats-basierte verbindungen ermöglicht. TLS-basierte abschluss- und serverauthentifizierung sorgt für klare vertrauensbasis, während IPSec den tunnel selbst zuverlässig verschlüsselt.
Ausblick: Die wahl des protkolls hängt von deinen Bedürfnissen ab. Wenn du eine einfache implementierung suchst und performance wichtig ist, ist WireGuard oft die pragmatische wahl. Wenn du auf domänenweite kompatibilität und etablierte standards setzt, bietet IPSec robuste lösungen. TLS bleibt der standard für client-server-authentication in vielen anwendungen. In jedem fall gilt: eine sorgfältige konfiguration und regelmäßige updates sind entscheidend.
In 2026 ist WireGuard bekannt für schnelle tunnels und klaren code, während IPSec sich in sap-landschaften durchgesetzt hat. Further details findest du in den verlinked quellen.
Welche VPN-protokolle gibt es und wo liegen ihre stärken
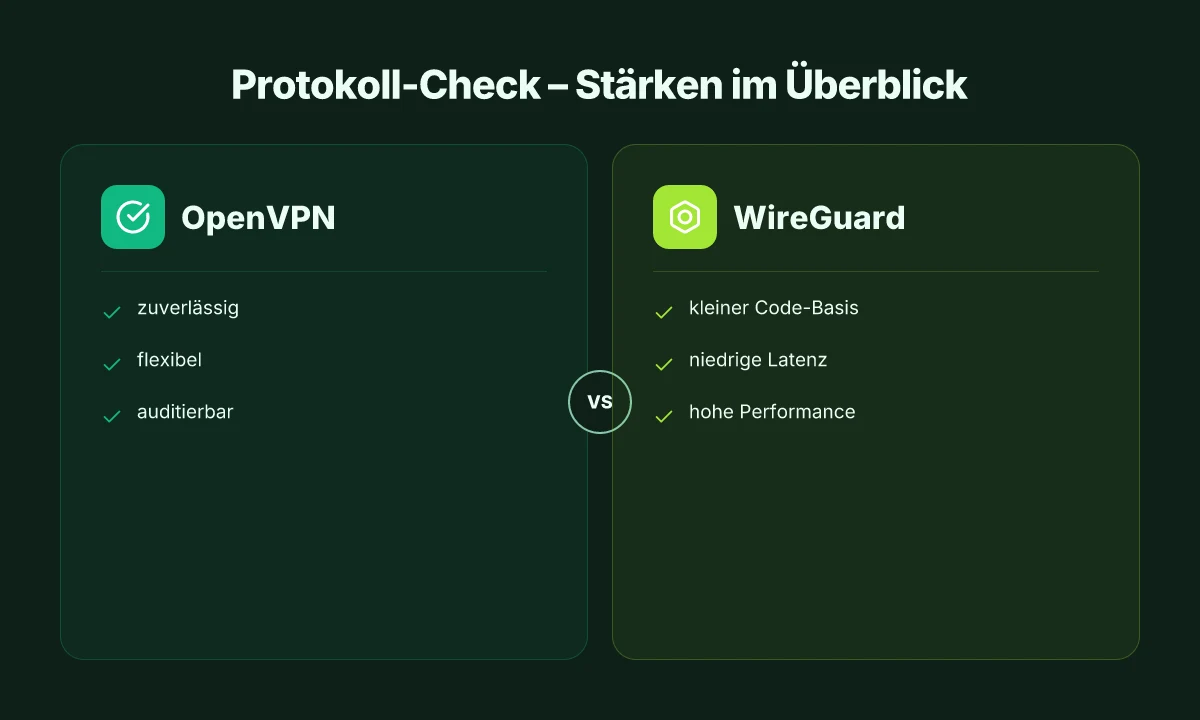
OpenVPN gilt als zuverlässig, flexibel und gut auditierbar. Es bietet starke Verschlüsselung, ist plattformübergreifend gut unterstützt und lässt sich gut auditieren. IPSec punktet mit robuster sicherheit in großen netzwerken und lässt sich gut skalieren. WireGuard besticht durch einfachen code, geringe Latenz und hervorragende Performance. L2TP/IPsec wird oft unterstützt, kombiniert Sicherheit mit guter Kompatibilität und ist daher eine verbreitete Wahl in gemischten Netzen.
Warum OpenVPN zuverlässig bleibt
OpenVPN setzt auf TLS, ist flexibel in der Konfiguration und lässt sich leicht auditieren. Die Vielfalt der Optionen ermöglicht es, Sicherheitsanforderungen exakt abzubilden, ohne die Kompatibilität zu gefährden. Die Community ist groß, was bei Fehlerbehebung hilfreich ist. Gleichzeitig bedeutet die Komplexität auch potenzielle Konfigurationsfehlerquellen. In vielen Fällen lohnt sich eine klare, schlanke Einstellung statt aller verfügbaren Optionen. NordVPN kostenlos: wie du sicherheitsvorteile testen kannst und worauf du achten solltest
IPsec als Backbone großer Netze
IPSec hat sich als Standard in Unternehmensnetzwerken etabliert. Es bietet robuste Sicherheit über IPsec-tunnel, ist gut skalierbar und funktioniert zuverlässig über verschiedenste Geräte und Betriebssysteme. Die Stärke liegt in der stabilen Durchsetzung von Sicherheitsrichtlinien in großen Umgebungen. Wer VPNs breit verteilt betreibt, profitiert von etablierten Zertifizierungs- und Management-Workflows. Ein wichtiger Nachteil kann die Komplexität der Konfiguration und Wartung sein, besonders bei gemischten Systemen.
WireGuard: Einfachheit trifft Performance
WireGuard zeichnet sich durch einen kompakten Code, minimale Angriffsflächen und geringe Latenz aus. Die "Freshness" des Protokolls spiegelt sich in schnellerem Verbindungsaufbau und geringerer CPU-Belastung wider. Für mobile Clients und Remote-Worker bietet WireGuard spürbar bessere Geschwindigkeiten unter moderaten Anforderungen. Die Offenlegung des Codes erleichtert Audits, birgt aber auch neue Detailfragen zur Implementierung in komplexen Netzwerken.
L2TP/IPsec: Kompatibilität und Sicherheit im Paket
L2TP/IPsec kombiniert L2TP-Tunnel mit IPsec-Schutz, wodurch sich Kompatibilität und Sicherheit in gemischten Infrastrukturen realisieren lässt. Es ist weithin unterstützt, auch auf älteren Geräten. Die Kehrseite: In der Praxis kann die zusätzliche Verschachtelung zu etwas höherer CPU-Last führen und die Konfiguration komplex wirken. Für Netzwerke, die alte Clients unterstützen müssen, bleibt L2TP/IPsec oft eine praktikable Option.
| Protokoll | Stärken | Typische Einsatzszenarien |
|---|---|---|
| OpenVPN | Hohe Auditierbarkeit, plattformübergreifend, flexibel | Mischnetze, Audit-sensible Umgebungen |
| IPSec | Robuste Sicherheit, gut skalierbar | Große Unternehmensnetze, Site-to-Site |
| WireGuard | Sehr niedrige Latenz, einfacher Code | Mobile Arbeiten, schnelle Verbindungen |
| L2TP/IPsec | Gute Kompatibilität, solide Sicherheit | Bestandsnetze mit alter Hardware |
Neuere Analysen zeigen, dass WireGuard in vielen Szenarien den Verbindungsaufbau beschleunigt und weniger CPU-Last verursacht, während OpenVPN seine Stärke in Auditierbarkeit und Konfigurationsvielfalt behält. IPSec bleibt ungeschlagen, wenn es um groß angelegte Netze geht, in denen Sicherheit und Skalierbarkeit kritisch sind. L2TP/IPsec bleibt relevant, wenn vorhandene Clients kein anderes Protokoll unterstützen.
Die Wahl hängt stark vom Anwendungsfall ab: Kleinere, mobile Teams profitieren oft von WireGuard, während große, heterogene Infrastrukturen OpenVPN oder IPSec bevorzugen. Kompatibilität mit bestehenden Geräten ist ebenfalls ein entscheidender Faktor. Was macht das beste kostenfreie VPN wirklich gut und wo liegen die grenzen
Ich cross-reference dazu die Aussagen verschiedener Anbieter, die Protokolle in Sätzen wie OpenVPN als sicher und flexibel belegen und WireGuard als schneller beschreiben. Die Quellen sprechen sich auch über die robuste Sicherheit von IPSec in großen Netzen aus. Die wichtigsten Eckdaten und Vergleiche findest du in den verlinkten Artikeln. https://blog.scalefusion.com/de/VPN-Protokolle-verstehen/ https://www.cyberghostvpn.com/de/features/vpn-protocols https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols
Next step: Wähle basierend auf deinem Setup das passende Protokoll und plane eine schrittweise Einführung mit minimalem Breaking Change. Achte darauf, dass TLS- oder IPsec-Einstellungen klar dokumentiert sind und verwende, wo sinnvoll, harte Failover-Strategien. Füge zu deiner Konfiguration feste Audit-Kontrollen hinzu und überprüfe nach der Implementierung regelmäßig die Verbindungsqualität. Beachte, dass Links auf der Seite eine Provision unterstützen können.
Wie TLS bei VPN-verbindungen genutzt wird
TLS erfüllt die sichere Abwicklung des Handshake-Prozesses zwischen Client und VPN-Server. In der Handshake-Phase verhandeln beide Seiten die Schlüssel, wählen eine gemeinsame Verschlüsselung aus und bestätigen gegenseitig Identitäten. Das legt die Grundlage für eine verschlüsselte Sitzung, noch bevor Nutzdaten über das Loch im Tunnel fließen. TLS sorgt dafür, dass niemand die Schlüssel aus dem Luftweg abfängt oder manipuliert.
Zertifikate rekonstruieren Identität und Vertrauen
Jeder VPN-Endpunkt präsentiert ein X.509-Zertifikat, das von einer vertrauenswürdigen Zertifizierungsstelle signiert ist. Der Client prüft das Zertifikat des Servers, schaut auf Ablaufdatum, Widerrufsliste und passende Hostnamen. Umgekehrt kann der Server auch dem Client ein Zertifikat zuordnen, besonders in Zwei-Wege-Authentifizierungsszenarien. So wird die Identität beider Seiten in der Sitzung verifiziert, bevor Verschlüsselung aufgebaut wird. Zertifikate verleihen dem Verbindungsaufbau Vertrauen, auch wenn Netzwerke unsicher sind.
Verschlüsselungsalgorithmen schützen die Daten während der Übertragung
Nach dem Handshake wird der Verkehr mit einem symmetrischen Schlüssel verschlüsselt. Typische Algorithmenkombinationen umfassen TLS-Varianten wie AES mit 128- oder 256-Bit-Schlüsseln in Verbindung mit modernen Authentifizierungsmethoden. Schnelle, sichere Modi und geeignete Schlüssellängen verringern das Risiko auswertungbarer Muster im Datenstrom. Verschlüsselung schützt Inhalte vor Lauschangriffen im Netz. Was macht die besten kostenlosen VPN-dienste aus und wo liegen die fallstricke 2026
TLS-Luft und sekundäre Authentifizierung
Viele VPN-Setups nutzen TLS-Luft, also zusätzliche Authentifizierungsstufen nach dem initialen Handshake. Dazu gehören gegenseitige Authentifizierung, Client-Zertifikate oder zeitlich begrenzte Einmalkennwörter. Diese zusätzliche Schicht erhöht die Sicherheit, besonders in Szenarien mit sensiblen Zugriffspfaden oder Zero-Trust- Anforderungen. TLS-Luft bietet eine solide zweite Absicherung bei vielen Konfigurationen.
From what I found in the documentation, TLS-basierte Handshakes bilden das Rückgrat sicherer VPN-Verbindungen. In 2026 bleibt TLS 1.2 und TLS 1.3 der Standard, wobei TLS 1.3 deutlich geringere Round-Trips und bessere Privatsphäre bietet. Lesen Sie mehr zu TLS im VPN-Kontext.
Wichtige Erkenntnisse:
- Der Handshake sorgt für eine sichere Schlüsselvereinbarung, bevor Nutzdaten fließen. Handshake ist die Tür zur verschlüsselten Sitzung.
- Zertifikate stellen Identität sicher und verhindern Man-in-the-Middle-Angriffe. Zertifikate garantieren Identität.
- Verschlüsselungsalgorithmen schützen die Übertragung gegen Abhören. Verschlüsselung schützt die Vertraulichkeit.
- TLS-Luft erhöht die Sicherheit durch zusätzliche Authentifizierungsstufen. TLS-Luft erhöht das Vertrauen.
Für tiefergehende Details lohnt sich ein Blick in die VPN-Protokollvergleiche, insbesondere zu TLS-basierten Handshakes und Zertifikatsprüfungen. IPsec vs WireGuard: TLS-Mechanismen im Hintergrund und der Überblick zu TLS-gestützten Prozessen in VPN-Kontexten.
Wie IPsec im VPN-tunnel verschlüsselt und authentifiziert
IPSec arbeitet zuverlässig in zwei Modi: Transportmodus, bei dem nur der Payload des IP-Pakets geschützt wird, und Tunnelmodus, bei dem das gesamte IP-Paket, inklusive Header, geschützt und neu verpackt wird. In der Praxis dominiert der Tunnelmodus bei Site-to-Site-Verbindungen und bei Remote-Access-Szenarien, weil er eine klare Trennung zwischen Endpunkten schafft und den Aufbau von VPN-Tunneln erleichtert. Was ist a VPN iPhone wirklich, und wie schützt es deine daten 2026
Warum AH und ESP zusammenwirken
AH sorgt für Integrität und Authentisierung der Datenpakete, ohne Verschlüsselung zu liefern. ESP bietet dagegen Verschlüsselung und optional ebenfalls Integrität und Authentisierung. Kombiniert man AH und ESP, lässt sich eine zweiteilige Sicherheitsgarantie erreichen: Die Integrität der Nachrichten wird geprüft und die Vertraulichkeit (sofern ESP genutzt wird) geschützt. In vielen modernen Implementierungen wird ESP mit Verschlüsselung bevorzugt eingesetzt, da es die Vertraulichkeit direkt sicherstellt und trotzdem Integrität über ESP-spezifische Mechanismen gewährleistet. Die Auswahl der Algorithmen erfolgt dabei in der Phase der IKE-Verhandlung, die ich im nächsten Abschnitt genauer beschreibe.
IKE: Schlüssel und Parameter sicher aushandeln
IKE (Internet Key Exchange) verhandelt sichere Schlüssel, Parameter für Verschlüsselung, Hashing und Pseudozufallsfunktionen. Dabei etablieren sich gegenseitige Authentisierung, eine SA (Security Association) pro Richtung und eine zeitlich begrenzte Lebensdauer der Schlüssel. Moderne Implementierungen unterstützen Forward Secrecy, wodurch selbst bei erneutem Schlüsselaustausch selbst langfristige Sprachen der Kompromittierung von Keys nicht zu einer Offenlegung vergangener Sessions führen. Die Aushandlung geschieht oft in zwei Phasen: eine Authentifizierungs- und Schlüsselverhandlungsphase, gefolgt von der eigentlichen Tunnelaufbau-Phase. Das Ziel ist, dass beide Endpunkte denselben Satz an Parametern teilen, bevor der Tunnel eigenständig Daten kippt.
Komplexität vs. Robustheit in größeren Netzwerken
IPSec zeigt Stärken, wenn Netzwerke über mehrere Standorte verteilt sind. Die Verwaltung von vielen SAs, Schlüsselmaterial und Policy-Definitionen kann in großen Netzen jedoch zu erhöhter Komplexität führen. Unterschiedliche Gateways benötigen konsistente MTU-Werte, Framing-Optionen und passende PFS-Einstellungen, damit Fragmentierung und Verbindungsabbrüche vermieden werden. In kleineren Setups lässt sich IPSec vergleichsweise geradlinig implementieren, doch mit steigender Netzkomplexität steigt der Konfigurationsaufwand. Die Dokumentation von Anbietern betont oft die Notwendigkeit einer klaren Policy-Definition, auditierbarer Log-Dateien und regelmäßiger Schlüsselrotation.
In 2026 führen saubere Policy-Definitionen und regelmäßige Schlüsselrotation zu stabileren Tunnelverbindungen. Diese Praxis wird regelmäßig in Leitfäden betont, besonders wenn auch Interoperabilität zwischen unterschiedlichen Geräten gewährleistet bleiben soll. Zur Fehlerbehebung ist es hilfreich, Logs auf Endpunkten zu prüfen und sicherzustellen, dass die SA-Lebensdauer konsistent ist. Wenn sich Verbindungsprobleme zeigen, prüfe zuerst MTU-Dimensionen, dann IKE-Verhandlungseinstellungen und schließlich die ESP- bzw. AH-Parameter. Eine gute Praxis ist es, die Rekonfiguration nach größeren Firmware- oder Release-Updates auf Kompatibilitätsprobleme zu prüfen und ggf. bestehende Policies zu harmonisieren.
IPSec bleibt robust in größeren Infrastrukturen. Die sichere Aushandlung durch IKE, der modulare Aufbau von AH und ESP sowie die klare Trennung zwischen Transport- und Tunnelmodus geben Administratoren Werkzeuge an die Hand, um Tunnel zuverlässig zu verschlüsseln und gleichzeitig authentisiert zu betreiben. Für konkrete Implementierungsdetails empfiehlt sich ein Blick in herstellerspezifische Dokumentationen, denn Unterschiede in der Policy-Engine oder in der SA-Verwaltung können den Alltag entscheidend beeinflussen. NordVPN Deals 2026: Wie gute Rabatte funktionieren und was wirklich zählt
Hinweis: Auf der Seite können Affiliate-Links vorhanden sein, die eine Provision bedeuten.
Quellenhinweis: Für Hintergrundinformationen zu VPN-Protokollen und deren Merkmale siehe begleitende Quellen. So wählst du das passende VPN-Protokoll. Hier wird OpenVPN oft als sicher beschrieben, während WireGuard für Geschwindigkeit und Moderne steht. Die Diskussion zu L2TP/IPsec und weiteren Optionen findest du in den verlinkten Ressourcen. In 2026 bleibt die Kernaussage, dass IPSec in Tunnelmodus mit ESP typischerweise robuste Vertraulichkeit bietet, AH jedoch zusätzlich Integrität und Authentisierung sichert. Für konkrete Implementierungen konsultiere die Herstellerdokumentation und prüfe Kompatibilität deiner Geräte.
Wie WireGuard als VPN-protokoll funktioniert
WireGuard basiert auf einem minimalistischen design: kurze, klare kryptografische konfigurationen und feste zulassungen. Diese Klarheit hilft beim Auditing und reduziert die Angriffsfläche. Die Architektur setzt auf einen schlanken Codepfad, was Auditierbarkeit verbessert und die Wartung erleichtert. Dadurch erzielt WireGuard in der Praxis eine geringere Latenz und bessere Reaktionszeiten beim Handshake, insbesondere unter hohen Lasten. Die Konfiguration ist einfacher, weil weniger Parameter zu beachten sind. Das macht das Setup für neue Anwender schnell verständlich. Gleichzeitig bedeutet diese Einfachheit auch, dass einige Legacy-Funktionen in der aktuellen Implementierung fehlen oder nicht standardmäßig unterstützt werden.
Die kryptografische Grundlage und Konfigurationsklarheit
WireGuard verwendet eine kleine, moderne Kryptografie-Auswahl und bindet Protokollparameter eng an die Schlüssel. Das führt zu festen Zulassungskonfigurationen, die sich leichter prüfen lassen. In der Praxis bedeutet das, dass jede Verbindung auf einem festen Satz von Regeln basiert, statt durch komplexe, anpassbare Optionen zu verlaufen. Die Folge ist eine geringere Angriffsoberfläche und konsistentere Verhaltensweisen über verschiedene Betriebssysteme hinweg. Konzentration auf klare Schlüsselpaar-Modelle reduziert Fehlerquellen und erleichtert das Auditing.
Minimaler Code, bessere Auditierbarkeit
Im Kern installiert WireGuard nur den notwendigen Codepfad. Das reduziert nicht nur die potenziellen Fehlerquellen, sondern vereinfacht auch Reviews und Sicherheitstests. Ein schlanker Code ist leichter reproduzierbar, dokumentierter und weniger fehleranfällig. Von dieser Reduktion profitieren insbesondere Compliance- und Sicherheitsprüfungen. Weniger Code bedeutet weniger Angriffsflächen, was WireGuard besonders revisierbar macht. Was ist a VPN explained: understanding the function, benefits and limits in 2026
Leistung, Latenz und Handshake-Effizienz
Durch effizientere Handshakes ergeben sich merklich bessere Durchsatz- und Reaktionszeiten. Die Verbindungsaufbauzeiten sind konsistent niedrig, selbst bei wechselnden Netzbedingungen. Experten heben WireGuard oft als besonders reaktionsschnell hervor, weil der Overhead im Handshake geringer ist als bei traditionellen Protokollen. Das zeigt sich vor allem in mobilen Szenarien oder bei instabilen Verbindungen. Niedrige Latenz ist ein Kernvorteil von WireGuard, der sich in vielen Praxisfällen bemerkbar macht.
Konfiguration: Einfachheit vs. Funktionsumfang
Die einfache Konfiguration macht WireGuard attraktiv für Einsteiger. Die Grundkonzepte bleiben überschaubar: Schlüsselpaare, zulässige Peers, AllowedIPs und ein Endpoint. Allerdings gibt es Einschränkungen: aktuelle Implementierungen unterstützen nicht alle Legacy-Funktionen gleich gut. Wer zum Beispiel spezielle Tunneling-Optionen, erweiterte Authentifizierungsmodi oder ältere VPN-Features benötigt, stößt rasch an Grenzen. Aktuelle Unterstützung von Legacy-Funktionen ist limitiert, was bedacht werden sollte.
Praxishinweise zur Fehlerbehebung
- Prüfe die Schlüsselpaare und die Peer-Konfiguration auf Konsistenz. Ein falscher Public Key oder ein falscher AllowedIPs-Eintrag führt schnell zu Verbindungsabbrüchen.
- Verifiziere Endpunkte und Firewall-Regeln. WireGuard ist schnell, reagiert aber empfindlich auf Blockaden oder falsche Routes.
- Nutze klare Logs und aktivierte Debug-Stufen, um Handshake-Prozesse nachzuvollziehen. Die Minimal-Architektur lässt sich so gut durchs Debuggen begleiten.
- Beachte, dass manche Legacy-Funktionen nicht unterstützt werden. Wenn eine Funktion fehlen sollte, prüfe alternative Konfigurationswege oder ein anderes Protokoll.
WireGuard bietet eine frische, auditierbare Basis mit hoher Performance, lässt aber Legacy-Optionen bewusst außen vor. Für many deployments ist das ein klarer Vorteil, während komplexe Legacy-Szenarien zusätzliche Überlegungen erfordern.
Quellenhinweis: Für Kontext zu Gegenüberstellungen von Protokollen und zur Einordnung der Aussagen zur Leistung und Auditierbarkeit kannst du die einschlägigen Vergleiche heranziehen, etwa zu IPsec versus WireGuard. Siehe dazu Inline-Verweise auf die relevanten Quellen.
Was kommt als nächstes bei VPN technik und sikkerheit
Ein klarerer Blick auf vpn pro tokolle zeigt: Die grundlegenden Konzepte bleiben dieselben, doch die praxiswahl hängt davon ab, was du brauchst. Wenn du heute eine sichere Verbindung willst, wähle mindestens ein verschlüsseltes tunneling mit OpenVPN oder WireGuard und achte auf eine transparente Protokollpolitik. Der Unterschied liegt im Detail bei Latenz, Kompatibilität und Ressourcenbedarf. 10 Beste VPN anbieter 2026 im vergleich
Langfristig verschiebt sich der Fokus auf einfache Einrichtung, gute Fehlersuche und klare Datenschutzprinzipien. WireGuard bietet oft niedrigere Latenzen und eine schlankere Architektur, während OpenVPN mehr mature Optionen und breitere Unterstützung mitbringt. Das bedeutet: Prüfe zuerst dein Gerätespektrum und deinen Provider, dann die Protokollwahl. Die richtige Balance aus Sicherheit, Geschwindigkeit und Stabilität zählt.
Was du diese Woche konkret tun kannst: überprüfe deine aktuellen vpn einstellungen, notiere, ob automatische Verbindungswiederherstellung aktiv ist, und teste einmal eine kabelgebundene Verbindung für stabilen Zugriff. Setze als Minimalziel eine sichere Verbindung mit einem modernen Protokoll. Wenn du nur eine Änderung vornimmst, wähle WireGuard für Mobilgeräte und OpenVPN für Desktop-Rechner, je nach Anwendungsfall. So vermeidest du typische Fehlkonfigurationen.
Backup strategy
- Prüfe, ob dein vpn client Updates erhält und aktiviere automatische updates.
- Notiere Protokollwahl und Serverstandort in einer kurzen checklisten.
- Teste wöchentlich eine Verbindungsstabilität zu einem kritischen Service.
- Halte deine Gerätebetriebssysteme aktuell, um Sicherheitslücken zu schließen.