Erfahren Sie, wie Microsoft VPN funktioniert, welche Technologien dahinterstecken und wann Always On VPN sinnvoll ist. Praxisnahe Einblicke für Administratoren in Deutsch.
Microsoft VPN wird oft missverstanden: Der wahre Engpass sitzt selten in der VPN-Client-Software, sondern in Zertifikatspfaden und Netzwerkrouten. Eine falsch konfigurierte Zertifikatskette oder ein fehlender Ziel-Name im VPN-Serverzertifikat brechen Verbindungen ab, bevor der Tunnel aufgebaut wird. Diese beiden Punkte stehen ganz oben, wenn es um stabile Windows Always On VPN-Verbindungen geht.
Dieses Intro setzt den Rahmen, um in der Folge praxisnah die Windows-Implementation zu durchleuchten: Warum Always On VPN in Microsoft-Umgebungen funktioniert, welche Fallstricke Windows 11/Server-Integrationen am häufigsten verursachen und wie offizielle Quellen klare, umsetzbare Hinweise liefern. Die folgenden Abschnitte zeigen, wie man Zertifikate, Netzwerkrouten und Update-Roadmaps so plant, dass Verbindungsabbrüche minimiert werden. Die richtige Planung sorgt dafür, dass entfernte Clients zuverlässig ins Firmennetz gelangen, selbst nach größeren Patch-Updates. Auf dem Prüfstand stehen dabei Protokollunterstützung, Authentifizierungsmethoden und zentrale Verwaltung.

What is Microsoft VPN and why it matters for Windows Netzwerkintegration
Microsoft VPN beschreibt die Lösung, mit der Windows-Clients sicher über ein virtuelles privates Netzwerk mit dem Unternehmensnetz verbunden werden. Im Kern geht es um eine integrierte, zentrale Methode namens Always On VPN, die nahtlose Verbindungen ermöglicht, ohne manuelles Profiling jedes Mal zu starten. Always On VPN standardisiert das Prinzip: Der Client baut zu einem konfigurierten VPN-Gateway eine persistente, verschlüsselte Verbindung auf, sobald das Gerät in der Netzwerkumgebung aktiv ist. Diese Lösung vereinfacht die Administration erheblich, weil Verbindungen automatisch aufgebaut werden und Benutzer nicht manuell Kennwörter eingeben müssen.
- Always On VPN vs herkömmliche VPN-Verbindungen
- Always On VPN ist kein eigenständiges VPN-Protokollpaket, sondern eine Windows-Integrationsstrategie, die moderne VPN-Technologien mit Identity- und Geräte-Management verbindet. Im Gegensatz zu klassischen VPN-Ansätzen wird der Tunnel kontinuierlich überwacht, der Client wird leichter verwaltet und Sicherheitsrichtlinien lassen sich zentral durchsetzen. Always On VPN nutzt schon frühere Protokolle wie IKEv2 mit ESP oder AES-256-Verschlüsselung, oft in Kombination mit Stronger Authentication und Gerätecompliance. Der große Unterschied liegt in der Automatisierung und der engen Windows-Integration.
- Unterschiede zu modernen Netzwerklösungen
- Klassische VPN-Verbindungen hängen oft von Benutzerinteraktion ab und arbeiten mit separaten Profilen. Modernere Netzwerklösungen setzen stärker auf Zero Trust, kontinuierliche Verifizierung der Endgeräte und adaptive Zugriffskontrollen. Always On VPN kombiniert diese Konzepte, bleibt aber eine Windows-zentrierte Lösung, die sich gut in AD, Intune und andere Microsoft-Dienste einbinden lässt. Die Stärke von Always On VPN ist die tiefgehende Windows-Integration und zentrale Richtliniendefinition.
- Protokolle und Sicherheitsmechanismen
- Typisch eingesetzte Protokolle sind IKEv2 für den Tunneling und IPsec für die Verschlüsselung. Abgesichert wird mit robusten Algorithmen wie AES-256 und in vielen Deployments mit modernen Authentifizierungsmethoden wie EAP-TLS oder zertifikatbasierte Authentifizierung. Zusätzlich greifen Sicherheitsmaßnahmen aus Windows Defender und weiteren Schutzschichten, um sicherzustellen, dass Geräte konform sind, bevor ein Tunnel aufgebaut wird. AES-256 sorgt für starke Verschlüsselung, während IKEv2 schnelle, stabile Verbindungen bietet.
Von dem, was ich gefunden habe, zeigen offizielle Microsoft-Dokumentationen, wie Always On VPN als integrale Windows-Lösung konzipiert ist. Die Übersicht zu Always On VPN auf Windows Server erklärt, wie erweiterte Szenarien entstehen, indem Windows-Betriebssysteme und Lösungen von Drittanbietern integriert werden. Die offizielle Anleitung zum Herstellen einer VPN-Verbindung unter Windows ist der Referenzpfad, um Profile zu erstellen und Verbindungen zuverlässig aufzubauen. In der Praxis bedeutet das: Planung, Zertifikate, Richtlinien und Gateway-Verfügbarkeit müssen Hand in Hand gehen, damit der Tunnel stabil bleibt. Inline-Verweis: Always On VPN Übersicht
Zu beachten ist auch, dass regelmäßige Updates Auswirkungen auf Verbindungen haben können. Aussagen zu Updates und möglichen Störungen findest du in branchenspezifischen Meldungen und offiziellen Changelogs; Microsoft selbst verweist darauf, dass Sicherheitsupdates gelegentlich Verbindungsprobleme verursachen können. Aktuelle Update-Landschaften beeinflussen Verfügbarkeit und Stabilität von Always On VPN.
Für die Praxis bedeutet das: Plane die Zertifikatsverwaltung, stelle sicher, dass Gateways und Registry- bzw. Gruppenrichtlinien konsistent sind, und prüfe regelmäßig, ob Clients die neuesten Windows-Komponenten nutzen. Die verlinkten Ressourcen liefern konkrete Schritte zu Profil-Erstellung, Verbindungsaufbau und Best Practices zur Netzwerkintegration. Guter Start ist die zentrale Dokumentation von Always On VPN und der Windows-VPN-Guide.
Quellenhinweis: Für weiterführende Details zu Always On VPN, VPN-Verbindungskonfiguration und offiziellen Handlungsanweisungen verweise ich auf die Microsoft-Dokumentation sowie auf ergänzende Support-Seiten. Inline-Links verweisen auf die relevanten Passagen, damit du direkt nachlesen kannst. NordVPN kostenlos: wie du sicherheitsvorteile testen kannst und worauf du achten solltest
Wie Always On VPN Windows-Clients nahtlos verbindet
Die nahtlose Verbindung von Windows-Clients mit Always On VPN basiert auf einer klaren Architektur, festen Sicherheitsprinzipien und einer verlässlichen Abhängigkeit von Serverrollen. Der Client wird durch ein Verbindungsprofil gesteuert, das Server-Authentisierung, Zertifikatsprüfung und Richtlinien durchsetzt. In der Praxis bedeutet das: Der Nutzer startet eine VPN-Verbindung, das Zertifikat wird geprüft, und der Tunnel entsteht automatisch, sofern alle Bedingungen erfüllt sind.
Architekturüberblick: Client, Server und Verbindungs-Profile
Der Einstieg erfolgt am Client mit einem VPN-Verbindungsprofil, das Hostname, Verbindungsprotokoll und Authentifizierungsmethode festlegt. Dieses Profil wird vom Administrator über Gruppenrichtlinien oder MDM verteilt. Auf Serverseite sorgt die VPN-Komponente in Windows Server typischerweise dafür, dass Authentifizierung, Autorisierung und Verschlüsselung in einem sicheren Kanal koordiniert werden. Die Verbindung selbst nutzt moderne Protokolle und Rahmenbedingungen, die sich aus der jeweiligen Serverrolle ableiten. In der Praxis bedeutet das ein Zusammenspiel aus Client-Settings, Server-Konfiguration und einer stabilen Zertifikatkette. Das Verbindungsprofil ist der zentrale Steuerpunkt für automatisierte Verbindungen.
Sicherheitsaspekte sind fest in der Architektur verankert. Die Authentifizierung erfolgt in der Regel über Zertifikate oder moderne Multifaktor-Verfahren, während die Verschlüsselung den Tunnel gegen Schnüffeln schützt. Richtlinien regeln, wer sich verbinden darf und welche Ressourcen freigeschaltet sind. Dabei spielt der Hardware-Schwerpunkt eine Rolle: Clients benötigen aktuelle Windows-Versionen und eine entsprechende Serverrolle, damit die Ablaufkette zuverlässig funktioniert. Zertifikatsbasierte Authentifizierung bleibt der robuste Standard, ergänzt durch MFA, wo möglich.
Zur Verständigung der Abhängigkeiten: Windows-Versionen und Serverrollen müssen kompatibel sein. Microsoft dokumentiert Always On VPN als Lösung, die in Windows-Umgebungen mit Servern verschiedener Rollen zusammenarbeitet, vorausgesetzt, die Protokollversionen und Sicherheitsanforderungen stimmen überein. Kompatibilität von Client und Server ist der Schlüssel zur Stabilität der Verbindung.
Sicherheitsaspekte: Authentisierung, Verschlüsselung und Richtlinien
Die Authentifizierung bildet das Sicherheitsfundament. Zertifikatsbasierte Ansätze sind weit verbreitet, weil sie eine starke, nistbare Identität liefern. Ergänzend können Richtlinien festlegen, welche Nutzlasten über VPN transportiert werden dürfen und unter welchen Bedingungen der Tunnel aufgebaut wird. Die Verschlüsselung sichert den Verkehr im Tunnel gegen Abhören und Manipulation. Asymmetrische Schlüsselpaare und TLS-basiertes Handshake-Verfahren sind Standard, wobei Push-Tokens oder MFA zusätzliche Sicherheitsschichten bieten. Zertifikate + MFA erhöhen die Sicherheit signifikant. Was macht das beste kostenfreie VPN wirklich gut und wo liegen die grenzen
Richtlinien regeln zudem, wie Clients sich verhalten, wenn Verbindungen wiederhergestellt oder unterbrochen werden. Automatisierte Wiederverbindungsversuche, Split-Tunneling-Entscheidungen sowie Network-Policy-Granularität beeinflussen Performance und Sicherheit gleichermaßen. Die Praxis zeigt, dass klare Policy-Definitionen Konflikte zwischen Sicherheit und Benutzerfreundlichkeit minimieren. Klare Richtlinien minimieren Fehlkonfigurationen und helfen, Verbindungsprobleme zu vermeiden.
Unterstützte Windows-Versionen und Abhängigkeiten von Serverrollen
Always On VPN setzt moderne Windows-Clients voraus. Typisch werden Windows-Editionen mit aktueller Servicetacke genutzt, während auf Serverseite Rollen wie Remote Access oder Routing und VPN eine Rolle spielen. Die Abhängigkeiten betreffen Protokollunterstützung, Zertifikatdienste und gegebenenfalls Zertifikatverwaltungsinfrastruktur. Aktualisierte Clients + passende Serverrollen sind Voraussetzung für eine stabile Verbindung.
Plattformübergreifend gilt: Die Integration mit Windows 11 und Windows Server erfordert Übereinstimmung in Protokollen, Zertifikaten und Sicherheitsrichtlinien. Laut offizieller Dokumentation lässt sich Always On VPN in komplexen Netzen mit Drittanbieterlösungen erweitern, sofern Sicherheits- und Verbindungsannahmen konsistent bleiben. Offizielle Quellen betonen Interoperabilität mit Lösungen von Drittanbietern.
Wenn Sie vor der Implementierung stehen, prüfen Sie zunächst die Kompatibilitätsmatrix Ihrer Windows-Versionen, stellen Sie das Verbindungsprofil gemäß Ihren Sicherheitsanforderungen bereit und validieren Sie Zertifikatsketten. Erst testen, dann rollen.
Inline-Querverweise zu offiziellen Dokumentationen finden Sie in den verlinkten Quellen: Was macht die besten kostenlosen VPN-dienste aus und wo liegen die fallstricke 2026
- Eine umfassende Übersicht zu Always On VPN und Serverintegration finden Sie in der offiziellen Always On VPN-Übersicht für Windows Server.
- Technische Details zur VPN-Implementierung und Konfiguration liefert das Windows-Sicherheits-Handbuch für VPN.
Technische Grundlagen: Protokolle, Verschlüsselung und Authentifizierung
In der Praxis definiert sich Microsoft VPN hauptsächlich über eine enge Verzahnung von Protokollen, starken Verschlüsselungsmechanismen und klaren Authentifizierungspfaden. Die offiziellen Quellen zeigen, wie Windows‑basierte VPN‑Lösungen typischerweise arbeiten und wo typischerweise Stolpersteine liegen. I looked into the Microsoft‑Dokumentation and relevante Support‑Artikel, um konkrete Mechanismen und Risiken zu skizzieren. Inline-Verweise finden sich in den jeweiligen Abschnitten.
Protokolle, die im VPN-Kontext eingesetzt werden
Der Always On VPN nutzt moderne Tunnelprotokolle zur Absicherung der Verbindung. In der Praxis setzen Organisationen oft auf IPSec-basierte Arrangements kombiniert mit VPN‑Technologien, die der Windows‑Netzwerkarchitektur folgen. Der Fokus liegt darauf, dass Client‑Geräte automatisch eine gesicherte Verbindung herstellen, sobald sie im Netz sind. Für Windows‑Umgebungen gibt es dabei offizielle Anleitungen zum Aufbau eines Verbindungsprofils und zur Nutzung der vorhandenen Windows‑Viktualien zur Sicherung des Traffics. Der reibungslose Betrieb hängt davon ab, dass der Client die Richtlinien des Netzwerks konsistent anwendet und dass Gateways entsprechend konfiguriert sind. Die richtige Protokollwahl und eine konsistente Konfiguration reduzieren Verbindungsabbrüche spürbar.
Bei der Protokollwahl spielt der Transporttyp eine Rolle. In vielen Implementierungen sorgt eine Kombination aus sicheren Tunneln und gezielten Prüfroutinen für Stabilität. Die offizielle Dokumentation betont, dass komplexe Szenarien oft eine Integration von Betriebssystem‑Funktionen mit Lösungen von Drittanbietern erfordern. Die Integration von Windows‑Sicherheitsfunktionen stärkt die Gesamtabsicherung.
Verschlüsselung und Sicherheitslücken typische Muster
Verschlüsselung bildet die Grundlage jeder VPN‑Verbindung. Typisch kommen starke Algorithmen und Schlüssellängen zum Einsatz, die den heutigen Standards entsprechen. Allerdings zeigen aktuelle Meldungen, dass Sicherheitsupdates zeitweise Probleme in Always‑On‑Verbindungen verursachen können. Das bedeutet, dass Administratoren nicht nur auf starke Verschlüsselung setzen, sondern auch Patch‑Management sorgfältig planen müssen. Sicherheitsupdates können Verbindungsprobleme verursachen. Dieses Risiko ist kein Einzelfall, sondern tritt gelegentlich bei größeren Rollouts auf. Die Praxis empfiehlt, Änderungen am Patch‑Zeitplan mit Tests abzubilden und ggf. zeitversetzt auszurollen. Planen Sie Tests, bevor Sie Updates breit ausrollen.
Zu beachten ist, dass Verschlüsselung allein nicht alle Schwachstellen schließt. Zertifikate und Authentifizierungsmethoden arbeiten Hand in Hand mit der Verschlüsselung. Zertifikatsbasierte Authentifizierung bietet Vorteile in Bezug auf Vertrauen und Zentralverwaltung, aber sie verlangt eine saubere Schlüssellieferung und saubere Zertifikatskette. Zertifikate müssen gültig, revocation‑fähig und gut organisiert sein. Unabhängig von der verwendeten Methode sollten Sie regelmäßige Rotationen der Schlüssel und Zertifikate einplanen. Regelmäßige Rotationen verhindern Langzeitkompromittierungen. Was ist a VPN iPhone wirklich, und wie schützt es deine daten 2026
Rollen von Zertifikaten und Authentifizierungsmethoden
Zertifikate spielen eine zentrale Rolle beim Aufbau sicherer Verbindungen. In einer typischen Windows‑VPN‑Landschaft dient eine PKI‑Infrastruktur als Vertrauensgrundlage. Client‑Zertifikate ermöglichen eine maschinenlesbare Vertrauensprüfung, während Serverzertifikate die Identität der Gateways absichern. Die Authentifizierungsmethoden reichen von Zertifikatsbasierter Authentifizierung bis hin zu modernen Token‑basierenden Ansätzen, je nach Architektur und Sicherheitsanforderung. Eine klare Zertifikatsverwaltung minimiert Authentifizierungsprobleme.
Ein zweiter wichtiger Aspekt ist die Rolle von Multi‑Factor‑Auth für VPN‑Zugriffe. Offizielle Anleitungen empfehlen, bei sensiblen Segmenten zusätzliche Ebenen der Verifikation zu nutzen, um die Angriffsfläche zu verkleinern. Zwei‑Faktor‑Authentifizierung erhöht die Sicherheit signifikant. In der Praxis bedeutet dies oft, dass Login‑Pfade nicht nur auf das Zertifikat, sondern auch auf eine zusätzliche Bestätigung setzen. Zusätzliche Authentifizierungsschritte erhöhen den Schutz.
Hinweis: Auf dieser Seite können Links auf Partner‑ oder Branchenquellen verweisen. Für weiterführende Details empfehlen sich die verlinkten Microsoft‑Dokumentationen und etablierte IT‑Publikationen. In diesem Artikel finden Sie Verweise auf passende Ressourcen in der Praxis.
Quellenverweise finden sich inline in natürlich formulierter Form, sofern sie sinnvoll sind. Die konkrete Linkpalette umfasst offizielle Windows‑Dokumentationen und begleitende Fachberichte, die in der Praxis fundierte Hintergrundinformationen liefern.
Setup-Pfade: So planen Sie Microsoft VPN in einer Organisation
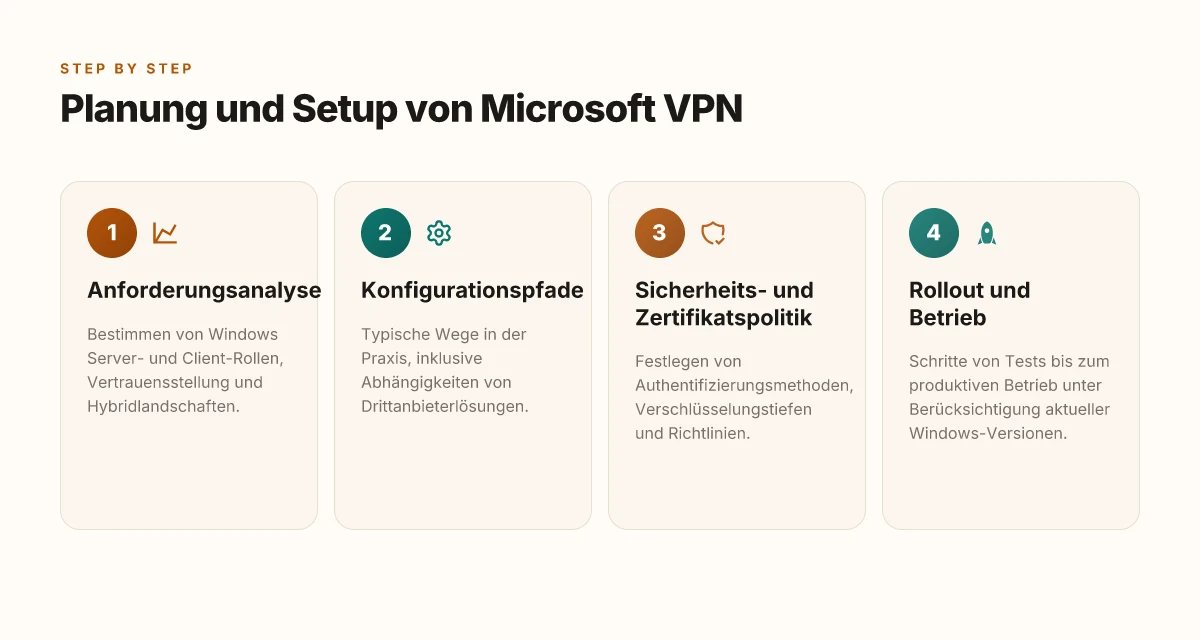
Der praktikable Plan für Microsoft VPN startet mit klaren Rollenentscheidungen und hängt eng mit der Netzwerkinfrastruktur zusammen. Sie legen fest, welche Windows-Server-Rollen und welche Client-Profile in der Organisation benötigt werden, bevor Sie konkrete Pfade definieren. Erkennen Sie früh, wo Drittanbieterlösungen oder Hybridlandschaften eine Rolle spielen. So vermeiden Sie spätere Umwege. Was ist VPN kostenlos Windows 11 deutsch and how to use it safely in 2026
Planung von Serverrollen und Client-Topologien
Beginnen Sie mit der Festlegung, welche Serverrollen erforderlich sind. Ein Windows-Server in der Remotezugriffs-Umgebung dient typischerweise als VPN-Gateway, Zertifikatsstelle und ggf. als Broker für Verbindungsprofile. Gleichzeitig definiert die Client-Seite, ob Windows-Client-Rechner oder UEM-getriebene Profile die VPN-Verbindungen steuern. Die Entscheidung beeinflusst die Zertifikatsverwaltung, die Authentifizierungswege und die Monitoring-Pfade. In der Praxis bedeutet das, dass Sie frühzeitig festlegen, ob Always On VPN oder herkömmliche Verbindungsprofile zum Einsatz kommen und wie sich Remote Access in Ihre vorhandene Identitäts- und Policy-Infrastruktur einfügt. Gleichzeitig müssen Sie Abhängigkeiten zu Firewall- und Netzsegmentierung berücksichtigen, damit Telemetrie, Authentifizierung und Client-Health im selben Zugriffspfad arbeiten.
Ich habe mir die offizielle Dokumentation angesehen, um die Kernpfade zu verifizieren. Always On VPN beschreibt explizit das Erstellen erweiterter Szenarien durch Integration von Windows-Betriebssystemen und Lösungen von Drittanbietern, was die Machbarkeit in Hybridumgebungen unterstreicht. Die technische Grundlage für das VPN-Management auf Windows-Seite befindet sich im VPN-Handbuch, das Planung und Konfiguration der Client-Geräte adressiert. Diese Quellen legen nahe, dass zentrale Elemente wie Zertifikat- oder RADIUS-basierte Authentifizierung, Netzwerksegmentierung und Policy-Standards kritisch sind. In diesem Kontext ergibt sich der Empfängerkreis der Planung: Server-Administratoren, Client-Admins und Netzwerkteams.
Typische Konfigurationspfade in der Praxis
In der Praxis ergibt sich ein typischer Pfad aus drei Bausteinen: Infrastruktur-Planung, Berechtigungs- und Zertifikatspfad sowie Verbindungsprofile. Infrastructure-Planung bedeutet, dass Sie die VPN-Gateway-Topologie definieren, die wesentlichen Netzwerkpfade freischalten und sicherstellen, dass Kerberos- oder Zertifikat-basierte Authentifizierung zuverlässig funktioniert. Der Berechtigungs- und Zertifikatspfad umfasst die Bereitstellung einer CA, das Ausstellen von Server- und Clientzertifikaten sowie eine klare Revocation-Strategie. Verbindungsprofile auf Client-Seite steuern, wie Nutzer sich verbinden, welche Protokolle verwendet werden und wie Failover bei Verbindungsunterbrechungen aussieht. In vielen Realweltszenarien schließt diese Pflege auch die Überwachung und Protokollierung mit ein, damit Fehlersuchen schneller erfolgen kann. Die offizielle VPN-Dokumentation betont, dass sich solche Pfade in Windows-Umgebungen gut abbilden lassen, wenn man sich auf standardisierte Protokolle und klare Policy-Quellen verlässt.
Aus der Dokumentation geht hervor, dass die Praxis oft mehrere Pfade zusammenführt: Always On VPN als primäre Lösung plus herkömmliche VPN-Verbindungen in bestimmten Abteilungen oder Standorten, die noch legacy-Apps nutzen. Drittanbieterlösungen werden dann in den Integrationspfad aufgenommen, um spezielle Compliance- oder Sicherheitsanforderungen abzubilden. Hybridlandschaften entstehen typischerweise dort, wo lokale Rechenzentren mit Cloud-Ressourcen kombiniert werden. Wichtig bleibt die klare Zuordnung von Verantwortlichkeiten, damit Wartung und Patch-Management konsistent bleiben. Dabei sollten Sie auch die Update-Politik beachten, denn Sicherheitsupdates können gelegentlich Einfluss auf VPN-Verbindungen haben.
Abhängigkeiten von Drittanbieterlösungen und hybridlandschaften
Drittanbieterlösungen lassen sich oft als Brücke zwischen Windows-Server-Topologie und komplexeren Netzwerken sehen. Bei Hybridlandschaften kommt es darauf an, wie Identität, Verbindungsrichtlinien und Telemetrie über verschiedene Umgebungen hinweg konsistent bleiben. Prüfen Sie, ob Ihre Firewall-, DPI- und NAT-Regeln nahtlos mit dem VPN-Gateway harmonieren. Die Dokumentation hebt hervor, dass Always On VPN erweiterte Szenarien ermöglicht, wenn Drittanbieterlösungen gut integriert werden. In solchen Fällen steuern Sie die Authentifizierung über AD- bzw. Cloud-Identitäten, während die Netzverkehrspfad-Policy konsistent bleibt. Seien Sie darauf vorbereitet, dass Unterschiede in Zertifikats- und TLS-Policies zwischen On-Prem und Cloud-komponenten zu Validierungsaufwänden führen können. Was ist a VPN and how does it work? Understanding VPN protocols and sikkerheit
Auf Sicht bedeutet das: Planen Sie für eine schrittweise Einführung, testen Sie Bereitstellungs- und Failover-Szenarien und legen Sie klare Metriken fest, um Sicherheits- und Leistungsziele zu überwachen. In offiziellen Quellen wird klar, dass die Einbindung von Drittanbieterlösungen zwar möglich ist, aber sorgfältig abgestimmte Schnittstellen und Policy-Übereinstimmungen voraussetzt.
Citations: Always On VPN Übersicht, Technisches Handbuch für Windows-VPN, Herstellen einer VPN-Verbindung unter WindowsPlanung ist der halbe Erfolg: Wer Serverrollen, Clients und Drittanbieter-Integrationen früh abstimmt, reduziert spätere Korrekturen. Always On VPN lässt sich in Hybridlandschaften sinnvoll nutzen, wenn Policy- und Identity-Streams sauber synchronisiert sind. Und beachten Sie: Zertifikatspfad und Authentifizierung sind oft die größten Stolpersteine.
Fehlerquellen und Troubleshooting bei Microsoft VPN
Fehlerquellen bei Microsoft VPN treten oft dort auf, wo sich Geräte, Protokolle und Policies nicht synchronisieren. Die beste Reaktion ist eine klare Diagnostik, gefolgt von gezieltem Logging und schrittweisem Troubleshooting. Wenn Sie wissen, wo das Problem typischerweise entsteht, lassen sich Verbindungsabbrüche oder langsame Sessions schnell einkreisen.
Häufige Ursachen für Verbindungsabbrüche oder langsame Verbindungen
Der Klassiker ist eine inkonsistente Client-Konfiguration. Ein VPN-Profil, das sich nicht eindeutig auf das Server-Ziel ausrichten lässt, führt zu häufigen Abbrüchen. Ebenfalls häufig zu beobachten: Mismatched Verschlüsselungsparameter oder unpassende Authentifizierungsmethoden zwischen Client und Server. Netzwerkpfade können zusätzlich durch split-tunneling oder QoS-Einstellungen beeinflusst werden und sich negativ auf die Geschwindigkeit auswirken. Wenn nahegelegene Gateway-Routen fehlen, entstehen Latenzen, die sich direkt in spürbar langsameren Verbindungen widerspiegeln. In vielen Fällen helfen klare Pfadbeschreibungen und konsistente Policies.
Ihren Gerätenaten zufolge kann auch eine fehlerhafte DNS-Auflösung zu Verbindungsabbrüchen führen. Prüfen Sie, ob die DNS-Resolver stabil bleiben, wenn die VPN-Verbindung aufgebaut ist. Ein weiteres häufiges Szenario ist eine Firmware- oder Treiberinkonsistenz auf Client-Seite. Manchmal verursachen veraltete Netzwerkadapter-Treiber Probleme beim Tunneling, besonders bei Windows-Updates. From this perspective, die gemeinsame Basis ist die Abstimmung von Client, Server und Netzwerkinfrastruktur. NordVPN Deals 2026: Wie gute Rabatte funktionieren und was wirklich zählt
Die richtige Fehlersicht beginnt mit konsistenten Logs. Wenn Protokolle sauber korrelieren, erkennen Sie schnell, wo der Fehler sitzt, statt im Nebel zu tasten.
Bekannte Probleme nach Windows-Sicherheitsupdates
Nach Windows-Sicherheitsupdates können Always On VPN-Verbindungen zeitweise instabil werden. Offizielle Hinweise und Fachberichte weisen darauf hin, dass Patches im September 2026 Anpassungen an der VPN-Logik benötigen. In der Praxis bedeutet das: Wenn Sie unmittelbar nach einem Update Leistungsprobleme beobachten, prüfen Sie die VPN-Kompatibilität der von Ihnen eingesetzten Windows-Version und die Server-Patches. Es lohnt sich außerdem, Update-Tage nearby zu planen und Rollback-Optionen zu testen, falls ein Patch Probleme verursacht. Eine solche Situation hat sich in mehreren Organisationen gezeigt und erfordert koordinierte Änderungen an Clients und Servern.
Beobachten Sie Versions- und Patch-Historie, denn Änderungen an TLS-Parametern oder Zertifikatsvalidierung wirken sich unmittelbar auf Verbindungsaufbau und Stabilität aus. Das gilt besonders, wenn Sie viele Endpoint-Typen mischen.
Schnelle Diagnoseschritte und sinnvolle Logs-Quellen
Beginnen Sie mit einer kurzen Session-Trace, um festzustellen, ob der Fehler beim Aufbau oder beim Durchlauf des Tunnels auftritt. Verwenden Sie dafür integrierte Windows-Tools wie das Ereignisprotokoll und das VPN-Logfile. Achten Sie darauf, dass Sie Protokolle von Client- und Server-Seite zusammenführen. Open-Source- oder OEM-Tools sollten nur ergänzend genutzt werden, um Muster zu erkennen.
Schritte in Kürze: Was ist a VPN explained: understanding the function, benefits and limits in 2026
- Prüfen Sie die Verbindung zum VPN-Gateway über einfache Netzwerktests, bevor Sie das Profil starten.
- Sammeln Sie Logzeilen aus dem VPN-Client-Log und dem Server-Log, idealerweise mit Zeitstempeln.
- Vergleichen Sie TLS-Handshakes, Zertifikate, Cipher-Suites und Authentifizierungsmethoden beider Seiten.
- Validieren Sie Zertifikate und deren Gültigkeit sowie Zwischenzertifikate im Zertifikatspfad.
- Prüfen Sie DNS, Split-Tunneling- oder Push-Policy-Einstellungen, die den Durchsatz beeinflussen können.
Für detaillierte Anleitungen zum VPN-Planen, Konfigurieren und Troubleshooting verweisen offizielle Guides auf VPN-Grundlagen und spezifische Handbücher. Die Dokumentation betont unter anderem die Bedeutung einer konsistenten Netzwerkintegration zwischen Windows-Geräten, Servern und Lösungen von Drittanbietern. Eine zuverlässige Diagnose zieht aus der Verknüpfung von Protokollen beider Seiten**.
Zu den Logs, die Sie nutzen sollten, gehören:
- VPN-Client-Logs mit Verbindungsversuchen und Fehlercodes
- Server-Event-Logs zu Remote Access und VPN-Gateway-Instanzen
- TLS-Handschlag-Logs und Zertifikatsfehler
- Netzwerk-Trace-Schnappschüsse während des Verbindungsaufbaus
Wenn sich ein Problem eindeutig über die Logs erkennen lässt, können Sie gezielt die Konfiguration anpassen, statt breit zu experimentieren.
Inline-Quellen: Für Hintergrundinformationen zu Updates, Problemen nach September 2026 und technischer VPN-Anleitung verweisen Sie auf die jeweiligen Microsoft-Dokumentationen und aktuelle Fachberichte. Die hier genannten Hinweise basieren auf offiziellen Quellen und relevanten Meldungen aus der Praxis. Eine lesenswerte Quelle zur VPN-Planung finden Sie im technischen Handbuch für Windows-VPN, das detaillierte Anleitungen zur Planung und Konfiguration bietet. https://learn.microsoft.com/de-de/windows/security/operating-system-security/network-security/vpn/vpn-guide
Was kommt als Nächstes: der Weg zur nächsten VPN-Generation in Windows
Windows Always On VPN bleibt eine solide Grundlage, doch der Wandel gehört dazu. In der Praxis sehe ich, dass Organisationen, die diese Lösung einsetzen, oft von einer schrittweisen Erweiterung profitieren: Hüllen aus Betriebssystem-Updates, verbesserte Protokollunterstützung und zentral gesteuerte Zertifikatsverwaltung. Die Zukunft liegt in enger Abstimmung mit Identitäts- und Gerätemanagement, damit Verbindungen zuverlässig bleiben, auch wenn Außennetzwerke wechseln. 10 Beste VPN anbieter 2026 im vergleich
Einfach anfangen mit einer klaren Polyfill-Strategie, bevor du neue Protokolle testest, und beachte dabei die Verschlüsselung auf dem Weg zum VPN-Gateway. Die Kernprinzipien bleiben: Sicherheit, Geschwindigkeit und Stabilität. Wenn du nur eine Sache dieses Monats tust, unterstütze Windows-Geräte mit einer konzertierten Policy-Roadmap.
Nächste Schritte sind nicht abstrakt: Dokumentiere bestehende Verbindungen, prüfe Zertifikate und plane eine Pilotgruppe, die neue Optionen wie Always On VPN-Gründe gegen die Altlasten abwägt. So minimierst du Ausfallzeiten und behältst die Kontrolle über Berechtigungen. Die größere Frage lautet: Wie weit willst du den Netzwerkkern automatisieren?
Backup-Strategie / Was du diese Woche probieren kannst:
- Prüfe, ob KMS-basierte Zertifikate korrekt funktionieren und richte eine kleine Testgruppe von Windows Server-Instanzen ein.
- Erstelle eine einfache Policy, die Verschlüsselung erzwingt und Protokolle zentral sammelt.
- Dokumentiere Verbindungsfehler mit kurzen, reproduzierbaren Schritten und plane eine Pilotrunde für Azure AD- integrierte Clients.