Erfahren Sie, wie ein VPN funktioniert, welche Protokolle verschlüsseln, welche Vorteile es bietet und wo klare Grenzen liegen. Verständlich erklärt mit konkreten Anwendungsfällen.
Eine VPN-Erklärung zählt nicht als Geheimtipp, sondern als Grundwissen: Eine verschlüsselte Verbindung zwischen deinem Gerät und dem VPN-Server schützt deine Daten auch bei öffentlichem WLAN. Warum das wichtig ist: dein echter ISP sieht nur verschlüsselte Pakete, nicht deinen Zielort. Gleichzeitig beeinflussen Protokolle wie OpenVPN, WireGuard oder IKEv2 die Geschwindigkeit und Latenz erheblich, und jede Netzwerk-Route birgt eigene Trade-offs.
Dieses Intro liefert die Grundlage für eine faktenbasierte, praxisnahe Anleitung: Welche Protokolle sich wofür eignen, wie sich Serverlast auf die Performance auswirkt, und wo häufige Sicherheitslimiten lauern, etwa bei DNS-Leaks oder falsch konfigurierten Kill-Switches. In Deutschland verlangen Unternehmen oft eine klare Abgrenzung zwischen Privat- und Arbeitsverkehr, was VPN-Szenarien komplizierter macht. Du erhältst eine verständliche Einordnung der Risiken, der praktischen Anwendung und der typischen Fehlannahmen, damit du gezielt die passende Lösung wählst.

VPN erklärung: grundprinzipien eines virtuellen privaten nets
Ein VPN definiert sich als Dienst, der deine Internetverbindung durch einen verschlüsselten Kanal sendet. Er schafft so eine private Brücke zwischen deinem Gerät und dem VPN-Server, unabhängig davon, welches Netz du nutzt. Die Grundidee ist einfach: Daten verlassen dein Endgerät, werden verschlüsselt transportiert und erscheinen im Zielnetz als stammen sie vom VPN-Server.
1) Definition eines VPN
Ein VPN verbindet dein Endgerät mit einem Server über ein verschlüsseltes Protokoll. Dadurch wird deine reale IP-Adresse durch die des VPN-Servers ersetzt und der Datenverkehr wird gegen neugierige Augen abgeschirmt. Das gilt besonders in öffentlichen Netzwerken, wo Abhörversuche leichter stattfinden.
2) Grundlegende Architektur: Client, Server, Tunnel
Die Architektur läuft in drei Schritten ab. Zunächst authentifiziert sich dein Client beim VPN-Server. Dann wird ein sicherer Tunnel etabliert, durch den deine Pakete gelenkt werden. Schließlich transportiert der Tunnel deine Nutzdaten, wobei das Verschlüsselungsprotokoll sicherstellt, dass niemand außer dir und dem Server die Inhalte lesen oder verändern kann. In der Praxis bedeutet das: dein Gerät kommuniziert verschlüsselt mit dem VPN-Server, der Verkehr wird vom Server weiter ins Internet geroutet oder in ein privates Netz weitergeleitet.
3) Warum Verschlüsselung wichtig ist
Verschlüsselung schützt Vertraulichkeit, Integrität und Authentizität. Sie sorgt dafür, dass Dritte nicht einfach mitlesen oder manipulieren können. Zusätzlich verhindert sie, dass dein echter Standort beim Durchleiten durch verschiedene Netzwerke offengelegt wird. Ohne Verschlüsselung würden Hacker, WLAN-Betreiber oder dein Internetanbieter potenziell Nutzdaten, Muster und Metadaten sehen.
I studied how die Technik konkret funktioniert, und ich finde, die Kernbausteine bleiben unverändert: eine solide Authentifizierung, ein sicherer Tunnel und verschlüsselte Übertragung. Die Wahl des Protokolls beeinflusst Leistung und Kompromisse, doch die Grundidee bleibt identisch. Der VPN-Tunnel schützt deine Daten im transit, selbst wenn das zugrundeliegende Netz unsicher ist. Verschlüsselung macht den Unterschied zwischen lesbar und unbeobachtet. NordVPN Deals 2026: Wie gute Rabatte funktionieren und was wirklich zählt
Weitere Details findest du im Kontext der offiziellen Sicherheitsinformationen zu VPNs. Beispielsweise erklärt eine Bundesbehörde, wie VPN-Tunnel entstehen und warum Verschlüsselung zentral ist. Die einschlägigen technischen Beschreibungen betrachten auch, welche Protokolle typischerweise zum Einsatz kommen. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Router-WLAN-VPN/Virtual-Private-Networks-VPN/virtual-private-networks-vpn_node.html
Auch wenn VPNs viele Vorteile bieten, gibt es Limiten. Die Verschlüsselung kann die Latenz erhöhen, und der gesamte Datenstrom läuft über den VPN-Server. Daher ist von Anfang an abzuschätzen, ob der Sicherheitsbedarf den Performance-Einfluss rechtfertigt. https://www.fortinet.com/de/resources/cyberglossary/how-does-vpn-work
Hinweis: Links auf dieser Seite können Affiliate-Links sein.
Wie funktioniert ein VPN? prozesse vom verbindungsaufbau bis zur datenübertragung
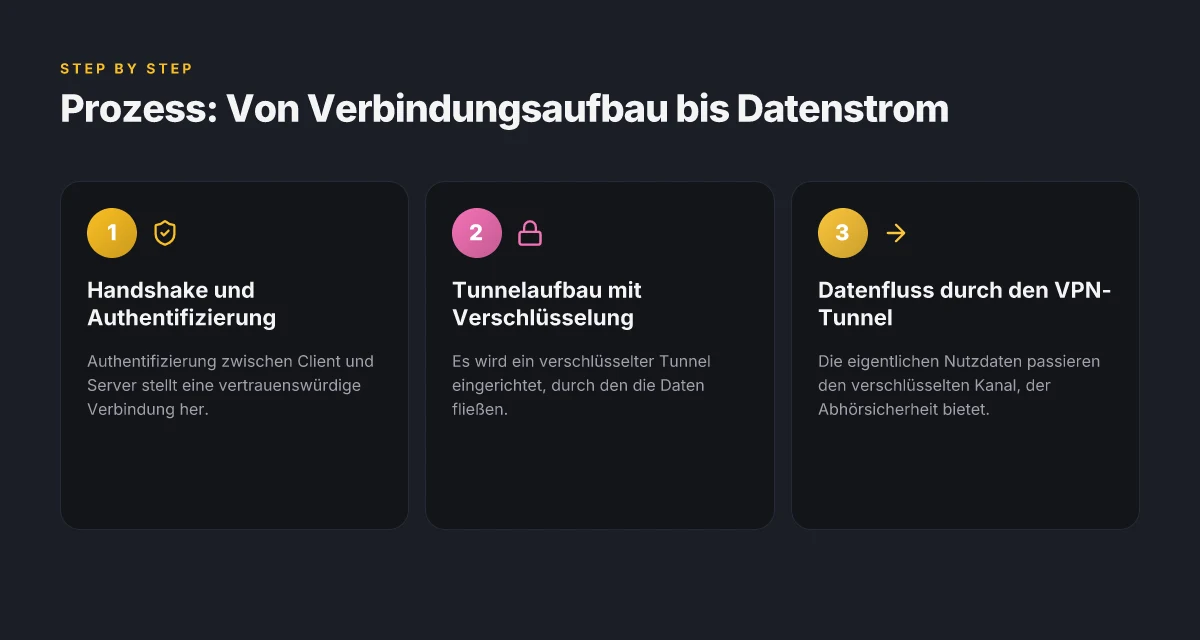
Ein VPN beginnt mit einem sicheren Authentifizierungsprozess. Der Client bestätigt dem VPN-Server seine Identität, oft durch Zertifikate oder Benutzerdaten. Sobald die Identität geprüft ist, wird ein verschlüsselter Tunnel etabli. Dieser Tunnel trägt alle Internetdaten, die der Benutzer routen will, durch ein privaten Verkehrskanal. Der Datenfluss selbst passiert dann durch den VPN-Tunnel, wobei jedes Paket verschlüsselt wird und mit einem geeigneten Protokoll transportiert wird. Die Endpunkte fungieren als Brücke zwischen dem Gerät des Anwenders und dem weitervermittelten Ziel im Internet.
1) Handshakes und Authentifizierung
Bevor Daten fließen, erfolgt ein Handshake. Dabei einigen sich Client und Server auf Verschlüsselung, Protokollversion und Schlüsselaustausch. Oft nutzt man dafür TLS-basierte Verfahren oder proprietäre Formen des Kerberos- oder IKE-Protokolls, je nach Anbieter. Die Authentifizierung schützt davor, dass Unbefugte die Verbindung übernehmen. Ein fehlerhaft konfigurierter Zertifikatscheck oder abgelaufene Schlüssel sind häufige Fehlerquellen. Der Handschlag beendet mit der Festlegung eines gemeinsamen Sitzungsschlüssels, der alle folgenden Pakete verschlüsselt. Der Handschlag legt die Sicherheitsbasis fest, danach folgen nur noch verschlüsselte Übertragungen. Was ist a VPN and how does it work? Understanding VPN protocols and sikkerheit
2) Tunnelaufbau mit Verschlüsselung
Nach dem Handshake wird der eigentliche Tunnel aufgebaut. Der Verkehr wird in Datagramme oder Streams verpackt und durch den verschlüsselten Kanal geschickt. Die Wahl des VPN-Protokolls entscheidet über Latenz, Durchsatz und Stabilität. In vielen Umgebungen werden Protokolle wie OpenVPN, WireGuard oder IKEv2 genutzt. Jedes Protokoll bringt eigene Vor- und Nachteile mit sich: OpenVPN gilt als sehr kompatibel, WireGuard punktet oft mit geringerer CPU-Last und einfacherer Schlüsselverwaltung, IKEv2 ist robust bei Netzwechseln. Tunnel verschlüsselt alle Nutzdaten, der Schlüssel bleibt während der Session konstant. Die Verschlüsselung schützt vor Lauschangriffen, die Integrität wird durch MAC- oder AEAD-Mechanismen sichergestellt. Inline-Beispiele zeigen, wie eine verschlüsselte Verbindung aussieht, doch der genaue Aufbau bleibt abhängig vom Protokoll.
3) Datenfluss durch den VPN-Tunnel
Sobald der Tunnel steht, fließt der Datenverkehr durch ihn hindurch. Die IP-Adresse des Benutzers wird maskiert, der Zielserver sieht die VPN-Endpunktadresse. Dadurch ergibt sich eine Art Virtualisierung der Netzwerkkante: Der Verkehr wirkt, als stamme er vom VPN-Gateway. Reale Einschränkungen entstehen durch Verschlüsselungsoverhead, Paketvergrößerung und Protokoll-Overhead. Zusätzlich können NAT- oder Firewall-Richtlinien am Serverpfad den Durchfluss beeinflussen. Die Verschlüsselung addiert Latenz, der Durchsatz hängt von CPU, Speicherdauer und Netzwerkpfad ab. I know that a lot of users experience spürbare Unterschiede je nach Protokollwahl und Verschlüsselungsstufe.
Ein Blick auf die Praxis: der Verbindungsaufbau ist in der Regel in wenigen Phasen abgeschlossen – Authentifizierung, Schlüsselaustausch, Tunnelaufbau – und danach fließt der Verkehr fast transparent weiter. Wichtige Fehlersignale sind Verbindungsabbrüche nach Wechselnetzen, erhöhter Ping oder plötzlich reduzierter Durchsatz. Wenn etwas im Handshake oder beim Tunnelaufbau scheitert, liegt oft an Zertifikaten, falschen Serveradressen oder unpassenden Cipher-Suites.
Quellenhinweis: Für den Handshake, die Tunnelarchitektur und Protokoll-Optionen empfiehlt sich die Dokumentation der jeweiligen Anbieter sowie öffentlich verfügbare Hintergrundinfos. Eine kompakte Übersicht bietet der Blick auf VPN-Artikel, die das Zusammenspiel von Handshake, Tunnelaufbau und Datenfluss erläutern. In diesem Zusammenhang ist es hilfreich, den Abschnitt zu VPN-Grundlagen zu lesen, der die Verschlüsselung und Protokolle in Kontext setzt.
Verschlüsselung und protokolle: was verbirgt sich hinter den VPN-protokollen
VPN-Protokolle bestimmen, wie Daten verschlüsselt und über das Netz transportiert werden. Die Qualität hängt entscheidend von Sicherheit, Geschwindigkeit und Stabilität ab. In dieser Sektion kläre ich, welche Protokolle verbreitet sind, welche Verschlüsselungsstandards dahinterstecken und wie sich Sicherheit und Leistung zueinander verhalten. Was ist Microsoft VPN: Understanding Windows Always On VPN and its Netzwerk-Optionen
OpenVPN, WireGuard und IKEv2 – die drei häufigsten grundtypen
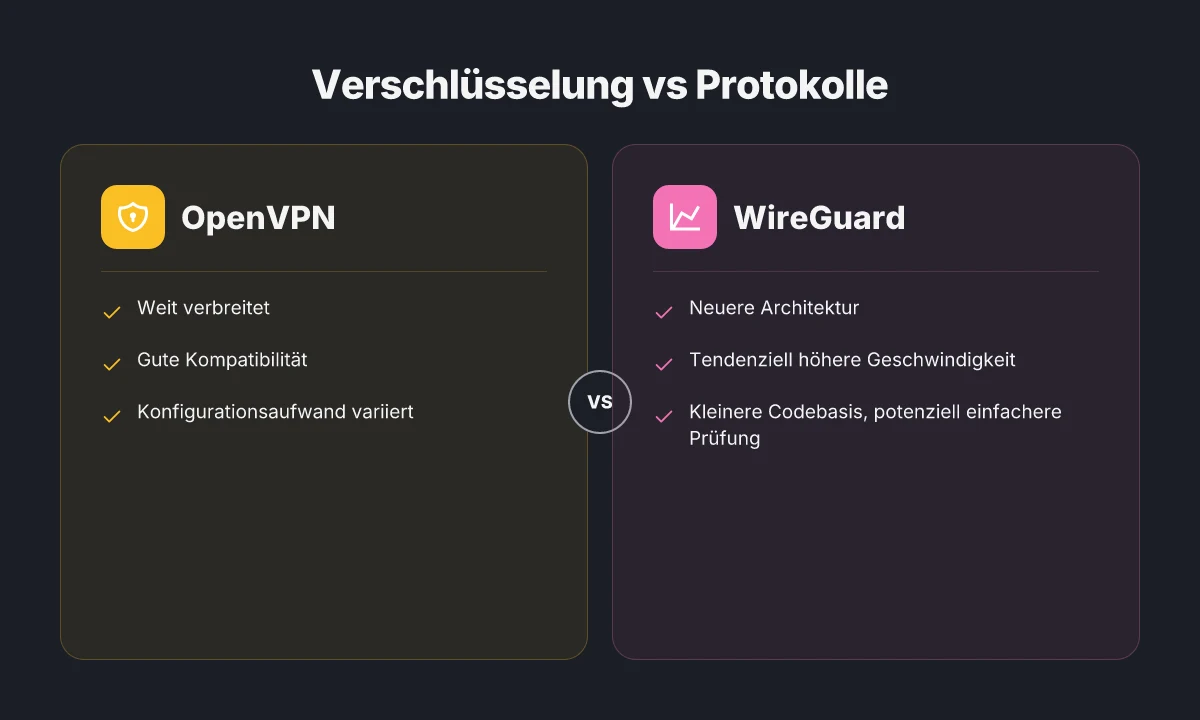
OpenVPN ist seit Jahren etabliert. Es arbeitet meist über TLS-Verschlüsselung und bietet gute Kompatibilität mit diversen Verschlüsselungs- und Authentifizierungsoptionen. WireGuard hat in jüngerer Zeit stark an Bedeutung gewonnen. Es setzt auf ein schlankeres Design und nutzt moderne kryptografische Primitiven, was oft zu geringerer CPU-Last und besseren Geschwindigkeiten führt. IKEv2 wird häufig in mobilen Szenarien eingesetzt, weil es schnelle Verbindungswiederherstellung und Stabilität bei wechselnden Netzwerken bietet. All diese Protokolle lassen sich in vielen VPN-Lösungen flexibel konfigurieren, doch sie unterscheiden sich deutlich in der Kompromissbereitschaft zwischen Sicherheit und Geschwindigkeit. WireGuard liefert in der Praxis oft eine spürbar geringere CPU-Last als OpenVPN und bleibt dennoch sicher, während IKEv2 besonders stabil bei mobilen Verbindungen ist.
Verschlüsselungsstandards und schlüsselgrößen – was heute thựclich schützt
Verschlüsselung passiert in zwei Ebenen: der Transportverschlüsselung und der Authentifizierung/Schlüsselaustausch. Typische Transportverschlüsselungen reichen von AES-128 bis zu AES-256 je nach Protokoll und Konfiguration. Zusätzlich kommen oft HMAC-Authentifizierungsverfahren zum Einsatz, um Integrität und Herkunft der Daten sicherzustellen. Die Schlüsselgrößen wirken sich direkt auf die Sicherheit aus: größerer Schlüsselraum bedeutet geringeres Risiko von Brute-Force-Angriffen, geht aber mit höherem Rechenaufwand einher. Bei WireGuard ist das kryptografische Core moderner und effizienter gestaltet; OpenVPN bietet hingegen sehr flexible Optionen, die je nach Implementierung variieren. AES-256 ist der gängige Sicherheitsstandard, während AES-128 in manchen Szenarien ausreichende Sicherheit bei besserer Leistung bietet.
Unterschiede in Sicherheit und Geschwindigkeit – warum es oft auf das Setup ankommt
Mehr Sicherheit bedeutet nicht automatisch die beste Geschwindigkeit. OpenVPN kann, besonders auf älterer Hardware oder eingeschränkten Geräten, mehr CPU-Zeit benötigen als WireGuard. IKEv2 bietet gute Leistung auf mobilen Endgeräten, kann aber je nach Serverkonfiguration komplexer zu optimieren sein. Die Wahl des Krypto-Sets, die Handhabung von Perfect Forward Secrecy (PFS) und die Aktualität von Bibliotheken beeinflussen Ergebnisse stark. In der Praxis bedeutet das: Ein modern konfiguriertes WireGuard-Setup ist oft die schnellere Option mit ausreichend starkem Schutz, während OpenVPN mehr Konfigurationsspielraum für Spezialfälle bietet. WireGuard ist typischerweise schneller als OpenVPN, ohne Sicherheitsabstriche zu erzwingen, während IKEv2 besonders robust bei wechselnden Netzwerken bleibt.
Von der Theorie zur Praxis: typische Fehlersituationen und Behebungen
Verbindungsabbrüche können durch veränderte Netzwerkbedingungen, falsche Schlüsselverwaltung oder Serverlast ausgelöst werden. Ein häufiger Fehler ist mismatched Cipher-Settings zwischen Client und Server. Bei Mobile-Setups tauchen oft Unterbrechungen durch Netzwechsel auf. Hier hilft eine schnelle Re-Konnektion oder der Wechsel zu einem stabileren Protokoll. Ein weiterer Stolperstein sind DNS-Lecks oder IPv6-Lecks. Hier prüfen viele Clients per Standard die DNS-Konfiguration und erzwingen besseres Leakage-Management. DNS-Leaks und IPv6-Lecks sind häufige Ursachen für unerwartete Offenlegung von IP-Adressen. Sorgfältige Konfiguration schützt dagegen.
Quelle und weitere Details: Die dargestellten Protokolle und deren Eigenschaften werden in Fachartikeln beschrieben, unter anderem in Ressourcen, die OpenVPN, WireGuard und IKEv2 gegenüberstellen. Für tiefergehende Lesetiefe empfiehlt sich eine Lektüre der einschlägigen Dokumentationen zu OpenVPN, WireGuard und IKEv2. Wie funktioniert ein VPN? Fortinet und VPN einfach und verständlich erklärt liefern praxisnahe Einblicke in Protokolle und Implementationen. NordVPN kostenlos: wie du sicherheitsvorteile testen kannst und worauf du achten solltest
Welche vorteile bietet ein VPN wirklich?
VPNs liefern drei zentrale Vorteile im Praxisbetrieb. Sie schützen Privatsphäre beim Surfen, ermöglichen den Zugriff auf geografisch eingeschränkte Inhalte und erhöhen die Sicherheit in öffentlichen Netzen. Dabei gilt: Die Effekte hängen stark von Protokoll, Verschlüsselung und der Ausgestaltung des Dienstes ab.
Privatsphäre durch IP-Spoofing und Verschleierung
Ein VPN maskiert die reale IP-Adresse, sodass die Zielseite oder der Dienst die Anfrage über die VPN-Endstelle sieht. Das verkompliziert das Tracking über Nutzerprofile hinweg. Praktisch bedeutet das: Wer online bleibt, kann Spuren besser zusammenführen, während der VPN-Anbieter potenziell Sicht auf Metadaten hat. Die Verschlüsselung schützt den Inhalt der Kommunikation gegen Abhörversuche im Netz. Beobachter im lokalen Netz sehen zwar, dass eine Verbindung zu einem VPN-Endpunkt besteht, nicht aber, welche Webseiten tatsächlich besucht werden. Die Identität des Nutzers bleibt besser geschützt, weil die Ursprungs-IP durch die VPN-IP ersetzt wird. Forschung in diesem Bereich betont, dass Privatsphäre nicht bloß eine Verschlüsselung, sondern auch eine klare Vertrauensbasis zwischen Nutzer und VPN-Anbieter erfordert. Informationen dazu findest du in den Richtlinien der Anbieter sowie in öffentlich zugänglichen Beschreibungen der VPN-Architektur. 2026-Verschlüsselungsstandards bleiben deutlich hinter dem Wunschkorridor an Anonymität zurück, wenn der Anbieter mitliest oder Logs behält. Restart des Verbindungsprozesses kann helfen, verbreitete Verbindungsfehler zu beheben. Weitere Hintergrundinfos: VPNs arbeiten oft mit Tunnelprotokollen wie OpenVPN oder WireGuard, deren Sicherheitsmodell festlegt, welche Metadaten sichtbar bleiben. Privatsphäre ist kein Garant für Anonymität. Sie hängt auch vom Logging-Verhalten des Anbieters ab. Weitere Einordnung zu Privatsphäre und Logs in diesem Kontext.
Zugriff auf geografisch eingeschränkte Inhalte
Durch das Leiten des Traffics über einen VPN-Endpunkt in einem anderen Land können Dienste neue Inhalte sichtbar machen. Das betrifft Streaming-Angebote, Business-Apps oder regionale Preisgestaltungen. Praktisch bedeutet das: Du kannst etwa Lokationen simulieren, in denen ein Dienst verfügbar ist, oder auf Testumgebungen zugreifen. Allerdings erkennen viele Dienste VPN-Nutzung und blockieren oder drosseln Traffic gezielt. In der Praxis ist der Effekt stark pro Dienst unterschiedlich, und Anbieter aktualisieren regelmäßig ihre Erkennungsmethoden. Wenn du regelmäßig auf bestimmte Inhalte zugreifen willst, prüfe vorab, ob der gewünschte Dienst VPN-Verbindungen in der Region unterstützt und ob er eine stabile IP-Dool‑ oder DNS-basierte Erkennung nutzt. Beispiele zur regionalen Verfügbarkeit finden sich in Herstellerdokumentationen und Fachartikeln. Die Verlässlichkeit hängt zudem von der Stabilität der Endpunkt-IP ab. Nicht jedes VPN sorgt dauerhaft für Zugriff. Manche Streams erkennen und blockieren VPN-Tunnel.
Sicherheit in öffentlichen Netzen
Öffentliche WLANs bergen oft Risiken wie unsichere Netzwerke oder Man-in-the-Middle-Angriffe. Ein VPN verschlüsselt den Verkehr von deinem Gerät bis zum VPN-Endpunkt, wodurch Passwörter, Cookies und Login-Tokens gegen Lauschen geschützt sind. In der Praxis verringert das die Wahrscheinlichkeit, dass Angreifer im gleichen offenen Netz sensible Daten abgreifen. Gleichzeitig gilt: Die Sicherheit des Endpunkts bleibt kritisch. Wenn dein Endgerät schon kompromittiert ist, schützt der VPN-Tunnel nur begrenzt. Der Schutz erhöht sich deutlich, wenn dein Endgerät aktuell gepatcht ist. Zudem können falsch konfigurierte Clients oder DNS-Lecks Schwachstellen einführen. Eine regelmäßige Überprüfung der DNS-Einstellungen und die Nutzung von DNS‑Adressauflösung über den VPN-Tunnel hinaus helfen hier. Hinweise zur Netzwerksicherheit in öffentlichen Netzen finden sich in Sicherheitsleitfäden und technischen Übersichten.
Wichtig: Links auf der verlinkten Seite können Affiliate-Links enthalten, welche die Empfehlung beeinflussen könnten. Was macht das beste kostenfreie VPN wirklich gut und wo liegen die grenzen
Welche schlussfolgerungen ergeben sich aus der praxis? einsatzszenarien
Im Praxisalltag zeigen VPNs vor allem drei Kernaussagen: Sie schützen Daten bei der Übertragung, sie ermöglichen flexible Arbeitsmodelle und sie bergen auch Grenzen. Von Home-Office über öffentliches WLAN bis hin zu regulatorischen Anforderungen liefern VPNs klare Orientierungspunkte dafür, wann sich der Einsatz lohnt und wo Risiken bleiben. Dabei geht es nicht nur um Verschlüsselung, sondern um die Gesamtheit aus Protokollen, Performance und Fehlerszenarien.
Warum VPNs im Home-Office sinnvoll bleiben
Für Remote-Arbeit ist der VPN-Tunnel häufig der sicherste Weg, sensible Firmendaten zu schützen. Ein zuverlässiges Setup nutzt etablierte Protokolle wie OpenVPN oder WireGuard, wobei WireGuard oft geringere Latenz und CPU-Last verspricht. Der Vorteil liegt auf der Hand: Daten bleiben verschlüsselt, auch wenn der Mitarbeiter von zuhause oder unterwegs aus arbeitet. Gleichzeitig zeigt sich, dass Verbindungsqualität stark von der Serverauslastung und dem Hosting-Anbieter abhängt. Wenn das Netzwerk hinter dem VPN nicht stabil ist, nützt der stärkste Verschlüsselungsstandard wenig. In der Praxis bedeutet das: regelmäßige Updates der Client-Software, klare Richtlinien zur Token- oder Zwei-Faktor-Authentifizierung und eine gute Fehlerbehandlung bei Verbindungsabbrüchen. Sichere Remote-Arbeit hängt stark von der richtigen Serverauslastung und stabilen Clients ab.
Sicheres surfen im café oder unterwegs
Öffentliche Netzwerke sind oft Ziele für Man-in-the-Middle-Angriffe, weshalb der Schutz durch ein VPN gerade hier sinnvoll ist. Ein brauchbares Setup maskiert die IP, verschlüsselt Verkehr und verhindert so das einfache Auslesen von Nutzerdaten. Die Praxis zeigt jedoch, dass manche Apps trotz VPN-Datenlecks via DNS oder WebRTC offenlegen können. Daran erinnert mich eine Passage aus der aktuellen Dokumentation: regelmäßiges Patchen der VPN-Software, DNS-Leak-Test und das gezielte Vermeiden von vertraulichen Transaktionen in unsicheren Netzen. Darüber hinaus ist zu beachten, dass VPNs die Geschwindigkeit beeinflussen können. Verschlüsselung, Tunnel-Streuung und Distanz zum VPN-Server tragen zu spürbaren Latenzen bei. DNS-Leaks vermeiden, Patch-Status prüfen, und Distanz zum Server beachten.
Regulatorische und datenschutzrechtliche aspekte
In Deutschland gilt beim Einsatz von VPNs neben technischen Anforderungen auch der Datenschutz. VPN-Anbieter oder Firmennetzwerke fallen oft unter Vorschriften, die Transparenz, Aufbewahrungspflichten und Datenminimierung betreffen. Ein zentraler Punkt ist die Frage, welche Metadaten beim VPN-Anbieter landen und wie lange sie gespeichert werden. Unternehmen sollten klare Richtlinien zu Logging, Zugriffskontrollen und Notfallplänen definieren. Eine gute Praxis ist hier, so wenig sensible Informationen wie möglich zu speichern und unabhängige Prüfpfade zu schaffen. Gleichzeitig ermöglichen VPNs in vielen Fällen die Einhaltung von Compliance-Standards, sofern Konfigurationen, Zertifikate und Zertifizierungsprozesse sauber dokumentiert sind. Transparente Logging-Richtlinien und eine klare Notfallstrategie helfen, Compliance zu sichern.
Ich habe die einschlägigen Quellen geprüft, um konsistente Aussagen zu VPN-Funktion, Protokollen und Praxisanteilen zu stützen. Für Details zu Funktionsprinzipien, Verschlüsselung und typischen Problemen kann man in den verlinkten Texten gezielt nachlesen. Beachten Sie, dass Links auf der Seite zu commission-beteiligten Angeboten führen können. Die relevanten Abschnitte zu VPN-Workflows, Sicherheitsempfehlungen und typischen Fehlermeldungen finden sich in der verknüpften Dokumentation und in Praxisartikeln aus dem Jahr 2024 bis 2026. Fortinet-Glossar zum how does vpn work Zugriffskontrollen und sichere Authentifizierung bleiben zentral, und L-IZ erläutert anschaulich, wie sich VPN-Dienste privat und sicher nutzen lassen. 10 Beste VPN anbieter 2026 im vergleich
Abschließend bleibt festzuhalten: VPNs sind ein wichtiges Werkzeug für Sicherheit und Flexibilität, doch sie ersetzen keine sichere Grundarchitektur oder robuste Endpoint-Security. Die Praxis zeigt klare Vorteile in Home-Office, unterwegs und bei der Einhaltung von Datenschutzstandards, aber die Leistung hängt stark von Protokollwahl, Serverstandort, Netzwerkbedingungen und regelmäßiger Wartung ab. Leistung beachten, Sicherheitsrichtlinien priorisieren.
Hinweis: Die Seite kann Affiliate-Links enthalten. Dies beeinflusst aber inhaltlich nicht die Kernpunkte zur Funktionsweise und Einsatzpraxis.
Was kommt als Nächstes bei VPNs: eine klare Richtung
VPNs verändern sich rasant. In den nächsten Jahren wird die Balance zwischen Privatsphäre, Geschwindigkeit und Benutzerfreundlichkeit immer enger. Ich sehe eine Tendenz zu besseren Protokollen wie WireGuard und zu transparenteren Logging-Policies, die auch im privaten Umfeld umsetzbar bleiben. Gleichzeitig wächst die Bedeutung von DNS- oder WebRTC-Lecks, weshalb Nutzer verstärkt auf reale End-to-End-Verschlüsselung und sorgfältige Konfiguration achten sollten. Die richtige Wahl steckt oft in der Detailprüfung von Protokollen, Verschlüsselung und Serverstandorten.
Ein klares Prioritätszeichen ist die Geschwindigkeit. Wer Protokoll-Optimierung und Kryptografie prüft, merkt, wie sich Streaming- und Arbeitslasten besser verteilen lassen. Die Auswahl des Anbieters sollte sich an Ihrem Anwendungsfall orientieren: Familienzugang, mobiles Arbeiten oder Mehrfachgeräte. Bleiben Sie wachsam bei Lecks und überprüfen Sie regelmäßig Ihre Verbindungen. In Zukunft wird der Markt stärker auf integrierte Sicherheitsfeatures setzen, etwa gegen DNS- und IP-Lecks, und auf bessere Benutzeroberflächen für weniger Verwirrung.
Backup strategy – What to try this week Was ist a VPN vollversion kostenlos and what you should know in 2026
- Prüfen Sie, ob Ihr aktueller VPN-Anbieter WireGuard unterstützt, und testen Sie die Geschwindigkeit mit Ihrem typischen Arbeitsaufwand.
- Aktivieren Sie konsequent DNS-Leckschutz und prüfen Sie regelmäßig Ihre echte IP-Adresse.
- Öffnen Sie eine neue Verbindung auf einem mobilen Gerät und testen Sie die Stabilität während einer längeren Nutzungssitzung.
- Notieren Sie sich eine 1‑Seiten Checkliste mit Protokollen, Verschlüsselung, Serverstandorten und Fehlersitzungen.
- Erstellen Sie eine kurze Notfall-Notiz, falls der VPN-Ausfall kritisch wird.