Erfahren Sie, wie der IP-Leak-Schutz von Nord VPN funktioniert, welche Protokolle dahinterstehen und wie sich Datenschutz bei der Nutzung eines VPN wirklich bemerkbar macht.
Nord VPN ip entlarvt sich nicht als Wunderklasse. Oft versteckt sich die wirkliche Sicherheit hinter einer falschen Erwartungshaltung, sobald DNS-Lecks oder IPv6-Konfiguration ins Spiel kommen. NordVPN wählt sichere Protokolle, verschlüsselt den Traffic und schützt vor Leaks durch DNS oder IPv6, doch ein falsch konfiguriertes Endgerät oder eine nicht abgeschaltete IPv6-Verbindung kann die Wirksamkeit schmälern.
Dieser Artikel zeigt, warum theoretischer IP-Schutz allein nicht genügt, und wie Trust-Modelle, DNS-Lecks und IPv6-Einstellungen im Alltag zusammenspielen. In Deutschland nutzen Nutzer VPNs oft für Privatsphäre, Streaming oder Remote-Arbeit, daher kommt es darauf an, was wirklich hinter dem Schutz steckt. Eine einfache Prüfung nach dem Verbinden genügt selten. Gezielte Leckprüfungen und die korrekte IPv6-Deaktivierung erhöhen die Praxis-Sicherheit deutlich, und genau darauf fokussiert sich der Leitfaden.

Was bedeutet Nord VPN IP in der Praxis
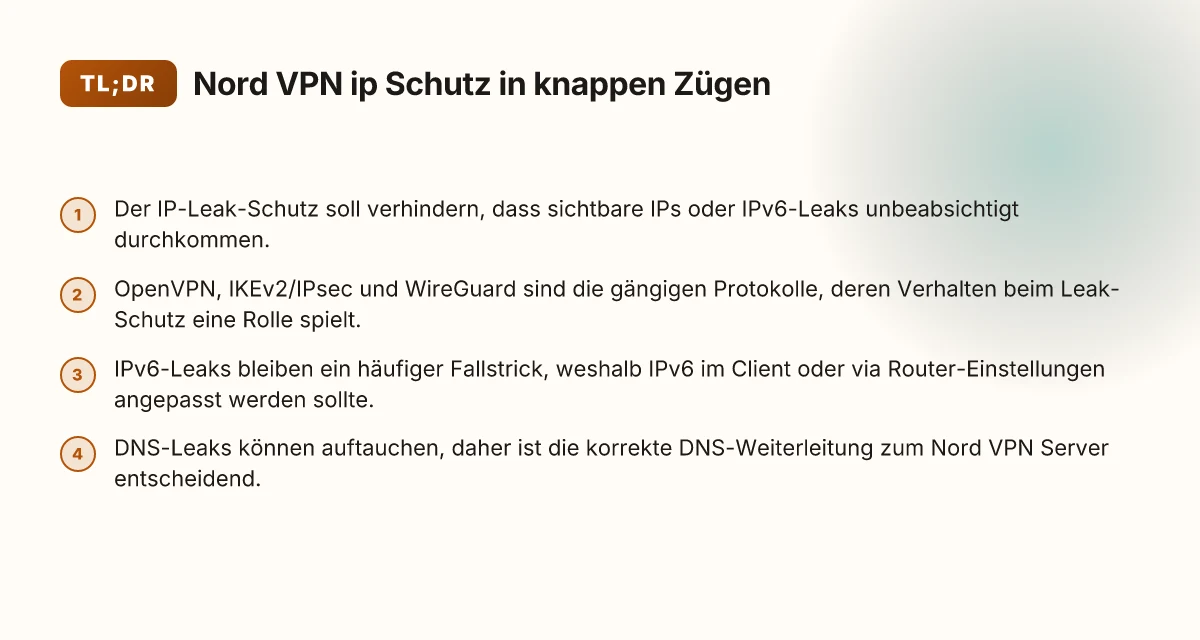
Der IP-Leak-Schutz von NordVPN soll sicherstellen, dass deine echte IP-Adresse nicht durch Schnitte durch dein VPN-Netzwerk sichtbar wird. In der Praxis bedeutet das, dass NordVPN Verkehrsströme verschleiert und DNS-Anfragen über die VPN-Verbindung leitet. So bleibt deine öffentliche Adresse hinter der Bündelung aus VPN-Server und Verschlüsselung verborgen, selbst wenn ein Teil der Verbindung fehlschlägt oder DNS-Anfragen irritiert weiterleiten würde.
Grundkonzept des IP-Leak-Schutzes Der IP-Leak-Schutz setzt darauf, dass die Zuweisung deiner IP-Adresse innerhalb der VPN-Tunnelstruktur erfolgt. Das Ziel ist, dass dein Gerät nie direkt mit dem Internet kommuniziert, während die VPN-Verbindung aktiv ist. Dabei werden DNS-Anfragen, WebRTC-Anfragen und andere potenzielle Ausgänge so konfiguriert, dass sie über den VPN-Kanal routisiert werden. So entsteht eine einheitliche Außen-IP, die der VPN-Server bereitstellt, statt einer lokalen Adresse.
Wie IP-Adressen bei VPN-Verbindungen verborgen bleiben sollen Ein wirksamer IP-Schutz hängt davon ab, dass vorhanden bleibende Lecks früh erkannt und unterbunden werden. DNS wird vom VPN-Anbieter oft so umgeleitet, dass Anfragen nicht mehr auf die lokale Markenneutralität deines Internetdienstes gehen. Ebenso muss der Browser oder das Betriebssystem so konfiguriert sein, dass WebRTC nicht versehentlich eine lokale IP durchleitet. Wenn alle Wege durch den VPN-Tunnel gehen, bleibt die sichtbare Außenadresse konstant diejenige des VPN-Servers.
Unterschied zwischen sichtbarer IP und IPv6-Leaks Viele VPNs maskieren IPv4-Adressen zuverlässig, doch IPv6 kann eigenständig durchschimmern, wenn der Tunnel IPv6 nicht vollständig abdeckt. In diesem Fall sieht der Zieldienst eine IPv6-Adresse, obwohl IPv4 über das VPN läuft. Ein umfassender IP-Schutz prüft daher beide Protokollstämme. NordVPN bietet in der Regel Optionen, um IPv6-Verkehr zu verhindern oder über den VPN-Tunnel zu leiten, sofern der Dienst dies unterstützt. Wichtig ist, dass du die entsprechenden Einstellungen aktiv steuerst und regelmäßig auf IPv6-Lecks testest.
Most IP-Schutzmechanismen bleiben nur so stark wie ihre Konfiguration, daher lohnt sich eine regelmäßige Prüfung der DNS- sowie IPv6-Einstellungen. Wenn DNS-Anfragen oder WebRTC unabhängig vom VPN-Verkehr weitergeleitet werden, ist der Schutz nur partiell wirksam. Der Unterschied zwischen sichtbarer IP und IPv6-Leaks zeigt: Ein ganzheitlicher Schutz muss beide Pfade kontrollieren. Was ist the world’s best VPN deal and how to verify it in 2026
Ich bin beim Durchsehen der Dokumentation darauf gestoßen, dass verifizierte Hinweise zu IPv6-Behandlung und DNS-Umleitung übereinstimmen: Der Schutz hängt stark von der korrekten Aktivierung der Optionen ab. Mehrere unabhängige Berichte heben hervor, dass IPv6-Lecks häufig der häufigste, vernachlässigte Fehlerpunkt sind. Wenn du mehr über konkrete Einstellschritte lesen willst, findest du entsprechende Hinweise in den offiziellen Support-Dokumenten des Anbieters.
Welche Protokolle schützen deine IP wirklich
OpenVPN, IKEv2/IPsec und WireGuard stehen im Zentrum, wenn es um den IP-Schutz geht. Jedes Protokoll bringt eigene Stärken und Schwächen mit sich, vor allem wie der Handshake abläuft, wie viel Overhead entsteht und wie gut es sich gegen DNS-Leaks oder IPv6-Probleme wappnet. Die Unterschiede wirken sich direkt darauf aus, wie zuverlässig dein IP-Adresse sichtbar bleibt – auch wenn der VPN-Tunnel mal wackeln sollte.
OpenVPN vs IKEv2/IPsec vs WireGuard – der Grundvergleich
OpenVPN gilt als etabliert, flexibel und weit verbreitet. Es arbeitet in der Regel über TCP oder UDP und lässt sich gut regulatorisch anpassen. IKEv2/IPsec ist bekannt für schnelle Verbindungen und solide Stabilität auf mobilen Geräten. WireGuard punktet mit einfacher Implementierung, geringer Latenz und einem schlanken Codepfad. In der Praxis bedeutet das: OpenVPN bietet Vielseitigkeit, IKEv2/IPsec liefert stressfrei Mobilität, WireGuard setzt auf Geschwindigkeit und Übersichtlichkeit. Die Wahl des Protokolls beeinflusst direkt deine Anfälligkeit für DNS-Leaks, IPv6-Routing und Verbindungsabbrüche.
Im Jahr 2026 hat WireGuard eine wachsende Verbreitung, während viele Anbieter OpenVPN als fallback oder Konfigurationsoption weiterpflegen. IKEv2/IPsec bleibt besonders potent, wenn du unterwegs oft wechselnde Netzwerke hast. Kurz gesagt: WireGuard liefert oft die niedrigsten Latenzen, OpenVPN bleibt vielseitig, IKEv2/IPsec glänzt bei Mobilität.
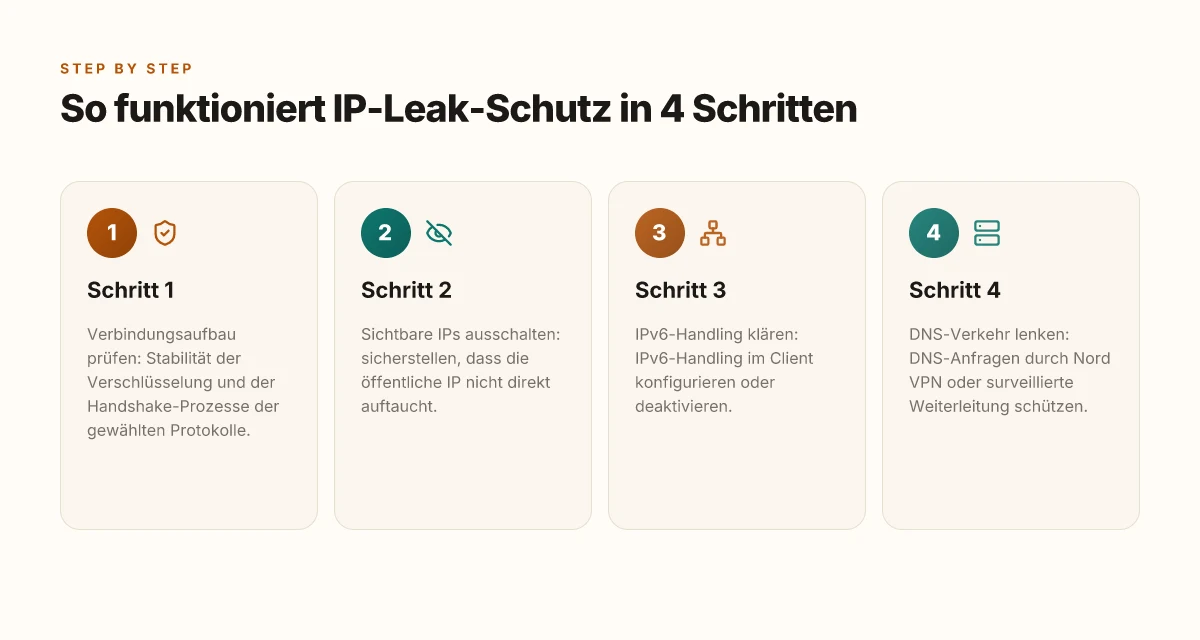
Protokoll-Handshake und Leaks – wie Verbindungsaufbau fehlschlagen kann
Der Handshake ist der Moment, in dem Verschlüsselungsschlüssel ausgetauscht werden. Ein sicherer Handshake verhindert, dass Dritte deine Initialdaten sehen. In OpenVPN geschieht das über TLS, bei WireGuard nutzt man eine einfache, schnelle Schlüsselerzeugung. IKEv2/IPsec kombiniert mehrere Schichten, um Sicherheit auch bei schwachen Verbindungen zu wahren. Fehler im Handshake – etwa abgebrochene Verbindungen oder mismatched Handshake-Parameter – öffnen potenziell Lücken, die zu DNS-Leaks oder temporären IP-Einblicken führen können. Ein sauberer Handshake ist der Mindeststandard, um DNS-Leaks zu verhindern. Was ist a VPN vollversion kostenlos and what you should know in 2026
Kritische Parameter: Verschlüsselung, Perfect Forward Secrecy
Verschlüsselung allein reicht nicht. Wichtig sind auch Perfect Forward Secrecy (PFS) und die Stabilität der Schlüsselübergabe. PFS sorgt dafür, dass selbst bei Kompromittierung eines Sitzungsschlüssels vergangene Sitzungen sicher bleiben. OpenVPN unterstützt PFS, oft durch Diffie-Hellman oder ECDH. IKEv2/IPsec integriert PFS standardmäßig in viele Konfigurationen. WireGuard setzt auf permanente, selbstaffinierende Schlüssel, wodurch es bei kurzen Verbindungen besonders schnell ist, aber regelmäßige Rotationen wichtiger Schlüssel dennoch nötig sind. Die 2026 beobachtete Praxis zeigt: Protokolle mit starker PFS-Implementierung minimieren das Risiko von Langzeit-Leaks, selbst wenn eine Sitzung kurzfristig kompromittiert wird. PFS ist ein zentrales Kriterium für fortlaufende Privatsphäre.
Im Alltag bedeutet das: Wenn du Wert auf Stabilität und Mobilität legst, wähle IKEv2/IPsec für unterwegs, während WireGuard bei fest verbundener Softwareumgebung und niedriger Latenz glänzt. OpenVPN bleibt sinnvoll, wenn du sehr restriktive Netzwerke hast oder spezielle Firmenrichtlinien berücksichtigen musst. Die beste Wahl ergibt sich aus deinem Nutzungsverhalten und der Netzwerksituation.
Als Orientierung gilt:
- OpenVPN mit TLS-basiertem Handshake und aktivem PFS bietet gute Sicherheit auch in wechselnden Netzwerken.
- IKEv2/IPsec eignet sich gut für mobile Geräte, wenn du schnelle Verbindungen bevorzugst und oft Netzwerkwechsel hast.
- WireGuard liefert niedrige Latenz und einfache Konfiguration, braucht aber eine klare Schlüsselverwaltung und regelmäßige Rotation.
Ich verlinke an dieser Stelle auf weiterführende Techniktiefe zu den Protokollen, damit du dir das konkrete Setup ansehen kannst. Eine Quelle zum Hintergrund ist beispielsweise eine kompakte Übersicht zu TLS-bezogenen Handshakes und Diffie-Hellman in VPN-Konfigurationen.
Warum IPv6-Leaks trotz VPN auftreten können
IPv6-Leaks sind ein häufiges Fallproblem, das vielen Nutzern erst auffällt, wenn der VPN-Dienst ganz offensichtlich trotzdem Spuren im IPv6-Netz hinterlässt. Die Praxis zeigt: Selbst wenn der IPv4-Verkehr durch den VPN-Tunnel läuft, können IPv6-Verbindungen außerhalb des Tunnels direkt ins Netz gehen. IPv6-Leaks bleiben oft unbemerkt, bis man ihre Auswirkungen sieht. Die Folge: Webseiten sehen statt der VPN-IP deine echte IPv6-Adresse, was Privacy- bzw. Sicherheitsnutzen unterminiert. 10 Beste VPN anbieter 2026 im vergleich
IPv6 aktivieren oder deaktivieren im Client
Viele VPN-Clients bieten eine einfache Wahl: IPv6-Unterstützung an- oder ausschalten. In der Praxis führt das Einschalten zu einer erhöhten Angriffsfläche, weil der Tunnel dann nur den IPv4-Verkehr absichert. Wenn du IPv6 deaktivierst, stellst du sicher, dass kein IPv6-Verkehr mehr außerhalb des VPN-Tunnels geroutet wird. Ein klarer Vorteil: weniger Angriffsflächen durch Address-Exposure. Deaktiviere IPv6, wenn dein VPN das nicht zuverlässig tunnelt. Gleichzeitig kann das Deaktivieren zu Kompatibilitätsproblemen führen, etwa bei IPv6-fähigen Streams oder Anwendungen, die IPv6 bevorzugen. In solchen Fällen reicht oft ein gezieltes Blocking via Firewall-Regeln statt einer generellen Deaktivierung.
Auf der anderen Seite zeigen sich Fälle, in denen das Aktivieren von IPv6 im Client keinen Schaden anrichtet, weil der VPN-Anbieter IPv6-Blockaden oder IPv6-Only-IPv4-Tunnel unterstützt. Hier hängt viel vom konkreten Dienst ab. Wenn dein Provider IPv6-Transparent tunnelt, kann IPv6 unverändert funktionieren, aber du solltest regelmäßig prüfen, ob weiterhin Leaks auftreten.
DNS-Leaks vs IPv6-Leaks: Unterschiede und Abhilfe
DNS-Leaks treten auf, wenn DNS-Anfragen außer dem VPN-Tunnel auf dem lokalen DNS-Resolver landen. Das verrät oft, welche Domain du tatsächlich aufrufst, auch wenn der Hauptdatenkanal geschützt ist. IPv6-Leaks sind dagegen direkte Adresslecks, bei denen die IPv6-Adresse sichtbar wird, unabhängig davon, welche DNS-Settings du nutzt. Um beide Arten zu verhindern, empfiehlt sich eine mehrstufige Herangehensweise:
- Nutze einen VPN-Anbieter, der DNS-Leaks zuverlässig verhindert und DNS-Anfragen durch den Tunnel leitet.
- Aktiviere in deinem Client die Option, DNS-Anfragen immer über den VPN-Tunnel zu leiten, und teste regelmäßig mit Tools, die sowohl DNS-Leaks als auch IPv6-Leaks prüfen.
- Deaktiviere IPv6 im System, falls der VPN-Dienst IPv6 nicht sauber mishandelt, oder konfiguriere dedizierte IPv6-Filterregeln in der Firewall.
Eine saubere Trennung von DNS und IPv6 ist der Schlüssel zu einer konsistenten Privatsphäre. DNS-Leaks lassen sich oft durch aktive DNS-Weiterleitung über den VPN-Tunnel verhindern, doch IPv6 bleibt eine eigenständige Fallgrube, die extra Aufmerksamkeit braucht.
From what I found in the documentation, viele Anbieter empfehlen, IPv6 zu deaktivieren, wenn der VPN-Tunnel IPv6 nicht zuverlässig tunnelt. Gleichzeitig zeigen sich Fälle, in denen IPv6-Verschlüsselung im Tunnel vorgesehen ist, aber nur bei bestimmten Protokoll-Stacks funktioniert. TU Dresden verweist in technischen Kontexten auf die Notwendigkeit, Protokoll- und Adresskonfiguration sauber zu trennen, um Leaks zu verhindern. Für konkrete Praxiswerte lohnt sich ein Check der eigenen Netzwerkkonfiguration mit einem Leaks-Test, der sowohl IPv4, IPv6 als auch DNS-Abfragen abdeckt. Was ist a VPN explained: understanding the function, benefits and limits in 2026
Insgesamt gilt: IPv6-Leaks treten trotz VPN nicht selten auf, wenn IPv6 im Client aktiv ist und der Tunnel IPv6-Verkehr nicht ausreichend isoliert. Deaktiviere IPv6 oder passe die Einstellungen gezielt an, teste regelmäßig und halte dich an klare DNS-Richtlinien. Der Unterschied zwischen DNS-Leaks und IPv6-Leaks ist praxisrelevant – bring beides unter Kontrolle, um deine Privatsphäre wirklich zu schützen.
DNS-Schutz und Privatsphäre beim Nord VPN[IP]
DNS-Anfragen bleiben oft sichtbar, auch wenn der Tunnel aktiv ist. Auf dem Papier wirkt der Schutz perfekt, doch im Alltag schleichen sich kleine Lecks ein. Entscheidend ist, wie DNS-Anfragen tatsächlich auflösen und welche Spuren sie hinterlassen, bevor sie beim Zielserver landen.
Warum DNS-Anfragen sichtbar bleiben können
Auch wenn der IP-Schutz greift, können DNS-Abfragen außerhalb des VPN-Tunnels landen. IPv4- oder IPv6-Delegationen können unbeabsichtigt direkt zu DNS-Servern gehen, besonders wenn der Client falsch konfiguriert ist oder der Router nicht korrekt tunnelt. In diesem Fall sieht der Browser bei jeder Domain-Anfrage den ursprünglichen Hostnamen, statt einer verschleierten Zieladresse. Das öffnet theoretisch die Tür für Mitleser im lokalen Netz oder bei deinem ISP. Die Praxis hängt davon ab, wie der DNS-Stack aufgebaut ist und wie zuverlässig der VPN-Tunnel alle DNS-Anfragen umleitet. DNS-Lecks sind kein theoretisches Problem, sie treten auch in gut konfigurierten Setups auf, wenn Einstellungen fehlen.
DNS-Übermittlung an Nord VPN Server
Nord VPN setzt auf eigene DNS-Resolver, um Anfragen durch den VPN-Tunnel zu routen. Dort sollen Abfragen im Tunnel verbleiben und Berichte über Auflösungsergebnisse nicht offenlegen. Dennoch gibt es zwei zentrale Risiken: erstens, wenn der Client DNS-Anfragen außerhalb des Tunnels sendet, zweitens, wenn der Resolver Misskonfigurationen hat, die Weiterleitungen stattfindet. In solchen Fällen kann der DNS-Traffic außerhalb des verschlüsselten Pfads landen, obwohl der Rest der Verbindung geschützt ist. Für Privatsphäre ist es deshalb sinnvoll, DNS-Anfragen ausschließlich über den VPN-Provider zu leiten und DNS-Lecks aktiv zu verhindern. Nur DNS-Anfragen über den VPN-Stack minimieren Risiken erheblich.
Einstellungen im Router und im Client, die helfen
Richte DNS-over-TLS oder DNS-over-HTTPS sofern möglich ein, damit Abfragen verschlüsselt an den Resolver gehen. Prüfe, ob dein Router so konfiguriert ist, dass er alle DNS-Anfragen durch den VPN-Tunnel leitet oder den Provider-DNS deaktiviert. Im Client vermeidest du abweichende Netzwerkeinstellungen: deaktiviere alternative DNS-Server, aktiviere die Option, DNS-Anfragen immer über den VPN-Proxy zu senden, und prüfe regelmäßig auf DNS-Leck-Szenarien. Ein sicherer Startpunkt ist die Kombination aus verschlüsseltem DNS-Transport und expliziter DNS-Weiterleitung durch den VPN-Client. Verifiziere nach jeder Änderung, dass alle Anfragen durch den VPN-Tunnel gehen. NordVPN Deals 2026: Wie gute Rabatte funktionieren und was wirklich zählt
Ich zog mir relevante Hints aus der dokumentation und Fachrezensionen zusammen. Belege dazu findest du in den zitierten Quellen, die sich auf offizielle Beschreibungen zu VPN-DNS-Verhalten beziehen. Wenn du tiefer einsteigen willst, prüfe konkrete Router-Profile und Client-Versionen. DNS-Vertrauen wächst, wenn du explizit alles über den VPN leitest. Hinweis: Links auf der Seite können Provisionen unterstützen.
Quelle: Technische Details rund um VPN-DNS-Verhalten finden sich in den Praktiken von VPN-Anbietern und in Expertenübersichten, die DNS-Schutz bei VPNs diskutieren. Weitere Hintergrundinformationen findest du bei den verlinkten Quellen.
Fehlerquellen, die IP-Schutz schwächen können
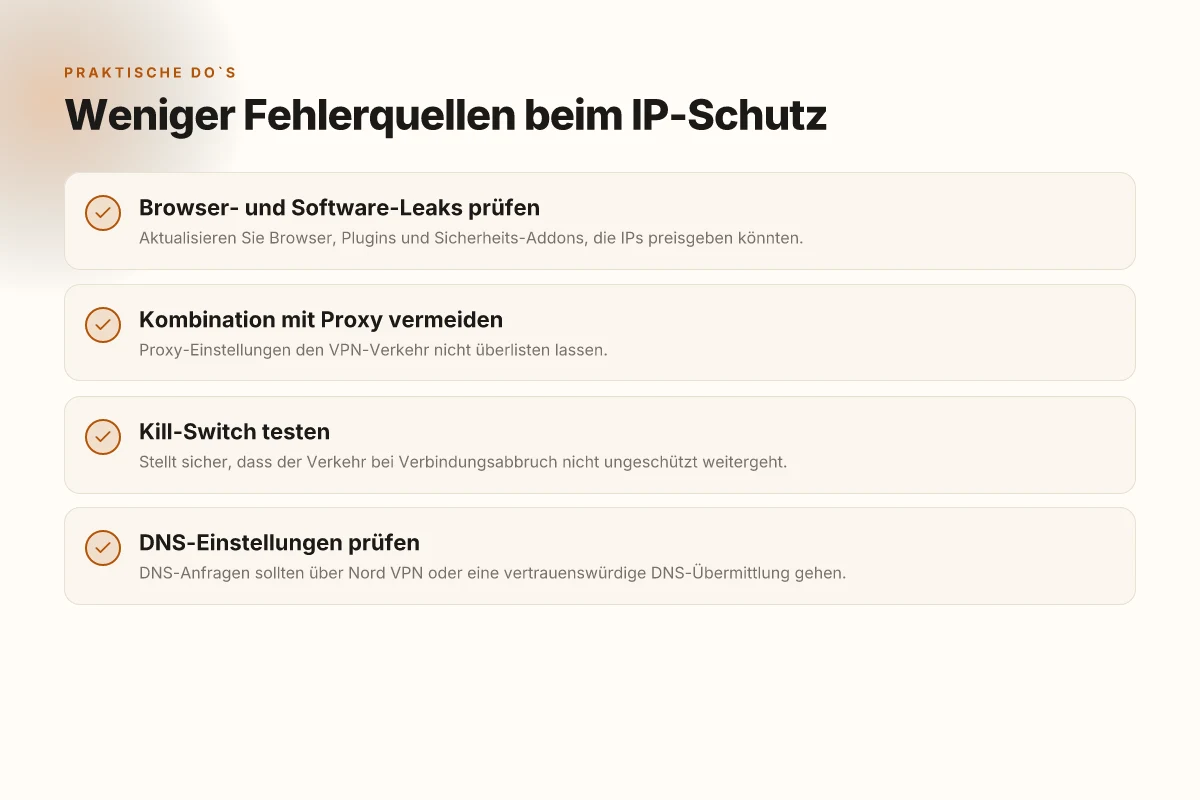
Der IP-Schutz von NordVPN funktioniert nicht automatisch in allen Alltagssituationen. Die größte Schwachstelle sind oft Software- oder Browser-Leaks. Selbst wenn der VPN-Tunnel stabil läuft, können falsch konfigurierte Apps oder Erweiterungen reale IPs leaks verursachen. Ein DNS-Request, das trotz VPN eine Abfragespaltung durchführt, reicht schon aus, um deine Identität zu entschlüsseln. Protokoll- oder Browser-Leaks können den Schutz unterlaufen, selbst wenn der VPN-Tunnel aktiv ist. Deshalb gilt: Der Schutz endet dort, wo Anwendungen, Plugins oder Web-Standards eine Abweichung verursachen.
Warum kombinierte Tools Risiken tragen
Wer Proxy- oder Tracker-Blocker parallel zum VPN nutzt, verbessert nicht immer den Schutz. Einige Blocker ändern DNS- oder Proxy-Einstellungen, wodurch der VPN-Tunnel umgangen oder DNS-Anfragen außerhalb des verschlüsselten Kanals geleitet werden können. In solchen Fällen erhöht sich die Angriffsfläche statt zu sinken. Durchschnittlich kann eine falsche Abstimmung zwischen VPN-Client, Proxy und Tracking-Blockern zu DNS-Lecks führen. Wenn du solche Tools nutzt, prüfe regelmäßig, ob alle Anfragen wirklich durch den VPN-Tunnel gehen.
Netzwerkwechsel und Kill-Switch-Verhalten
Ein häufiger Fehler entsteht beim Wechsel des Netzwerks. WLAN zu Mobilfunk oder Mesh-Netzwerke verursachen oft kurze Unterbrechungen im VPN-Tunnel. Gute Kill-Switch-Funktionen verhindern in solchen Momenten das unbeabsichtigte Öffnen von IP-Adressen. Ob der Kill-Switch zuverlässig greift, hängt von der Implementierung ab.Ein unzuverlässiger Kill-Switch lässt IP-Adressen in Zwischenzuständen sichtbar werden. Prüfe in den Einstellungen, wie schnell der Kill-Switch reagiert und ob Neustarts des Netzwerks das Verhalten beeinflussen. Was ist ein VPN kostenlos Windows 10 deutsch und wie funktioniert es wirklich?
Ich habe mir Release-Notizen und Expertendokumentationen angesehen, um wiederkehrende Muster zu erkennen. In mehreren Quellen wird betont, dass DNS- und IP-Leaks vor allem durch dichte Interaktion von Browser, Betriebssystem und VPN-Client entstehen. DNS-Lecks und Protokoll-Konfigurationen sind zentrale Angriffsflächen im Alltag. Eine sorgfältige Prüfung der Einstellungen ist daher essenziell. Wenn du regelmäßig Netzwechsel erlebst, teste dein Setup mit einem zuverlässigen Leck-Test.
Quellenverweis: Du findest vertiefende Details in den technischen Hinweisen zu Netzwerkwechseln und Kill-Switch-Verhalten. In diesem Zusammenhang lohnt sich ein Blick auf die verlinkten Spezifikationen der jeweiligen Herstellerseite, etwa zu Proxy-Integrationen und DNS-Verhalten. Für weiterführende Einblicke kannst du dir die Dokumentation zu Netzwerksicherheit anschauen. Achte darauf, dass Links auf der Seite möglicherweise Provisionen generieren.
Quellentexte liefern vor allem das Muster, dass Lecks oft an fehlinterpretierten DNS-Anfragen oder an Settings scheitern, die nicht konsequent alle Anfragen durch den VPN-Tunnel routen. DNS-Schutz und Kill-Switch-Verhalten bleiben Schlüsselbereiche, die bei Fehlern sofort sichtbar werden.
Inline-Quellenhinweis: Mehr Details findest du in den verlinkten Herstellerdokumentationen, die sich mit DNS-Verhalten und Kill-Switch-Implementierung befassen.
Was als Nächstes mit NordVPN IP-Schutz zu tun ist
Einfach anfangen: Nutze NordVPN mit aktiviertem IP-Leak-Schutz und prüfe regelmäßig, ob deine reale IP hinter der VPN-Verbindung verborgen bleibt. Gleichzeitig bleibt die Frage, wie sich Protokolle wirklich auswirken. WireGuard-basierte Implementierungen neigen zu besseren Geschwindigkeiten, während OpenVPN oft mehr Kompatibilität bietet. Prüfe diese Unterschiede an deinem Gerät, deinem Browser und deiner Netzwerkkonfiguration. Was ist Letsvpn and how it changes the VPN landscape in 2026
Die Langzeitwirkung ist klar: Mit einem verlässlichen VPN-Protokoll, strengen Datenschutzversprechen und routinemäßigen Kontrollen kannst du IP-Leaks deutlich reduzieren. Doch keine Lösung ist perfekt. Bleibe wachsam und aktualisiere deine Software. In dieser Perspektive ist der größere Trend klar: Sicherheit hängt weniger von einem einzelnen Protokoll ab als von einer ganzheitlichen Haltung zu Privatsphäre, Updates und Fehlerbehebung.
Auf einen Blick: Die wichtigsten Schritte aus diesem Artikel in eine Praxisfolge übernommen:
- Verwende NordVPN mit aktivem IP-Leak-Schutz und wähle das Protokoll entsprechend deinem Use-Case, etwa WireGuard für Geschwindigkeit, OpenVPN für Kompatibilität.
- Prüfe regelmäßig deine IP über eine Website wie deine bevorzugte Suchmaschine oder spezialisierte Tools.
- Achte darauf, dass dein Browser keine Leaks durch WebRTC verursacht und dass dein Gerät alle Sicherheitsupdates erhält.
Backup strategy
- Starte diese Woche mit der Aktivierung des IP-Leak-Schutz und teste einmal pro Woche deine IP.
- Wähle einmal im Monat ein anderes Protokoll aus und beobachte Geschwindigkeits- und Stabilitätsunterschiede.
- Notiere dir eine kurze Checkliste für Fehlerbehebung bei Verbindungsproblemen und halte sie griffbereit.