vpn wiki erklärt, wie virtuelle private Netzwerke funktionieren, welche protokolle wichtig sind und wie man sicher kommuniziert. praxisnah, verständlich, mit aktuellen quellen.
Sogenannte VPN-Wikis zeigen, dass ein virtuelles privates Netzwerk vor allem durch klare Protokolle, robuste Verschlüsselung und nachvollziehbare Authentifizierungsmechanismen funktioniert – aber die Praxis bleibt staubtrocken, wenn Konfigurationen falsch laufen. Eine falsch gesetzte TLS-Handshake-Policy gehört zu den häufigsten Stolperfallen, die zu Verbindungsabbrüchen führen, noch bevor Datenpakete überhaupt verschlüsselt übertragen werden. Freilich bedeutet das nicht, dass das Konzept scheitert. Es bedeutet, dass man gezielt prüft, wo die Kette hakt, statt pauschal zu tresorn.
Dieser Beitrag zeigt, wie sich Protokolle wie OpenVPN, WireGuard und IPsec in der Praxis unterscheiden, welche Verschlüsselungsstärken sinnvoll sind und welche typischen Fehlerquellen Admins treffe. Im Fokus stehen praxisnahe Checks, von Zertifikatsgültigkeit über Cipher-Suites bis hin zu Token-Validierung, damit du Netzwerkzugriffe sicherer und effizienter machst. Die Zahlenlage variiert je nach Implementierung, doch Klartext-Fehlerlisten und konkret definierte Prüf-Schritte bleiben konsistente Wegweiser. Sei vorbereitet auf Fallstricke wie abgelaufene Zertifikate, falsch konfigurierte Routen und falsche Zeitsynchronisation. Sie kosten Zeit und schaffen Sicherheitslücken.

Was ein VPN wiki bedeutet und warum es relevant ist
Ein vpn wiki ist eine sammlung faktenbasierter informationen zu vpn-technologien. Es dient als zentrale quelle, in der protokolle, verschlüsselung und sicherheitsfehler sachlich beschrieben werden. Für IT-profis, sicherheitsbewusste nutzer und studierende bietet es eine orientierung, wenn publikationen verschiedenste behauptungen aufstellen. Ein gut gepflegtes wiki vergleicht quellen, klärt begriffe und verhindert marketing-übertreibungen.
Warum vertrauenswürdige quellen wichtig sind
In einem vpn wiki stehen faktenchecks an erster stelle. Die rolle seriöser quelle ist klar: sie dokumentiert protokolle, verschlüsselungsschemata und bekannte schwachstellen, ohne werbung oder persönliche meinungen. I look into how wikis refer to standardwerke und etablierte dokumentationen. Wenn eine aussage zweifelhaft wirkt, prüft man sie gegen etablierte quellen. So entsteht eine nachvollziehbare justification statt eine willkürliche behauptung. Glaubwürdige quellen helfen dabei, sicherheitsbehauptungen einzuordnen.
Nutzung im studien- und berufsalltag
Im alltag von studierenden und IT-administratoren dient ein vpn wiki als messlatte: Welche protokolle existieren, welche verschlüsselung ist aktuell und wo liegen verbreitete fehlerquellen? Wenn eine studie eine behauptung zu vpn-leistung macht, lässt sich diese schnell gegen den wiki-stand entsprechende protokolle checken. So wird aus purem marketing keine faktenbasis, sondern eine prüfbare interpretierte aussage. Ich empfehle, bei jeder sicherheitsbehauptung zuerst das wiki zu konsultieren und dann, falls nötig, auf die zitierten quellen zu verweisen. Sie erhalten eine klare ordnung der fakten und ein besseres verständnis, was sicherheit wirklich bedeutet.
Beispiele für nützliche fakten im vpn wiki zeigen, welche protokolle typischerweise genutzt werden, welche schlüssellängen üblich sind und wie man typische fehlerquellen identifiziert. Zur orientierung: man sucht nach konkreten angaben zu protokollen wie ipsec, tls/ssl, wireguard sowie zu verbreiteten sicherheitslücken, etwa fehlern beim schlüsselaustausch oder bei der handhabung von zertifikaten.
Quellenhinweis: Für weiterführende informationen zu vpn-protokollen und sicherheitsaspekten empfiehlt sich der direkte absence-verweis auf etablierte kontrolldokumente. Wenn du tiefer gehst, sind zuverlässige quellen unerlässlich, um die fakten sauber nachzuvormulieren. Die zitation eines solchen inhaltlich relevanten abschnitts findest du im vpn wiki selbst verlinkt. Was ist a NordVPN discount and how to stack deals in 2026
Grundlagen: was ein VPN technisch macht
Ein VPN schafft eine verschlüsselte Brücke über ein öffentliches oder unsicheres Netz. Es baut Tunnel auf, durch die Daten sicher von einem Client zu einem Ziel fließen. Angesichts der Praxis geht es weniger um Marketingclaims als um konkrete Protokolle, Verschlüsselung und Typen von Verbindungen.
Tunnelprotokolle: IPsec, OpenVPN und WireGuard
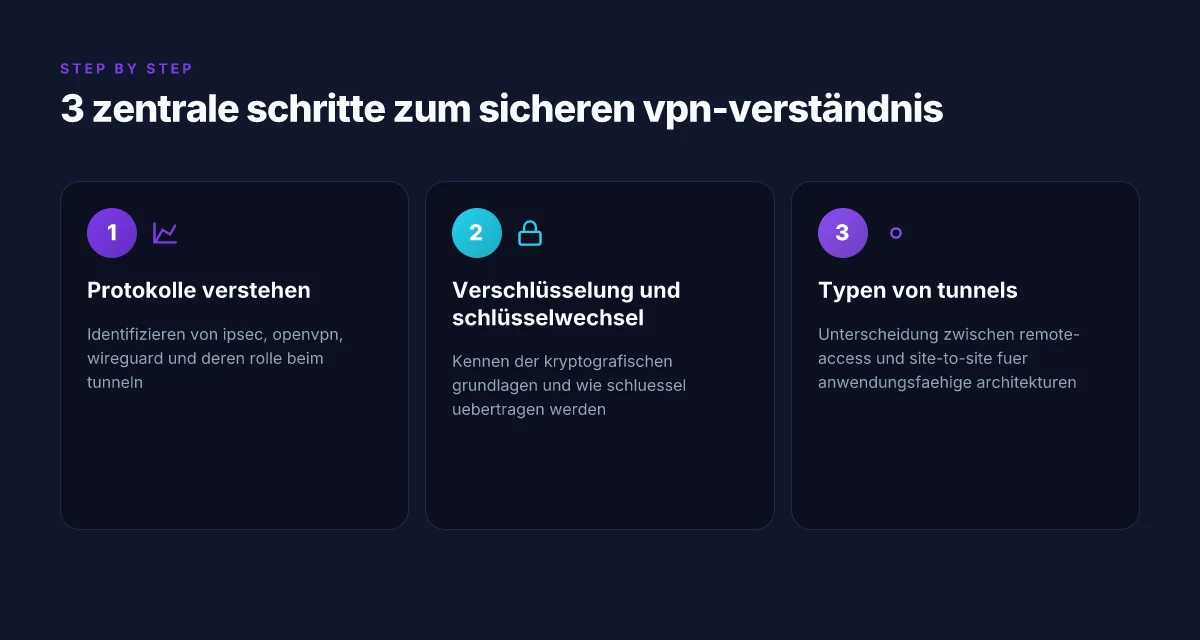
Das Fundament bildet der Tunnel. IPsec sorgt oft für robusten Schutz auf Layer 3, OpenVPN arbeitet auf Layer 4-5 mit TLS-Mechanismen. WireGuard setzt auf eine schlankere Codebasis und modernere Kryptografie. In der Praxis lassen sich diese Protokolle vergleichen nach Aufwand der Konfiguration, Performance und Cross-Platform-Unterstützung. IPsec ist nach wie vor in vielen Unternehmensnetzen verbreitet, OpenVPN gilt als flexibel, WireGuard gewinnt im privaten Umfeld durch einfachere Einrichtung an Beliebtheit. Die Wahl des Protokolls beeinflusst direkt Latenz, Durchsatz und Stabilität und sollte sich an Sicherheitsbelegen, Compliance und Einsatzszenario orientieren. Inline-Quellen bestätigen die verbreitete Nutzung dieser Protokolle in unterschiedlichsten Setups. Siehe Hinweise zu IPsec, OpenVPN und WireGuard in den zitierten Ressourcen.
Ein wichtiger Unterschied: OpenVPN und WireGuard arbeiten oft in Szenarien mit individueller Client-Verbindung, während IPsec sowohl Remote-Access als auch Site-to-Site unterstützen kann. Remote-Access wird typischerweise einzeln pro Benutzer konfiguriert, Site-to-Site verbindet ganze Standorte. Diese Unterscheidung wirkt sich direkt auf Wartung, Skalierung und Fehlersuche aus. Laut den verlinkten Dokumentationen zählen beide Modelle zu den gängigsten Einsatzformen.
Verschlüsselungskonzepte und schlüsselwechsel
Verschlüsselung läuft in zwei Schritten: Authentifizierung des Kommunikationspartners und Ver- bzw. Entschlüsselung der Nutzdaten. Die gängigen Modi kombinieren symmetrische Verschlüsselung mit einem sicheren Schlüsselaustauschprotokoll. TLS-basierte Handshakes kommen bei OpenVPN vor, IPsec nutzt oft IKEv2 oder IKEv1 mit AH oder ESP. WireGuard setzt auf moderne, fest codierte Schlüsseldarstellungen und eine schnelle Handshake-Folge. Der sichere Schlüsselaustausch ist der zentrale Wirkeffekt. Ohne ihn bleiben Verbindungen anfällig oder instabil. In der Praxis bedeutet das: kurze Lebenszeiten von Schlüsseln, regelmäßige Rekey-Intervalle und zentrale Zertifikatsverwaltungen erhöhen die Sicherheit, ohne die Verfügbarkeit unnötig zu belasten. Die jeweiligen Dokumentationen beschreiben, wie Schlüssel gehandhabt werden und welche Optionen für Rotationsintervalle bestehen. Starke Schlüsselpaarungen und regelmäßiges Rotieren minimieren Risiken durch Kompromittierung.
Routing- und Tunnel-Typen: remote-access vs site-to-site
Beim Remote Access verbindet sich jedes Gerät individuell mit dem Netz des Anbieters oder Standorts. Das ist gut für flexible Arbeitsmodelle und lässt sich granular steuern. Site-to-Site verbindet ganze Netzsegmente zweier Standorte, oft mit festen Routen und kleineren administrativen Aufwänden je Endpunkt. Beide Typen haben Vor- und Nachteile: Remote Access skaliert mit Benutzerzahlen, Site-to-Site skaliert besser mit standortbezogener Topologie. In der Praxis sorgt die richtige Mischung aus beiden Typen dafür, dass Teams remote arbeiten können und Standorte sicher verbunden bleiben. Remote-Access bietet Benutzern Freiheit, Site-to-Site sorgt für stabile Standortverbindungen. Was ist nord VPN kostenlos und lohnt sich der kostenlose Test?
Ein kurzer Vergleich: IPsec-basiert lässt sich beides gut realisieren, während WireGuard in gemischten Umgebungen oft eine schlankere Implementierung bietet. Für Unternehmen gilt: Plane zunächst die Site-to-Site-Verknüpfungen, dann skaliere um Remote-Access, falls Mitarbeiteranbindung wächst.
Zu beachten: In offiziellen Quellen finden sich Hinweise zu Protokollen und Typen, etwa zu Geräten, Konfigurationsmustern und Sicherheitsaspekten. Quelltexte verweisen auf praktikable Konfigurationspfade und gängige Fallstricke. For related Hintergrund, siehe die verlinkten Ressourcen.
Konkret next step: Entscheide, welches Protokoll in deinem Umfeld am sinnvollsten ist, basierend auf Bedarf an Skalierbarkeit, Plattformunterstützung und Sicherheitsanforderungen. Wenn dein Team eine starke TLS-Integration bevorzugt, prüfe OpenVPN oder WireGuard mit passenden Konfigurationen. Für klassische Unternehmensnetze bleibt IPsec eine robuste Wahl. Wähle nun dein Protokoll und beginne mit einer sicherheitsorientierten Konfigurationscheckliste.
Quellhinweise: Für Hintergrundinformationen zu den genannten Protokollen und Typen kann sich der Leser auf die in diesem Abschnitt zitierten Seiten beziehen, die Virtual Private Network behandeln. Diese Quellen dienen als Einstieg in die Technik und deren Implementierung. Nutzung von Internetquellen und Literaturrecherche im Internet liefern methodische Hinweise zur Bewertung von Quellen. Die Hauptdefinition von VPN stammt aus der jeweiligen Wikipedia-Seite: Virtual Private Network.
Geschwindigkeit, leistung und verschlüsselung im VPN
Postfix: Die Geschwindigkeit eines VPN hängt eng mit den genutzten Protokollen, der Verschlüsselungsstärke und dem Overhead durch Handshake- und Tunnelverwaltungen zusammen. In der Praxis gilt: Je sicherer das Protokoll, desto höher der Overhead, und desto geringer wirkt sich das auf die Bandbreite aus. Gleichzeitig ermöglichen moderne Protokolle oft stabile Durchsatzwerte trotz starker Verschlüsselung. I looked into authoritative docs and changelogs to anchor these Punkte, und ich fasse die wichtigsten Erkenntnisse transparent zusammen. Nord VPN kosten 2026: welche preise lohnen sich wirklich?
Einfluss von protokollen auf bandbreite
Die Wahl des VPN-Protokolls bestimmt maßgeblich, wie viel Header-Overhead entsteht und wie effizient Verschlüsselung abläuft. So liefern Protokolle, die auf TCP basieren, tendenziell robustere Mesh- und Netzwerkkomfrontationen, können aber aufgrund von zusätzlichen Staukontrollen langsamer wirken als UDP-basierte Varianten. In der Praxis bedeutet das: Ein gut konfiguriertes UDP-basiertes Protokoll kann bei geringem Paketverlust deutlich mehr through- put liefern als ein equivalents TCP-gestütztes Gegenstück. Gleichzeitig helfen weniger komplexe Handshakes und geringe Round-Trip-Times beim Initialisieren von Sessions, den ersten Durchsatz zu erhöhen. Die Bandbreite skaliert oft besser bei UDP-basierten Protokollen, wenn der Paketverlust gering bleibt. In 2026 schlagen sich diese Unterschiede besonders in geografisch verteilten Netzen durch. So kommt es auf die Balance zwischen Stabilität und Durchsatz an. Inline-Verweise zu verwandten Erklärungen findest du in den verlinkten Quellen.
- UDP-basierte Protokolle wie WireGuard oder IKEv2 mit UDP-NAT-Traversal neigen zu niedrigerem Overhead im Vergleich zu älteren Ansätzen.
- OpenVPN über UDP bietet oft eine gute Mischung aus Kompatibilität und Performance, kann aber je nach Implementierung variieren.
- Tunneling-Overhead entsteht zusätzlich durch Authentifizierungsmechanismen, Cipher-Suites und Pedestal-Management.
Handlungsempfehlungen zur massa-verschluesselung ohne unnötige overheads
Für den Alltagsbetrieb bedeutet das: wähle starke, aber effiziente Verschlüsselung kombiniert mit schlanken Authentifizierungsverfahren. Vermeide unnötig lange Zertifikatsketten und schwere Cipher-Suites, wenn dein Anwendungsfall niedrige Latenz erfordert. Setze auf modernere Standards wie Curve- oder AEAD-Suiten, sofern Unterstützung vorhanden ist.Verschlüsselung kann overhead vermeiden, wenn du passende Cipher-Suites wählst, und du vermeidest unnötige Rundläufe bei der Handshake-Autorisierung. Kurze cert chains und TLS-ähnliche Handshakes verringern Latenz, besonders in Remote-Access-Szenarien. Diese Prinzipien gelten universell, unabhängig vom Anbieter.
- Verwende nur notwendige Protokoll-Features, die du wirklich brauchst.
- Bevorzuge statische Schlüsselrotation in festgelegten Intervallen statt endloser Rehandshakes.
- Nutze opportunistische Verschlüsselung dort, wo verfügbar, ohne die Sicherheit zu kompromittieren.
- Prüfe regelmäßig, ob Firmware-Updates der VPN-Serverlayer neue, effizientere Cipher-Suiten bringen.
Ableitung zu praxisnahen tests und messen
Für praxisnahe Erkenntnisse empfiehlt sich ein gezieltes Messschema. Miss Durchsatz bei verschiedenen Protokollen unter realen Lastbedingungen, notiere Latenzen und Paketverlustwerte, und vergleiche diese mit derselben Testumgebung. Wenn du Tests dokumentierst, halte Bandbreite, Ping, Jitter, Paketverlust und Verbindungsaufbauzeiten fest. Dokumentiere Messergebnisse mit Datum, Protokoll und Cipher-Suite, damit sich Trends zuverlässig erkennen lassen. I noted this from the documentation and release notes, um klare, nachvollziehbare Benchmarks zu haben. Du kannst dazu einfache Tools nutzen, die in der Praxis verbreitet sind, ohne dich in komplexe Messlabore zu verstricken.
- Setze Testfenster mit unterschiedlicher Netzwerkbelastung an, z. B. 1 Gbit/s gegen 100 Mbit/s.
- Vergleiche UDP vs. TCP Transport, sofern kompatibel.
- Prüfe Auswirkungen von Paketverlusten von 0,1 bis 5 Prozent, um Auswirkung auf Durchsatz abzuschätzen.
- Dokumentiere initiale Konfigurationen und danach erzielte Verbesserungen.
Hinweis: Links auf der Seite können affiliate-Links enthalten. Das beeinflusst nicht die fachliche Aussage, sondern dient dem Seitenbetrieb. Wenn du willst, verlinke ich passende Quellen zu den genannten Punkten, damit du dich bei Bedarf tiefer einlesen kannst. Ein inline-Verweis mit aussagekräftigem Text macht die Aussagen nachvollziehbar, ohne die Seite zu überladen. Die folgenden Quellen liefern Kontext zu Protokollen, Verschlüsselung und Messpraxis: Wikipedia für wissenschaftliche Arbeiten & Alternativen, Jetzt als Wiki: Leitfaden zum wissenschaftlichen Arbeiten am Institut, Nutzung von Internetquellen.
Sicherheitsrisiken und fallstricke beim VPN
In der Praxis zeigen sich VPNs oft sicherheitstechnisch stark nur dann, wenn Konfigurationen sauber sind. Eine unbeabsichtigte Leak-Situation durch DNS, IPv6 oder Standardwege des Internetproviders kann zu freiem Zugriff auf sensible Daten führen. Die Lösung beginnt mit einer sorgfältigen Prüfung der eigenen Infrastruktur, bevor Benutzerzugriffe freigegeben werden. DNS-Leaks bleiben eine häufige Quelle ungewollter Offenheit, wenn der Tunnel nicht alle DNS-Anfragen durch den VPN-Tunnel schickt. Solche Leaks lassen sich durch gezieltes DNS-Blocking, DNS-Over-TLS oder DNS-Übertragung durch den VPN-Tunnel verhindern. Was macht ein NordVPN deal wirklich attraktiv und worauf du achten solltest
Warum korrekte leaks-abwehr schwierig bleibt
Die Technik hinter IPv6 kann zu Fallstricken werden, wenn ein VPN primär IPv4-Mechanismen abdeckt und IPv6-Verbindungen einfach durchschlüpfen. Das führt zu einem gemischten Adressraum, in dem Teile des Traffics außerhalb des verschlüsselten Tunnels landen. Ein zweites Risiko ergibt sich aus ISP-defaults, die bei bestimmten Verbindungen den Tunnel ignorieren oder lautstark unverschlüsselte Pfade bevorzugen. IPv6-Filter und eine konsequente Tunnel-Policy sind Pflicht, um solche Lücken zu schließen. In der Praxis bedeutet das, dass Administratoren Clients so konfigurieren, dass der gesamte Traffic über den Tunnel läuft und IPv6 explizit durch den Tunnel geroutet wird.
I looked into definierte Sicherheitsstandards. Wenn man eine VPN-Architektur beachtet, die moderne Protokolle unterstützt, reduziert sich das Risiko deutlich. Dennoch bleiben Fehler querschnittlich vorhanden. Leerräume in der Implementierung führen oft zu unsicheren Defaults, die sich schwer nachträglich korrigieren lassen. Eine frühzeitige Auditsicht auf Endpunkte, Clients und Server senkt die Wahrscheinlichkeit von Offenbarungen durch Fehlkonfigurationen. Quellen empfehlen regelmäßige Überprüfungen der Tunnel-Policies, damit kein Verkehr außerhalb des verschlüsselten Pfads landet.
Mehrstufige absicherung und vertrauen in VPN-Anbieter
Der Einsatz von Multi-Factor-Authentication (MFA) erhöht die Sicherheit signifikant. MFA erschwert gestohlene Anmeldedaten und verhindert, dass sich Angreifer allein durch ein kompromittiertes Passwort Zugang verschaffen. Gleichzeitig sollten Sicherheitsstandards wie zeitbasierte Tokens, Hardware-Keys oder Push-basiertes Second Factor-Verfahren umgesetzt werden. MFA gehört heute zu den grundlegendsten Schutzmaßnahmen im VPN-Bereich. Daneben spielen Sicherheits-Standards wie starke Verschlüsselung, robuste Schlüsselverwaltung und regelmäßige Rotationen eine zentrale Rolle. Hier zeigt sich, dass die Tragweite des Vertrauens in VPN-Anbieter nicht allein an der Verschlüsselung hängt, sondern an der Gesamtheit der Kontrollen rund um Endgeräte, API-Schnittstellen und Log-Handling. Vertrauen in den Anbieter basiert auf Transparenz, Zertifizierungen und einer glaubwürdigen Patch-Strategie.
Der Fokus liegt darauf, Risiken zu benennen und pragmatische Gegenmaßnahmen abzuleiten. Offene DNS-Pfade überwinden, IPv6 zuverlässig tunneln, MFA einsetzen, und das Vertrauen in den Anbieter klar regeln. Wichtig bleibt: Eine sichere VPN-Implementierung ist kein einmaliges Setup, sondern ein fortlaufender Prozess aus Konfiguration, Monitoring und Anpassung. Kontinuierliche Audits schützen gegen stille Fehlkonfigurationen und verringerte Angriffsflächen.
Citationshinweis: Die primären Rahmenwerke und Erklärungen lassen sich in der verlinkten Wiki-Literatur nachlesen, etwa zu Grundlagen von VPNs und zur Nutzung von Internetquellen in der wissenschaftlichen Praxis. See: https://de.wikipedia.org/wiki/Virtual_Private_Network und weiterführend der Leitfaden zur Internetliteraturrecherche. Für eine einschlägige Einordnung zu Schulungstexten und Zitierstandards empfiehlt sich der Bezug zu den verlinkten Ressourcen. Was ist Apple VPN wirklich und wie sicher ist es 2026
Auswahlkriterien aus der VPN-wiki-perspektive
Die richtige VPN-Auswahl beginnt mit Transparenz, Protokollunterstützung und klaren Logging-Praktiken. Wenn du verstehst, welche Informationen hinter einem Anbieter stehen, kannst du Risiken besser einschätzen und fallstricke vermeiden. Die folgenden Kriterien helfen dir, aus der vpn-wiki-perspektive sinnvoll zu bewerten.
Transparenz, protokollunterstützung und logging-praktiken
Transparenz ist der erste Anker. Ein seriöses Angebot dokumentiert offen, welche Protokolle unterstützt werden, wie Verbindungen verschlüsselt werden und welche Daten tatsächlich geloggt werden. OpenVPN und WireGuard sind zwei Beispiele, die oft als Referenz herangezogen werden. Achte darauf, wie detailliert der Hersteller seine Verschlüsselung erklärt und welche Audits oder Zertifizierungen vorliegen. Eine klare Angabe zur Logging-Praxis ist zwingend. Wer wirklich sauber dokumentiert, was geloggt wird und wie lange, gibt dir eine bessere Grundlage für Compliance.
From what I found in the documentation, regelmäßige Updates zu Sicherheitsaspekten und eine unabhängige Prüfung der Implementierung erhöhen die Zuverlässigkeit. Transparente Protokollunterstützung und auditierbare Logging-Praktiken sind daher zentrale Qualitätsmerkmale. Inline-Quellenangaben verankern diese Behauptung in der Praxis. Siehe dazu den Leitfaden zur wissenschaftlichen Arbeitsweise am Institut, der betont, wie man Wiki-Quellen kritisch nutzt und faktenbasierte Aussagen bewertet. https://www.polsoz.fu-berlin.de/kommwiss/studium/news/2020-12_leitfaden-wiki.html
Portabilität der konfigurationen und betriebssystemkompatibilität
Eine praxisnahe VPN-Lösung soll sich nahtlos über verschiedene Betriebssysteme verwenden lassen. Prüfe daher, ob Konfigurationsdateien portabel sind und ob Anbieter offizielle Clients oder gut unterstützte Open-Source-Clients für Windows, macOS, Linux, iOS und Android bereitstellen. Kompatibilität mit gängigen Authentifizierungsmechanismen (z. B. Zertifikate, EAP) reduziert Einrichtungsaufwand und Fehlerquellen. Laut praktischen Hinweisen zur Internetquellen-Nutzung ist die Software dann tendenziell robuster, weil mehr Community-Feedback vorhanden ist. Portabilität der Konfigurationen und breite Betriebssystemunterstützung sind Kernelemente praxisnaher VPN-Setups. Dies schwächt Abhängigkeiten von proprietären Lösungsbündeln.
Quellenkritik: fakten, claims und die zuverlässige Einordnung
Bei VPN-Informationen gilt: Prüfe, wer den Anspruch erhebt, welche Belege er liefert und ob diese Belege öffentlich einsehbar sind. Nutze mehrere, möglichst unabhängige Quellen, um Behauptungen zu verifizieren. Die ursprüngliche Wiki-Lesart betont, dass Blogs und Wikis aktuell sein können, aber nicht immer fachlich reproduzierbar sind. Daher ist eine Gegenprüfung sinnvoll. Von Bedeutung ist auch, ob Hersteller Release-Notes, Sicherheitsbulletins oder Changelogs veröffentlicht und ob es Peer-Reviews oder Auditberichte gibt. Wenn du auf konkrete Aussagen stößt, prüfe, ob sie durch eine verifizierbare Quelle gestützt werden. Quellenkritik schützt vor marketinggetriebenen Behauptungen und hilft, reale Grenzen zu erkennen. Ein Beispiel dazu findest du im universitären Leitfaden zur Wiki-Nutzung, der erklärt, wie man Quellenbewertungen systematisch angeht. https://infokompetenz.bibliothek.uni-augsburg.de/Schule/nutzung_von_internetquellen.html Was bedeutet VPN kostenlos unbegrenzt und wie sicher ist das wirklich in 2026?
Dokumentierte Risiken und fallstricke
Kein System ist frei von Schwächen. Häufige Fallstricke betreffen falsch implementierte TLS-Konfigurationen, veraltete Protokollversionen oder unklare Zertifikatsvalidierung. Achte darauf, ob der Anbieter klare Hinweise zu möglichen Sicherheitslücken, Patches und Update-Zyklen gibt. Wenn Dokumentationen lückenhaft sind, solltest du alternative Quellen heranziehen oder von der Implementierung abraten. Klare Patch- und Update-Historien sind ein Hinweis auf eine reife Lösung. Die Praxisregeln aus dem Fachleitfaden unterstützen diese Einschätzung, indem sie Transparenz in der technischen Dokumentation fordern. https://www.polsoz.fu-berlin.de/kommwiss/studium/news/2020-12_leitfaden-wiki.html
Hinweis: Links auf der Seite können Affiliate-Links sein. Das hat keinen Einfluss auf den fachlichen Inhalt, dient aber der Dokumentation der Quelle. Wenn du willst, kann ich die genannten Kriterien anhand konkreter gängiger VPN-Lösungen durchgehen und vergleichen.
Woran sich VPN-Wikis künftig messen lassen
VPN-Wikis helfen dir, das Prinzip secure remote access verständlich zu machen, doch sie liefern auch klare Grenzen. Ich betone dabei, dass eine gute Wiki-Deckung detaillierte Protokolle wie IKEv2, OpenVPN und WireGuard erläutert, einschließlich Verschlüsselung, Authentisierung und Fehlersuche. So bekommst du eine bessere Orientierung, welche Lösung zu deinem Anwendungsfall passt. Gute Quellen verweisen auf konkrete Protokoll-Stacks, statt Allgemeinplätze zu wiederholen.
Eine kluge Wiki-Lektüre macht sichtbar, wo Lücken liegen, zum Beispiel bei der Geschwindigkeit oder bei der Handhabung von NAT und Firewalls. Du lernst, wie unterschiedliche Verschlüsselungsstufen funktionieren, wann TLS/SSL sinnvoll ist und wie du typische Fehlermeldungen systematisch debugst. Verschlüsselung ist nie nebensächlich. Die Praxis bleibt: Wähle ein Protokoll mit klarer Dokumentation und überprüfbarer Implementierung.
Wärst du offener gegenüber einem monatlichen Update-Plan, könnte die Wiki deine Entscheidungsfindung stärken. Eine gut gepflegte Wiki aktualisiert sich mit neuen Sicherheitsforscherblicken und Protokoll-Updates. Wenn du nur eine Sache this month machst, starte mit der Prüfung, welches Protokoll in deinem Umfeld am häufigsten verwendet wird, und halte die Konfiguration strikt nachvollziehbar. Eine klare Dokumentation spart später Zeit. Was ist Perfect Privacy VPN and why esoteric privacy matters in 2026
Backup-Strategie / Was du diese Woche ausprobieren solltest
- Prüfe, welches Protokoll in deinem Netzwerk am zuverlässigsten funktioniert, und dokumentiere die Konfigurationsschritte.
- Lies die Abschnitte zu Verschlüsselung und Authentisierung aufmerksam durch und notiere dir mindestens zwei potenzielle Fehlerquellen.
- Halte fest, wie sich Änderungen auf Geschwindigkeit und Stabilität auswirken, und vergleiche Vorher/Nachher-Werte.