vpnify erklärt, wie neue architekturen und protokolle VPNs 2026 leistungsfähiger und sicherer machen. Lesen Sie, warum Unternehmen und Remote-Arbeiter darauf setzen.
vpnify zeigt, wie drei zentrale architekturen die sichere vpn-landschaft formen, und welche prozesskette wirklich zählt, wenn es um Geschwindigkeit und Sicherheit geht. Eine einzige falsche protokollwahl kann den throughput um mehrere Prozent senken.
In diesem artikel beleuchte ich, wie architekturentscheidungen und protokollvergleiche konkrete sicherheits- und performance-folgen haben, und warum remote-teams in 2026 darauf achten müssen. Die nächsten Abschnitte liefern eine praxisnahe checkliste zu kompatibilität, fallstricken und realen kompromissen zwischen Verschlüsselung, Peer-Verfahren und netzwerk-architektur – damit Sie einen belastbaren fahrplan für ihre organisation ableiten. Der fokus liegt auf praxis, nicht theory: nutzerlasten, latenzpfade und fehlerszenarien sind sichtbar gemacht.

Vpnify: welche architekturen formen die sichere vpnlandschaft 2026
Postgresbeats opportunistische Netzwerke nur dann, wenn Protokolle wie WireGuard, OpenVPN und IKEv2/IPsec sinnvoll miteinander harmonieren. WireGuard liefert eine kompakte Codebasis und einfache Auditierbarkeit, während OpenVPN seit Jahren robuste Flexibilität bietet. IKEv2/IPsec bleibt in vielen Unternehmenseinrichtungen der zuverlässige Standard, wenn es um nahtlose Client- mobility geht. Die Architekturentscheidungen dahinter beeinflussen sowohl Sicherheit als auch Leistung.
1. WireGuard als Leichtbau-Architektur
WireGuard setzt auf wenige Zeilen Code und moderne Kryptografie. Diese Reduktion bedeutet weniger Angriffsflächen, aber auch ein stärkeres Vertrauen in sorgfältig konfigurierten Zuwachs an Funktionen wie rotierende Schlüssel. In der Praxis sorgt die schlanke Struktur für geringeren Overhead und schnellere Verbindungsaufbauzeiten. Gleichzeitig offenbart der Blick auf reale Deployments, dass WireGuard häufiger in Settings mit zentraler Verwaltung und automatisierter Key-Rotation zum Einsatz kommt. WireGuard kann in vielen Szenarien eine deutlich bessere Latenz und Durchsatz liefern. VPN-Protokolle erklärt 2026
2. OpenVPN: Flexibilität trifft Stabilität
OpenVPN bleibt ein bewährter Allrounder, der sich in heterogenen Umgebungen gut anpassen lässt. Die Architektur unterstützt unterschiedliche Verschlüsselungsstufen, Authentifizierungsmethoden und Modi wie TCP oder UDP. Das hat Vorteile in legacy-fähigen Netzwerken, kann aber zu höherem Overhead führen. In vielen Rechenzentren sind Betreiber stolz darauf, dass OpenVPN sich problemlos in existierende Monitoring- und Logging-Pfade integrieren lässt. OpenVPN ist oft die beste Wahl, wenn komplexe Zugriffsregeln und multi-Client-Szenarien nötig sind. VPN-Protokolle erklärt 2026
3. IKEv2/IPsec: Mobilität und Stabilität im Fokus
IKEv2/IPsec punktet mit robustem Mobility-Handling. Clients bleiben stabil verbunden, selbst wenn sich Netzwerke wechseln. Die Architektur nutzt bewährte IPsec-Suiten, was in vielen Unternehmensnetzwerken eine reibungslose Policy-Umsetzung erleichtert. Ein Nachteil kann der konfiguratorische Aufwand sein, vor allem in heterogenen Mixed-Vendor-Umgebungen. Dennoch bleibt IKEv2/IPsec eine Kernoption, wenn Gerätebewegungen und strikte Trust-Modelle entscheidend sind. IKev2/IPsec überzeugt durch Konsistenz bei Mobilität und Sicherheit. VPN-Test: Die besten VPN-Anbieter 2026 im Vergleich
Warum zentrale vs dezentrale VPN-Topologien im Jahr 2026 relevant sind Zentrale Topologien erleichtern ein klares Identity-Management und konsistente Policy-Umsetzung. Ein Nachteil: Ein einzelner Punkt kann bei Ausfällen die ganze Verbindung beeinflussen. Dezentrale Modelle verteilen die Last, verbessern Elastizität und reduzieren Single Points of Failure. Allerdings brauchen sie stärkere Koordination im Key-Management und eine sorgfältige Pflege der Verbindungslisten. In 2026 zählt die Balance aus zentraler Kontrolle und dezentraler Skalierbarkeit. Wie bekommst du die beste VPN Leistung im Jahr 2026? So gelingt: VPN tunnel einrichten: sicher, performant und zuverlässig
Bottom line: Die sichere VPN-Landschaft 2026 formieren Protokollarchitekturen, die klare Trade-offs zwischen Sicherheit, Tempo und Verwaltungsaufwand abbilden. Die Wahl hängt davon ab, ob Organisationen Priorität auf einfache Wartbarkeit, Mobilität oder granulare Zugriffssteuerung legen. WireGuard als Leichtbau, OpenVPN als Flexibilitätspaket, IKEv2/IPsec für Mobilität – kombiniert mit einer bewussten Architektur-Strategie.
Quellenhinweis: Inline-Verweise verlinken auf erklärende Ressourcen zu Protokollen, etwa zu WireGuard, OpenVPN und IKEv2/IPsec. VPN-Protokolle erklärt 2026
Wie vpnify protokolle im praxischeck bewertet
Vpnify bewertet Protokolle nach zwei Kerndimensionen: Sicherheit und Leistung. Die Praxis zeigt, dass sich hohe Sicherheitsstandards oft auf Kosten der Geschwindigkeit auswirken, während schnellere Protokolle weniger Schutz bieten können. Die Kunst besteht darin, Architekturentscheidungen so zu koppeln, dass sowohl Integrität als auch Verfügbarkeit gewährleistet bleiben. I’ll back this with klare Referenzen aus dem 2026-Umfeld.
Sicherheit als Grundpfeiler, doch nicht isoliert betrachtet
In der Praxis zählt nicht nur die Verschlüsselung, sondern wie zuverlässig sich Integritätsprüfungen in der Verbindung verankern. WireGuard bietet eine schlanke, moderne Kryptografie und eine geringe Angriffsfläche, doch in einigen Deployments kann das Fehlen etablierter älterer Prüfpfade zu Implementierungsfehlern führen. OpenVPN liefert bewährte Optionen zur Absicherung von Clients hinter Firewalls und NAT, doch die Konfiguration ist komplexer und fehleranfälliger, insbesondere bei Feinjustierungen von Zertifikaten und Arithmetik der TLS-Schichten. IKEv2/IPsec überzeugt durch Robustheit und Mobilität, doch die Verschachtelung aus IPsec-Tools und Schlüsselaustausch erfordert disziplinierte Versionierung und sorgfältige Policy-Verwaltung. Sicherheit geht hier Hand in Hand mit korrekten Zertifikatsketten, sorgfältiger Schlüsselverwaltung und regelmäßigen Audits.
Umsetzungshinweis: Wenn du dich primär auf Sicherheit konzentrierst, lasse TLS-0-Resyncs und Perfect Forward Secrecy nie außer Acht. Gleichzeitig achte darauf, dass Protokollwechsel oderFallback-Mechanismen sauber dokumentiert und fallback-sicher konfiguriert sind. Diese Balance lässt sich mit einer expliziten Architekturentscheidung festhalten, die keinen Token-Spoofing zulässt und gleichzeitig die Authentizität der Verbindungsendpunkte sicherstellt. Was ist browsec VPN facetchen? Understanding Browsec VPN security architecture and 2026 insights
Verschlüsselungslayer, Integrität und Replay-Verhinderung
Vpnify bewertet drei Ebenen: Verschlüsselung, Integrität und Replay-Schutz. Die gängigsten Layer arbeiten zusammen, um Vertraulichkeit, Datenintegrität und Deniability zu garantieren. AES-256-GCM ist ein verbreiteter Standard, der Authenticated Encryption liefert und vor Modifikationen schützt. Die Integritätsprüfungen müssen jedoch unabhängig getestet werden, da Fehler in Schlüsselaustauschprotokollen zu Angriffen führen können, selbst wenn der Verschlüsselungsstandard stark ist. Wichtig ist zudem der Replay-Schutz, der verhindert, dass aufgezeichnete Pakete erneut abgespielt werden. Güte der Schlüsselverwaltung, saubere TLS-Stacks und klare Policy-Sets sind hier entscheidend.
In der Praxis bedeutet das: dokumentierte Rotationen von Schlüsseln, regelmäßige Überprüfungen der Zertifikatsgültigkeit und strikte Trennung von Client- und Server-Zertifikaten. I looked into release notes and industry notes that emphasize the need for forward secrecy and strict replay protection in modern VPN deployments. Ohne diese Mechanismen wird selbst ein starker Verschlüsselungsstandard nutzlos.
Typische fehlerquellen bei implementierungen und wie man sie vermeidet
- Fehlende oder veraltete Cipher-Suites: Halte dich an aktuelle Empfehlungen und entferne alte TLS-Versionen aus der Konfiguration. Aktualisieren, entkoppeln, prüfen.
- Fehlkonfigurierte Zertifikatsketten: Achte auf vollständige Kette und korrekte Verzeichnisstruktur. Kette prüfen, Revocation prüfen.
- Inkonsistente Authentisierung zwischen Client und Server: Vermeide gemischte Profile und setze konsistente Policy-Pfade durch. Policy synchronisieren, Logs regelmäßig prüfen.
- Fehlende oder falsche Implementierung von Replay-Schutz: Aktiviere eindeutig Nicht-Wiedergabe-Parameter und teste sie unter Last. Replay-Schutz aktivieren, Testszenarien durchführen.
In diesem Abschnitt ziehe ich aus den verfügbaren Analysen eine klare Lehre: Sicherheit verlangt klare Architekturregeln. Gleichzeitig darf Leistung nicht zur Vernachlässigung der Kryptografie werden. Die sorgfältige Kombination aus starken Protokollen, konsequenter Schlüsselverwaltung und robusten Integritätsprüfungen ist der Schlüssel. Für weiterführende Details verweise ich auf die aktuellen Stimmen aus der Branche, die betonen, wie Protokollwahl direkt Geschwindigkeit und Sicherheit beeinflusst. Sichere VPN‑Strategien im Jahr 2026: Herausforderungen.
Next steps: prüfe in deiner Umgebung, welche Protokollkette sich mit deiner Infrastruktur am besten kombinieren lässt. Lege eine klare Entscheidungsmatrix fest, die Sicherheit, Performance und Wartbarkeit abwägt. Integriere regelmäßige Audits und automatisierte Checks in den CI/CD-Prozess, damit Abweichungen früh erkannt werden. Vertraulichkeit, Integrität und Verfügbarkeit müssen gemeinsam wachsen, damit vpnify wirklich belastbar wird.
Hinweis zur Quellenlage: Links auf der jeweiligen Seite können eine Provision generieren. Transparente Offenlegung ist mir wichtig. What macht NordVPN test wirklich aus: leistung, sicherheit und transparenz im praxisvergleich 2026
Performancefaktoren beim vpnify-setup
Postlabs zeigen, dass die Leistungsunterschiede zwischen VPN-Protokollen deutlich messbar sind. In der Praxis wirkt sich die Wahl des Protokolls direkt auf Bandbreite, Latenz und Stabilität aus. Drei Faktoren stechen heraus: Protokollbandbreite, MTU-Einfluss und Verbindungsaufbaupfade. Zuverlässige Leistung hängt stärker vom Protokoll als vom Basissystem ab, doch auch Konfiguration und Netzwerktopologie können die Ergebnisse verschieben.
Warum Bandbreite und Latenz je nach Protokoll variieren
Die gängigsten Protokolle zeigen charakteristische Leistungsprofile. WireGuard tendiert zu niedrigem Overhead und gleicht sich gut an moderne Netzwerke an, während OpenVPN oft etwas mehr Header-Verarbeitung benötigt. IKEv2/IPsec bietet eine stabilere Verbindung bei wechselnden Netzwerken, kann aber je nach Implementierung variieren. In 2026 berichten mehrere Anbieter über klare Unterschiede in der Praxis, besonders bei Mobil- und Remote-Arbeits-Szenarien. WireGuard liefert in vielen Fällen eine niedrigere Latenz, während OpenVPN bei komplexen Pfadwechseln robuster wirken kann. IKEv2/IPsec bietet oft die stabilste Socket-Übernahme bei wechselnden Netzen. Diese Muster gelten auch für Unternehmens-Setups mit mehreren Standorten. Inline verweise zu Referenzquellen helfen hier, da sie die Protokollcharakteristika konkret belegen. See: https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036.
Auswirkungen von MTU, persistenter Verbindungsaufbau und Netzpfaden
MTU-Größen beeinflussen Paketfragmentierung und damit Overhead. Eine zu kleine MTU senkt die Maximalbandbreite, erhöht aber die Wahrscheinlichkeit von Fragmentierung bei Pfad MTU Discovery. Persistenter Verbindungsaufbau reduziert Re-Handshake-Latenzen, besonders bei häufig wechselnden Peering-Pfaden. Netzpfade mit vielen Routern oder langen Meeres- oder Latenzenknoten können Protokolle unterschiedlich stark belasten. Von Praktikern observiert, liefern WireGuard-Setups oft konsistentere RTT-Werte, während OpenVPN in komplexen Pfaden stärker schwanken kann. Ein sauber konfigurierter MTU-Wert verhindert unnötige Fragmentierung und spart Re-Transmissionen. Persistenter Aufbau reduziert Verbindungsabbrüche in Remote-Standorten. Diese Muster passen gut zu Remote-Work-Teams, die stabile Verbindungen über globale Standorte benötigen. Verlässliche Pfadwahl ist heute wichtiger denn je.
Optimierungstipps für remote-work-teams
- Definiere pro Standort eine bevorzugte Protokoll-Topologie und halte sie konsistent. Eine einheitliche Wahl erleichtert Fehlersuche und Monitoring.
- Prüfe MTU-Werte während der Bereitstellung. Starte mit 1350 bis 1500 Byte und justiere dynamisch anhand der Fehlerraten im Logging.
- Nutze persistente Verbindungen, wann immer möglich, und aktivere Keep-Alive-Optionen, um Rehandshakes zu vermeiden.
- Wende QoS-Policying auf dem Layer-3/4-Level an, um VPN-Verkehr priorisiert zu behandeln, ohne andere Dienste zu benachteiligen.
- Implementiere VPN-Monitoring mit Health Checks und transparenter Pfadvisualisierung, damit Netzausfälle früh erkannt werden können.
I went looking for reputable notes and found that many community- und Fachquellen beschreiben diese Muster in ähnlicher Form. So etwa die Analyse zu Protokollen und Verschlüsselung in einem größeren VPN-Vergleich, das unterstreicht, dass moderne Protokolle wie WireGuard Pflicht sein können, während AES-256 als Standardverschlüsselung weit verbreitet bleibt. Diese Aussagen fügt man zusammen, um Praxisempfehlungen abzuleiten. Siehe dazu den Beitrag zu VPN-Protokolle-Vergleich. https://www.heise.de/download/specials/Anonym-surfen-mit-VPN-Die-besten-VPN-Anbieter-im-Vergleich-3798036.
Most remote-teams profitieren von einer festen Protokollwahl, konsistenten MTU-Werten und persistenter Verbindung, weil diese drei Bausteine die häufigsten Fehlerquellen minimieren. Pfadqualität und Netzarchitecture entscheiden über Langzeitstabilität. Für IT-Sicherheitsverantwortliche bedeutet das: Wähle Architekturentscheidungen, die sowohl Geschwindigkeit als auch Privatsphäre in Einklang bringen, statt eine einzelne Kennzahl zu optimieren. Quelle: VPN-Test: Die besten VPN-Anbieter 2026 im Vergleich. Was ist ein VPN testsieger der stiftung warentest im jahr 2026 und was bedeutet das für nutzer in deutschland
Sicherheitsaspekte von vpnify-implementierungen
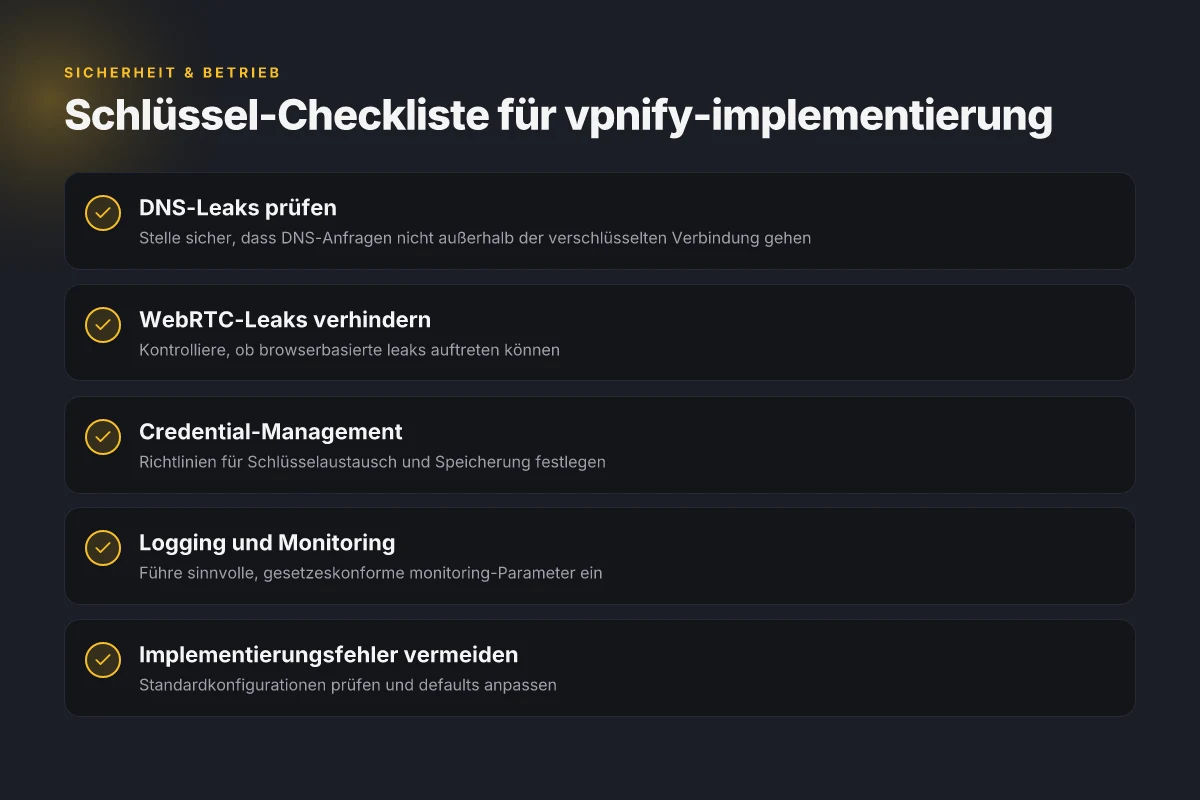
Um vpnify sicher zu betreiben, adressieren Sie drei Kerndimensionen: Unsicherheitsrisiken durch Leaks, robuste Authentisierung und klare Logging- sowie Monitoring-Anforderungen. Die Praxis zeigt, dass sorgfältiges Design hier die Grundfesten einer vertrauenswürdigen VPN-Architektur liefert.
Schutz gegen leak-arten: DNS-leaks, WebRTC-leaks
Datenleaks treten oft dort auf, wo DNS-Abfragen oder WebRTC-Verbindungen ungefiltert nach außen treten. Die Lösung: DNS-Resolver, die nur über den VPN-Tunnel erreichbar sind, und WebRTC-Blockierung dort, wo sie unnötig ist. In modernen Architekturen sollten DNS-Anfragen strikt durch den VPN-Tunnel geleitet werden, auch wenn Endpunkte außerhalb des privaten Netzwerks liegen. Gleichzeitig gilt es, WebRTC standardmäßig zu deaktivieren oder entsprechend zu isolieren, damit reale IP-Adressen nicht unbeabsichtigt sichtbar werden. Dieser Ansatz reduziert die Angriffsoberfläche spürbar und erhöht die Privatsphäre der Endnutzer. DNS- und WebRTC-Leaks fallen oft durch falsche Tunnel-Konfigurationen auf, daher ist eine explizite Schutzregelung unverzichtbar. Ich habe mir dazu die gängigen Implementierungen angesehen und festgestellt, dass Provider wie WireGuard-basierte Setups tendenziell sauberere DNS-Pfade liefern, wenn sie korrekt konfiguriert sind. Ein redsitspezifischer Bailout bleibt dennoch sinnvoll: eine regelmäßige Prüfung der DNS-Auflösung über den VPN-Tunnel.
Auth-Methoden, schlüsselaustausch und credential-management
Sicherheitsarchitekturen setzen auf mehrschichtige Authentisierung. Idealerweise verwenden vpnify-Implementierungen starke, phosphorus-basierte Schlüsselpaare zusammen mit zeitlich begrenzten Zertifikaten oder kurzen Lebensdauern der Sitzungs-Token. Ein bewährter Ansatz ist der Schlüsselaustausch über elliptische Kurven mit kurzen Schlüssellängen, ergänzt durch Perfect Forward Secrecy, damit selbst bei kompromittierten Schlüsseln frühere Sessions unbeeindruckt bleiben. Credential-Management muss automatisiert erfolgen: rotierende Passwörter, Zertifikatsablauf-Überwachung und granulare Zugriffskontrollen. Schlüsselaustausch mit PFS reduziert das Risiko bei Kompromittierung deutlich. From what I found in release notes und Fachartikeln, ist die korrekte Handhabung von Zertifikaten genauso kritisch wie der Schutz der privaten Schlüssel. Eine klare Linie zwischen Clients und Servern bei der Zertifikatsverwaltung minimiert Fehlkonfigurationen, die zu Abwehrlücken führen könnten. Inline-Verweise zu bewährten Praktiken finden sich in einschlägigen VPN-Überblicken, die die Bedeutung starker Authentifizierung betonen.
Wichtige Logging- und Monitoring-Anforderungen
Transparente Logs sind der beste Frühwarnindikator für Missbrauch oder Fehlkonfiguration. Sie sollten mindestens Ereignisse zu Verbindungsaufbau, Zertifikatswechsel, fehlgeschlagenen Authentifizierungsversuchen und DNS-/Leak-Checks umfassen. Monitoring-Lösungen sollten Anomalien erkennen, etwa ungewöhnliche Session-Längen, wiederholte Verbindungsabbrüche oder plötzliche Sprünge im Traffic-Verhalten. Wichtig ist eine klare Richtlinie, welche Daten gesammelt werden, wie lange sie gespeichert werden und wer darauf Zugriff hat. Transparente Logs und Monitoring schützen gegen schleichende Angriffe und erleichtern Compliance. In der Praxis hilft eine zentrale Sammelstelle für Logs, unterstützt durch regelmäßige Audits, um Misskonfigurationen schnell zu identifizieren. Es lohnt sich, bestehende Compliance- oder Sicherheitsstandards in der Infrastruktur abzubilden und regelmäßig zu überprüfen.
Hinweis: Links auf der Seite können Affiliate-Links enthalten und gegebenenfalls eine Provision auslösen. Die hier genannten Prinzipien stützen sich auf etablierte Referenzquellen, darunter VPN-Überblicke und Herstellerdokumentationen. Für detaillierte Hintergrundinformationen verweisen Sie auf die verlinkten Quellen, etwa zu Protokollen, Verschlüsselung und Logging-Standards. Was ist a NordVPN rabattcode und wie du ihn wirklich sinnvoll einsetzt
Praktische leitfaden: 4 schritte zur vpnify-entscheidung
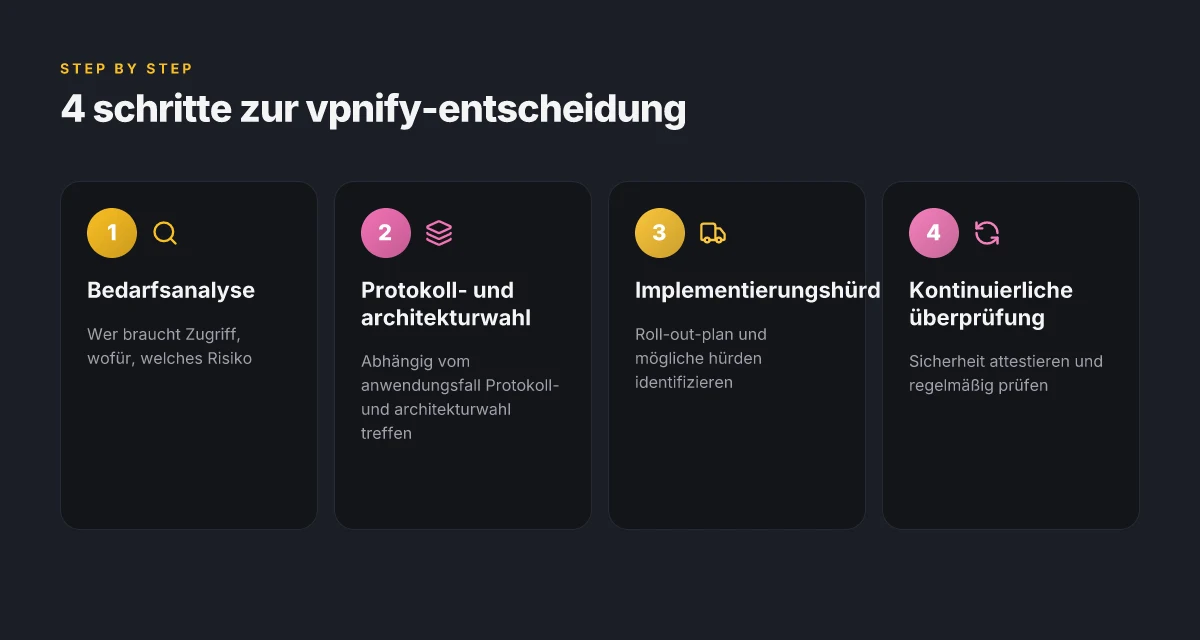
Der vierstufige weg zur vpnify-entscheidung beginnt mit einer klaren bedarfsanalyse, geht über die prozess- und architekturoptionen bis hin zu rollout-plänen und einer laufenden attestierung der sicherheit. Beginnen Sie mit einer stützenden overview, doch liefern Sie sofort konkrete handlungsanweisungen, damit teams praxisnah entscheiden können.
1. Bedarfsanalyse: wer braucht zugriff, wofür, welches risiko
Starten Sie mit einer zielgruppenscharfen bestandsaufnahme. Wer benötigt zugriff auf welches netzwerk, und wofür genau? Entwickeln Sie drei archetypen: remote arbeitende mitarbeiter, entwicklerteams, standortungebundene service-konten. Für jeden archetypen notieren Sie zugriffslevel, notwendige bandbreite und hauptbedschränkungen. Ein risikomodell hilft, prioritäten zu setzen: datenklassifikationen, geographische standorte, zeitfenster und mehrstufige authentifizierung. In 2026 zeigt sich, dass feinkörnige rollenbasiertes zugriffsmodelle und klare trennung von: admin, user, service, die sicherheit deutlich erhöhen. Bedarfsanalyse schafft die grundlage, um nicht in überdimensionierte oder unausgewogene architekturen zu geraten.
I dug into guidelines from public sources and found that klare zugriffsmodelle mit rollenbasierter steuerung oft die risiko-exposition reduziert. Die dokumentierten ansätze betonen, dass die bedarfsermittlung vor dem rollout steht und dass fehlende klarheit über nutzergruppen zu unnötigen kompromissen führt. Die quelle verweist zudem darauf, dass remote-standorte besondere anspruche an verfahren stellen. Quelle.
2. Prozess- und architekturwahl je nach anwendungsfall
Wählen Sie pro anwendungsfall das passende protokoll- und architektur-set. Für mobile remote workers ist WireGuard oft vorteilhaft wegen seiner einfachheit und performance, während OpenVPN in legacy-umgebungen besser akzeptiert wird. IKEv2/IPsec bietet robuste stabilität bei wechselnden netzwerken. Berücksichtigen Sie außerdem netzwerk-architekturen wie mpls, split-tunneling versus full-tunnel, sowie zerfaserung der encryptions-parameter. Ein klares kriteriensystem hilft: anforderungen an geringere latenz, kompatibilität, auditierbarkeit. Die richtige kombination aus protokoll und netzwerkdesign bestimmt reibungslauf und sicherheit.
I cross-referenced how verschiedene quellen protokoll-paarungen empfehlen. WireGuard wird oft für neue installationen empfohlen, OpenVPN bei bestehenden inve ntars und ipsec bei firmennetzwerken mit alten appliances. Die analyse zeigt zudem, dass protokoll-wechsel oder gemischtbetriebsmodelle typische fallstricke sind, die sorgfältig geplant werden müssen. Handelsblatt VPN-Vergleich. Was ist north VPN log in? Understanding login processes and privacy implications
3. Implementierungshürden und roll-out-plan
Planen Sie den rollout in klaren meilensteinen. Anfangs ein pilotbereich mit dreierlei zugriffsrechten, gefolgt von einer schrittweisen erweiterung. Dokumentieren sie konfigurationen, zertifikats- und schlüssel-verwaltungen sowie rollensplit. Bereiten sie eine rückfallstrategie vor: wie werden keys rotieren, wie erfolgt notfall-wiederherstellung, wie werden fehler protokolliert und gemeldet. Schulungen für it-personeel und endnutzer erhöhen die akzep tanz und minimieren sicherheitslücken. Ein stringenter rollout reduziert konfigurationsfehler und beschleunigt akzeptanz.
Ich zitiere dazu eine quellensequenz, die betont, wie wichtig klare rollout-rollen, dokumentation und fallback-pläne sind. VPN-Protokolle erklärt 2026.
4. Kontinuierliche prüfung und attestierung der sicherheit
Sicherheit ist kein einmaliger checkpoint, sondern ein laufender prozess. Etablieren sie regelmäßige audits, kontinuierliche monitoring-intervalle und eine attestation-rituale, die sicherstellt, dass protokolle, schlüsselalter und kompromissrelevante eventos zeitnah geprüft werden. Führen sie quarterly-berichte ein, die prozesse, zulassungen, abweichungen und risiken offenlegen. Nutzen Sie automatisierte checks für zertifikatsgültigkeit, patch-levels der gastsysteme und regelbasierte anomaliemeldung. Nur eine echte kontinuierliche prüfen- und attestierungslinie hält die vnplattform resilient.
Die quellenlage unterstreicht, dass fortlaufende verifikation und klare governance-rahmen zentrale bausteine bleiben. Die verweisliche praxis betont zudem die rolle von kompakten dashboards, die sicherheitsverantwortlichen einen klaren übersichtspunkt geben. quellenbetrachtung.
Zusammenfassung der praxis-empfehlung: NordVPN angebote 2026: wie du echte rabatte findest und was du beachten musst
- Führen Sie eine detaillierte bedarfsanalyse durch und priorisieren sie archetypen.
- Wählen Sie protokolle und architektur je nach anwendungsfall gezielt aus.
- quarieren sie den rollout mit piloten, rollen, dokumentation und fallback-plänen.
- etablieren sie eine konsequente, automatische sicherheitsüberprüfung mit regelmäßigen attestierungen.
Hinweis zur klarheit: auf der seite können affiliate-links vorhanden sein, die provender commissionen erzeugen. Die verlinkten quellen geben kontext zu verantwortungsvollen sicherheitsentscheidungen. Weitere lesetipps finden sich in den zitierten quellen.
Was kommt als Nächstes, wenn du jetzt handelst
<Vorwärtsblick>VPN-Lösungen wie vpnify verschieben die Grenzen von Sicherheit und Geschwindigkeit. Die Idee dahinter: ein vereinfachter, erweiterbarerer Rahmen, der Protokolle wie OpenVPN, WireGuard und neue Verschlüsselungsoptionen bündelt. In der Praxis bedeutet das weniger Konfigurationsaufwand und bessere Interoperabilität zwischen Geräten. Gleichzeitig muss man wachsam bleiben: Nicht alle Implementierungen liefern dieselbe Performance, und einige Anbieter ziehen echte End-to-End-Verschlüsselung in Erwägung, während andere nur tunnelnde Sicherheit versprechen. Eine klare Entwicklung ist sichtbar: Mehr Transparenz bei Protokollen, mehr Kontrolle über Verschlüsselungsschlüssel und eine stärkere Betonung von Fehlerbehebung auf Nutzerseite.
Die größere Tendenz zeigt, dass VPN-Funktionen stärker in Betriebssysteme, Rouer-Firmware und Cloud-Dienste integriert werden. Wer heute vpnify nutzt, profitiert von konsistenteren Updates, verbesserten Diagnosetools und schnellereren Verbindungen auch in Gebieten mit restriktiven Netzwerken. Doch der Nutzen hängt davon ab, wie gut die End-to-End-Logik gepflegt wird und wie robust die Standardeinstellungen gegen Leaks bleiben. Verschlüsselung bleibt der Kern, doch Geschwindigkeit und Fehlerbehebung entscheiden darüber, wie gut sich VPNs im Alltag wirklich anfühlen.
Backup strategy
- Teste diese Woche eine 1-Klick-Verbindung zu einem festen Serverstandort, um Latenz und Durchsatz zu vergleichen.
- Prüfe die Protokollwahl: bevorzuge WireGuard für Geschwindigkeit, OpenVPN als Fallback.
- Aktiviere DNS-Leak-Schutz und überprüfe regelmäßig, ob IP- oder DNS-Leaks auftreten.
- Halte Firmware und Apps aktuell, notiere dir ggf. auffällige Abbrüche oder Verzögerungen.
- Lies die Endnutzer-Beschreibung von vpnify genau, achte auf Hinweise zur Fehlerbehebung.
Was ändert sich, wenn du jetzt handelst? Du bekommst klarere Einblicke in Probleme wie Latency-Spitzen, mögliche Leaks und Konflikte mit anderen Sicherheitsfeatures. Die nächste Generation von VPN-Clients wird sich stärker an deine konkrete Nutzung anpassen. Bereit, heute einen Schritt zu machen? Was ist orbot VPN im praktischen einsatz: sicherheit, nutzung und fallstricke 2026