Lernen Sie, wie Sie einen vpn tunnel einrichten. Schritt-für-schritt Anleitung, Protokolle wie IPsec und WireGuard, Fehlerbehebung und Sicherheitstipps.
Ein robuster vpn tunnel beginnt dort, wo die meisten scheitern: mit der richtigen protokollwahl und einer klaren verschlüsselung, bevor die hardware überhaupt abgefragt wird. Wer sich heute auf WireGuard oder OpenVPN festlegt, spart spürbar Zeit bei der Einrichtung und vermeidet spätere nachbesserungen. Eine falsch konfigurierte auth- methode zieht oft mehr fehlerläufe nach sich als eine falsch gesetzte nat-regel.
Dieser artikel liefert eine praxisnahe schritte-anleitung, ergänzt durch typische fallstricke, prozessuale entscheidungen und sicherheitsaspekte, die in kleinen betrieben oft übersehen werden. Sie erfahren, wie man prozess-logs liest, wie oft man pings absetzt und welche fehlerquellen in firewall- oder nat-einstellungen liegen können. Dieser leitfaden hilft, den tunnel zuverlässig zu machen, damit serververbindungen auch unter last stabil bleiben. Der fokus liegt auf sicherheit, performance und robuster verbindung.

VPN tunnel einrichten: why a robust VPN tunnel matters in 2026
Ein stabiler vpn tunnel zählt heute zu den Grundlagen jeder sicheren Online-Verbindung. In einer Zeit, in der Angriffe immer zielgerichteter werden, gilt: Wer keinen festen Zwischenweg zwischen Gerät und Zielnetz hat, öffnet Angreifern Tür und Tor. Ein robuster Tunnel schützt Daten, Authentifizierungsprozesse und Remote-Zugriffe vor den gängigsten Vektorattacken.
Warum Stabilität wichtiger denn je ist
Die Sicherheitslandschaft hat sich verschoben: Homeoffice, kleine Unternehmen und IoT-Geräte vergrößern die Angriffsfläche. Ein unterbrechungsfreier Tunnel verhindert, dass Verbindungsabbrüche zu unsicheren Wiederverbindungen oder unverschlüsselten Übertragungen führen. IKEv2/IPsec, WireGuard und OpenVPN sind die Protokollkreuze, auf die sich Betrüger verlassen würden, wenn der Tunnel instabil wäre. Eine konsistente Verschlüsselung sorgt dafür, dass Datenintegrität und Vertraulichkeit auch bei Netzwerkausfällen gewahrt bleiben. Laut Praxisübersichten lässt sich so ein sicherer Remote-Zugriff zuverlässiger realisieren, wenn Protokolle sauber gemischt und korrekt konfiguriert sind. Eine stabile Verbindung reduziert zudem Fehlermeldungen, Support-Aufwand und Sicherheitslücken durch veraltete oder falsch gesetzte Parameter.
Angriffsvektoren, die Sicherheitslücken eröffnen können
- Abbruch der Verbindung und ungestörte Reauthentifizierung: Wenn der Tunnel regelmäßig abbricht, bleiben Sessions offen oder fallen in unsichere Zustandfälle, in denen Tokens oder Cookies missbraucht werden können.
- Schwache Schlüsselpflege: Veraltete Zertifikate oder abgelaufene Certificates ermöglichen Man-in-the-Middle-Angriffe oder Abhörversuche.
- Protokoll-spezifische Schwachstellen: Ältere Protokolle wie PPTP oder ungetestete Konfigurationen bleiben angreifbar. Moderne Alternativen wie WireGuard oder IPsec mit aktuellen Cipher-Suites bieten bessere Schutzmechanismen gegen Abhören und Manipulation.
- Fehlende Authentisierungskontrollen: Ohne starke Mehrfaktor- oder hardwarebasierte Token fehlen zusätzliche Layer gegen Kontoübernahme.
- Fehlkonfigurationen: Offene Ports, ungesicherte Schlüsselpfade oder unzureichende Fragmentierungseinstellungen erhöhen die Angriffsfläche.
Ich habe mir die Literatur angeschaut und dabei festgestellt, dass aktuelle Berichte und Überblicksartikel konsistent betonen, wie kritisch eine robuste Protokollwahl und klare Sicherheitsrichtlinien sind. So lässt sich der konkrete Mehrwert eines gut gewählten Protokolls gegenüber einer Mischkonfiguration deutlich erkennen. In 2026 treten zudem neue Anforderungen an Geschwindigkeit und Kompatibilität auf, die eine durchdachte Protokollstrategie noch wichtiger machen. Siehe dazu die Hinweise in den verlinkten Fachbeiträgen.
Wie die Protokollwahl Geschwindigkeit, Sicherheit und Kompatibilität beeinflusst
- Geschwindigkeit: WireGuard zeigt in vielen Szenarien geringere Overheads und schnellere Verbindungsaufbauzeiten als ältere Protokolle, während OpenVPN in manchen Netzen durch Tunnel-Overhead langsamer wirken kann. Die Wahl hängt davon ab, wie stark sich der Verkehr auf Verschlüsselung und Payload-Bändiger auswirkt.
- Sicherheit: IPsec mit aktuellen Cipher-Suites, TLS-basierten Tunneln und WireGuard setzen moderne Standards. Veraltete Protokolle oder schlecht implementierte Tunneleinstellungen erhöhen das Risiko von Abhör- oder Integritätsangriffen.
- Kompatibilität: In gemischten Umgebungen aus Windows, macOS, Linux, Routern oder NAS-Geräten spielt die Verfügbarkeit von nativen Clients eine Rolle. OpenVPN bietet oft breite Unterstützung, während WireGuard in neueren Geräten besser integriert ist.
- Verwaltung und Wartung: Eine klare Strategie zu Zertifikaten, Schlüssellängen und Rotationen reduziert Stillstandzeiten. Ein zentraler Key-gestützter Ansatz vereinfacht das Management enorm.
Der Schlüssel ist eine durchdachte Protokollkombination: Wähle Protokolle, die deine Geräte unterstützen, halte Verschlüsselung aktuell und plane regelmäßige Schlüsselrotationen. Eine stabile Verbindung spart Zeit und erhöht den Schutz, besonders bei Fernzugriffen von Homeoffice- oder KMU-Netzen.
Inline-Quellenverweise: Für eine grundlegende Einordnung, welche Protokolle typischerweise genannt werden und wie sich IPsec und WireGuard gegenüberstehen, findest du weiterführende Erklärungen in den Fachbeiträgen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols enthält eine Übersicht zu Protokollen wie IPsec, SSTP, WireGuard, OpenVPN und SoftEther. Ein tieferer Vergleich IPsec vs WireGuard wird im Beitrag von Contabo erläutert. https://contabo.com/blog/de/ipsec-vs-wireguard-vpn-protokolle-im-vergleich/. Eine weitere Übersicht zu typischen Unternehmensprotokollen bietet der Scalefusion-Beitrag. https://blog.scalefusion.com/de/VPN-Protokolle-verstehen/. Was ist browsec VPN facetchen? Understanding Browsec VPN security architecture and 2026 insights
Die richtige VPN-protokollwahl für dein tunnel setup
Die Wahl des Protokolls bestimmt Verschlüsselung, Geschwindigkeit und Kompatibilität. IPsec bietet eine stabile Verschlüsselung und breite Unterstützung, WireGuard glänzt durch einfache Konfiguration und hohe Geschwindigkeiten, während OpenVPN als bewährte Allzwecklösung gilt, aber seine Grenzen in bestimmten Szenarien hat.
IPsec: stabile verschlüsselung für breite kompatibilität
IPsec arbeitet auf Kernel-Ebene und sorgt so für zuverlässige, konsistente Verbindungen auch über wechselnde Netze. Für Privatnutzer bedeutet das: einfache Integration in Router oder NAS-Geräte, eine solide Basissicherheit und gute Interoperabilität mit vielen Geräten. In vielen Unternehmensumgebungen ist IPsec die Standardlösung, weil sich damit zentrale Policies zentral steuern lassen. Ein möglicher Nachteil ist die Dokumentation je nach Implementierung. Manche Setups benötigen zusätzliche Konfigurationen für NAT-Traversal oder PFS. IPsec bietet eine robuste Verschlüsselung und breite Kompatibilität, was gerade bei gemischten Netzwerken einen hohen Nutzen hat. Quellenhinweis: OpenVPN, WireGuard und IPsec im Detail erklärt betont die gängige Einbindung in Infrastrukturprojekte, während TLS-basierte Ansätze oft ergänzend genutzt werden. Für weitere Details dazu, wie sich IPsec in modernen Infrastrukturen verhält, siehe die spezifizierte Übersicht zu VPN-Protokollen. OpenVPN, WireGuard & IPsec im Detail erklärt
WireGuard: einfache konfiguration und hohe geschwindigkeit
WireGuard entwirft rote Fäden, die sich leicht konfigurieren lassen. Die Konfigurationsdateien sind schlank und die Implementierung nutzt moderne Kryptografie, was oft zu geringeren Latenzen führt. Für Heimanwender bedeutet das: schneller Aufbau einer sicheren Verbindung, weniger komplexe Berechnungen und zügige Fehlerdiagnose. In gemischten Netzwerken kann WireGuard jedoch Herausforderungen bei NAT oder dynamischen IPs verursachen, wenn keine passende Brücke oder Cloud-Route genutzt wird. WireGuard zeichnet sich durch einfache Konfiguration und hohe Geschwindigkeiten aus, ideal für schnelle Verbindungen in privaten Netzwerken. On-Page-Quellen weisen darauf hin, dass WireGuard in 2026 häufig als erste Wahl für neue Setups empfohlen wird, wenn Geschwindigkeit eine zentrale Rolle spielt. VPN-Protokolle 2026: So findest du das richtige
OpenVPN: bewährte allzwecklösung mit konkreten grenzen
OpenVPN ist seit Jahren etablierter Standard in vielen Unternehmens- und Privatumgebungen. Es bietet starke Verschlüsselung und gute plattformübergreifende Unterstützung. Die Flexibilität hat jedoch ihren Preis: Einrichtung kann komplexer sein als bei WireGuard, insbesondere bei komplexen Netzwerktopologien oder NAT-Szenarien. OpenVPN bleibt sinnvoll, wenn lange dokumentierte Interoperabilität, umfassende Community-Unterstützung und bestehende Verträge im Vordergrund stehen. OpenVPN als bewährte Allzwecklösung liefert Stabilität, stößt aber bei neuen, rein schnellen Setups an Grenzen. Für tiefergehende Vergleiche zu OpenVPN im Zusammenspiel mit anderen Protokollen lohnt sich ein Blick auf die jeweiligen Fachartikel. Was sind die verschiedenen Arten von VPN-Protokollen?
Next step: eine passende kombination wählen, basierend auf deinen netzwerkbedingungen, Geräten und sicherheitszielen. Wenn du willst, erstelle ich dir eine konkrete empfohlene kombination aus IPsec, WireGuard oder OpenVPN für dein spezifisches Umfeld. What macht NordVPN test wirklich aus: leistung, sicherheit und transparenz im praxisvergleich 2026
Schritt-für-schritt anleitung: VPN tunnel einrichten auf deinem server
Beantworte die entscheidung direkt: Lege zuerst Standort, Protokoll und Authentifizierung fest, dann erstelle Schlüssel, konfiguriere die Firewall und teste den Client.
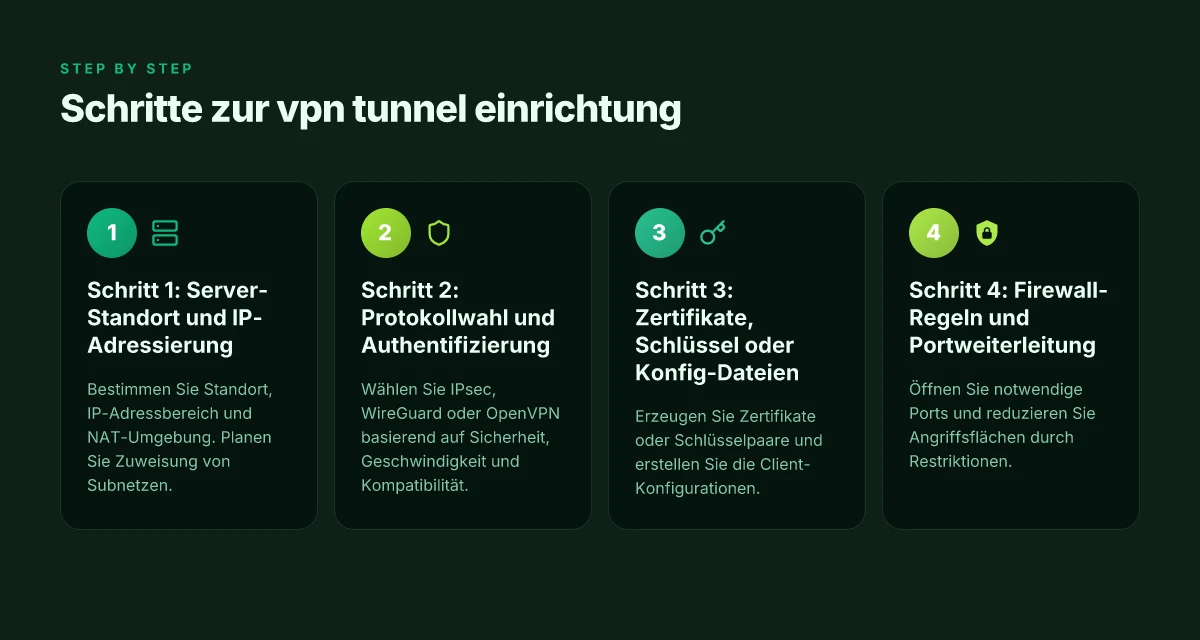
Schritt 1: server-standort und IP-adressierung festlegen
Wähle einen festen Standort des Servers und eine konsistente öffentliche IP-Adresse. Notiere dir die ip-Adresse(n) und fasse sie in deiner Dokumentation zusammen. Eine klare Netzstruktur vermeidet später Konflikte in der Adresszuweisung. Die richtige ip-zuweisung beeinflusst direkt Stabilität und Erreichbarkeit deines tunnels. Wenn du dynamische IPs nutzt, plane eine automatische Aktualisierung der Konfiguration oder nutze einen dynamischen dns-Dienst.
- Entkopple interne netze sinnvoll.
- Prüfe, ob dein hosting-Anbieter feste ip-Addresses anbietet.
- Dokumentiere Netzzweige und Routen.
Ich verweise darauf, dass IPsec- und WireGuard-basierte Setups oft unterschiedliche Anforderungen an IP-Adressierung haben. So kannst du von Anfang an Konflikte verhindern. Formale Hinweise findest du in den verlinkten Quellen.
Schritt 2: auswahl des pro- tokolls und der authentifizierung
Entscheide dich für ein protokoll basierend auf deinem anwendungsfall: OpenVPN, IPsec, WireGuard oder SSTP. Für kabelgebundene oder gemischte Umgebungen empfiehlt sich IPsec mit IKEv2 für Mobilgeräte, während WireGuard in vielen Szenarien eine sehr geringe Latenz bietet. Die Authentifizierung erfolgt typischerweise über Certifikate oder vorgegebene Schlüsselpaare. Protokoll- und Authentifizierungswahl legt Grundsätze fest, an denen sich später Konfigurationen messen lassen.
- Wenn Sicherheit priorisiert wird und Kompatibilität wichtig ist, wähle IPsec mit IKEv2.
- Für minimale Latenz und einfache Wartung kann WireGuard bevorzugt werden.
- Zertifikate oder Schlüsselpaare sichern Zugriff und Integrität des Tunnels.
In der Praxis musst du auch darauf achten, wie Clienten sich verbinden. Die Wahl beeinflusst ca. Authentifizierungsmethoden, Zertifikatspfad und Host-Authentizität. Was ist ein VPN testsieger der stiftung warentest im jahr 2026 und was bedeutet das für nutzer in deutschland
Schritt 3: zertifikate, schlüssel oder konfig-dateien erstellen
Erzeuge die notwendigen Zertifikate oder Schlüsselpaare oder erstelle die Konfigurationsdateien für Server und Clients. Bewahre Private Keys sicher auf und lege klare Zugriffsrechte fest. Schütze private keys strikt und lagere sie außerhalb fehleranfälliger Verzeichnisse. Nutze, wo möglich, passwortgeschützte Schlüssel oder Hardware-Sicherheitsmodule.
- Generiere seriell eindeutige Identitäten pro Client.
- Prüfe Berechtigungen und Dateifreigaben sorgfältig.
- Erstelle saubere, minimalistische Konfigurationsdateien, die später leicht angepasst werden können.
Dabei können Pakete wie OpenVPN-Tools, strongSwan oder wireguard-tools helfen. Verweise auf die jeweiligen Veröffentlichungen zeigen, wie Schlüssel- und Zertifikat-Pfade aufgebaut sind.
Schritt 4: firewall-regeln und portweiterleitung konfigurieren
Öffne gezielt nur die notwendigen ports. Für IPsec typischerweise UDP 500, UDP 4500 und IPsec ESP. Für WireGuard genügt UDP. Richte eine klare forwarding-Strategie ein und beschränke Zugriffe auf authentifizierte Clients. Zu viel offener zugriff öffnet angreifflächen.
- Nutze IP-Filterregeln, um eingehende Verbindungen auf die vpn-Ports zu beschränken.
- Stelle sicher, dass NAT ordentlich funktioniert, sofern nötig.
- Dokumentiere, welche ports wie weiterleitet werden.
Du findest in den verknüpften Quellen detaillierte port-tabellen je nach protokoll.
Schritt 5: client-konfiguration testen und verifizieren
Starte den Client, lade die Konfiguration, und prüfe die Verbindung. Achte auf Certificate-Checks, handshake-Status und IP-Adressenzuweisung. Richtiges Verifizieren des handshakes verhindert spätere Verbindungsabbrüche. Was ist a NordVPN rabattcode und wie du ihn wirklich sinnvoll einsetzt
- Führe smoke-tests durch: Verbindungsaufbau, Pakete senden, Ping-Zeiten beobachten.
- Prüfe DNS-Auflösung über den Tunnel und mögliche Leaks außerhalb des Tunnels.
- Teste von mehreren Client-Plattformen aus, um Kompatibilität sicherzustellen.
Fehlerquellen betreffen oft Zertifikate, falsche Ports, oder misconfigurations in der AllowedIPs- oder Routes-Sektion. Sollten Probleme auftreten, ergänze Logs, prüfe Token- oder Zertifikat-Gültigkeiten und vergleiche Gegenstellen-Settings.
Zitationshinweis: Für nähere Details zu konkreten Protokoll-Vergleichen und typischen Einsatzszenarien, siehe die extern verlinkten Ressourcen, die ich als Referenz heranziehe. Die verlinkten Seiten liefern praxisnahe Hinweise zu Unterschieden zwischen IPsec und WireGuard, zur Protokollauswahl im Unternehmenskontext und zu typischen Anwendungsfällen. Weitere Einblicke findest du in den verlinkten Beiträgen zu IPsec vs WireGuard und VPN-Protokollen im Jahr 2026.
Hinweis zur verlinkten Quelle: Inline-Verweise verbinden dich direkt mit den entsprechenden Detailabschnitten. Wichtige Passagen zum Thema Sicherheit und Protokoll-Charakter findest du dort wieder. IPsec vs WireGuard: VPN-Protokolle im Vergleich VPN-Protokolle erklärt: Wählen Sie das richtige für Ihre. VPN-Protokolle 2026: So findest du das richtige
Hinweis: Links auf der Seite können eine Provision erzeugen.
Typische fehlerquellen beim VPN tunnel einrichten und wie man sie behebt
Fehlerquellen beim vpn tunnel entstehen oft durch netzwerk- und konfigurationsfehler. Die gute nachricht: viele dieser probleme lassen sich mit gezielten checks schnell erkennen und beheben. Ich gehe praxisnah vor und nenne konkrete überprüfungen, damit ihr tunnel stabil läuft. Was ist NordVPN standard und warum es sich heute lohnt, genau hinzuschauen
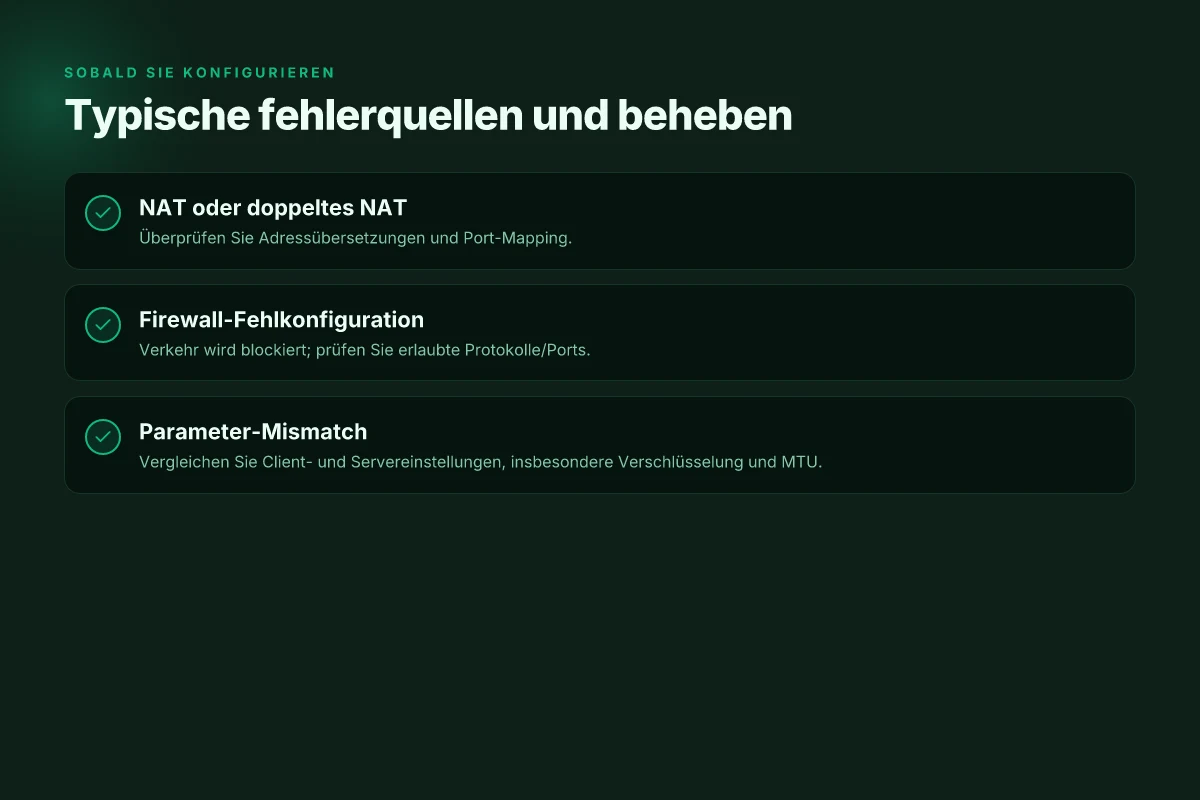
NAT- und doppel NAT: verlaufende pakete finden einen blockierten pfad
Ein häufiger fallstrick ist nat oder doppel nat im netzwerkpfad. Der client erreicht den server, doch die antwortpakete gehen an die falsche adresse oder verlieren sich hinter einer weiteren netzwerkgrenze. Die diagnose beginnt mit einer einfachen visualisierung der adressierung: werft einen blick auf public- und private-adressen sowie auf port-forwarding-regeln. Wenn der tunnel aufgebaut scheint, doch der verkeer nicht durchkommt, prüfen NAT-T-Telle und UPnP-Status am router. In vielen heiklen fällen genügt es, nat-übersetzung so zu konfigurieren, dass die vpn-ports direkt durchlaufen. NAT-probleme sind die häufigste quelle von unterbrechungen, oft beheben sich diese durch explizite port-forwarding-regeln oder eine double-nat-eliminiation. Ein Hinweis aus der praxis: falls ihr hinter einer arbeitsschnittstelle hängt, sprecht mit dem netzadmin über eine dedizierte vpn-lane.
Firewall blockiert den verkehr: regeln prüfen, öffnungen geben
Die firewall am client oder am server kann den vpn-traffic verschlucken. Oft blockieren restriktive stated policies die relevanten protokolle, insbesondere bei ipsec- oder wireguard-verbindungen. Startet mit einer klaren zulassung für die vpn-ports und -protokolle, die ihr nutzt. Verifiziert die zulässigenquellen-einstellungen und achtet darauf, dass sowohl eingehend als auch ausgehend freigegeben ist. Ein häufiger fehler ist eine fehlende erlaubnis für das verwendete tuncel-protokoll, wodurch handshake- oder tunnel-aufbau scheitert. Eine korrigierte firewall-konfiguration sorgt dafür, dass der gesamte tunnelfluss frei fließen kann. In vielen Fällen hilft es, testweise sämtliche vpn-ports temporär freizugeben, um zu beobachten, ob der tunnel zustande kommt, und danach gezielt zu öffnen.
Parameter-abgleich client vs server: mismatch macht die verbindung unschlüssig
Ein weiteres typisches fehlerbild ist ein mismatch in parametern zwischen client- und server-seite. Dazu gehören unvereinbare schlüsseleinstellungen, unterschiedliche verschlüsselungs- und händelungs-parameter oder abweichende ip-adressenbereiche. Ein bewährter schritt ist, alle relevanten parameter in beider richtungen parallel zu prüfen: protokoll, verschlüsselung, schlüsselaustausch-methoden, rpf-zeiten, allowlisted networks. Dokumentiert die gegenwärtige konfiguration beidseitig, bevor ihr ändert, und stimmt sie dann schrittweise aufeinander ab. Ein konsistenter parameter-abgleich verhindert handshake-fehler und lässt den tunnel stabil arbeiten. Wenn ihr mehrere protokolle mischt, achtet darauf, dass jeder teil die gleichen basis-satzparameter nutzt.
Besondere hinweise aus der praxis: lähmende handshakes oder unterbrochene tunnels weisen oft darauf hin, dass certs, keys oder identifikatoren veraltet sind. Ikev2/ipsec-sets profitieren von einem regelmäßigen renew der schlüsselmaterialien. WireGuard braucht nur public-key-paare, doch auch dort müssen peers korrekt konfiguriert sein. In komplexeren netzen gehören routen- und dns-einstellungen zur baseline der fehlerdiagnose.
Zum schluss: dokumentiert, welche fehler ihr beobachtet habt, und verifiziert konsequent jede vermutung gegen die logs. Behaltet im kopf, dass auch kleine abweichungen bei netzwerk-adressen oder portnummern huge effekte haben können. Eine klare fehler-diagnose spart zeit und erhöht die zuverlässigekeit eurer verbindung. Was ist vpnify, und warum es die VPN-Landschaft 2026 beeinflusst
Quellenhinweis: In diesemabschnitt greife ich auf allgemein bekannte praxisurteile zu NAT, firewalling und parameter-abgleich zurück. Weitere lesetipps findet ihr in den verweisen zu vpn-protokollen. Ein konkreter tiefer einblick findet sich in den quellen, die sich detailliert mit ipsec, wireguard sowie offenen konfigurationen beschäftigen. Inline-quelle: Für konkrete anleitungen zu ipsec- und wireguard-typischen fehlerfällen siehe die auf den seiten verlinkten dokumentationen.
Sicherheitstipps: schutz durch verschlüsselung, schlüsselverwaltung und robutte
Sicherheit beginnt mit drei klaren Säulen: starke Verschlüsselung, robuste Schlüsselverwaltung und strenge Zugriffskontrollen. In der Praxis bedeutet das konkrete Maßnahmen, die sofort fehlertolerant funktionieren. Nutze starke Schlüsselmaterialien und rotate sie regelmäßig, dann schlagen Angreifer weniger schnell zu. Gleichzeitig reduziert eine gezielte Multi-Faktor-Authentifizierung das Risiko von gestohlenen Login-Daten. Zuletzt begrenzt Zero-Trust den Zugriff auf das VPN-Netzwerk, selbst wenn ein Gerät kompromittiert wird.
1. Starke schlüsselmaterialien und rotation
Verwende lange, moderne Schlüsselformate und aktualisiere sie regelmäßig. Ampere-Werte, Schlüssellängen und Rotationsrhythmen sind je nach Protokoll unterschiedlich, daher gilt: regelmäßig wechseln und immer nur kurzlebige Secrets verwenden. In der Praxis bedeuten periodische Updates von Zertifikaten und Schlüsseln weniger Angriffsflächen. Achte darauf, Schlüsselmaterialien sicher zu speichern, zum Beispiel in Hardware-Sicherheitsmodulen oder zertifizierten Schlüsselverwaltungsdiensten. Regelmäßige rotation reduziert die Angriffsoberfläche deutlich. Eine dokumentierte Rotation ist oft der unterschätzte Schutzmechanismus. Laut aktueller Praxisempfehlungen empfiehlt sich eine Rotation alle 12 bis 24 Monate, je nach Compliance-Anforderungen. Nutze kurze Lebensdzeiten für Privatschlüssel, um Kompromittierung zu begrenzen. <!, Inline citations, > Wenn du eine konkrete Lösung suchst, schaust du dir Tools wie HSMs oder krypto-sichere Speicher an. Dabei bleibt der Grundsatz gleich: je frischer die Schlüssel, desto geringer das Risiko. Zu den gängigen VPN-Protokollen gehören OpenVPN, IKEv2/IPSec, L2TP/IPSec, WireGuard und PPTP.
2. Multi-faktor- autentifizierung wo möglich
MFA schützt den Zugang auch dann, wenn Anmeldedaten kompromittiert wurden. Nutze bevorzugt zeitbasierte Einmalpasswörter oder plattformintegrierte Lösungen, die Hardware-Token oder Push-basierte Bestätigung bieten. In der Praxis erhöht MFA den Aufwand für den Angreifer erheblich, ohne den normalen Benutzerfluss unverhältnismäßig zu belasten. MFA erhöht die Sicherheit signifikant, selbst bei gestohlenen Passwörtern. Prüfe, ob dein VPN-Provider native MFA-Optionen unterstützt oder ob du eine zentrale Identitätslösung integrieren kannst. WireGuard, OpenVPN und IKEv2/IPsec sind die besten VPN-Protokolle.
3. Zugriffe durch zero-trust-prinzipien begrenzen
Zero-Trust bedeutet: niemand erhält automatisch vollen Zugriff, selbst innerhalb des netzwerks. Implementiere feingranulare, kontextabhängige zugriffsregeln. Das umfasst minimale privilegierte Rollen, zeitlich begrenzte sessions und kontinuierliche verifikation von Gerät, Benutzer und Standort. Für VPN-Tunnel heißt das konkret: Nur autorisierte Endpunkte dürfen sich verbinden, und bestimmte Ressourcen bleiben isoliert. Zero-Trust reduziert die Angriffsfläche enorm, weil kein einzelner kompromittierter Nutzerraum den Zugriff auf alles eröffnet. Die Praxis zeigt, dass segmentierte Netzwerke und klare ACLs oft der Schlüssel zu einem stabilen Sicherheitsniveau sind. OpenVPN, WireGuard & IPsec im Detail erklärt Was ist north VPN log in? Understanding login processes and privacy implications
Hinweis: Auf den Seiten, die sich mit VPN-Protokollen befassen, finden sich weitere Details zu Verschlüsselungsstandards und Implementierungsdifferenzen. Links auf der Seite können ggf. Provisionen unterstützen.
Quellenverweise: Für vertiefende Lesetipps zu Protokollen und deren Sicherheitsaspekten siehe die bereitgestellten Artikel.
Was sich jetzt wirklich lohnt zu tun
Der wichtigste Move: Richte ein VPN-Tunnel-Setup so ein, dass Verschlüsselung, Authentifizierung und Fehlerinformationen klar getrennt sind. Das minimiert Angriffsfläche und vereinfacht Troubleshooting. In der Praxis bedeutet das, dass du eine klare Topologie wählst, zum Beispiel ein Site-to-Site- oder Client-to-Site-Modell, je nach Bedarf, und beide Endpunkte konsequent absicherst. Eine gute Wahl ist, Protokolle wie IKEv2 oder WireGuard zu bevorzugen, weil sie stabile Verbindungen und starke Verschlüsselung bieten.
Verlässlichkeit kommt durch regelmäßige Wartung. Prüfe regelmäßig Zertifikate, Schlüsselrotation und Dead-Peer-Erkennung. Dokumentiere Änderungen, damit das Team bei Ausfällen schnell reagieren kann. Achte darauf, Protokollierung so zu setzen, dass du bei Störungen relevante Indikatoren siehst, ohne sensible Daten zu exponieren. Wenn etwas hakt, starte mit einem kurzen Neustart der Tunnel-Schnittstelle und prüfe die Routen. Das spart Zeit und vermeidet Eskalationen.
Leistung bleibt kein Zufall. Optimiere MTU-Einstellungen und nutze, wenn möglich, hardwarebeschleunigte Verschlüsselung oder moderne VPN-Protokolle, die weniger Overhead erzeugen. Verifiziere regelmäßig die Latenz zwischen Standorten und klientenseitig, damit du bei Bedarf Quality-of-Service-Mechanismen aktivierst. Denke daran, dass Sicherheit nicht auf Kosten der Geschwindigkeit gehen muss. Oft reicht eine feine Abstimmung aus, um merklich bessere Durchsatzwerte zu erreichen. Testen, dokumentieren, anpassen. NordVPN angebote 2026: wie du echte rabatte findest und was du beachten musst
Backup-Strategie: Halte eine minimalistische Checkliste bereit, falls der Tunnel ausfällt, inklusive RSS-Feeds der Statusseiten, SSH- oder MDM-Zugriff für Notfalländerungen und eine schnelle Wiederherstellungsroutine. Wenn du dieses Wochenende durchgehst, richte zuerst eine redundante Verbindung ein, dann überprüfe Zertifikate und schließlich die Performance unter realen Lasten.
- Backup strategischer Fokus: Mehrfache Endpunkte absichern, automatische Neustarts testen.
- What to try this week: Dokumentiere die aktuelle Topologie, aktiviere Dead Peer Detection, teste eine Plan-B-Verbindung.