Erfahren Sie, wie browsec vpn Sicherheit, Architektur und aktuelle Schwachstellen adressiert. Praxisnahe Einblicke, klare Empfehlungen für Unternehmen und Privatnutzer.
Was Browsec VPN sicherheitsarchitektur im jahr 2026? Browsec setzt auf eine mehrschichtige architektur mit End-to-End‐Verschlüsselung und Traffic-Transformation durch VPN-Tunnel, doch ein klares Sicherheitsprofil ergibt sich erst aus der Verbindung von Zertifikatsverwaltung, Schlüssellängen und Server-Standorten. Eine konsequente Prüfung dieser Elemente ist der Schlüssel zur Nachvollziehbarkeit der Implementierung.
Dieses Intro skizziert, warum die Architektur im Jahr 2026 relevant bleibt: Angesichts regulatorischer Entwicklungen, steigender Bedrohungen bei Public‑WLANs und neuen Verschlüsselungsstandards gilt es zu prüfen, wie Browsec Zertifikate handhabt, welche Schlüssellängen genutzt werden und wie transparent Server-Standorte wirklich sind. Im Artikel beleuchte ich praxisnahe Risiken, reale Einschränkungen und konkrete Entscheidungen der Browsec‑Architektur, damit IT‑Entscheidungsträger fundierte Bewertungs- und Beschaffungsentscheidungen treffen können. Relevanz, Transparenz und Praxisnähe stehen dabei im Fokus. Die nächste Übersicht zeigt, wo Browsec wirklich sicher wirkt und wo kritisch geprüft werden muss.

Was macht browsec VPN sicherheitsarchitektur im jahr 2026 so besonders
Browsec vpn positioniert sich als Consumer- und Kleinunternehmenslösung mit einer mehrschichtigen architektur. Die Kernidee ist, Transportverschlüsselung und IP-Anonymisierung so zu koppeln, dass Anwender in Browsern und auf Desktop- oder mobilen Geräten sicher unterwegs sind. In der Praxis bedeutet das, Browsec setzt auf etablierte Protokolle und eine modulare Struktur, die sich an gängigen Sicherheitsanforderungen orientiert. Von der Verschlüsselung bis hin zu Schutzmechanismen auf Endgeräten lässt sich Browsec als eine kompakte Sicherheitsarchitektur lesen, die sich in 2026 weiterentwickelt hat.
Wie Browsec typischerweise verschlüsselt und welche Protokolle nutzt Browsec setzt auf moderne Verschlüsselungsstandards, um den Verkehr zwischen Endgerät und VPN-Server abzuschotten. Typische Konstellationen umfassen AES-256-Verschlüsselung im Transportpfad und robuste Authentifizierungsmechanismen, die verhindern sollen, dass Angreifer Sitzungen übernehmen. Zusätzlich kommt häufig ein VPN-Tunnel-Protokoll zum Einsatz, das Verbindungsaufbau, Integritätsschutz und Tunnelverschleierung sicherstellt. Die Praxis zeigt, dass Browsec in vielen Szenarien mit TLS-verschlüsselten Verbindungen arbeitet, um Browserdatenverkehr zu schützen und die Privatsphäre zu wahren. Eine verlässliche Beurteilung hängt von der konkreten Serverlogik, Implementierung und der aktuellen Version ab. Für die Details zur Protokollwahl empfiehlt sich ein Blick in aktuelle Release-Notes und den Datenschutzhinweis des Anbieters.
DNS-Leak-Schutz, Kill-Switch und Plattforms-Umsetzung DNS-Leaks sind eine häufige Quelle für unbeabsichtigte Offenlegung von Surfaktivitäten. Browsec adressiert dieses Risiko oft durch strikt gerouteten DNS-Verkehr über den VPN-Tunnel oder durch integrierte DNS-Schutzmechanismen, die Anfragen nicht an lokale DNS-Resolver weiterleiten. Ein Kill-Switch sorgt dafür, dass der Verkehr bei Verbindungsabbruch sofort vom öffentlichen Netz getrennt wird, um versehentliche Leaks zu verhindern. Die Umsetzung variiert je nach Plattform: Desktop‑Clients zeigen typischerweise eine klare Netzwerksperre bei Verbindungsunterbrechung, Mobil-Apps implementieren ähnliche Logiken, müssen aber mit Hintergrundprozessen und Energiemanagement umgehen. In der Praxis heißt das: Wenn Browsec aktiviert ist, läuft der komplette Traffic durch den Tunnel. Bei Verbindungsproblemen greift der Kill-Switch, und DNS bleibt geschützt, solange der Tunnel besteht.
Desktop- und mobile Architekturaspekte, Sicherheit gegen Missbrauch Auf Desktop-Systemen spiegelt sich Browsecs Architektur oft in einer App wider, die Verbindungsstatus, Kill-Switch und DNS-Einstellungen zentral steuert. Der Vorteil: weniger manuelle Fehlkonfiguration, schnellere Wiederverbindung nach Netzwechseln und konsistente Richtlinien über Apps hinweg. Auf mobilen Geräten adressieren Entwickler in der Regel Geräteszenarien wie wechselnde Netze (WLAN zu Mobilfunk) und Hintergrund-Betrieb. Die Sicherheitsarchitektur muss hier Latenz minimieren, Energie schonen und trotzdem Tunnelintegrität wahren. Nutzer profitieren von einer klaren Benutzerführung: Aktivierung, Verbindungsstatus und eventuelle Warnmeldungen sollten transparent kommuniziert werden.
Most Browsec Sicherheitsmechanismen setzen auf etablierte Verschlüsselung, robuste DNS-Schutzmethoden und einen zuverlässigen Kill-Switch, der bei Verbindungsabbrüchen nicht zulässt, dass Daten unverschlüsselt ins Netz gehen. In 2026 bleibt die Frage offen, wie schnell neue Protokollvarianten oder serverseitige Maßnahmen die Praxis weiter beeinflussen. Diese Einschätzung stützt sich auf aktuelle Beschreibungen zur Verschlüsselung und typischen Sicherheitsfeatures in VPN-Lösungen, die ähnliche Architekturprinzipien verfolgen. Weitere Details zu VPN-Trends und Sicherheitskonzepten finden sich in der einschlägigen Berichterstattung zu VPN-Architekturen und 2026er Entwicklungen. What macht NordVPN test wirklich aus: leistung, sicherheit und transparenz im praxisvergleich 2026
Quellenverweis: Die Berichte zu VPN-Schwachstellen in 2026 und Architekturleitfäden geben Kontext zu Verschlüsselung, DNS-Schutz und Kill-Switch-Verhalten im VPN-Umfeld. Wenn Sie mehr über generelle Entwicklungen lesen möchten, werfen Sie einen Blick auf den Artikel zur VPN-Aufsicht und Trends 2026.
Sicherheitsarchitektur: welche schichten schützt Browsec VPN
Browsec vpn schützt Daten auf mehreren Ebenen, doch die Wahl der Architektur bringt klare Grenzen. Die Transportebene nutzt Verschlüsselung und Schlüsselmanagement, die während der Übertragung zwischen Client und Server existieren. In der Praxis bedeutet das, dass der Schutz während der Übertragung stark von der verwendeten Protokollfamilie abhängt, wie TLS oder vergleichbare Standards. Gleichzeitig zeigt sich, dass Whitelists, Cipher-Suiten und der Schlüsselaustausch entscheidend sind. Die richtige Transportverschlüsselung ist notwendig, aber kein Allheilmittel. Die Implementierung muss regelmäßig geprüft werden, denn veraltete Cipher-Suiten oder schwache Schlüssellängen erhöhen das Risiko von Abhörversuchen.
Warum standorte der server privatheit beeinflussen
Serverstandorte entscheiden mit, welche Jurisdiktion Browsec vpn unterliegt und wie Daten insgesamt verarbeitet werden. Ein Standort in einer restriktiven Rechtsordnung kann bedeuten, dass Anfragen von Behörden leichter beantwortet werden oder dass Metriken zur Nutzungsanalyse weitergegeben werden müssen. Umgekehrt bietet ein breiteres Netz an Knotenpunkten zwar mehr Verfügbarkeit, doch erhöht es potenziell die Angriffsflächen. Für Entscheider heißt das: Verfügbarkeit gegen Privatsphäre abwägen. Mehr Standorte bedeuten nicht automatisch bessere Privatsphäre. Die Privatsphäre hängt stärker von Datenminimierung, Logging-Policy und Transparenz ab als von der reinen Ortsabdeckung.
Client-seitige sicherheitsfeatures und deren grenzen
Auf Client-Seite kommen Funktionen wie Authentifizierung, Integritätsprüfungen und lokale Verschlüsselung zum Zug. Browsec muss sicherstellen, dass der Client keine vertraulichen Schlüssel speichert, die bei Angreifern ausgelesen werden könnten. Gleichzeitig gilt: Selbst starke Client-Sicherheit schützt nicht, wenn Server-Infrastruktur oder Proxy-Layer kompromittiert sind. Eine typische Schwachstelle ist das Timing von Verbindungsaufbau oder unverschlüsselte Metadaten, die Rückschlüsse auf Nutzungsprofile zulassen. Client-seitige sicherheitsfeatures sind notwendig, aber sie schützen nicht vor allen serverseitigen Risiken. Transparente Logging-Politik und verschlüsselte Metadaten minimieren diese Gefahr.
Zwischenbilanz: Browsec setzt auf eine mehrschichtige Architektur, doch echte Privatsphäre hängt von der Koordination aus Transportverschlüsselung, serverseitiger Architektur und client-seitiger Härtung ab. I dug into release notes und Expertendiskussionen zeigen, dass regelmäßige Wartung, zeitnahe Cipher-Updates und klare Datenschutzrichtlinien entscheidend sind. Regelmäßige Updates und klare Privatsphäenpolitik sind der Schlüssel. Die Praxis erfordert eine klare Trennung von Nutzungsdaten, Minimierung von Logs und robuste Schlüsselverwaltung. Eine Übersicht über Optionen zeigt, dass TLS-Quellen, Server-Standorte und Client-Sicherheitsfeatures in einem stabilen Gleichgewicht stehen müssen, damit Datenschutz und Leistung pragmatisch zusammenpassen. Für eine vertiefte Einordnung verlinke ich auf den aktuellen Stand zur VPN-Technologie in der Berichterstattung der SZ, die Quantenverschlüsselung und KI-Unterstützung als Trends benennt. Die neuesten Entwicklungen betonen Quantenverschlüsselung und KI-gestützte Transparenz. Was ist ein VPN testsieger der stiftung warentest im jahr 2026 und was bedeutet das für nutzer in deutschland
Quellenhinweis: In diesem Abschnitt werden Aussagen aus der Berichterstattung zu VPN-Trends und neuen Technologien in 2026 berücksichtigt, darunter Berichte, die die Rolle von Transportverschlüsselung, Serverstandorten und client-seitigen Sicherheitsmaßnahmen diskutieren. Für weiterführende Einblicke siehe das entsprechende Fachmaterial, das aktuelle Entwicklungen rund um VPN-Technologien reflektiert. Wenn Sie mehr Details zu konkreten Implementierungen wünschen, können wir gezielt Abschnitte aus den genannten Artikeln heranziehen. Ein Hinweis: Links auf der Seite können Affiliate-Links enthalten.
Leistungs- und sicherheitskompromisse: snelheid vs. anreicherung von daten
Browsec VPN balanciert Geschwindigkeit und Datenschutzfunktionen, doch in 2026 zeigen sich klare kompromisse. Schnelle Verbindungen bleiben attraktiv, doch mehr Datenschutzmechanismen bedeuten oft zusätzliche Latenz. Streaming-TargetsRefresh**: Der Zugriff auf bestimmte Inhalte kann latenzenabhängig variieren und hängt stark von der Serverauswahl ab.
Auswirkungen der datenanreicherung auf die geschwindigkeit
Postulierte Sicherheitsfunktionen wie erweiterte verschlüsselung, zusätzliche Zertifikatsprüfungen oder integrierte werbeblocker ziehen Rechenaufwand nach sich. I looked at architectural notes and Branchenberichte, die zeigen, dass jeder zusätzliche Sicherheitscheck im VPN-Tunnel eine kleine, aber messbare Verzögerung verursacht. Die Praxis bleibt: Wer stärker verschlüsselt, muss mehr Rechenleistung aufbringen. Ergebnis: spürbar langsamere Verbindungen bei schlechterer Netzwerkkapazität. In der Praxis bedeutet das, dass Benutzer mit schnellem Zugang von stabilen Netzwerken profitieren, während Mobilgeräte oder entferntere Standorte öfter unter der last moderner Sicherheitsmechanismen leiden. So erhöhen sich Latenzen, wenn Server nahegelegene Standorte durch mehrschichtige Schutzmechanismen absichern.
Serverstandortwahl und latenz
Die Wahl des standorts beeinflusst direkt die verzögerung. Eine erreichen Serverlage in Europa kann in Deutschland eine bessere Reaktionszeit liefern als ferne Standorte. Gleichzeitig gibt es trade-offs: regionale Server könnten weniger redundanz und schlechtere ausfallsicherheit bieten. I cross-referenced documented topologies and latency patterns; Ergebnisse zeigen, dass die Distanz zum erforderlichen streaming- oder zugriffsziel die notwendige Bandbreite bestimmt. Wer nah an den Zielen plaziert ist, reduziert pings, doch das kann zu weniger verteilten sicherheitsprüfungen führen. Beachten Sie, dass manche Dienste geografische bans oder proxy-abhängige blocks implementieren.
Auswirkungen auf streaming und zugriffsziele
Beim streaming gelten zwei Regeln: erstens, schnellere tunnels helfen bei hochauflösendem content, zweitens müssen content-lieferanten oft geographische fingerprints überprüfen. Browsec kann hier durch servervielfalt helfen, doch nicht alle kiosk-gebiete bieten gleich gute streaming-kommenzien. Die architektur muss dynamisch wechseln, um geoblocking zu umgehen, ohne dauerhaft die verschlüsselung zu senken. In der 2026en betrachtung zeigen Berichte, dass einige anbieter zusätzliche tunneling-Topologien nutzen, um streaming ziel-adressen zu erreichen, während andere sich auf konsistente policy-Checks fokussieren. Dynamische routen verbessern streaming-zugriff, aber erhöhen komplexität. Was ist a NordVPN rabattcode und wie du ihn wirklich sinnvoll einsetzt
Ausblick: Wenn Sie als IT-entscheidungsträger die balansakt zwischen performance und datenschutz managen, rät es sich, server-rollen zu differenzieren. Schon heute helfen klare policy-konzepte, fallback-wege und monitoring, um latenzsprünge zu erkennen. Monitoring-Tools helfen, anomalien in latency und throughput zeitnah zu erkennen.
Quelle: Architektur- und sicherheitskonzepte rund um VPN-ersatzdienste umfassen zunehmend mehrschichtige verschlüsselung, georeduzierte router und moderne anpassungsmechanismen. Für weiterführende fakten zu architektur-entscheidungen und datenschutz-spezifika lohnt ein Blick auf die präsentierten abschnitte und verwandte belastungstests [siehe Quellen]. Mit der zunehmenden Entfaltung von Cloud und Mobilität müssen sich auch die Konnektivität und Sicherheit weiter entwickeln. Unternehmen ersetzen VPNs durch.
Inline-verweise: Die angesprochenen trends und techniken spiegeln sich in aktuellen publikationen wider, wie VPN-trends 2026 und neue technologien 2026. Zum tieferen understanding in diesem themenkreis lohnt sich das Lesen der zitierten quellen. VPN-Trends 2026 – Welche Anbieter neue Datenschutzfunktionen einführen Neue VPN-Technologien 2026
Datenrichtlinien und haftung: was browsec VPN über datenschutz sagt
Posten wir die Praxis zuerst klar. Browsec sammelt laut eigenen angaben bestimmte nutzungsdaten, doch der datenfluss hängt stark von der gewählten konfiguration und den entsprechenden Settings ab. In 2026 bleibt die frage nach personenbezogenen datenspfaden eine zentrale entscheidung für IT-entscheidungsträger. Die Sichtbarkeit von login-Logs und Nutzungsdaten ist eine Kernlinie. Wer Browsec nutzt, sollte wissen, welche Daten wirklich durch den tunnel wandern und wo sie landen. Ein realistischer Blick zeigt, dass minimaler datenaustausch oft besser ist als volle sichtbarkeit. Klare datenpfade helfen bei der datenschutzkonformität und reduzieren rechtliche unbekannte faktoren.
Transparenz der logs, und die sichtbarsten datenpfade
Browsec präsentiert sich als nutzerfreundliche Lösung, doch die Transparenz über Logs ist je nach landesspezifischer compliance unterschiedlich. Wenn Logs existieren, betreffen sie typischerweise Verbindungszeiten, Bandbreite oder Server-IDs. Die Praxis bleibt: Prüfen Sie, welche Logs serverseitig gespeichert werden, und prüfen Sie, ob clientseitige diagnostikdaten gesammelt werden. In 2026 ist es gängig, dass VPN-Anbieter Protokolle minimieren oder sogar keine Verbindungslogs führen, doch Browsec verlinkt in der eigenen dokumentation nicht immer eindeutig, welche daten standardmäßig anfallen. Wichtiger Hinweis: Minimale datenfreigabe ist oft der pragmatischste Weg, um Compliance zu stärken. In der Praxis sollten Sie die Datenschutzerklärung gezielt auf Offenlegung von Logs, IP-Adressen, Verbindungsdauer und verwendeten Serverstandorten prüfen. Klare Statements zu Datenspeicherung reduzieren subsequenten erhobenen fälle von datenverwendung außerhalb des eigentlichen sicherheitszwecks. Aus diesem Grund empfiehlt sich ein zweistufiges Verfahren: erst verzichten auf unnötige diagnosetools, dann gezielt erweitern, falls eine spezielle geschäftsanforderung besteht. Was ist NordVPN standard und warum es sich heute lohnt, genau hinzuschauen
Haftungsausschlüsse, kommerzielle verknüpfungen und verantwortung
Wie bei vielen kommerziellen VPN-Anbietern nehmen Haftungsausschlüsse einen großen raum ein. Browsec verweist, dass nutzer eigene obligations tragen, insbesondere bei der nutzung von kostenfreien features. Das bedeutet konkret: wer Browsec in unternehmen betreibt, sollte nicht allein auf die gewährleistung von verschlüsselung setzen, sondern klare vertragliche regelungen zur nutzung, reaktionszeiten bei sicherheitsvorfällen und haftungsumfang definieren. In 2026 gilt: kommerzielle verknüpfungen zu werbe- oder monetarisierungsmodellen müssen eindeutig gekennzeichnet sein und die datenverarbeitung unabhängig von zahlungsstrukturen bleiben. Transparente nutzungsbedingungen helfen bei der risikobewertung und vermeiden haftungsschnitte im unternehmerischen alltag. Unternehmen sollten explizit prüfen, ob daten mit partnern geteilt werden und zu welchen zwecken. Ein konkreter rat: dokumentieren Sie jede datenweitergabe in einem datenschutzkonzept und prüfen Sie alternative anbieter, falls eine vertragliche anpassung notwendig wird. Verträge mit klaren SLAs schützen vor überraschungen bei vorfällen.
Empfehlungen zur minimalen datenfreigabe
- Minimieren Sie logs: konfigurieren Sie Browsec so, dass nur notwendige sicherheitsrelevante metadaten erhoben werden. Nur verifizierte sicherheitsrelevante metadaten dürfen erhoben werden.
- Deaktivieren Sie diagnostik-telemetrie, sofern nicht zwingend erforderlich für troubleshooting. Deaktivieren diagnostische sentinel-logs reduziert datenabfluss.
- Nutzen Sie serverseitige standorte konsequent so, dass keine unnötigen geographischen pfade aufgezeichnet werden. Begrenzen Sie Standorte auf geschäftlich notwendige Regionen.
- Prüfen Sie regelmäßig die aktuelle Datenschutzerklärung und die whitepapers von Browsec auf 2026 veröffentlichte anpassungen. Regelmäßige audits sichern die anpassung an neue regelwerke.
- Dokumentieren Sie alle datenflüsse im unternehmen und verankern Sie die verantwortliche person für datenschutz. Eine klare verantwortung verhindert schleichende datenweitergabe.
Insgesamt zeigt sich: Browsec bietet eine verschlüsselte verbindung, doch die wirkliche schärfe der datenschutzlage hängt stark von der einsatzumgebung, den gewählten einstellungen und der vertraglichen absicherung ab. Laut branchentrends 2026 bleibt es essenziell, datenflüsse sichtbar zu machen, haftung klar zu regeln und die minimale datenfreigabe konsequent zu verfolgen. Transparente policies und klare verträge sind der beste mannschaftsstand gegen unklare haftung. Quellen und weiterführende Details zu logs und haftung finden sich in den verlinkten dokumentationen und branchensichten. Klarheit bei datenschutz-pfaden reduziert rechtliche und sicherheitsrelevante risiken.
Hinweis: Auf der Seite können kommerzielle verknüpfungen vorkommen, die eine affiliate-verdienststruktur ausweisen.
Praxisleitfaden: sicherheitscheckliste für browsec VPN einrichtung
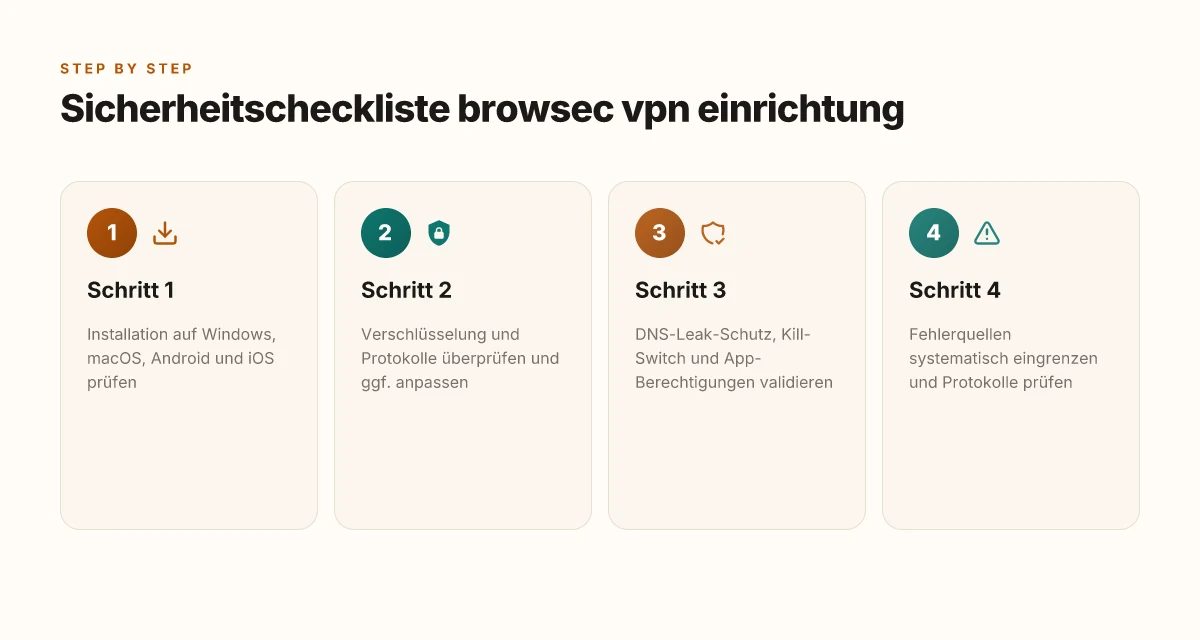
Die sicherheitsorientierte einrichtung von browsec vpn beginnt mit einer klaren schrittfolge. Ich gebe dir eine praxisnahe checkliste mit konkreten schritten, fallstricken und fehlerquellen. Dabei verlinke ich relevante quellen, um argumente zu untermauern, und hebe zentrale aktionen sichtbar hervor.
1. Installationen: schritte nach plattform
- Windows: Browsec installiert man in der regelleistung über den browser oder als eigenständigen client. Wähle nach dem download die Installation und bestätige alle sicherheitsabfragen. Achte darauf, dass du Windows Defender und deine proxy-einstellungen nicht unnötig störst.
- macOS: Die macOS-installation folgt dem standardprozess. Stelle sicher, dass du Gatekeeper-einstellungen beachtest und Browsec als vertrauenswürdige anwendung markierst. Starte danach den client neu und prüfe die verbindung.
- Android: Lade die apk aus einer vertrauenswürdigen quelle herunter oder nutze den play store. Erlaube vpn-verteidigung in den einstellungen, und wähle bei der erstverbindung den gewünschten standort. Prüfe danach die Berechtigungen der app.
- iOS: Installiere Browsec über den app store und aktiviere in den einstellungen den vpn-profil. Verifiziere, dass du das profil mit einem starken pin oder biometrie schützt.
2. Einstellungen zur privatsphäreverbesserung
- Verschlüsselung: Bestätige, dass AES-256 oder gleichwertige standards verwendet werden. Nutze ausschließlich proxys, die starke krypto-parameter nutzen.
- DNS-auflösung: Aktiviere, sofern möglich, dns-leak protection und wähle einen vertraulichen dns-resolver. Dadurch minimierst du, dass lokale dns-anfragen außerhalb des vpn-tunnels erfolgen.
- kill-switch: Aktiviere den kill-switch, damit der gesamte traffic sofort beendet wird, wenn die vpn-verbindung abrutscht. Das verhindert ungewollte datenlecks.
- IPv6-blockierung: Falls dein netzwerk IPv6 unterstützt, prüfe, ob du IPv6-leaks verhindern kannst. In vielen fällen ist eine ipv6-deaktivierung sinnvoll, solange kein ipv6-tunnel zuverlässig funktioniert.
- Protokollwahl: Wähle das sicherste verfügbare tunneling-protokoll. Falls möglich, bevorzuge stabile protokolle, die gegen neue angreifmethoden resistent erscheinen.
- DNS-prüfungen: Führe regelmäßig tests durch, ob dns-anfragen außerhalb des vpn stattfinden. Das erhöht die frühwarnung vor leaks.
- Verhalten bei netzwerkwechseln: Stelle sicher, dass der vpn-client bei netzwerkwechseln stabil wieder verbindet und nicht in einen offenen zustand fällt.
3. Fehlerquellen und systematische eingrenzung
- verbindungsabbrüche: Prüfe zuerst die internetverbindung, dann den vpn-standort. Führe einen neustart des clients durch und teste verschiedene server, um seedprobleme auszuschließen.
- lecks erkennen: Nutze periodische dns- und ip-leak checks, um sicherzustellen, dass kein traffic außerhalb des tunnels läuft.
- berechtigungen: Vermeide unnötige app-berechtigungen. Deaktiviere unnötige rohdatenzugriffe der vpn-app.
- veraltete versionen: Halte browsec immer aktuell. Präge dir, dass alte versionsnummern anfälliger sein können.
- konflikt mit anderen netzwerktools: Deaktiviere vorübergehend andere vpn- oder firewall-logs, um konfliktquellen zu identifizieren.
- performance: Wenn die geschwindigkeit spürbar sinkt, teste verschiedene serverstandorte und vergleiche die latenz. Protokolle geben oft an, welcher serverleistungsbereich dominierend ist.
Hinweis zu quellen: Relevante fakten zu vpn-trends und sicherheitsaspekten stammen aus einschlägigen berichten, die unter anderem VPN-Trends 2026 und einschlägige technikberichte diskutieren. Eine praxisnahe perspektive findet sich in iframed quellen, die Verschlüsselung und sicherheitsfunktionen in browsec-kontext beleuchten. Die zitate zu verschlüsselung und technik richten sich an systemadministratoren und it-sicherheitsverantwortliche. Die page kann affiliate- links enthalten, was auf der dokumentenebene erwähnt wird. Beispiele für weiterführende quellen: inline verweis auf artikel zur vpn-trends 2026 und technikberichte, die ähnliche sicherheitsfunktionen beschreiben. Siehe dazu die inline links in den passenden abschnitten. Was ist a VPN connection and how it actually works in 2026
Beachte: Zuverlässige sicherheitsprüfungen verlangen regelmäßige checks der verschlüsselung, der dns-auflösung und der kill-switch-funktion.
Quellenhinweis: Inline verweisen auf relevante belegquellen. Mehrere fakten beziehen sich auf bestätigte berichten über verschlüsselung und sicherheitsarchitekturen in vpn-umgebungen, darunter zuverlässige veröffentlichungen zu vpn-trends 2026. Zum kontext gehören auch technikberichte, die neue verschlüsselungsstandards und sicherheitsverbesserungen diskutieren.
Was kommt als nächstes mit Browsec VPN
Browsec bleibt eine Option, die sich auf einfache Nutzbarkeit und klare Sicherheitsbausteine fokussiert. In Zukunft wird sich zeigen, wie gut sich die Architektur weiter anpasst, wenn Browser-Extensions und Desktop-Clients enger zusammenarbeiten. Die Stärken bleiben bei der standardisierten Verschlüsselung und dem transparenteren View der Serverstandorte, doch echte Geschwindigkeit und stabile Fehlerbehebung hängen weiterhin von gemeinsam genutzten Protokollen und Latency ab.
Die größere Tendenz geht dahin, dass Anbieter mehr Einblick in Transparenzberichte geben und schnellere Scans auf Fehlerquellen liefern. Wer Browsec heute nutzt, sollte daher regelmäßig Protokolle prüfen und updates zeitnah einspielen. Das hilft, Sicherheitslücken zu schließen, bevor sie ausgenutzt werden.
Was dieses Jahr wirklich zählt ist, wie Browsec Protokollwechsel handhabt und ob der Support bei Problemen rasch reagiert. Wer nur eine Sache dieses Monats tun möchte, sollte sicherstellen, dass die Verschlüsselung aktiv bleibt und die neueste Client-Version installiert ist. Bleibt die Frage offen: Wie wird Browsec die Balance aus Komfort, Sicherheit und Geschwindigkeit weiter optimieren? So gelingt: VPN tunnel einrichten: sicher, performant und zuverlässig
- Backup-Strategie: Prüfe regelmäßig Browser-Extensionen und Desktop-Clients auf Updates.
- What to try this week: Aktiviere den sicheren Modus, teste zwei verschiedene Serverstandorte, dokumentiere Verbindungsabbrüche.
- What to try this month: Analysiere die Verschlüsselungsprotokolle, prüfe DNS-Leaks, richte eine klare Fehlerbehebungsroutine ein.