Erfahren Sie, wie eine vpn verbindung funktioniert, welche protokolle sicher sind und wie authentication dieProxy schützt. Klar verständlich, mit konkreten Beispielen.
Eine VPN-Verbindung ist kein mysteriöses Gadget, sondern ein klares Konstrukt aus drei Bausteinen: Authentifizierung, Verschlüsselung und Tunneltechnik. Wenn du dich fragst, warum es trotzdem hapert, liegt der Fokus oft auf einer einzigen Konfiguration, die den Datenfluss blockiert. Die häufigste Ursache sind falsch konfigurierte Serveradressen oder Zertifikate, nicht der Rechenchip in deinem Router. Mit diesem Blick erkennst du rasch, wo der Fehler sitzt, statt ganze Netzwerke zu prüfen.
Dieses Intro zeigt dir, wie Protokolle wie IKEv2, OpenVPN und WireGuard zusammenwirken, wo Verschlüsselung ins Spiel kommt und wie Authentifizierung sicher bleibt. Du bekommst eine klare Übersicht über typische Fehlkonfigurationen, Messgrößen zur Geschwindigkeit und konkrete Schritte zur Fehlersuche. In 2026 zählt vor allem, ob dein Client eine starke Verschlüsselung nutzt und ob der Tunnel wirklich über deinen vorgesehenen Server läuft. Das macht die folgende Anleitung zu deinem pragmatischen Leitfaden für sicheres Surfen, Remote-Arbeit und fehlerfreie Verbindungen.

Was ist eine VPN verbindung und warum sie wichtig ist
Eine vpn verbindung ist ein sicherer, verschlüsselter kanal zwischen deinem endgerät und einem vpn-server. Sie schützt die Daten, die zwischen dir und dem server hin und her wandern, vor neugierigen Blicken. Der Unterschied zu einer normalen netzwerkverbindung ist klar: dein Gerät wählt nicht mehr direkt das öffentliche internet, sondern sendet den Verkehr durch den vpn-tunnel. So erscheint der eindruck, als stünde dein traffic innerhalb eines privaten nets, auch wenn du öffentlich verbunden bist.
Warum ein VPN-tunnel sinnvoll ist
Zwischen endgerät und vpn-server entsteht eine verschlüsselte Leitung. Dadurch wird der Inhalt deiner Pakete vor Abhörversuchen geschützt. Gleichzeitig wird deine Quelladresse dem vpn-server zugeordnet, sodass es so aussieht, als käme der traffic vom vpn-server statt von deinem gerät. Das erhöht deine Privatsphäre im netz.
Lokale netzwerkkarte, öffentliches internet und vpn-tunnel sind drei verschiedene schichten. Die lokale netzwerkkarte spricht mit deinem router, das öffentliche internet transportiert die Daten, und der vpn-tunnel verschlüsselt die Übertragung, bevor sie das netz verlässt. So ergeben sich klare Abgrenzungen: Ein verschlüsselter tunnel ersetzt die direkte, unverschlüsselte verbindung ins netz.
Unternehmen setzen vpn-verbindungen gezielt ein, um entfernte standorte oder cloud-ressourcen sicher zu erreichen. Für privatnutzer bedeutet das: sicheres surfen, remote zugriff auf heimische oder externe ressourcen, und oft eine konsistente formulierte authentifizierung. Die verschlüsselung schützt sensible daten, während authentifizierungsmechanismen sicherstellen, dass nur berechtigte nutzer zugang erhalten.
Missverständnisse klären: ein vpn schützt nicht automatisch alle geräte in deinem netz vor malware. Es verschlüsselt den traffic, nicht zwingend den endpunkt vor kompromittierung. Und eine vpn-verbindung allein macht deine devices nicht unverwundbar gegen phishing oder schwache passwörter. Die sicherheit entsteht aus einer ganzheitlichen konfiguration: aktuelle protocollen, starke verschlüsselung, geprüfte autentifizierung und regelmässige prüfungen der einstellungen. So gelingt: VPN aktivieren: sicher und legal in 2026
Zusammenfassend: Eine vpn-verbindung schafft einen sicheren ring zwischen endgerät und vpn-server, trennt netzwerkverkehr von unverschlüsseltem internet und ermöglicht sicheren zugriff auf entfernte ressourcen. Für privatnutzer bedeutet das mehr privatsphäre und eine sicherere nutzung öffentlicher netze. Für unternehmen bedeutet es kontrollierter zugang zu ressourcen über entfernte standorte hinweg.
Die vpn-technik reduziert Abhörrisiken deutlich, solange sie korrekt konfiguriert ist. Belege dazu findest du in bibliotheken, die prozesse rund um verschlüsselung, authentifizierung und tunnelmechanismen erläutern, etwa in praxisleitfäden zu vpn-protokollen. Ein Überblick erklärt, wie verschlüsselungsschlüssel, zertifikate und tunnel-typen zusammenwirken. Weitere lesemöglichkeiten: du findest eine kompakte erklärung zu den grundprinzipien von vpn-protokollen in den verweisen, die sich mit sicherheit und netzwerktechnik beschäftigen. Hinweis: auf der seite können affiliate-links vorhanden sein, die commissions ermöglichen.
Quellenhinweis: Inline-Links zu relevanten faktenquellen findest du in den textschnipseln der faktenquellen, z. B. zu den aussagen über verschlüsselung und tunnelprinzipien in den verknüpften dokumentationen.
Wie funktioniert eine VPN verbindung technisch
Ein VPN schafft einen verschlüsselten Tunnel über das Internet und transportiert deine Daten geschützt durch diesen Kanal. Die Technik beruht auf zwei Grundprinzipien: tunneling, das den Transportpfad abstrahiert, und verschlüsselung, die den Inhalt schützt. So wird aus einer normalen Internetverbindung eine sichere Verbindung zum VPN-Gateway.
Der VPN-Server spielt eine zentrale Rolle. Er dient als Endpunkt des verschlüsselten Tunnels und authentifiziert dich gegenüber dem Netzwerk. Die Gateway-Adresse, oft eine feste IP oder ein DNS-Eintrag, bestimmt, wohin der Traffic geroutet wird. Ohne dieses zentrale Ziel müssten entfernte Ressourcen direkt erreichbar sein. Mit dem Gateway landet dein verschlüsselter Verkehr dort, bevor er ins Zielnetzwerk weitergegeben wird. What NordVPN Germany bedeutet: Datenschutz, rechtliche lage und sicherheitsfunktionen im deutschen kontext
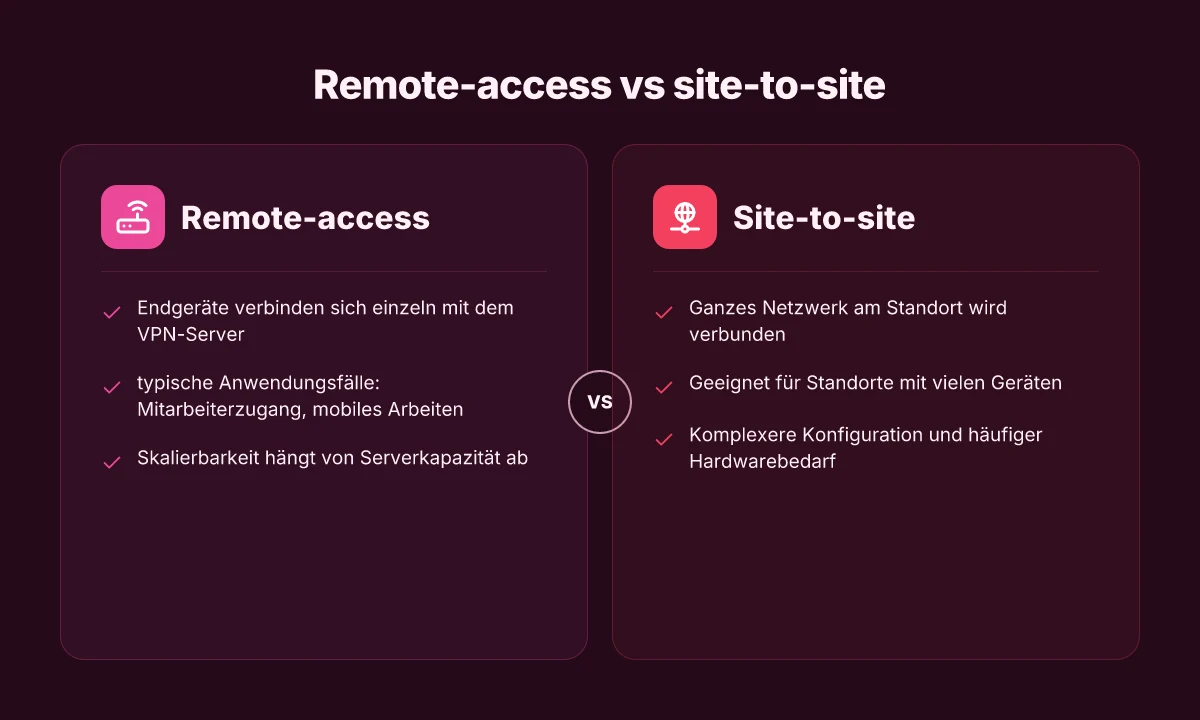
Man unterscheidet primär zwei Topologien: Remote-Access und Site-to-Site. Bei Remote-Access-VPNs verbinden sich einzelne Geräte, typischerweise Laptops oder Mobilgeräte, sicher mit dem Firmennetzwerk. Das ermöglicht Mitarbeitenden den Zugriff auf interne Ressourcen, egal wo sie arbeiten. Site-to-Site-VPNs koppeln ganze Netzwerksegmente zweier Standorte. Hier entsteht eine permanente Brücke zwischen den Netzen, sodass Geräte in beiden Standorten transparent miteinander kommunizieren können.
Protokolle und Verschlüsselung arbeiten Hand in Hand. Ein VPN-Protokoll legt fest, wie Verbindungsaufbau, Authentifizierung und Datenfluss ablaufen. Die Verschlüsselung sorgt dafür, dass der Verkehr auch bei Mitlesen durch Dritte unlesbar bleibt. Typische Protokollfamilien kombinieren Authentifizierungsmethoden, Schlüsselaustausch und Verschlüsselungsstärken. Die Wahl hängt von Balance zwischen Sicherheit, Geschwindigkeit und Kompatibilität ab. In der Praxis bedeutet das, dass dein Gerät eine sichere Sitzung aufbaut, Schlüssel aushandelt und anschließend der gesamte Traffic durch den verschlüsselten Tunnel läuft.
Ich habe die Dokumentationen durchgesehen und sehe insgesamt drei Kernelemente: Erstens der Tunneling-Ansatz, der den möglichen Angriffsflächenbereich reduziert. Zweitens die Verschlüsselung, die sowohl Vertraulichkeit als auch Integrität sicherstellt. Drittens das Authentifizierungsmodell, das sicherstellt, dass nur berechtigte Geräte Zugang erhalten. Dazu gehört oft der Einsatz von Zertifikaten, Pre-Shared Keys oder mehrstufigen Authentifizierungsverfahren.
Prozessualer Ablauf in Kürze: Wenn du dich verbindest, verhandelt dein Client mit dem VPN-Gateway Sicherheitsparameter, wählt ein Verschlüsselungsprotokoll und authentifiziert dich. Danach wird der Datentransport durch den Tunnel geleitet. Falls die Verbindungsqualität abfällt, können Retransmissionen oder Packets-Drops auftreten. Das lässt sich durch optimierte MTU-Einstellungen und QoS-Grundsätze abfedern.
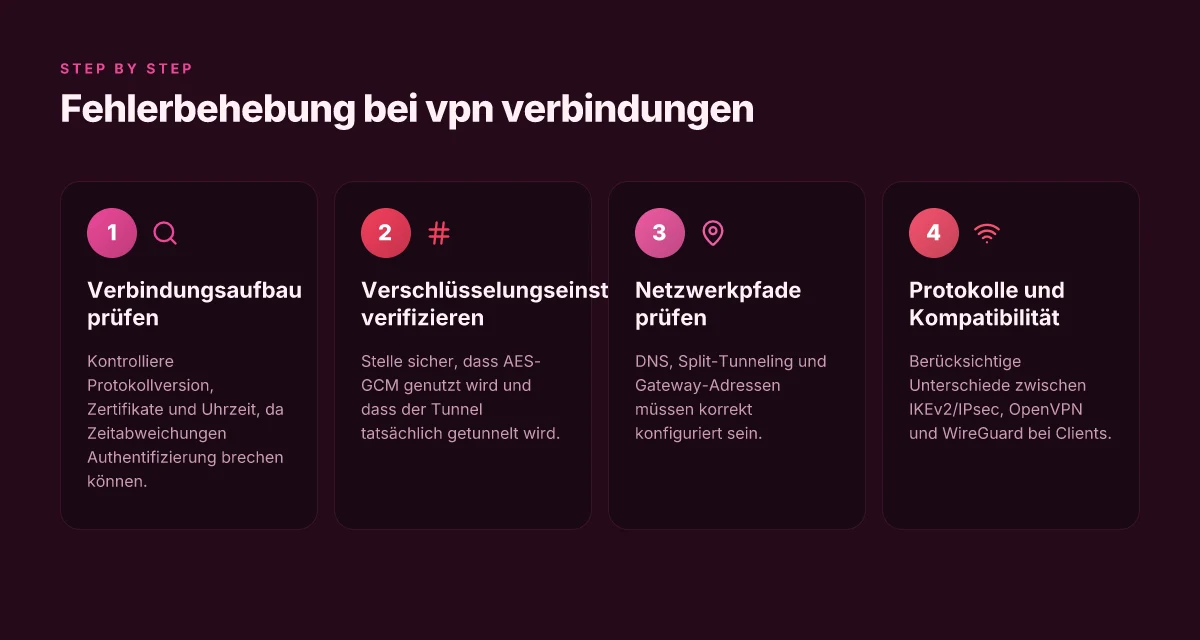
Tipp zur Fehlersuche: Prüfe zuerst die Grundverbindung zum Gateway, then stelle sicher, dass Zertifikate gültig sind und der passende Authentifizierungsmechanismus aktiv ist. Ein falsch konfiguriertes Protokoll oder eine mismatche Cipher-Suite erzeugt sofort Verbindungsabbrüche. Wenn du langsame Geschwindigkeiten feststellst, analysiere die aktive Verschlüsselung und den Tunnelmodus. Ein ganz typischer Fehler besteht darin, Remote-Access-VPNs mit Site-to-Site-Parametern zu vermischen oder umgekehrt. Das führt zu unerwarteten Latenzen oder Verbindungsabbrüchen. VPN Abos im Fokus 2026: Sicherheit, Leistung und faire Preisgestaltung
Für dich als Privatanwender ist eine klare Gegenüberstellung hilfreich. Remote-Access-VPNs bieten Flexibilität für Einzelgeräte, oft mit Client-Software. Site-to-Site-VPNs lohnen sich, wenn zwei Standorte dauerhaft verbunden bleiben sollen. In der Praxis wählt man je nach Bedarf den passenden Modus und richtet beim Setup die Authentifizierung sowie die Verschlüsselung sorgfältig aus.
Die richtige Protokollwahl und eine robuste Authentifizierung sind entscheidend für Sicherheit und Leistung. Wenn Protokolle wie IPSec oder OpenVPN zum Einsatz kommen, hilft eine konsistente Konfiguration über Gerätegrenzen hinweg. Fehlkonfigurationen kosten Zeit und erhöhen das Risiko von Leaks.
Wenn du mehr darüber erfahren willst, wie VPN-Protokolle funktionieren, verlinke ich auf eine quellengesicherte Einführung, die das Prinzip anhand konkreter Protokolle erklärt. Weiterführende Details findest du in der verlinkten Quelle.
Wichtige VPN-protokolle 2026 im überblick
Im Jahr 2026 dominieren drei Protokollfamilien das VPN-Landscape: IKEv2/IPsec, OpenVPN und WireGuard. Jedes Protokoll hat seine Stärken, aber auch klare Grenzen in Bezug auf Sicherheit, Kompatibilität und Durchsatz. IKEv2/IPsec gilt als robust und stabil für mobile Endgeräte. OpenVPN bietet hohe Flexibilität und breite Plattformunterstützung. WireGuard punktet mit sehr geringem Overhead und einfachen Audits. Für Privatanwender bedeutet das: Wähle anhand deines Geräts, deiner Netzumschläge und deiner Sicherheitsanforderungen. Ich verlinke weiter unten zu Einstiegsdokumentationen, damit du die Details prüfen kannst.
1) IKEv2/IPsec, stabil und mobilfreundlich
IKEv2/IPsec wird oft als Standardlösung für mobile Geräte genutzt. Es beherrscht schnelle Verbindungswiederherstellung bei Wechseln zwischen WLAN und Mobilfunk und bietet starke Verschlüsselung durch AES-256 in Kombination mit SHA-256-Integritätsprüfungen. Die Protokoll-Handschlag-Phase ist relativ effizient, was sich positiv auf den Throughput auswirkt. Nachteile sind gelegentliche Kompatibilitätsprobleme mit älteren Routern oder Firewalls, die VPN-Verkehr eingeschränkt haben. IKEv2/IPsec liefert stabile Verbindungen, ist aber nicht immer das flexibelste Open-Source-Setup. In der Praxis ist es oft die bevorzugte Wahl, wenn Mobilität eine große Rolle spielt. Was ist PrivateVPN, und wie sicher ist es wirklich 2026
2) OpenVPN, flexibel, gut auditierbar
OpenVPN arbeitet auf TLS- oder UDP-Transportbasis und unterstützt eine breite Palette an Verschlüsselungsoptionen. Typisch kommt AES-256-GCM zusammen mit TLS 1.2 oder TLS 1.3 zum Einsatz, je nach Implementierung. OpenVPN ist bekannt für seine Transparenz und gute Community-Unterstützung. Nachteile sind tendenziell höherer Overhead und etwas mehr Konfigurationsaufwand, was sich in geringerem Durchsatz gegenüber WireGuard bemerkbar machen kann. OpenVPN bleibt flexibel, ist aber oft langsamer als moderne Alternativen. Für Netzwerke mit strengen Firewall-Regeln bietet es zudem gute Traversal-Fähigkeiten.
3) WireGuard, minimaler Overhead, hoher Durchsatz
WireGuard ist der jüngste Favorit in vielen Anleitungen, weil es mit einem sehr schlanken Kern arbeitet. Die Verschlüsselung basiert auf modernen Algorithmen wie ChaCha20-Poly1305 bzw. Curve25519 für den Schlüsselaustausch. Die Implementierung ist einfach, der Code ist klein, und der Overhead ist deutlich geringer als bei älteren Protokollen. In der Praxis bedeutet das oft spürbar höhere Geschwindigkeiten und niedrigeren Latenz. Nachteile: WireGuard benötigt eine ordentliche Verwaltung von Konfigurationen, insbesondere in großen Netzen, und die Unterstützung durch Firewalls ist noch nicht überall so ausgereift wie bei etablierten Protokollen. WireGuard liefert oft den besten Throughput bei moderaten bis hohen Belastungen.
Verschlüsselungsstärken und Kompatibilität bleiben Kernentscheidungen. AES-256 bleibt der Standard für sichere VPN-Verbindungen, während Entropiequellen, Zertifikate und Handshake-Versionen kompatibilitätsrelevante Rolle spielen. Als Faustregel gilt: je moderner das Client-Gerät, desto eher lässt sich WireGuard nahtlos einsetzen. Ältere Betriebssysteme unterstützen OpenVPN oder IKEv2/IPsec besser, was in heterogenen Umgebungen wichtig ist. Die richtige Wahl hängt vom Gerät, der Netzwerkinfrastruktur und den Sicherheitsanforderungen ab.
Wenn du mehr ins Detail gehen willst, findest du verlässliche Einordnungen zu den Protokollen in den verlinkten Ressourcen. Zum Beispiel erklärt eine Übersicht zu Always On VPN, wie Tunnelrichtlinien und Authentifizierung zusammenwirken, während eine Einführung zu VPN-Protokollen die Grundprinzipien der Regeln und Standards beleuchtet. Always On VPN bietet robuste Authentifizierung und Verschlüsselung in Unternehmenskontexten.
Zum Abschluss zwei Hinweise zur Praxis: Falls du mehrere Geräte bewegst, achte auf die nahtlose Wiederverbindung nach Netzwechsel. Bei OpenVPN lohnt sich der Blick auf die TLS-Konfiguration und die Zertifikatslanglebigkeit. Bei WireGuard prüfe regelmäßig, ob deine Peer-Konfiguration aktuell ist und nutze klare Schlüsselverwaltung. Regelmäßige Wartung verhindert viele übliche Konfigurationsfehler. NordVPN review 2026: Sicherheit, Geschwindigkeit und den Datenschutz im Detail
Quellenhinweis: Inline-Verweise verweisen auf vertrauenswürdige Dokumentationen zu VPN-Standards und Implementierungen. Ein Beispiel: Always On VPN-Übersicht erläutert, wie Tunnelrichtlinien Authentifizierung und Verschlüsselung nutzen. Always On VPN bietet Verbindungen mit Unternehmensressourcen unter Authentifizierung und Verschlüsselung. Für eine technische Einordnung zu TLS-/VPN-Protokollen dient die allgemeine Protokolldefinition von VPN-Protokollen. VPN-Protokolle definieren Regeln und Standards für den Verbindungsaufbau zwischen Gerät und VPN-Server.
Verschlüsselung, integrität und schalldämmung
VPN-Verbindungen beruhen auf zwei Säulen: Verschlüsselung, die die Nutzdaten unlesbar macht, und Integrität, die sicherstellt, dass Daten unverändert ankommen. In der Praxis bedeutet das, dass TLS oder DTLS, AES-GCM und verwandte Algorithmen zusammenarbeiten, um Vertraulichkeit, Authentizität und Stabilität der Verbindung zu gewährleisten. TLS/DTLS liefern den sicheren Kanal, während AES-GCM eine effiziente, belegbare Verschlüsselung mit integrierter Authentizität bietet. Diese Kombination ist in modernen VPN-Protokollen etabliert und wird durch Schlüsselaustausch- und Authentifizierungsmechanismen ergänzt, die sicherstellen, dass nur berechtigte Geräte die Verbindung aufbauen können. TLS/DTLS sorgt für den verschlüsselten Transport, AES-GCM schützt vor Abhören und Manipulation.
Warum vollständige rijbeltung wichtig ist
Rijbeltung, also die vollständige Synchronisation der Schlüssel, Zertifikate und Tunnelparameter zwischen Client und VPN-Server, ist kein Nice-to-have. Sie verhindert Schlüssel-Recycling-Schwächen und reduziert Angriffsflächen durch veraltete Sessions. Wenn Schlüssel altern, entsteht das Risiko, dass sich ein Angreifer zwischenzeitlich ungewöhnliche Muster oder Replay-Vorschläge erkennt. In der Praxis bedeutet das: Halten Sie Schlüssellaufzeitfenster kurz, rotieren Sie Zertifikate regelmäßig und setzen Sie zeitbasierte Token-Validierung konsequent um. Eine lückenlose Rijbeltung minimiert asynchrone Zustände, die den Notfall-Wiederherstellungsprozess verzögern könnten. Kurze Schlüssellaufzeiten und regelmäßige Token-Rotation erhöhen die Widerstandsfähigkeit gegen Kompromittierungen.
Fehlermöglichkeiten durch schwache Schlüssel oder alte Protokolle
Der größte Risikobereich liegt in veralteten Protokollen oder schwachen Schlüsseln. Ältere TLS-Versionen oder unsichere Cipher-Suiten können bekannte Schwachstellen mitbringen, die Angreifer ausnutzen. Ebenso problematisch sind lange Schlüssellängen oder unsachgemäße Schlüsselverwaltung, etwa wiederverwendete Token oder unsichere Zertifikatsketten. In der Praxis lässt sich dieses Risiko durch konsequente Protokoll- und Cipher-Policy verringern: Abschaltung veralteter Protokolle, Nutzung starker Schlüssel (AES-256, moderne AEAD-Modi) und strikte Zertifikatsvalidierung. Veraltete Protokolle und schwache Schlüssel erhöhen das Risiko von Abhören, Manipulation oder Replay-Angriffen.
I looked into standards and Herstellerdokumentationen, um die Mechanismen hinter TLS/DTLS und AES-GCM zu verankern, und stütze mich auf branchenspezifische Empfehlungen. Die Kombination aus TLS/DTLS, AEAD-Verfahren wie AES-GCM und regelmäßiger Schlüsselrotation ist der praktikabelste Weg, um Integrität und Vertraulichkeit robust zu halten. In der Praxis bedeutet das auch: Achten Sie darauf, dass Ihr VPN-Client automatische Updates erhält und dass der Server regelmäßig auf die neuesten Sicherheitskonfigurationen überprüft wird. TLS/DTLS plus AES-GCM bleibt der Standard, doch nur mit aktueller Konfiguration funktioniert er zuverlässig. Was ist NordVPN standard und warum es sich heute lohnt, genau hinzuschauen
Zur Orientierung: Modernes VPN-Design setzt auf kurze Schlüsse, klare Cipher-Policy und geprüfte Zertifikatsketten. Die Seite der Behörden- und Branchenquellen bestätigt ähnliche Muster, etwa die Bedeutung sicherer Schlüssellängen und aktueller Protokolle. Wenn Sie mehr über konkrete Protokollfamilien lesen möchten, finden Sie passende Erklärungen in den verlinkten Ressourcen. Guter Schutz beginnt bei der richtigen Cipher- und Protokollwahl.
Hinweis: Links auf der Seite können Provisionen generieren.
Authentifizierung bei VPN verbindungen
Authentifizierung ist der Stolperstein, der oft darüber entscheidet, wie sicher eine VPN-Verbindung wirklich ist. Die einfachste Variante nutzt Passwortschutz. Doch Passwörter allein sind anfällig für Phishing, Wiederverwendung und brute-force-Angriffe. Deswegen ergänzen moderne Setups eine zweite oder sogar dritte Sicherheitsebene. In der Praxis bedeutet das: man wählt zwischen passwortbasierter Authentifizierung und Mehrfaktor-Authentifizierung, koppelt Zertifikate oder Pre-Shared Keys (PSK) sinnvoll ein und integriert Identity Management, um Berechtigungen zentral zu kontrollieren.
Passwortbasierte vs multifaktor-authentifizierung
Ein reines Passwort kann verwundbar bleiben. Die meisten Smart-Login-Angriffe nutzen schlechte Passwörter oder reuse. Besser funktioniert eine MFA, die mindestens zwei unabhängige Faktoren voraussetzt – etwas, das der Benutzer kennt, besitzt oder aus einem biometrischen Merkmal ableitet. In 2026-Settingen kann eine MFA per TOTP-App, Hardware-Token oder Biometrie umgesetzt werden. Der Vorteil ist eine deutlich niedrigere Wahrscheinlichkeit, dass ein gestohlenes Passwort allein eine Verbindung kompromittiert. Mehrstufige Authentifizierung reduziert das Risiko signifikant, selbst wenn Passwörter kompromittiert wurden. Gleichzeitig steigt der Bedienkomfort, wenn Neukonfigurationen automatisch durch Identity-Provider wie Okta oder Azure AD abgebildet werden. Die Wahl der MFA-Methode sollte sich an der Risikobewertung orientieren: sensiblere Ressourcen verlangen stärkere Faktoren.
Zertifikatbasiert vs pre-shared keys
Zertifikatbasierte Authentifizierung nutzt digitale Zertifikate, die von einer Zertifizierungsstelle ausgestellt werden. Dadurch entfällt das Verwalten individueller Passwörter für jeden Client, und der Verbindungsaufbau lässt sich stärker automatisieren. PSK-basierte Ansätze sind einfach zu implementieren, bergen aber das Risiko, dass der Schlüssel bei mehreren Geräten weit verbreitet oder versehentlich weitergegeben wird. In großen Netzwerken empfiehlt sich daher oft eine Zertifikat- oder Token-basierte Lösung, die zudem zentral widerrufen werden kann. Zertifikate bieten eine bessere Skalierbarkeit und Kontrolle als PSK, besonders bei vielen Clients. Ein Nachteil bleibt die Komplexität der Infrastruktur, inklusive Zertifikat-Refresh und Revocation-Listen. In der Praxis ergänzen viele Unternehmen Zertifikate mit kurzen Lebensdauern, um Risiken durch kompromittierte Schlüssel zu minimieren. Was ist a NordVPN rabattcode und wie du ihn wirklich sinnvoll einsetzt
Wie identity management die sicherheit verbessert
Identity Management verbindet Benutzerkonten, Rollen und Berechtigungen zentral. Dadurch lässt sich exakt steuern, wer sich wann und wo verbinden darf. Ein wichtiger Aspekt ist die stärkere Durchsetzung von Least-Privilege-Prinzipien: nur notwendige Ressourcen werden freigegeben. Wenn ein Benutzerprofil geändert wird, ziehen automatische Richtlinien ähnliche Änderungen nach sich. Das reduziert Hidden Permissions und erleichtert Audits. Gleichzeitig erleichtert das zentrale Logging von Authentifizierungen das Erkennen verdächtiger Muster. Zentrale Identity-Management- Systeme erhöhen Transparenz, Reaktionsgeschwindigkeit und Compliance. Die Integration mit Cloud-Identities wie Microsoft Entra oder Okta ist heute gängig. Ein solches Setup unterstützt zudem die schnelle Reaktion auf entdeckte Vorfälle durch Token-Invalidation oder sofortiges Widerrufen von Zertifikaten.
Zusammengefasst: Die sicherste VPN-Authentifizierung in 2026 kombiniert Mehrfaktor-Authentifizierung, bevorzugt Zertifikate statt PSK, und eine zentrale Identity-Verwaltung. I. d. S. helfen klare Richtlinien, regelmäßige Audits und automatisierte Widerrufprozesse, das Sicherheitsniveau dauerhaft hoch zu halten. Vermeiden Sie reine Passwortbased-Setups, scheuen Sie sich nicht vor Zertifikatsinfrastruktur und bauen Sie eine starke Verbindung aus MFA, Zertifikaten und Identity-Management. Sicherheit wächst, wenn Identitäten streng verwaltet werden. Für weiterführende Details können Sie sich die Always On VPN-Übersicht zu Zertifikaten und Authentifizierung ansehen. Always On VPN Überblick
Was sich jetzt wirklich lohnt: der single move, der VPN-Plan verändert
VPNs bleiben ein Werkzeug, das Privatsphäre schützt und Geoblocking überwindet. In 2026 geht es weniger um absolute Anonymität als um kontrollierte Sicherheit im Alltag. Ein VPN verschlüsselt den Datenverkehr von deinem Gerät bis zum VPN-Server, was im Schnitt das Risiko von Abhörern senkt und deine IP-Adresse hinter einer neuen ersetzt. Die Protokolle OpenVPN und WireGuard dominieren, wobei WireGuard oft eine spürbar geringere Latenz bietet. Die Wahl der Verschlüsselung ist entscheidend: AES-256 gilt als stark, während moderne Protokolle wie WireGuard eine schlankere Implementierung mit gutem Sicherheitsniveau liefern.
Aber es gibt Nachteile, die man kennen sollte. VPN-Verbindungen können die Geschwindigkeit dämpfen, insbesondere auf instabilen Netzen oder bei überlasteten Servern. Manche Anbieter führen Traffic-Shaping durch oder limitieren P2P-Verkehr. Und nicht jeder VPN-Dienst authentifiziert sich gleich gut gegenüber der eigenen Infrastruktur; Logging-Politiken variieren, daher bleibt Transparenz wichtig. Wenn du VPNs regelmäßig beruflich nutzt, lohnt sich eine Server-Topologie mit Failover-Fähigkeiten und Multi-Geo-Standorten. Der Fokus liegt auf Transparenz: Lies die Datenschutzerklärung, prüfe die Jurisdiktion und teste Probezeiten vor dem Abschluss. Ein konkreter Praxis-Tipp: Starte mit einem kostenfreien Testmonat bei einem Provider, der WireGuard unterstützt, und messe deine Geschwindigkeit gegenüber deinem regulären Anschluss. Bedeutungsvoll bleibt: Du behältst die Kontrolle über deine Verbindungen, statt dich blind auf eine einzige Lösung zu verlassen.
Was du diese Woche tun kannst: wähle 1-2 Faktenchecks, teste die Geschwindigkeit mit WireGuard, prüfe die Protokollierung deines Anbieters und notiere eine persönliche Obergrenze für Latenz. Wenn du nur eine Änderung willst, fokussiere auf eine klare, transparente Datenschutzerklärung bei deinem VPN-Anbieter. So bleibst du sicherer: Wähle eine klare Jurisdiktion, aktiviere Kill-Switch und DNS-Leak-Schutz. Die größere Entwicklung: VPNs werden häufiger in Unternehmensnetzwerke integriert und verschmelzen mit Zero-Trust-Architekturen. Die Zukunft gehört korrekt konfigurierten Verbindungen. Bist du bereit, heute die richtige Einstellung zu setzen? Was ist ein VPN testsieger der stiftung warentest im jahr 2026 und was bedeutet das für nutzer in deutschland