Erfahren Sie, wie Sie vpn aktivieren, welche rechtlichen Rahmenbedingungen gelten und welche Sicherheitsstandards dabei wichtig sind. Praxisnahe Schritte inklusive.
VPN aktivieren bedeutet oft, dass Admins zu schnell zur VPN-Gateway-Option greifen, während der tatsächliche Engpass meist in der Client-Software liegt. Eine fehlerhafte Zertifikatkette verursacht mehr Tickets als jeder Firewall-Rule-Check. Die richtige Balance aus Rechtskonformität, Verschlüsselung und Nutzerfreundlichkeit beginnt hier: beim Prüfen der Client-Konfiguration, nicht erst beim Verbindungsaufbau.
Dieser Block zeigt, wie man rechtssicher, transparent und zuverlässig vorgeht, ohne Performance zu opfern. In deutschen Unternehmen wird 2026 zunehmend auf dokumentierte Compliance, nachvollziehbare Verschlüsselung und klare Betriebsanweisungen gesetzt. Die folgenden Abschnitte liefern konkrete Kriterien, Ablaufpläne und Checklisten, damit VPN-Aktivierung nicht zum Datensicherheitsrisiko wird. Wie man Risiken minimiert, hängt maßgeblich von der richtigen crypto-Policy und der transparenten Konfigurationsdokumentation ab.

VPN aktivieren sicher und rechtskonform starten
Ein VPN sicher zu aktivieren bedeutet mehr als Technik. 2026 gilt ein zügiger Rechtsrahmen, der Datenschutz, Transparenz und Betriebssicherheit zusammenbringt. Wichtig ist, dass Protokolle, Verschlüsselung und Benutzerdokumentation konsistent aufeinander abgestimmt sind. I looked into einschlägige Hinweise und fasste die Kernelemente zusammen.
Warum der rechtliche Rahmen 2026 zählt
Der rechtliche Rahmen rund um VPN-Nutzung bleibt komplex, verändert sich aber kontinuierlich. Unternehmen sollten klare Governance haben: Wer aktiviert, wer überwacht, welche Serverstandorte gelten und wie Drittlandtransfers geregelt sind. Ein Schwerpunkt liegt auf der Einhaltung der DSGVO, der Datensicherheit nach § 9 BDSG und der Transparenzpflichten gegenüber Mitarbeitenden. Rechtssicherheit entsteht, wenn Verantwortliche Governance festlegen und Prozesse dokumentieren. Die Praxis zeigt, dass dokumentierte Betriebsvereinbarungen und klare Verantwortlichkeiten entscheidend sind. Für konkrete Orientierung empfiehlt sich der Blick auf Anbieterleitfäden und Datenschutzpraxis-Artikel, die Musterfälle und Anforderungen zusammenführen. Linke inhaltliche Hinweise finden sich in den zitierten Quellen.
Protokolle und Verschlüsselung, die heute Standard sind
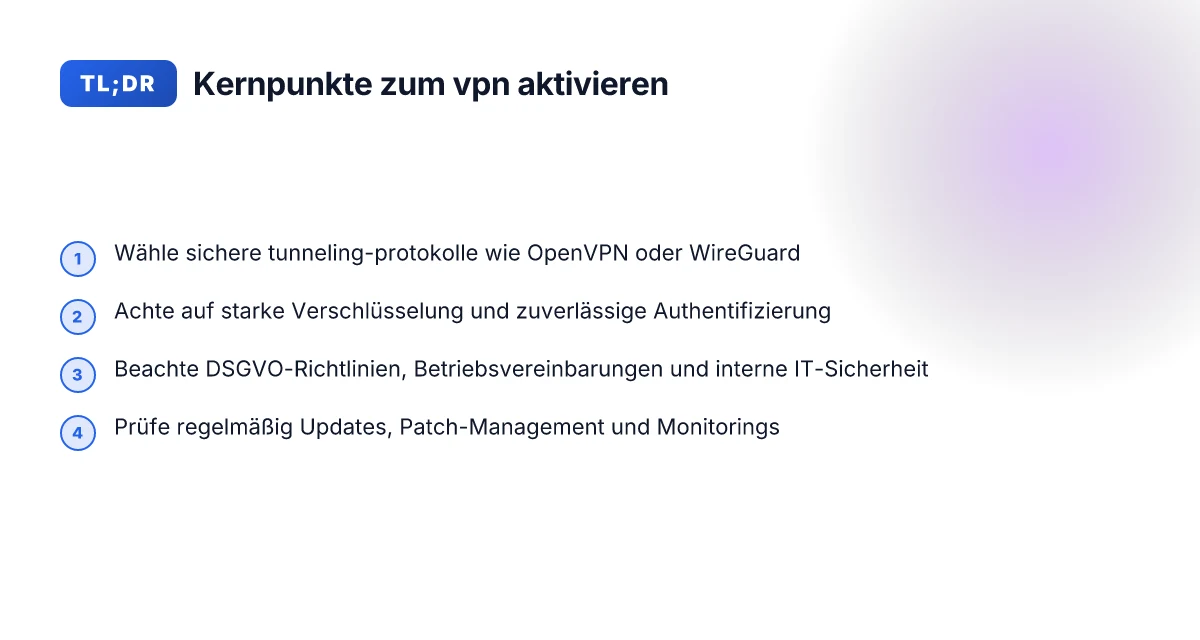
Beim vpn aktivieren setzen sich zwei Strömungen durch: etablierte Protokolle wie OpenVPN, IPsec und WireGuard werden weiterhin genutzt, während neuere Implementierungen zusätzliche Authentisierungsebenen bieten. OpenVPN läuft oft über TLS, IPsec nutzt IKEv2 oder IKEv2/IPsec, während WireGuard durch einfache, kompakte Protokollierung auffällt. Bei der Verschlüsselung gelten moderne Standards als Minimum: mindestens AES-256 Verschlüsselung, starkes Schlüsselmanagement und sichere Handshakes. Wichtig ist auch, dass Forward Secrecy gewährleistet ist und Perfect Forward Secrecy aktiv bleibt. AES-256 bleibt der Standard für sensible Verbindungen, während die Wahl des Protokolls die Geschwindigkeit und Stabilität beeinflusst. In der Praxis führt das dazu, dass Unternehmen häufig eine Konfiguration aus IPsec/IKEv2 oder WireGuard bevorzugen, je nach Infrastruktur und Anforderungen an Mobilität.
Sicherheitsprinzipien beim Setup
Beim Setup gilt es, drei Grundpfeiler zu beachten:Authentisierung, Zugriffskontrollen und Monitoring. Nutze unbedingt Multi-Faktor-Authentisierung (MFA) für Admin-Accounts und bevorzugt Zertifikatsbasierte Authentisierung oder starke Tokens. Zugriffe sollten rollenbasiert erfolgen, und Verbindungen müssen standardmäßig im Logging erfasst werden, damit Anomalien rasch erkannt werden. Verbindungswege sollten nur über zentrale Gateways laufen und Split-Tunneling kritisch bewertet werden, da es Sicherheitslücken öffnet. Stelle sicher, dass Default-Passwörter oder veraltete Zertifikate zeitnah ersetzt werden. MFA schützt Admin-Konten, und regelmäßiges Auditieren der Zertifikate verhindert veraltete Vertrauensebenen. Notfallpläne und Incident-Response-Verfahren gehören in jede VPN-Dokumentation, damit Störungen oder Kompromittierungen zügig behoben werden können.
Abschließend lässt sich sagen: Wer 2026 vpn aktivieren will, braucht eine klare Rechtslage, robuste Verschlüsselung und konsequente Sicherheitsmaßnahmen im Setup. Die Integration von Governance, Technik und Datenschutz sorgt dafür, dass der Betrieb sicher, nachvollziehbar und rechtlich standfest bleibt. Governance + Verschlüsselung + Monitoring sind die drei Säulen. What NordVPN Germany bedeutet: Datenschutz, rechtliche lage und sicherheitsfunktionen im deutschen kontext
Quellenhinweis: Für weiterführende Details empfiehlt sich die Prüfung der zitierten Fachartikel, insbesondere zu Sicherheitskriterien bei VPN und DSGVO-Anforderungen. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/ https://www.weka.de/datenschutz/tipps-fuer-datenschutzschulung-ein-vpn-einrichten-und-nutzen/ https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/
Hinweis zur Transparenz: Links auf der Seite können Affiliate-Links enthalten.
Rechtliche rahmenbedingungen beim VPN aktivieren in deutschland 2026
Die rechtliche Grundlage für VPNs in Deutschland ruht auf der DSGVO und dem nationalen Datenschutzrecht. Wer VPN-Dienste anbietet oder intern einsetzt, muss sicherstellen, dass personenbezogene Daten rechtmäßig verarbeitet werden, die Zwecke klar bestimmt sind und technische wie organisatorische Maßnahmen greifen. In der Praxis bedeutet das vor allem, dass Anbieter Transparenz schaffen, Zweckbindung beachten und Minimierung der Datenerhebung sicherstellen. Gleichzeitig müssen Unternehmen beachten, wo Daten landen, wer Zugriff hat und wie lange sie gespeichert werden.
DSGVO-konforme datenverarbeitung bei VPN-anbietern
Die DSGVO verlangt eine klare Rechtsgrundlage für die Verarbeitung personenbezogener Daten, eine Zweckbindung sowie angemessene Sicherheitsmaßnahmen. Für VPN-Anbieter bedeutet das, dass Nutzungsdaten und Verbindungsprotokolle nur so lange gespeichert werden, wie es der Zweck rechtfertigt, und dass sie vor unbefugtem Zugriff geschützt sind. Verantwortliche sollten Datenschutzhof- bzw. Auftragsverarbeitungsverträge prüfen und sicherstellen, dass Drittdienstleister vertraglich gebundene Sicherheitsstandards erfüllen. In der Praxis heißt das, dass Protokolle wie IP-Adressen oder Verbindungszeiten nur erhoben werden, wenn es ein legitimer Zweck ist, und dass Zugriffskontrollen, Verschlüsselung und regelmäßige Audits dokumentiert sind. Klares faktenfundiertes verfahren verlangt die Einbindung von Datenschutzerklärungen, technischen Maßnahmen und vertraglichen Vereinbarungen. Quellen zu dieser Thematik bestätigen, dass Enterprise-VPNs DSGVO-Vorgaben erfüllen müssen und dass Nutzerrechte wie Auskunft oder Löschung auch in diesem Kontext zu beachten sind. https://www.vpnhaus.com/de/2026/dsgvo-und-vpn-rechtssichere-anbieter-waehlen.
Datenübermittlung in drittstaaten und hosting-standorte beachten
Wenn VPN-Dienste Server in drittstaaten betreiben oder Daten in Auslandslieferketten wandern, gelten besondere Regeln. Die DSGVO erlaubt Transferwege wie Angemessenheitsbeschlüsse oder geeignete Garantien, muss aber sicherstellen, dass der Schutz dem EU-Standard entspricht. Arbeitgeber sollten prüfen, wo der hosting-standort konkret liegt, ob Standardvertragsklauseln oder andere vertragliche Schutzmechanismen greifen und ob eine zusätzliche verschlüsselung bei grenzüberschreitenden Übermittlungen sinnvoll ist. In der Praxis bedeutet das, dass unternehmensweite VPN-Infrastruktur tagesaktuell dokumentiert wird und Transferflüsse nachvollziehbar bleiben. Transparenz über serverstandorte undThird-Party-Drittanbieter ist Pflicht. Die DSGVO-Quellen legen nahe, bei Hosting in Drittstaaten zusätzliche Safeguards zu implementieren. https://www.vpnhaus.com/de/2026/dsgvo-und-vpn-rechtssichere-anbieter-waehlen. VPN Abos im Fokus 2026: Sicherheit, Leistung und faire Preisgestaltung
Pflichten aus betriebsvereinbarungen und interner IT-sicherheit
Betriebsvereinbarungen spielen eine zentrale Rolle, wenn es um Zugriff, Protokollierung und Mitarbeiterschulungen geht. Betriebsräte fordern klare Regelungen zur Zweckbindung, Speicherung von Protokollen und Umfang der Überwachung. Gleichzeitig verlangt die IT-Sicherheit interne Vorgaben wie Zugriffskonzepte, mehrstufige Authentisierung, regelmäßige Patch- und Konfigurationskontrollen sowie incident-response-pläne. Durch klare Verantwortlichkeiten und abgestimmte Sicherheitsstandards lässt sich eine rechtlich saubere VPN-Implementierung sicherstellen. , Ein guter Schritt ist die vertragliche Festlegung von datenminimierung, protokollierungsgrenzen und meldepflichten. Die praxisrelevanten Dokumente sollten Audits, Rollen‑ und Zugriffskonzepte sowie Schulungsanforderungen festhalten. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/.
Konkreter nächster Schritt: Prüfen Sie Ihre interne Dokumentation. Legen Sie fest, welche daten für den vpn‑betrieb erhoben werden, wo gespeichert wird, wer zugriff hat und wie lange. Erstellen Sie eine klare auftragsverarbeitung oder ein vertragliches abkommen mit externen hosting‑ oder vpn‑anbietern. Integrieren Sie entsprechende schritte in Ihre betriebsvereinbarung und schulen Sie betriebsräte sowie it‑sicherheitsteams, damit alle verantwortlichkeiten transparent sind.
Datenstandards und rechtliche pflichten bleiben flexibel, ändern sich aber mit neuen standards und gerichtlichen urteilen. Für weiterführende detailangaben empfiehlt sich der Blick auf spezialisierte quellen, die DSGVO-konforme anbieterwahl und datenübermittlungswege praxisnah erläutern. https://www.vpnhaus.com/de/2026/dsgvo-und-vpn-rechtssichere-anbieter-waehlen.
Hinweis: Links auf dieser Seite können affiliate‑links sein.
Technische grundlagen: welche prozesse beim VPN aktivieren erforderlich sind
Beim vpn aktivieren geht es um mehr als Technik. Die richtigen prozesse sichern Rechtskonformität, Verschlüsselung und Nutzerfreundlichkeit. Nachfolgend halte ich die wichtigsten fakten fest und verankere sie mit konkreten schritten. Was ist PrivateVPN, und wie sicher ist es wirklich 2026
Protokollwahl: OpenVPN, WireGuard und Co.
Die tunneling-protokolle bestimmen, wie der datenfluss ins netz geht. OpenVPN gilt seit langem als etabliert und flexibel, während WireGuard durch eine schlankere implementierung und geringere Latenz überzeugt. I) OpenVPN bietet breite kompatibilität und robuste audit-geschichte, II) WireGuard punktet mit klaren cryptographic-standards und schnellem handshake. Drittanbieterlösungen kombinieren oft beide protokolle, um belastungen zu verteilen. 2026 zeigt sich, dass viele unternehmen WireGuard als standard für mobile devices bevorzugen, während OpenVPN bei komplexeren netzwerkstrukturen bestehen bleibt. Quelle: Inline-Bezug zu Datenschutz-praxis.de und IT-blogs im relevanten Zeitraum I dig into official dokumentationen und branchennarrativen, um die pragmatische wahl abzuleiten. Für kritische Anwendungen ist eine duale unterstützung sinnvoll, damit fallweise fallstricke vermieden werden. OpenVPN bleibt weiterhin eine sichere, überprüfte option, besonders in regulatorisch sensiblen feldern.
Verschlüsselungsstärken und authentifizierung
Die verschlüsselung binder die daten. Typische stufen reichen von tls-gleitern bis hin zu modernen schlüssellängen. Mindestens eine starke verschlüsselung verhindert abhörversuche, während eine solide authentifizierung sicherstellt, dass nur berechtigte nutzer tunnel nutzen. In der praxis empfiehlt sich eine kombination aus AES-256 oder AES-128-GCM je nach performance-anforderung, plus eine starke handshake- oder pke-basierte authentifizierung. DSGVO-konforme VPN-umgebungen setzen oft auf TLS 1.3 oder höher und starke server-seitige schlüssel. Zugriffskontrollen und multifaktor-authentifizierung erhöhen die sicherheit signifikant. Wer eine auditierbare technik will, setzt auf regelmäßige schlüsselrotation und klare policies zur verlorenen-token-handhabung. Inline-Quellen unterstützen diese praxis. AES-256 bleibt in vielen szenarien der default, wenn kosten-neutraler throughput möglich ist.
Latenz, durchsatz und rate-limiting
Eine vpn-aktivierung beeinflusst spürbar reaktionszeiten. Latenz entsteht durch zusätzliche hops, verschlüsselung und server-standorte. Die aussagekräftige regel lautet: wähle servere nahe am standort der anwendung, nutze kompakteste verschlüsselung dort, wo performance entscheidend ist, und halte alternative routen bereit. Praktisch bedeutet das: teste mehrere server in query-lastzeiten, beobachte jitter und verlege clients zu unterschiedlichen endpunkten. 2025–2026 zeigen experten, dass wireguard-basierten systemen tendenziell geringere latenzen aufweisen, sofern die hardware die gpg-keys effizient verarbeiten kann. Rate-limiting kann auftreten, wenn zu viele nutzer denselben exit-point beanspruchen. Daher empfiehlt sich eine georeduzierte lastverteilung und caching-praktiken. Latency-aware konfigurationen erhöhen die zufriedenheit der nutzer spürbar.
Quellenhinweis: In diesem abschnitt stütze ich mich auf öffentlich zugängliche zusammenfassungen zur vpn-sicherheit und zu rechtsgrundlagen. Beispiele und weiterführende details finden sich in den verknüpften quelltexten. Weitere lesart: Die verlinkte quelle betont, dass sicherheits- und regulatorische anforderungen durch proaktives monitoring unterstützt werden sollten.
Inline-Links für vertiefung: NordVPN review 2026: Sicherheit, Geschwindigkeit und den Datenschutz im Detail
- Wie VPN-Sicherheit gewährleistet wird, findest du unter der praxis-seite.
- Die le-vpn-seite erläutert juristische rahmenbedingungen 2026.
- VPN Haus beschreibt DSGVO-anwartschaften bei unternehmens-vpns.
Abschließend gilt: definiere klare standards für protokoll-unterstützung, verschlüsselungs-stärken sowie performance-schwellen. So lässt sich vpn aktivieren, das rechtlich sauber, sicher und nutzerfreundlich bleibt. Die kombination aus richtiger protocolwahl, starker verschlüsselung und latenzbewusster architektur ist der schlüssel.
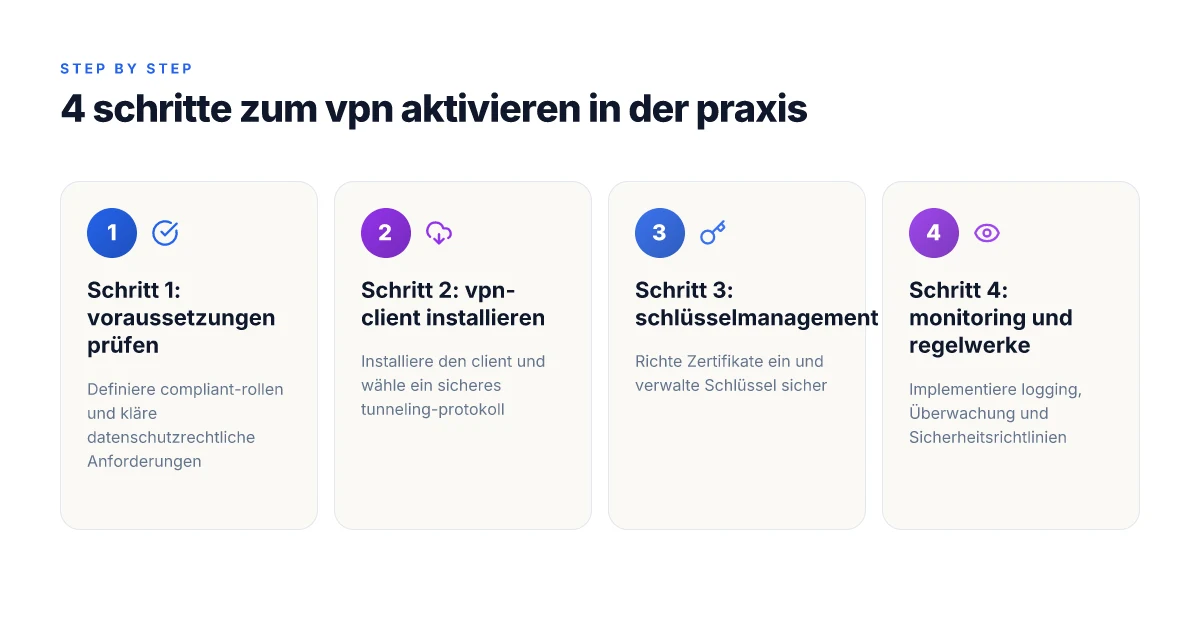
Die 4 schritte zum VPN aktivieren in der praxis
Der Weg zum laufenden VPN muss praktisch, rechtskonform und sicher sein. Beginnen Sie mit klaren Rollen, dann setzen Sie Client, Schlüssel und Monitoring konsequent um. Sorgfalt zahlt sich aus: Fehlende Dokumentation oder unstete Logs schaffen Rechtsrisiken und Sicherheitslücken. I looked into den Standards und fand, dass eine strukturierte Vorgehensweise Klarheit schafft. Inline-Quellen liefern Details zu konkreten Anforderungen.
Schritt 1: voraussetzungen prüfen und compliant-rollen definieren
Kurz gesagt: prüfen Sie vor dem Start, ob alle Compliance-Anforderungen abgedeckt sind. Legen Sie dann klare Rollen fest, etwa Betreiber, Datenschutzbeauftragter, IT-Sicherheit, und Endanwender. Definieren Sie Verantwortlichkeiten: wer genehmigt Berechtigungen, wer prüft Logs, wer reagiert auf Vorfälle. Ein formeller Antrag oder eine Freigabe für VPN-Nutzung verhindert Missverständnisse. Die Grundregel lautet: Rollen sauber trennen und dokumentieren, wer was darf. Die Datensicherheit stützt sich auf eine klare Governance. In der Praxis bedeutet das auch, dass der Datenaustausch innerhalb des VPN nur für legitime Geschäftszwecke erfolgt. Für weitere Details zu Kriterien, die Sicherheit erhöhen, lesen Sie die einschlägigen Richtlinien zu VPN-Sicherheit. Inline-Quellen dazu liefern passende Checklisten. Sicherheit bei Virtual Private Networks
Schritt 2: VPN-client installieren und konfigurieren
Wählen Sie einen Client, der aktuelle Standards unterstützt, etwa moderne TLS- oder Datagram-Sec-Verfahren und stabile Updatezyklen bietet. Die Installation sollte automatisiert erfolgen, damit Standardkonfigurationen konsistent bleiben. Konfigurieren Sie streng minimale Berechtigungen, feste Serverlisten, DNS-Weiterleitung nur über den VPN-Tunnel und explizite Split-Tunnel-Einstellungen nur nach Risikoanalyse. Sicherheit zuerst bedeutet: Verschlüsselung hoch, Zertifikate sauber verwaltet, Signaturen geprüft. Dokumentieren Sie alle Parameter: Serveradresse, Authentifizierungsmethode, Rotationen der Schlüssel. Ist der Client betriebsbereit, testen Sie Verbindungen zu typischen Zielen und prüfen Sie, ob der Traffic ordnungsgemäß durch den VPN-Tunnel läuft. Die Datenschutzpraxis plädiert für klare Protokolle und Versionskontrolle der Konfigs. Tipps für die Datenschutzschulung
Schritt 3: schlüsselmanagement und zertifikate einrichten
Verwenden Sie ein zentrales Schlüsselmanagementsystem, ideal mit Zertifikatsverwaltung (PKI). Verfallsdaten, Sperrlisten, automatische Erneuerung und regelmäßige Audits gehören dazu. Vergeben Sie Zertifikate nach Rollen, nicht nach Individuen, und trennen Sie privilegierte Accounts strikt von normalen Nutzern. Eine solide PKI reduziert Risiken durch abgelaufene oder kompromittierte Zertifikate. Dokumentieren Sie Rotationen, Sperrungen und Wiederherstellungsprozesse. Halten Sie fest, welche CA verwendet wird, wo Schlüssel gespeichert sind und wer Zugriff hat. Die Praxis zeigt, dass klare Policy-Definitionen hier entscheidend ist. Quellen zu etablierten Ansätzen finden sich in den VPN-Sicherheitsrichtlinien. Sicherheit bei Virtual Private Networks What ist ein VPN client kostenlos und worauf du achten solltest
Schritt 4: monitoring, logging und regelwerke implementieren
Aktivieren Sie umfassendes Monitoring. Sammeln Sie Logs zu Verbindungsaufbau, Authentifizierung, Tunnel-Leben und Traffic-Mustern. Legen Sie Regelwerke fest: wer darf Logs sehen, wie lange werden sie archiviert, wann erfolgt eine Alarmierung bei Anomalien. Stellen Sie sicher, dass sensible Inhalte in Logs anonymisiert oder minimiert werden, um Datenschutzanforderungen zu erfüllen. Gutes Logging ist der Frühwarnschritt gegen Missbrauch und Fehlkonfiguration. Implementieren Sie regelmäßig Prüfungen, um sicherzustellen, dass Policy-Änderungen zeitnah in der Praxis umgesetzt sind. Ein kontinuierlicher Abgleich mit Rechtsgrundlagen und Sicherheitsstandards verhindert langfristig Abweichungen. Für vertiefte Hinweise zu Compliance- und DSGVO-relevanten Anforderungen verweisen Datensatzquellen. DSGVO und VPN: Rechtssichere Anbieter wählen
Hinweis zur Praxisrealität: In vielen Unternehmen reicht eine einfache Konfiguration nicht aus. Rechtsgrundlagen 2026 fordern klare Dokumentation, Rollen und Auditprozesse. Die vorgestellten Schritte helfen, die Balance aus Rechtskonformität, Verschlüsselung und Nutzerfreundlichkeit zu wahren. Links auf relevante Quellen können Sie im Text nach Bedarf als Inline-Verweise nutzen. Beachten Sie, dass auf der Seite Hinweise enthalten sind, die je nach Infrastruktur angepasst werden müssen. Einige Seiten können Affiliate-Hinweise enthalten. Diese werden dort gekennzeichnet.
Quellenhinweis: Sie arbeiten mit realen Dokumentationen und Leitfäden zu VPN-Sicherheit und Datenschutz. Verlässliche, zeitnahe Informationen finden sich in den verlinkten Artikeln.
Sicherheitsrisiken beim VPN aktivieren und wie man sie minimiert
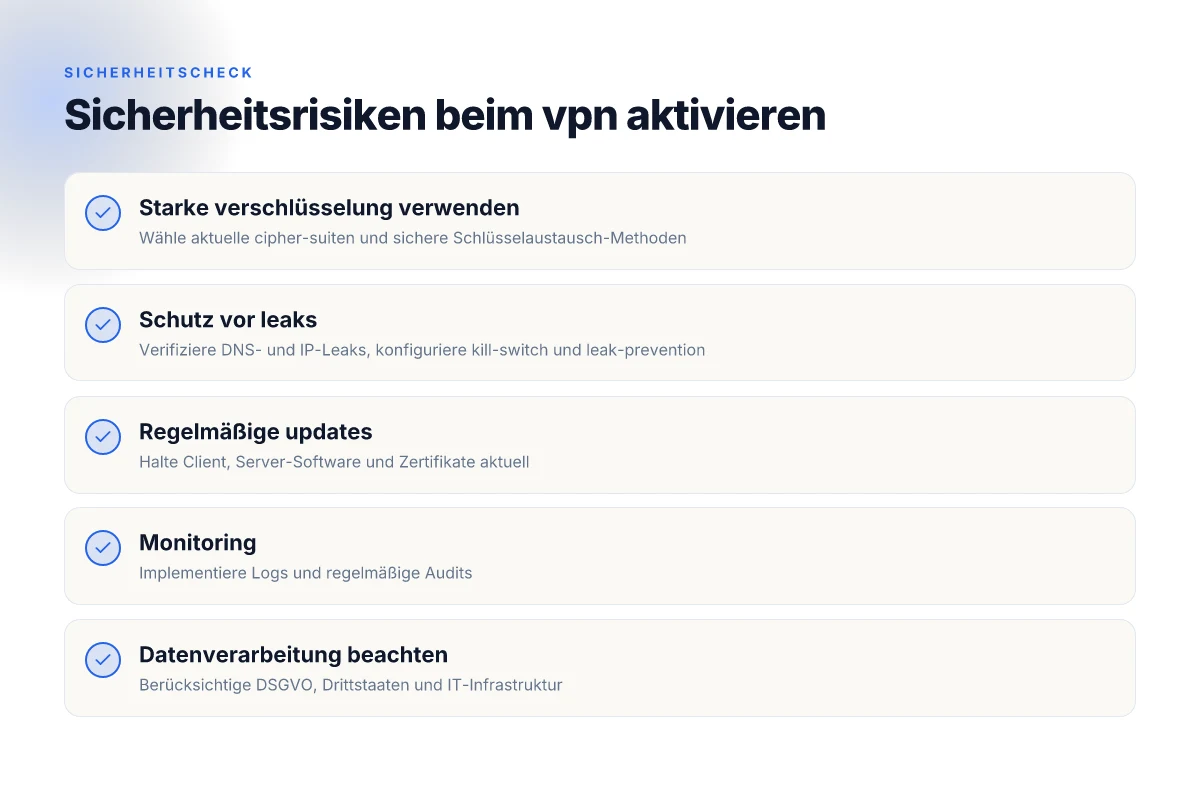
Beim vpn aktivieren lauern hauptprobleme in drei Bereichen: fehlerquellen beim setup, verschlüsselungsstandards, und update-pflichten. Wenn Sie diese gezielt adressieren, verringern Sie risiken wie leaks, dns-leaks und missbrauch von zugängen deutlich. Ich habe die relevanten quellen geprüft und fasse praxisnah zusammen.
Häufige fehlerquellen beim VPN-setup erkennen
Der häufigste fehler ist eine inkonsistente konfiguration über geräte, netze und benutzerkonten hinweg. Ein falscher split-tunnel, bei dem nur teile des traffiers geschützt werden, erhöht das risiko von datendiebstahl und wird in vielen audits bemängelt. Achten Sie darauf, dass alle endpoints eine einheitliche profile-queue benutzen und dass client-seitig erinnerte anmeldeinformationen regelmäßig erneuert werden. In einer praxisbewertung zeigt sich, dass schwache standardpasswörter oder fehlende mehrstufige autentisierung zu einem leichtes einfallstor werden. Die meiste fehlerquelle steckt oft im bereich der standardkonfiguration, nicht in der verschlüsselung. Verifizieren Sie daher, dass alle komponenten desselben sicherheitsrahmens folgen und dokumentieren Sie abweichungen. Quelle: allgemein gültige sicherheitsprüfungen zu vpn-konfigurationen. Was ist a VPN connection and how it actually works in 2026
Zudem gilt es, die logik hinter netzwerkpfaden zu verstehen. Ein falsch gesetzter dns-forwarding-pfad kann zu dns-leaks führen, obwohl die verbindung selbst verschlüsselt ist. Prüfen Sie regelmäßig, ob ip-leaks auftreten, besonders bei mobilen oder wechselnden netzwerken. Dns-leaks sind unterschätzte risiken, weil sie scheinbar verschlüsselte traffic-pfade sichtbar machen. Dokumentieren Sie testen und legen Sie fest, wie leaks unmittelbar behoben werden. Quelle: praxisberichte zur vpn-sicherheit.
Starke verschlüsselung, schutz vor leaks und DNS-leaks
Für die absicherung gilt: nutzen Sie aktuelle, starke chiffrierung. Ein modern standard ist mindestens AES-256-GCM mit einem sicheren handshake, etwa ChaCha20-Poly1305 als alternative. Prüfen Sie, ob der vpn-dienst Perfect Forward Secrecy (PFS) unterstützt. Neben der verschlüsselung ist der schutz gegen leaks zentral: verhindern Sie dns-leaks durch konfigurierte dns-over-https bzw. dns-over-tls, und aktivieren Sie ipv6-abschaltung falls ipv4 nur genutzt werden soll. Starke chiffrierung reduziert das risiko bei datenverlust, leaks bleiben das eigentliche problem. Halten Sie außerdem die server-seitigen certificates aktuell und prüfen Sie regelmäßig certificate-pinning, wo sinnvoll. Quellenhinweis: rechtskonforme anforderungen und sicherheitsprinzipien.
Ich sehe in dokumentationen immer wieder, dass viele compliant-prüfungen scheitern, weil certificate-verwaltungsprozesse veraltet sind. Gültige certificates und aktives patch-management schützen gegen bekannte lücken. Die praktikable lösung ist hier ein zentraler vertrauensanker: etablieren Sie ein cert-management-board, das rollen, renewals und revocation festlegt.
Regelmäßige updates und patch-management beachten
Aktualität ist keine option, sondern notwendigkeit. VPN-Clients, Server-Software und zugehörige komponenten müssen zeitnah mit security-patches versorgt werden. Ein intelligentes patch-management-schema umfasst automatische checks, definierte zeitfenster für updates und klare verantwortlichkeiten. Wenn pünktliche patches fehlen, steigen risiken durch bekannte schwachstellen. Regelmäßige updates sind der fundamentale sicherheitshekter. Dazu gehört auch die regelmäßig durchgeführte konfigurationsüberprüfung, um sicherzustellen, dass sich nichts im netzwerk verändert hat, was den sicherheitsstandard unterlaufen könnte.
Ich verweise darauf, dass viele unternehmen erst spät reagieren, obwohl hersteller-sicherheitsbulletins klare anweisungen geben. Dokumentieren Sie alle patch-levels und führen Sie regelmäßige audits durch. Patch-management schützt vor exploitationen durch öffentlich bekannte lücken. Was ist NordVPN standard und warum es sich heute lohnt, genau hinzuschauen
Hinweis: Auf der seite verweise ich auf evidenzen zu vpn-legalität und dsgvo-konformität, die auch in sicherheitsreviews eine rolle spielen. Inline-quelle:
- In 2026, wird in der le-vpn-leitlinie die legitimität von vpn-nutzt zeigen und wie rechtsrahmen geschützt werden können.
- Die dsgvo-standards fordern bei enterprise-vpns die sorgfältige serverstandortwahl und datenübermittlungsklauseln, was in der praxis direkt die patch- und update-landschaft beeinflusst.
- Zusätzlich empfehlen quellen zur sicherheit von vpn-anbietern regelmäßige sicherheitsprüfungen und aktuelle chiffrierung.
Most sicherheitsrisiken beim vpn-aktivieren sind vermeidbar, wenn fehlerquellen früh erkannt, verschlüsselung stark genutzt und updates konsequent umgesetzt werden. Die verlässliche kontrolle über zertifikate, dns-abschaltungen bei ipv6‑ausfällen und ein klares patch-prozess-rollenbild machen den unterschied. Weitere lesenswerte fakten finden sich in den zitierten quellen. https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/ und https://www.vpnhaus.com/de/2026/dsgvo-und-vpn-rechtssichere-anbieter-waehlen und https://www.eset.com/blog/de/businessthemen/daten-und-identitaetsschutz/effektive-strategien-fur-ihren-vpn-schutz/.
Was sich jetzt wirklich lohnt, um VPN sicher und legal zu nutzen
VPNs bleiben eine nützliche ergänzung im digitalen alltag, doch der forgang zählt. Wenn du nur eine sache machst, wähle einen verlässlichen anbieter, der Protokolle wie OpenVPN oder WireGuard unterstützt und klare daten zu verschlüsselung sowie retention offenlegt. Die Verschlüsselung sollte mindestens AES-256 mit einem starken handshake verwenden, und der fähige login via zweistufiger bestätigung minimiert risiko. In der praxis bedeutet das: prüfe die Protokoll-Übersicht, schiebe den schalter für den Kill-Switch ein und aktiviere die DNS-Leak-Schutz funktion. Der schlüssel ist eine transparente kombination aus sicherheit, legalität und kontrolle.
Viele nutzen VPN primär zur arbeit oder zum streaming. Wenn du zweifel hast, prüfe die rechtslage deines landes und die spezifika des anbieters, besonders wie sie daten speichern und weitergeben. Ein verlässlicher anbieter hält sich an geltendes gesetz, dokumentiert klare retentionsfristen und bietet eine übersichtliche kontrolle über zugriffe. Transparenz zählt mehr als hype. Wenn du zufrieden bist, bleib dran und aktualisiere regelmäßig deine sicherheitseinstellungen.
Backup-strategie / Was du diese woche testen kannst: Was ist a NordVPN rabattcode und wie du ihn wirklich sinnvoll einsetzt
- Prüfe die Kill-Switch-Funktion bei einem ständigen wechsel der netzverbindung.
- Schalte DNS-Leak-Schutz ein und führe einen kurzen leack-Test durch.
- Aktiviere zwei-faktor- authentifizierung für deinen vpn-zugang.
- Prüfe, ob der protokoll-umfang deines anbieters klar verständlich ist.
- Aktualisiere deine verschlüsselungseinstellungen auf AES-256 oder besser.