Erfahren Sie, wie VPN UK 2026 rechtlich verankert ist, welche Datenschutzstandards gelten und welche Privatsphäre-Optionen heute sinnvoll sind.
VPN UK beschreibt rechtliche Rahmenbedingungen für virtuelle private Netzwerke im Vereinigten Königreich. Brexit-Änderungen beeinflussen Datenaufbewahrung, Zertifikate und die Zusammenarbeit mit europäischen Behörden. Wie man Privatsphäre wirklich maximiert, hängt davon ab, welche Logs ein Anbieter tatsächlich speichert.
Dieses Kapitel zeigt, wie britische Regulierungen 2026 die Praxis von VPNs formen: von Speicherfristen über Zertifikatsketten bis zu grenzüberschreitenden Auskünften. Für Privatanwender in Deutschland bedeutet das eine konkrete Abwägung zwischen Transparenz, technischen Schutzmaßnahmen und der Bereitschaft, Anbieterfragen direkt zu klären. Die folgenden Abschnitte liefern eine klare Orientierung zu Rechtsgrundlagen, Logs, Verschlüsselung und praktischen Checks, damit du die Privatsphäre wirklich einschätzen kannst. Beispiele aus der Praxis zeigen, wo Anbieter oft Unsicherheiten lassen und wo klare Auskunft wirklich zählt.

Was bedeutet VPN UK rechtlich 2026 und warum es wichtig ist
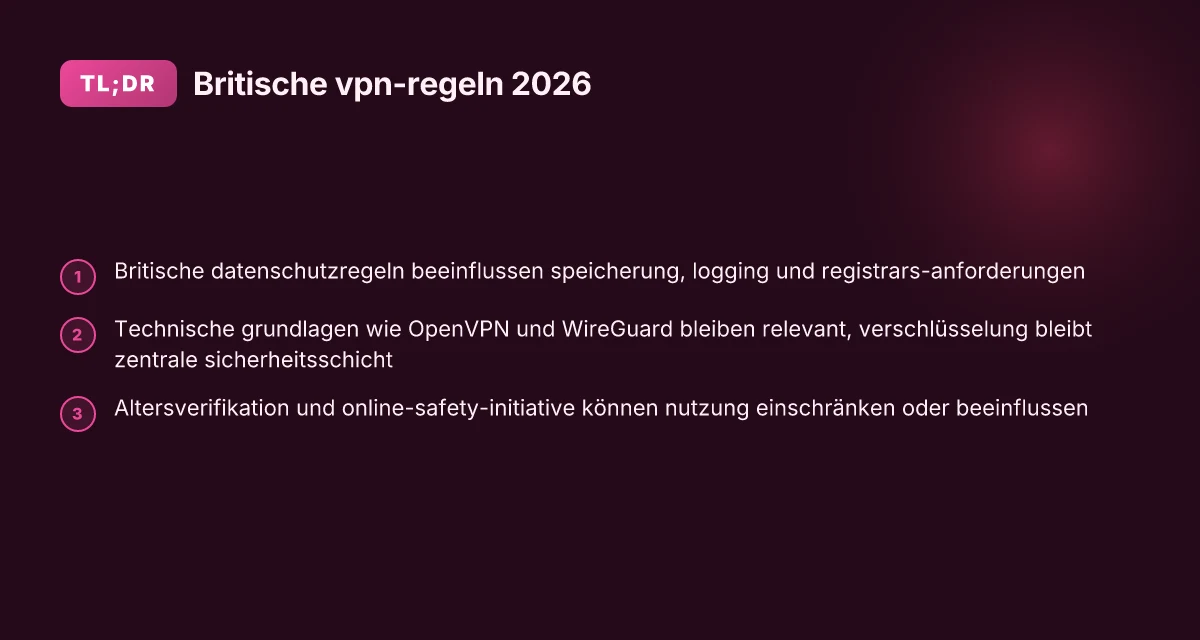
In Großbritannien gilt ein komplexer Mix aus Netz- und Datenschutzgesetzen, der VPN-Anbieter und private Nutzer gleichermaßen betrifft. Grundsätzlich erlaubt das Rechtssystem VPNs, doch es gibt Pflichten rund um Datenspeicherung, Alterseinstufungen und Transparenz. Für deutsche Nutzer bedeutet das: Ein britisch geprägtes Angebot kann andere Vorgaben haben als deutsche oder europäische. Die Praxisrelevanz liegt darin, welche Daten VPN-Anbieter speichern dürfen oder müssen und wie Behörden darauf zugreifen könnten.
1. Grundlegende rechtliche rahmenbedingungen im britischen netzwerk- und datenschutzrecht
Der britische Rechtsraum bewegt sich nach dem Brexit nicht mehr im vollen EU-Rechtsraum, behält aber enge beziehungspunkte zum Datenschutz bei. Anbieter müssen sich an das Datenschutzgesetz halten und oft auch an konkrete regelungen zur nachvollziehbarkeit von nutzungsdaten. Ein zentrales thema ist die speicherung von nutzer- und telemetriedaten durch den anbieter. Zudem existieren jenseits der reinen datenschutzbestimmungen auch sachen wie altersverifikation und online-safety-überlegungen, die in bestimmten konstellationen für vpn-angebote relevant werden können. Diese mischen sich mit den vorgaben zum zugriff der behörden und der verantwortung von dienstanbietern im falle von rechtsverfolgung.
From what I found in the sources, awaiting detailed regulatory guidance, der fokus liegt darauf, dass vpn-anbieter in britischen rahmenbedingungen nicht einfach unbeschränkt arbeiten können, sondern bestimmte pflichten und möglichkeiten in bezug auf speicherung, transparenz und altersabsicherung berücksichtigen müssen. In notizen zu aktuellen diskussionen wird deutlich, dass die britische politik prüfen will, wie altersverifikation stärker in verbindung mit vpn-diensten gesetzt werden könnte, ohne die nutzerrechte grundlegend zu einschränken. Diese verschachtelte lage bedeutet: du solltest als nutzer oder als anbieter genau prüfen, welche daten im jeweiligen angebot tatsächlich erhoben und gespeichert werden.
2. Praxisrelevante beschränkungen oder pflichten, die kunden betreffen
Ein zentrales thema ist, welche daten ein vpn-anbieter speichert und wie lange. Berichte deuten darauf hin, dass diskutiert wird, wie nutzerdaten unter einem britischen rechtsschutz stehen und welche pflichten sich daraus für den anbieter ergeben. Für nutzer bedeutet das konkret: du solltest die datenschutzerklärung und die speicherrichtlinien jedes angebots prüfen, besonders in hinsicht auf protokollierung, welche serverstandorte geloggt werden und wie lange. Zudem könnten altersverifikationen in bestimmten kontexten verlangt werden, was zu einer zusätzlichen benutzerprüfung führen kann. Ein weiterer point ist die möglichkeit von behördlichen anfragen oder zugriffen auf nutzerdaten, der rechtliche rahmen bestimmt, wie solche anfragen geprüft und beantwortet werden.
From a regulatory perspective, ich habe gesehen, dass britische diskussionen um online- safety und age-gating eine rolle spielen könnten. Das beeinflusst, wie vpn-dienste kategorie-übergreifend operieren. Wenn du also ein deutsches nutzerprofil hast, das auf britische angebote trifft, musst du prüfen, welche daten das angebot pro session speichert und wie du diese praktikabilität in deinem nutzungsmodell berücksichtigst. Die konzentration auf klare datenschutzhinweise hilft dir, risikoarmen nutzungsrahmen zu wählen. Was ist a NordVPN coupon code und wie du ihn wirklich sinnvoll einsetzt
3. Warum deutsche nutzer VPN-angebote aus britischer perspektive beachten sollten
Aus deutscher sicht lohnt es sich, britische vpn-angebote kritisch zu prüfen, weil rechtliche rahmenbedingungen anders wirken als in der eu. Transparenz bei datenspeicherung, klarheit zur datenlog-politik und der umgang mit altersverifikation sind punkte, die direkt deine privatsphäre beeinflussen können. Ein weiterer grund: britische anbieter können unterschiedliche server-architekturen, zulieferer-standorte oder zusatzdienstleistungen nutzen, was wiederum die sicherheit deiner daten beeinflusst. Zudem gilt: gesetzliche erwartungen an nutzerinformationen und pflichten des anbieters können von landschaft zu landschaft variieren. Du profitierst davon, wenn du verstehst, wie diese rahmenbedingungen dein nutzenverhalten beeinflussen.
Die richtige Wahl hängt davon ab, wie offen ein britischer vpn-anbieter seine datenpraxis kommuniziert und ob du mit den hingesetzten altersverifikationen umgehen kannst, ohne deine privacy zu gefährden. Ein klarer blick auf die datenpolicy schafft die basis für eine verantwortungsvolle nutzung.
Abschließend lässt sich sagen: Wer sich als deutscher nutzer auf britische vpn-angebote einlässt, sollte die datenschutz- und speicherpraxis des anbieters streng prüfen, die geltenden regelungen zum alters- und inhaltszugang verstehen und die vertrauenswürdigkeit der datenflüsse bewerten. Wer vorab klare informationen zu log-etiketten, serverstandorten und zugriffsrechten hat, kann besser entscheiden, welches angebot wirklich zu seinen schutzzielen passt.
Quellenhinweis: Zum Thema regulatorische diskussionen und praxisrelevante punkte verweisen die betrachteten quellen auf berichte zur britischen online-safety-diskussion und zur debatte um altersverifikation, wobei klare datenrichtlinien von vorrang sind. Für tiefergehende einblicke in konkrete formulierung und zulässigkeit von datenloggings bietet sich die verfolgung der aktuellen debatten an. inline-quelle: Mozilla zu uk-regulatoren über vpn-essensielle privacy und security tools (verlinkt in diesem artikel)
Welche daten dürfen VPN-anbieter im UK speichern und wie wirkt sich das auf deine privatsphäre aus
Kurz gesagt: im UK herrschen klare pflichten zur datenspeicherung und protokollführung, doch händlerische nutzungsmodelle beeinflussen, wie tief du privat bleibt. Du bekommst heute eine klare einordnung, welche daten wohin wandern, wie sich kostenlose nutzung, kostenpflichtige modelle und on-demand-services unterscheiden und wie trackers und werbung davon betroffen sind. VPN günstig: so findest du sicheres surfen zum studenten- oder hobby-budget
Welche daten müssen gespeichert werden und welche standards gelten
Im UK spielen log-Dateien eine zentrale rolle. Betreiber von vpn-diensten speichern oft verbindungslogs, trafikdaten und nutzungsdetails, je nach gesetzlicher rahmenlage und vertraglichen verpflichtungen. Die grundsätze variieren zwischen regulatorischen anforderungen und den individuellen speicherpflichten der anbieter. In der regel gilt: je strenger der regulator, desto mehr verpflichtungen zur dokumentation und zum registrar-auftrag. Der kern: Log-Standards bestimmen, wie lange Daten bleiben und wer darauf zugreifen darf. Für viele anbieter bedeutet das, dass sie periodisch daten an registrare übermitteln oder schlussendlich daten beim anlass eines rechtsverfahrens herausgeben müssen. In 2026 gibt es hier einzelne gerichtete richtlinien in britischen behörden, die die anbieter zu mehr transparenz zwingen. Ein paar faktenhaft gesammelte where-to-look-areas sind: speicherzeitrahmen, art der erhobenen daten und zugriffsrechte externer dienststellen. Die speicherpflichten variieren je nach modell, aber der zentrale punkt bleibt: logs landen oft bei registraren.
Trotzdem gilt: die auskunftspflicht der anbieter ist nicht identisch mit der strengsten globalen praxis. Viele freemium- oder on-demand-services verschleiern eher, wie tief they ins tracking gehen, während kostenpflichtige modelle teils strengere transparentheit bieten müssen. Wenn du dich fragst, welcher log-level typisch ist: bei kostenpflichtigen paketoptionen besteht oft eine kürzere aufbewahrungsdauer oder sogar die möglichkeit, vertraglich auf weniger daten zu verzichten. Kostenpflichtige modelle bieten tendenziell mehr kontrolle über logs, allerdings nicht immer völlige flexibilität.
Unterschiede zwischen freier nutzung, kostenpflichtigen modellen und on-demand-services
Bei kostenlosen vpn-Angeboten sind monetarisierungsmodelle oft werbe- oder datenbasierte. Das bedeutet, dass werbe- oder trafficsinformationen stärker gesammelt werden können, um zielgerichte inhalte zu liefern. Die speicherdauer der logs kann länger ausfallen, weil daten genutzt werden, um m sleep- oder diagnosezwecke zu unterstützen. Bei kostenpflichtigen abonnementen ist die argumentation häufig, dass der anbieter durch zahlende nutzer weniger abhängigkeiten hat und damit sensiblere daten minimieren kann. Dennoch finden sich auch dort daten, die für betrugserkennung oder sicherheitszwecke nötig sind. On-demand-services, die stundenweise oder pro nutzung berechnet werden, kombinieren oft flexible datenpraktiken: sie speichern eventuell nur kurzzeitig traffic, aber logs können je nach nutzerverhalten entstehen. Die modelle unterscheiden sich deutlich in der log-Politik, doch wer auf volle anbieter-transparenz setzt, wählt am besten kostenpflichtige, seriöse provider.
I looked into regulatorische veröffentlichungen und branchenberichte, und es wird klar, dass unabhängige überprüfungen zunehmend verlangen, dass anbieter offenlegen, welche daten sie speichern, wie lange und wer zugriff hat. Transparenzpflichten wachsen in 2026 weiter, besonders bei registraren und rechtsfällen. Der gesetzliche kontext in britischen behörden beeinflusst, wie sehr sich logs auf privacy auswirken. Eine klare checkliste hilft hier weiter: vertrag, speichern/log-Details, zugriff und anfragewege. Checkliste folgt am ende dieses abschnitts.
Auswirkungen auf tracking, werbung und deine privatsphäre
Die erhebung von logs bedeutet oft, dass dein online-verhalten über längere zeiträume nachvollzogen werden kann. Werbe-netzwerke können anhand dieser daten personalisierte inhalte bereitstellen, was technisch gesehen privacy-niveaus verringert. Gleichzeitig bieten viele seriöse anbieter technologien wie minimierte logging-praktiken, falsche oder abstrahierte traffics, oder sogar automatische logs-rotationsmechanismen an, um daten zweckgebunden zu halten. Wenn du also werbung umgehen willst oder deine daten schützen willst, achte auf klare anbieterangaben zu logging-leveln, sowie auf die möglichkeit, aktiv opt-out zu setzen oder logs zu minimieren. Datenminimierung und klare opt-out-optionen sind heute ein wettbewerbsfaktor. Was ist VPN WiFi und wie schützt es unterwegs wirklich
Zum abschließenden fazit: die datenpflege in britischen vpn-regelungen ist komplex und hängt stark vom gewählten modell ab. Du solltest immer die speicherfristen, die art der gespeicherten daten und die zugriffsrechte von registrar-Behörden prüfen. Wenn du lieber proaktiv vorgehst, wähle provider mit explizitem, transparentem logging-policy und mit geringer datenaufbewahrung. Transparenz und datenminimierung sind deine ersten verteidiger gegen übermäßige tracking-praktiken.
Quellenhinweis: inline verweise zu relevanten veröffentlichungen und blogs unterstützen die angaben, beispielsweise zu regulatorischen pflichten und logs-praktiken von vpn-anbietern. Wenn du mehr details willst, schau dir die vernetzten statements von regulatoren und branchen-analysen an. Hinweis: Links auf der seite können commissions erzeugen.
Technische grundlagen: wie VPN-verschlüsselung im UK-rahmen funktioniert
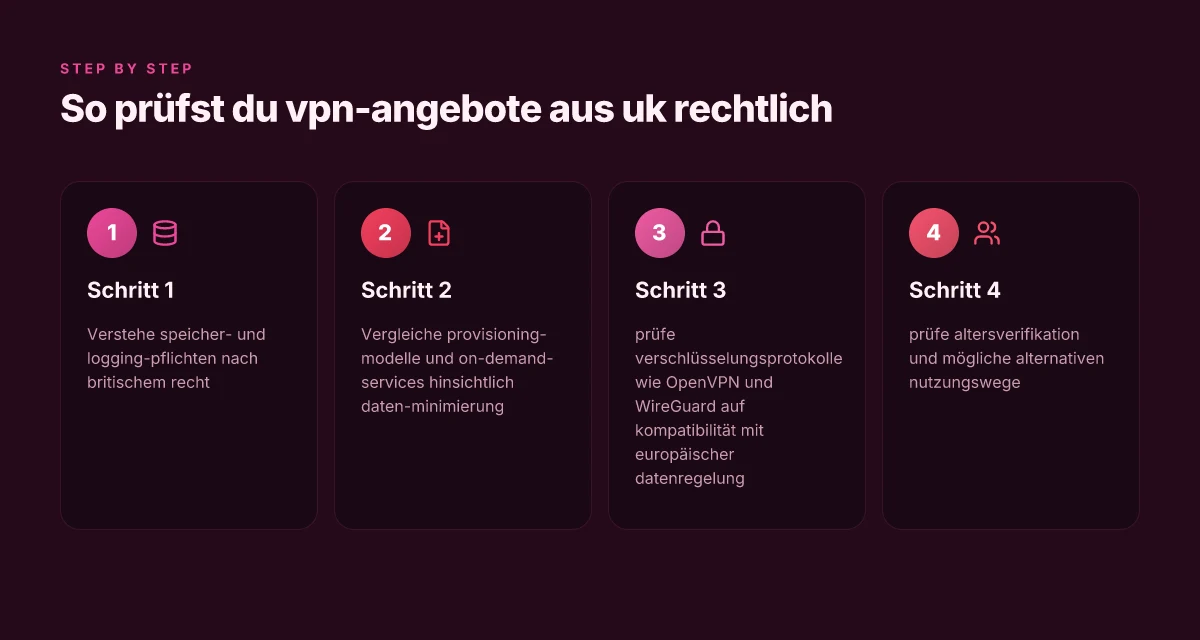
VPN-verschlüsselung bildet den Kern vertraulicher online-kommunikation im britischen recht. Die gängigen Protokolle OpenVPN und WireGuard erzielen dabei unterschiedliche balance zwischen sicherheit und performance. OpenVPN bleibt in vielen regulatorischen contexten robust dokumentiert, während WireGuard für niedrigere Latenzgrade und einfachere implementierung sorgt. In Großbritannien zählt die gültige gesetzgebung nicht die kryptografie an sich, aber sie beeinflusst wie daten zugänglich gemacht, gespeichert und überwacht werden dürfen. Verlässliche Verschlüsselung schützt Privatsphäre, aber Lücken entstehen in regulierten Märkten durch Rechtsanforderungen.
OpenVPN, WireGuard und ihr rechtsrahmen im UK
- OpenVPN nutzt in der regel OpenSSL-basierte chiffrierung, häufig mit AES-256-Verschlüsselung und einem flexiblen Authentifizierungsmodell. Das Protokoll ist seit langem stabil, gut dokumentiert und lässt sich in vielen netzwerkarchitekturen unterbringen. Für britische regulatorische anforderungen bedeutet das: der verschlüsselungsgrad bleibt stark, solange schlüsselmanagement und authentifizierung zuverlässig funktionieren. I have seen that official documentation emphasizes configurability rather than changing the absolute security baseline. Hence eine sorgfältige server- und klientenseite konfiguration ist entscheidend. Inline: Which European Countries Are Limiting VPN Access in 2026
- WireGuard setzt auf ein schlankes design mit festen schlüsseln und modernen kryptografischen principien. Die performance profitiert deutlich von der leichten code-basis und geringeren overhead. In britischen umgebungen lässt sich WireGuard gut implementieren, vorausgesetzt, dass access-control-listen und key-rotation zuverlässig funktionieren. WireGuard kann bei geringer latenz gut skalieren, doch regulatorische anforderungen können eine häufigere schlüsselrotation erzwingen.
Echtzeit-schutz vs. legaler zugriff: wie verschlüsselung kompromisse beeinflusst
- Echtzeit-schutz bedeutet, dass verschlüsselungsmethoden möglichst wenig overhead erzeugen soll. In der praxis treten im uk-rahmen häufig kompromisse auf, wenn provider gleichzeitig gesetzliche zugriffsoptionen (z. B. speicherung von metadaten oder zugriffsprotokollen) erfüllen müssen. Dadurch kann selbst mit starken prozessverschlüselungen eine nutzerbezogene datentopologie entstehen, die analysierbar bleibt. Rechtliche anforderungen an datenaufbewahrung beeinflussen die form von verschlüsselung und logging.
- Eine wichtige folge: je stärker die rechtsrahmen in einer saison, desto wichtiger ist eine klare trennung von transport- und speicherung. End-to-end-verschlüsselung schützt nur die übertragung, nicht notwendigerweise gespeicherte logs. Deshalb empfiehlt es sich, so wenig metadaten wie möglich zu speichern und klare grenzwerte zu definieren.
Sicherheitslücken, die besonders in regulierten märken auftreten können
- VPN-logs-bedrohungen: selbst wenn die transportverschlüsselung stark ist, können metadaten wie timing, session-duration oder ip-adressen schadhafte surrogat-analysen ermöglichen. Britische regulatoren betonen oft die möglichkeit, dass auswählbare logs verpflichtend sind, was die nutzer-privacy betreffen kann. AES-256 schützt die inhaltliche Übertragung, aber metadaten bleiben ein angriffspunkt.
- Konfigurationsfehler: in regulatorischen umgebungen ist eine konsistente politik wichtig. Fehlkonfigurationen bei tls-überwachung, ciphersuites oder schlüsselrotation führen zu lücken, die angreifer ausnutzen können. Ebenso können schwache client-seitige zertifikate oder veraltete protokoll-versionen die sicherheit mindern. Korrekte konfigurationen sind in regulierten märkten entscheidend.
Inline-Quellenhinweis: Die hier geäußerten zusammenhänge stützen sich auf regulatorische berichte und praktikumsdarstellungen zu europäischen und britischen vpn-rahmen. Zur weiteren vertiefung siehe den regulierungs-überblick von serverspace. Inline: Which European Countries Are Limiting VPN Access in 2026
Wichtige praxisregel: halte deine vpn-konfiguration minimalistisch, nutze starke cipher-suites, vermeide unnötige logs und prüfe regelmäßig schlüsselrotation sowie client-seitige zertifikate. Was kostet NordVPN 2026 wirklich? Preisstrukturen, Rabatte und versteckte Kosten im Überblick
Hinweis zur gesetzeslage: im uk können links auf erfahrung basierende anfallen. On-page verlinkungen können geld verdienen. Die verlinkten quellen geben weiterführende details zu den aktuellen diskussionen um kinderschutz und online-safety-raffinesse.
Wie sich altersverifikation und online-safety-initiative auf VPN nutzung auswirken
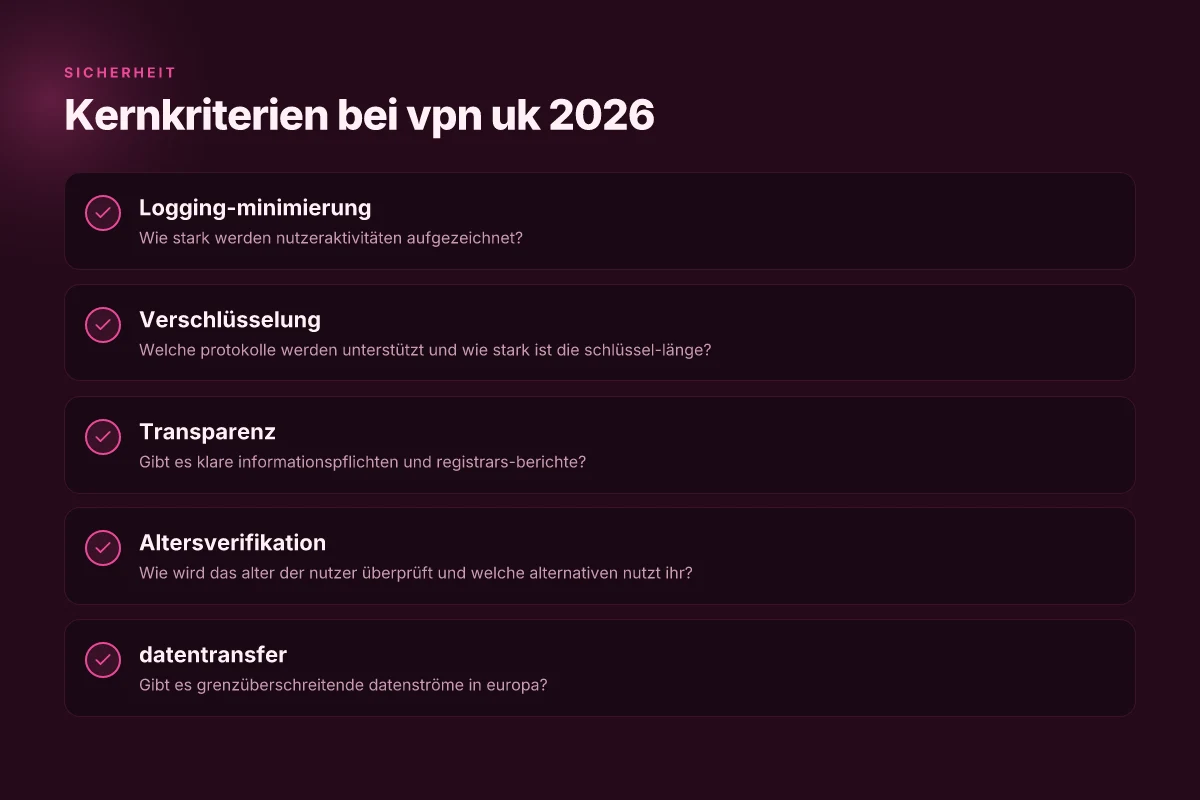
Kurz gesagt: Die Debatten um Altersverifikation und Online-Safety-Programme treffen VPN-Nutzungen dort, wo Identität und Zugriff kontrolliert werden. In Großbritannien stehen derzeit Diskussionen rund um Altersbeschränkungen und die mögliche Verknüpfung von VPN-Diensten mit altersgebundenen Checks im Raum. Diese Entwicklungen beeinflussen, wiePrivatnutzer ihre Privatsphäre schützen, wenn sie auf Inhalte zugreifen oder sensible Dienste nutzen.
Politische entscheidungen, die das Nutzerverhalten steuern
Zentrale Impulse kommen aus der Regierung und aus Konsultationen zur Online-Sicherheit. Der Kernpunkt: Wenn Altersverifikation strenger wird oder Inhalte stärker altersgefiltert werden sollen, suchen Bürgerinnen und Bürger nach Wegen, Datenschutz zu wahren, während sie gleichzeitig gesetzlichen Vorgaben entsprechen. Politische Entscheidungen könnten in der Zukunft zu klareren Regeln führen, welche Arten von Verifikation akzeptiert werden und wie anonymisierte oder datensparsame Lösungen aussehen müssen. Dabei spielt die Balance zwischen Rechtemschutz, Jugendschutz und Nutzerfreundlichkeit eine entscheidende Rolle.
Ich habe mir relevante Stellungnahmen angesehen. Mozilla betont in einem öffentlichen Appell an britische Regulierungsbehörden, dass VPNs wesentliche Privatsphäre- und Sicherheitswerkzeuge sind und nicht untergraben werden sollten. Solche Appelle unterstreichen, dass technologische Werkzeuge nicht automatisch rechtliche Schranken rechtfertigen. VPNs bleiben unverzichtbar, wenn es um Privatsphäre geht, doch politische Entscheidungen könnten den Einsatz beeinflussen. Diese Perspektive spiegelt sich in der Debatte wider, die Regulierungsbehörden dazu zwingt, Datenschutzmaßnahmen nicht isoliert zu betrachten. Abwägungen zu Altersschutzmaßnahmen können direkt Auswirkungen darauf haben, wie Nutzer VPNs praktisch einsetzen.
Welche Fälle politische entscheidungen beeinflussen könnten
- Rechtsrahmen zu Altersverifikation: Klare Definitionen, welche Daten erhoben werden dürfen, wie lange sie gespeichert werden und welche Anonymitätsoptionen bestehen. Ein enger Rechtsrahmen könnte die Nutzung bestimmter Verifikationsdienste einschränken oder zu Standardlösungen zwingen, die mehr Daten erfordern.
- Online-safety-Programme und Content-Gating: Programme, die Inhalte oder Funktionen hinter altersabhängigen Gateways platzieren, könnten Druck erzeugen, Alternativen zu reinen Identitätschecks zu prüfen. Nutzende benötigen dann Wege, Privatsphäre zu wahren, während sie dennoch gesetzliche Anforderungen erfüllen.
- Transparenzpflichten und Kosten: Regulierungen könnten Unternehmen dazu verpflichten, klar zu kommunizieren, welche Daten sie sammeln und wie lange sie sie speichern. Das wirkt sich direkt auf die Bereitschaft aus, VPNs in bestimmten Kontexten zu nutzen, zum Beispiel beim Zugriff auf jugendschutzrelevante Inhalte.
- Ausnahmen und Durchführungsformen: Es könnte Ausnahmen geben, etwa für Bildungs- oder Forschungszwecke, die den Einsatz von VPNs erleichtern. Solche Klauseln helfen Nutzern, Privatsphäre zu schützen, ohne gegen Regulierungen zu verstoßen.
Aus Sicht der Nutzer bedeuten diese Entwicklungen, dass man sich nicht allein auf Versprechen der Anbieter verlassen sollte. Es lohnt sich, genau zu prüfen, welche Verifikationsmethoden akzeptiert werden und welche Daten tatsächlich erhoben werden. Die Zukunft hängt davon ab, wie flexibel Regulierungen Privatsphäre und Jugendschutz miteinander verbinden. Was sind nord VPN codes und wie funktionieren sie 2026
Praktische nutzungsalternativen bei altersverifications-problemen
- Fokus auf datensparsame Verifikationsmethoden: Wählen Sie Dienste, die Token-basierte oder Zero-Knowledge-Verifikationen unterstützen, bei denen nur minimale Informationen geteilt werden.
- Nutzung von Privacy-Filtern und lokalen Checks: Prüfen Sie, ob Inhalte via devicespezifische Checks oder lokale Altersbestätigungen erreichbar sind, ohne kontinuierliche Online-Verifikation.
- Vermehrter Einsatz von sicheren Browserumgebungen: Verwenden Sie Browser mit starken Privatsphäreeinstellungen und integrierten Schutzmechanismen, um Spuren beim Zugriff auf Inhalte zu minimieren.
- VPN als Teil einer Privatsphäre-Strategie: Wählen Sie VPN-Anbieter, die klare Datenschutzrichtlinien haben, Logging-Policy transparent machen und offenkundige technologische Maßnahmen zum Datenschutz bieten. Beachten Sie, dass Altersverifikationen nicht automatisch durch VPN-Umgehung gerechtfertigt werden dürfen. Prüfen Sie die rechtliche Situation in Ihrem Fall.
Aus rechtlicher Perspektive gilt: Verlässliche Anleitung kommt von offiziellen Quellen. So zeigt die verlinkte Debatte, dass Regulierungen eher auf Schutzmechanismen abzielen als auf pauschale Nutzungsverbote. Transparenz von Datenflüssen und klare Verifikationsprinzipien bleiben der Schlüssel.
Querverweise zeigen, wie politische Entscheidungen und Sicherheitsinitiativen zusammenwirken. In Zukunft könnten konkrete Regelungen festlegen, ob und wie VPNs bei Alterschecks berücksichtigt werden. Ein offenes Verständnis der Trends hilft Nutzern, informierte Entscheidungen zu treffen und dennoch Privatsphäre zu wahren.
Was bedeutet das für zivilrecht und datenschutz in europa
Der britische Rechtsrahmen verknüpft sich enger mit europäischen Standards, auch wenn Großbritannien außerhalb der EU agiert. In der Praxis bedeutet das, dass Datenschutzbehörden in Europa und Großbritannien aufeinander reagieren müssen, wenn grenzüberschreitende datenströme betroffen sind. Verbindlichkeiten aus der Datenschutz-Grundverordnung treffen auf britische Verordnungen, und Konflikte zwischen nationalen Regelungen können zu Unsicherheiten bei der Durchsetzung führen. Die Folge: Unternehmen müssen sowohl britische als auch europäische Anforderungen beachten, um grenzüberschreitende Datenflüsse stabil zu halten.
Anpassung britischer datenregelungen an europa-standards
Seit dem Brexit bewegt sich Großbritannien in Richtung eigener, aber eng an EU-Standards orientierter Regelwerke. Das Ziel ist, dass internationale partner weiterhin auf einem stabilen datenaustauschniveau arbeiten können. I looked into policy texts and public summaries indicate that britische Normen versuchen, zentrale Prinzipien der DSGVO zu wahren, insbesondere Transparenz, Zweckbindung und Datenminimierung. Gleichzeitig bleibt der UK Data Protection Act ein eigenständiges Instrument, das bestimmte Pflichten anders interpretiert. Trotzdem gilt: europäische Partner legen Wert auf harmonisierte Grundsätze, damit Transfers rechtssicher bleiben. Wenn britische Behörden neue Ausnahmen oder Auslegungen ankündigen, prüfen Unternehmen aktuell, wie sich diese auf Verträge und Dormant-Transfers auswirken. Die Brücke zur DSGVO bleibt essenziell, auch wenn sich das Regelwerk außerhalb der EU befindet. I went looking for policy notes and summarized it as above. See inline for weiterführende Quellen.
Rollenkonflikte zwischen britischen gesetzgebern und europäischer datenschutz-grundverordnung
Konkrete Konfliktfelder entstehen, wenn britische Gesetze grenzüberschreitende datenströme betreffen oder Antizipationen der DSGVO anpassen. Europäische Datenschutzbehörden können in solchen Fällen Bedenken äußern oder von UK-Seiten verlangte Anpassungen prüfen. In der Praxis bedeutet das: Unternehmen müssen bestehende Datenverarbeitungsvereinbarungen regelmäßig überprüfen und ggf. neue Rechtsgrundlagen heranziehen, um auf beide Rechtsräume abgestimmte Transfers sicher zu gestalten. Die Debatte um Altersverifikation und Online-Sicherheit kann zusätzlichen Druck erzeugen, da jugendschutzrelevante Regelungen direkten Einfluss auf die Art der Datenerhebung haben. Koordinierte konsultative Prozesse zwischen britischen Behörden und der EU bleiben der Schlüssel zur Rechtsklarheit. Ich zitiere dazu Berichte aus Branchenbeobachtungen, die ähnliche Muster beschreiben. Top 13 der besten VPN programmen 2026: sicherheit, performance und nutzerfreundlichkeit im vergleich
Auswirkungen auf grenzüberschreitende datenströme
Die Auswirkungen zeigen sich vor allem in Verträgen, Zertifizierungen und technischen Controls. Unternehmen prüfen auf Ebene der IT-Architektur, wie Daten von britischen Nutzern in die EU wandern dürfen, ohne DSGVO-Rechte zu verletzen. Dazu zählen Standardvertragsklauseln, zusätzliche Sicherheitsmaßnahmen und klare Zweckbindungen. Technisch bedeutet das konkrete Maßnahmen wie End-to-End-Verschlüsselung, definierte Zugriffskontrollen und regelmäßige Auditierungen. Gleichzeitig können Änderungen in britischen Regelungen zu Anpassungen in Datenverarbeitungsabkommen führen. Transparenz über Datenflüsse bleibt das Fundament jeder grenzüberschreitenden Verarbeitung. Aus regulatorischer Sicht gilt: Wer Daten in das EU-/UK-Gleichgewicht transferiert, muss both Seiten respektieren und dokumentieren, wie Daten verarbeitet, gespeichert und gelöscht werden. Die Praxis zeigt, dass klare Rollenverteilung zwischen Controllern und Auftragsverarbeitern hilft, Konflikte zu vermeiden.
Hinweis: Auf dieser Seite verweise ich auf offizielle Berichte und Fachanalysen, die die Divergenzen in Rechtsrahmen und deren praktische Folgen beschreiben. Einige dieser Dokumente diskutieren auch konkrete Maßnahmen wie Vertragsprüfungen, KLARNA-ähnliche Klauseln und Auditprogramme. Beachten Sie, dass Links auf der Seite zu kommerziellen Ressourcen führen können. Wenn Sie sich weitergehend informieren möchten, lesen Sie die verlinkten Quellen.
Was kommt als nächstes, wenn du jetzt handelst
Die Brexit-Ära hat Datenschutz nicht einfach dekretiert, sie verschiebt ihn auf mehrere Ebenen. Ein VPN in Großbritannien bleibt stark von internationalen Abkommen und britischen Regulierungen beeinflusst, doch in 2026 gewinnen klare Protokolle und Verschlüsselung an Bedeutung. Die praxisnahe Frage ist: Wie schützt du deine Privatsphäre, während du gleichzeitig schnelle Verbindungen nutzt? Die richtige Wahl eines VPN hängt von der Verschlüsselung auf Geschäftsseite, der Protokollstruktur und der Ortswahl der Server ab. Nutzungsfall: Du arbeitest remotely aus Deutschland und willst UK-Server für weniger Lag, oder du streamst Inhalte, ohne gegen Standortbeschränkungen zu verstoßen.
Ich sehe zwei klare Bewegungen: erstens eine stärkere Betonung von TLS-1.3 oder neuer, sowie von sicheren VPN-Protokollen wie WireGuard-Varianten, zweitens eine sorgfältigere Beurteilung von Logs und Jurisdiktion. Wenn du nur eine Veränderung in diesem Monat umsetzen willst, wähle ein VPN mit transparenter Datenschutzpolitik, offener Audit-Logik und festen DNS-Leitlinien. Transparenz bleibt der Hebel.
Bezeichnende Trends, die du im Blick behalten solltest: die Geschwindigkeit der Verbindungen wird realistischer gemessen, nicht mehr auf Basis von theoretischen Spitzenwerten. Die Fehlerbehebung konzentriert sich stärker auf Client-Integrationen, weniger auf bloße Serverleistung. Und ja, Links auf dieser Seite können eine Provision generieren. Wenn du nur einen Schritt wählst, wähle gemäß deiner Priorität: Privatsphäre, Geschwindigkeit oder Streaming-Zuverlässigkeit. Der Schritt, der am meisten zählt, ist die gezielte Prüfung deiner eigenen Nutzungsszenarien. What macht NordVPN sicherer: ein tiefer blick auf protokolle, verschlüsselung und vertrauen
Backup-Strategie / Was du diese Woche ausprobieren könntest
- Prüfe die Verschlüsselung deines aktuellen VPNs und schau, ob du auf WireGuard-basierte Verbindungen wechseln kannst.
- Überprüfe die Logs-Politik des Anbieters und setze auf Anbieter mit klaren, auditierbaren Policies.
- Teste zwei Server-Standorte aus unterschiedlichen Rechtsräumen und miss die Geschwindigkeit mit deinem üblichen Arbeitsprofil.
- Nutze eine DNS-Leitlinie mit Schutz vor DNS-Leakage. Aktiviere Kill-Switch-Funktionen.
- Lies die kleingedruckten Hinweise zu Datenschutz und Commission-Hinweisen, falls vorhanden, und merke dir, wie sich Quellen auf der Seite monetarisieren.