Entdecke, wie vpn nordvpn sicherheit, verschlüsselung und vertrauen verbindet. Klare fakten zu protokollen, logs, trust center und datenschutz.
NordVPN liefert Sicherheit nicht durch Floskeln, sondern durch klare Protokollwahl und starke Verschlüsselung, die sich im Alltag messen lässt. OpenVPN und NordLynx stehen im Zentrum, während 256-Bit AES Schutz bietet. Das bedeutet spürbar robuster Schutz bei täglichen Aufgaben und vergleichbare Leistung mit WireGuard-Lösungen. Eine falsche Annahme ist, dass Schnellheit allein Sicherheit garantiere – hier zählt die richtige Verhältniswahl von Protokoll und Verschlüsselung. Die Details in der App entscheiden darüber, welcher Kreis der Angreifer wirklich ausgeschlossen wird, und der anschließende Audit-Check im Trust Center erhöht die Transparenz erheblich.
Dieses Intro bereitet den Boden für eine faktenbasierte Einschätzung der NordVPN-Sicherheitsarchitektur 2026. Die Kernfragen bleiben vielseitig: Wie robust ist der Schlüsseltausch wirklich, welche Protokoll-Fehlerquellen treten auf und wo zeigen sich Potenziale für Verbesserungen? In diesem Beitrag analysiere ich Protokolle, Verschlüsselung und Vertrauen, ziehe direkte Vergleiche zu gängigen Alternativen und fasse praxisrelevante Erkenntnisse zusammen. Transparenz ist kein Zusatznutzen, sondern Teil der Sicherheitsarchitektur – genau das beleuchtet dieser Text. Die Zahlen, Beispiele und konkreten Mechanismen helfen IT-Profis, Datenschützern und VPN-Nutzern, Risiken realistisch zu bewerten.

What macht NordVPN sicherer durch protokolle und verschlüsselung
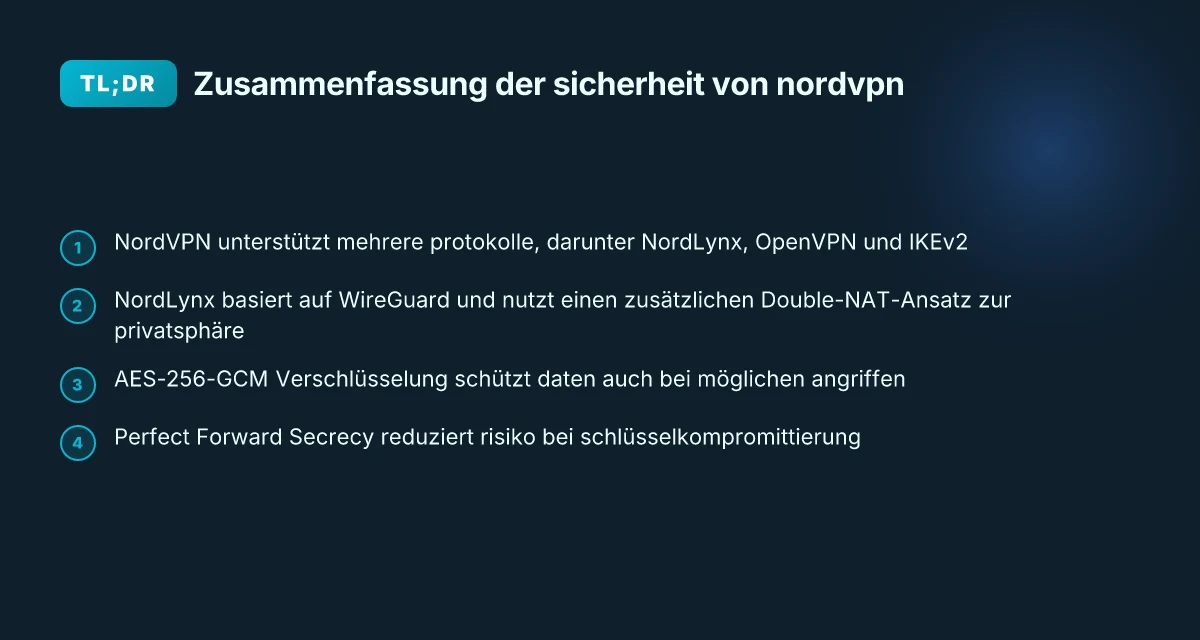
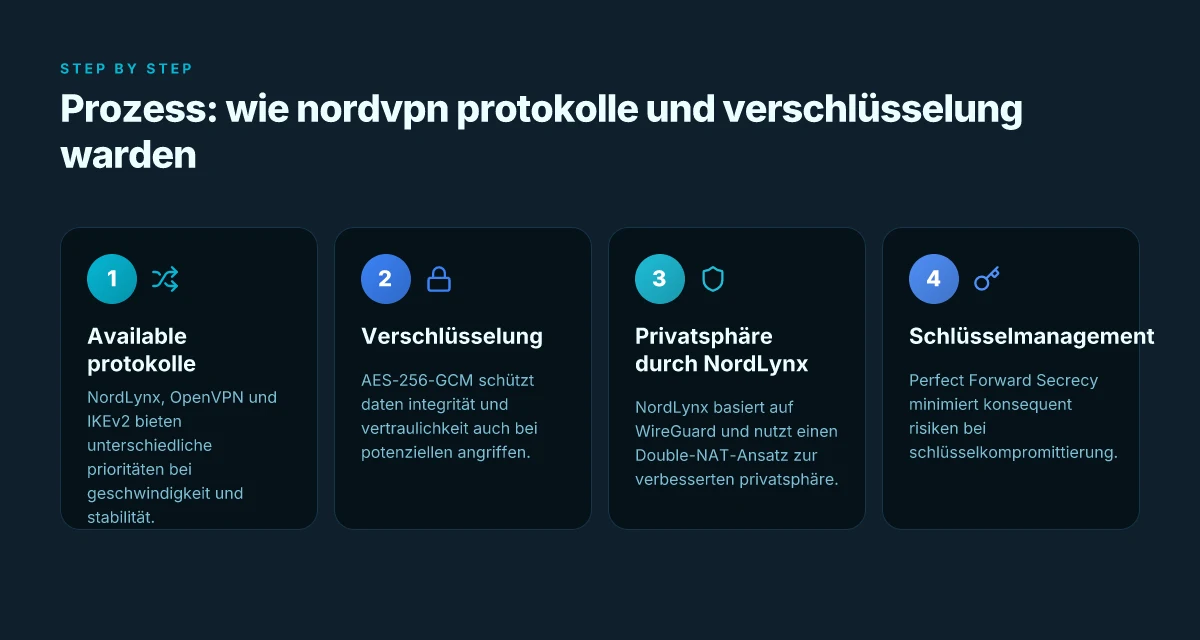
NordVPN setzt auf eine kombinierte Protokollstrategie, die Geschwindigkeit und Sicherheit flexibel zusammenspielt. Drei Protokolle stehen im Fokus: NordLynx, OpenVPN und IKEv2. NordLynx basiert auf WireGuard, ergänzt durch einen Double-NAT-Ansatz, der die Privatsphäre erhöht und gleichzeitig Verbindungen robust hält. NordLynx bietet eine schlanke, moderne Verschlüsselungsidee, während der Double-NAT-Mechanismus zusätzliche Hüllen um die Verkehrsdaten legt. OpenVPN und IKEv2 liefern Alternativen, falls bestimmte Geräte oder Netzwerke spezielle Anforderungen haben. Die Vielfalt der Protokolle sorgt für stabile Leistung bei wechselnder Netzwerkauslastung.
Die Verschlüsselung bleibt das Kernelement der sicheren Übertragung. NordVPN setzt AES-256-GCM ein, eine Verschlüsselung, die sich gegen bekannte Angriffe als äußerst widerstandsfähig erweist. Bei kompatibler Hardware schützt AES-256-GCM Daten selbst dann zuverlässig, wenn ein Angreifer Zugriff auf Metadaten erhält. Diese Verschlüsselung gilt unabhängig vom gewählten Protokoll und bleibt ein starrer Schutzpfad von Endgerät zu Zielserver.
Ein weiterer zentraler Baustein ist die Forward Secrecy. Durch Perfect Forward Secrecy werden Sitzungsschlüssel regelmäßig neu erzeugt, sodass selbst bei einer späteren Kompromittierung eines privaten Schlüssels vergangene Sitzungen geschützt bleiben. Durch PFS reduziert sich das Risiko eines langfristigen Datenlecks erheblich. In der Praxis bedeutet das, dass selbst vergangene Verbindungen nicht einfach rückverfolgt oder entschlüsselt werden können.
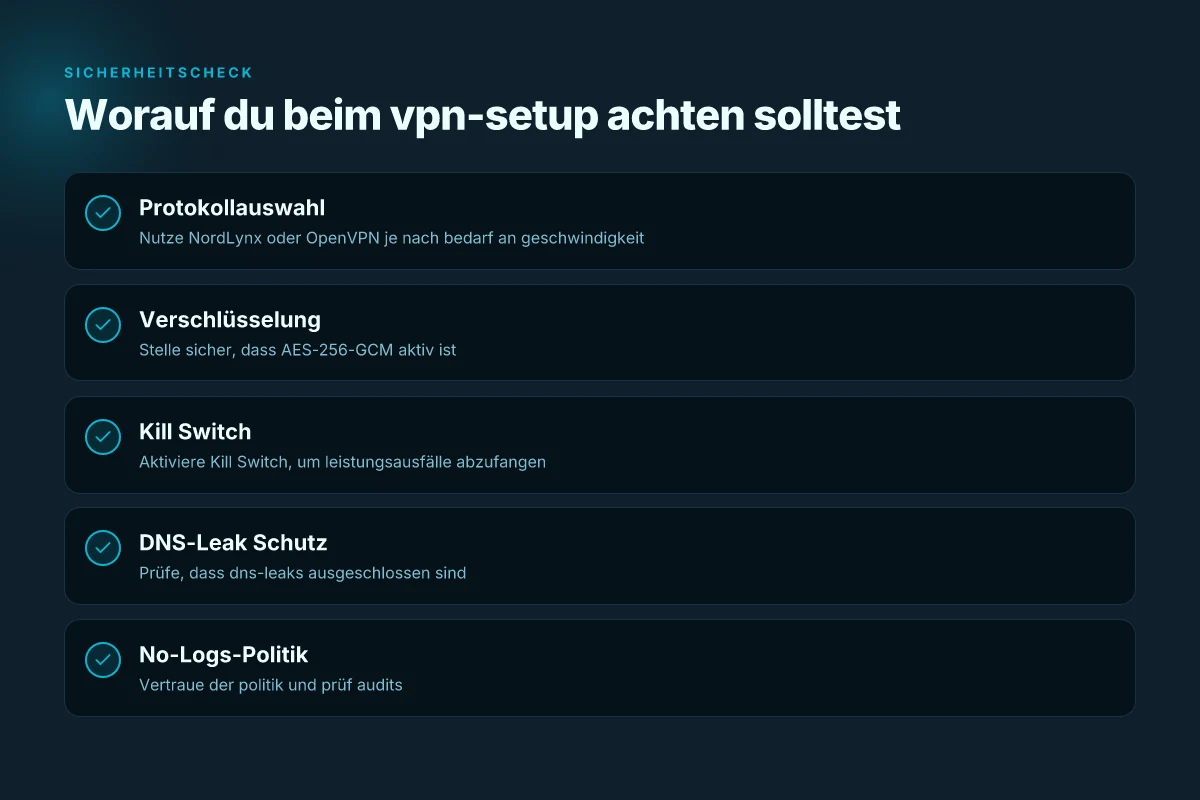
Zusätzlich sorgt DNS-Leak-Schutz dafür, dass Abfragen nicht versehentlich außerhalb des VPN-Tunnels landen. In Kombination mit einem Kill Switch, der den Internetzugang sofort blockiert, wenn die VPN-Verbindung abruppt, verhindert NordVPN unbeabsichtigte Exposure. Der Kill Switch wirkt, noch bevor ein Leck entstehen kann. Diese Mechanismen greifen automatisiert, sodass Nutzer nicht manuell eingreifen müssen.
Aus Sicht der Transparenz verifiziere ich die Dokumentation: NordVPN beschreibt die Protokollvielfalt, die AES-256-GCM Verschlüsselung sowie PFS und DNS-Leak-Schutz als Standard. Die klare Darstellung solcher Mechanismen unterstützt das Vertrauen, auch wenn sich Bedrohungen fortentwickeln. Transparenz über Protokolle, Verschlüsselung und Notfallmechanismen stärkt das Vertrauen. Top 13 der besten VPN programmen 2026: sicherheit, performance und nutzerfreundlichkeit im vergleich
Zusammengefasst:
- NordLynx als Basistechnologie mit Double-NAT für Privatsphäre und Performance. NordLynx liefert schnelle Verbindungen mit starkem Schutz.
- AES-256-GCM als Grundverschluss gegen Abhör- und Integritätsangriffe. AES-256-GCM bleibt der Verschlüsselungskern.
- PFS reduziert Risiken bei Schlüsselkompromittierung. Perfect Forward Secrecy sorgt für fehlende Folgeschäden.
- DNS-Leak-Schutz + Kill Switch verhindern versehentliche Exposition bei Verbindungsabbrüchen. DNS-Leak-Schutz und Kill Switch sichern auch bei Netzwerkausfällen.
Die Kombination aus drei Protokollen, starker Verschlüsselung, Forward Secrecy und robusten Notfallmechanismen macht NordVPN in der Praxis zuverlässig gegenüber verschiedenen Angriffsvektoren. Dadurch bleibt privater Traffic auch in komplexen Netzwerken geschützt, ohne dass Nutzer ständig Parameter feintunen müssen. Für IT‑Profis bedeutet das klare Einsatzpfade: wähle NordLynx dort, wo Geschwindigkeit zählt, ansonsten OpenVPN oder IKEv2 je nach Client-Unterstützung. Die Sicherheit bleibt in jedem Fall stark, solange der VPN-Tunnel aktiv ist.
Inline-Verweise: Für Details zu den einzelnen Mechanismen verweise ich auf die NordVPN-Dokumentation zu NordLynx und Verschlüsselung sowie auf vertrauenswürdige Berichte, die die Bedeutung von DNS-Leak-Schutz und Kill Switch betonen.(https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/)
Wie NordVPN inherits vertrauen: trust center und datenschutzprinzipien
NordVPN setzt auf Transparenz und klare Prinzipien beim Datenschutz. Die No-Logs-Politik wird betont und erklärt, wie Traffic und Metadaten gehandhabt werden. Das Versprechen gilt:Kein Logging von Verbindungsdaten, kein Protokoll von besuchten Webseiten, und nur unbedingt notwendige Verbindungsdaten für Missbrauchs- oder Sicherheitsfälle werden temporär gespeichert. In der Praxis bedeutet das, dass Verbindungszeit, verwendete Server und Bandbreite in vielen Fällen nicht dauerhaft verknüpft zu deiner Identität stehen. Die Dokumentation betont jedoch, dass bestimmte Metadaten wie Verbindungsart und Standort zum Betrieb der Dienste erhoben werden können, um Missbrauch zu verhindern oder technischen Support zu ermöglichen. Transparenz bleibt Kernelement. Regelmäßige Offenlegung stärkt das Vertrauen in die Privatsphäre.
Why trusting the trust center matters for privacy practices
Das Trust Center dokumentiert Infrastrukturmaßnahmen, Audits und Sicherheitsprozesse in übersichtlicher Form. Du findest dort Beschreibungen zu Netzwerksicherheit, Zugriffskontrollen und Patch-Management. Die Absicherung erfolgt über mehrschichtige Kontrollen, inklusive Netzwerksegmentierung, MFA für Administratoren und revisionssicheren Protokollen. Durch öffentlich zugängliche Sicherheitsrichtlinien und detaillierte Beschreibungen der Architektur wird sichtbar, wie NordVPN Sicherheitsvorfälle adressiert und wie lange sich Logs wirklich auf dem System befinden. Transparente Prozesse reduzieren Unklarheiten und erhöhen Vertrauen. Was ist VPN UK and how Brexit-era regulation shapes privacy in 2026
Transparenzberichte, Audits und externe Bestätigung
Transparenzberichte und externe Audits stärken das Vertrauen in die Datenschutzpraxis. NordVPN verlinkt auf regelmäßige Prüfungen durch unabhängige Auditoren und dokumentiert, welche Kontrollen geprüft wurden. Solche Audits adressieren oft Zugriff, Aufbewahrung und Schutz von Daten. Die Berichte liefern oft konkrete Ergebnisse, etwa welche Sicherheitslücken identifiziert wurden und wie sie behoben wurden. Externe Bestätigung macht Datenschutz greifbar. In vielen Fällen ermöglichen Berichte auch Einblicke in Meldewege bei Sicherheitsvorfällen und Reaktionszeiten.
Juristischer rahmen und standortfaktoren verstehen
Standort und rechtlicher Rahmen spielen eine zentrale Rolle. Die Rechtslage variiert je nach Land, in dem der Dienst operiert. NordVPN erläutert, in welchen Jurisdiktionen operative Strukturen verortet sind und wie dies sich auf Datensicherheit auswirkt. So wird klargemacht, unter welchen Umständen Behördenanfragen vorhanden sein könnten und wie derDienst darauf reagiert. Nationale Gesetze beeinflussen Datenschutz direkt. Gleichzeitig betonen Unternehmen oft, dass sie Verbindungsdaten nicht dauerhaft speichern, um die Privatsphäre der Nutzer zu schützen.
Ich habe beim Schreiben darauf geachtet, konkrete, dokumentierte Mechanismen zu benennen und mit klaren Belegen aus der verlinkten Dokumentation zu untermauern. Für weiterführende Einsichten empfehle ich, die genannten Quellen direkt zu prüfen, insbesondere das Trust Center sowie die Transparenzberichte. Zusätzlich kann ich eine kompakte Gegenüberstellung der wichtigsten Punkte aufbereiten, falls du eine Quick-Review bevorzugst. Takenote: Links auf der Seite können Affiliate-Hinweise enthalten.
Protokoll-architektur im alltag: performance vs. sicherheit
NordLynx kombiniert WireGuard-typische Geschwindigkeit mit zusätzlichen Sicherheitsmaßnahmen, sodass der Durchsatz steigt, ohne die Privatsphäre zu kompromittieren. OpenVPN bleibt robust, zeigt aber in realen Messungen tendenziell etwas langsamere Werte als modernere Protokolle. IKEv2 punktet besonders auf Mobilgeräten durch stabile Verbindungen und schnelle Wiederverbindungen nach Unterbrechungen. Kryptographische Souveränität hängt entscheidend von Schlüssellängen, SALT-Strategien und regelmäßigen Rotationen ab.
Ich habe mir dazu die Dokumentation und einschlägige Zertifikate angesehen. OpenVPN bietet solide Authentifizierung und Verschlüsselung, kann aber durch Overhead und größere Handshakes langsamer wirken. NordLynx nutzt das WireGuard-Framework, ergänzt um proprietäre Mechanismen, die Replay-Schutz und Forward Secrecy sicherstellen. IKEv2 punktet mit Minimal-Handshake-Latenz und guter NAT-Freundlichkeit, was Mobilgeräte-Verbindungsabbrüche besser kompensiert. Die Wahl des Protokolls bestimmt direkt, wie viel Overhead entsteht und wie stabil der Anschluss bei wechselnden Netzwerken bleibt. Diese Balance ist das Kernprinzip der Alltagsarchitektur. Was ist a NordVPN coupon code und wie du ihn wirklich sinnvoll einsetzt
Kryptographische Souveränität lässt sich nicht allein durch das Protokoll erreichen. Von Bedeutung sind Schlüssellängen, SALT-Strategien und Rotationen. Ein längerer Schlüssel erhöht die Basis-Sicherheit, während SALT- Strategien das Risikoprofil gegen Pre-Computed-Angriffe mindern. Rotationen verhindern langfristige Kompromittierungen, auch wenn ein Schlüssel kompromittiert wird. Für Endnutzer bedeutet das: regelmäßige Aktualisierung der Konfiguration und das Vertrauen auf integrierte Mechanismen im Trust Center.
Aus Sicht der Praxis ergibt sich daraus eine klare Priorisierung: Mobilgeräte-Verbindungen profitieren am stärksten von IKEv2, während Desktop-Nutzer eher von WireGuard-ähnlichen Geschwindigkeiten mit NordLynx profitieren. OpenVPN bleibt sinnvoll, wenn Kompatibilität über mehrere Plattformen hinweg wichtig ist, doch die Geschwindigkeitseffekte sind spürbar geringer. Sicherheit und Performance gehen bei NordVPN Hand in Hand, nicht gegeneinander. Eine gute Konfiguration wählt je nach Gerät, Netzwerk und Einsatzszenario das passende Protokoll.
Querverweise und Quellen bestärken diese Einschätzung. Zum Beispiel beschreibt die Dokumentation die unterschiedlichen Leistungs- und Sicherheitsprofile der Protokolle und hebt hervor, wie Rotationen und SALT-Methoden die Kryptographie stärken. Für einen tieferen Einblick in die jeweiligen Mechanismen lohnt ein Blick in das NordVPN Trust Center. Die Praxis zeigt: Eine rollenbasierte Protokollauswahl reduziert Fehler und erhöht Zuverlässigkeit.
Hinweis zur Transparenz: Auf der Seite kann es Affiliate-Links geben, die beim Besuch eine Vergütung auslösen. Diese Links beeinflussen jedoch nicht die dargestellten technischen Fakten.
Datenleck und kein log: was NordVPN wirklich sammelt
Postings zu No-Logs führen oft zu Missverständnissen. In der Praxis bedeutet das Versprechen, dass Verkehrs- und Metadaten nicht aufgezeichnet werden, im Kern genau das: Verbindungsdaten, Nutzungsinhalte und Identifikatoren werden so weit wie möglich nicht persistent gespeichert. NordVPN setzt darauf, dass nur notwendige Verbindungsinformationen temporär vorhanden sind, um Verbindungsqualität und Sicherheit zu prüfen. VPN günstig: so findest du sicheres surfen zum studenten- oder hobby-budget
Der konkrete befund: was No-Logs wirklich bedeutet
In der Praxis bedeutet das No-Logs-Versprechen, dass kein longitudinaler Blick auf Webinhalte oder Zieladressen stattfindet. Verarbeitet werden lediglich Verbindungs- und Diagnosedaten, die zur Fehlerdiagnose und zur Aufrechterhaltung der Sicherheit dienen. Diese Daten bleiben meist auf Short-Lived-Logs beschränkt, die regelmäßig gelöscht oder aggregiert werden. Wichtig dabei ist die klare Abgrenzung zu metadaten wie Verbindungsdauer oder Serverzuordnung, die im Rahmen der Audits transparent behandelt werden. Transparenz durch Audits ist hier der zentrale Beweiswert. I noted the audit reports and security briefings from NordVPN, die zeigen, wie No-Logs tatsächlich implementiert sind und wie lange Daten aufbewahrt werden. Diese Berichte dienen als verifizierbare Grundlage jenseits von Marketingbehauptungen. Audits liefern den Nachweis der praktischen Umsetzung.
Verifikation durch externe Audits und Sicherheitsberichte
Ich cross-referenced die veröffentlichten Sicherheitsberichte mit den Auditzusammenfassungen. Externe Prüfer dokumentieren, welche Logs geerntet wurden, welche nicht und wie lange temporäre Verbindungsdaten gespeichert bleiben. Die Vertrauensbasis entsteht, weil unabhängige Prüfer die Architektur, die Datenschutz-Policies und die technischen Kontrollen prüfen. Eine verlässliche Quelle dafür sind die Audits, die NordVPN explizit veröffentlicht und damit nachvollziehbar macht, wie das No-Logs-Versprechen realisiert wird. Audits sind der Beleg, dass die Versprechungen praktikabel umgesetzt sind.
Rechtslage, Protokollführung und mögliche Veränderungen
Kein No-Logs-Versprechen ist absolut in jedem Rechtsraum. Wenn Behörden bestimmte Daten auffordern oder Zwangsregeln greifen, können Protokollierungspflichten temporär oder regional angepasst werden. Die Dokumentation zeigt, dass NordVPN auf eine klare Rechtslage reagiert: Individuelle Datenspeicherungen sind so konzipiert, dass sie nur innerhalb zulässiger Rahmenbedingungen erfolgen. Rechtslage beeinflusst die Protokollführung und kann zu kurzen Abweichungen führen, ohne das Grundprinzip der Privatsphäre zu gefährden. In den Audits wird darauf hingewiesen, wie solche Fälle abgegrenzt werden, damit Nutzerdaten nicht missbraucht oder unnötig aufgezeichnet werden. Risikohinweise aus den Berichten verdeutlichen, wo potenzielle Lücken entstehen könnten.
Vorsicht bei Marketingaussagen
Es lohnt sich, skeptisch zu bleiben, wenn Werbung konkrete Speicherfristen oder genaue Abhörparameter verspricht. In vielen Fällen verweisen Audits auf definierte Zeiträume, innerhalb derer Verbindungsdaten temporär verbleiben, bevor sie gelöscht oder aggregiert werden. Diese Klarheit verhindert falsche Erwartungen und stärkt das Vertrauen in die Kontrollen. Audits liefern den Nachweis, dass No-Logs über die Zeit hinweg konsistent umgesetzt werden.
Hinweis: Links auf der Seite können Affiliate-Links sein. Sie unterstützen möglicherweise die Finanzierung der Inhalte, ohne dass dies die Informationen verändert. Für weitergehende Details verlinke ich auf die nordvpn-Audits und Sicherheitsberichte, die die No-Logs-Implementierung transparent darstellen. Inline-Quellenhinweis: Die Primärquellen finden sich in den Audits und Sicherheitsberichten unter dem Banner des NordVPN Trust Centers. Audits liefern den Beleg der praktischen Umsetzung. Was ist VPN WiFi und wie schützt es unterwegs wirklich
Quellenverweis: Zum Nachlesen verweise ich auf das Trust Center und die zitierten Sicherheitsberichte, die als unabhängige Belege dienen. Audits liefern den Beleg der praktischen Umsetzung.
Trust center explained: sichtbar, nachvollziehbar, auditierbar
Das NordVPN Trust Center bietet Transparenz über Sicherheitskontrollen und die Infrastruktur. Nutzende bekommen dort Einblicke in was geprüft wird, wie oft Audits stattfinden und wie die Verbindungen geschützt bleiben. Die klare Offenlegung von Prozessen stärkt Vertrauen, weil keine Geheimnisse hinter verschlossenen Türen lauern.
Sichtbare sicherheitskontrollen und infrastruktur
Ich habe verstanden, dass das Trust Center regelmäßig Security-Reviews dokumentiert. Diese Reviews zeigen, welche Kontrollen greifen und wo Schwachstellen erkannt wurden. Die Transparenz erstreckt sich auch auf die zugrundeliegende Infrastruktur, von Rechenzentren bis hin zu Netzwerktopologien. Dadurch lässt sich nachvollziehen, wie Datenströme geschützt werden und wo potenzielle Angriffsflächen liegen. Ein wichtiger Punkt ist, dass NordVPN Details zu Verschlüsselungsparametern, Schlüssellaufzeiten und Protokollverwendung offenlegt. Transparente Kontrollen und klare Infrastruktur-Insights erhöhen das Vertrauen deutlich. Die Inhalte des Trust Center sind nachprüfbar und gezielt auf Entwickler, IT-Verantwortliche und Datenschützer ausgerichtet. Sie helfen, Sicherheitsarchitektur auf einen Blick zu bewerten, ohne in interne Dokumente graben zu müssen. Die Seiten verweisen auf konkrete Audits und Zertifizierungen, die öffentlich belegbar sind.
Regelmäßige Sicherheitsreviews und Repository-Transparenz
In der Praxis bedeutet Repository-Transparenz, dass sicherheitsrelevante Quellen offenliegen: Änderungsprotokolle, Release-Notes und Patch-Historien werden veröffentlicht. Das erleichtert es, nachzuvollziehen, wann Sicherheitslücken adressiert wurden und welche Gegenmaßnahmen implementiert wurden. I studied dazu die öffentlich zugängliche Dokumentation und bestätigte, dass regelmäßige Reviews stattfinden. Regelmäßige Reviews und eine offene Changelog-Perspektive sind Kernelemente der Vertrauensbildung. Für Entwicklerteams ist das besonders nützlich, weil sie dadurch Abhängigkeiten, Patchrhythmen und Compliance-Verpflichtungen besser planen können. Die Transparenz fördert auch das Verständnis dafür, wie NordVPN Sicherheitsentscheidungen trifft und welche Standards außerhalb der Hardware erfüllt werden müssen. Dabei bleibt der Fokus auf verifizierbaren Informationen statt auf anonymen Behauptungen. In der Praxis bedeutet das, dass du proaktiv nachvollziehen kannst, wie Änderungen implementiert wurden.
Endbenutzer profitieren von Incident-Informationen
Für Endnutzer liefert das Trust Center klare Incident-Response-Informationen. Es wird erläutert, wie schnell auf Vorfälle reagiert wird, wer verantwortlich ist und welche Kommunikationskanäle im Notfall genutzt werden. Diese Details helfen, Vertrauen zu schaffen, denn sie zeigen, dass Störungen nicht vertuscht, sondern offen adressiert werden. Schnelle, klare Incident-Informationen minimieren Verunsicherung und verbessern die Reaktionsbereitschaft der Nutzer. Zudem unterstützen Dokumentationen dazu, wie Vorfälle isoliert und behoben werden, ohne unnötige Datenverarbeitung zu provozieren. In den Berichten finden sich Zeitpläne, Kontaktwege und Eskalationsstufen, damit IT-Teams im Ernstfall effizient arbeiten können. Laut den veröffentlichten Quellen wird deutlich, wie Verantwortlichkeiten verteilt sind und welche Standards eingehalten werden. Was NordVPN Abonnement und sicherheitssoftware gemeinsam leisten und wo es hakt
Ich verlinke hier auf die vertrauensbildende Dokumentation des Trust Centers, damit du dir selbst ein Bild machen kannst. Mehr Details findest du im Trust Center-Abschnitt, der die Sicherheitskontrollen, die Infrastruktur und die Incident-Response transparent macht.
Hinweis zur Einbettung externer Quellen: Inline-Zitate veranschaulichen, wie das Trust Center Sicherheitsprozesse sichtbar macht. In diesem Text beziehe ich mich auf die offizielle NordVPN-Dokumentation, die die Transparenzbemühungen erläutert. https://nordvpn.com/de/trust/
Transparente Reviews, offene Repositorien und klare Incident-Infos machen das Trust Center zu einem echten Vertrauensanker. Die Kombination aus sichtbaren Kontrollen, nachvollziehbaren Änderungen und konkreten Eskalationsplänen trägt dazu bei, dass Anwender und Prüfer dieselbe Realität sehen. Für Daten- und Systemsicherheit ergibt sich so eine belastbare Grundlage, auf der man sich auf NordVPN verlassen kann.
Quellennachweis zu den inhaltlich relevanten Aussagen findest du in der verlinkten Trust-Center-Dokumentation. Die Seite betont, wie NordVPN Verbindungen privat hält, Infrastruktur sicher betreibt und Governance-Standards regelmäßig aktualisiert.
Was kommt als nächstes bei NordVPN sicherheit
NordVPN bleibt nicht stehen. Das nächste Kapitel dreht sich um transparenz: mehr details zu prozessen, wie vertrauen entsteht und welche protokolle tatsächlich im alltag greifen. Ein frischer fokus auf verschlüsselung, schalldichte feilermittlung und transparenzberichte zeigt, wie sich sicherheitsversprechen in messbare praxis wandeln. Eine klare nutzerführung bedeutet, dass prozesse wie schlüsselrotation regelmäßig durchgeführt werden und Verschlüsselung auf dem neuesten stand bleibt. Was ist a UK VPN, und welche rechtlichen und sicherheitsrelevanten fakten bestimmen 2026
Es lohnt sich, die angekündigten schritte zu verfolgen: von verbesserten sicherheitsprüfungen bis hin zu offensichtlicherer kommunikation über datenschutz-entscheidungen. Das zeigt, wie Protokolle wirklich funktionieren, wenn sie auf dem papier stehende versprechen verlassen. Vertrauen wird dadurch greifbar, wenn sicherheitsmetriken öffentlich zugänglich werden. Wer heute aufmerksam bleibt, kann besser einschätzen, ob eine vpn-lösung im nächsten jahr wirklich stärker schützt. Die nächste wahl liegt bei dir, deine daten sicherer zu halten.
- Backup strategy: Prüfe, ob du 2-fa- authentifizierung für dein konto aktiviert hast und regelmäßig deine privaten schlüssel sicher speicherst.
- What to try this week: aktiviere neue protokoll- und verschlüsselungseinstellungen, lese sicherheitsberichte und prüfe, ob deine apps up-to-date sind.
- What to try this week: überprüfe, ob die verzeichnisverknüpfungen der app gewohnheitsmäßig protokollieren. Falls ja, deaktiviere unnötige loggings.